Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Při implementaci Microsoft Copilotu a agentů můžete čelit novým a zesíleným rizikům souvisejícím se zabezpečením, dodržováním předpisů, ochranou osobních údajů a zásadami správného řízení. Toto rozhraní zabezpečení a zásad správného řízení vám pomůže zmírnit tyto problémy v následujících součástech:
- Microsoft Copilot
- Microsoft Copilot Chat
- Předdefinovaní agenti Microsoftu 365
- Agenti vytvoření v Microsoft Copilot Studiu a publikovaní v kanálech Microsoft 365
Tento článek se zabývá základními a optimalizovanými ovládacími prvky. Tyto termíny obecně odkazují na následující produkty a služby:
Základní: Ovládací prvky zabezpečení a zásad správného řízení v Centru pro správu Microsoftu 365, Pokročilé správě SharePointu a Microsoft Purview s licencí A3/E3/G3.
Optimalizované: ovládací prvky v Microsoft Purview a Microsoft Defender for Cloud Apps s licencí A5/E5/G5.
Poznámka
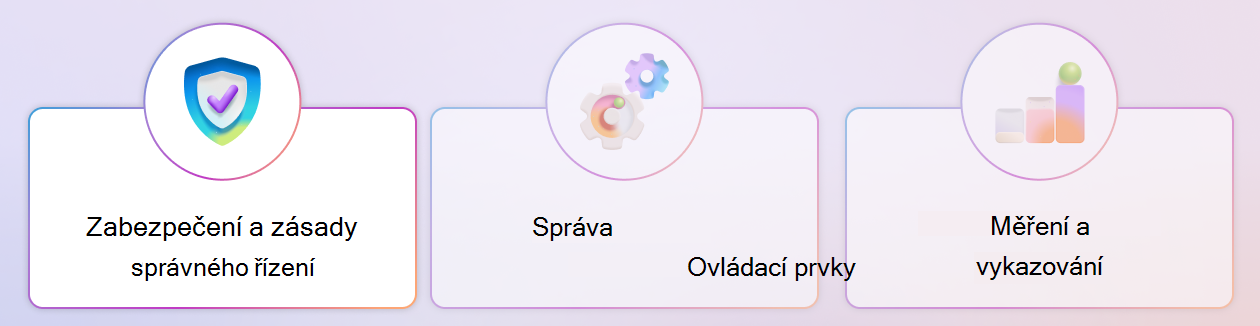
Ovládací prvky Copilotu se skládají ze tří hlavních pilířů:
- Zabezpečení a zásady správného řízení (tento článek)
- Ovládací prvky správy
- Měření a vykazování
Pilíř zabezpečení a zásad správného řízení ovládacích prvků Copilotu se zaměřuje na následující klíčové schopnosti:
- Zabezpečení údajů
- Zabezpečení pomocí umělé inteligence
- Dodržování předpisů a ochrana osobních údajů
Zabezpečení údajů
V první řadě je potřeba chránit informace vaší organizace. V závislosti na aktuálním licencování vyhodnoťte rizika nadměrného sdílení přes Microsoft Purview a Rozšířená správa Sharepointu. Microsoft Purview můžete použít také pro doporučení zásad a provedení nápravných opatření. Tyto akce vám pomůžou si být jisti, že citlivá data zůstanou chráněná a přístup je omezený jenom na uživatele, kteří je potřebují, včetně Copilotu a agentů.
Základní ovládací prvky pro zabezpečení dat a zásady správného řízení
V rámci Pokročilé správy SharePointu a Microsoft Purview s licencí A3/E3/G3 získáte následující základní ovládací prvky zabezpečení dat a zásad správného řízení:
Identifikujte potenciálně nadměrně sdílená data napříč celým Microsoft 365. Rutinně spouštějte následující sestavy:
- Sestavy zásad správného řízení přístupu k datům pro sharepointové weby umožňují identifikovat nadměrně sdílená data pro weby. Vlastníkům nadměrně sdílených webů můžete rovněž odeslat kontrolu přístupu k webu.
Podle potřeby odeberte přístup k webu pro celou organizaci.
K ruční konfiguraci tohoto přístupu nebo automatizaci konfigurace použijte SharePoint pomocí Windows PowerShellu. Další informace najdete v tématu Omezení přístupu k sharepointovému webu pomocí skupin Microsoft 365 a skupin zabezpečení Microsoft Entra.
Pokud chcete omezit přístup uživatelů, Copilotu a agentů k nadměrně sdíleným webům a zároveň řešit rizika, použijte zjišťování obsahu omezeného SharePointu nebo řízení přístupu k SharePointu.
Použijte popisky citlivosti webu Information Protection Microsoft Purview. Další informace najdete v tématu Použití popisků citlivosti s Microsoft Teams, Skupiny Microsoft 365 a sharepointovými weby.
Vylepšete odpovědi Copilotu a agentů archivací nebo odstraněním nepotřebného obsahu.
K identifikaci a správě neaktivních sharepointových webů nebo webů bez vlastníků a k jejich následné archivaci nebo odstranění použijte správu životního cyklu sharepointového webu.
Správu životního cyklu dat Microsoft Purview můžete použít k identifikaci a odstranění souborů, které nepotřebujete.
V Microsoft Purview s licencí A3/E3/G3 získáte následující základní ovládací prvky zabezpečení dat:
Dostávejte oznámení, když dojde k novému nadměrnému sdílení, s možnostmi nápravy. Další informace najdete v tématu Ochrana před únikem informací Microsoft Purview.
Zabezpečte citlivá data prostřednictvím řízení přístupu na úrovni souborů. Další informace najdete v tématu Použití šifrování pomocí popisků citlivosti Information Protection Microsoft Purview.
Prohlédněte si sestavy citlivých dat a nechráněných souborů, na které se odkazuje při interakcích Copilota a agenta. Další informace najdete v sestavách v tématu Správa stavu zabezpečení dat Microsoft Purview (DSPM) pro AI.
Popisky citlivosti Information Protection Microsoft Purview použijte pro následující ovládací prvky:
Rozpoznaje, kdy obsah obsahuje citlivá data, a požádejte uživatele, aby ručně použil ochranu.
Chránit soubory, i když je uživatel přesune nebo stáhne.
Optimalizované ovládací prvky zabezpečení dat
V Microsoft Purview s licencí A5/E5/G5 získáte následující optimalizované ovládací prvky zabezpečení dat:
Správa stavu zabezpečení dat Microsoft Purview (DSPM) pro AI použijte pro následující ovládací prvky:
Vytvořte hodnocení rizik dat cílená na konkrétní místa Microsoft 365, jako jsou sharepointové weby a OneDrive.
Přijímejte návrhy zásad a reagujte podle nich, abyste zmírnili rizika nadměrného sdílení.
Pokud chcete zjistit, kdy obsah obsahuje citlivá data, a automaticky použít ochranu, použijte popisky citlivosti Information Protection podle Microsoft Purview.
Správu insiderských rizik Microsoft Purview použijte pro následující kontrolní mechanismy:
Upozornění na rizikové akce uživatelů, které se odchylují od jejich obvyklého chování Další informace najdete v tématu Šablony zásad řízení insiderských rizik.
Korelujte a sekvencujte výstrahy rizik a identifikujte vzorce vysoce závažných rizik pro uživatele. Další informace najdete v tématu Zásady řízení insiderských rizik pro detekci sekvencí.
Automaticky přidejte uživatele do přísnějších zásad zabezpečení na základě jejich vzorců rizik. Další informace najdete v tématu Adaptivní ochrana pro správu insiderských rizik.
Zabezpečení pomocí umělé inteligence
Musíte také chránit nástroje využívající umělou inteligenci a jejich přidružená data před vyvíjejícími se hrozbami. Ovládací prvky Copilotu poskytují nástroje pro monitorování, detekci a reakci na rizika související s AI. Mezi příklady patří nadměrné sdílení citlivých informací, neobvyklé chování uživatelů a zneužití funkcí generativní AI. Pomocí těchto funkcí můžete zajistit, že integrace AI zůstanou bezpečné, kompatibilní a odolné vůči interním i externím hrozbám.
Základní ovládací prvky zabezpečení AI
Copilot už obsahuje integrovanou ochranu proti útokům založeným na umělé inteligenci. Tyto ochrany zahrnují, ale nejsou omezeny na, následující ochrany:
V Microsoft Purview s licencí A3/E3/G3 získáte následující základní kontrolní mechanismy zabezpečení AI:
Pokud chcete zobrazit text výzvy a odpovědi a odkazované soubory, hledejte a exportujte pomocí Microsoft Purview eDiscovery.
K tomu, aby odpovědi a dokumenty Copilota a agentů vytvořené Copilotem a agenty dědily popisky citlivosti a ochrany, použijte popisky citlivosti Information Protection Microsoft Purview.
Optimalizované ovládací prvky zabezpečení AI
V Microsoft Purview s licencí A5/E5/G5 získáte následující optimalizované kontrolní mechanismy zabezpečení AI:
Pokud chcete Copilotu a agentům zabránit ve zpracování určitých citlivých souborů a jejich používání v odpovědích, použijte Ochrana před únikem informací Microsoft Purview pro Microsoft Copilot a agenty.
Pokud chcete dostávat upozornění na rizikové použití AI, jako je pokus o útok prostřednictvím rychlých injektáží nebo použití citlivých dat, použijte Správa insiderských rizik Microsoft Purview.
Pokud chcete uživatelům s vysokým rizikem zabránit v přístupu k citlivému obsahu pomocí Copilotu a agentů, použijte adaptivní ochranu pro správu insiderských rizik.
Pokud chcete zobrazit text výzvy a odpovědi, všechny webové dotazy použité během uzemnění a odkazované soubory, použijte Průzkumníka aktivit ve správě stavu zabezpečení dat Microsoft Purview pro AI.
Dodržování předpisů a ochrana osobních údajů
Třetím aspektem zabezpečení a zásad správného řízení v ovládacích prvcích Copilotu je zajistit, abyste mohli monitorovat, auditovat a spravovat, jak interakce Copilota a agentů dodržují regulační a interní standardy. Pomocí Microsoft Purview můžete zajistit komplexní dohled nad aktivitami Copilotu. Pomocí těchto ovládacích prvků můžete chránit citlivé informace, zachovat soukromí a prokázat dodržování předpisů při nasazování a používání Microsoft Copilotu a agentů.
Základní ovládací prvky pro dodržování předpisů a ochranu osobních údajů
V Microsoft Purview s licencí A3/E3/G3 získáte následující základní ovládací prvky pro dodržování předpisů a ochranu osobních údajů:
Pokud chcete auditovat interakce Copilota a agenta, získejte přístup k podrobným informacím protokolu pomocí auditu Microsoft Purview pro aplikace Copilot a AI.
Pokud chcete vynutit zásady uchovávání informací a odstraňování pro následující funkce, použijte Správu životního cyklu dat Microsoft Purview:
Interakce Microsoft Copilotu a agenta
Záznamy a přepisy schůzek v Microsoft Teams
Microsoft Purview eDiscovery použijte pro následující ovládací prvky:
Zahrnutí výzev a odpovědí Copilota a agenta uživatele do blokování z právních důvodů. Další informace najdete v tématu Zásady blokování a blokování.
Vyhledejte soudní spor nebo vyšetřování a zahrňte obsah, který Copilot a agenti generují.
Optimalizované kontroly dodržování předpisů a ochrany osobních údajů
V Microsoft Purview s licencí A5/E5/G5 získáte následující optimalizované ovládací prvky pro dodržování předpisů a ochranu osobních údajů:
Pokud chcete dostat upozornění, pokud dojde k možnému porušení předpisů nebo etických pravidel, a pak zahájit šetření, postupujte podle pravidel komunikace Microsoft Purview.
Pokud chcete posoudit a sledovat dodržování zákonných rámců, použijte Správce dodržování předpisů Microsoft Purview.
Nulová důvěra (nulová důvěra (Zero Trust))
Microsoft poskytuje podrobnou dokumentaci pro implementaci principů nulová důvěra (zero trust ) ve vaší organizaci a konkrétní aspekty pro Microsoft Copilot a Copilot Chat. Nulová důvěra (zero trust) není produkt ani služba, ale přístup při návrhu a implementaci následující sady principů zabezpečení:
- Explicitně ověřit
- Použití nejnižšího oprávnění
- Předpokládat porušení zabezpečení
Další informace najdete v tématu Použití nulová důvěra (zero trust) zabezpečení k přípravě na Copilot.