Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Publikujeme rozsáhlé pokyny týkající se konfigurace sítí Microsoft Entra, Microsoft Intune, Azure a Microsoft Purview pro zvýšení zabezpečení, ale ruční kontrola konfigurace tenanta může být časově náročná a náchylná k chybám. Posouzení nulové důvěryhodnosti tento proces transformuje pomocí automatizace, která testuje stovky položek konfigurace zabezpečení v souladu s pilíři SFI (Secure Future Initiative) a Zero Trust a pak vás provede nápravnými kroky, které vám pomůžou zprovoznit principy nulové důvěryhodnosti.
Tyto testy pocházejí z důvěryhodných zdrojů kybernetické bezpečnosti, mezi které patří:
- Oborové standardy, jako jsou standardy NIST, CISA a CIS
- Standardní hodnoty interního zabezpečení Microsoftu, které chrání vlastní infrastrukturu Microsoftu
- Poznatky zákazníků z reálného světa odvozené z tisíců implementací zabezpečení
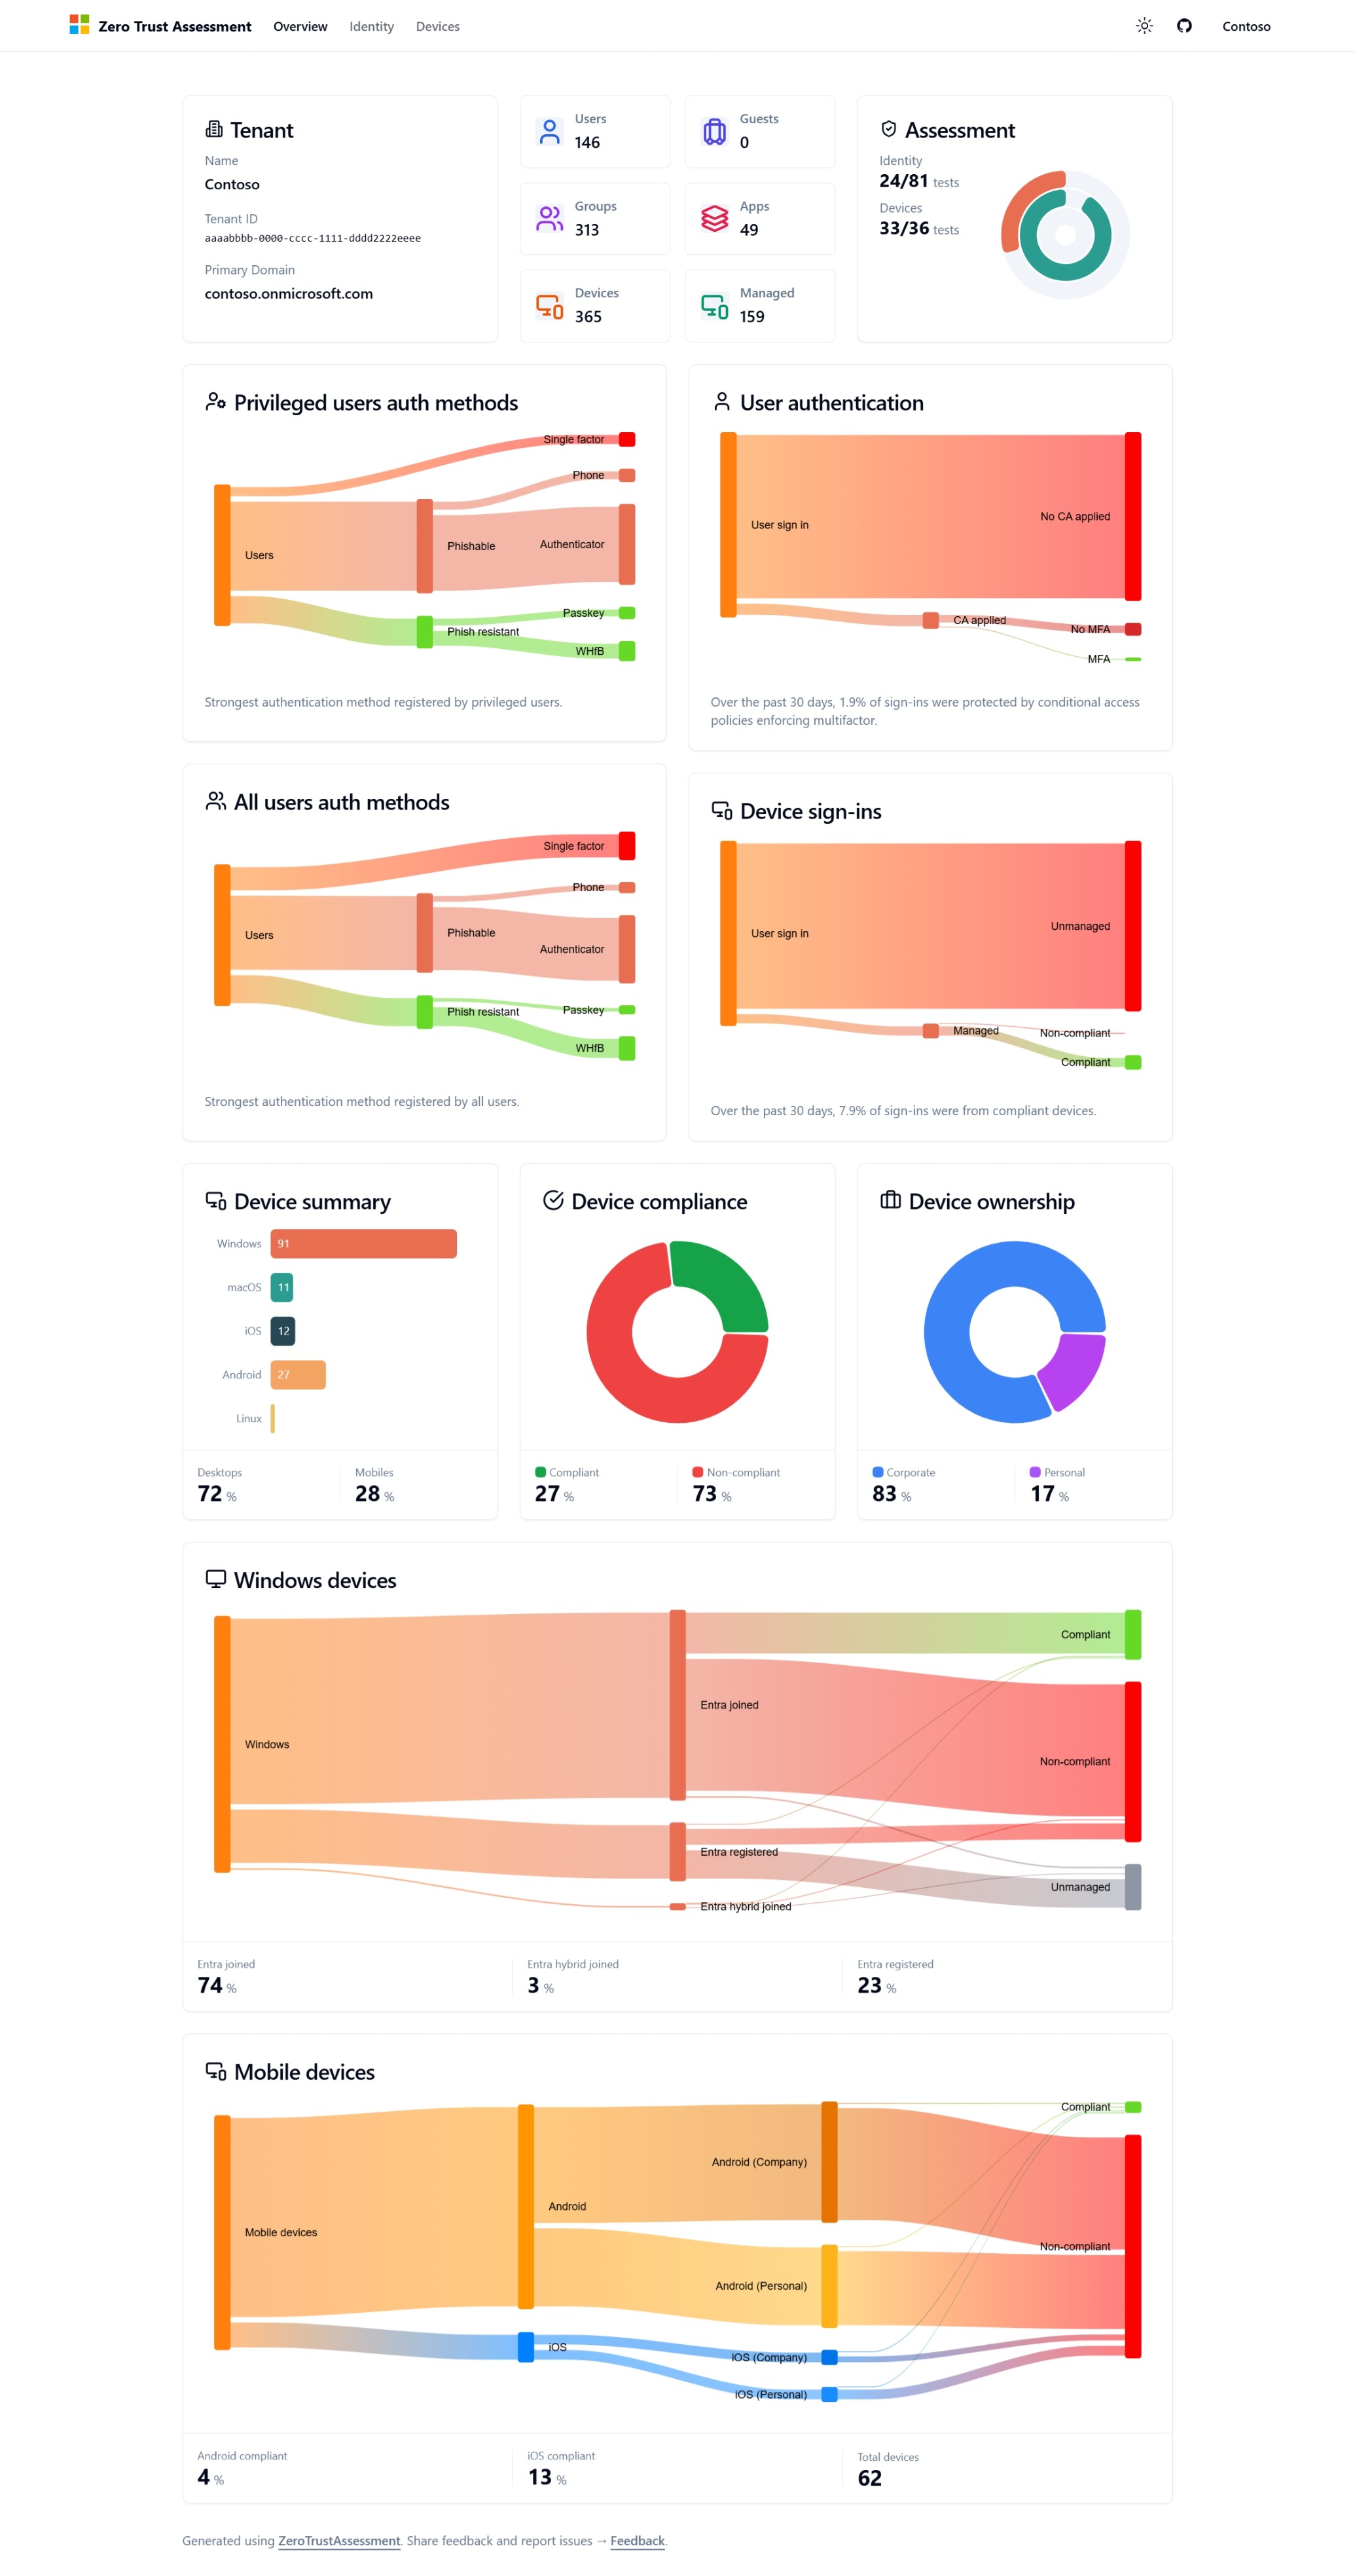
Proč spustit toto posouzení?
Spuštění tohoto posouzení vám pomůže ověřit, že jste pro svého tenanta nakonfigurovali silné standardní hodnoty zabezpečení. Umožňuje vám zjistit, kde můžete potřebovat investice a kde už jsou v souladu s osvědčenými postupy. Z tohoto směrného plánu můžete implementovat ještě silnější nebo pokročilejší ovládací prvky.
Otevřený zdroj a transparentní
Podívejte se přesně na to, co posouzení dělá. Celý základ kódu je open source a je k dispozici ke kontrole:
- Zobrazení zdrojového kódu: úložiště GitHub
- Nahlášení problémů: Problémy s GitHubem
- Vylepšení přispívání: Vítáme příspěvky komunity
Související obsah
- Přečtěte si další informace o doporučených ovládacích prvcích pro Microsoft Entra a Microsoft Intune.
- Začněte se spouštěním svého prvního posouzení
- Prozkoumejte pilíře zabezpečené budoucí iniciativy .
- Přehled modelu vyspělosti Zero Trust