Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.

Když se pokusíte připojit bez zadání dostatečného množství informací, ovladač OLE DB zobrazí dialogové okno pro přihlášení k SQL Serveru .
Poznámka:
Chování dialogového DBPROP_INIT_PROMPT okna přihlášení k SQL Serveru je řízeno inicializační vlastností. Další informace najdete tady:
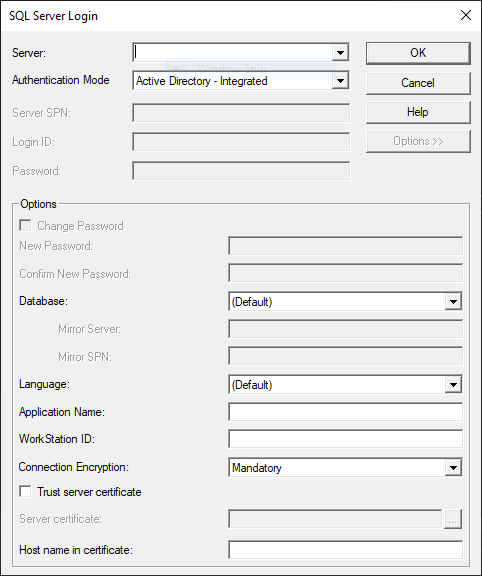
Možnosti
počítačový server
Název instance SQL Serveru ve vaší síti. Ze seznamu vyberte název serveru\instance nebo zadejte <server>\<instance> název do pole Server . Volitelně můžete vytvořit alias serveru na klientském počítači pomocí nástroje SQL Server Configuration Manager a zadat tento název do pole Server .
Můžete zadat (local) , když používáte stejný počítač jako SQL Server. Pak se můžete připojit k místní instanci SQL Serveru, i když používáte nesítěnou verzi SQL Serveru.
Další informace o názvech serverů pro různé typy sítí najdete v průvodci instalací SYSTÉMU SQL Server.
Režim ověřování
V rozevíracím seznamu můžete vybrat následující možnosti ověřování:
| Hodnota | Description |
|---|---|
| Ověřování systému Windows | Ověřte se na SQL Serveru pomocí aktuálně přihlášených přihlašovacích údajů k účtu windows uživatele. |
| Ověřování SQL Serveru | Ověřování pomocí uživatelského jména a hesla SQL |
| služba Active Directory – integrované | Integrované ověřování systému Windows prostřednictvím Microsoft Entra ID. Tento režim se používá pro ověřování systému Windows v prostředích služby služba Active Directory federovaných s ID Microsoft Entra. |
| služba Active Directory – heslo | [ZASTARALÉ] Ověřování pomocí uživatelského jména a hesla s identitou Microsoft Entra |
| služba Active Directory – Univerzální s podporou vícefaktorového ověřování | Interaktivní ověřování s identitou Microsoft Entra Tento režim podporuje vícefaktorové ověřování Microsoft Entra. |
| služba Active Directory – Služební principál | Ověřování pomocí služebního principála Microsoft Entra Přihlašovací ID by mělo být nastavené na ID aplikace (klienta). Heslo by mělo být nastavené na tajný klíč aplikace (klienta). |
SPN serveru
Pokud používáte důvěryhodné připojení, můžete pro server zadat hlavní název služby (SPN).
Přihlašovací ID
Určuje přihlašovací ID, které se má pro připojení použít. Textové pole Přihlašovací ID je povoleno pouze v případě, že je režim ověřování nastaven na OVĚŘOVÁNÍ SQL Serveru, služba Active Directory – Heslo, služba Active Directory – Univerzální s podporou vícefaktorového ověřování nebo služba Active Directory – Instanční objekt.
Heslo
Určuje heslo použité pro připojení. Textové pole s heslem je povoleno pouze v případě, že je režim ověřování nastaven na OVĚŘOVÁNÍ SYSTÉMU SQL Server, služba Active Directory – Heslo nebo služba Active Directory – Instanční objekt.
Možnosti
Zobrazí nebo skryje skupinu Možnosti . Tlačítko Možnosti je povoleno, pokud server má hodnotu.
Změnit heslo
Pokud je zaškrtnuto, aktivuje textová pole Nové heslo a Potvrdit nové heslo.
Nové heslo
Určuje nové heslo.
Potvrdit nové heslo
Určuje nové heslo podruhé pro potvrzení.
Databáze
Vyberte nebo zadejte výchozí databázi, která se má použít pro připojení. Toto nastavení přepíše výchozí databázi zadanou pro přihlášení na serveru. Pokud není zadána žádná databáze, připojení použije výchozí databázi určenou pro přihlášení na serveru.
Zrcadlový server
Určuje název partnera pro převzetí služeb při selhání databáze, který se má zrcadlit.
Název služby pro zrcadlo SPN
Volitelně můžete zadat SPN pro zrcadlový server. SPN pro zrcadlový server se používá k vzájemnému ověřování mezi klientem a serverem.
Jazyk
Určuje národní jazyk, který se má použít pro systémové zprávy SQL Serveru. Počítač se systémem SQL Server musí mít nainstalovaný jazyk. Toto nastavení přepíše výchozí jazyk zadaný pro přihlášení na serveru. Pokud není zadaný žádný jazyk, připojení používá výchozí jazyk určený pro přihlášení na serveru.
Název aplikace
Určuje název aplikace, který má být uložen ve program_name sloupci v řádku pro toto připojení v sys.sysprocesses.
ID pracovní stanice
Určuje ID pracovní stanice, které má být uloženo ve hostname sloupci v řádku pro toto připojení v sys.sysprocesses.
Šifrování připojení
Pokud jsou povinná nebo striktní, data, která se předávají prostřednictvím připojení, budou zašifrována. Možnost Strict navíc šifruje pakety PRELOGIN. Tato možnost je dostupná pouze pro verze 19.x.x.
Použití silného šifrování pro data
Při zaškrtnutí budou data, která se předávají prostřednictvím připojení, zašifrována. Tato možnost je dostupná pouze pro verze 18.x.x.
Důvěřovat certifikátu serveru
Pokud je tato možnost nezaškrtnutá, certifikát serveru se ověří. Certifikát serveru musí mít správný název hostitele serveru a vydaný důvěryhodnou certifikační autoritou.
Certifikát serveru
Určuje cestu k souboru certifikátu, který se má shodovat s certifikátem TLS/SSL SQL Serveru. Tuto možnost lze použít pouze v případě, že je povolené striktní šifrování.
Zadejte celou cestu k souboru certifikátu do textového pole označeného Server certificate, nebo vyberte tlačítko ... pro prohlížení souboru certifikátu. Tato možnost je dostupná pouze ve verzích 19.2 a novějších.
Název hostitele v certifikátu
Název hostitele pro ověření SQL Server TLS/SSL certifikátu. Pokud tuto možnost nenastavíte, ovladač použije název serveru na URL připojení jako název hostitele k ověření SQL Server TLS/SSL certifikátu. Tato možnost je dostupná pouze ve verzích 19 a novějších.
Poznámka:
Při použití režimů ověřování systému Windows nebo ověřování SYSTÉMU SQL Server se certifikát serveru považuje za důvěryhodný pouze v případě, že je povolena možnost Použít silné šifrování dat .