Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Po uplatnění startupových kreditů a dokončení nastavení tenanta mnoho startupových týmů nezačne tím, že se budou do hloubky učit pracovat s portálem Azure. Běžnějším výchozím bodem je konfigurace pracovního postupu s asistencí umělé inteligence, který vývojářům umožňuje zůstat v terminálu nebo editoru, kterému už dávají přednost, a zároveň bezpečně připojit tento pracovní postup k Azure. Tento článek pomáhá startupům přejít z nastavení účtu na vývoj založený na agentech na Azure pomocí rozhraní příkazového řádku GitHub Copilot nebo Clauda Code. Probereme také relevantní servery a nástroje MCP, které podporují vývojáře pomocí vývojářských pracovních postupů založených na rozhraní příkazového řádku.
Prerequisites
Než začnete, ujistěte se, že:
- Uplatnili jste startupové kredity Microsoft for Startups.
- Aktivovali jste předplatné Azure Sponsorship.
- Dokončili jste nastavení účtu Azure po uplatnění.
- Nakonfigurovali firemní Microsoft Entra tenanta, vlastní doménu a oprávnění správce, aby prostředí nebylo svázané s jedinou osobou.
- Uplatnili jste své GitHub výhody. Další informace najdete v tématu Jak používat spouštěcí kredity pro GitHub, AKS a modely AI.
Tip
Jakmile uplatníte své kredity, nakonfigurujte tenant Azure. Přidejte další uživatele a správce, nakonfigurujte podnikovou doménu a ověřte, že vaše Microsoft pro kredity Startups jsou aktivní. Další informace najdete v tématu Set up your Azure account.
Nastavení vývojového prostředí
Před konfigurací agentů, serverů MCP nebo Azure přístupu nastavte základní vývojářské prostředí, které vašemu týmu poskytne konzistentní způsob, jak pracovat místně. Cílem není vynutit každé spuštění do jedné přesné sady nástrojů, ale zajistit, aby vývojáři mohli ověřit, nainstalovat požadované nástroje rozhraní příkazového řádku a zvolit správný pracovní režim pro daný úkol.
Volba správného režimu interakce: režim rozhraní příkazového řádku a agenta ve VS Code
Vývoj s asistencí AI může probíhat v terminálu, v editoru nebo v GitHub hostovaném prostředí. Nejlepší volba závisí na úkolu.
| Režim interakce | Použijte ji, když | Co očekávat |
|---|---|---|
| GitHub Copilot CLI | Chcete přímou kontrolu nad terminálem. | Pomocník vám pomůže prozkoumat úložiště, spouštět úlohy nastavení, odpovídat na otázky týkající se kódu a používat nástroje MCP s viditelnými kroky schválení. |
| GitHub Copilot Chat v režimu agenta | Aktivně měníte kód v editoru. | Pomocník vám pomůže plánovat, kontrolovat, upravovat a upřesňovat kód při zachování kontextu projektu. |
| Kódovací agenti hostovaní na GitHubu | Úkol je větší, může běžet nezávisle a měl by se vrátit jako pull request. | Agent prozkoumá úložiště, vytvoří plán, provede změny ve větvi a otevře pull request k revizi. |
Příklady výzev
Tyto příklady použijte jako výchozí body a přizpůsobte je vašemu úložišti a modelu schválení.
GitHub Copilot CLI: ověřit nastavení Azure
Review this repository and explain how to run it locally.
Do not edit any files yet.

Then, using azure-mcp tools, verify that:
- Resource groups and deployed resources match the expected naming convention.
- RBAC is scoped correctly, with no broad Owner assignments.
- Diagnostics and monitoring are enabled for key resources.

Summarize findings and gaps as pull request comments.
GitHub Copilot Chat v režimu agenta: implementace infrastruktury a CI/CD
Create an initial IaC and CI workflow.

Add:
- An infra folder with a Bicep or Terraform structure.
- A GitHub Actions workflow that validates infrastructure and runs tests.
- A rollback note in the pull request template.

Use minimal viable defaults and keep the structure modular for later expansion.
Agent pro kódování hostovaný na GitHubu: naplánování a otevření žádosti o sloučení
Create an implementation plan for the feature described in docs/feature-spec.md.

If the plan looks safe:
- Make the changes on a new branch.
- Add or update tests.
- Update documentation.
- Open a pull request with a summary and testing steps.
Doporučený výchozí bod
Pro většinu spouštěcích týmů začněte nejjednodušším bezpečným pracovním postupem:
- Pomocí rozhraní příkazového řádku Copilot ověřte nastavení Azure a GitHub.
- Pro interaktivní změny v editoru VS Code použijte Copilot Chat v režimu agenta.
- Pro rozsáhlejší práci zaměřenou na pull requesty používejte agenty pro programování hostované na GitHubu.
- Servery MCP přidejte až po definování oprávnění, modelu schválení a protokolování, které každý nástroj potřebuje.
Nastavení nástrojů pro agenty a prostředí IDE
Nástroje pro onboarding se týkají propojení agenta kódování a integrovaného vývojového prostředí (IDE) se správným kontextem a možnostmi. Servery MCP (Model Context Protocol) poskytují nástrojům agentů strukturovaný způsob přístupu ke schváleným možnostem, jako je dokumentace Microsoftu, pomocné nástroje pro repozitáře nebo operace s prostředky Azure. Zacházejte s onboardingem stejně jako s jakoukoli jinou závislostí pro vývojáře: automatizujte konfiguraci, ověřte připojení a zajistěte, aby hranice přístupu byly jasné.
Připojení integrovaného vývojového prostředí a vývojářských nástrojů k agentovi kódování
- Zvolte primární klientské prostředí, například VS Code s pracovním postupem s podporou agenta nebo terminálovým pracovním postupem.
- Nainstalujte a přihlaste se k nástroji agenta, jako je Copilot Chat, Copilot CLI nebo Claude Code, pomocí schválené identity vaší organizace.
- Rozhodněte se, co patří do uživatelských nastavení a co patří do nastavení pracovního prostoru. Použijte nastavení pracovního prostoru pro servery MCP specifické pro repozitář, prompty a ochranná omezení, aby se přenášely spolu s kódem.
- Projděte si pokyny k úložišti, jako jsou konvence kódování, příkazy sestavení a testování a pravidla akcí, které by agent neměl provádět. Pro Clauda Code se tyto pokyny běžně ukládají do
CLAUDE.md. - Definujte bezpečné výchozí hodnoty pro nástroje. Vyžadujte explicitní schválení pro zápis do souborů a příkazy shellu a zařaďte na seznam povolených všechny příkazy, které může agent spouštět bezobslužně.
- Ověřte nastavení tak, že požádáte agenta, aby spustil malou úlohu orientace, jako je mapování úložiště, spouštění testů nebo návrh malého refaktoringu. Potvrďte výsledek pomocí rozdílů a CI.
Doporučené servery MCP
-
Microsoft Learn MCP Server: Tento server použijte, pokud váš agent potřebuje důvěryhodnou aktuální dokumentaci Microsoft a ukázky kódu. Veřejný vzdálený koncový bod je
/api/mcp. Další informace najdete v tématu Začínáme se serverem Microsoft Learn MCP. - Azure MCP Server: Tento server použijte, když váš agent potřebuje zkontrolovat, dotazovat a spravovat Azure prostředky z vývojového prostředí. Další informace najdete v tématu Začínáme se serverem Azure MCP.
Important
Připojte jenom agenty ke schváleným serverům MCP. Upřednostňujte povolené koncové body, obory nástrojů s nejnižšími oprávněními a auditovatelné protokoly. Pokud nástroj může zapisovat do repozitářů nebo nasazovat zdroje, přistupujte k němu stejně jako k produkčnímu přístupu a odpovídajícím způsobem jeho použití omezte.
Vytvoření týmu agenta optimalizovaného pro Azure
Pro podniková řešení B2B na Azure začněte s jednoduchým modelem agenta a rozšiřujte jej pouze tam, kde jsou jasně definované odpovědnosti specifické pro Azure. Azure pokyny považují cílovou zónu za doporučený výchozí bod pro škálovatelné, zabezpečené a řízené prostředí. Rozlišuje také cílovou zónu platformy, která poskytuje sdílené služby, jako je identita, připojení a správa, a cílové zóny aplikací, které uchovávají prostředky úloh pro aplikace a prostředí. V obou případech povolte základní ovládací prvky, jako je Azure RBAC, Cost Management a Microsoft Defender for Cloud.
Tento rozdíl je důležitý pro produkty B2B, protože cílem není pouze rychlé dodávání funkcí. Cílem je vytvořit produkt, kterému můžou podnikoví zákazníci důvěřovat. Pokyny společnosti Microsoft pro agenty připravené pro produkční nasazení v Azure upozorňují na oblasti návrhu, které se stávají kritickými, když týmy přecházejí od prototypů: multitenanci, aplikační vrstvu, vrstvu orchestrace a kontextovou vrstvu. Podnikové scénáře také vyžadují pozornost k zabezpečení, spolehlivosti a přizpůsobení napříč několika zákazníky.
Doporučené role agenta Azure
Microsoft poskytuje Azure dovednosti, které můžete přizpůsobit pracovním postupům agenta. Startupy můžou také použít model gstack jako model pro technický tým s více agenty. Následující role představují doporučená rozšíření optimalizovaná pro Azure pro startupy vytvářející podnikové produkty B2B na platformě Azure.
Agent plánovače produktů a požadavků
Tento agent použijte jako vstupní bránu pro nové úkoly. Převádí produktové požadavky na stručný implementační plán, který zahrnuje rozsah funkcionalit a nefunkční požadavky, jako jsou izolace tenantů, požadavky na správu a řízení, omezení nasazení a provozní očekávání.
agent architekta platformy Azure
Pomocí tohoto agenta můžete navrhnout landing zónu platformy a základ prostředí: nastavení tenanta, skupiny pro správu, strategii předplatných, připojení, správu identit, základní zásady správného řízení a sdílené platformní služby. Pokyny k Azure landing zone staví tato rozhodnutí do role základních a doporučují používat model landing zone jako standardizovaný výchozí bod pro prostředí Azure ve velkém rozsahu. Jako výchozí bod použijte dovednosti azure-enterprise-infra-planneru .
Agent architekta podnikové aplikace
Pomocí tohoto agenta se můžete zaměřit na cílovou zónu aplikace a samotnou obchodní úlohu. U řešení B2B tato role vlastní hranice úloh, oddělení prostředí, návrh aplikační vrstvy a způsob, jakým se logika specifická pro tenanty mapuje na širší základ platformy.
Agent pro správu identit a zabezpečení
Tento agent slouží ke kontrole podnikového řízení přístupu a ochrany úloh. Pokyny Azure Well-Architected identifikují identitu jako hlavní bezpečnostní hranici a doporučují striktní, podmíněně řízenou a auditovatelnou správu identit a přístupu. Tato role zkontroluje vzory ověřování, identity úloh, hranice RBAC, segmentaci sítě a zabezpečené výchozí hodnoty.
agent Azure DevOps a IaC
Pomocí tohoto agenta můžete vlastnit vrstvu "vše prostřednictvím kódu": šablony nasazení, automatizaci platformy a opakovatelné zřizování. Pokyny Azure k provozní excelenci propojují základní architekturu s automatizací platformy a DevOps a pokyny Azure ke správě doporučují pro nová prostředí postupy nasazení založené na nástrojích Bicep nebo Terraform. Použijte dovednost Azure Prepare jako výchozí bod.
Agent pro spolehlivost a pozorovatelnost
Pomocí tohoto agenta můžete zkontrolovat stav, výstrahy a chování v produkčním prostředí. Azure Well-Architected pokyny ke spolehlivosti doporučuje modelování stavů, navrhování strategií monitorování a upozorňování a používání metrik, protokolů a trasování ke sledování kritických toků a komponent úloh.
Agent integrace Azure
Pomocí tohoto agenta udržujte zkušenosti vývojářů v reálném prostředí Azure. Azure MCP Server umožňuje agentům AI pracovat s Azure prostředky prostřednictvím přirozeného jazyka a je možné je používat z rozhraní příkazového řádku GitHub Copilot, GitHub Copilot agenta kódování, aplikací založených na sadě SDK a dalších klientů kompatibilních se sadou MCP. Začněte s dovedností azure-deploy a upravte ji pro vaše prostředí.
Zásady správného řízení a agent nákladů
Tento agent použijte k vynucování rozpočtů, tagování, přiřazování zásad a pravidel souladu s předpisy, když startup přechází od experimentování financovaného z kreditů k podnikovému provozu. Pokyny pro správu Azure doporučují automatizovaná ochranná opatření, vynucování zásad Azure Policy a opatření ke kontrole nákladů, jako jsou rozpočty a upozornění. Dovednosti azure-compliance a azure-cost jsou užitečnými výchozími body.
Kontroloři a agenti kontroly kvality
Pomocí těchto agentů zkontrolujte správnost, zabezpečení, hraniční případy, zarovnání cílové zóny, hranice přístupu, pokrytí monitorování a bezpečnost změn infrastruktury před sloučením. Začněte s dovedností azure-validate a upravte ji pro potřeby zákazníka a prostředí.
Jak se to liší od obecného nastavení gstacku
Vzorec ve stylu gstack (Promyslet → Naplánovat → Vytvořit → Zkontrolovat → Otestovat → Nasadit → Zhodnotit) je stále užitečným výchozím bodem, protože zajišťuje oddělení rolí, cykly revizí a jednoduchý pracovní model. Doporučená změna spočívá v tom, že se obecný technický tým změní na tým, který zrcadlí Azure hranice architektury: základ platformy, návrh úloh, zabezpečení, automatizace, pozorovatelnost a zásady správného řízení. Tato struktura zajišťuje, že specifika Azure nejsou opomenuta až dodatečně.
Budujte pomocí specifikacemi řízeného vývoje, infrastruktury jako kódu a CI/CD od prvního dne
Když začnete sestavovat na Azure, zacházet s kódem aplikace, infrastrukturou a nasazením jako s jedním technickým systémem. Místo návrhu produktu na jednom místě, zřizování infrastruktury v jiné a pozdější automatizaci nasazení použijte pracovní postup, kde:
- Specifikace definuje zamýšlený výsledek.
- Infrastruktura jako kód (IaC) definuje požadované prostředí Azure.
- CI/CD ověřuje a nasazuje změny prostřednictvím opakovatelné pipeline.
Tento přístup snižuje posun mezi záměrem a implementací, dává vašemu týmu sdílený zdroj pravdy a pomáhá škálovat z prototypu na produkční prostředí.
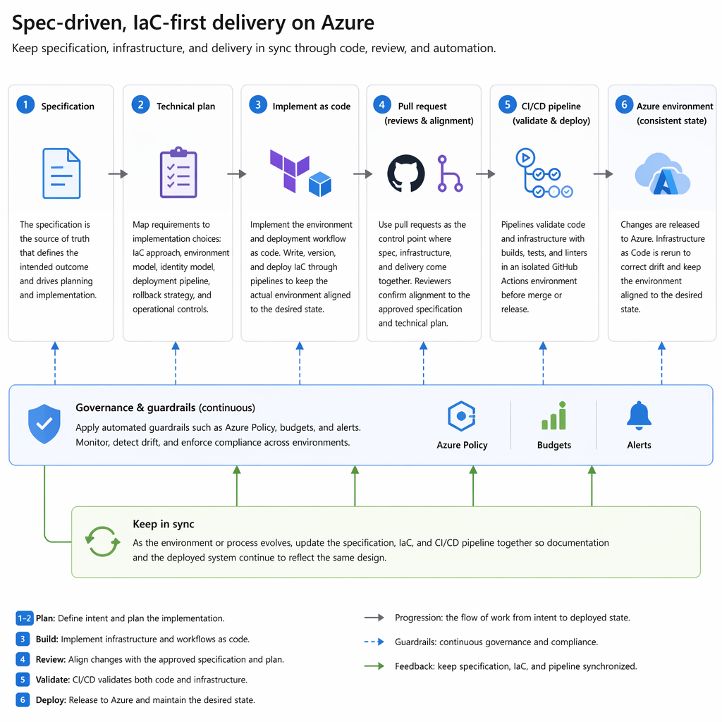
Ukázkový pracovní postup
Definujte funkci ve specifikaci.
Před napsáním kódu použijte přístup založený nejprve na specifikaci, abyste zachytili problém, uživatele, požadavky, omezení a kritéria úspěchu.
Požádejte agenta Plánovače, aby vytvořil stručnou funkci připravenou k implementaci.
Plánovač upřesňuje rozsah a požadavky, takže pracovní postup začíná explicitním plánem místo ad hoc výzvy.
Nechte agenta pro architekturu platformy Azure navrhnout základní architekturu Azure pro danou funkci.
Tento agent rozhoduje, jak tato funkce zapadá do Azure prostředí, včetně identit, zásad správného řízení, sítí, správy a umístění cílové zóny.
Nechte agenta Azure DevOps a IaC definovat infrastrukturu jako kód.
Implementujte požadované prostředky Azure, strukturu prostředí a konfiguraci nasazení pomocí nástroje Bicep nebo Terraform a uložte je do správy verzí.
Nechte agenta integrace Azure ověřit skutečné prostředí Azure.
Připojte pracovní postup k Azure nástrojům, jako je Azure MCP Server, aby agent mohl kontrolovat prostředky, ověřovat předpoklady a pracovat na skutečném prostředí Azure místo odhadu.
Nechte revizní agenty a agenty QA provést audit změny.
Před sloučením zkontrolujte správnost, zabezpečení, hraniční případy, monitorování, protokolování a kontroly stavu.
K ověření a nasazení funkce použijte žádosti o přijetí změn a CI/CD.
Vložte kód aplikace, IaC a pracovní postup nasazení za žádost o přijetí změn, aby se sestavení, testy a ověření spustily před sloučením.
Udržujte specifikaci, infrastrukturu a proces nasazení v souladu.
Přistupujte ke specifikaci, IaC a pipeline jako k živým artefaktům, aby nasazený systém zůstal dlouhodobě v souladu se zamýšleným návrhem.
Tento model poskytuje spolehlivější způsob, jak přejít z prvního sestavení na dodávky připravené pro produkční prostředí na Azure. Místo toho, abyste se spoléhali na ruční nastavení portálu, odpojené skripty nebo nezdokumentovaná rozhodnutí, získá váš tým pracovní postup, ve kterém specifikace zachycuje záměr, IaC zachytí Azure prostředí a CI/CD při každém odeslání vynucuje konzistenci.
Summary
Vývoj založený na agentech pomáhá startupům přecházet od nápadu k implementaci kombinováním jasných specifikací, specializovaných rolí agentů, nástrojů s podporou Azure a opakovatelných pracovních postupů doručování. Tým začíná specifikací, která definuje, co se má sestavit, používá plánování k přeměně tohoto záměru na technická rozhodnutí a úlohy a implementuje kód aplikace a infrastrukturu prostřednictvím pracovních postupů řízených verzí místo ad hoc změn.
Silný pracovní postup také přináší výhody specializovaných rolí místo jednoho obecného pomocníka pro psaní kódu. V projektech Azure je vývoj s využitím agentů užitečnější, když agenti mohou pracovat s nástroji určenými pro Azure, jako je Azure MCP Server, a když lze změny revidovat prostřednictvím pull requestů, diffů, testů a CI/CD.
Tento přístup pomáhá startupům rychle vyvíjet produkty, aniž by to v budoucnu vedlo k předělávkám. Pro zakladatele to znamená rychlejší první nasazení, méně ručních chyb konfigurace, jasnější kontroly a plynulejší cestu od prototypu až po software na úrovni produkce.