Vyhledávání rizik pomocí Průzkumníka zabezpečení cloudu
Bezpečnostní tým společnosti Contoso Healthcare zkontroloval doporučení a způsoby útoku a získal přehled o známých rizicích. Teď chtějí pokračovat – proaktivně hledat rizikové vzory, které se ještě nemusí objevit v seznamu standardních doporučení. Existují například virtuální počítače se známými ohroženími zabezpečení, které mají také internetové vystavení a přístup k citlivým účtům úložiště? Existují oprávnění identit, která by mohla povolit laterální přesun do služeb AI? Tady se naučíte používat Průzkumníka zabezpečení cloudu k vytváření vlastních dotazů založených na grafech, které odhalí skryté kombinace rizik ve vašem prostředí.
| Součást dotazu | Purpose | Příklad |
|---|---|---|
| Typ zdroje | Výchozí bod dotazu | Virtuální počítače, účty úložiště, Služby Azure AI |
| Podmínky filtru | Kritéria, která zúží výsledky | Internet je vystaven hrozbám, má zranitelnosti, obsahuje citlivá data. |
| Filtry relací | Propojení mezi zdroji | Virtuální počítač má přístup k účtu úložiště |
| Results | Prostředky odpovídající všem podmínkám | Konkrétní prostředky vyžadující nápravu |
Porozumění průzkumníku zabezpečení cloudu a grafu zabezpečení
Cloud Security Explorer používá graf zabezpečení cloudu, Defender for Cloud kontextový modul, který mapuje vztahy mezi prostředky, identitami, daty, ohrožením sítě a zjištěními zabezpečení. Na rozdíl od doporučení, která odhalují algoritmicky určená rizika, prohlížeč vám umožňuje přinést vlastní otázky k datům.
Graf zabezpečení se aktualizuje prostřednictvím publikování snímků, metoda aktualizace dat v pravidelných intervalech. Publikování snímků zajišťuje, že konfigurační data úloh zůstanou v denních aktualizacích aktuální.
Pomocí tohoto základu vytvoříte vlastní dotazy s více zdroji, abyste našli kombinace rizik, které mohou chybět ve standardních doporučeních. Můžete například zadat dotaz "najít všechny virtuální počítače s vysokou závažností ohrožení zabezpečení, která jsou vystavená na internetu a mají přístup k účtům úložiště obsahujícím citlivá data". Tento typ dotazu odhalí složená rizika – situace, kdy se více faktorů kombinuje za účelem vytvoření významné expozice.
Navigace a sestavování dotazů v Průzkumníku zabezpečení cloudu
Průzkumník zabezpečení cloudu je přístupný prostřednictvím portálu Azure a poskytuje vyhrazené rozhraní pro proaktivní vyhledávání rizik.
Poznámka:
Průzkumník zabezpečení cloudu je k dispozici na portálu Azure. Přihlaste se na portal.azure.com a přejděte na Microsoft Defender for Cloud>Cloud Security Explorer.
Vytvoření dotazu se řídí strukturovaným pracovním postupem, který transformuje otázky zabezpečení na použitelné výsledky:
- V rozevírací nabídce vyberte typ prostředku (například virtuální počítače, účty úložiště, služby Azure AI).
- Vyberte tlačítko + pro přidání podmínek filtru (například vystavení internetu, má vysoce závažné zranitelnosti, připojené k úložišti).
- Podle potřeby přidejte další typy prostředků a filtry relací pro vytvoření zřetězených podmínek.
- Výběrem Hledat spustíte dotaz na graf zabezpečení.
- Zkontrolujte výsledky – každý řádek představuje asset odpovídající všem zadaným podmínkám.
- Výběrem Stáhnout sestavu CSV můžete exportovat výsledky pro sledování nápravných opatření nebo oznamování zúčastněným stranám.
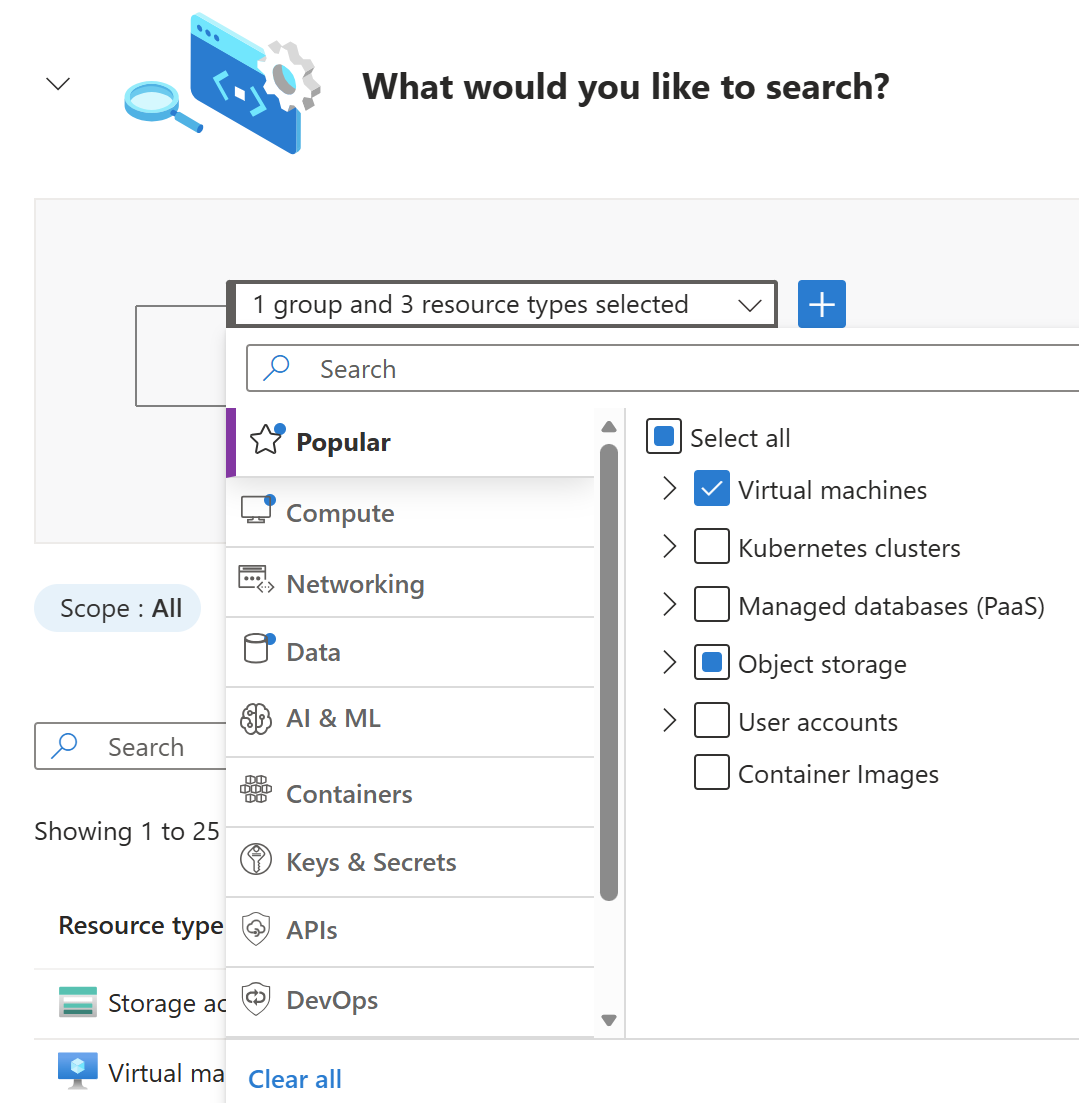
Filtry jsou seskupené do logických kategorií, včetně typu prostředku, vystavení, oprávnění, ohrožení zabezpečení, síťových připojení a potenciálního laterálního přesunu.
Pomocí filtrů relací můžete zřetězovat více typů prostředků a modelovat skutečné scénáře útoku. Vytvořte například dotaz na virtuální počítač, který má přístup k účtu úložiště, který obsahuje citlivá data. Schopnost zřetězení odráží způsob, jakým útočníci procházejí prostředími a využívají vztahy mezi prostředky k dosažení cílů vysoké hodnoty.
Použití šablon dotazů pro běžné vzory rizik
Na konci stránky Průzkumníka zabezpečení cloudu najdete předem připravené šablony dotazů, které pokrývají běžné scénáře rizik předkonfigurované pro okamžité použití. Šablony eliminují potřebu vytvářet dotazy úplně od začátku a nabízejí praktický výchozí bod pro stanovení běžných proaktivních postupů proaktivního vyhledávání.
Šablony zahrnují scénáře, jako jsou:
- Virtuální počítače vystavené internetu s vysoce závažnými zranitelnostmi
- Účty úložiště s citlivými daty, které jsou přístupné z internetu
- Prostředky s odhalenými tajemstvími (přihlašovací údaje, tokeny nebo klíče nalezené v proměnných prostředí nebo v kódu)
- Prostředky s oprávněními spravované identity, které by mohly umožnit laterální přesun napříč tenantem
Pokud chcete použít šablonu, najděte ji v dolní části stránky Průzkumníka zabezpečení cloudu a vyberte Otevřít dotaz. Šablona předem naplní tvůrce dotazů filtry a podmínkami, které můžete před výběrem možnosti Hledat upravit.
Pokud jsou cloudové konektory AWS nebo GCP aktivní a Defender CSPM je na těchto účtech povolen, stejné rozhraní průzkumníka podporuje dotazy napříč více cloudy. Organizace s hybridními cloudovými architekturami můžou tyto postupy proaktivního vyhledávání rozšířit napříč všemi připojenými cloudovými platformami.
Sdílení a export výsledků dotazu
Dotazy se dají sdílet s členy týmu pomocí tlačítka Sdílet odkaz na dotaz , které zkopíruje sdíletelnou adresu URL do schránky. Když dotaz odhalí cluster rizik, sdílejte odkaz s vlastníky úloh nebo týmy zásad správného řízení, abyste zajistili koordinovanou reakci. Výběrem Stáhnout soubor CSV exportujte výsledky pro sledování náprav nebo vytváření zpráv.