Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek se podrobně zabývá aktualizovaným Centrem správy služby Active Directory s jeho košem služby Active Directory, podrobnými politikami hesel a Prohlížečem historie Prostředí Windows PowerShell, včetně architektury, příkladů pro běžné úlohy a informací o odstraňování potíží. Úvod najdete v tématu Úvod k vylepšením Centra správy služby Active Directory (úroveň 100).
Architektura Centra správy služby Active Directory
Spustitelné soubory a knihovny DLL centra správy služby Active Directory
Modul a základní architektura Centra pro správu služby Active Directory se s přidáním funkcí jako koše, jemně odstupňovaných zásad hesel a funkcí prohlížeče historie nezměnily.
- Microsoft.ActiveDirectory.Management.UI.dll
- Microsoft.ActiveDirectory.Management.UI.resources.dll
- Microsoft.ActiveDirectory.Management.dll
- Microsoft.ActiveDirectory.Management.resources.dll
- ActiveDirectoryPowerShellResources.dll
Základní funkce windows PowerShellu a vrstvy operací pro funkci koše jsou znázorněné tady:
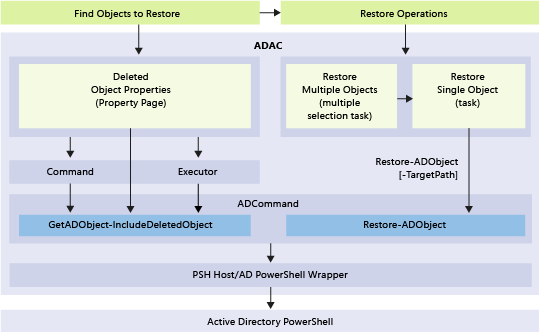
Povolení a správa koše služby Active Directory pomocí Centra správy služby Active Directory
Capabilities
- Windows Server 2012 nebo novější Centrum pro správu služby Active Directory umožňuje konfigurovat a spravovat koš služby Active Directory pro libovolný oddíl domény v doménové struktuře. Už není nutné používat Windows PowerShell nebo Ldp.exe k povolení koše služby Active Directory nebo obnovení objektů v oddílech domény.
- Centrum správy služby Active Directory má pokročilá kritéria filtrování, což usnadňuje cílené obnovení ve velkých prostředích s mnoha úmyslně odstraněnými objekty.
Limitations
Vzhledem k tomu, že Centrum správy služby Active Directory může spravovat pouze oddíly domény, nemůže obnovit odstraněné objekty z oddílů Konfigurace, DNS Domény nebo DNS Lesa. (Objekty nelze odstranit z oddílu schématu.) Chcete-li obnovit objekty z nedoménových oddílů, použijte Restore-ADObject.
Centrum správy služby Active Directory nemůže obnovit podstromy objektů v jediné akci. Pokud například odstraníte organizační jednotku s vnořenými organizačními jednotkami, uživateli, skupinami a počítači, obnovením základní organizační jednotky se podřízené objekty neobnoví.
Note
Operace dávkového obnovení centra správy služby Active Directory seřadí odstraněné objekty metodou "nejlepšího možného úsilí" v rámci výběru, takže nadřazené objekty jsou seřazené před podřízenými objekty pro seznam obnovení. V jednoduchých testovacích případech lze podstromy objektů obnovit jedinou akcí. Okrajové případy, jako například výběr, který obsahuje částečné stromy (stromy s odstraněnými nadřazenými uzly), nebo chybové případy, jako je vynechání podřízených objektů při selhání obnovení nadřazené části, nemusí fungovat podle očekávání. Z tohoto důvodu byste měli vždy po obnovení nadřazených objektů obnovit podstromy objektů jako samostatnou akci.
Koš služby Active Directory vyžaduje funkční úroveň doménové struktury Windows Server 2008 R2, a navíc je třeba, abyste byli členem skupiny Enterprise Admins. Jakmile je koš služby Active Directory povolený, nemůžete ho deaktivovat. Koš služby Active Directory zvyšuje velikost databáze služby Active Directory (NTDS.DIT) na každém řadiči domény v doménové struktuře. Místo na disku, které koš používá, se v průběhu času zvyšuje, protože zachovává objekty včetně všech údajů o jejich atributech.
Povolení odpadkového koše služby Active Directory za použití Centra administrace služby Active Directory
Pokud chcete povolit koš služby Active Directory, otevřete Centrum správy služby Active Directory a v navigačním podokně vyberte název vaší doménové struktury. V podokně Úlohy vyberte Povolit koš.
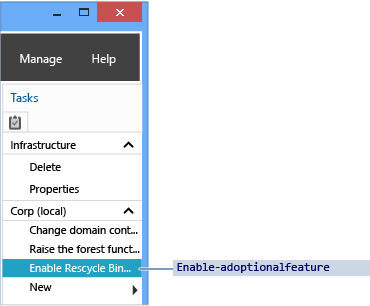
Centrum správy služby Active Directory zobrazuje dialogové okno Povolit koš potvrzení . Toto dialogové okno vás upozorní, že aktivace koše je nevratná. Pokud chcete povolit koš služby Active Directory, vyberte OK . Centrum správy služby Active Directory zobrazuje další dialogové okno s připomenutím, že koš služby Active Directory není plně funkční, dokud všechny řadiče domény nereplikují změnu konfigurace.
Important
Možnost aktivovat koš služby Active Directory není k dispozici, pokud:
- Úroveň funkčnosti lesa je nižší než Windows Server 2008 R2.
- Je už povolený.
Ekvivalentní cmdlet Windows PowerShell pro Active Directory je:
Enable-ADOptionalFeature
Další informace o použití Windows PowerShell k povolení koše služby Active Directory najdete v Podrobné příručce povolení koše služby Active Directory.
Správa koše služby Active Directory pomocí Centra správy služby Active Directory
Tato část používá příklad existující domény s názvem corp.contoso.com. Tato doména uspořádá uživatele do nadřazené organizační jednotky s názvem UserAccounts. Organizační jednotky UserAccounts obsahují tři podřízené organizační jednotky pojmenované podle oddělení. Každá z těchto podřízených organizačních jednotek obsahuje další organizační jednotky, uživatele a skupiny.
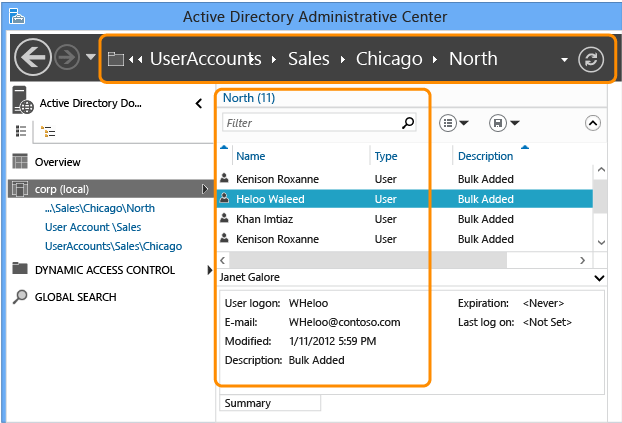
Ukládání a filtrování
Koš služby Active Directory uchovává všechny objekty odstraněné v lese domén. Uloží tyto objekty podle atributu msDS-deletedObjectLifetime , který je ve výchozím nastavení nastaven tak, aby odpovídal atributu tombstoneLifetime doménové struktury. V jakékoli doménové struktuře vytvořené pomocí Windows Serveru 2003 SP1 nebo novější je hodnota tombstoneLifetime ve výchozím nastavení nastavena na 180 dnů. V jakékoli doménové struktuře upgradované z Windows 2000 nebo nainstalované se systémem Windows Server 2003 (bez aktualizace Service Pack), výchozí atribut tombstoneLifetime není nastaven a Systém Windows proto používá interní výchozí hodnotu 60 dnů. To vše je konfigurovatelné. Centrum správy služby Active Directory můžete použít k obnovení jakýchkoli objektů odstraněných z doménových oddílů doménové struktury. Rutinu Restore-ADObject musíte dál používat k obnovení odstraněných objektů z jiných oddílů, jako je například Konfigurace. Povolením koše služby Active Directory se kontejner Odstraněné objekty zobrazí v každém oddílu domény v Centru správy služby Active Directory.
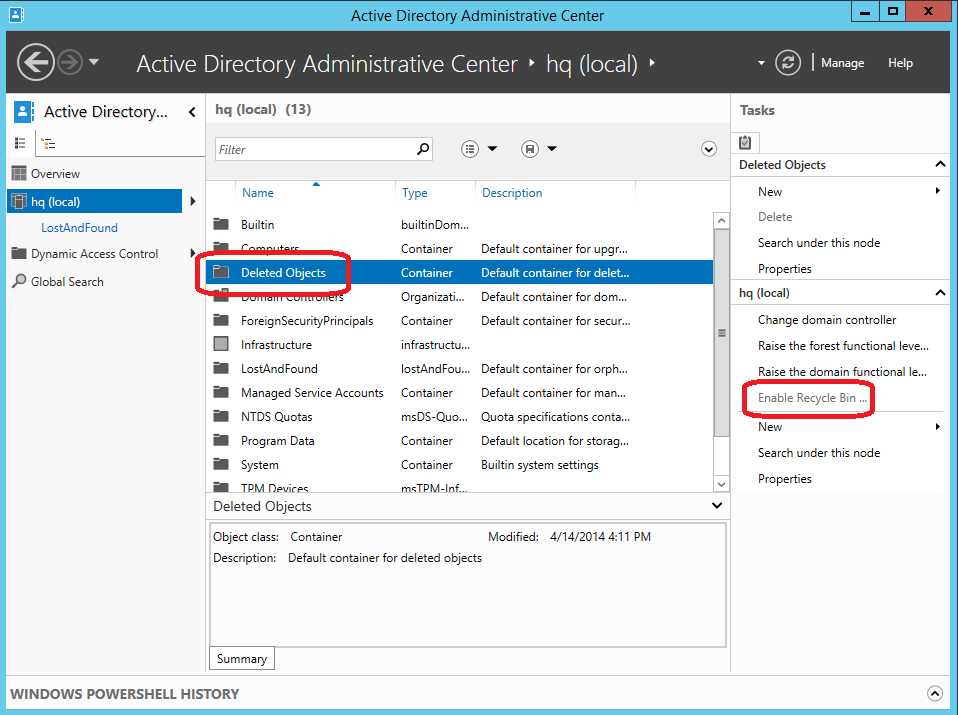
Kontejner Odstraněné objekty zobrazuje všechny obnovitelné objekty v tomto oddílu domény. Odstraněné objekty starší než msDS-deletedObjectLifetime se označují jako recyklované objekty. Centrum správy služby Active Directory nezobrazuje recyklované objekty a tyto objekty nemůžete obnovit pomocí Centra správy služby Active Directory.
Podrobnější vysvětlení architektury a pravidel zpracování košů najdete v tématu Koš služby Active Directory: Principy, implementace, osvědčené postupy a řešení potíží.
Centrum správy služby Active Directory uměle omezuje výchozí počet objektů vrácených z kontejneru na 20 000 objektů. Tento limit můžete zvýšit až na 100 000 objektů tak, že vyberete nabídku Spravovat a pak vyberete Možnosti seznamu pro správu.

Restoration
Filtering
Centrum správy služby Active Directory nabízí výkonná kritéria a možnosti filtrování, se kterými byste se měli seznámit, než je budete muset použít v reálném životě. Domény záměrně odstraňují mnoho objektů po jejich životnosti. Vzhledem k tomu, že životnost odstraněného objektu je pravděpodobně 180 dní, nemůžete obnovit všechny objekty, když dojde k nehodě.
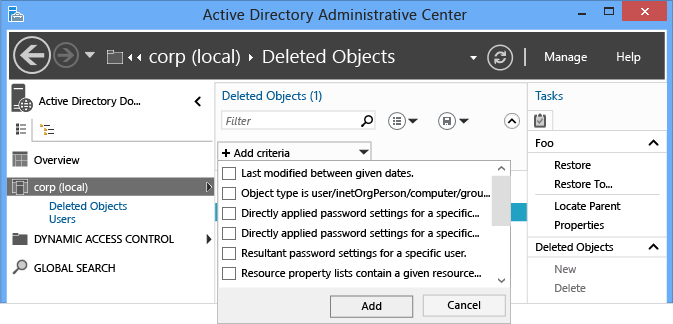
Místo psaní složitých filtrů LDAP a převodu hodnot UTC na kalendářní data a časy použijte základní a rozšířenou nabídku Filtr k výpisu pouze relevantních objektů. Pokud znáte den odstranění, názvy objektů nebo jiná klíčová data, použijte je k tomu při filtrování. Přepněte možnosti rozšířeného filtru tak, že vyberete dvojitou šipku napravo od vyhledávacího pole.
Operace obnovení podporuje všechny standardní možnosti kritérií filtru, stejné jako jakékoli jiné vyhledávání. Z předdefinovaných filtrů jsou obvykle důležité pro obnovení objektů:
- ANR (nejednoznačný překlad názvů – není uvedený v nabídce, ale používá se při zadávání do pole Filtr ).
- Poslední změna mezi danými daty
- Objekt je uživatel/inetorgperson/počítač/skupina/organizační jednotka
- Name
- Při odstranění
- Poslední známý rodič
- Typ
- Description
- City
- Country/region
- Department
- ID zaměstnance
- Křestní jméno
- Pracovní pozice
- Příjmení
- Název účtu SAM
- State/Province
- Telefonní číslo
- hlavní název uživatele (UPN)
- PSČ
Můžete přidat více kritérií. Můžete například najít všechny objekty uživatele odstraněné 24. září 2012 z Chicaga, Illinois s pracovním místem Manažer.
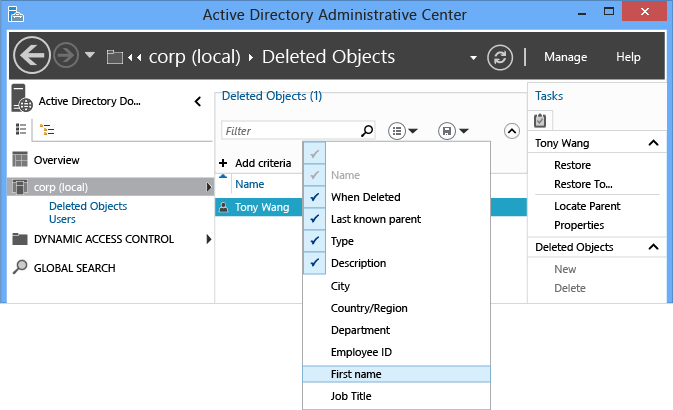
Můžete také přidat, upravit nebo změnit pořadí záhlaví sloupců a poskytnout tak podrobnější informace při vyhodnocování objektů, které se mají obnovit.
Další informace o ANR naleznete v tématu ATRIBUTY ANR.
Jeden objekt
Obnovení odstraněných objektů bylo vždy jedinou operací. Centrum správy služby Active Directory usnadňuje tuto operaci. Obnovení odstraněného objektu, například jednoho uživatele:
- V navigačním podokně Centra správy služby Active Directory vyberte název domény.
- V seznamu pro správu poklikejte na Odstraněné objekty .
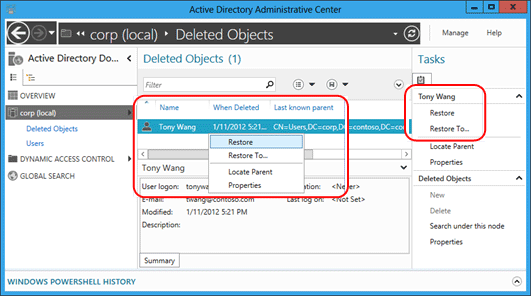
- Klikněte pravým tlačítkem myši na objekt a pak vyberte Obnovit nebo vyberte Obnovit v podokně Úlohy .
Objekt se obnoví do původního umístění.
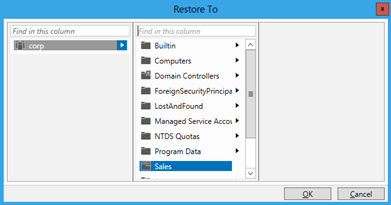
Chcete-li změnit umístění obnovení, vyberte Obnovit. Tato možnost je užitečná, pokud byl odstraněn i nadřazený kontejner odstraněného objektu, ale nechcete nadřazený objekt obnovit.
Více objektů vrstevníků
Můžete obnovit více objektů na obdobné úrovni, jako jsou všichni uživatelé v organizační jednotce. Podržte stisknutou klávesu CTRL a vyberte jeden nebo více odstraněných objektů, které chcete obnovit. V podokně Úlohy vyberte Obnovit . Všechny zobrazené objekty můžete vybrat také podržením kláves CTRL a A nebo rozsahem objektů pomocí kláves SHIFT a kliknutí.
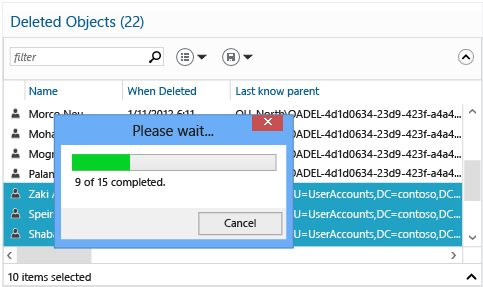
Více nadřazených a podřízených objektů
Je důležité pochopit proces obnovení pro obnovení více nadřazených podřízených položek, protože Centrum správy služby Active Directory nemůže obnovit vnořený strom odstraněných objektů s jedinou akcí.
- Obnovte nejvýše odstraněný objekt ve stromu.
- Obnovte bezprostřední podřízené prvky nadřazeného objektu.
- Obnovte přímé podřízené položky těchto nadřazených objektů.
- Podle potřeby opakujte, dokud se neobnoví všechny objekty.
Nelze obnovit podřízený objekt, dokud neobnovíte jeho nadřazený objekt. Při pokusu o obnovení se vrátí následující chyba:
The operation could not be performed because the object's parent is either uninstantiated or deleted.
Poslední známý nadřazený atribut zobrazuje nadřazený vztah každého objektu. Poslední známý nadřazený atribut se změní z odstraněného umístění na obnovené umístění při aktualizaci Centra správy služby Active Directory po obnovení nadřazeného objektu. Proto můžete tento podřízený objekt obnovit, pokud umístění nadřazeného objektu již nezobrazuje rozlišující název kontejneru odstraněného objektu.
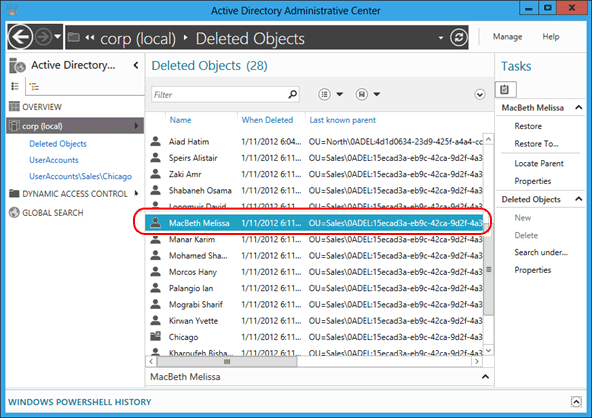
Představte si scénář, ve kterém správce omylem odstraní organizační jednotky Prodeje, která obsahuje podřízené organizační jednotky a uživatele.
Nejprve sledujte hodnotu posledního známého nadřazeného atributu pro všechny odstraněné uživatele a jak čte OU=Sales\0ADEL:<guid+deleted object's container distinguished name>:
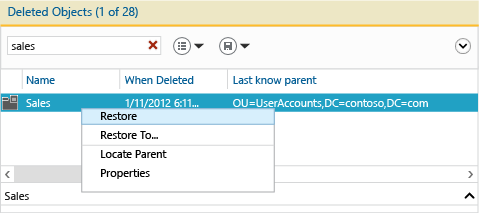
Filtrujte nejednoznačný název Sales a najděte odstraněnou organizační jednotku, kterou pak obnovíte.
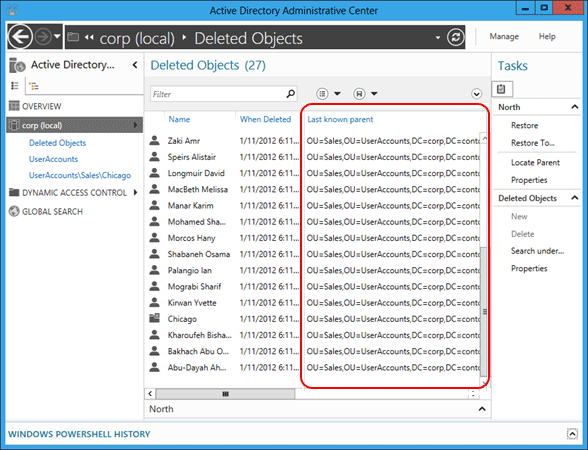
Aktualizujte Centrum správy služby Active Directory, aby se zobrazila změna posledního známého nadřazeného atributu odstraněného objektu uživatele na rozlišující název obnovené organizační jednotky prodeje:
Vyfiltrujte všechny uživatele prodeje. Podržte stisknutou klávesu CTRL+A a vyberte všechny odstraněné uživatele sales. Výběrem možnosti Obnovit přesunete objekty z kontejneru Odstraněné objekty do organizační jednotky Sales a jejich členství ve skupinách a atributy beze změny.
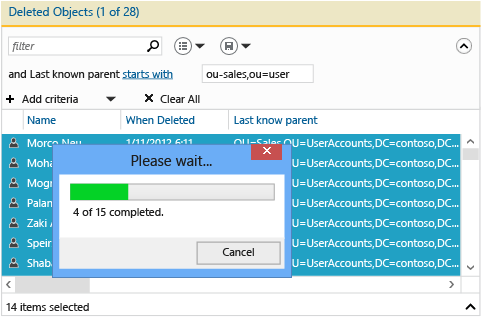
Pokud organizační jednotky Sales obsahovaly vlastní organizační jednotky, měli byste nejprve obnovit podřízené organizační jednotky před obnovením podřízených organizačních jednotek atd.
Pokud chcete obnovit všechny vnořené odstraněné objekty zadáním odstraněného nadřazeného kontejneru, přečtěte si přílohu B: Obnovení více odstraněných objektů služby Active Directory (ukázkový skript).
Rutina cmdlet prostředí Windows PowerShell služby Active Directory pro obnovení odstraněných objektů je:
Restore-ADObject
Funkce Restore-ADObject cmdletu se mezi Windows Server 2008 R2 a Windows Server 2012 nezměnila.
Filtrování na straně serveru
V průběhu času se kontejner Odstraněné objekty hromadí více než 20 000 objektů (nebo dokonce 100 000) ve středních a velkých podnicích a má potíže se zobrazením všech objektů. Vzhledem k tomu, že mechanismus filtrování v Centru správy služby Active Directory spoléhá na filtrování na straně klienta, nemůže tyto další objekty zobrazit. Pokud chcete toto omezení obejít, proveďte hledání na straně serveru pomocí následujících kroků:
- Klikněte pravým tlačítkem myši na kontejner Odstraněné objekty a v tomto uzlu vyberte Hledat.
- Vyberte dvojitou šipku, aby se zpřístupnila nabídka +Přidat kritéria, vyberte +Přidat a přidejte poslední změnu mezi danými daty. Čas poslední změny (atribut whenChanged ) je úzká aproximace času odstranění. Ve většině prostředí jsou identické. Tento dotaz provádí vyhledávání na straně serveru.
- Vyhledejte odstraněné objekty, které chcete obnovit, pomocí dalšího filtrování, řazení atd. ve výsledcích a pak je normálně obnovte.
Konfigurace a správa jemně odstupňovaných zásad hesel pomocí Centra správy služby Active Directory
Konfigurace jemně odstupňovaných zásad hesel
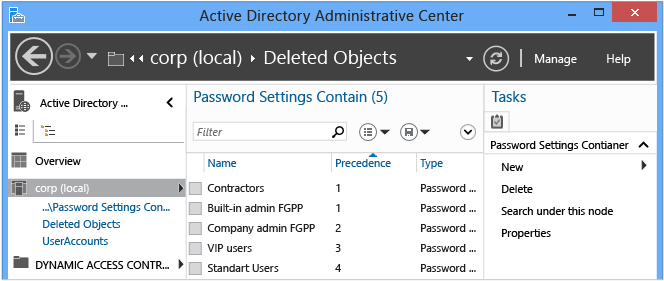
Centrum správy služby Active Directory umožňuje vytvářet a spravovat jemně odstupňované objekty zásad hesel (FGPP). Windows Server 2008 zavedl funkci FGPP, ale Windows Server 2012 má pro ni první grafické rozhraní pro správu. Použijete jemně řízené zásady hesel na úrovni domény, což umožňuje přepsání jednotného hesla domény vyžadovaného systémem Windows Server 2003. Pokud vytvoříte jiný nástroj FGPP s různými nastaveními, jednotliví uživatelé nebo skupiny získají různé zásady hesel v doméně.
Informace o podrobných zásadách hesel najdete v tématu Fine-Grained Zásady uzamčení hesla a účtu služby AD DS podrobné pokyny (Windows Server 2008 R2).
V navigačním podokně vyberte Stromové zobrazení, vyberte svoji doménu, vyberte Systém a pak vyberte Kontejner nastavení hesla. V podokně Úlohy vyberte Nový a pak vyberte Nastavení hesla.
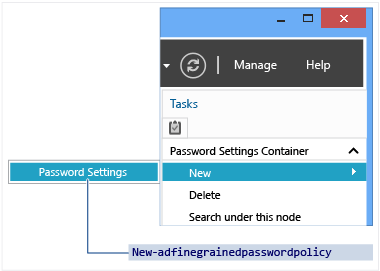
Správa jemně odstupňovaných zásad hesel
Vytvořením nového programu FGPP nebo úpravou existujícího objektu se otevře editor nastavení hesel . Odsud nakonfigurujete všechny požadované zásady hesel, jak byste měli v systému Windows Server 2008 nebo Windows Server 2008 R2, pouze nyní s účelově sestaveným editorem.
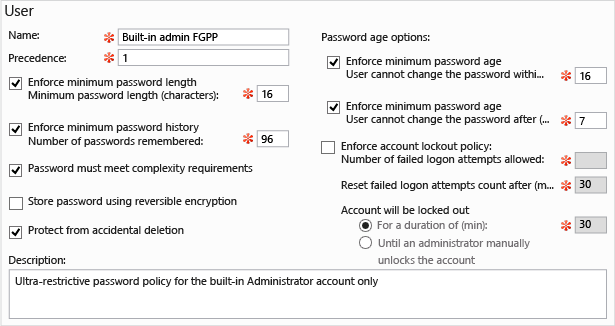
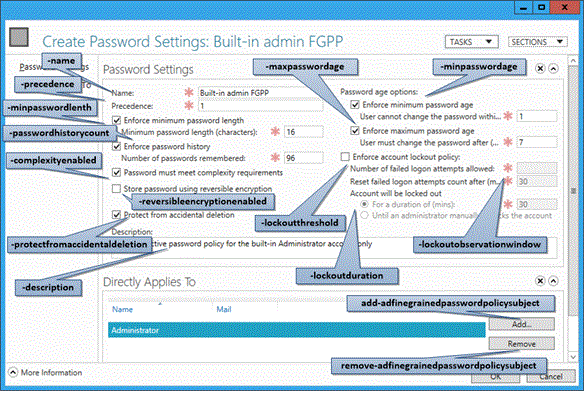
Vyplňte všechna povinná pole (červená hvězdička) a všechna volitelná pole a potom vyberte Přidat , abyste nastavili uživatele nebo skupiny, které tuto zásadu obdrží. FGPP přepíše výchozí nastavení zásad domény pro ty zadané objekty zabezpečení. Na předchozím snímku obrazovky platí omezující zásada pouze pro předdefinovaný účet správce, aby se zabránilo ohrožení zabezpečení. Zásady jsou pro standardní uživatele příliš složité, aby vyhověli, ale je ideální pro vysoce rizikový účet, který používají jenom it specialisté.
Také nastavíte prioritu a na které uživatele a skupiny se zásady vztahují v rámci dané domény.
Cmdlety prostředí Windows PowerShell služby Active Directory pro jemně odstupňované zásady hesel:
Add-ADFineGrainedPasswordPolicySubject
Get-ADFineGrainedPasswordPolicy
Get-ADFineGrainedPasswordPolicySubject
New-ADFineGrainedPasswordPolicy
Remove-ADFineGrainedPasswordPolicy
Remove-ADFineGrainedPasswordPolicySubject
Set-ADFineGrainedPasswordPolicy
Podrobné funkce rutin zásad hesel se mezi Windows Serverem 2008 R2 a Windows Serverem 2012 nezměnily. Následující diagram znázorňuje přidružené argumenty pro cmdlety.
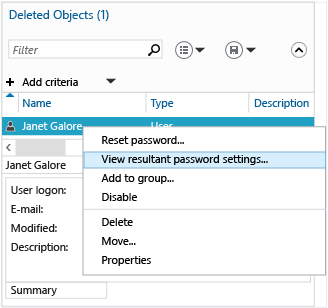
Centrum správy služby Active Directory také umožňuje vyhledat výslednou sadu použitých FGPP pro konkrétního uživatele. Klikněte pravým tlačítkem na libovolného uživatele a výběrem možnosti Zobrazit výsledné nastavení hesla otevřete stránku Nastavení hesla , která se vztahuje na tohoto uživatele prostřednictvím implicitního nebo explicitního přiřazení:
Při zkoumání vlastností libovolného uživatele nebo skupiny se zobrazí nastavení přímo přidruženého hesla, což jsou explicitně přiřazené protokoly FGPP:
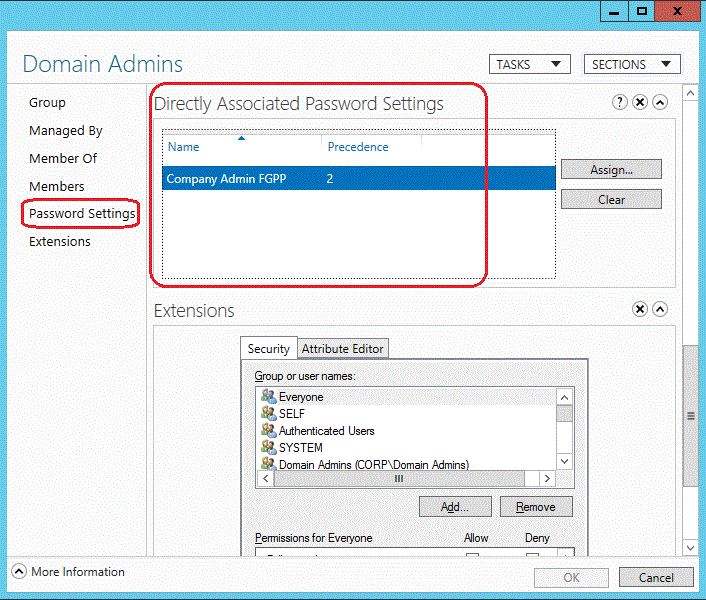
Implicitní přiřazení FGPP se tady nezobrazuje. K tomu musíte použít možnost Zobrazit výsledné nastavení hesla .
Použití Prohlížeče historie Windows PowerShellu v Centru správy služby Active Directory
Budoucnost správy Windows je Windows PowerShell. Vrstvení grafických nástrojů nad rámec automatizace úloh umožňuje správu nejsložitějších distribuovaných systémů konzistentních a efektivních. Potřebujete pochopit, jak Windows PowerShell funguje, abyste dosáhli svého plného potenciálu a maximalizovali investice do výpočetních prostředků.
Centrum správy služby Active Directory teď poskytuje úplnou historii všech rutin prostředí Windows PowerShell, které spouští, a jejich argumentů a hodnot. Historii rutin můžete zkopírovat jinam, kde můžete studovat nebo upravovat a znovu ji používat. Můžete vytvořit poznámky k úkolům, abyste mohli izolovat výsledky prostředí Windows PowerShell pro příkazy Centra správy služby Active Directory. Historii můžete také filtrovat, abyste našli body zájmu.
Účelem Prohlížeče historie Windows PowerShellu v Centru správy služby Active Directory je naučit se praktickými zkušenostmi.
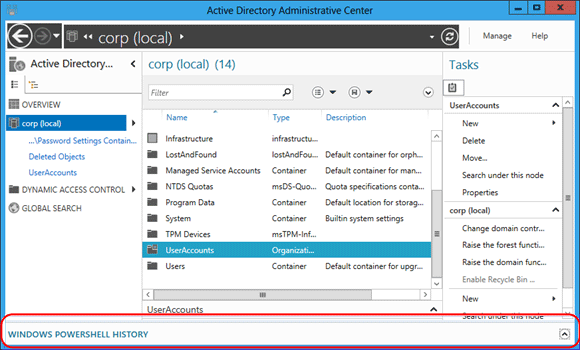
Výběrem šipky zobrazíte Prohlížeč historie Prostředí Windows PowerShell.
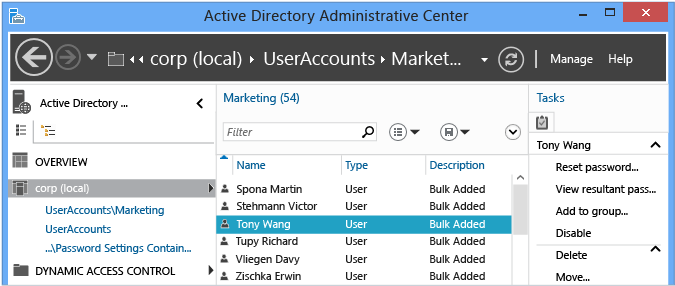
Pak vytvořte uživatele nebo upravte členství ve skupině. Prohlížeč historie se průběžně aktualizuje sbaleným zobrazením každé rutiny, kterou centrum správy služby Active Directory spustilo se zadanými argumenty.
Rozbalte libovolnou položku řádku, která vás zajímá, a zobrazte všechny hodnoty poskytnuté argumentům cmdletu.
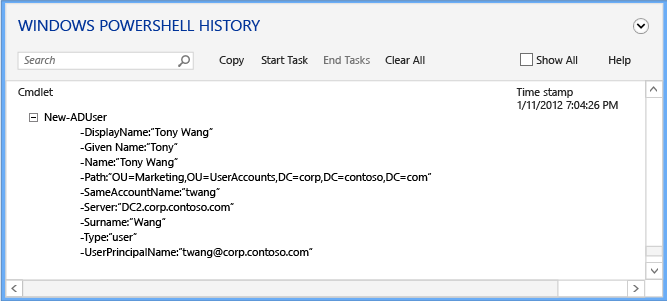
Před vytvořením, úpravou nebo odstraněním objektu pomocí Centra správy služby Active Directory vyberte Spustit úlohu a vytvořte ruční zápis. Zadejte, co jste dělali. Až budete hotovi se změnou, vyberte Ukončit úkol. Poznámka k úkolu seskupí všechny akce provedené do sbalitelné poznámky, kterou můžete použít k lepšímu porozumění.
Pokud například chcete zobrazit příkazy Windows PowerShellu použité ke změně hesla uživatele a odebrání uživatele ze skupiny:
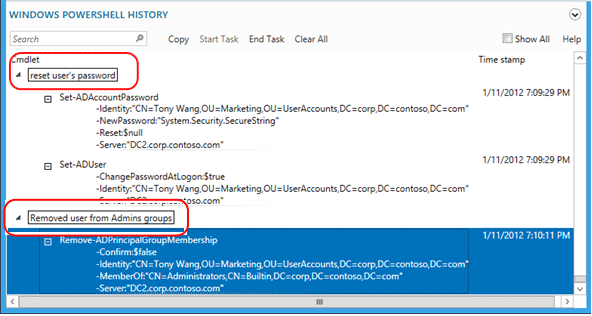
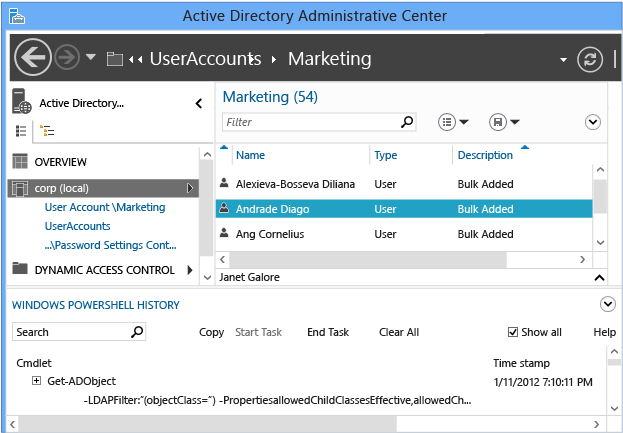
Když vyberete pole Zobrazit vše , zobrazí se také rutiny Windows PowerShellu Get-*, které načítají jenom data.
Prohlížeč historie zobrazuje textové příkazy, které spouští Centrum pro správu služby Active Directory. Můžete si všimnout, že se některé cmdlety spouští zbytečně. Můžete například vytvořit nového uživatele s:
New-ADUser
Návrh Centra správy služby Active Directory vyžadoval minimální využití kódu a modularitu. Proto místo sady funkcí, které vytvářejí nové uživatele a jinou sadu, která upravuje existující uživatele, provede minimálně každou funkci a pak je zřetědí společně s rutinami. Mějte to na paměti, když se učíte pracovat s Active Directory a Windows PowerShell. Můžete ho také použít jako techniku výuky, kde zjistíte, jak jednoduše můžete windows PowerShell použít k dokončení jedné úlohy.
Správa různých domén v Centru správy služby Active Directory
Když otevřete Centrum správy služby Active Directory, zobrazí se v navigačním podokně Centra správy služby Active Directory (v levém podokně) doména, ke které jste aktuálně přihlášení k tomuto počítači (místní doména). V závislosti na právech vaší aktuální sady přihlašovacích údajů můžete zobrazit nebo spravovat objekty služby Active Directory v této místní doméně.
Můžete také použít stejnou sadu přihlašovacích údajů a stejnou instanci Centra správy služby Active Directory k zobrazení nebo správě objektů služby Active Directory v jakékoli jiné doméně ve stejné doménové struktuře nebo doméně v jiné doménové struktuře, která má zavedený vztah důvěryhodnosti s místní doménou. Podporují se jednosměrné i obousměrné důvěryhodné vztahy. K dokončení tohoto postupu není nutné žádné členství ve skupině.
Note
Pokud existuje jednosměrný vztah důvěryhodnosti mezi doménou A a doménou B, prostřednictvím které můžou uživatelé v doméně A přistupovat k prostředkům v doméně B, ale uživatelé v doméně B nemají přístup k prostředkům v doméně A, pokud používáte Centrum správy služby Active Directory na počítači, ve kterém je doména A vaší místní doménou, můžete se připojit k doméně B s aktuální sadou přihlašovacích údajů a ve stejné instanci Centra správy služby Active Directory.
Pokud ale používáte Centrum správy služby Active Directory na počítači, ve kterém je doména B vaší místní doménou, nemůžete se připojit k doméně A se stejnou sadou přihlašovacích údajů ve stejné instanci Centra správy služby Active Directory.
Windows Server 2012: Správa cizí domény ve vybrané instanci Centra správy služby Active Directory pomocí aktuální sady přihlašovacích údajů
Centrum správy služby Active Directory otevřete tak, že ve Správci serveru vyberete Nástroje a pak vyberete Centrum správy služby Active Directory.
Chcete-li otevřít Přidat navigační uzly, vyberte Spravovat a pak vyberte Přidat navigační uzly.
V části Přidat navigační uzly vyberte Připojit k jiným doménám.
Do pole Připojit zadejte název cizí domény, kterou chcete spravovat (například
contoso.com) a pak vyberte OK.Po úspěšném připojení k cizí doméně procházejte sloupce v okně Přidat navigační uzly , vyberte kontejner nebo kontejnery, které chcete přidat do navigačního podokna Centra správy služby Active Directory, a pak vyberte OK.
Windows Server 2008 R2: Správa cizí domény ve vybrané instanci Centra správy služby Active Directory pomocí aktuální sady přihlašovacích údajů
Pokud chcete otevřít Centrum správy služby Active Directory, vyberte Start, vyberte Nástroje pro správu a pak vyberte Centrum správy služby Active Directory.
Tip
Dalším způsobem, jak otevřít Centrum správy služby Active Directory, je vybrat Spustit, vybrat Spustit a potom zadat dsac.exe.
Pak otevřete Přidat navigační uzly v horní části okna Centra správy služby Active Directory a vyberte Přidat navigační uzly.
Tip
Dalším způsobem, jak otevřít Přidat navigační uzly, je kliknout pravým tlačítkem na libovolné místo v navigačním podokně Centra správy služby Active Directory a pak vybrat Přidat navigační uzly.
V části Přidat navigační uzly vyberte Připojit k jiným doménám.
Do pole Připojit zadejte název cizí domény, kterou chcete spravovat (například
contoso.com) a pak vyberte OK.Po úspěšném připojení k cizí doméně procházejte sloupce v okně Přidat navigační uzly , vyberte kontejner nebo kontejnery, které chcete přidat do navigačního podokna Centra správy služby Active Directory, a pak vyberte OK.
Správa domény pomocí přihlašovacích údajů, které se liší od aktuální sady přihlašovacích údajů
Chcete-li otevřít Centrum správy služby Active Directory na příkazovém řádku, zadejte následující příkaz a pak vyberte Enter:
runas /user:<domain\user> dsac
<domain\user> je sada přihlašovacích údajů, se kterými chcete otevřít Centrum správy služby Active Directory, a dsac jedná se o název spustitelného souboru Centra správy služby Active Directory.
Když je centrum správy služby Active Directory otevřené, projděte si navigační podokno a zobrazte nebo spravujte doménu služby Active Directory.
Řešení potíží se správou služby AD DS
Možnosti řešení potíží
Možnosti protokolování
Centrum správy služby Active Directory teď obsahuje integrované protokolování jako součást konfiguračního souboru trasování. Ve stejné složce jako dsac.exevytvořte nebo upravte následující soubor:
dsac.exe.config
Vytvořte následující obsah:
<appSettings>
  <add key="DsacLogLevel" value="Verbose" />
</appSettings>
<system.diagnostics>
 <trace autoflush="false" indentsize="4">
  <listeners>
   <add name="myListener"
    type="System.Diagnostics.TextWriterTraceListener"
    initializeData="dsac.trace.log" />
   <remove name="Default" />
  </listeners>
 </trace>
</system.diagnostics>
Úrovně podrobností pro DsacLogLevel jsou None, Error, Warning, Info a Verbose. Název výstupního souboru je konfigurovatelný a zapisuje do stejné složky jako dsac.exe. Výstup vám může sdělit, jak funguje Centrum správy služby Active Directory, které řadiče domény kontaktovaly, jaké příkazy Windows PowerShellu běžely, jaké odpovědi byly, a další podrobnosti.
Když například použijete úroveň informace , která vrátí všechny výsledky s výjimkou podrobností na úrovni trasování:
DSAC.exe začne.
Spustí se protokolování.
Řadič domény se žádá o vrácení počátečních informací o doméně.
[12:42:49][TID 3][Info] Command Id, Action, Command, Time, Elapsed Time ms (output), Number objects (output)
[12:42:49][TID 3][Info] 1, Invoke, Get-ADDomainController, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADDomainController-Discover:$null-DomainName:"CORP"-ForceDiscover:$null-Service:ADWS-Writable:$null
Řadič domény DC1 se vrátil z domény Corp.
Virtuální jednotka PS Active Directory načtena.
[12:42:49][TID 3][Info] 1, Output, Get-ADDomainController, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] Found the domain controller 'DC1' in the domain 'CORP'.
[12:42:49][TID 3][Info] 2, Invoke, New-PSDrive, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] New-PSDrive-Name:"ADDrive0"-PSProvider:"ActiveDirectory"-Root:""-Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 2, Output, New-PSDrive, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 3, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
Získejte informace o kořenovém objektu adresářové služby DSE.
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 3, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 4, Invoke, Get-ADOptionalFeature, 2012-04-16T12:42:49
Získejte informace o koši služby Active Directory domény.
[12:42:49][TID 3][Info] Get-ADOptionalFeature -LDAPFilter:"(msDS-OptionalFeatureFlags=1)" -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 4, Output, Get-ADOptionalFeature, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 5, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 5, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 6, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 6, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 7, Invoke, Get-ADOptionalFeature, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADOptionalFeature -LDAPFilter:"(msDS-OptionalFeatureFlags=1)" -Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 7, Output, Get-ADOptionalFeature, 2012-04-16T12:42:50, 1
[12:42:50][TID 3][Info] 8, Invoke, Get-ADForest, 2012-04-16T12:42:50
Získejte doménovou strukturu služby Active Directory.
[12:42:50][TID 3][Info] Get-ADForest -Identity:"corp.contoso.com" -Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 8, Output, Get-ADForest, 2012-04-16T12:42:50, 1
[12:42:50][TID 3][Info] 9, Invoke, Get-ADObject, 2012-04-16T12:42:50
Získejte informace o schématu pro podporované typy šifrování, FGPP a určité informace o uživateli.
[12:42:50][TID 3][Info] Get-ADObject
-LDAPFilter:"(|(ldapdisplayname=msDS-PhoneticDisplayName)(ldapdisplayname=msDS-PhoneticCompanyName)(ldapdisplayname=msDS-PhoneticDepartment)(ldapdisplayname=msDS-PhoneticFirstName)(ldapdisplayname=msDS-PhoneticLastName)(ldapdisplayname=msDS-SupportedEncryptionTypes)(ldapdisplayname=msDS-PasswordSettingsPrecedence))"
-Properties:lDAPDisplayName
-ResultPageSize:"100"
-ResultSetSize:$null
-SearchBase:"CN=Schema,CN=Configuration,DC=corp,DC=contoso,DC=com"
-SearchScope:"OneLevel"
-Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 9, Output, Get-ADObject, 2012-04-16T12:42:50, 7
[12:42:50][TID 3][Info] 10, Invoke, Get-ADObject, 2012-04-16T12:42:50
Získejte všechny informace o objektu domény, které se zobrazí správci, jenž klikl na hlavičku domény.
[12:42:50][TID 3][Info] Get-ADObject
-IncludeDeletedObjects:$false
-LDAPFilter:"(objectClass=*)"
-Properties:allowedChildClassesEffective,allowedChildClasses,lastKnownParent,sAMAccountType,systemFlags,userAccountControl,displayName,description,whenChanged,location,managedBy,memberOf,primaryGroupID,objectSid,msDS-User-Account-Control-Computed,sAMAccountName,lastLogonTimestamp,lastLogoff,mail,accountExpires,msDS-PhoneticCompanyName,msDS-PhoneticDepartment,msDS-PhoneticDisplayName,msDS-PhoneticFirstName,msDS-PhoneticLastName,pwdLastSet,operatingSystem,operatingSystemServicePack,operatingSystemVersion,telephoneNumber,physicalDeliveryOfficeName,department,company,manager,dNSHostName,groupType,c,l,employeeID,givenName,sn,title,st,postalCode,managedBy,userPrincipalName,isDeleted,msDS-PasswordSettingsPrecedence
-ResultPageSize:"100"
-ResultSetSize:"20201"
-SearchBase:"DC=corp,DC=contoso,DC=com"
-SearchScope:"Base"
-Server:"dc1.corp.contoso.com"
Nastavení podrobné úrovně zobrazuje také zásobníky .NET pro každou funkci, ale neobsahují dostatek dat, která by byla užitečná, s výjimkou případů, kdy po dsac.exe dojde k narušení přístupu nebo chybovému ukončení. Mezi dvě pravděpodobné příčiny tohoto problému patří:
- Služba Active Directory Web Services není spuštěná na žádných přístupných řadičích domény.
- Síťová komunikace je ve službě Active Directory Web Services blokovaná z počítače, na kterém běží Centrum správy služby Active Directory.
Important
K dispozici je také mimosílová verze služby označovaná jako brána pro správu služby Active Directory, která běží v systémech Windows Server 2008 SP2 a Windows Server 2003 SP2.
Pokud nejsou k dispozici žádné instance služby Active Directory Web Services, zobrazí se následující chyby:
| Error | Operation |
|---|---|
| Nelze se připojit k žádné doméně. Aktualizujte nebo zkuste to znovu, až bude připojení k dispozici. | Zobrazuje se na začátku aplikace Centrum správy služby Active Directory. |
| "Nelze najít dostupný server v <doméně názvu> domény NetBIOS se spuštěnou webovou službou Active Directory (ADWS)" | Zobrazeno při pokusu o výběr uzlu domény v aplikaci Centrum správy služby Active Directory |
Při řešení tohoto problému postupujte takto:
Ověřte, že je služba Active Directory Web Services spuštěná alespoň na jednom řadiči domény v doméně. Pokud možno, zkontrolujte, že je spuštěná na všech řadičích domény v lesní struktuře. Ujistěte se, že je nastavená tak, aby se automaticky spustila na všech řadičích domény.
V počítači, na kterém běží Centrum správy služby Active Directory, ověřte, že můžete najít server se službou Active Directory Web Services spuštěním těchto příkazů NLTest.exe:
nltest /dsgetdc:<domain NetBIOS name> /ws /force
nltest /dsgetdc:<domain fully qualified DNS name> /ws /force
Pokud tyto testy selžou, i když je služba Active Directory Web Services spuštěná, problém se týká překladu názvů nebo protokolu LDAP, nikoli webových služeb Active Directory nebo Centra správy služby Active Directory. Tento test selže s chybou 1355 0x54B ERROR_NO_SUCH_DOMAIN, pokud webové služby Active Directory neběží na žádném řadiči domény, proto před dosažením jakýchkoli závěrů pečlivě zkontrolujte.
Na řadiči domény vrácené službou Nltest vypíšete seznam naslouchajících portů pomocí tohoto příkazu:
Netstat -anob > ports.txtZkontrolujte soubor ports.txt a ověřte, že služba Active Directory Web Services naslouchá na portu 9389. Například:
TCP    0.0.0.0:9389    0.0.0.0:0    LISTENING    1828
[Microsoft.ActiveDirectory.WebServices.exe]

TCP    [::]:9389       [::]:0       LISTENING    1828
[Microsoft.ActiveDirectory.WebServices.exe]
Pokud služba naslouchá, ověřte pravidla brány Windows Firewall a ujistěte se, že povolují příchozí komunikaci tcp 9389. Ve výchozím nastavení řadiče domény povolují pravidlo brány firewall "Active Directory Web Services (TCP-in)." Pokud služba nenaslouchá, ověřte znovu, že je spuštěná na tomto serveru, a restartujte ji. Ověřte, že na portu 9389 ještě nenaslouchají žádné jiné procesy.
Nainstalujte nástroj NetMon nebo jiný nástroj pro zachytávání sítě v počítači se službou Active Directory Administrative Center a na řadič domény vrácený nástrojem Nltest. Zachyťte současně síťové provozy z obou počítačů, spusťte Centrum správy služby Active Directory a zastavte zachytávání až po zjištění chyby. Ověřte, že klient může odesílat a přijímat z řadiče domény na portu TCP 9389. Pokud se pakety odesílají, ale nikdy nedorazí, nebo dorazí a správce domény odpoví, ale nikdy se nedostanou k klientovi, je pravděpodobné, že mezi počítači v síti existuje firewall, který na tomto portu zahazuje pakety. Tato brána firewall může být software nebo hardware a může být součástí antivirového softwaru pro ochranu koncového bodu jiné než Microsoft.