Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Hvis en bruger vil udføre en handling på en række, skal vedkommende have de nødvendige rettigheder tildelt via en sikkerhedsrolle, eller brugeren skal være medlem af et team, der har en sikkerhedsrolle med tildelte rettigheder.
For at udføre handlinger på en række kontrollerer systemet dine rettigheder, og du består rettighedskontrollen, udfører systemet en adgangskontrol. Adgangskontrollen kontrollerer, at du har de nødvendige rettigheder til at udføre handlinger på en post, for eksempel læse, skrive, oprette, slette, tilføje, føje til, dele og tildele.
Du kan have adgangsrettigheder til at udføre en handling på en række via ejerskab, rolleadgang, delt adgang eller hierarkiadgang.
| Adgangstype | Beskrivelse |
|---|---|
| Ejerskab | Brugeren ejer rækken eller er medlem af et team, der ejer rækken. |
| Rolleadgang | Brugeren har adgang til at udføre en handling på en række på grund af sikkerhedsrollen. |
| Delt adgang | Rækken deles med en bruger, et team eller en organisation af en bruger, der har de rette delingsrettigheder. |
| Hierarkiadgang | Hierarkisk adgang finder kun sted, hvis administration af hierarkisk sikkerhed er slået til for organisationen og tabellen. Brugeren skal også være leder. |
Du kan finde flere oplysninger om, hvordan rettigheder og adgangskontroller fungerer, ved at gå til Sådan bestemmes adgang til en række.
Kontrollere din adgang til en række
Vælg en række i tabellen.
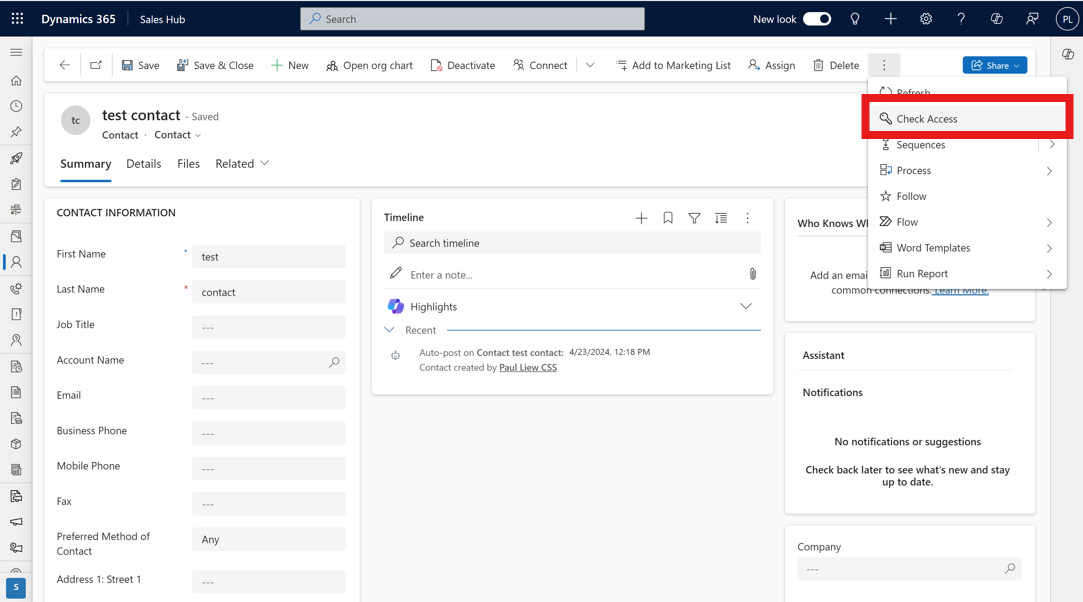
Vælg Kontrollér adgang på kommandobjektlinjen.
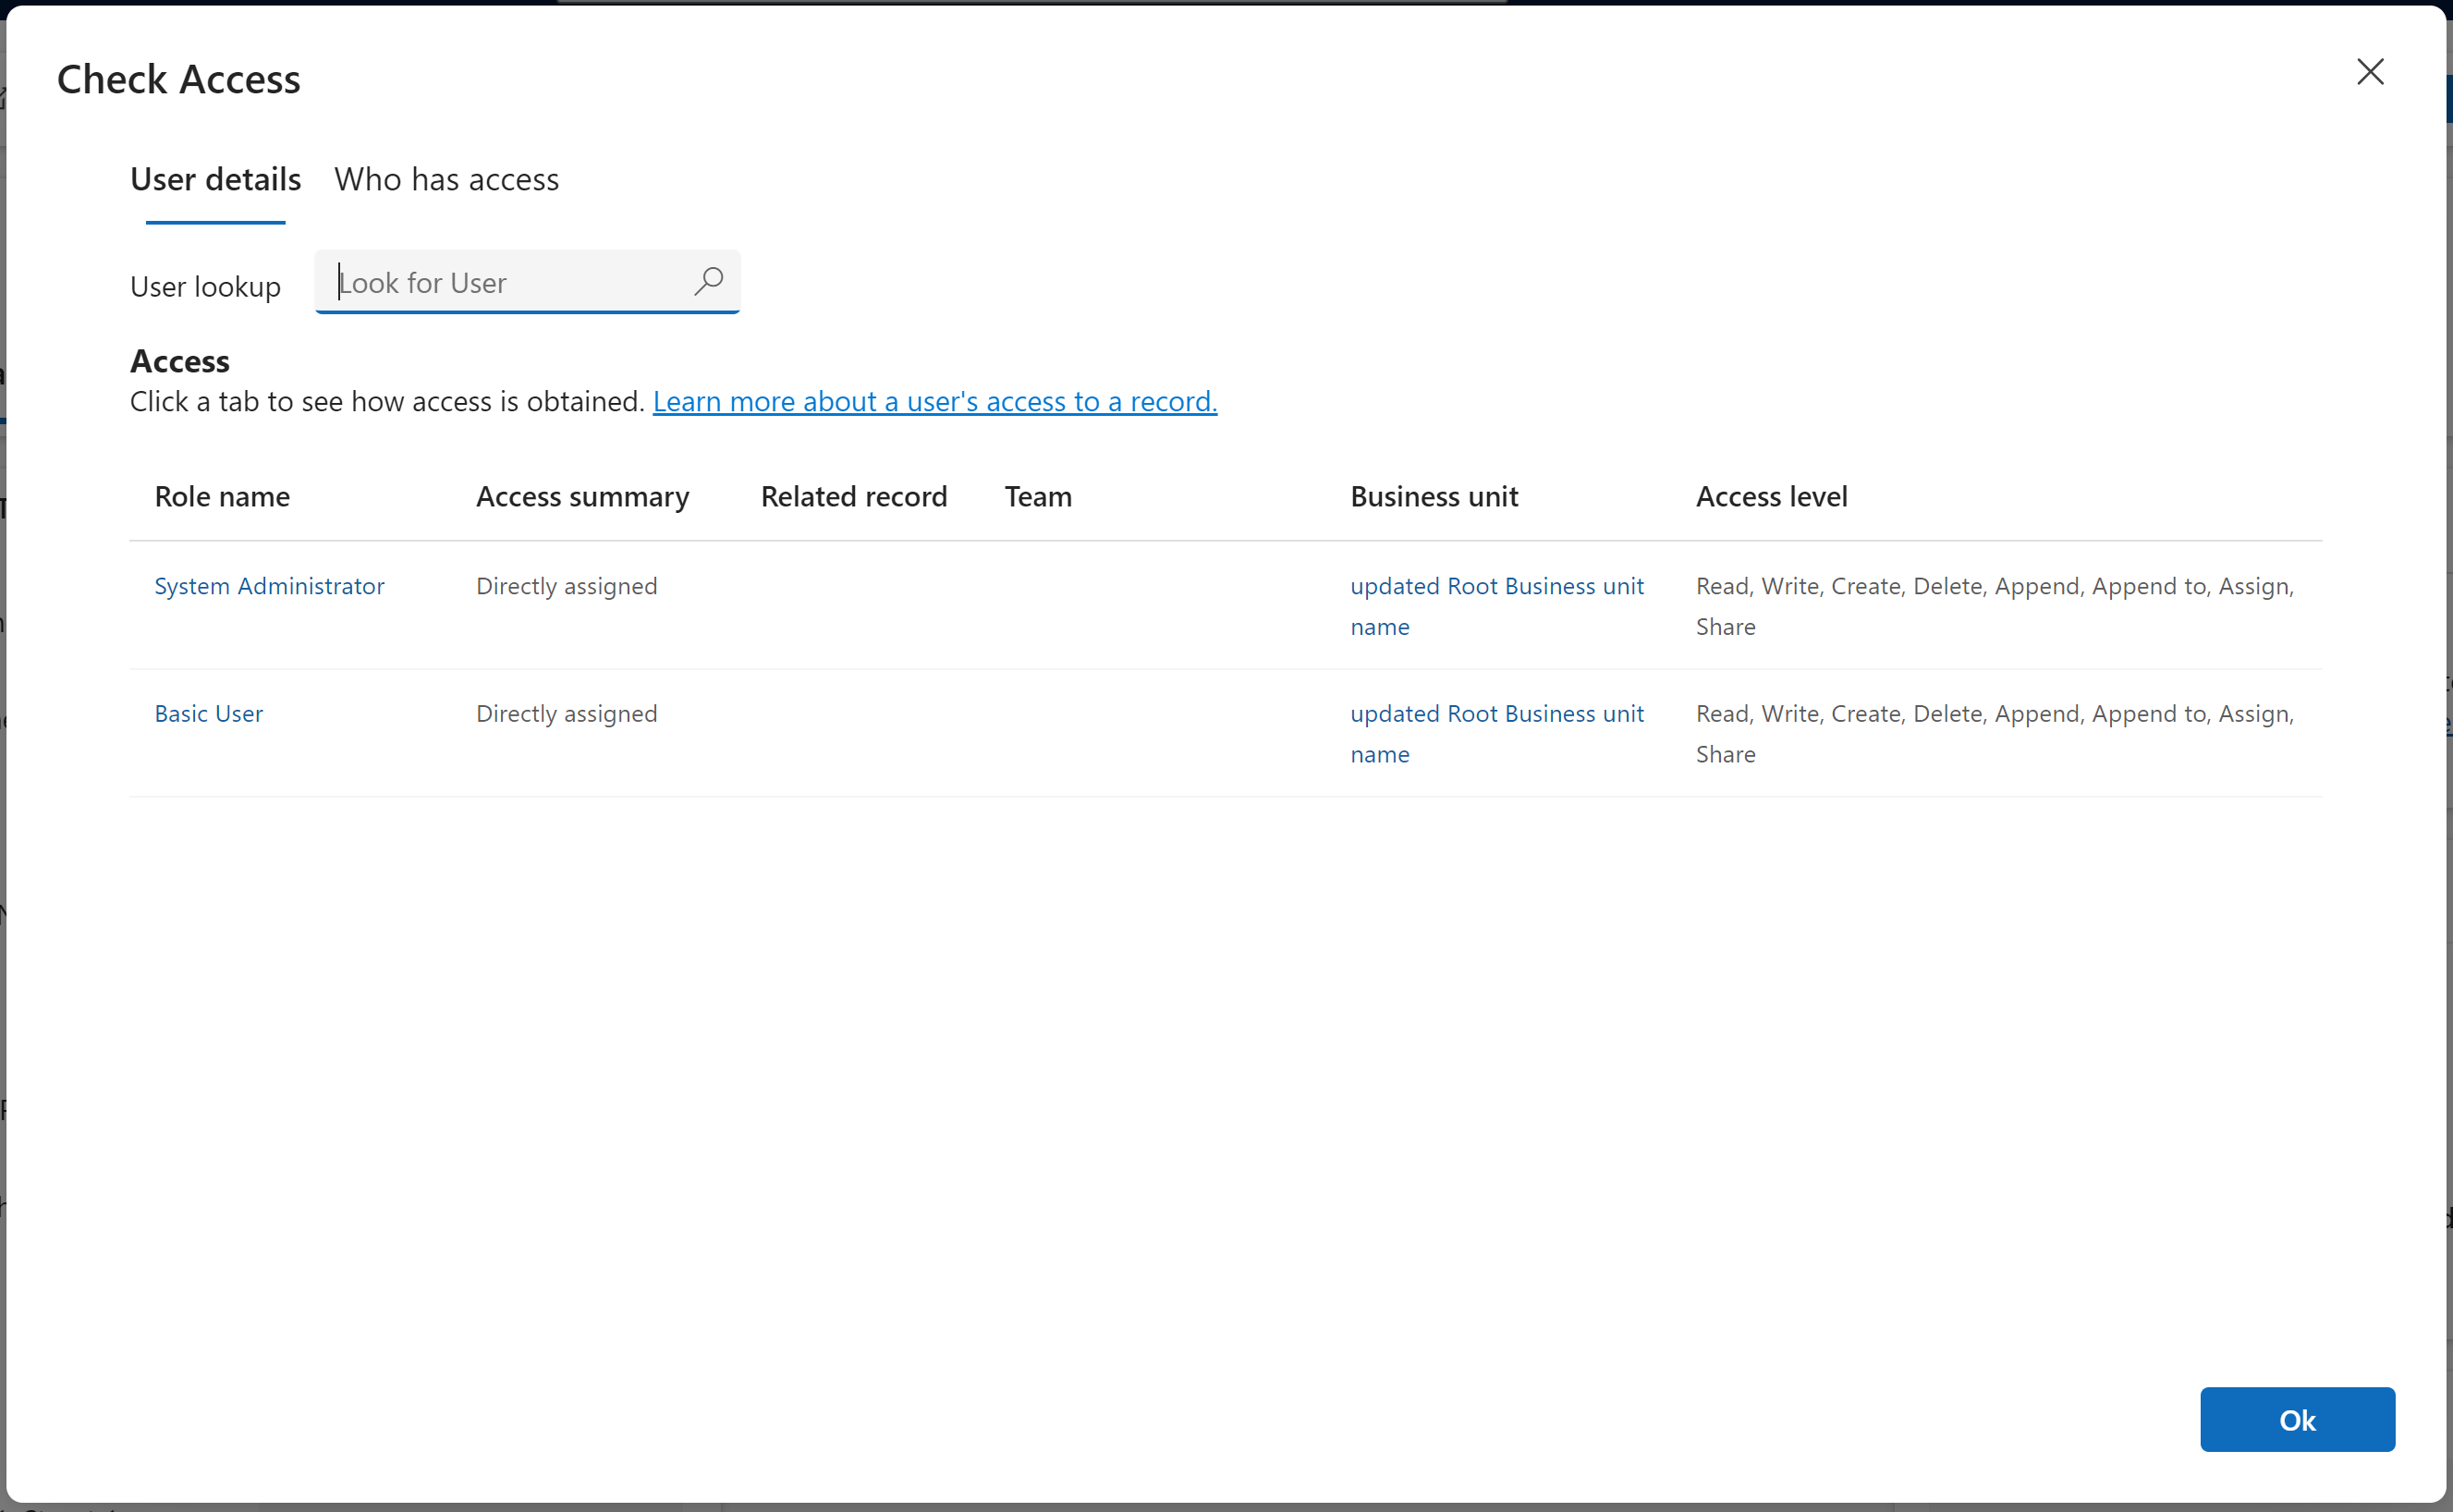
I vinduet Kontroller adgang vises dine adgangsoplysninger.
Hvis du ikke har den nødvendige adgang, skal du kontakte din administrator. Det er kun en administrator, der kan redigere din sikkerhedsrolle og dine rettigheder. Hvis du vil finde din administrator, skal du gå til Finde din administrator eller supportmedarbejder.
Kontrollere en anden brugers adgang til en række
Hvis du er administrator, kan du kontrollere den adgang, en anden bruger har til en post.
- Vælg en rækkepost.
- Vælg Kontrollér adgang på kommandolinjen.
- Vælg eller angiv et brugernavn i feltet Brugeropslag for at søge efter brugeren.
- I vinduet Kontroller adgang vises brugerens adgangsoplysninger.
Kontrollere alle brugere, der har adgang til en række
Administratoren, ejeren af posten eller de brugere, der har adgang til en række, kan dele rækken med andre brugere for at samarbejde.
Hvis du vil se, hvem der har adgang til en række, samt deres respektive adgangsniveau, skal du udføre følgende trin.
Bemærk
Der findes to databaseindstillinger for de enkelte miljøer, der aktiverer funktionen Hvem har adgang. Systemadministratorer kan installere værktøjet OrganizationSettingsEditor og angive følgende indstillinger til true:
- IsAccessCheckerAllUsersEnabled: Denne indstilling giver administratoren mulighed for at se, hvem der har adgang til rækken.
- IsAccessCheckerNonAdminAllUsersEnabled: Denne indstilling gør det muligt for administratoren, ejeren af posten og brugere, der har adgang til rækken, at se, hvem der har adgang.
Vælg en rad.
Vælg Kontrollér adgang på kommandolinjen.
Vælg Hvem der har adgang i vinduet Kontrollér adgang.
Bemærk
Cheflisten fra hierarki- og placeringssikkerhed vises ikke under Hvem har adgang , fordi listen kan være lang.
Hvis du vælger en bruger, der ikke har adgang til posten, returneres siden med en tom skærm.
Tjek resultater for, hvem der har adgang
Brugerens postrettigheder vises. Du kan navigere til hver af disse rettigheder med Tab-tasten for at se, hvem der har denne rettighed på posten.
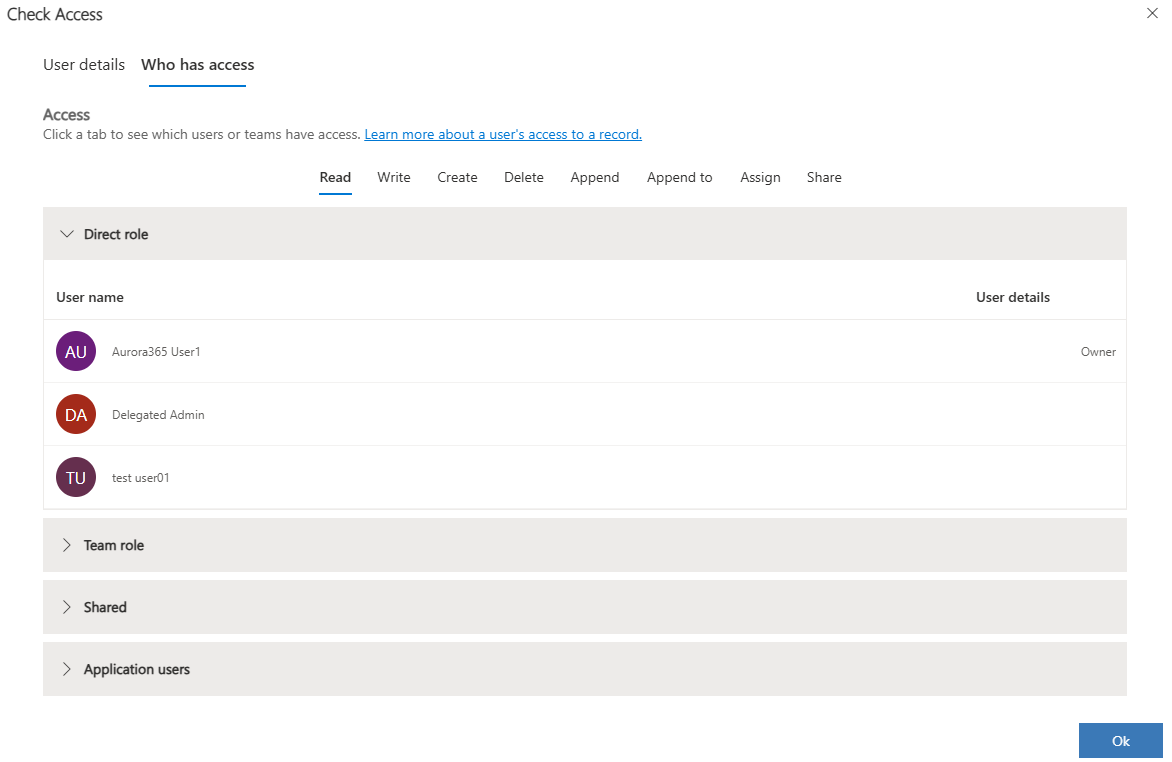
En bruger kan få adgang til en post via en eller flere af disse kategorier.
- Direkte rolle – Adgang til posten tildeles en sikkerhedsrolle, der er tildelt brugeren. Læs mere under Rolleadgang.
- Teamrolle – Adgang til posten tildeles en sikkerhedsrolle, der er tildelt teamet, og brugeren er medlem af teamet. Læs mere under Rolleadgang.
- Delt - Adgang til posten deles med brugeren eller teamet, som brugeren er medlem af. Læs mere under Delt adgang.
- Applikationsbrugere - Dataverse's applikationsbrugere, der har adgang til posten, fordi de er tildelt en sikkerhedsrolle, der har rettigheder til posten.