Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Dieser Artikel erklärt, wie man die Verschlüsselung bei der Übertragung für Azure Files erzwingt und verwendet. Jedes Protokoll hat seinen eigenen Verschlüsselungsmechanismus und Einstellungen:
- SMB: SMB 3.x Kanalverschlüsselung. Siehe SMB.
- NFS: TLS-Verschlüsselung über den AzNFS-Mount-Helfer. Siehe NFS.
- FileREST: HTTPS mit TLS. Siehe FileREST.
Für einen Überblick über die Verschlüsselung während des Transports jedes Protokolls siehe Azure Files Netzwerküberlegungen. Für Microsoft.FileShares-Dateifreigaben legt man die Verschlüsselungsanforderung für jede Dateifreigabe fest. Siehe Dateifreigabe erstellen und Dateifreigabe ändern. Microsoft. FileShares unterstützt FileREST nicht.
Verschlüsselung während der Übertragung – Einstellungen
Klassische Dateifreigaben haben für jedes Protokoll eine separate Einstellung für die Verschlüsselung während der Übertragung. Sichere Übertragung erforderlich war die ursprüngliche Einstellung für alle drei Protokolle. Für die Abwärtskompatibilität steuert es weiterhin die SMB- und NFS-Verschlüsselung, bis Sie die Einstellung für das jeweilige Protokoll konfigurieren.
| Setting | Protocol | Wenn die Einstellung nicht gewählt ist |
|---|---|---|
| Verschlüsselung während des Transports für KMU erforderlich | KMU | Sichere Übertragung erforderlich steuert die SMB-Verschlüsselung. |
| Verschlüsselung während des Transports für NFS erforderlich | Netzwerk-Dateisystem (NFS) | Sichere Übertragung erforderlich steuert die NFS-Verschlüsselung. |
| Sichere Übertragung erforderlich | FileREST. Diese Einstellung gilt für alle HTTPS-Anfragen an das Speicherkonto, einschließlich Blob-, Queue- und Table-Anfragen (nur HDD-Pay-as-you-go-Speicherkonten). | Nicht zutreffend. |
Die SMB- und NFS-Einstellungen beginnen mit Nicht ausgewählt für:
- Bestehende Speicherkonten.
- Speicherkonten, die mit Azure PowerShell, Azure CLI oder der REST-API des Azure Storage Resource Providers erstellt wurden.
Für Speicherkonten, die über das Azure-Portal erstellt werden, sind beide Einstellungen standardmäßig aktiviert.
Nachdem Sie die SMB- oder NFS-Einstellung konfiguriert haben, hat diese für das jeweilige Protokoll Vorrang vor Sichere Übertragung erforderlich. Du kannst die Einstellung zwischen Aktiviert und Deaktiviert ändern, aber du kannst sie nicht auf Nicht ausgewählt zurücksetzen.
KMU
Azure Files verschlüsselt SMB-Verkehr durch die Verwendung von SMB 3.x-Kanalverschlüsselung. Die Einstellung 'Require Encryption in Transit for SMB' bestimmt, ob Azure Files eine Verschlüsselung für den SMB-Zugriff auf die Dateifreigaben in einem Speicherkonto benötigt. Wenn diese Einstellung aktiviert ist, erlaubt Azure Files nur SMB 3.x-Mounts, die Verschlüsselung auf Kanalebene verwenden. Azure Files lehnt Mounts von Clients ab, die SMB 3.x mit Kanalverschlüsselung nicht unterstützen. SMB 2.1 unterstützt keine Verschlüsselung, daher lehnt Azure Files alle SMB 2.1-Mounts ab. Für den Standardwert und wie diese Einstellung mit Sichere Übertragung erforderlich funktioniert, siehe Einstellungen für Verschlüsselung während der Übertragung.
Für die unterstützten SMB-Kanal-Verschlüsselungsalgorithmen und die anderen SMB-Sicherheitseinstellungen siehe SMB-Sicherheitseinstellungen.
- Portal
- PowerShell
- Azure CLI
Um Require Encryption in Transit for SMB mit dem Azure-Portal zu konfigurieren, führen Sie die folgenden Schritte aus:
Wechseln Sie zum Speicherkonto.
Wählen Sie im Servicemenü> die Option Datenspeicher>Klassische Dateifreigaben aus.
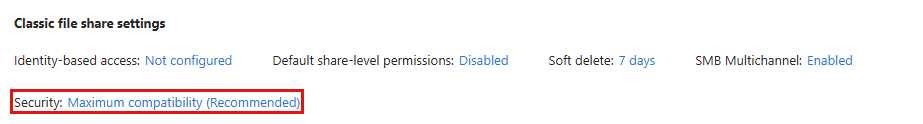
Wählen Sie unter Classic-Dateifreigabeeinstellungen den mit Sicherheit verbundenen Wert aus.
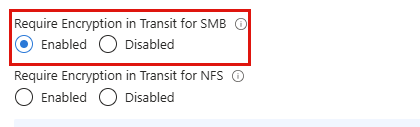
Für Verschlüsselung während des Transits für SMB erforderlich, wählen Sie Aktiviert oder Deaktiviert aus.
Wählen Sie Speichern.
Sie können auch Verschlüsselung während der Übertragung für SMB erforderlich auf der Registerkarte Erweitert konfigurieren, wenn Sie ein Speicherkonto haben.
Netzwerk-Dateisystem (NFS)
Azure Files NFSv4.1 File Shares unterstützen Verschlüsselung während des Transports durch einen TLS-Tunnel. TLS schützt Daten im Transit vor Abfangmaßnahmen, einschließlich Man-in-the-Middle-Angriffen. Um den AzNFS-Mount-Helfer zu installieren und eine Dateifreigabe mit Verschlüsselung während des Transits zu mounten, siehe Mount NFS Azure File Shares on Linux.
Wie Verschlüsselung während des Transits funktioniert
Azure Files verwendet Stunnel, einen Open-Source-TLS-Wrapper, um die TCP-Verbindung zwischen dem NFS-Client und Azure Files zu verschlüsseln. Mit dem AzNFS-Mount-Helfer verwendet die Verbindung TLS 1.2 oder TLS 1.3 mit AES-256-GCM-Verschlüsselung. Du brauchst kein Kerberos oder ein externes Authentifizierungssystem wie Active Directory.
Das AzNFS-Mount-Hilfspaket installiert und konfiguriert den Stunnel im Client. AzNFS ist ab packages.microsoft.com verfügbar. Es erstellt einen lokalen Endpunkt, der NFS-Client-Anfragen über eine verschlüsselte Verbindung weiterleitet. AzNFS hat folgende Komponenten:
AzNFS-Mount-Helfer: Mountet NFSv4.1-Dateifreigaben über einen TLS-Tunnel.
Stunnel-Prozess: Ein Prozess für jedes Speicherkonto. Es lauscht auf NFS-Clientdatenverkehr an einem lokalen Port und leitet den Datenverkehr über TLS an Azure Files weiter.
AzNFS-Watchdog: Ein Hintergrunddienst, der Stunnelprozesse am Laufen hält, beendete Tunnel neu startet und ungenutzte Prozesse entfernt, nachdem alle zugehörigen NFS-Mounts entkoppelt wurden.
Erzwingen der Verschlüsselung während der Übertragung
Die Require Encryption in Transit for NFS-Einstellung bestimmt, ob Azure Files eine Verschlüsselung für den NFS-Zugriff auf die Dateifreigaben in einem Speicherkonto benötigt. Um sowohl TLS- als auch Nicht-TLS-Mounts auf demselben Speicherkonto zu ermöglichen, deaktivieren Sie die Einstellung. Für den Standardwert und wie diese Einstellung mit Sichere Übertragung erforderlich funktioniert, siehe Einstellungen für Verschlüsselung während der Übertragung.
- Portal
- PowerShell
- Azure CLI
Um Verschlüsselung im Transit für NFS erforderlich mit dem Azure-Portal zu konfigurieren, folgen Sie diesen Schritten:
Wechseln Sie zum Speicherkonto.
Wählen Sie im Servicemenü> die Option Datenspeicher>Klassische Dateifreigaben aus.
Wählen Sie unter Classic-Dateifreigabeeinstellungen den mit Sicherheit verbundenen Wert aus.
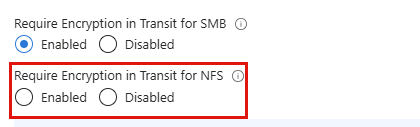
Für 'Verschlüsselung während des Transports erforderlich' für NFS wählen Sie Aktiviert oder Deaktiviert aus.
Wählen Sie Speichern.
Du kannst auch „Verschlüsselung während der Übertragung für NFS erforderlich“ auf der Registerkarte „Erweitert“ konfigurieren, wenn du ein Speicherkonto erstellst.
FileREST
FileREST-Anfragen verwenden HTTPS, um Daten während des Transits zu verschlüsseln. Zwei Speicherkonto-Einstellungen steuern die FileREST-Verschlüsselung für klassische Dateifreigaben:
- Sicherer Transfer erforderlich: Wenn diese Einstellung aktiviert ist, lehnt das Speicherkonto FileREST-Anfragen über HTTP ab. Neue Speicherkonten haben diese Einstellung standardmäßig aktiviert. Lass es aktiviert. Die Möglichkeit, es zu deaktivieren, existiert aus Gründen der Abwärtskompatibilität mit älteren Anwendungen, die HTTP verwenden, um auf andere Daten im Speicherkonto zuzugreifen. Bevor es die SMB- und NFS-Einstellungen gab, war das Deaktivieren von Secure transfer required auch die einzige Möglichkeit, unverschlüsselten SMB- oder NFS-Zugriff zu ermöglichen. Um jetzt unverschlüsselten SMB- oder NFS-Zugriff zu ermöglichen, deaktivieren Sie stattdessen die Einstellung für das entsprechende Protokoll. Siehe Einstellungen für die Verschlüsselung während der Übertragung.
- Mindest-TLS-Version: Azure Files akzeptiert TLS 1.2 und TLS 1.3 für HTTPS. Azure Storage akzeptiert nicht mehr TLS 1.0 oder TLS 1.1 für HTTPS-Anfragen, daher ist TLS 1.2 die niedrigste Mindestversion, die man setzen kann. Du kannst TLS 1.3 nicht als Minimum festlegen. Eine FileREST-Anfrage, die eine ältere TLS-Version als das Minimum verwendet, scheitert mit HTTP-Statuscode 400 (Bad Request). Clients handeln TLS 1.3 aus, wenn sie es unterstützen.
Azure Policy verfügt über integrierte Richtliniendefinitionen, die diese Einstellungen für Speicherkonten prüfen oder verlangen. Siehe Integrierte Azure Policy-Richtliniendefinitionen im Abschnitt Speicher.
Aktuelle Versionen der Azure Storage-Clientbibliotheken, Azure PowerShell und Azure CLI verwenden TLS 1.2 oder neuer. Wenn eine Anwendung, die eine ältere Version des .NET Framework anspricht, keine Verbindung herstellen kann, siehe Transport Layer Security (TLS) Best Practices mit .NET Framework.
Konfigurieren Sie die FileREST-Verschlüsselungseinstellungen
Die folgenden Schritte erfordern eine sichere Übertragung und setzen die minimale TLS-Version auf TLS 1.2 für ein Speicherkonto.
- Portal
- PowerShell
- Azure CLI
Um diese Einstellungen über das Azure-Portal zu konfigurieren, folgen Sie diesen Schritten:
Wechseln Sie zum Speicherkonto.
Im Servicemenü wählen Sie Einstellungen>Konfiguration.
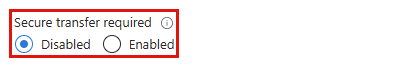
Wählen Sie für Sichere Übertragung erforderlichAktiviert aus.
Für die minimale TLS-Version wählen Sie Version 1.2.
Wählen Sie Speichern.