Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Sprint geht GitHub Copilot Code Review für Azure Repos für alle Azure-DevOps-Kunden in die öffentliche Vorschau. Es bringt KI-gestütztes Feedback direkt in Pull Requests, mit flexiblen Aktivierungsoptionen, benutzerdefinierten Anweisungen, automatischen Überprüfungen durch Branchrichtlinien, Unterstützung für Managed DevOps Pools und verbesserter Kostentransparenz.
Weitere Informationen finden Sie in den Versionshinweisen.
Allgemein
- Remote-MCP-Server-Verarbeitungsratenbeschränkungen
- Azure DevOps Plug-In ist jetzt in GitHub App Copilot verfügbar
GitHub Advanced Security für Azure DevOps
- Schadsoftwarewarnungen (private Vorschau)
- Metriken zur Sicherheitsübersicht (private Vorschau)
- Project-Level-Abrechnung für die Nutzung von Autofix AI-Krediten
Azure Boards
Azure Repos
- GitHub Copilot Codeüberprüfung (öffentliche Vorschau)
- Azure DevOps Enterprise Live-Migrationen (öffentliche Vorschau)
- Automatische Titel für Pull Requests mit mehreren Commits
Azure Pipelines
- Ausführen von Pipelineaufgaben mit unterstützten Node.js Läufern
- Docker-Socket ist für Linux-Containeraufträge nicht mehr standardmäßig zugeordnet
Wiki
Allgemein
Remote-MCP-Server-Verarbeitungsratenbeschränkungen
Tools können jetzt erkennen, wenn sich Anforderungen an Remote-MCP-Server den Service-Ratenlimits nähern, und Hinweise darauf erhalten, wann sie langsamer senden oder eine Anfrage erneut versuchen sollten. Dies trägt dazu bei, fehlgeschlagene Anfragen und unnötige erneute Versuche in Zeiten hoher Auslastung zu reduzieren.
Wenn eine Anfrage ratenbegrenzt ist, enthalten Toolantworten jetzt die von Azure DevOps verfügbaren Hinweise für Wiederholungsversuche, sodass der aufrufende Agent warten kann, bevor er die Anfrage erneut sendet.
Azure DevOps Plug-In ist jetzt in GitHub App Copilot verfügbar
Das Azure DevOps-Plug-In ist jetzt für die GitHub-App Copilot verfügbar. Mit dem Plug-In können Sie Ihre Azure DevOps Arbeitsaufgaben und Pullanforderungen anzeigen und öffnen, Arbeitsaufgaben bearbeiten und grundlegende Aktualisierungen der Pull-Anforderung vornehmen und Pull-Anforderungen direkt aus dem App Copilot abschließen. Installieren Sie das Azure DevOps-Plug-In aus den Editor-Auswahlen unter "Anpassen", melden Sie sich an, und stellen Sie eine Verbindung mit Ihrer Azure DevOps Organisation und Ihrem Projekt her, um zu beginnen.
Weitere Informationen finden Sie in der Ankündigung des Blogbeitrags .
GitHub Advanced Security für Azure DevOps
Schadsoftwarewarnungen (private Vorschau)
GitHub Advanced Security for Azure DevOps können jetzt Malware-Ergebnisse als unterschiedlichen Warnungstyp in Repositoryabhängigkeiten und Sicherheitsübersicht anzeigen. Sicherheitsteams können diese Ergebnisse zusammen mit ihren vorhandenen Abhängigkeitswarnungen filtern, untersuchen, schließen und erneut öffnen.
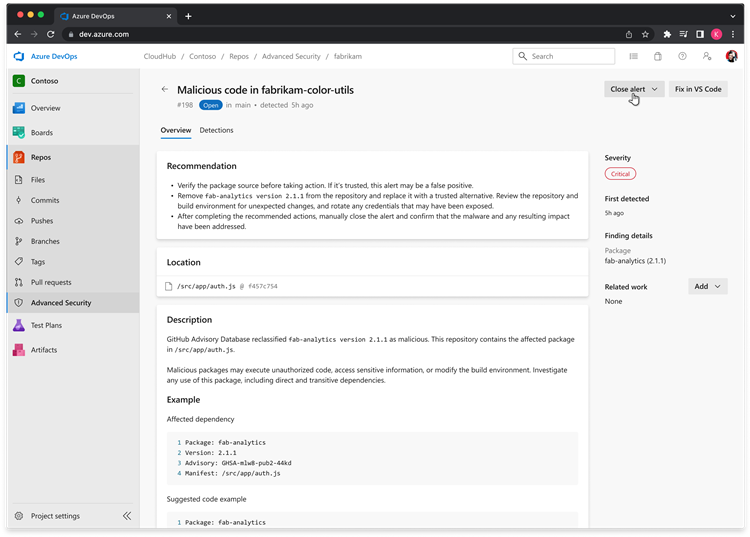
Um den Zugriff für Ihre Organisation anzufordern, füllen Sie den GitHub Advanced Security für Azure DevOps privaten Vorschauaufnahmeformular aus.
Metriken zur Sicherheitsübersicht (private Vorschau)
Risiko- und Abdeckungsseiten enthalten jetzt aggregierte Metriken, die Sicherheitsteams helfen, die Exposition gegenüber Warnmeldungen und die Scanabdeckung in ihrer gesamten Organisation zu verstehen. Teams kann die Metriken nach Projekt, Repository, Toolset, Schweregrad, Zeitraum und Abdeckungsstatus verfeinern.
Risiko:
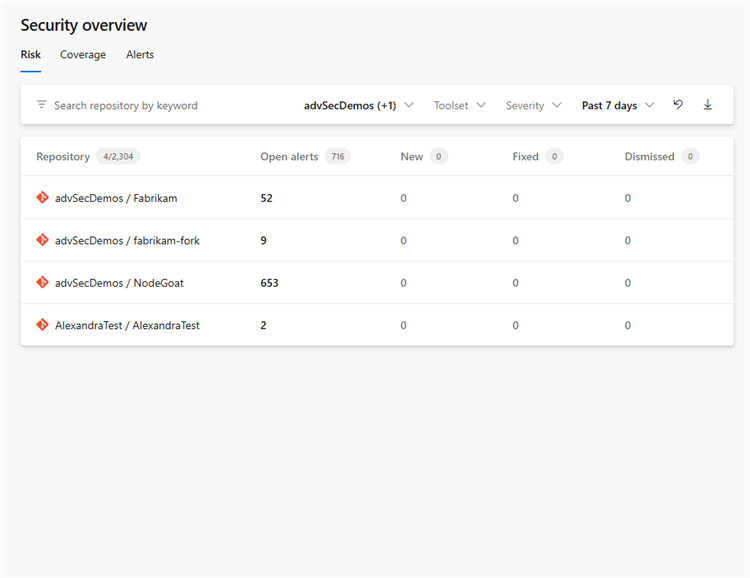
Abdeckung:
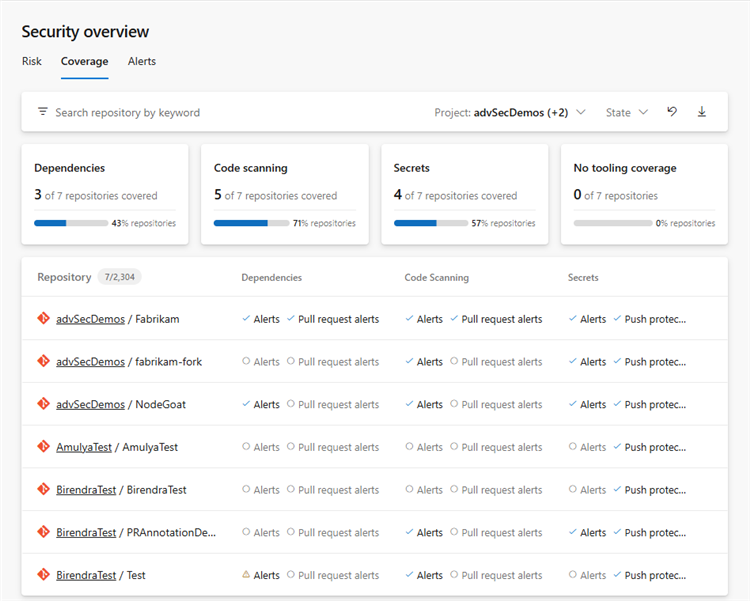
Um den Zugriff für Ihre Organisation anzufordern, füllen Sie den GitHub Advanced Security für Azure DevOps privaten Vorschauaufnahmeformular aus.
Project-Level-Abrechnung für die Nutzung von Autofix AI-Krediten
Die Autofix AI-Kreditnutzung wird nun einzelnen Azure DevOps Projekten zugeordnet. In Azure Cost Management können Sie die Autofix-Nutzung und die damit verbundenen Kosten nach Projekt aufschlüsseln, anstatt nur eine Gesamtsumme auf Organisationsebene anzuzeigen. Dies erleichtert das Verständnis und die Zuweisung von Autofix-Verbrauch in Ihrer Organisation.
Azure Boards
Verbesserte Sicherheit für E-Mails mit Arbeitsaufgabenbenachrichtigungen
Wir haben eine Sicherheitsverbesserung an Azure DevOps Benachrichtigungs-E-Mails vorgenommen, indem klickbare Links in Kommentaren und anderen großen Textfeldern deaktiviert werden.
Links sind weiterhin in der E-Mail enthalten, können aber nicht mehr geklickt werden. Um einem Link zu folgen, öffnen Sie zuerst die Arbeitsaufgabe in Azure DevOps, und greifen Sie dann von dort auf den Link zu. Diese Änderung trägt dazu bei, das Risiko von Phishing und anderen schädlichen Links zu verringern, die direkt aus Benachrichtigungs-E-Mails geöffnet werden.
Azure Repos
GitHub Copilot Code-Review (öffentliche Vorschau)
GitHub Copilot Code Review für Azure Repos ist jetzt als öffentliche Vorschau verfügbar und steht allen Azure-DevOps-Kunden zur Verfügung, ohne dass eine Anmeldung für den Frühzugriff erforderlich ist. Copilot Codeüberprüfung bringt KI-basiertes Feedback direkt in den Pull-Anforderungsworkflow und hilft Teams dabei, Probleme zu identifizieren und Codierungsstandards konsistenter anzuwenden.
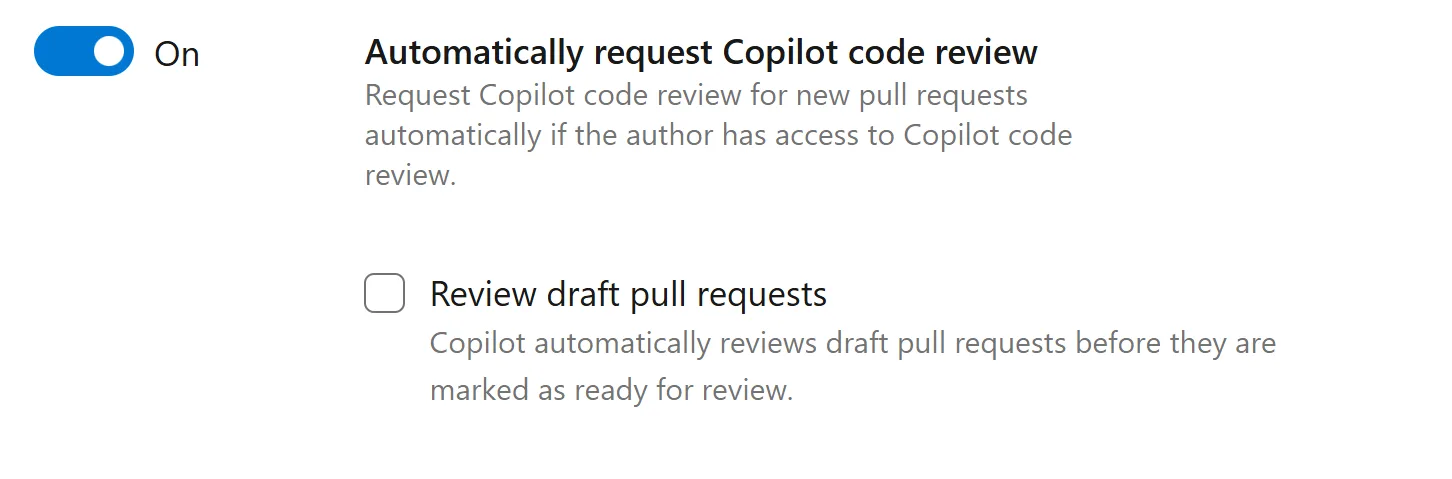
Lesen Sie vor den ersten Schritten die offizielle Dokumentation, um zu erfahren, wie Copilot Codeüberprüfung funktioniert, wie sie aktiviert wird und was Sie in Bezug auf Nutzung und Abrechnung erwarten sollten.
Die öffentliche Vorschau führt auch mehrere Verbesserungen basierend auf Feedback aus der technischen Vorschau ein:
- Flexible Aktivierung: Aktivieren Sie Copilot Codeüberprüfung auf Organisation-, Projekt- oder einzelner Repositoryebene.
- Unterstützung für verwaltete DevOps-Pools: Führen Sie Rezensionen mit einem konfigurierten verwalteten DevOps-Pool anstelle von Microsoft gehosteten Agents aus.
- Benutzerdefinierte Anweisungen: Definieren Von Organisations-, Projekt-, Repository- oder pfadspezifischen Codierungsstandards für Copilot, die bei Überprüfungen berücksichtigt werden sollen.
- Automatische Überprüfungen: Verwenden Sie Verzweigungsrichtlinien, um neue Pull-Anforderungen automatisch zu überprüfen, einschließlich Entwürfe von Pull-Anforderungen.
- Verbesserte Kostensichtbarkeit: Nachverfolgen Copilot Codeüberprüfungskosten durch Azure DevOps Projekt mithilfe von Azure Cost Management Tags und Budgetwarnungen.
- In Kürze verfügbar: Überprüfen Sie Fehlerprotokolle und konfigurierbare Lite- und Balanced-Überprüfungsstufen.
Azure DevOps Enterprise Live-Migrationen (öffentliche Vorschau)
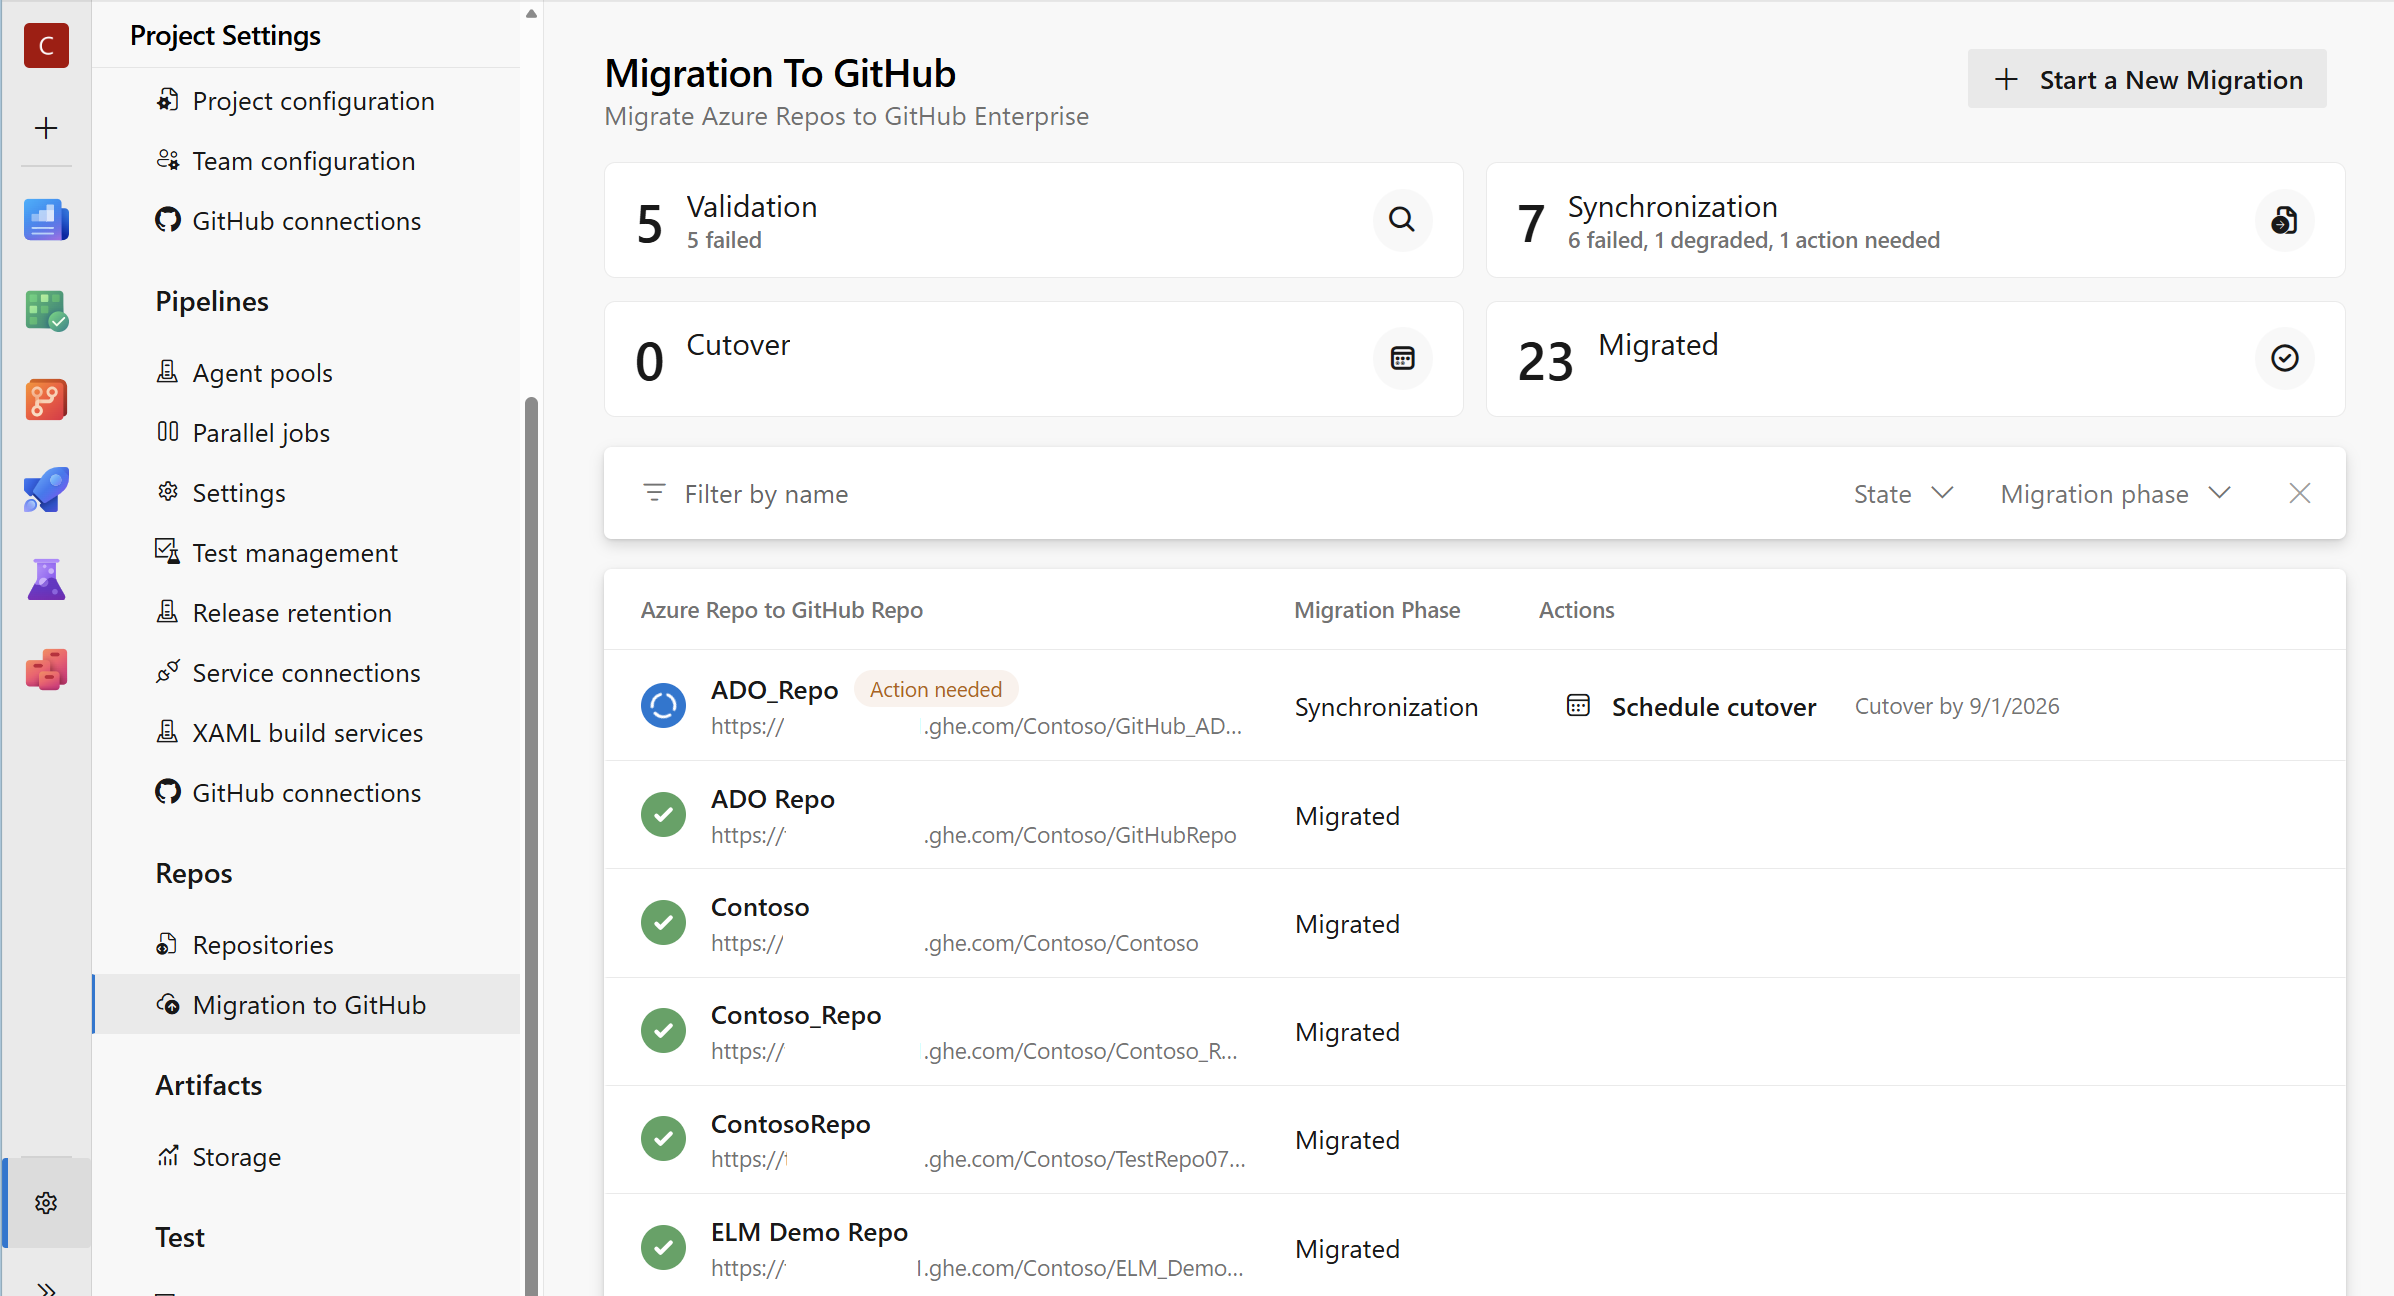
Azure DevOps Enterprise Live-Migrationen befinden sich jetzt in der öffentlichen Vorschau. Enterprise Live-Migrationen helfen Organisationen, Repositorys von Azure DevOps zu GitHub Enterprise Cloud mit Datenresidenz zu verschieben und dabei Unterbrechungen für Entwickler durch kontinuierliche Synchronisierung und einen kontrollierten Umstellungsprozess zu minimieren. Es unterstützt die Migration von Repositoryverlauf, Verzweigungen, Tags, Pullanforderungsmetadaten und Verzweigungsrichtlinien, während Teams während des Übergangs weiterhin Azure Pipelines und Azure Boards verwenden können. Erfahren Sie mehr über Enterprise Live-Migrationen.
Automatische Titel für Pull-Requests mit mehreren Commits
Beim Erstellen einer Pullanforderung mit mehreren Commits wird der Titel der Pullanforderung jetzt automatisch mit dem Quellzweignamen aufgefüllt. Dadurch wird ein nützlicher Standardwert bereitgestellt, anstatt den Titel leer zu lassen.
Die vorhandene Option "Commit-Meldungen hinzufügen " bleibt für das Hinzufügen von Commit-Nachrichten zur Beschreibung der Pullanforderung verfügbar.
Azure Pipelines
Testen von Pipelineaufgaben ohne nicht unterstützte Node.js Läufer
Node.js 6, 10 und 16 haben das Supportende erreicht und sollen am 24. November 2026 aus dem Azure-Pipelines-Agent entfernt werden. Sie können nun Pipelines identifizieren, die von diesen Läufern abhängig sind, bevor sie entfernt werden.
Aktivieren Sie in Organisationseinstellungen>> unter Aufgabeneinschränkungen die Option Nicht unterstützte Node.js-Versionen in Pipelineaufgaben einschränken. Wenn diese Option aktiviert ist, werden Aufgaben, die auf Node.js 6, 10 oder 16 abzielen, auf einem neueren verfügbaren Node.js Läufer ausgeführt. Das Pipelineprotokoll warnt Sie über betroffene Aufgaben, damit Sie sie testen und aktualisieren können.
Important
Eine Aufgabe, die für einen nicht unterstützten Node.js-Runner geschrieben wurde, schlägt möglicherweise fehl oder verhält sich auf einem neueren Runner unerwartet. Aktualisieren Sie benutzerdefinierte Aufgaben, um eine unterstützte Node.js Version zu verwenden, bevor die nicht unterstützten Läufer entfernt werden.
Weitere Informationen finden Sie unter Einschränken nicht mehr unterstützter Node.js-Versionen in Pipelineaufgaben.
Docker-Socket ist für Linux-Containeraufträge nicht mehr standardmäßig zugeordnet
Um die Sicherheit zu verbessern, indem sie dem Prinzip der geringsten Rechte folgen, beginnend mit Azure Pipelines Agent Version 5.279.0, ist false der Standardwert mapDockerSocket für Containeraufträge, die auf Linux-Agents ausgeführt werden. Nach dieser Änderung wird der Docker-Socket des Hosts (/var/run/docker.sock) bei Linux-Agents standardmäßig nicht in den Job-Container eingebunden.
Note
Wenn Ihr Containerauftrag Docker-Befehle gegen den Host-Daemon (Docker-in-Container) ausführt, aktivieren Sie dies explizit, indem Sie mapDockerSocket für die Containerressource auf true setzen, andernfalls schlägt Ihre Pipeline fehl.
Um den Docker-Host-Socket zu verwenden, aktivieren Sie dies explizit, indem Sie mapDockerSocket: true für die Containerressource festlegen.
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
Container-Jobs, die kein Docker-in-Container-Verhalten verwenden, erfordern kein Eingreifen. Weitere Informationen finden Sie unter Docker-Socketzuordnung.
Wiki
Schnellere Wiki-Suche nach Seitentitel
Die Suche nach Wiki-Seiten nach Titel ist jetzt schneller und reaktionsfähiger, insbesondere für Projekte mit großen Wikis.
Durch diese Verbesserung wird die Zeit reduziert, die es dauert, ein Wiki zum ersten Mal zu durchsuchen und die Seitenfilterung über die Wiki-Oberfläche zu beschleunigen, einschließlich der Seitenstruktur, des Dialogfelds zum Verschieben von Seiten und des AutoVervollständigens von Links.
Azure DevOps ruft nun die für die Suche nach Seitentiteln benötigten Informationen direkt aus der Wiki-Datenbank ab, sodass der vollständige Git-Tree nicht heruntergeladen und verarbeitet werden muss. Wenn die optimierten Suchdaten nicht verfügbar sind, verwendet Azure DevOps automatisch die vorhandene Suchmethode.
Nächste Schritte
Note
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt. Wechseln Sie zu Azure DevOps und sehen Sie es sich an.
So geben Sie Feedback
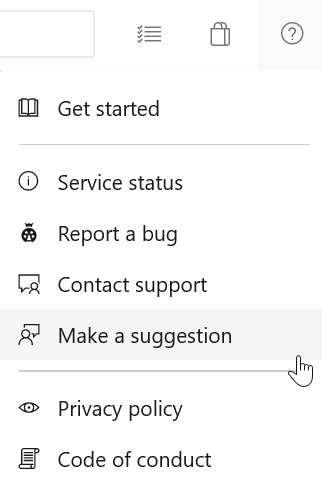
Wir möchten hören, was Sie über diese Features denken. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.