Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Sprint fügt Copilot Autofix agentische Funktionen und Repositorykontext hinzu. Außerdem führen wir EPSS-Daten ein, um Abhängigkeitswarnungen zu priorisieren, sowie konfigurierbare Copilot-Codeüberprüfungsaufwandsstufen, zuverlässigere Statusprüfungen für Pull Requests und Codeabdeckung für Frameworks mit mehreren Zielplattformen.
Weitere Informationen finden Sie in den Versionshinweisen.
GitHub Advanced Security für Azure DevOps
- Copilot Autofix verwendet jetzt eine agentische Grundlage und Repository-Kontext.
- Abhängigkeitswarnungen mit EPSS-Daten priorisieren
Azure Repos
- Konfiguration der Aufwandsstufe für Copilot Code Reviews (öffentliche Vorschau)
- Zuverlässigkeitsverbesserungen für Statusprüfungen von Pull Requests
Azure Testpläne
GitHub Advanced Security für Azure DevOps
Copilot Autofix verwendet jetzt eine agentische Grundlage sowie Repository-Kontext.
Copilot Autofix für GitHub Advanced Security für Azure DevOps unterstützt jetzt das Generieren von Korrekturen für Warnungen der Codeüberprüfung von CodeQL und Scantools von Drittanbietern.
Autofix basiert jetzt auch auf einer agentischen Grundlage. Agentic Autofix kann seine vorgeschlagenen Änderungen überprüfen und verfeinern, bevor er einen Vorschlag ausgibt. Es kann benutzerdefinierte Anweisungen und Fähigkeiten verwenden, die in unterstützten .github oder .agents speicherorten in Ihrem Repository definiert sind. Dieser Kontext hilft dabei, dass vorgeschlagene Änderungen den Codierungsstandards, der Architektur und den Korrekturmustern Ihres Teams folgen.
Die Autofix-Erfahrung bleibt gleich. Öffnen Sie eine Warnung zur Codeüberprüfung, wählen Sie Korrektur generieren aus, und überprüfen Sie die Erläuterung und den vorgeschlagenen Diff, bevor Sie einen Pull Request erstellen. Weitere Informationen finden Sie unter Beheben von Codeüberprüfungswarnungen mit Copilot Autofix.
Autofix bleibt in eingeschränkter öffentlicher Vorschau, und wir akzeptieren derzeit keine weiteren Teilnehmer. Wir werden mehr dazu bekannt geben, wenn die öffentliche Vorschau geöffnet wird.
Priorisieren von Abhängigkeitswarnungen mit EPSS-Daten
Warnungen zur Abhängigkeitsüberprüfung zeigen jetzt Exploit Prediction Scoring System (EPSS)-Quantildaten in Warnungsdetails an. EPSS schätzt die Wahrscheinlichkeit, dass eine Sicherheitsanfälligkeit tatsächlich ausgenutzt wird, sodass Sie mehr Kontext zur Priorisierung der Behebung neben dem Schweregrad haben.
Sie können die Seite "Warnungen" auch nach EPSS-Perzentil filtern, um sich auf Schwachstellen mit einer höheren Wahrscheinlichkeit der Ausnutzung zu konzentrieren. Weitere Informationen finden Sie unter Benachrichtigungen zur Abhängigkeitsüberprüfung.
Azure Repos
Konfiguration der Aufwandsstufe für Copilot Codeüberprüfungen (öffentliche Vorschau)
Wenn Sie GitHub Copilot Code Review mit Azure Repos verwenden, können Sie jetzt die Aufwandsstufe für ein Code Review auswählen.
Die Aufwandsstufe steuert, wie viel Zeit Copilot für die Überprüfung eines Pull Requests aufwendet. Dadurch erhalten Sie mehr Kontrolle über die Überprüfung und können dazu beitragen, die Kosten für Pull Requests zu reduzieren, für die keine eingehende Codeüberprüfung erforderlich ist.
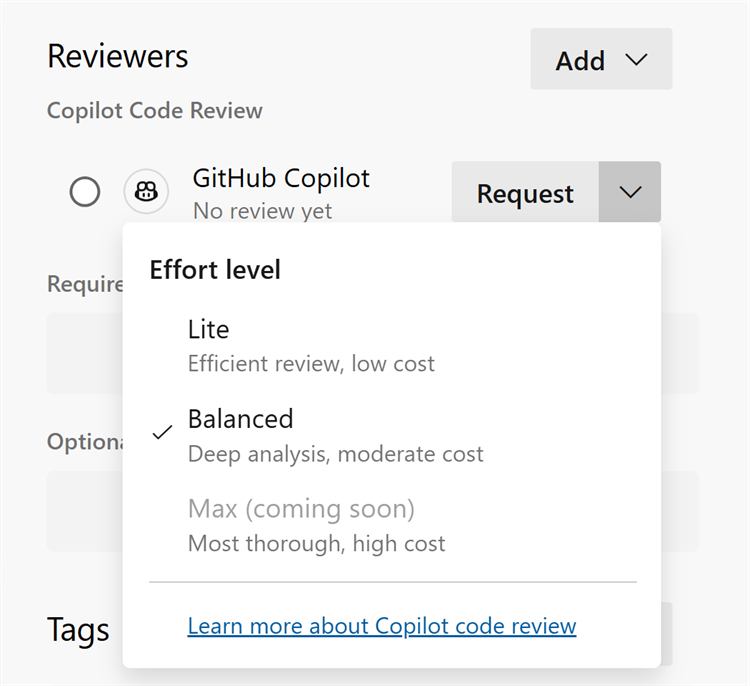
Sie können auch die Standardaufwandsstufe als Lite oder Balanced auf Projekt- oder Repositoryebene konfigurieren. Project Administratoren können den Standardwert für alle Repositorys in einem project festlegen, während einzelne Repositorys bei Bedarf über einen eigenen Standardwert verfügen können.
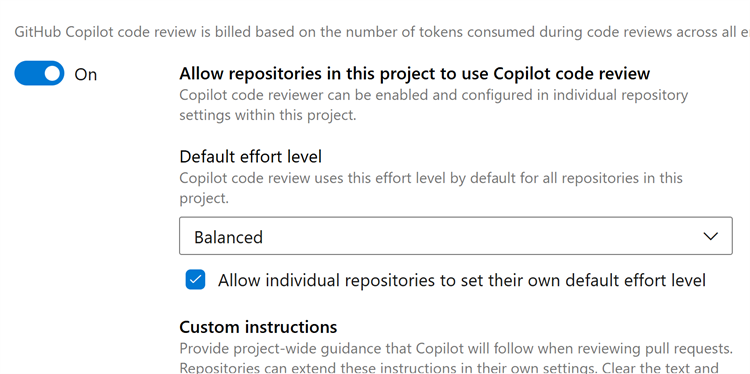
Dies bietet Teams die Flexibilität, basierend auf ihren Anforderungen die geeignete Überprüfungsebene auszuwählen.
Wenn Sie GitHub Copilot Codeüberprüfung für Azure Repos noch nicht verwenden, erfahren Sie mehr über das Feature und wie Sie loslegen in unserer Ankündigung zur öffentlichen Vorschau.
Zuverlässigkeitsverbesserungen für Statusüberprüfungen bei Pull Requests
Es wurde ein seltenes Problem behoben, das dazu führen konnte, dass die Statusüberprüfungen eines Pull Requests nicht geladen werden konnten, sowohl in der Weboberfläche als auch beim Abrufen über die REST-API. Wenn dieses Problem aufgetreten ist, können Anfragen zum Lesen der Statusmeldungen eines Pull Requests einen Fehler zurückgeben, wodurch verhindert werden kann, dass der Pull Request abgeschlossen wird, und Automatisierungen oder Integrationen, die auf Statusprüfungen basieren, stören.
Mit diesem Update werden Pull-Request-Status wieder zuverlässig geladen, sodass Überprüfungen und Verzweigungsrichtlinien ordnungsgemäß ausgewertet werden, der Abschluss wie erwartet funktioniert und Tools, die Status über die API lesen, nicht mehr auf den Fehler stoßen. Es ist keine Aktion erforderlich, betroffene Pull Requests werden automatisch wiederhergestellt.
Azure Testpläne
Code Coverage unterstützt Multi-Target-Framework-Projekte
Azure DevOps Codeabdeckung unterstützt jetzt Multi-Target-Framework (Multi-TFM) .NET Projekte. Der Dienst behält die Ergebnisse der Testabdeckung unabhängig für jedes Zielframework bei und meldet sie unabhängig, wodurch die Testabdeckung einfacher verglichen, Migrationen zu neueren .NET Versionen überprüft und genaue Testeinblicke in Anwendungen mit mehreren Ziel-Frameworks verwaltet werden können.
Diese Verbesserung bietet eine zuverlässigere Berichterstellung zur Abdeckung und eine bessere Sichtbarkeit der Testqualität während der gesamten Anwendungsmodernisierung.
Nächste Schritte
Note
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt. Wechseln Sie zu Azure DevOps und sehen Sie es sich an.
So geben Sie Feedback
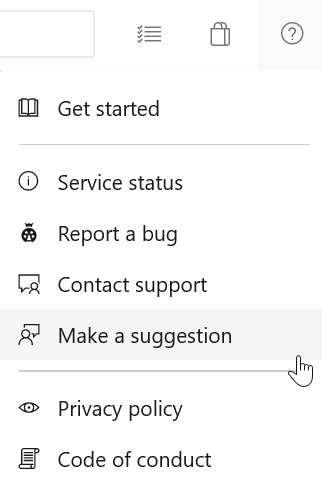
Wir möchten hören, was Sie über diese Features denken. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge erhalten und Ihre Fragen von der Community auf Stack Overflow beantworten lassen.