Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Das Zertifikatsmanagement im Azure Device Registry verwendet eine zweistufige Zertifizierungsstellen-(CA)-Hierarchie, bestehend aus einer Root-CA und einer intermediären CA. Eine Root-CA fungiert als Vertrauensanker für Geräte im Namensraum, während die Zwischen-CA (ICA), auch bekannt als ausstellende CA, für die Ausstellung und Erneuerung von Gerätezertifikaten im Auftrag der Root-CA verantwortlich ist. Jede Zwischen-CA verwaltet eine einzelne Zertifikatsrichtlinie, die die Gültigkeitsdauer für von ihr unterzeichnete Zertifikate definiert. Wenn Sie eine Zwischenzertifizierungsstelle erstellen, führt die Azure-Geräteregistrierung Folgendes aus:
Erzeugt und speichert das Zwischen-CA-Zertifikat und den privaten Schlüssel sicher in Azure Key Vault Managed HSM. Hardwaregestützter Schutz hilft, unbefugten Zugriff auf Schlüsselmaterial zu verhindern.
Verwaltet den zwischenliegenden CA-Lebenszyklus, einschließlich Überwachung der Gültigkeit von Zertifikaten und Unterstützung von Rotationsoperationen. Für Intermediate-CAs, die mit BYOCA erstellt wurden, musst du sicherstellen, dass deine externe CA vor dem Ablaufdatum eine neue Intermediate-CA neu ausstellt.
Verwendet die Zwischen-CA, um Gerätezertifikate auszustellen, während die Root-CA der vertrauenswürdige Anker für die Hierarchie bleibt.
Bereitstellungsoptionen
In einem einzigen Namensraum können Sie bis zu drei zwischenliegende CAs erstellen. Sie haben zwei Bereitstellungsoptionen für Ihre zwischenliegenden Zertifizierungsstellen:
Verwenden einer Stamm-ZS auf Namespace-Ebene: Stellen Sie eine Zwischen-ZS bereit, die von einer Stamm-ZS in Ihrem Namespace signiert und ausgestellt wird. Diese Root-CA wird in der Microsoft-Cloud-PKI erstellt.
Bring your own certification authority (BYOCA): Stellen Sie eine Zwischen-ZS bereit, die von Ihrer privaten ZS signiert und ausgestellt wird. Diese Option erfordert, dass du Zugang zu deiner privaten CA hast, um zu unterschreiben.
Man kann auch eine Kombination von Deployment-Modellen in einem einzigen Namensraum verwenden.
Wichtig
Azure IoT Hub mit Azure Geräteregistrierungsintegration und Microsoft gesicherten X.509-Zertifikatverwaltung befindet sich in public preview und wird für Produktionsworkloads nicht empfohlen. Weitere Informationen finden Sie unter FAQ: Neuerungen in IoT Hub?.
Option 1: Verwenden Sie eine Root-CA auf Namespace-Ebene
Stammzertifizierungsstelle
In einer Azure-Geräteregistrierung können Sie bis zu einer Stamm-ZS pro Namespace erstellen. Verwenden Sie diese Root-CA, um Zwischen-CAs zu signieren, die dann Gerätezertifikate ausstellen:
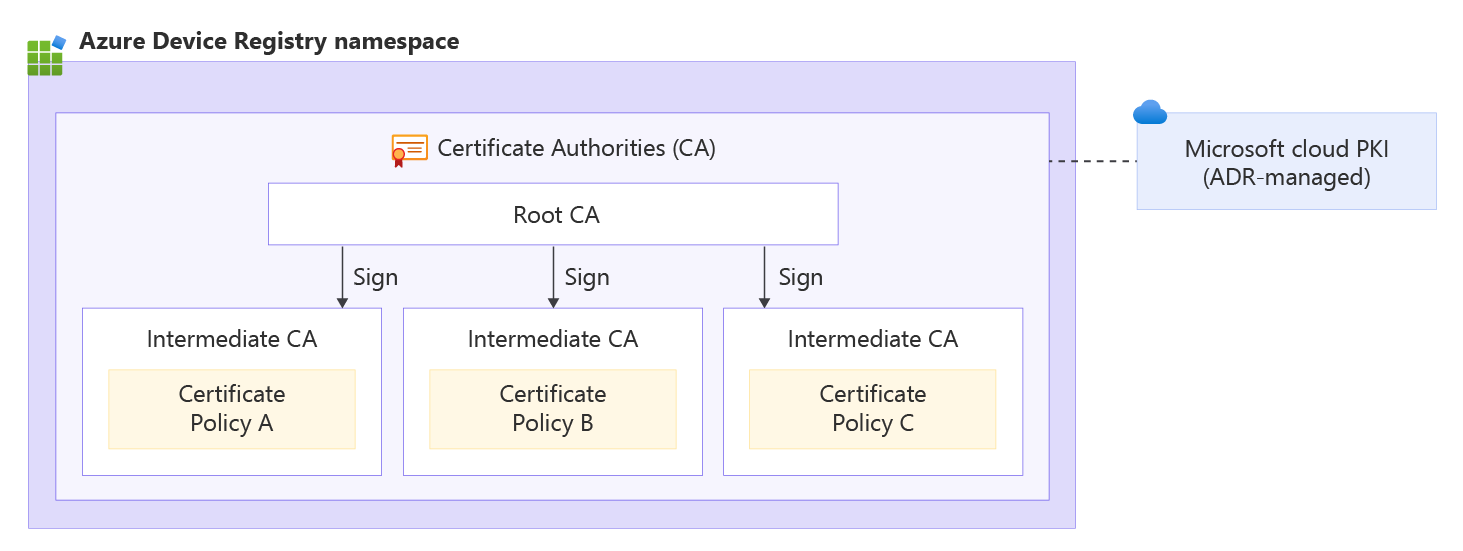
Wenn Sie eine Stamm-ZS in einem Namespace erstellen, führt die Azure-Geräteregistrierung Folgendes aus:
- Verwendet die Microsoft Cloud PKI, um das Root-CA-Zertifikat und den privaten Schlüssel in Azure Key Vault Managed HSM zu generieren und sicher zu speichern. Hardwaregestützter Schutz hilft, unbefugten Zugriff auf Schlüsselmaterial zu verhindern.
- Verwaltet den Lebenszyklus der Root-CA, einschließlich Überwachung der Gültigkeit von Zertifikaten und Unterstützung der Rotationsoperationen. Die Root-CA ist 10 Jahre gültig.
- Verwendet die Root-CA, um Zwischen-CAs zu signieren, während die Root-CA von den täglichen Gerätezertifikatsoperationen isoliert bleibt.
Zertifikatkette
Wenn Azure Device Registry ein Gerätezertifikat ausstellt, führt die Zertifikatskette über die Zwischen-CA zur Stamm-CA des Namespace. Die Kette besteht aus:
- Gerätezertifikat: Identifiziert ein bestimmtes IoT-Gerät und wird von der zwischenliegenden CA unterschrieben.
- Zwischen-ZS-Zertifikat: Dient zum Signieren und Verwalten von Gerätezertifikaten und wird von der Stamm-ZS im Namespace signiert.
- Namespace-Root-CA-Zertifikat: Stellt die Vertrauenswurzel für den Namespace fest.
Diese Hierarchie begrenzt die Nutzung der Root-CA, trennt die Operationen von Gerätezertifikaten vom Vertrauensanker und stellt sicher, dass innerhalb der Namenskette ausgegebene Zertifikate bis zu einer gemeinsamen Vertrauenswurzel verkettet sind.
Um mit einer namespace-verwalteten Root-CA zu beginnen, siehe eine Root- und Zwischenzertifizierungsstelle einrichten.
Option 2: Eigene CA verwenden (BYOCA)
BYOCA ermöglicht es Ihnen, eine Zwischen-CA im Azure Device Registry (ADR) zu erstellen, die in einer außerhalb von ADR verwalteten CA verankert ist. Diese CA stellt Gerätezertifikate aus, aber die Vertrauenswurzel bleibt die externe CA. Wenn Sie eine Zwischen-CA mit BYOCA erstellen, erstellt ADR eine Zertifikatsanfrage zum Abschluss der Aktivierung.
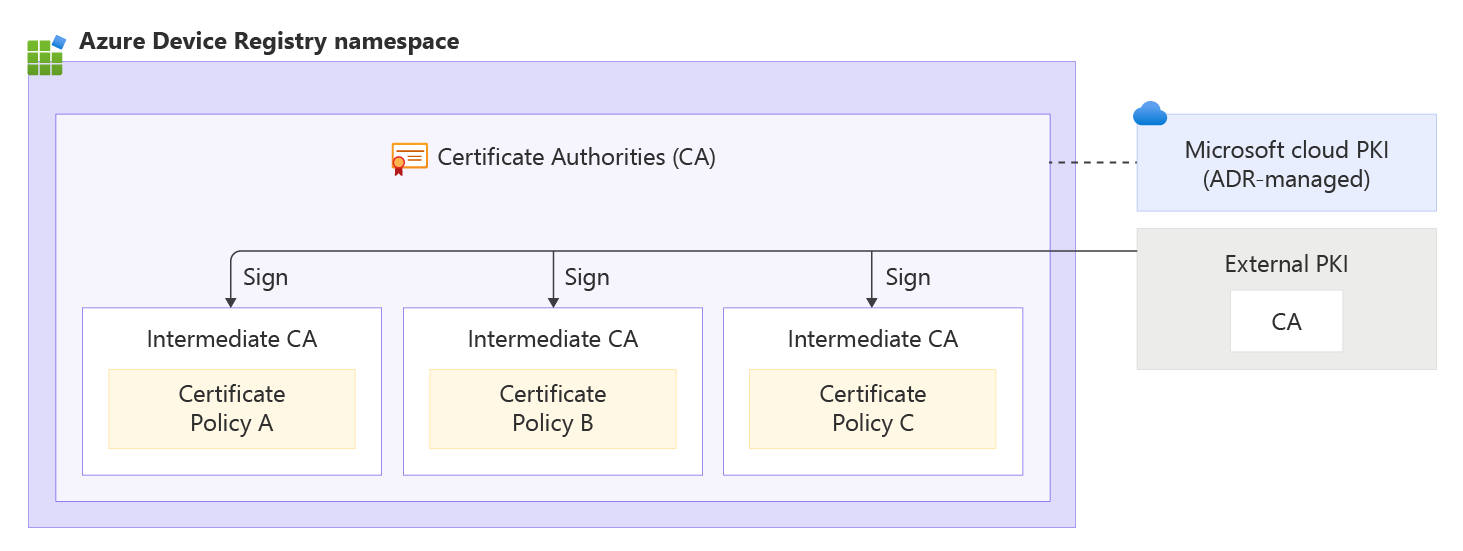
Wenn Sie eine Zwischen-ZS konfigurieren, die von einer externen ZS signiert wird, führt Microsoft Folgendes aus:
Erzeugt und speichert sicher das Zwischen-CA-Zertifikat und den privaten Schlüssel im Azure Key Vault Managed HSM und bietet hardwaregestützten Schutz für kryptografische Operationen und hilft, unbefugten Zugriff auf Schlüsselmaterial zu verhindern.
Verwendet ein Modell der geteilten Verantwortung, bei dem Microsoft den Lebenszyklus der zwischenliegenden CA verwaltet, einschließlich Überwachung und Rotation, während die Organisation für die Verlängerung und Aufrechterhaltung der Gültigkeit des externen Zertifikats, das die Zwischen-CA signiert, verantwortlich ist. Dieses Zwischen-CA hat eine Gültigkeit von einem Jahr.
Ermöglicht es, Gerätezertifikate auszustellen, die von der Zwischen-CA signiert sind, während die externe CA der vertrauenswürdige Anker für die Hierarchie bleibt.
Zertifikatkette
Wenn ein Gerät ein Zertifikat über die Azure-Geräteregistrierung anfordert, ist das Zertifikat über die Zwischen-ZS mit der externen ZS verkettet. Die Kette besteht aus:
Das Gerätezertifikat: Einzigartig für das spezifische IoT-Gerät.
Die Microsoft ausstellende Zertifizierungsstelle (ICA): Die von der Geräteregistrierung verwaltete Zertifizierungsstelle, die die Geräteanforderung signiert.
Die externe Stammzertifizierungsstelle: Die vertrauenswürdige Stammzertifizierungsstelle Ihrer Organisation, die die Microsoft-ICA signiert.
Jeder Dienst, der Ihrer Unternehmensstammzertifizierungsstelle vertraut, vertraut automatisch den Zertifikaten, die von Azure an Ihre IoT-Geräte ausgestellt wurden.
Um mit BYOCA zu beginnen, siehe Eigene CA verwenden.