Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Automatisierungsintegrationen führen einen zentralisierten Katalog vordefinierter Integrationen für Microsoft- und Drittanbieter-Apps ein, sodass Sie einen Anbieter auswählen, ihn mit einfacher Authentifizierung konfigurieren und in Ihren Playbooks ohne benutzerdefinierte Einrichtung verwenden können.
Automatisierungsintegrationen reduzieren den manuellen Einrichtungsaufwand für SOC-Techniker, Automatisierungsadministratoren und fortgeschrittene Sicherheitsanalysten, die automatisierte Reaktionsworkflows erstellen oder verwalten.
Wichtig
Nach dem 31. März 2027 werden Microsoft Sentinel im Azure-Portal nicht mehr unterstützt und sind nur im Microsoft Defender-Portal verfügbar. Alle Kunden, die Microsoft Sentinel im Azure-Portal verwenden, werden zum Defender-Portal umgeleitet und verwenden Microsoft Sentinel nur im Defender-Portal.
Wenn Sie weiterhin Microsoft Sentinel im Azure-Portal verwenden, empfehlen wir Ihnen, den Übergang zum Defender-Portal zu planen, um einen reibungslosen Übergang zu gewährleisten und die von Microsoft Defender angebotenen einheitlichen Sicherheitsvorgänge in vollem Umfang zu nutzen.
Funktionsweise von Automatisierungsintegrationen
Microsoft Sentinel Playbooks basieren auf Workflows, die in Azure Logic Apps erstellt wurden. Ein Playbook kann Connectors und Integrationen verwenden, um während eines automatisierten Workflows mit anderen Diensten zu interagieren.
Automatisierungsintegrationen bieten eine geführte Möglichkeit zum Konfigurieren der Verbindungseingaben, die von unterstützten Anbietern benötigt werden. Die erforderlichen Eingaben hängen vom Anbieter und Authentifizierungstyp ab. Nachdem Sie eine Integration konfiguriert haben, verwenden Sie sie in unterstützten Playbook- oder Automatisierungsszenarien, um den Workflow mit dem Zieldienst zu verbinden.
Automatisierungsintegrationen können Folgendes unterstützen:
- Erstanbieterdienste, z. B. Microsoft-Dienste, die von Ihrem SOC verwendet werden.
- Dienste von Drittanbietern, z. B. Partner- oder Anbieterdienste, die für Anreicherung, Ticketing, Kommunikation oder Reaktion verwendet werden.
- Sofort einsatzbereite Szenarien, bei denen Microsoft Sentinel die Automatisierungsfunktionen bereitstellt und Sie nur zur Eingabe der mindestens erforderlichen Verbindungsdetails auffordert.
Wichtig
Anbieterspezifische Einrichtungsschritte, Werte, Berechtigungen und Anleitungen zur Problembehandlung gehören jedem Anbieter. Verwenden Sie die offizielle Dokumentation des Anbieters, wenn Sie detaillierte Einrichtungsschritte für einen bestimmten Dienst benötigen.
Voraussetzungen
Stellen Sie vor dem Konfigurieren einer Automatisierungsintegration sicher, dass Sie über Folgendes verfügen:
- Die erforderlichen Berechtigungen zum Erstellen der Integration in Microsoft Sentinel.
- Die erforderlichen Berechtigungen im Anbieterdienst, um sich zu authentifizieren und die erforderlichen Aktionen für das Automatisierungsszenario auszuführen.
Unterstützte Authentifizierungstypen
Die für eine Integration verfügbaren Authentifizierungsoptionen hängen vom ausgewählten Anbieter ab. Microsoft Sentinel fordert Sie zur Eingabe der Felder auf, die für den ausgewählten Authentifizierungstyp erforderlich sind.
Zu den gängigen Authentifizierungsmustern gehören:
| Authentifizierungstyp | Verwenden Sie, wenn | Typische Eingaben |
|---|---|---|
| API-Schlüssel | Der Anbieter gibt einen Schlüssel oder ein Token aus, das Anforderungen an seine API autorisiert. | API-Schlüssel oder -Token und manchmal eine Dienst-URL oder -Region. |
| OAuth 2.0 | Der Anbieter unterstützt die delegierte oder App-basierte Autorisierung über einen OAuth-Flow. | Anmeldung, Einwilligung, Client-Details, Berechtigungen oder Konfiguration der Umleitung, je nach Anbieter. |
Speichern und wechseln Sie Anmeldeinformationen gemäß den Sicherheitsanforderungen Ihrer Organisation und den Vorgaben des Anbieters. Verwenden Sie die für das Automatisierungsszenario mindestens erforderlichen Berechtigungen.
Integrationseinrichtung
Verwenden Sie den folgenden allgemeinen Workflow, um eine Automatisierungsintegration zu erstellen:
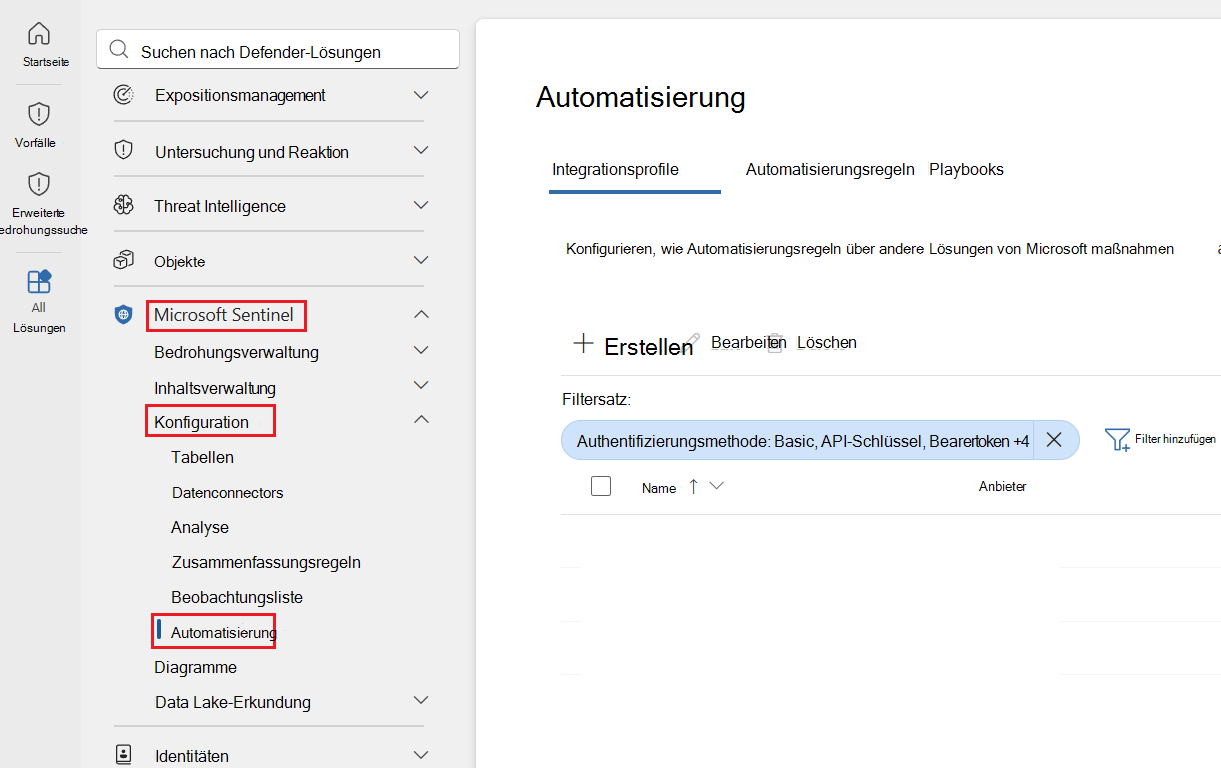
Wechseln Sie zur Seite „Automatisierung“ unter Microsoft Sentinel>Konfiguration>Automatisierung.
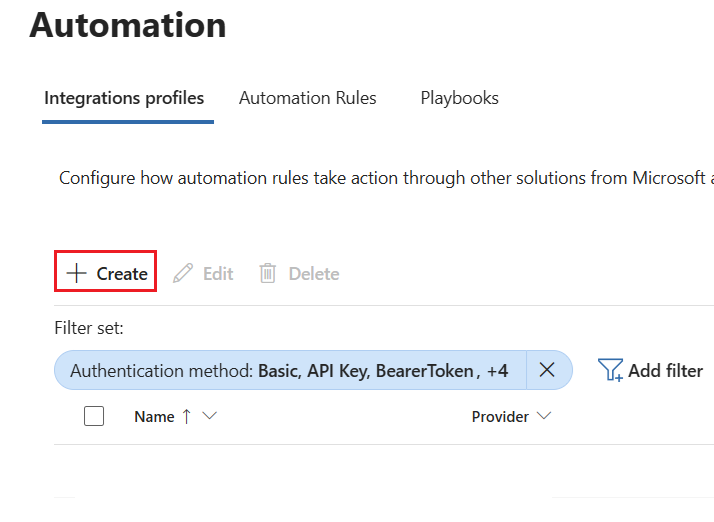
Wählen Sie + Erstellen aus.
Wählen Sie in der Liste Vordefinierte Anbieterintegrationen den Anbieter aus, mit dem Sie eine Verbindung herstellen möchten, und wählen Sie dann Weiter aus.
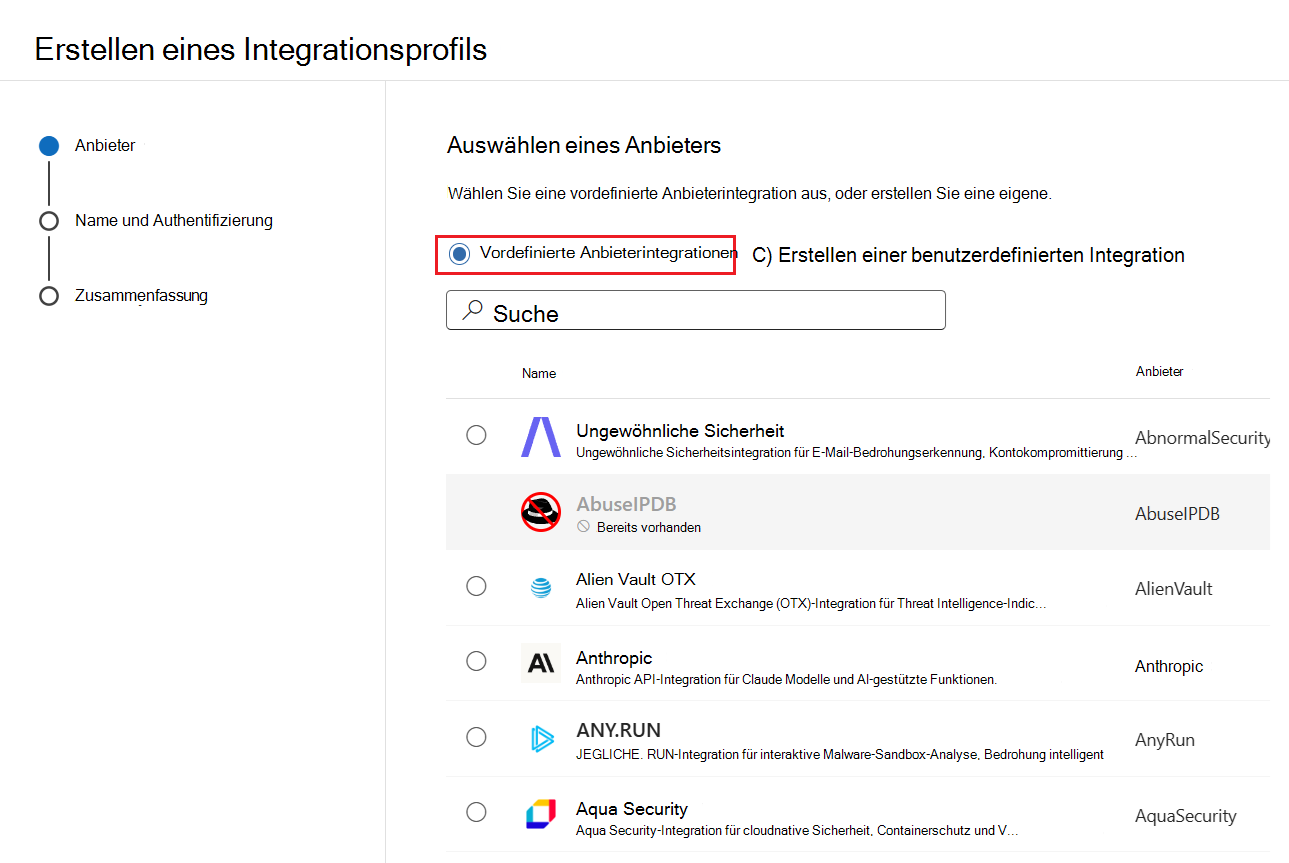
Geben Sie im Abschnitt Name und Authentifizierung Folgendes an:
- Integrationsname (erforderlich): Geben Sie einen Namen ein, um die Integration in Ihrer Umgebung zu identifizieren.
- Beschreibung (optional): Geben Sie eine Beschreibung ein, die Ihrem Team hilft, den Zweck der Integration zu verstehen.
- Authentifizierungsdetails (erforderlich): Geben Sie die spezifischen Felder ein, die für den ausgewählten Authentifizierungstyp erforderlich sind.
Die verfügbaren Authentifizierungsoptionen hängen vom Anbieter ab. Ein Anbieter kann die API-Schlüsselauthentifizierung, OAuth 2.0-Authentifizierung oder beides unterstützen. Wählen Sie den Link Weitere Informationen im Abschnitt Authentifizierungsdetails aus, um einen externen Link zu anbieterspezifischen Anleitungen anzuzeigen.
Wählen Sie Weiter aus, und überprüfen Sie die Zusammenfassungsseite. Wenn Sie Änderungen vornehmen müssen, wählen Sie Zurück aus, um die Details zu bearbeiten. Wählen Sie andernfalls Erstellen aus.
Sicherheitsüberlegungen
Bevor Sie eine Automatisierungsintegration in der Produktion verwenden, sollten Sie sich die folgenden Überlegungen ansehen:
- Berechtigungen: Erteilen Sie nur die Berechtigungen, die für die spezifischen Playbookaktionen erforderlich sind.
- Speicher von Anmeldeinformationen: Speichern Sie Geheimnisse an genehmigten sicheren Speicherorten. Verwenden Sie keine hartcodierten Geheimnisse in Playbooks oder Dokumentationen.
- Wechsel von Anmeldeinformationen: Wechseln Sie API-Schlüssel, Client-Geheimnisse und Token gemäß der Richtlinie Ihrer Organisation.
- Überprüfbarkeit: Verwenden Sie nach Möglichkeit benannte Dienstkonten oder App-Identitäten, damit Ihr Team automatisierte Aktionen überwachen kann.
- Bereich: Beschränken Sie die Integration auf die Mandanten, Arbeitsbereiche, Warteschlangen oder Ressourcen, die für das Automatisierungsszenario erforderlich sind.
- Testen: Testen Sie Integrationen mit Nichtproduktionsvorfällen oder Beispieldaten, bevor Sie sie in aktiven Reaktionsworkflows verwenden.
Wann die Anbieterdokumentation verwendet werden sollte
Verwenden Sie Microsoft Sentinel Dokumentation, um die Automatisierungsintegration, Authentifizierungsmuster und den allgemeinen Einrichtungsablauf zu verstehen. Verwenden Sie die Anbieterdokumentation, wenn Sie Folgendes benötigen:
- Genaue Schritte zur Erstellung von API-Schlüsseln.
- OAuth-App-Registrierungswerte.
- Anbieterspezifische Berechtigungsnamen.
- Regionsspezifische Endpunkte.
- Schritte zur Problembehandlung für anbieterseitige Fehler.
Verwandte Inhalte
- Automatisierung in Microsoft Sentinel: Sicherheitsorchestrierung, Automatisierung und Reaktion (SOAR)
- Automatisieren der Reaktion auf Bedrohungen mit Playbooks in Microsoft Sentinel
- Microsoft Sentinel-Playbooks erstellen und verwalten
- Azure Logic Apps-Connector für Microsoft Sentinel-Playbooks
- Authentifizieren von Playbooks für Microsoft Sentinel