Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel erfahren Sie, wie Sie Private Link mit Azure Virtual Desktop einrichten, um eine private Verbindung mit Ihren Remoteressourcen herzustellen. Weitere Informationen zur Verwendung von Private Link mit Azure Virtual Desktop, einschließlich Einschränkungen, finden Sie unter Azure Private Link mit Azure Virtual Desktop.
Voraussetzungen
Um Private Link mit Azure Virtual Desktop verwenden zu können, benötigen Sie Folgendes:
Ein vorhandener Hostpool mit Sitzungshosts, einer Anwendungsgruppe und einem Arbeitsbereich
Ein vorhandenes virtuelles Netzwerk und Subnetz , das Sie für private Endpunkte verwenden möchten.
Eine unterstützte App auf einem lokalen Gerät für den Zugriff auf eine Remotesitzung:
- Remotedesktop-App auf jeder Plattform. Wenn Sie den Remotedesktopclient für Windows verwenden, müssen Sie Version 1.2.4066 oder höher verwenden, um eine Verbindung über einen privaten Endpunkt herzustellen.
- Windows-App unter macOS oder iOS/iPadOS.
Wenn Sie die Azure CLI oder Azure PowerShell lokal verwenden möchten, lesen Sie Verwenden von Azure CLI und Azure PowerShell mit Azure Virtual Desktop, um sicherzustellen, dass Sie die DesktopVirtualization Azure CLI-Erweiterung oder das Az.DesktopVirtualization PowerShell-Modul installiert haben. Alternativ können Sie die Azure Cloud Shell verwenden.
Azure PowerShell-Cmdlets für Azure Virtual Desktop, die Private Link unterstützen, befinden sich in der Vorschauphase. Sie müssen die Vorschauversion des Az.DesktopVirtualization-Moduls herunterladen und installieren, um diese Cmdlets zu verwenden, die in Version 5.0.0 hinzugefügt wurden.
Aktivieren von Private Link mit Azure Virtual Desktop für ein Abonnement
Um Private Link mit Azure Virtual Desktop verwenden zu können, müssen Sie den Microsoft.DesktopVirtualization-Ressourcenanbieter für jedes Abonnement erneut registrieren, das Sie verwenden möchten Private Link mit Azure Virtual Desktop.
Wählen Sie die entsprechende Registerkarte für Ihr Szenario aus.
Erneutes Registrieren des Azure Virtual Desktop-Ressourcenanbieters
Bevor Sie Private Link mit Azure Virtual Desktop verwenden können, müssen Sie den Ressourcenanbieter Microsoft.DesktopVirtualization erneut registrieren. Sie müssen dies für jedes Abonnement tun, das Sie für Private Link mit Azure Virtual Desktop verwenden möchten:
Melden Sie sich beim Azure-Portal an.
Geben Sie in der Suchleiste Abonnements ein und wählen Sie den passenden Serviceeintrag aus.
Wählen Sie den Namen Ihres Abonnements und dann im Abschnitt Einstellungen die Option Ressourcenanbieter aus.
Suchen Sie nach Microsoft.DesktopVirtualization, wählen Sie die Option aus, und wählen Sie dann "Erneut registrieren" aus.
Überprüfen Sie, ob der Status von Microsoft.DesktopVirtualizationregistriert ist.
Private Endpunkte erstellen
Während des Setupprozesses müssen Sie je nach Szenario private Endpunkte für die folgenden Ressourcen erstellen.
Alle Teile der Verbindung – anfängliche Feederkennung, Feeddownload und Remotesitzungsverbindungen für Clients und Sitzungshosts – verwenden private Routen. Sie benötigen die folgenden privaten Endpunkte:
Zweck Ressourcentyp Untergeordnete Zielressource Endpunktmenge Verbindungen mit Hostpools Microsoft.DesktopVirtualization/hostpools Verbindung Eine pro Hostpool Feeddownload Microsoft.DesktopVirtualization/workspaces Feed Einer pro Arbeitsbereich Erste Feedermittlung Microsoft.DesktopVirtualization/workspaces global Nur eine für alle Ihre Azure Virtual Desktop-Bereitstellungen Feeddownload- und Remotesitzungsverbindungen für Clients und Sitzungshosts verwenden private Routen, aber die anfängliche Feedermittlung verwendet öffentliche Routen. Sie benötigen die folgenden privaten Endpunkte. Der Endpunkt für die anfängliche Feedermittlung ist nicht erforderlich.
Zweck Ressourcentyp Untergeordnete Zielressource Endpunktmenge Verbindungen mit Hostpools Microsoft.DesktopVirtualization/hostpools Verbindung Eine pro Hostpool Feeddownload Microsoft.DesktopVirtualization/workspaces Feed Einer pro Arbeitsbereich Nur Remotesitzungsverbindungen für Clients und Sitzungshosts verwenden private Routen, aber für die anfängliche Feedermittlung und den Feeddownload werden öffentliche Routen verwendet. Sie benötigen die folgenden privaten Endpunkte. Endpunkte für Arbeitsbereiche sind nicht erforderlich.
Zweck Ressourcentyp Untergeordnete Zielressource Endpunktmenge Verbindungen mit Hostpools Microsoft.DesktopVirtualization/hostpools Verbindung Eine pro Hostpool Sowohl Clients als auch Sitzungshost-VMs verwenden öffentliche Routen. Private Link wird in diesem Szenario nicht verwendet.
Wichtig
Wenn Sie einen privaten Endpunkt für die anfängliche Feedermittlung erstellen, verwaltet der für die globale Unterressource verwendete Arbeitsbereich den freigegebenen vollqualifizierten Domänennamen (Fully Qualified Domain Name, FQDN), wodurch die anfängliche Erkennung von Feeds in allen Arbeitsbereichen erleichtert wird. Sie sollten einen separaten Arbeitsbereich erstellen, der nur für diesen Zweck verwendet wird und für den keine Anwendungsgruppen registriert sind. Wenn Sie diesen Arbeitsbereich löschen, funktionieren alle Feederkennungsprozesse nicht mehr.
Sie können den Zugriff auf den Arbeitsbereich, der für die anfängliche Feedermittlung verwendet wird (globale Unterressource), nicht steuern. Wenn Sie diesen Arbeitsbereich so konfigurieren, dass nur privater Zugriff zulässig ist, wird die Einstellung ignoriert. Dieser Arbeitsbereich ist immer über öffentliche Routen zugänglich.
Die IP-Adresszuweisung kann sich ändern, wenn die Nachfrage nach IP-Adressen steigt. Während Kapazitätserweiterungen werden zusätzliche Adressen für private Endpunkte benötigt. Es ist wichtig, dass Sie die potenzielle Erschöpfung des Adressraums berücksichtigen und für genügend Spielraum für Wachstum sorgen. Weitere Informationen zum Ermitteln der geeigneten Netzwerkkonfiguration für private Endpunkte in einer Hub- oder einer Spoke-Topologie finden Sie unter Entscheidungsstruktur für die Bereitstellung von Private Link.
Verbindungen mit Hostpools
Um einen privaten Endpunkt für die Verbindungsunterressource für Verbindungen mit einem Hostpool zu erstellen, wählen Sie die entsprechende Registerkarte für Ihr Szenario aus, und führen Sie die Schritte aus.
Hier erfahren Sie, wie Sie einen privaten Endpunkt für die Verbindungsunterressource für Verbindungen mit einem Hostpool mithilfe des Azure-Portals erstellen.
Melden Sie sich beim Azure-Portal an.
Geben Sie in der Suchleiste "Azure Virtual Desktop" ein und wählen Sie den passenden Diensteintrag aus, um zur Übersicht von Azure Virtual Desktop zu gelangen.
Wählen Sie Hostpools und dann den Namen des Hostpools aus, für den Sie eine Verbindungsunterressource erstellen möchten.
Wählen Sie in der Hostpoolübersicht Netzwerk, dann Private Endpunktverbindungen und schließlich Neuer privater Endpunkt aus.
Füllen Sie auf der Registerkarte Grundlagen die folgenden Informationen aus:
Parameter Wert/Beschreibung Abonnement Wählen Sie in der Dropdownliste das Abonnement aus, in dem Sie den privaten Endpunkt erstellen möchten. Ressourcengruppe Dies wird automatisch standardmäßig auf dieselbe Ressourcengruppe wie Ihr Arbeitsbereich für den privaten Endpunkt festgelegt. Sie können aber auch eine vorhandene Ressourcengruppe aus der Dropdownliste auswählen oder eine neue erstellen. Name Geben Sie einen Namen für den neuen privaten Endpunkt ein. Name der Netzwerkschnittstelle Der Name der Netzwerkschnittstelle wird automatisch basierend auf dem Namen ausgefüllt, den Sie dem privaten Endpunkt gegeben haben. Sie können jedoch auch einen anderen Namen angeben. Region Dies wird automatisch standardmäßig in derselben Azure-Region wie der Arbeitsbereich festgelegt und ist der Ort, an dem der private Endpunkt bereitgestellt wird. Dies muss dieselbe Region wie Ihr virtuelles Netzwerk und die Sitzungshosts sein. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Ressource aus.
Überprüfen Sie auf der Registerkarte Ressource die Werte für Abonnement, Ressourcentyp und Ressource, und wählen Sie dann für Zielunterressource die Option Verbindung aus. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Virtual Network aus.
Geben Sie auf der Registerkarte Virtual Network die folgenden Informationen ein:
Parameter Wert/Beschreibung Virtuelles Netzwerk Wählen Sie in der Dropdownliste das virtuelle Netzwerk aus, in dem Sie den privaten Endpunkt erstellen möchten. Subnetz Wählen Sie in der Dropdownliste das Subnetz des virtuellen Netzwerks aus, in dem Sie den privaten Endpunkt erstellen möchten. Netzwerkrichtlinie für private Endpunkte Wählen Sie Bearbeiten aus, wenn Sie eine Subnetz-Netzwerkrichtlinie auswählen möchten. Weitere Informationen finden Sie unter Verwalten von Netzwerkrichtlinien für private Endpunkte. Konfiguration privater IP-Adressen Wählen Sie IP-Adresse dynamisch zuweisen oder IP-Adresse statisch zuweisen aus. Der Adressraum stammt aus dem ausgewählten Subnetz.
Wenn Sie IP-Adressen statisch zuweisen möchten, müssen Sie den Namen und die private IP für jedes aufgelistete Mitglied eingeben.Gruppe für Anwendungssicherheit Optional: Wählen Sie in der Dropdownliste eine vorhandene Anwendungssicherheitsgruppe für den privaten Endpunkt aus, oder erstellen Sie eine neue. Sie können auch später eines hinzufügen. Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: DNS aus.
Wählen Sie auf der Registerkarte DNS aus, ob Sie Azure Privates DNS Zone verwenden möchten, indem Sie Ja oder Nein für Integration in private DNS-Zone auswählen. Wenn Sie Ja auswählen, wählen Sie das Abonnement und die Ressourcengruppe aus, in der die private DNS-Zone
privatelink.wvd.microsoft.comerstellt werden soll. Weitere Informationen finden Sie unter DNS-Konfiguration von Azure Private Endpoint.Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Tags aus.
Optional: Auf der Registerkarte "Tags " können Sie beliebige Name/Wert-Paare eingeben und dann "Weiter": Überprüfen + erstellen" auswählen.
Stellen Sie auf der Registerkarte Überprüfen + erstellen sicher, dass die Validierung erfolgreich ist, und überprüfen Sie die Informationen, die während der Bereitstellung verwendet werden.
Wählen Sie "Erstellen " aus, um den privaten Endpunkt für die Verbindungsunterressource zu erstellen.
Wichtig
Sie müssen einen privaten Endpunkt für die Verbindungsunterressource für jeden Hostpool erstellen, den Sie mit Private Link verwenden möchten.
Feeddownload
Um einen privaten Endpunkt für die Feedunterressource für einen Arbeitsbereich zu erstellen, wählen Sie die entsprechende Registerkarte für Ihr Szenario aus, und führen Sie die Schritte aus.
Wählen Sie in der Übersicht von Azure Virtual Desktop Arbeitsbereiche und dann den Namen des Arbeitsbereichs aus, für den Sie eine Feed-Unterressource erstellen möchten.
Wählen Sie in der Arbeitsbereichsübersicht Netzwerk, dann Private Endpunktverbindungen und schließlich Neuer privater Endpunkt aus.
Füllen Sie auf der Registerkarte Grundlagen die folgenden Informationen aus:
Parameter Wert/Beschreibung Abonnement Wählen Sie in der Dropdownliste das Abonnement aus, in dem Sie den privaten Endpunkt erstellen möchten. Ressourcengruppe Dies wird automatisch standardmäßig auf dieselbe Ressourcengruppe wie Ihr Arbeitsbereich für den privaten Endpunkt festgelegt. Sie können aber auch eine vorhandene Ressourcengruppe aus der Dropdownliste auswählen oder eine neue erstellen. Name Geben Sie einen Namen für den neuen privaten Endpunkt ein. Name der Netzwerkschnittstelle Der Name der Netzwerkschnittstelle wird automatisch basierend auf dem Namen ausgefüllt, den Sie dem privaten Endpunkt gegeben haben. Sie können jedoch auch einen anderen Namen angeben. Region Dies wird automatisch standardmäßig in derselben Azure-Region wie der Arbeitsbereich festgelegt und ist der Ort, an dem der private Endpunkt bereitgestellt wird. Dies muss mit der Region Ihres virtuellen Netzwerks übereinstimmen. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Ressource aus.
Überprüfen Sie auf der Registerkarte Ressource die Werte für Abonnement, Ressourcentyp und Ressource, und wählen Sie dann für Ziel-Unterressourcedie Option Feed aus. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Virtual Network aus.
Geben Sie auf der Registerkarte Virtual Network die folgenden Informationen ein:
Parameter Wert/Beschreibung Virtuelles Netzwerk Wählen Sie in der Dropdownliste das virtuelle Netzwerk aus, in dem Sie den privaten Endpunkt erstellen möchten. Subnetz Wählen Sie in der Dropdownliste das Subnetz des virtuellen Netzwerks aus, in dem Sie den privaten Endpunkt erstellen möchten. Netzwerkrichtlinie für private Endpunkte Wählen Sie Bearbeiten aus, wenn Sie eine Subnetz-Netzwerkrichtlinie auswählen möchten. Weitere Informationen finden Sie unter Verwalten von Netzwerkrichtlinien für private Endpunkte. Konfiguration privater IP-Adressen Wählen Sie IP-Adresse dynamisch zuweisen oder IP-Adresse statisch zuweisen aus. Der Adressraum stammt aus dem ausgewählten Subnetz.
Wenn Sie IP-Adressen statisch zuweisen möchten, müssen Sie den Namen und die private IP für jedes aufgelistete Mitglied eingeben.Gruppe für Anwendungssicherheit Optional: Wählen Sie in der Dropdownliste eine vorhandene Anwendungssicherheitsgruppe für den privaten Endpunkt aus, oder erstellen Sie eine neue. Sie können auch später eines hinzufügen. Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: DNS aus.
Wählen Sie auf der Registerkarte DNS aus, ob Sie Azure Privates DNS Zone verwenden möchten, indem Sie Ja oder Nein für Integration in private DNS-Zone auswählen. Wenn Sie Ja auswählen, wählen Sie das Abonnement und die Ressourcengruppe aus, in der die private DNS-Zone
privatelink.wvd.microsoft.comerstellt werden soll. Weitere Informationen finden Sie unter DNS-Konfiguration von Azure Private Endpoint.Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Tags aus.
Optional: Auf der Registerkarte "Tags " können Sie beliebige Name/Wert-Paare eingeben und dann "Weiter": Überprüfen + erstellen" auswählen.
Stellen Sie auf der Registerkarte Überprüfen + erstellen sicher, dass die Validierung erfolgreich ist, und überprüfen Sie die Informationen, die während der Bereitstellung verwendet werden.
Wählen Sie "Erstellen " aus, um den privaten Endpunkt für die Feed-Unterressource zu erstellen.
Wichtig
Sie müssen einen privaten Endpunkt für die Feedunterressource für jeden Arbeitsbereich erstellen, den Sie mit Private Link verwenden möchten.
Erste Feedermittlung
Um einen privaten Endpunkt für die globale Unterressource zu erstellen, die für die anfängliche Feedermittlung verwendet wird, wählen Sie die entsprechende Registerkarte für Ihr Szenario aus, und führen Sie die Schritte aus.
Wichtig
Erstellen Sie nur einen privaten Endpunkt für die globale Unterressource für alle Ihre Azure Virtual Desktop-Bereitstellungen.
Ein privater Endpunkt für die globale Unterressource eines beliebigen Arbeitsbereichs steuert den freigegebenen vollqualifizierten Domänennamen (FQDN) für die anfängliche Feederkennung. Dies wiederum ermöglicht die Feedermittlung für alle Arbeitsbereiche. Da der mit dem privaten Endpunkt verbundene Arbeitsbereich so wichtig ist, führt das Löschen dazu, dass alle Feederkennungsprozesse nicht mehr funktionieren. Es wird empfohlen, einen nicht verwendeten Platzhalterarbeitsbereich für die globale Unterressource zu erstellen.
Wählen Sie in der Übersicht von Azure Virtual Desktop Arbeitsbereiche und dann den Namen eines Arbeitsbereichs aus, den Sie für die globale Unterressource verwenden möchten.
- Optional: Erstellen Sie stattdessen einen Platzhalterarbeitsbereich, um den globalen Endpunkt zu beenden, indem Sie die Anweisungen zum Erstellen eines Arbeitsbereichs befolgen.
Wählen Sie in der Arbeitsbereichsübersicht Netzwerk, dann Private Endpunktverbindungen und schließlich Neuer privater Endpunkt aus.
Füllen Sie auf der Registerkarte Grundlagen die folgenden Informationen aus:
Parameter Wert/Beschreibung Abonnement Wählen Sie in der Dropdownliste das Abonnement aus, in dem Sie den privaten Endpunkt erstellen möchten. Ressourcengruppe Dies wird automatisch standardmäßig auf dieselbe Ressourcengruppe wie Ihr Arbeitsbereich für den privaten Endpunkt festgelegt. Sie können aber auch eine vorhandene Ressourcengruppe aus der Dropdownliste auswählen oder eine neue erstellen. Name Geben Sie einen Namen für den neuen privaten Endpunkt ein. Name der Netzwerkschnittstelle Der Name der Netzwerkschnittstelle wird automatisch basierend auf dem Namen ausgefüllt, den Sie dem privaten Endpunkt gegeben haben. Sie können jedoch auch einen anderen Namen angeben. Region Dies ist automatisch standardmäßig dieselbe Azure-Region wie der Arbeitsbereich, und dort wird der private Endpunkt bereitgestellt. Dies muss mit der Region Ihres virtuellen Netzwerks übereinstimmen. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Ressource aus.
Überprüfen Sie auf der Registerkarte Ressource die Werte für Abonnement, Ressourcentyp und Ressource, und wählen Sie dann für Ziel-Unterressourcedie Option global aus. Nachdem Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Virtual Network aus.
Geben Sie auf der Registerkarte Virtual Network die folgenden Informationen ein:
Parameter Wert/Beschreibung Virtuelles Netzwerk Wählen Sie in der Dropdownliste das virtuelle Netzwerk aus, in dem Sie den privaten Endpunkt erstellen möchten. Subnetz Wählen Sie in der Dropdownliste das Subnetz des virtuellen Netzwerks aus, in dem Sie den privaten Endpunkt erstellen möchten. Netzwerkrichtlinie für private Endpunkte Wählen Sie Bearbeiten aus, wenn Sie eine Subnetz-Netzwerkrichtlinie auswählen möchten. Weitere Informationen finden Sie unter Verwalten von Netzwerkrichtlinien für private Endpunkte. Konfiguration privater IP-Adressen Wählen Sie IP-Adresse dynamisch zuweisen oder IP-Adresse statisch zuweisen aus. Der Adressraum stammt aus dem ausgewählten Subnetz.
Wenn Sie IP-Adressen statisch zuweisen möchten, müssen Sie den Namen und die private IP für jedes aufgelistete Mitglied eingeben.Gruppe für Anwendungssicherheit Optional: Wählen Sie in der Dropdownliste eine vorhandene Anwendungssicherheitsgruppe für den privaten Endpunkt aus, oder erstellen Sie eine neue. Sie können auch später eines hinzufügen. Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: DNS aus.
Wählen Sie auf der Registerkarte DNS aus, ob Sie Azure Privates DNS Zone verwenden möchten, indem Sie Ja oder Nein für Integration in private DNS-Zone auswählen. Wenn Sie Ja auswählen, wählen Sie das Abonnement und die Ressourcengruppe aus, in der die private DNS-Zone
privatelink-global.wvd.microsoft.comerstellt werden soll. Weitere Informationen finden Sie unter DNS-Konfiguration von Azure Private Endpoint.Wenn Sie diese Registerkarte abgeschlossen haben, wählen Sie Weiter: Tags aus.
Optional: Auf der Registerkarte "Tags " können Sie beliebige Name/Wert-Paare eingeben und dann "Weiter": Überprüfen + erstellen" auswählen.
Stellen Sie auf der Registerkarte Überprüfen + erstellen sicher, dass die Validierung erfolgreich ist, und überprüfen Sie die Informationen, die während der Bereitstellung verwendet werden.
Wählen Sie Erstellen aus, um den privaten Endpunkt für die globale Unterressource zu erstellen.
Schließung öffentlicher Routen
Nachdem Sie private Endpunkte erstellt haben, können Sie auch steuern, ob Datenverkehr von öffentlichen Routen stammen darf. Sie können dies auf granularer Ebene mithilfe von Azure Virtual Desktop oder, allgemeiner, mithilfe einer Netzwerksicherheitsgruppe (NSG) oder Azure Firewall steuern.
Steuern von Routen mit Azure Virtual Desktop
Mit Azure Virtual Desktop können Sie den öffentlichen Datenverkehr für Arbeitsbereiche und Hostpools unabhängig steuern. Wählen Sie die entsprechende Registerkarte für Ihr Szenario aus, und folgen Sie den Schritten. Sie können dies in der Azure-CLI nicht konfigurieren. Sie müssen diese Schritte für jeden Arbeitsbereich und Hostpool wiederholen, den Sie mit Private Link verwenden.
Arbeitsbereiche
Wählen Sie in der Übersicht von Azure Virtual Desktop Arbeitsbereiche und dann den Namen des Arbeitsbereichs aus, um den öffentlichen Datenverkehr zu steuern.
Wählen Sie in der Hostpoolübersicht die Option Netzwerk und dann die Registerkarte Öffentlicher Zugriff aus.
Wählen Sie eine der folgenden Optionen aus:
Einstellung Beschreibung Öffentlichen Zugriff aus allen Netzwerken aktivieren Endbenutzer können über das öffentliche Internet oder die privaten Endpunkte auf den Feed zugreifen. Deaktivieren des öffentlichen Zugriffs und Verwenden des privaten Zugriffs Endbenutzer können nur über die privaten Endpunkte auf den Feed zugreifen. Klicken Sie auf Speichern.
Hostpools
Wählen Sie in der Übersicht von Azure Virtual Desktop die Option Hostpools und dann den Namen des Hostpools aus, um den öffentlichen Datenverkehr zu steuern.
Wählen Sie in der Hostpoolübersicht die Option Netzwerk und dann die Registerkarte Öffentlicher Zugriff aus.
Wählen Sie eine der folgenden Optionen aus:
Einstellung Beschreibung Öffentlichen Zugriff aus allen Netzwerken aktivieren Endbenutzer können über das öffentliche Internet oder die privaten Endpunkte sicher auf den Feed- und Sitzungshost zugreifen. Öffentlichen Zugriff für Endbenutzer ermöglichen, privaten Zugriff für Sitzungshosts verwenden Endbenutzer können über das öffentliche Internet sicher auf den Feed zugreifen, müssen jedoch private Endpunkte für den Zugriff auf Sitzungshosts verwenden. Deaktivieren des öffentlichen Zugriffs und Verwenden des privaten Zugriffs Endbenutzer können nur über die privaten Endpunkte auf den Feed und Sitzungshosts zugreifen. Klicken Sie auf Speichern.
Wichtig
Das Ändern des Zugriffs für Sitzungshosts wirkt sich nicht auf vorhandene Sitzungen aus. Nachdem Sie einen privaten Endpunkt in einen Hostpool geändert haben, müssen Sie den Remotedesktop-Agent-Ladedienst (RDAgentBootLoader) auf jedem Sitzungshost im Hostpool neu starten. Sie müssen diesen Dienst auch neu starten, wenn Sie die Netzwerkkonfiguration eines Hostpools ändern. Anstatt den Dienst neu zu starten, können Sie jeden Sitzungshost neu starten.
Öffentliche Routen mit Netzwerksicherheitsgruppen oder Azure Firewall blockieren
Wenn Sie Netzwerksicherheitsgruppen oder Azure Firewall verwenden, um Verbindungen von Benutzerclientgeräten oder Ihren Sitzungshosts zu den privaten Endpunkten zu steuern, können Sie das Diensttag WindowsVirtualDesktop verwenden, um Datenverkehr aus dem öffentlichen Internet zu blockieren. Wenn Sie öffentlichen Internetdatenverkehr mit diesem Diensttag blockieren, verwendet der gesamte Dienstdatenverkehr nur private Routen.
Achtung
Stellen Sie sicher, dass Sie den Datenverkehr zwischen Ihren privaten Endpunkten und den Adressen in der Liste der erforderlichen URLs nicht blockieren.
Blockieren Sie bestimmte Ports zum privaten Endpunkt für eine Hostpoolressource nicht mithilfe der Verbindungsunterressource, weder von den Benutzerclientgeräten noch von Ihren Sitzungshosthosts. Der gesamte dynamische TCP-Portbereich von 1 bis 65535 zum privaten Endpunkt wird benötigt, da die Portzuordnung zu allen globalen Gateways über die einzelne private Endpunkt-IP-Adresse verwendet wird, die der Verbindungsunterressource entspricht. Wenn Sie Ports auf den privaten Endpunkt beschränken, können Ihre Benutzer möglicherweise keine erfolgreiche Verbindung mit Azure Virtual Desktop herstellen.
Überprüfen von Private Link mit Azure Virtual Desktop
Nachdem Sie öffentliche Routen geschlossen haben, sollten Sie überprüfen, ob Private Link mit Azure Virtual Desktop funktioniert. Dazu können Sie den Verbindungsstatus jedes privaten Endpunkts und den Status Ihrer Sitzungshosts überprüfen und testen, ob Benutzer ihre Remoteressourcen aktualisieren und eine Verbindung mit ihnen herstellen können.
Überprüfen Sie den Verbindungsstatus jedes privaten Endpunkts
Um den Verbindungsstatus jedes privaten Endpunkts zu überprüfen, wählen Sie die entsprechende Registerkarte für Ihr Szenario aus, und führen Sie die Schritte aus. Wiederholen Sie diese Schritte für jeden Arbeitsbereich und Hostpool, den Sie mit Private Link verwenden.
Arbeitsbereiche
Wählen Sie in der Übersicht von Azure Virtual Desktop Arbeitsbereiche und dann den Namen des Arbeitsbereichs aus, für den Sie den Verbindungsstatus überprüfen möchten.
Wählen Sie in der Arbeitsbereichsübersicht "Netzwerk" und dann "Private Endpunktverbindungen" aus.
Überprüfen Sie für den aufgeführten privaten Endpunkt, ob der Verbindungsstatus"Genehmigt" lautet.
Hostpools
Wählen Sie in der Übersicht von Azure Virtual Desktop Hostpools und dann den Namen des Hostpools aus, für den Sie den Verbindungsstatus überprüfen möchten.
Wählen Sie in der Hostpoolübersicht "Netzwerk" und dann "Private Endpunktverbindungen" aus.
Überprüfen Sie für den aufgeführten privaten Endpunkt, ob der Verbindungsstatus"Genehmigt" lautet.
Überprüfen Sie den Status Ihrer Sitzungshosts
Überprüfen Sie den Status Ihrer Sitzungshosts in Azure Virtual Desktop.
Wählen Sie in der Übersicht von Azure Virtual Desktop die Option Hostpools aus, und wählen Sie dann den Namen des Hostpools aus.
Wählen Sie im Abschnitt Verwalten die Option Sitzungshosts aus.
Überprüfen Sie die Liste der Sitzungshosts, und überprüfen Sie, ob deren Status "Verfügbar" lautet.
Überprüfen, ob Ihre Benutzer eine Verbindung herstellen können
So testen Sie, ob Ihre Benutzer eine Verbindung mit ihren Remoteressourcen herstellen können:
Verwenden Sie den Remotedesktopclient, und stellen Sie sicher, dass Sie Arbeitsbereiche abonnieren und aktualisieren können.
Stellen Sie abschließend sicher, dass Ihre Benutzer eine Verbindung mit einer Remotesitzung herstellen können.
Aktivieren von UDP über Private Link (Opt-in)
Um UDP-basierte Transporte wie RDP-Shortpath für verwaltete Netzwerke über Azure Virtual Desktop Private Link zu verwenden, müssen Sie UDP im Arbeitsbereich oder Hostpool explizit aktivieren und sicherstellen, dass öffentliche Shortpath-Optionen deaktiviert sind
Öffnen Sie im Azure-Portal Ihre Ressource für AzureVirtual Desktop-Hostpools oder -Arbeitsbereiche.
Wechseln Sie zu Netzwerk → Öffentlicher Zugriff.
Wählen Sie unter Öffentlicher Zugriff eine der folgenden Optionen aus:
Öffentlichen Zugriff für Endbenutzer ermöglichen, privaten Zugriff für Sitzungshosts verwenden oder
Deaktivieren des öffentlichen Zugriffs und Verwenden des privaten Zugriffs
Wenn eine dieser Optionen ausgewählt ist, zeigt das Portal ein zusätzliches Opt-In-Kontrollkästchen an:
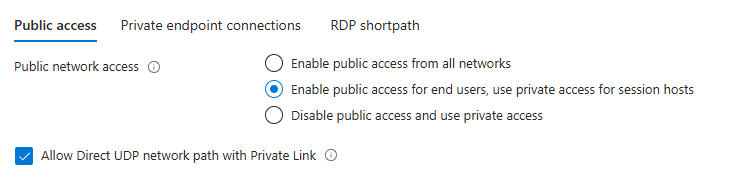
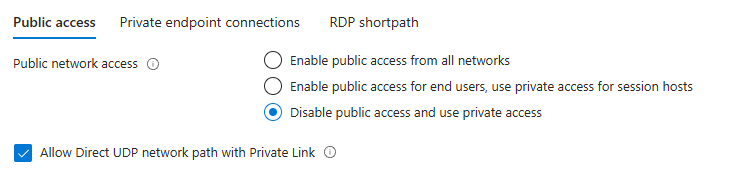
Aktivieren Sie Direkten UDP-Netzwerkpfad über Private Link zulassen, um UDP-basierte Transporte zuzulassen (z. B. RDP-Shortpath für verwaltete Netzwerke).
Wechseln Sie zur Registerkarte RDP-Shortpath, und deaktivieren Sie die öffentlichen Shortpath-Optionen:
RDP-Shortpath für öffentliche Netzwerke (über STUN)
RDP-Shortpath für öffentliche Netzwerke (über TURN) Das Portal blockiert "Speichern" und zeigt einen Konfigurationsfehler an, wenn diese öffentlichen Optionen noch aktiviert sind.
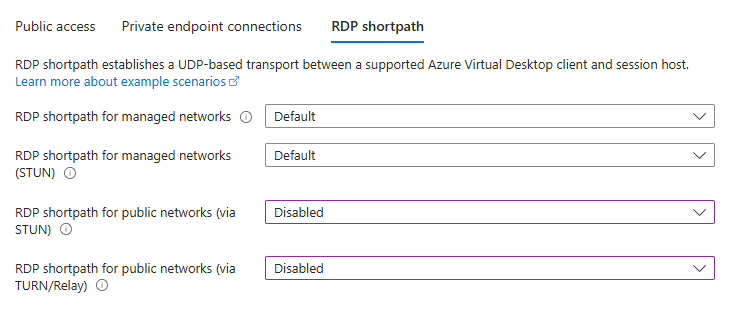
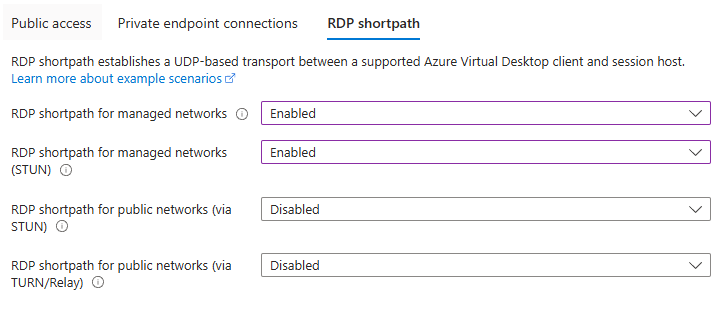
Klicken Sie auf Speichern.
RDP-Shortpath für verwaltete Netzwerke – Konfigurationsvalidierung
Wenn RDP-Shortpath für verwaltete Netzwerke aktiviert ist, verhindert das Portal die Aktivierung öffentlicher Shortpath-Optionen (STUN oder TURN) und blockiert Speichern, bis Sie den Konflikt gelöst haben.
Wenn die Option "Nur privat" nicht aktiviert ist, sollten alle Shortpath-Optionen deaktiviert werden. die Portalblöcke Speichern Sie , wenn sie nicht
Voraussetzungen und Einschränkungen
Opt-in ist für UDP-Transporte über Private Link erforderlich: Direkten UDP-Netzwerkpfad über Private Link zulassen muss auf der Netzwerkseite des Arbeitsbereichs/Hostpools aktiviert sein.
Öffentliches Netzwerk Shortpath (STUN/TURN) wird mit Private Link nicht unterstützt. Verwenden Sie RDP-Shortpath für verwaltete Netzwerke oder RDP-Shortpath für verwaltete Netzwerke (STUN) mit Private Link.
Wichtig
Das Kontrollkästchen "UDP-Funktion" wird obligatorisch, um RDP-Shortpath mit Private Link zu aktivieren. Wenn das Kontrollkästchen nicht markiert ist, wird RDP-Shortpath für Private Link-Verbindungen blockiert.
Nächste Schritte
Weitere Informationen zum Konfigurieren von RDP-Shortpath finden Sie unter Konfigurieren von RDP-Shortpath.
Weitere Informationen dazu, wie Private Link für Azure Virtual Desktop verwenden unter Verwenden von Private Link mit Azure Virtual Desktop.
Erfahren Sie, wie Sie DNS für Azure Private Endpoint bei der Private Link-DNS-Integration konfigurieren.
Allgemeine Leitfäden zur Problembehandlung für Private Link finden Sie unter Beheben von Verbindungsproblemen mit Azure Private Endpoints.
Erfahren Sie, wie die Konnektivität für den Azure Virtual Desktop-Dienst unter Azure Virtual Desktop-Netzwerkkonnektivität funktioniert.
In der Liste der erforderlichen URLs finden Sie die Liste der URLs, deren Blockierung Sie aufheben müssen, um den Netzwerkzugriff auf den Azure Virtual Desktop-Dienst sicherzustellen.