Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Verwenden Sie Ausschlüsse, um zu verhindern, dass Microsoft Defender for Endpoint auf macOS vertrauenswürdige Dateien, Ordner, Prozesse und Dateiendungen scannt. Ausschlüsse gelten für On-Demand-Scans, Echtzeitschutz (RTP) und Verhaltensüberwachung (BM), wobei die Sichtbarkeit der Endpunkterkennung und -reaktion (EDR) erhalten bleibt.
Antivirenausschlüsse gelten nur für Antivirenfunktionen, nicht für EDR. Dateien, die vom Antiviren-Scan ausgeschlossen sind, können dennoch zu EDR-Warnungen und anderen Erkennungen führen.
Ausschlüsse können helfen, falsche Erkennungen zu vermeiden oder Performance-Probleme zu mindern, die durch Defender for Endpoint auf macOS verursacht werden. Um den Prozess, Pfad oder die auszuschließende Erweiterung zu identifizieren, verwenden Sie die Echtzeit-Schutzstatistiken.
Warnung
Durch das Definieren von Ausschlüssen wird der Schutz verringert, den Defender für Endpunkt unter macOS bietet. Bewerten Sie die Risiken, bevor Sie einen Ausschluss hinzufügen, und schließen Sie nur Dateien aus, von denen Sie überzeugt sind, dass sie nicht böswillig sind.
Wichtig
Wenn Sie mehrere Sicherheitslösungen parallel ausführen möchten, lesen Sie Überlegungen zu Leistung, Konfiguration und Support.
Möglicherweise haben Sie bereits gegenseitige Sicherheitsausschlüsse für Geräte konfiguriert, die in Microsoft Defender for Endpoint integriert wurden. Wenn Sie weiterhin gegenseitige Ausschlüsse definieren müssen, um Konflikte zu vermeiden, lesen Sie Microsoft Defender for Endpoint zur Ausschlussliste Ihrer vorhandenen Lösung hinzufügen.
Unterstützte Ausschlusstypen
Defender for Endpoint auf macOS unterstützt folgende Ausschlusstypen:
Dateiendung: Alle Dateien mit der angegebenen Endung irgendwo auf dem Gerät.
-
Beispiel:
.test
-
Beispiel:
Datei: Eine bestimmte Datei, die durch ihren vollständigen Pfad identifiziert wird.
-
Beispiele:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
Beispiele:
Ordner: Alle Dateien im angegebenen Ordner, rekursiv.
-
Beispiele:
/var/log//var/*/
-
Beispiele:
Prozess: Ein spezifischer Prozess, der durch seinen vollständigen Pfad oder Dateinamen und alle vom Prozess geöffneten Dateien identifiziert wird. Wir empfehlen, den vollständigen Pfad zu verwenden.
-
Beispiele:
/bin/catcatc?t
-
Beispiele:
Wichtig
Ausschlusspfade müssen harte Verbindungen sein, keine symbolischen Links. Um zu überprüfen, ob ein Pfad eine symbolische Verbindung ist, führe file <path-name>.
Unterstützte Wildcards für Datei-, Ordner- und Prozessausschlüsse
Sie können folgende Wildcard-Muster verwenden, wenn Sie Datei-, Ordner- und Prozessausschlüsse definieren:
Asterisk (
*): Passt zu beliebig vielen Zeichen, einschließlich keiner. Wenn diese Wildcard am Ende des Pfades nicht verwendet wird, ersetzt sie nur einen Ordner.- Wenn am Ende eines Pfades eine
*Jokerkarte erscheint, stimmt sie allen Dateien und Unterordnern unter dem Elternteil der Jokerkarte überein. -
Beispiele:
-
/var/*/tmp:-
Enthält: Dateien in
/var/abc/tmpund/var/def/tmpund deren Unterordner. -
Enthält nicht:
/var/abc/logoder/var/def/log.
-
Enthält: Dateien in
-
/var/*/:-
Enthält: Dateien in
/varund deren Unterordner.
-
Enthält: Dateien in
-
- Wenn am Ende eines Pfades eine
Fragezeichen (
?): Passt zu jedem einzelnen Zeichen.-
Beispiel:
file?.log-
Enthält:
file1.logundfile2.log. -
Enthält nicht:
file123.log.
-
Enthält:
-
Beispiel:
Hinweis
Defender for Endpoint unter macOS versucht, feste Links beim Auswerten von Ausschlüssen aufzulösen. Die Auflösung fester Links funktioniert nicht, wenn der Ausschluss Platzhalter enthält oder die Zieldatei (auf dem Data Volume) nicht vorhanden ist.
Best Practices für das Hinzufügen von Antivirenausschlüssen
Nutzen Sie folgende Praktiken, um die Sicherheitsauswirkungen von Antivirenausschlüssen zu begrenzen:
- Erfassen Sie den Einreicher, das Datum, den Antrag, den Grund und die Ausschlussdetails an einem zentralen Ort, der nur für Sicherheitsadministratoren zugänglich ist.
- Setzen Sie für jeden Ausschluss ein Ablaufdatum fest. Ein Ausschluss kann kein Ablaufdatum erfordern, wenn der unabhängige Softwareanbieter bestätigt, dass die Anwendung nicht angepasst werden kann, um eine falsche Erkennung oder hohe CPU-Auslastung zu verhindern.
- Kopieren Sie Ausschlüsse nicht automatisch von einem anderen Anti-Malware-Produkt. Die Ausschlüsse gelten möglicherweise nicht für Defender for Endpoint auf macOS.
- Für eine bekannte Anwendungsdatei, die sich nicht häufig ändert, sollten Sie einen Datei-Hash-Erlaubnisindikator anstelle eines Antivirenausschlusses in Betracht ziehen.
- Wenn ein Antivirenausschluss notwendig ist, machen Sie ihn so spezifisch wie möglich. Vermeiden Sie weit gefasste Ordner- und Dateierweiterungsausschlüsse, wenn der Pfad zu einer Datei oder zu einem vollständigen Prozess die Anforderung erfüllt.
Ausschlüsse konfigurieren
Verwenden Sie eine der folgenden Methoden, um Ausschlüsse zu konfigurieren.
Ausschlüsse mit einem Konfigurationsprofil konfigurieren
Verwenden Sie Microsoft Intune, Jamf Pro oder eine andere mobile Geräteverwaltungslösung, um ein Konfigurationsprofil mit den Ausschlüssen bereitzustellen. Für die Präferenzschlüssel, unterstützten Werte und Beispiele für Konfigurationsprofile siehe Einstellungen für Microsoft Defender for Endpoint auf macOS.
Konfigurieren von Ausschlüssen mithilfe von Defender für die Verwaltung von Endpunktsicherheitseinstellungen
Hinweis
Bevor Sie beginnen, überprüfen Sie die Voraussetzungen für das Management der Sicherheitseinstellungen von Defender für Endgeräte.
Sie können das Microsoft Intune Admin Center oder das Microsoft Defender Portal nutzen, um Ausschlüsse als Endpunkt-Sicherheitsrichtlinien zu verwalten und diese Richtlinien Microsoft Entra-Gruppen zuzuweisen. Wenn Sie zum ersten Mal das Sicherheitseinstellungsmanagement verwenden, führen Sie die folgenden Schritte aus:
Schritt 1: Aktivieren Sie die Verwaltung der Sicherheitseinstellungen für macOS
Auf der Seite Enforcement Scope im Microsoft Defender-Portal unter https://security.microsoft.com/securitysettings/endpoints/configuration_management, im Abschnitt Konfigurationsverwaltung aktivieren, wählen Sie macOS-Geräte aus und wählen Sie dann einen der folgenden Werte aus:
- Wählen Sie Auf gekennzeichneten Geräten aus, um die Verwaltung von Sicherheitseinstellungen mit ausgewählten Geräten zu testen. Fügen Sie jedem Testgerät das
MDE-Management-Tag hinzu. Für Anweisungen und andere Tagging-Methoden siehe Erstellen und verwalten von Geräte-Tags. - Wählen Sie Alle Geräte aus, um alle berechtigten macOS-Geräte zu registrieren.
Die meisten Geräte registrieren und wenden zugewiesene Richtlinien innerhalb weniger Minuten an, obwohl einige Geräte bis zu 24 Stunden benötigen können.
Schritt 2: Erstellen Sie eine Microsoft Entra-Gerätegruppe
Erstellen Sie eine dynamische Microsoft Entra-Gerätegruppe basierend auf dem macOS-Betriebssystemtyp. Dynamische Mitgliedschaft fügt automatisch passende Geräte hinzu, sodass du die Gruppenmitgliedschaft nicht manuell verwalten musst. Weitere Informationen finden Sie unter Erstellen von Microsoft Entra-Gruppen für die Verwaltung von Sicherheitseinstellungen.
Schritt 3: Erstellen Sie eine macOS-Ausschlussrichtlinie
Für detaillierte Anweisungen siehe Erstellen einer Endpunkt-Sicherheitsrichtlinie (Link öffnet sich in einem neuen Tab).
Wenn Sie die Richtlinie im macOS-Richtlinien-Tab auf der Seite "Endpunkt-Sicherheitsrichtlinien" im Defender-Portal erstellenhttps://security.microsoft.com/policy-inventory?osPlatform=Mac, verwenden Sie diese spezifischen Einstellungen:
- Plattform auswählen: macOS auswählen.
- Vorlage auswählen: Wähle Microsoft Defender Antivirus-Ausschlüsse.
Im Richtlinienerstellungs-Wizard verwenden Sie diese Einstellungen:
-
Tab Konfigurationseinstellungen :
- Im Bereich Antivirus-Engine wählen
 Sie Hinzufügen.
- Für Typ wählen Sie Pfad, Dateiendung oder Dateiname.
- Für zusätzliche Einstellungen wählen Sie Instanz konfigurieren und fügen Sie dann den Ausschluss hinzu.
- Im Bereich Antivirus-Engine wählen
- Tab Zuweisungen: Einschränkungen der Zuweisungsgruppen gelten für Geräte, die über Defender for Endpoint Security Settings Management verwaltet werden. Ausführliche Informationen finden Sie im Schritt "Aufgaben".
Konfigurieren von Ausschlüssen in der Defender for Endpoint-App
Wenn Ihr Administrator benutzerdefinierte Ausschlüsse erlaubt, verwenden Sie die folgenden Schritte, um einen Ausschluss direkt in der Defender for Endpoint-App hinzuzufügen:
Öffnen Sie die App Defender for Endpoint.
In Einstellungen verwalten wählen Sie Ausschluss hinzufügen oder entfernen....
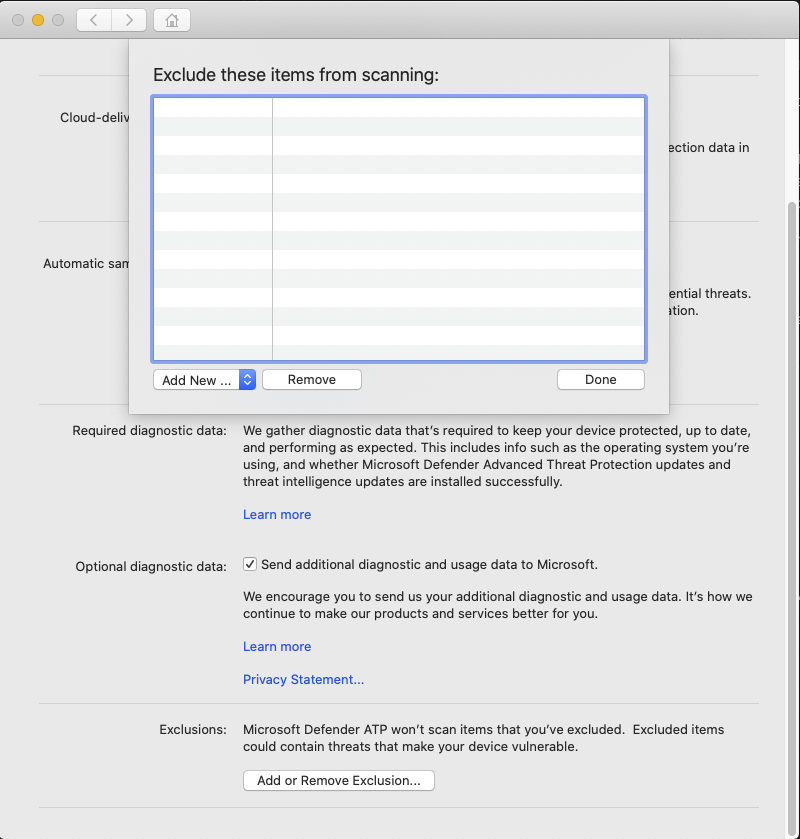
Wählen Sie den Ausschlusstyp aus und folgen Sie dann den Anweisungen.

Administratoren können die exclusionsMergePolicy Präferenz nutzen, um benutzerdefinierte Ausschlüsse zuzulassen oder zu verhindern. Weitere Informationen finden Sie unter Ausschluss-Zusammenführungsrichtlinie.
Konfigurieren von Ausschlüssen mithilfe der Befehlszeile
Wenn Ihr Administrator benutzerdefinierte Ausschlüsse erlaubt, können Sie Ausschlüsse aus dem Terminal verwalten. Um die verfügbaren Unterbefehle und Optionen anzuzeigen, führen Sie den mdatp exclusion Befehl aus:
mdatp exclusion
Befehlssyntax
Die folgende Syntax fasst die verfügbaren Ausschloss-Unterbefehle, Optionen und Werte zusammen:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
Wenn ein Ausschlusswert ein Platzhalterzeichen enthält, setzen Sie den Wert in doppelte Anführungszeichen. Diese Syntax verhindert, dass die Shell den Platzhalter erweitert, bevor mdatp ihn verarbeitet.
Hinzufügen oder entfernen von Dateiendungsausschlüssen
Die folgenden Befehle fügen den Ausschluss der Dateierweiterung .txt hinzu und entfernen ihn:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
Dateiausschlüsse hinzufügen oder entfernen
Die folgenden Befehle fügen einen Dateiausschluss hinzu und entfernen ihn:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
Ordnerausschlüsse hinzufügen oder entfernen
Die folgenden Befehle fügen einen Ordnerausschluss hinzu und entfernen ihn:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
Der folgende Befehl fügt einen Ordnerausschluss hinzu, der Wildcards verwendet:
mdatp exclusion folder add --path "/var/*/tmp"
Hinzufügen oder entfernen von Prozessausschlüssen
Man kann einen Prozess anhand seines vollständigen Pfads oder Dateinamens identifizieren. Wir empfehlen, den vollständigen Pfad zu verwenden. Die folgenden Befehle fügen einen Prozessausschluss durch den vollständigen Pfad hinzu und entfernen ihn:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
Für die vollständige Befehlsreferenz siehe Microsoft Defender for Endpoint auf macOS-Ressourcen.
Validiere Ausschlüsse mit der EICAR-Testdatei
Die EICAR-Testdatei ist eine kleine, harmlose Textdatei, die eine Standardzeichenkette enthält, die von Antivirenprodukten als Malware erkannt wird. Sie können es nutzen, um sicher zu bestätigen, dass ein Ausschluss funktioniert, ohne echte Malware zu verwenden. Defender for Endpoint auf macOS erkennt die Datei anhand ihres Inhalts, nicht anhand ihres Dateinamens.
Bevor Sie einen Ausschluss testen, überprüfen Sie, ob der Echtzeitschutz aktiviert ist. Führe folgenden Befehl aus und prüfe, dass er zurückgibt true:
mdatp health --field real_time_protection_enabled
Erstelle die EICAR-Testdatei so, dass ihr Dateiname, die Erweiterung oder der Speicherort mit dem Ausschluss übereinstimmen, den du überprüfen möchtest:
- Verwenden Sie einen bestimmten Dateinamen oder erstellen Sie die Datei in einem bestimmten Ordner, um Datei- und Ordnerausschlüsse zu validieren.
- Verwenden Sie beliebigen Dateinamen mit der ausgeschlossenen Erweiterung, um einen Dateiendungs-Ausschluss zu validieren.
Wenn Defender for Endpoint die Datei erkennt, funktioniert der Ausschluss nicht. Wenn die Datei existiert und Defender for Endpoint sie nicht erkennt, funktioniert der Ausschluss.
Diese Schritte dienen dazu, Ausschlüsse von Dateien, Ordnern und Dateiendungen zu validieren. Sie bieten keinen allgemeinen Test für Prozessausschlüsse an, die davon abhängen, welcher Prozess die Datei erstellt oder öffnet.
Verwenden Sie eine der folgenden Methoden, um eine EICAR-Testdatei zu erstellen, die Ihrem Ausschluss entspricht:
Mit Internetzugang: Ersetzen Sie
test.txtdurch einen Dateinamen oder Pfad, der zu Ihrem Ausschluss passt, und führen Sie dann folgenden Befehl aus:curl -o test.txt https://secure.eicar.org/eicar.com.txtOhne Internetzugang: Wechseln
test.txtSie zu einem Dateinamen oder Pfad, der zu Ihrem Ausschluss passt, und führen Sie dann folgenden Befehl aus:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
Verwandte Inhalte
Die folgenden Artikel bieten weitere Informationen zur Konfiguration und Verwaltung von Defender für Endpoint auf macOS: