Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Note
Vorfalls-Fälle befinden sich in der Vorschauversion und sind die empfohlene Umgebung für die Verwaltung von Vorfällen im Microsoft Defender-Portal. Die veraltete Vorfalls-Fallerfahrung bleibt während dieser Vorschauversion verfügbar. Dieser Artikel bietet Leitlinien zum Arbeitsablauf für Vorfallreaktionen, die sowohl für Vorfallfälle als auch für die Altvorfallerfahrung gelten.
Im Microsoft Defender-Portal bringen Sicherheitsvorfälle zusammenhängende Warnungen und Untersuchungskontexte, um Ihrem Sicherheitsteam zu helfen, potenzielle Angriffe zu verstehen, zu verwalten und darauf zu reagieren.
Dieser Artikel bietet eine Anleitung zum Workflow für die Triage, Untersuchung, Eindämmung, Behebung und Nachbereitung von Vorfällen. Es ordnet die Einsatzaktivitäten auch den Erfahrungsstufen der Einsatzkräfte und den Rollen des Sicherheitsteams zu.
Beispiel für einen Workflow zur Reaktion auf Vorfälle im Microsoft Defender-Portal
Hier sehen Sie ein Workflowbeispiel für die Reaktion auf Vorfälle im Microsoft Defender-Portal.
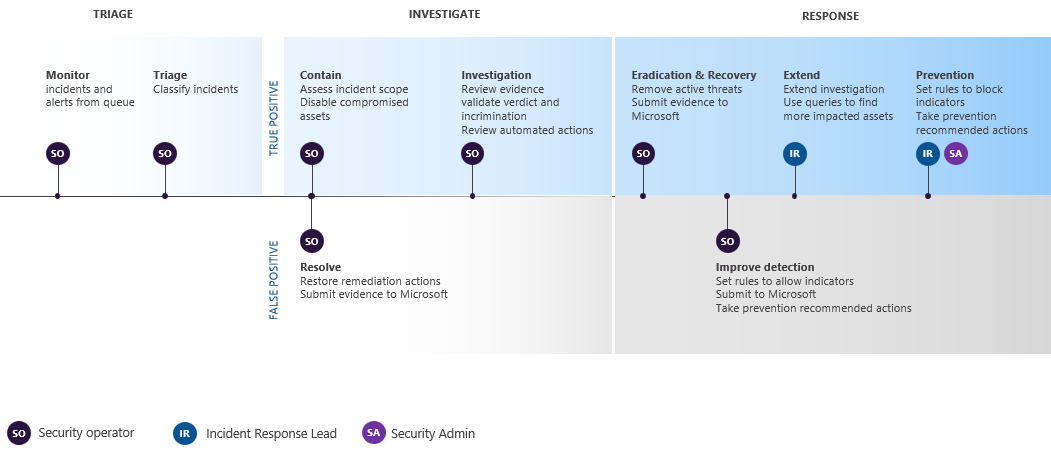
Identifizieren Sie fortlaufend die vorrangigsten Vorfälle für Analyse und Lösung und bereiten Sie sie für die Reaktion vor.
Du kannst Automatisierungsregeln nutzen, um bestimmte Vorfälle automatisch zu triagieren, zu verwalten oder darauf zu reagieren, sobald sie entstehen.
Berücksichtigen Sie die folgenden Workflowphasen und Aktionen für die Reaktion auf Vorfälle für Ihren eigenen Prozess:
| Stage | Actions |
|---|---|
| Triagieren und priorisieren Sie den Vorfall. | Überprüfen Sie die Schwere des Vorfalls, die Priorität, die betroffenen Vermögenswerte, zugehörige Warnungen und den verfügbaren Kontext. Identifizieren Sie Vorfälle, die sofortiges Handeln, eine Eskalation oder fortgesetzte Überwachung erfordern. Weitere Informationen finden Sie unter Prioritize incident cases im Microsoft Defender-Portal. |
| Untersuchen und analysieren Sie den Vorfall. | Überprüfen Sie die Angriffsgeschichte, Warnungen, betroffene Vermögenswerte, Beweise, automatisierte Untersuchungen und verwandte Aktivitäten, um den Umfang, die Auswirkungen und empfohlene Maßnahmen zu verstehen. Weitere Informationen finden Sie unter Untersuchung von Vorfallfällen im Microsoft Defender-Portal. |
| Die Bedrohung eindämmen und beseitigen. | Ergreifen Sie Reaktionsmaßnahmen, um zusätzliche Auswirkungen zu verringern und die Bedrohung zu beseitigen. Zum Beispiel deaktivieren Sie kompromittierte Nutzer, isolieren Sie betroffene Geräte, blockieren Sie bösartige IP-Adressen oder genehmigen Sie Abhilfemaßnahmen. Weitere Informationen finden Sie unter Automatisierte Untersuchung und Reaktion in Microsoft Defender XDR. |
| Betroffene Ressourcen wiederherstellen. | Stellen Sie betroffene Nutzer, Geräte, Arbeitslasten oder andere Mieterressourcen in einen vertrauenswürdigen Zustand zurück. Bestätigen Sie, dass die Bedrohung nicht mehr aktiv ist. |
| Beheben oder schließen Sie den Vorfall. | Dokumentieren Sie das Ergebnis, die Klassifizierung, die Entscheidung, die Reaktionsmaßnahmen und die Details zur Lösung. Stellen Sie sicher, dass die erforderlichen Aufgaben und Übergaben abgeschlossen sind. Weitere Informationen finden Sie unter Vorfallfälle verwalten im Microsoft Defender-Portal. |
| Überprüfe und verbessere den Prozess. | Überprüfe, was passiert ist, welche Maßnahmen ergriffen wurden und was verbessert werden kann. Aktualisieren Sie Workflows, Playbooks, Richtlinien, Automatisierungsregeln, Erkennungen oder Sicherheitskonfigurationen nach Bedarf. Weitere Informationen finden Sie unter Incident Response Playbooks. |
Weitere Informationen zur Incident Response bei Microsoft-Produkten finden Sie unter Incident Response Overview.
Planen der anfänglichen Incidentverwaltungsaufgaben
Nutzen Sie die folgenden Leitlinien, um die ersten Incident-Management-Aufgaben basierend auf der Erfahrung Ihres Teams und der Rolle der Sicherheitsoperationen zu planen.
Bewerten der Erfahrungsebenen der Antwortenden
Verwenden Sie die folgenden Anleitungen auf Erfahrungsebene für Die Sicherheitsanalyse und die Reaktion auf Vorfälle.
| Grad | Guidance |
|---|---|
| Neu | Beginnen Sie mit geführten Arbeitsabläufen und der Priorisierung von Vorfällen. Überprüfe, welche Vorfälle Aufmerksamkeit benötigen, weisen Sie Eigentum zu, dokumentieren Sie Maßnahmen und nutzen Sie die Untersuchungserfahrung, um Warnungen, Vermögenswerte, Beweise und empfohlene Maßnahmen zu verstehen. |
| Erfahren | Verwenden Sie Filter, Vorfallkontext, Untersuchungsdetails, Automatisierungsergebnisse und zugehörige Bedrohungsintelligenz, um die Reaktion zu priorisieren. Vorfallarbeit managen, betroffene Einrichtungen untersuchen, Eindämmung und Sanierung durchführen und Ergebnisse dokumentieren. |
| Erweitert | Nutzen Sie fortschrittliche Jagd, Bedrohungsanalysen, Vorfallreaktions-Playbooks und Automatisierung, um komplexe Vorfälle zu untersuchen, verwandte Aktivitäten zu identifizieren, Erkennungen zu verbessern und Reaktionsprozesse zu verfeinern. |
Definieren von Aufgaben nach Sicherheitsteamrolle
Verwenden Sie die folgenden rollenbasierten Anleitungen für Ihr Sicherheitsteam.
| Role | Guidance |
|---|---|
| Incident Responder (Ebene 1) | Vorfälle triagieren, Prioritätspunkte identifizieren, Eigentum zuweisen, Status und Schwere aktualisieren, Tags und Kommentare hinzufügen, Standardreaktionsverfahren befolgen und bei Bedarf eskalieren. |
| Sicherheitsermittler oder -analyst (Ebene 2) | Untersuchen Sie Vorfälle, überprüfen Sie Warnungen und Beweise, analysieren Sie betroffene Vermögenswerte, validieren Sie automatisierte Untersuchungsergebnisse, führen Eindämmungs- oder Sanierungsmaßnahmen durch und dokumentieren Sie Befunde. |
| Advanced Security Analyst oder Threat Hunter (Ebene 3) | Untersuchen Sie komplexe oder hochwirkungsvolle Vorfälle, nutzen Sie fortschrittliche Jagd- und Bedrohungsanalysen, identifizieren Sie verwandte Aktivitäten, verbessern Sie die Erkennung und aktualisieren Sie Vorfallreaktions-Playbooks. |
| SOC-Manager | Definieren Sie Reaktions-Workflows, Eigentumsmodelle, Eskalationspfade, Service-Level-Erwartungen und Prozesse nach der Überprüfung nach Vorfällen. Überprüfen Sie Einsatztrends und verbessern Sie die Einsatzbereitschaft. |
Verwandte Inhalte
- Vorfallfälle im Microsoft Defender-Portal priorisieren
- Vorfallfälle im Microsoft Defender-Portal verwalten
- Vorfallfälle im Microsoft Defender-Portal untersuchen
- Vorfallfälle zusammenführen und aufteilen im Microsoft Defender-Portal
- Microsoft Sentinel-Automatisierungsregeln
- Handbücher für die Reaktion auf Vorfälle
- Übersicht über die Reaktion auf Vorfälle