Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
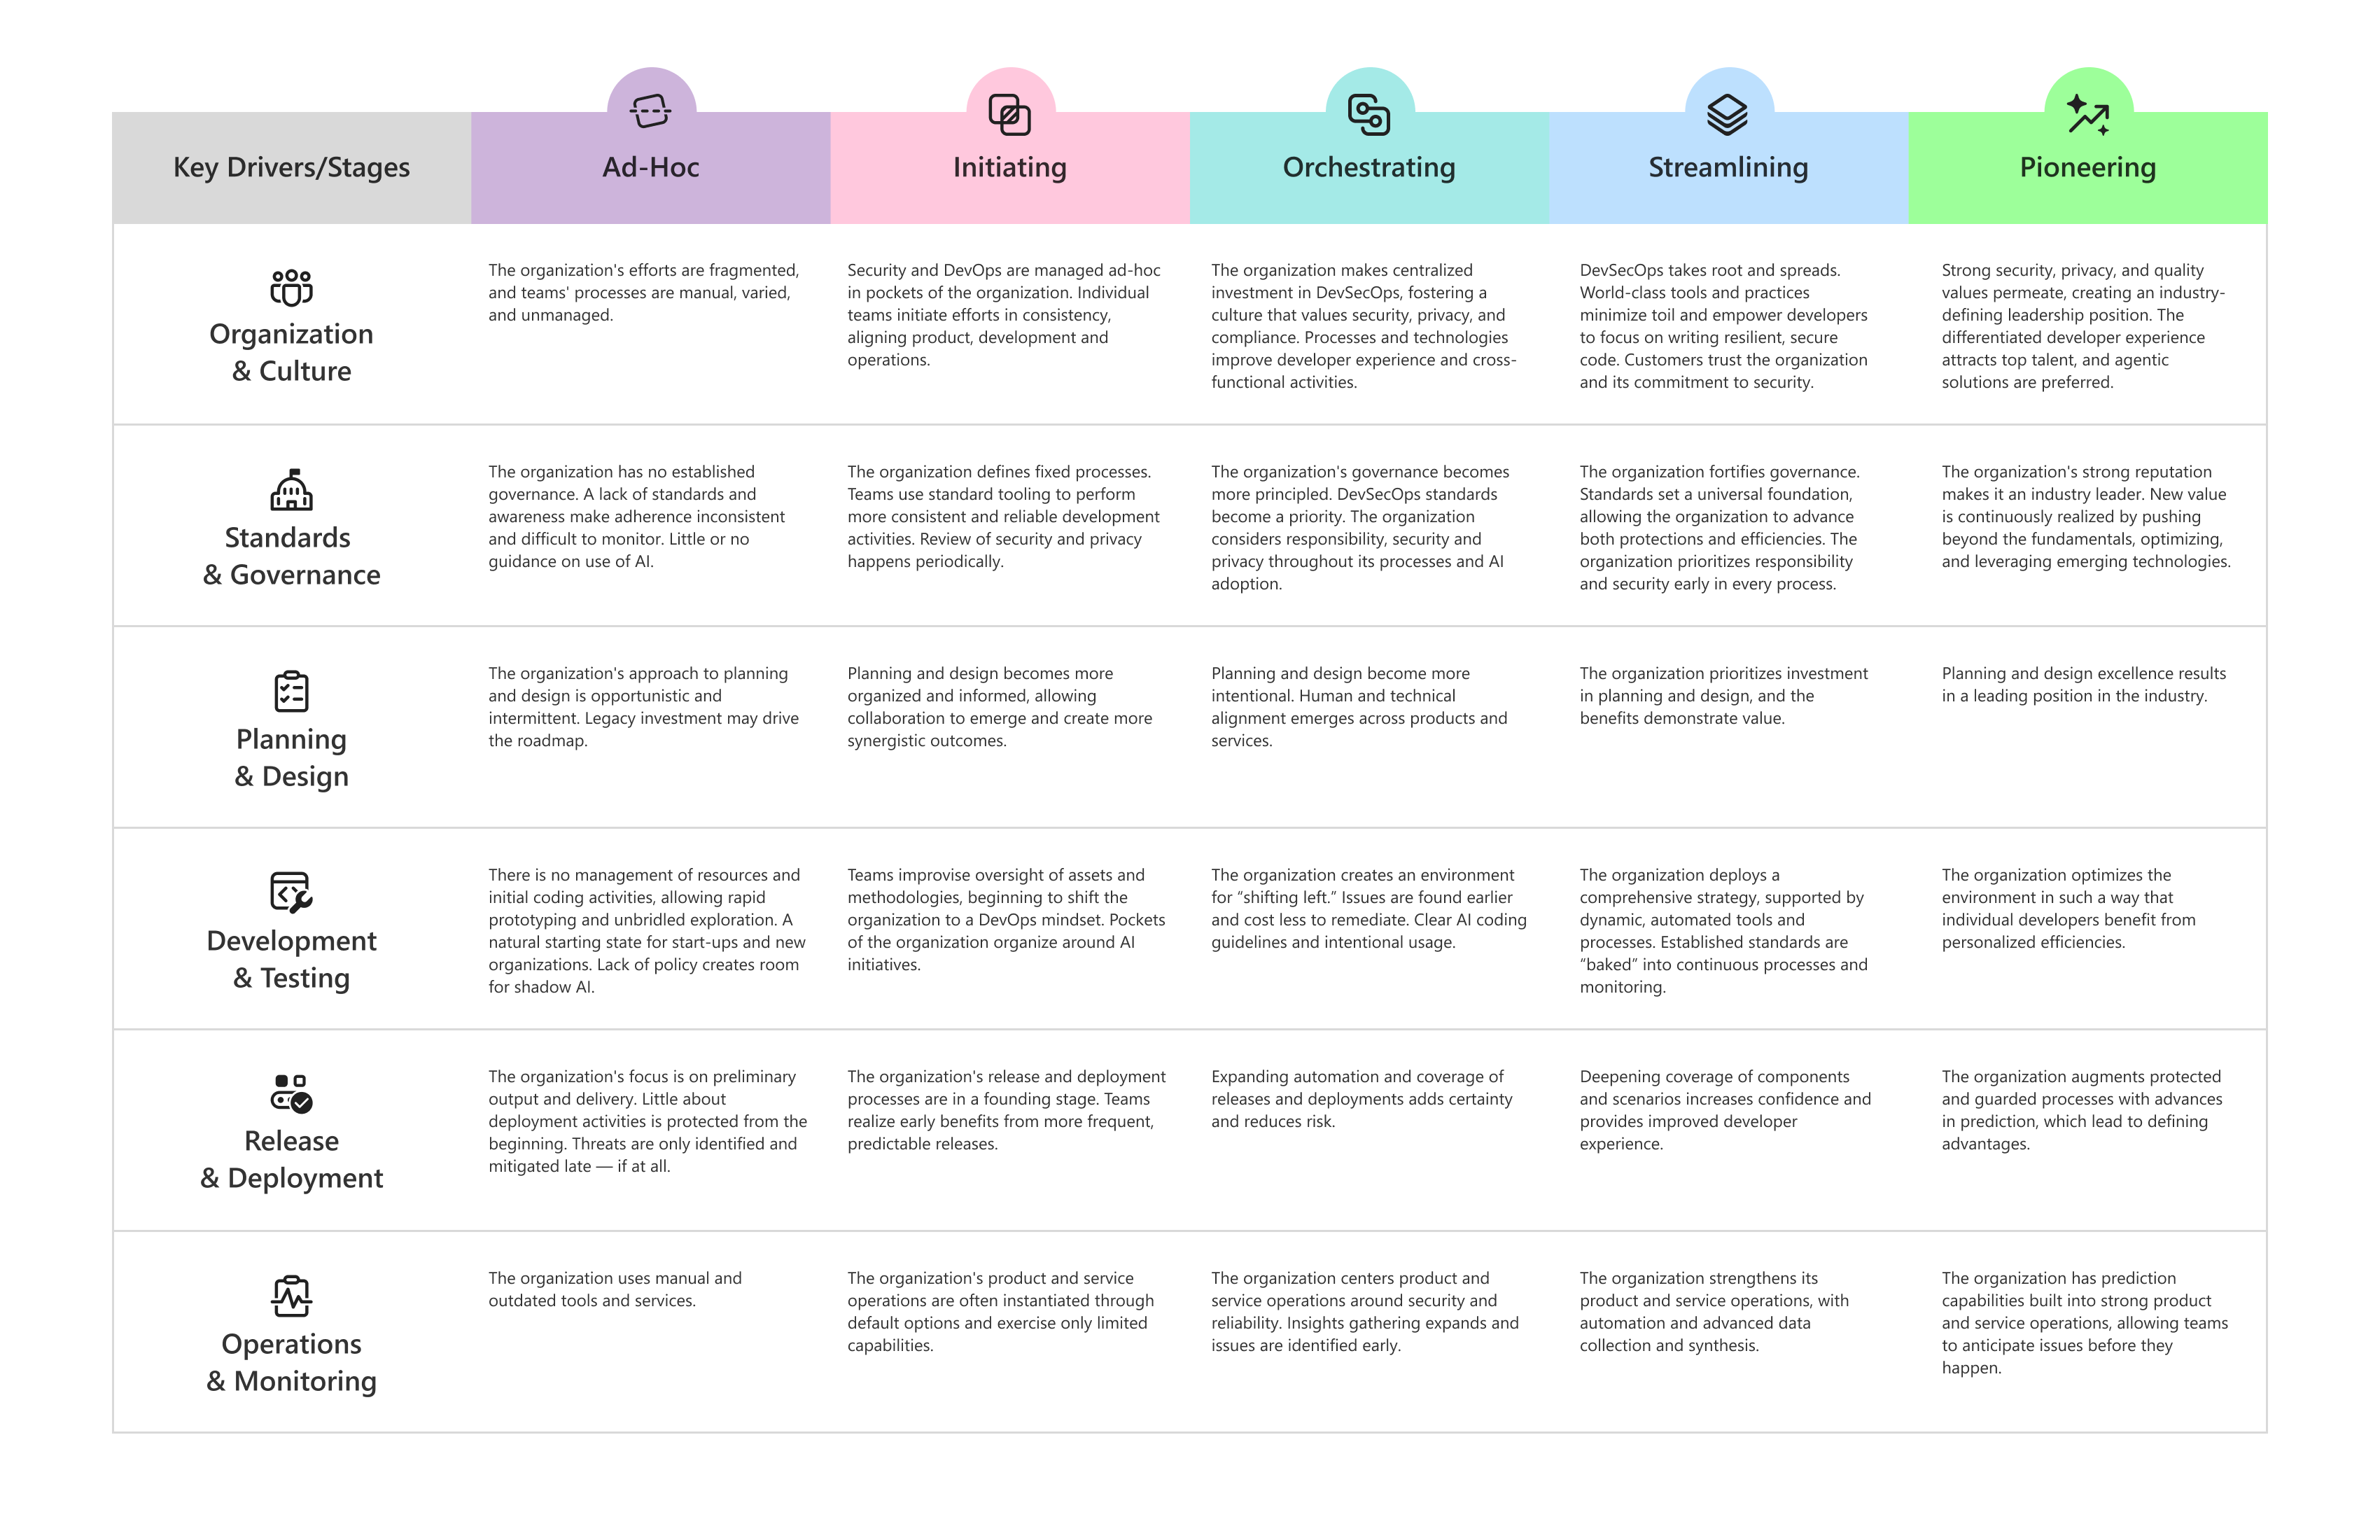
Das DevSecOps-Funktionsmodell hilft Engineering-Organisationen dabei, zu bewerten, wie sie Software erstellen, sichern, versenden und betreiben. Sie hilft ihnen, einen Weg zu ausgereifteren, sichereren und robusteren Praktiken zu erstellen. Das Modell beschreibt eine Reise über sechs Funktionsbereiche, die jeweils bis zu fünf Phasen der Reife durchlaufen.
Verwenden Sie dieses Modell, um zu verstehen, wo Sich Ihre Teams heute befinden, sich darüber einig sind, wo Sie sein möchten, und planen Sie die inkrementellen Änderungen, die Sie dorthin bringen. Das Modell ist beschreibend, nicht präskriptiv. Es soll ein gemeinsames Verständnis für Produkt, Entwicklung, Sicherheit und Vorgänge schaffen, anstatt eine einzelne Bewertung zu erzielen.
Dieses Modell entspricht den Zielen der Microsoft Secure Future Initiative. Die meisten Organisationen befinden sich je nach Kompetenzbereich in unterschiedlichen Entwicklungsstadien.
Die sechs Funktionsbereiche
Das Modell organisiert DevSecOps-Praktiken in sechs Funktionsbereichen. Gemeinsam umfassen sie den gesamten Lebenszyklus, von der Führung und Verwaltung einer Organisation über die Gestaltung, Erstellung, Veröffentlichung und Bedienung von Software.
- Organisation und Kultur: Führung, Sicherheitsdenken, Zusammenarbeit und kontinuierliche Verbesserung in allen Teams.
- Standards und Governance: Das Sicherheitsprogramm, Richtlinien und Standards sowie der Schutz von Engineering-Systemen.
- Planung und Design: Sichere Entwurfspraktiken, Daten und Erkenntnisse sowie technische Architektur und Design.
- Entwicklung und Tests: Codesicherheit, Entwicklungsbeschleuniger und Integration und Tests.
- Release und Bereitstellung: Sichere Abhängigkeiten, sichere Versionen und Bereitstellungsworkflows.
- Betrieb und Überwachung: Schützen von Mandanten und Produktionssystemen, Überwachung und Erkennung von Bedrohungen sowie Reaktion auf Vorfälle und Behebung.
Die fünf Stufen
Jeder Funktionsbereich schreitet durch die gleichen fünf Allgemeinen Phasen der Reife fort. Jeder Funktionsbereich verwendet auch eigene Phasennamen, um zu beschreiben, wie die Reife in diesem spezifischen Kontext aussieht.
| Gesamtphase | Wie es aussieht |
|---|---|
| Ad-hoc | Praktiken sind fragmentiert, manuell und weitgehend nicht dokumentiert. Die Ergebnisse hängen von Einzelpersonen ab. |
| Initiieren | Einzelne Teams beginnen, lokal für Konsistenz zu sorgen und auftretende Lücken zu schließen. |
| Orchestrieren | Methoden werden zentralisiert und gemeinsam genutzt, wobei Teams an gemeinsamen Ansätzen und Ressourcen ausgerichtet werden. |
| Optimierung | Erstklassige Tools und Praktiken reduzieren den manuellen Aufwand und machen den sicheren Weg zum einfachen Weg. |
| Wegweisend | Praktiken sind branchenprägend, vorausschauend und entwickeln sich kontinuierlich weiter, noch bevor Bedarf entsteht. |
Strategische Ansätze
Organisationen können das Funktionsmodell je nach Geschäftskontext auf unterschiedliche Weise verwenden. Manche Teams brauchen Flexibilität, manche setzen auf hohe Geschwindigkeit, und andere priorisieren strenge Compliance- und Risikokontrollen.
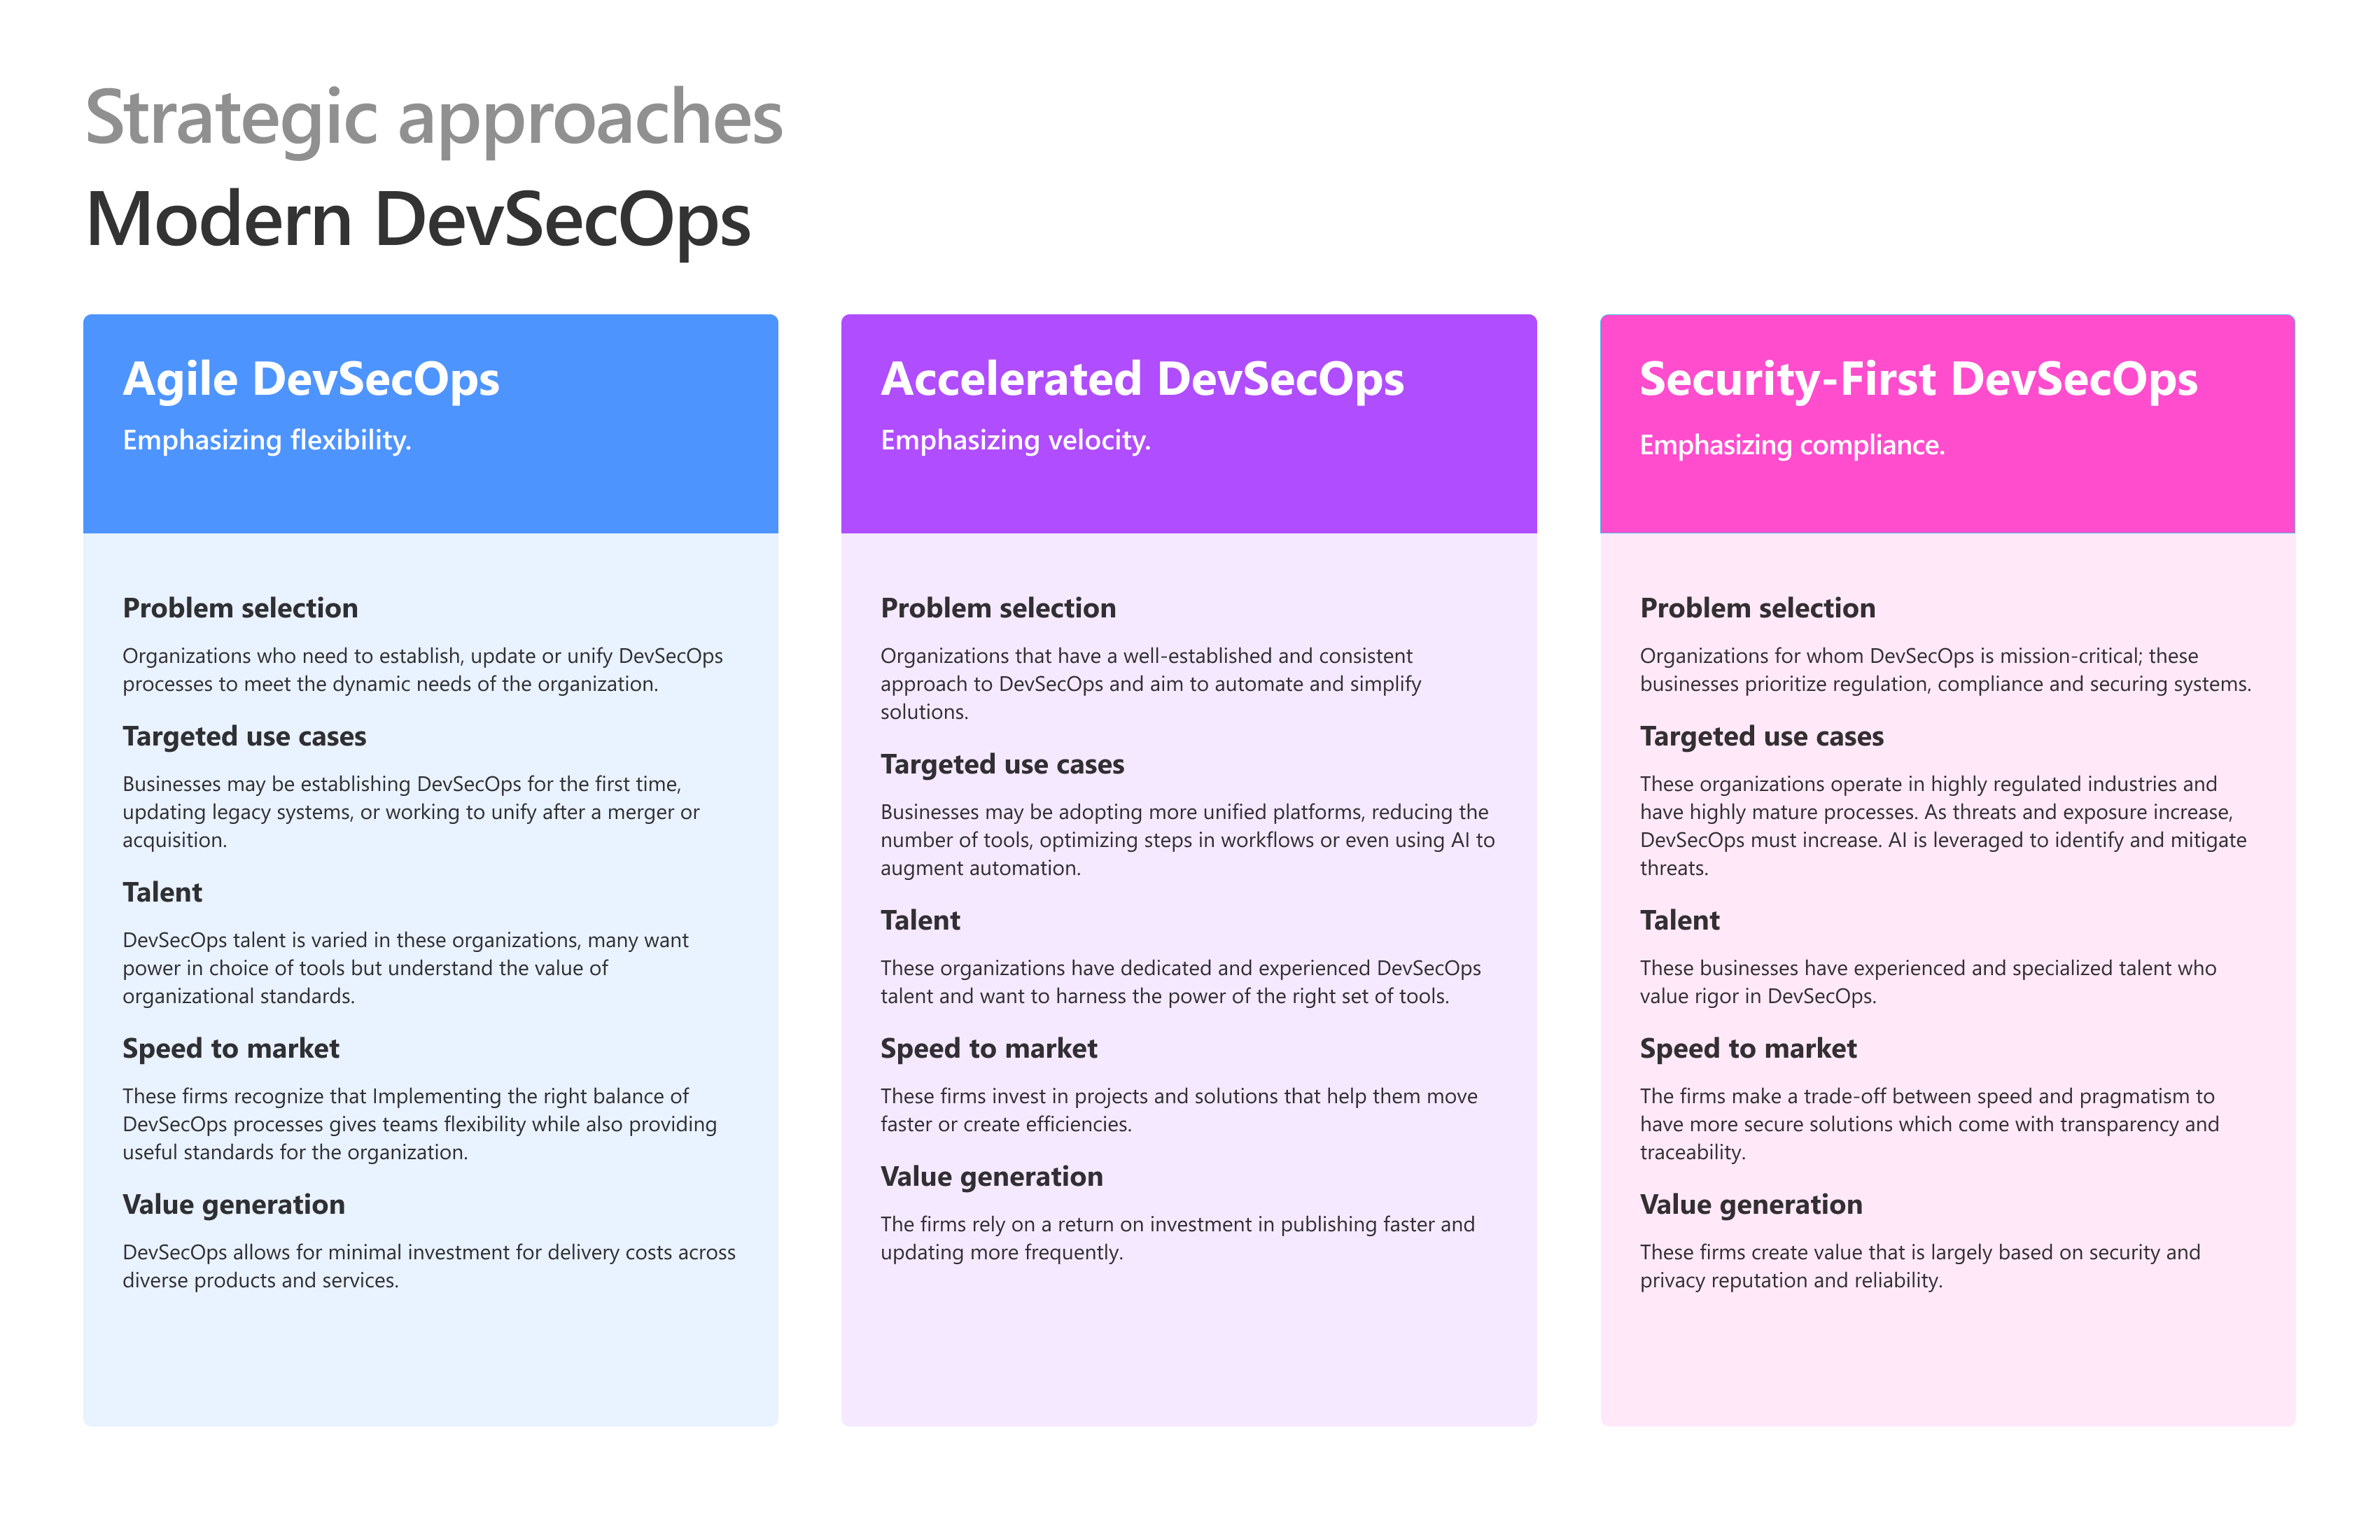
- Agile DevSecOps: Hebt die Flexibilität für Organisationen hervor, die DevSecOps-Praktiken einrichten, aktualisieren oder vereinheitlichen, während sie die Geschwindigkeit mit nützlichen Standards ausgleichen.
- Beschleunigte DevSecOps: Hebt die Geschwindigkeit für Organisationen mit etablierten Methoden hervor, die die Bereitstellungseffizienz automatisieren, vereinfachen und verbessern möchten.
- Security-first DevSecOps: Hebt die Compliance- und Risikominderung für Organisationen hervor, die in stark regulierten oder unternehmenskritischen Umgebungen arbeiten.
Bewerten Sie Ihre aktuellen Praktiken und setzen Sie sich zukünftige Ziele
Verwenden Sie das Modell, um eine einfache Selbstbewertung mit den Personen auszuführen, die die Arbeit erledigen. Das Ziel ist ein gemeinsames, ehrliches Bild von heute und eine vereinbarte Richtung für morgen.
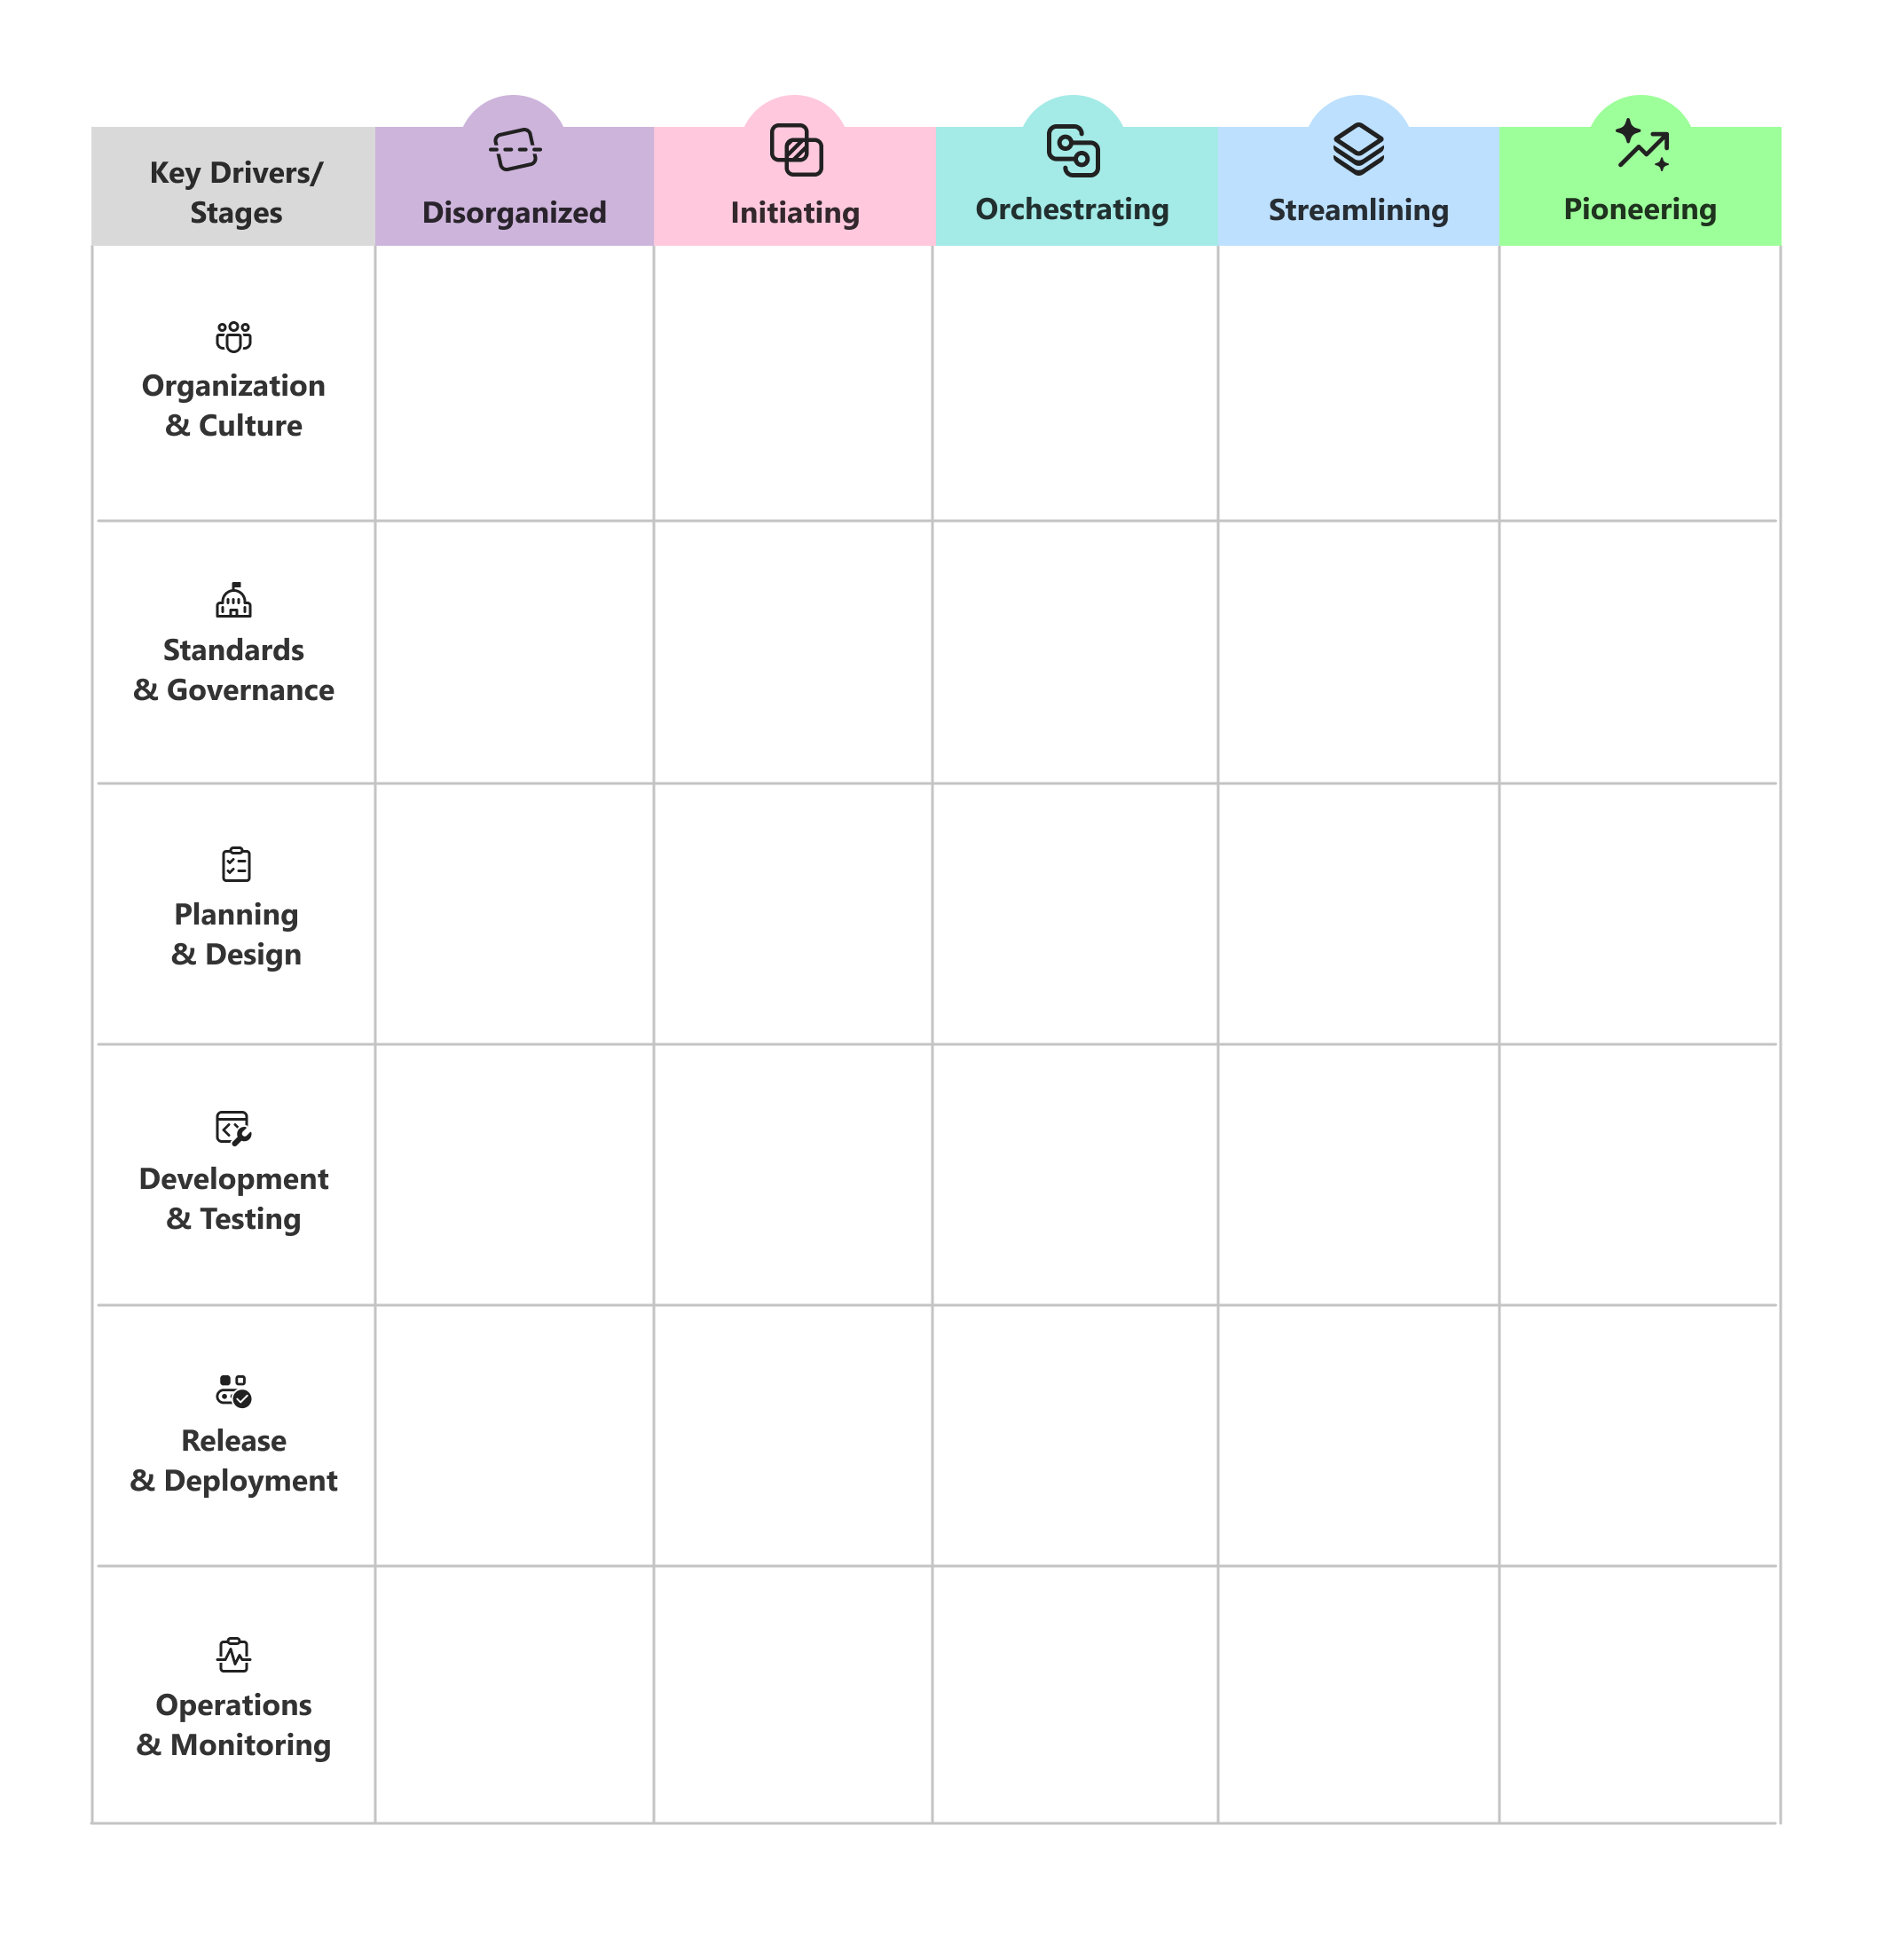
Beginnen mit dem leeren Diagramm
Verwenden Sie das leere Funktionsmodelldiagramm, um den aktuellen Zustand und den Zielzustand zu erfassen.
Verwenden Sie das detaillierte Referenzdiagramm
Verwenden Sie das detaillierte Diagramm als Referenz, wenn Sie besprechen, wie jede Phase in den Funktionsbereichen aussieht.
Markieren des aktuellen Zustands
Besprechen Sie für jeden Funktionsbereich die Phasenbeschreibungen, und markieren Sie die Phase, die Ihre aktuellen Methoden am besten widerspiegelt.
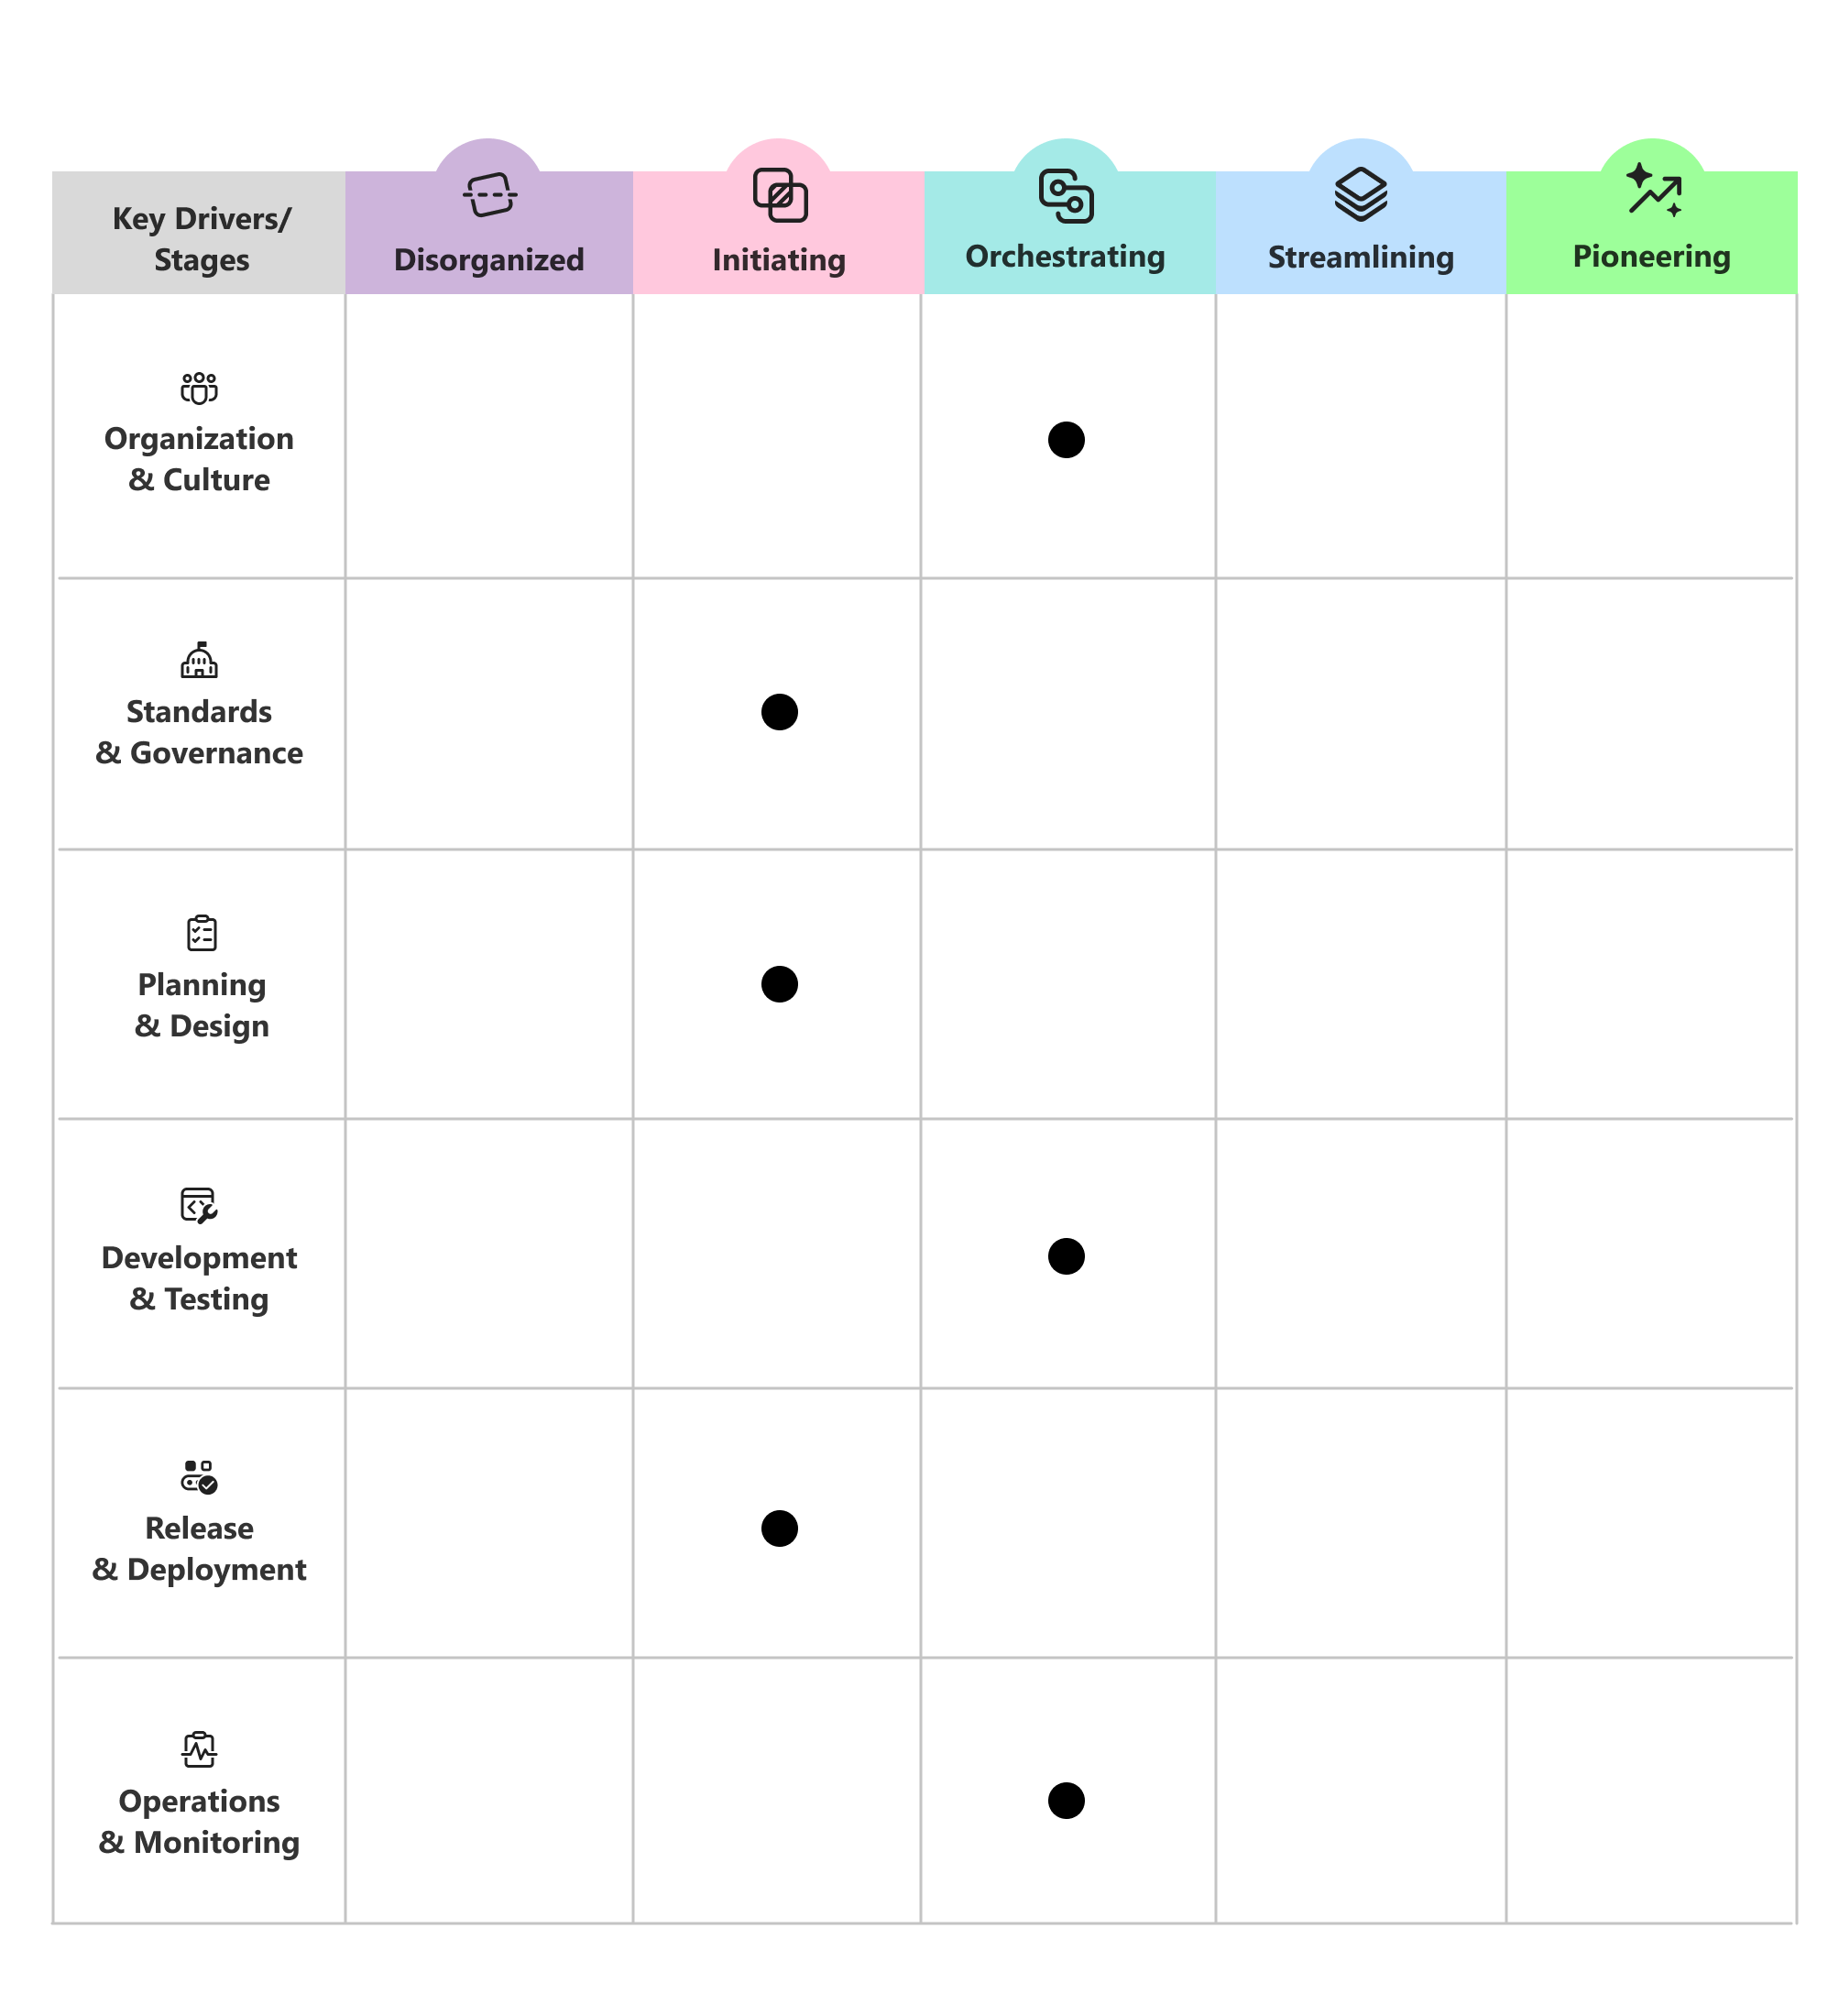
Verbinden der Markierungen
Verbinden Sie die Markierungen in den sechs Bereichen, um Ihr aktuelles Profil zu visualisieren.
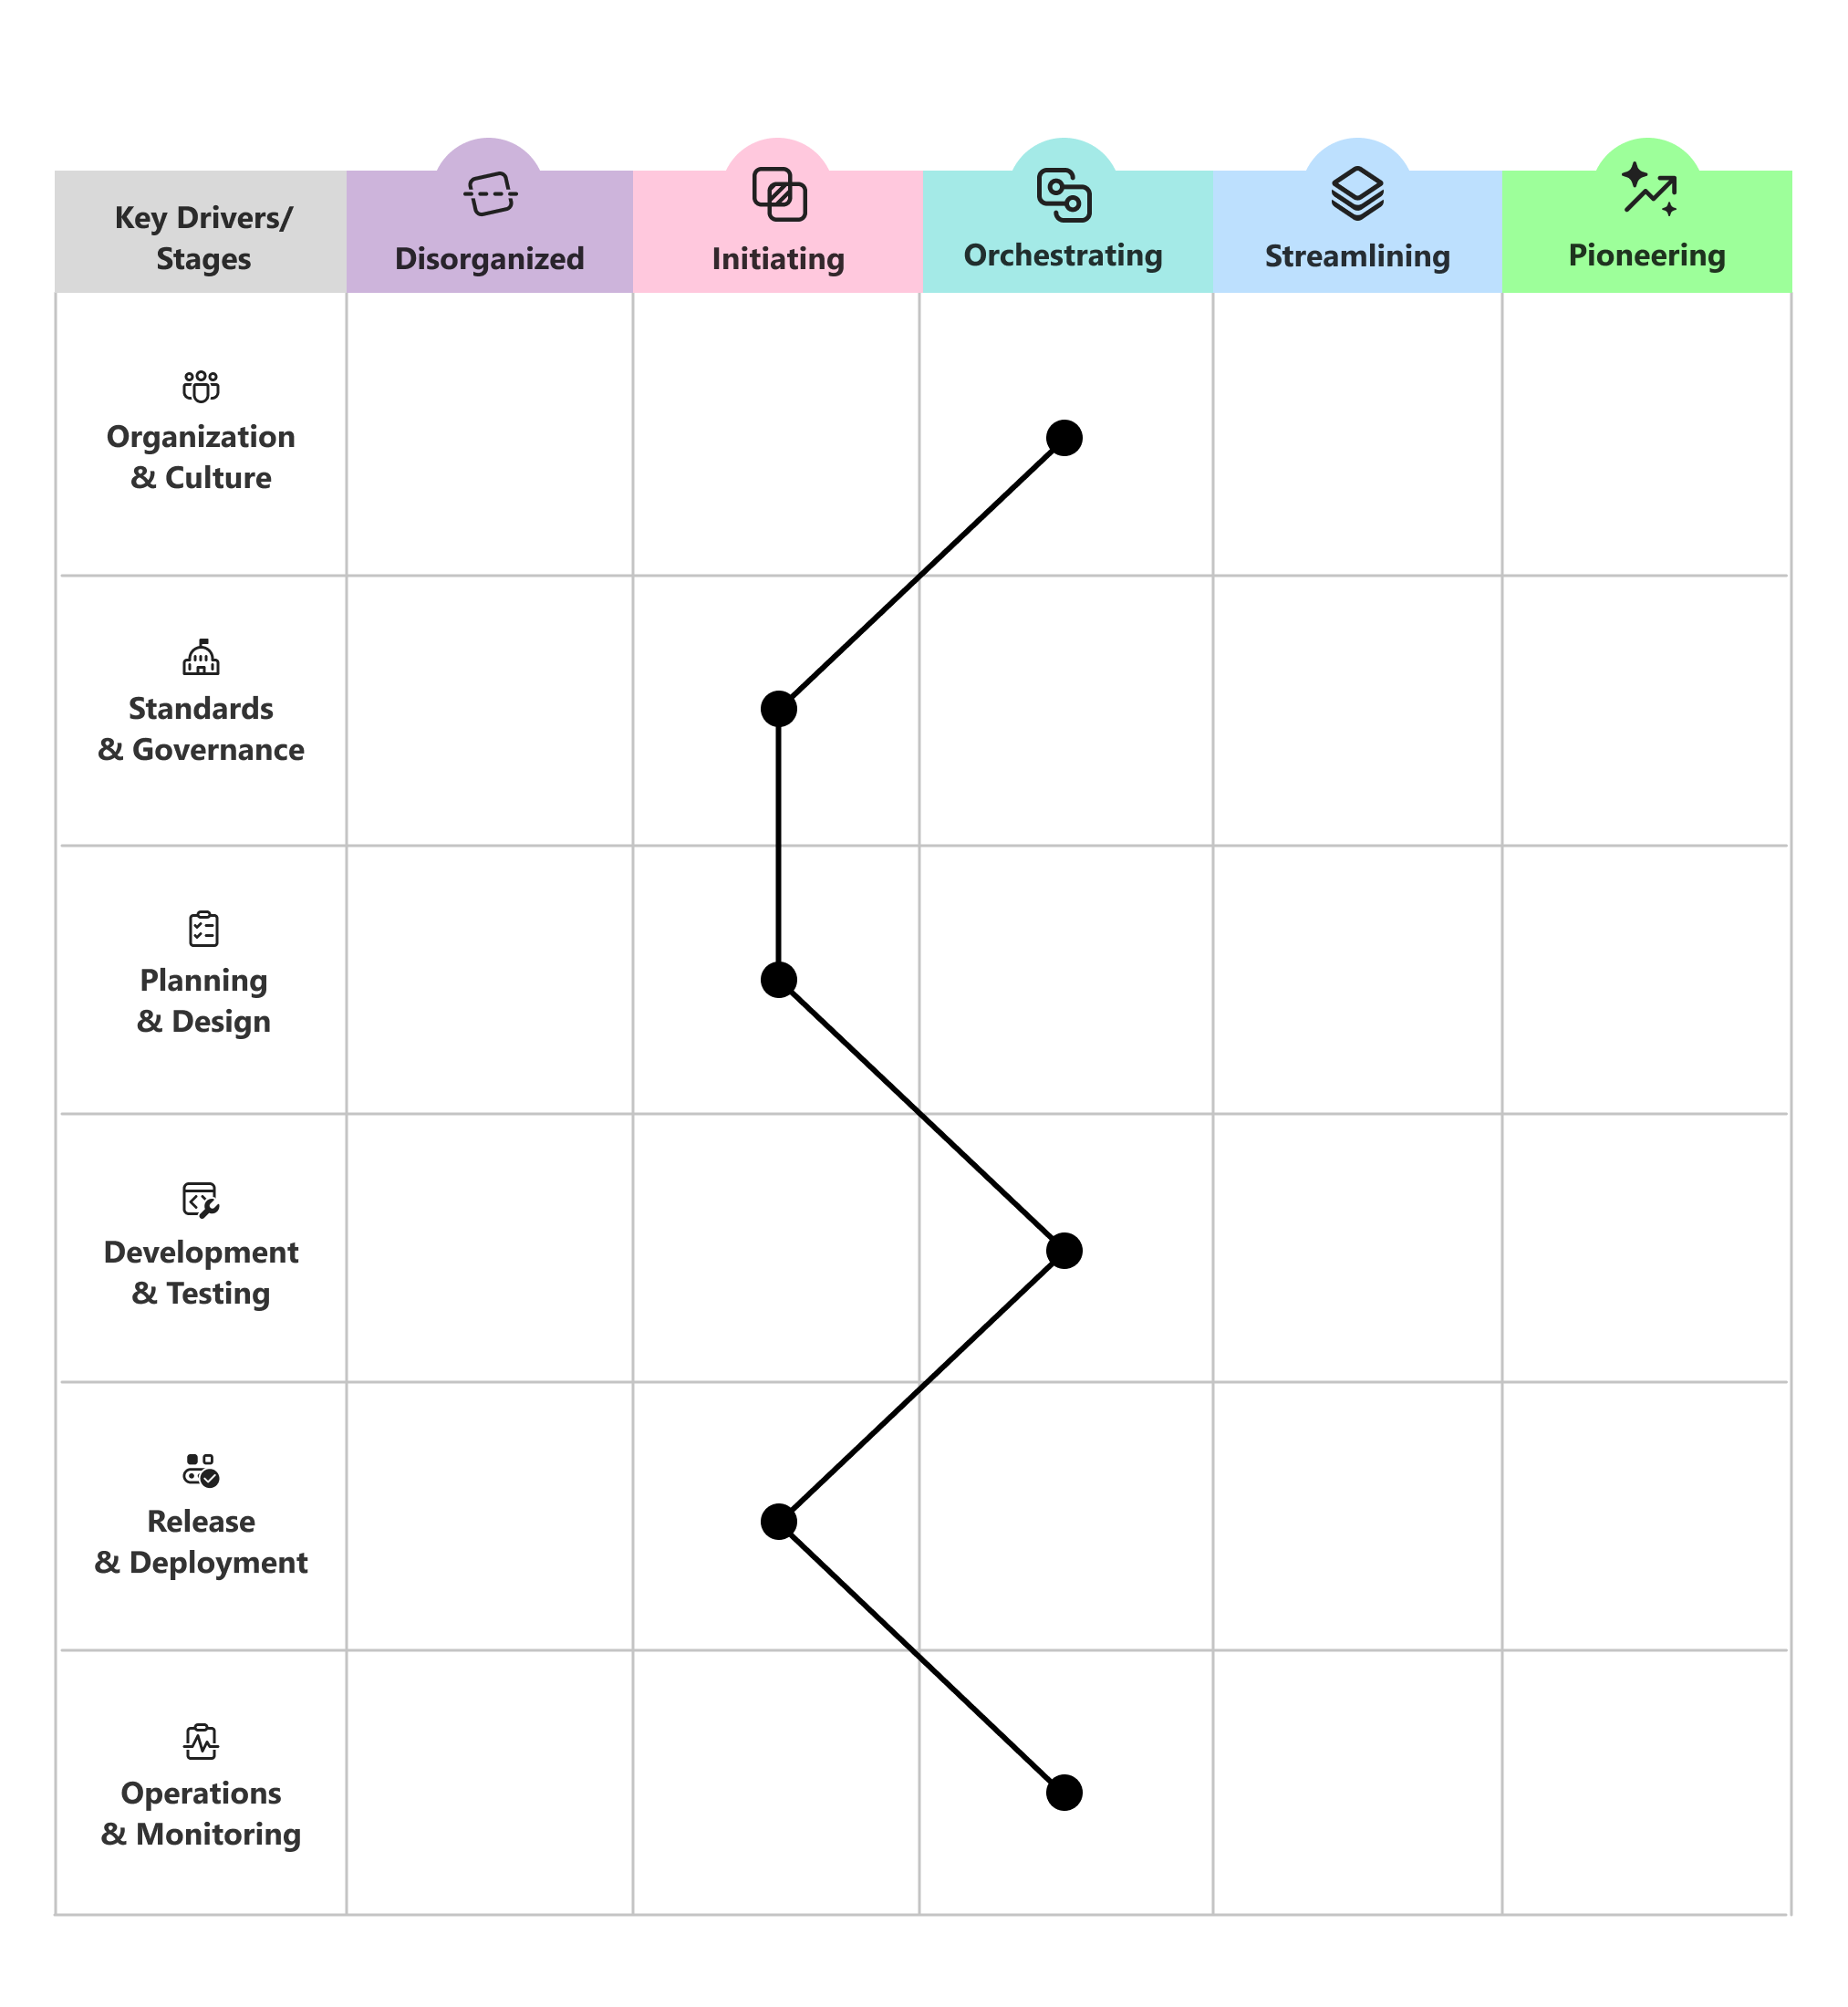
Markieren der Zielstufe
Markieren Sie die Zielstufe, die Sie für jeden Funktionsbereich über Ihren Planungshorizont erreichen möchten.
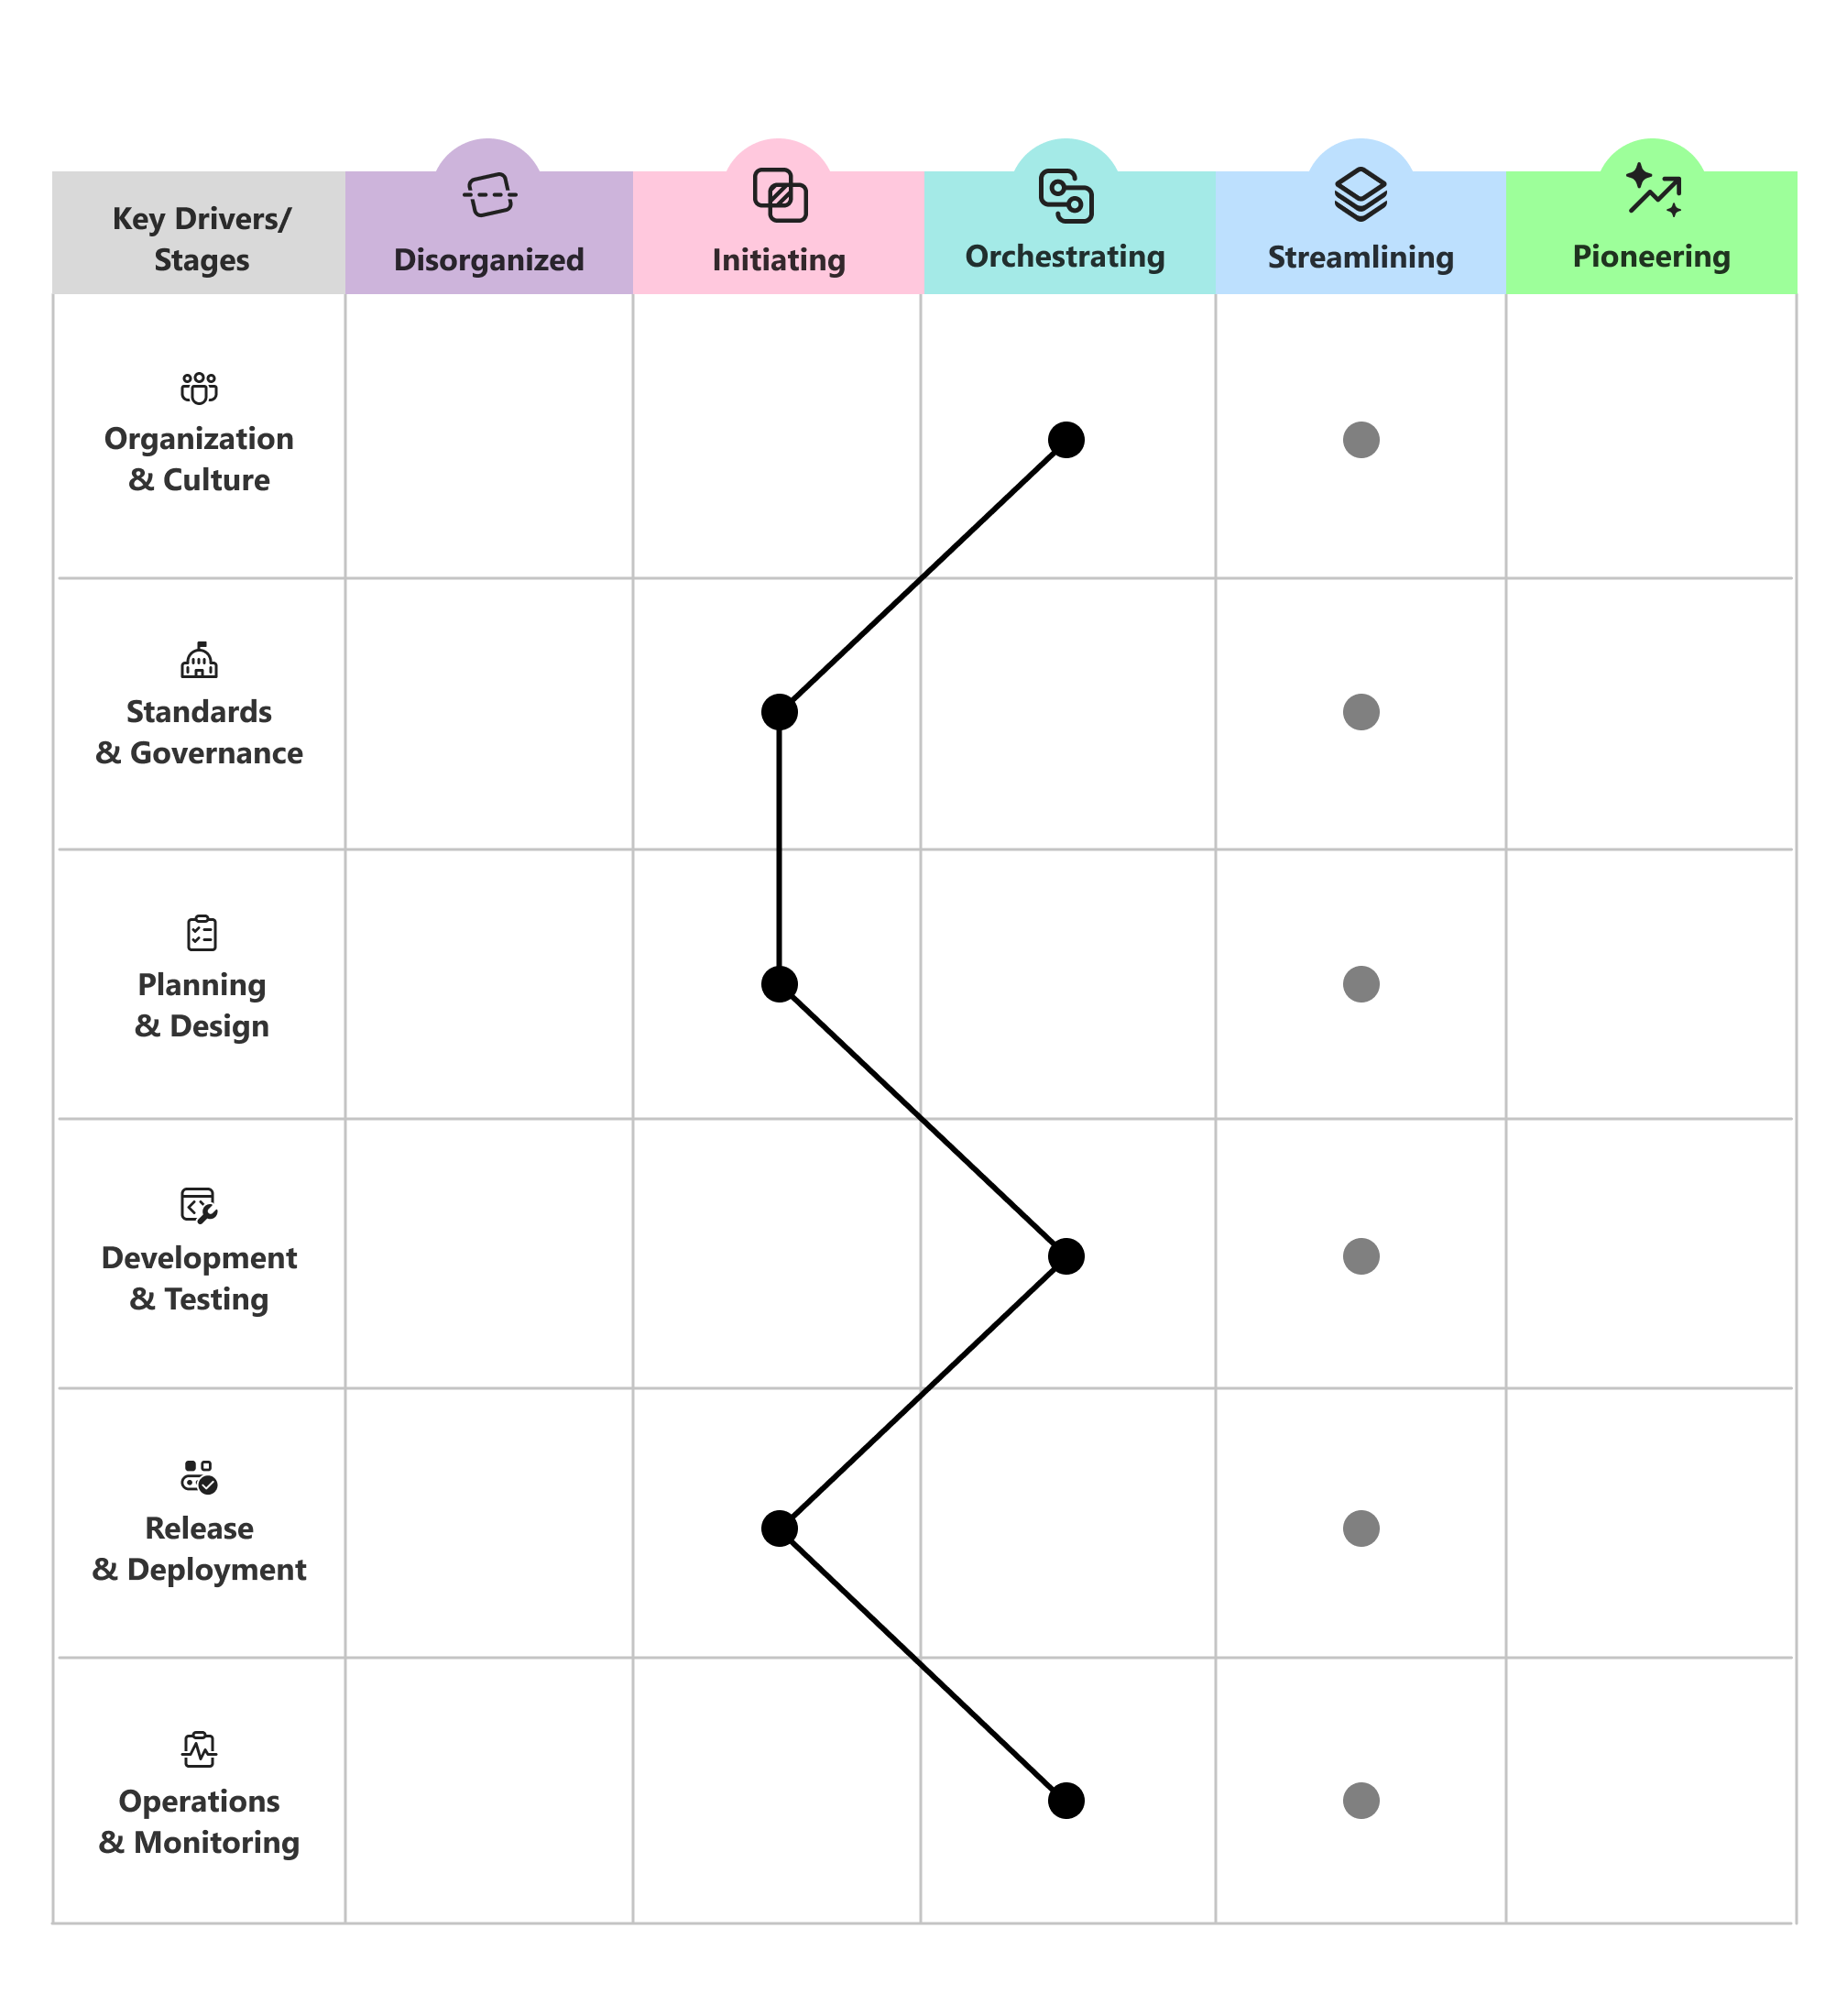
Inkrementelle Änderungen planen
Planen Sie schrittweise, inkrementelle Änderungen. Schritt für Schritt voranzukommen ist in der Regel nachhaltiger, als überall gleichzeitig einen Sprung nach vorn machen zu wollen.
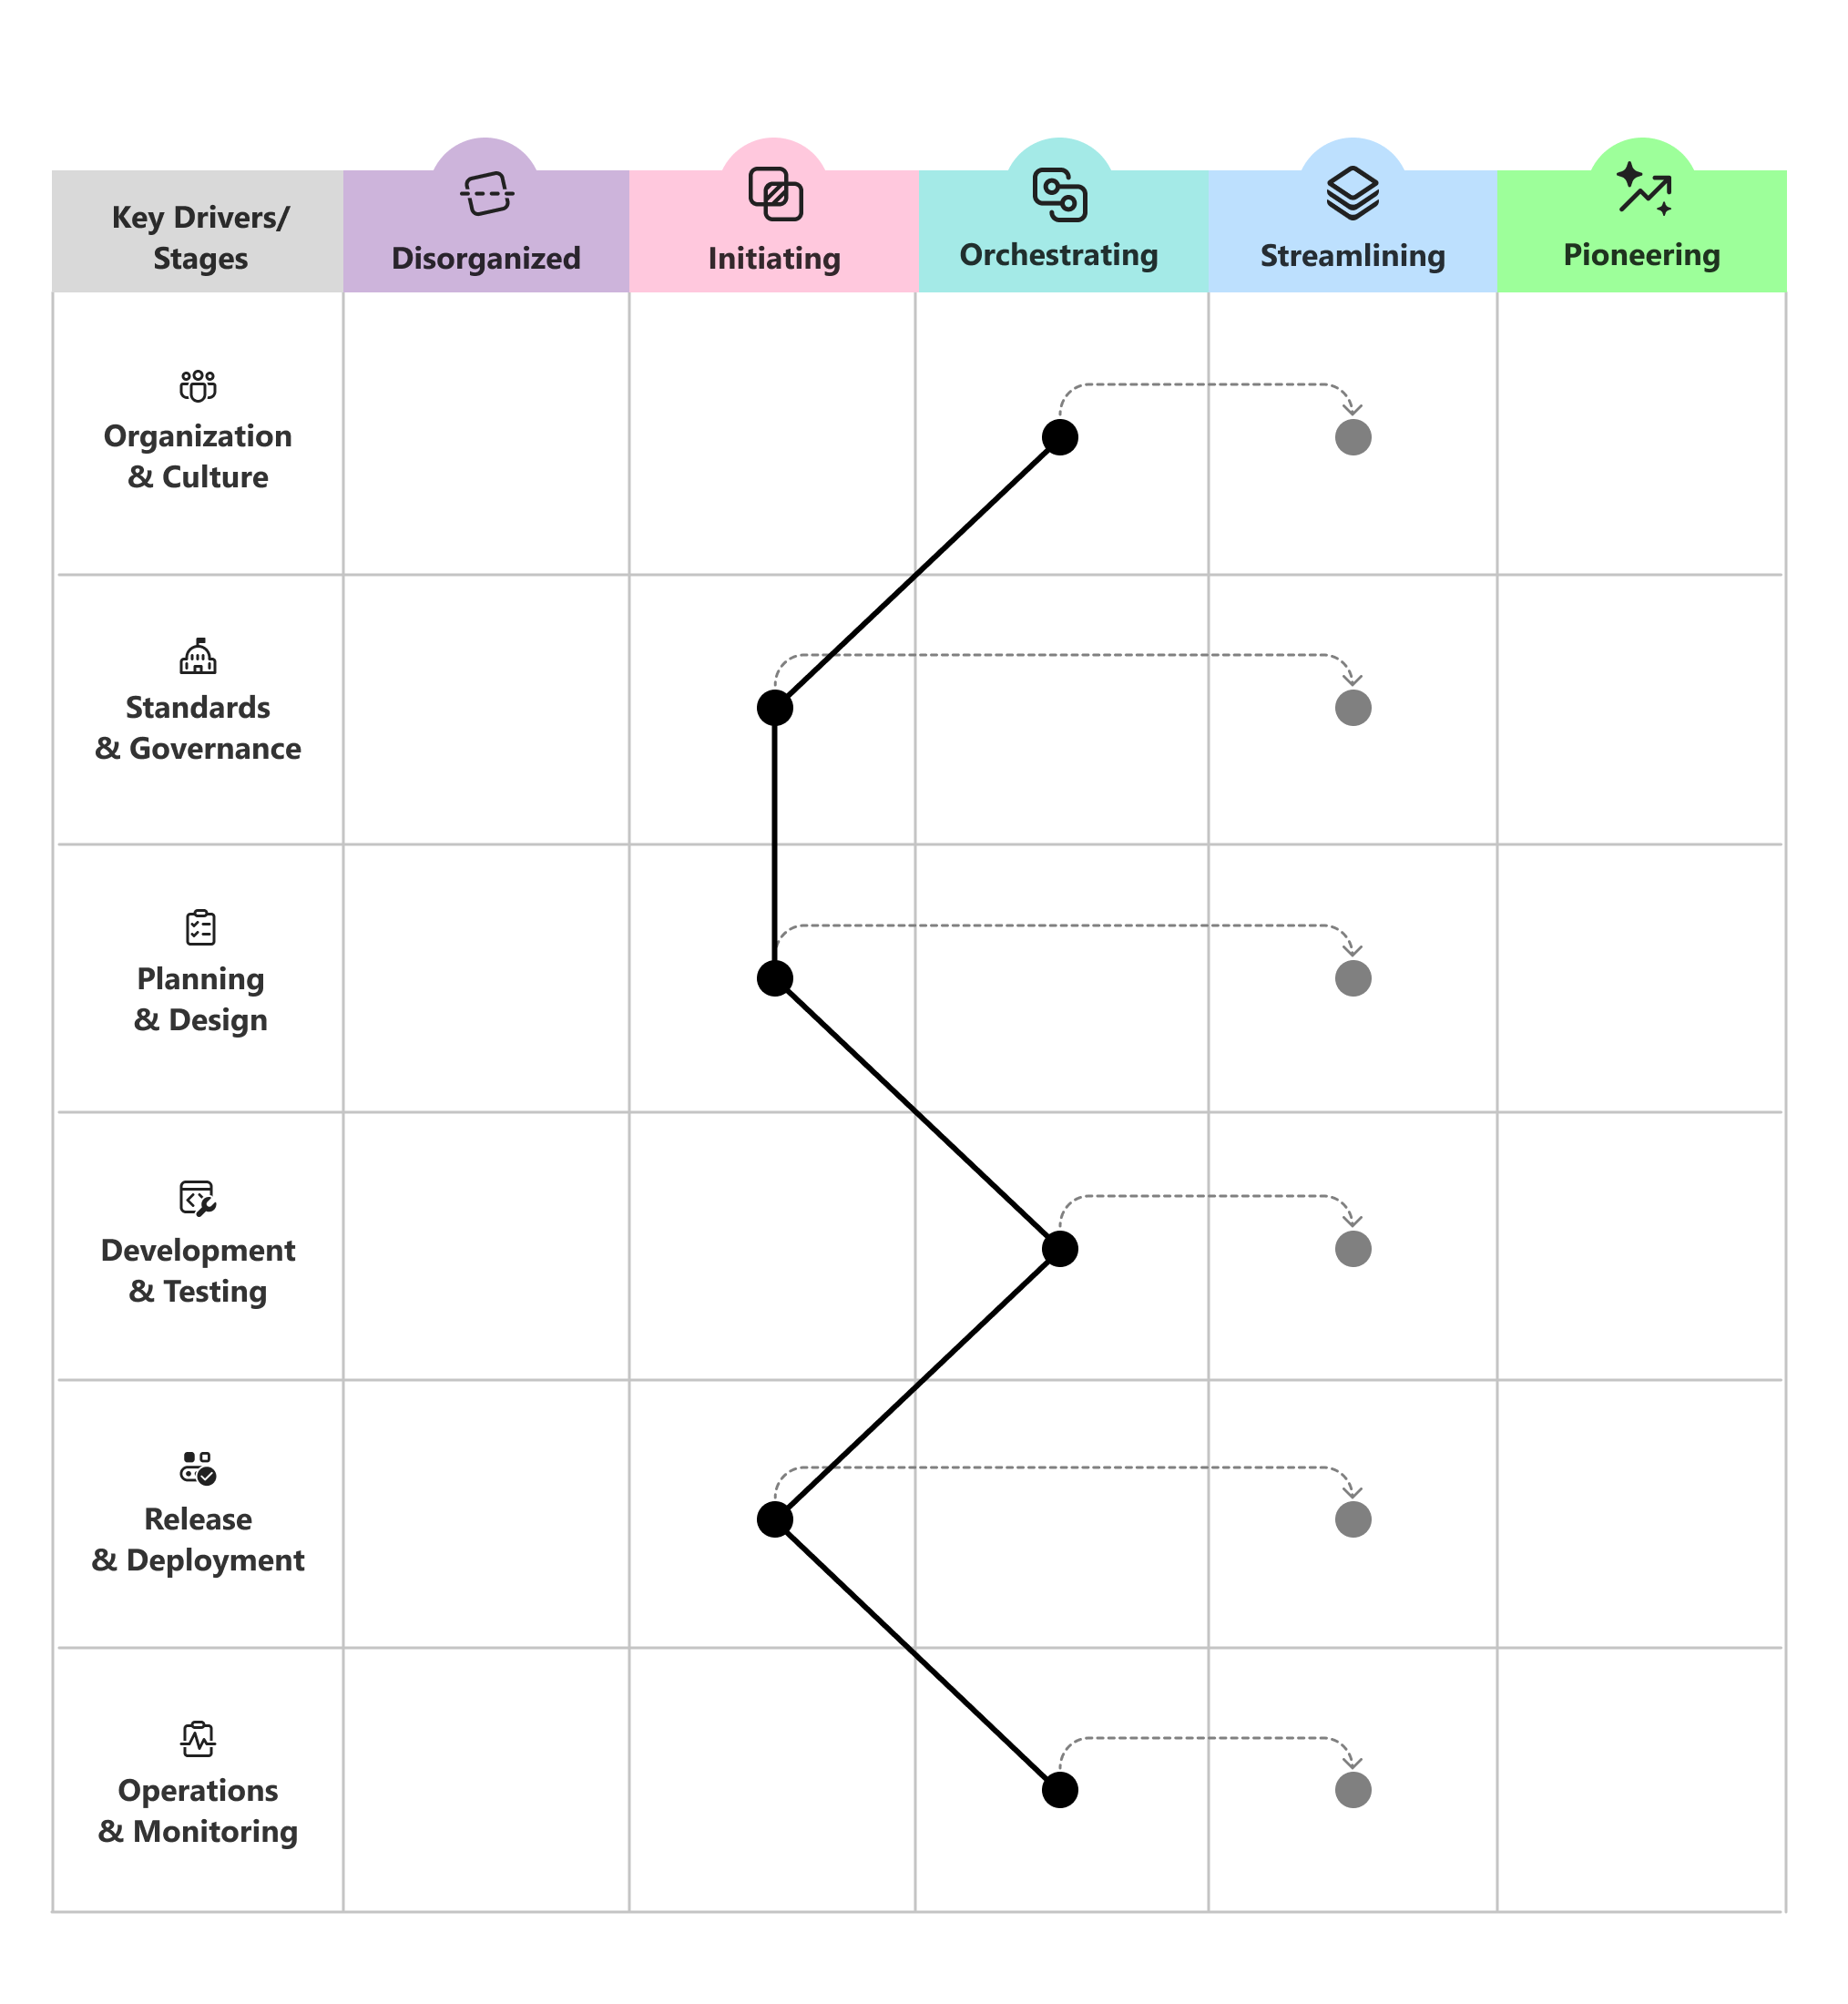
Überprüft regelmäßig, um den Fortschritt nachzuverfolgen und Ziele anzupassen, während sich Ihre Organisation und die Bedrohungslandschaft weiterentwickeln.
Verwenden von Leitfragen zum Festlegen von Prioritäten
Wenn Sie auswählen, wo Sie als Nächstes investieren möchten, verwenden Sie Leitfragen, um die Unterhaltung für jeden Funktionsbereich zu konzentrieren.
- Organisation und Kultur: Wie machen wir Sicherheit zu einer gemeinsamen Verantwortung und zu etwas, auf das alle stolz sind, statt zu einer späten Hürde im Prozess, für die sich nur wenige zuständig fühlen?
- Standards und Governance: Wie legen wir klare, gut verstandene Standards fest, die Engineering-Systeme schützen, ohne Teams zu verlangsamen?
- Planung und Entwurf: Wie machen wir Sicherheit von Anfang an zum Standard in Planung und Architektur, gestützt auf Daten und Erkenntnisse?
- Entwicklung und Tests: Wie verlagern wir die Sicherheit so, dass Probleme gefunden und behoben werden, da Code geschrieben wird, anstatt nach dem Versand?
- Release und Bereitstellung: Wie sorgen wir dafür, dass Releases von den Abhängigkeiten bis zur Bereitstellung sicher, reproduzierbar und vertrauenswürdig sind?
- Betrieb und Überwachung: Wie erkennen wir Bedrohungen für Produktionssysteme und Mandanten, wie halten wir ihnen stand und wie erholen wir uns von ihnen?
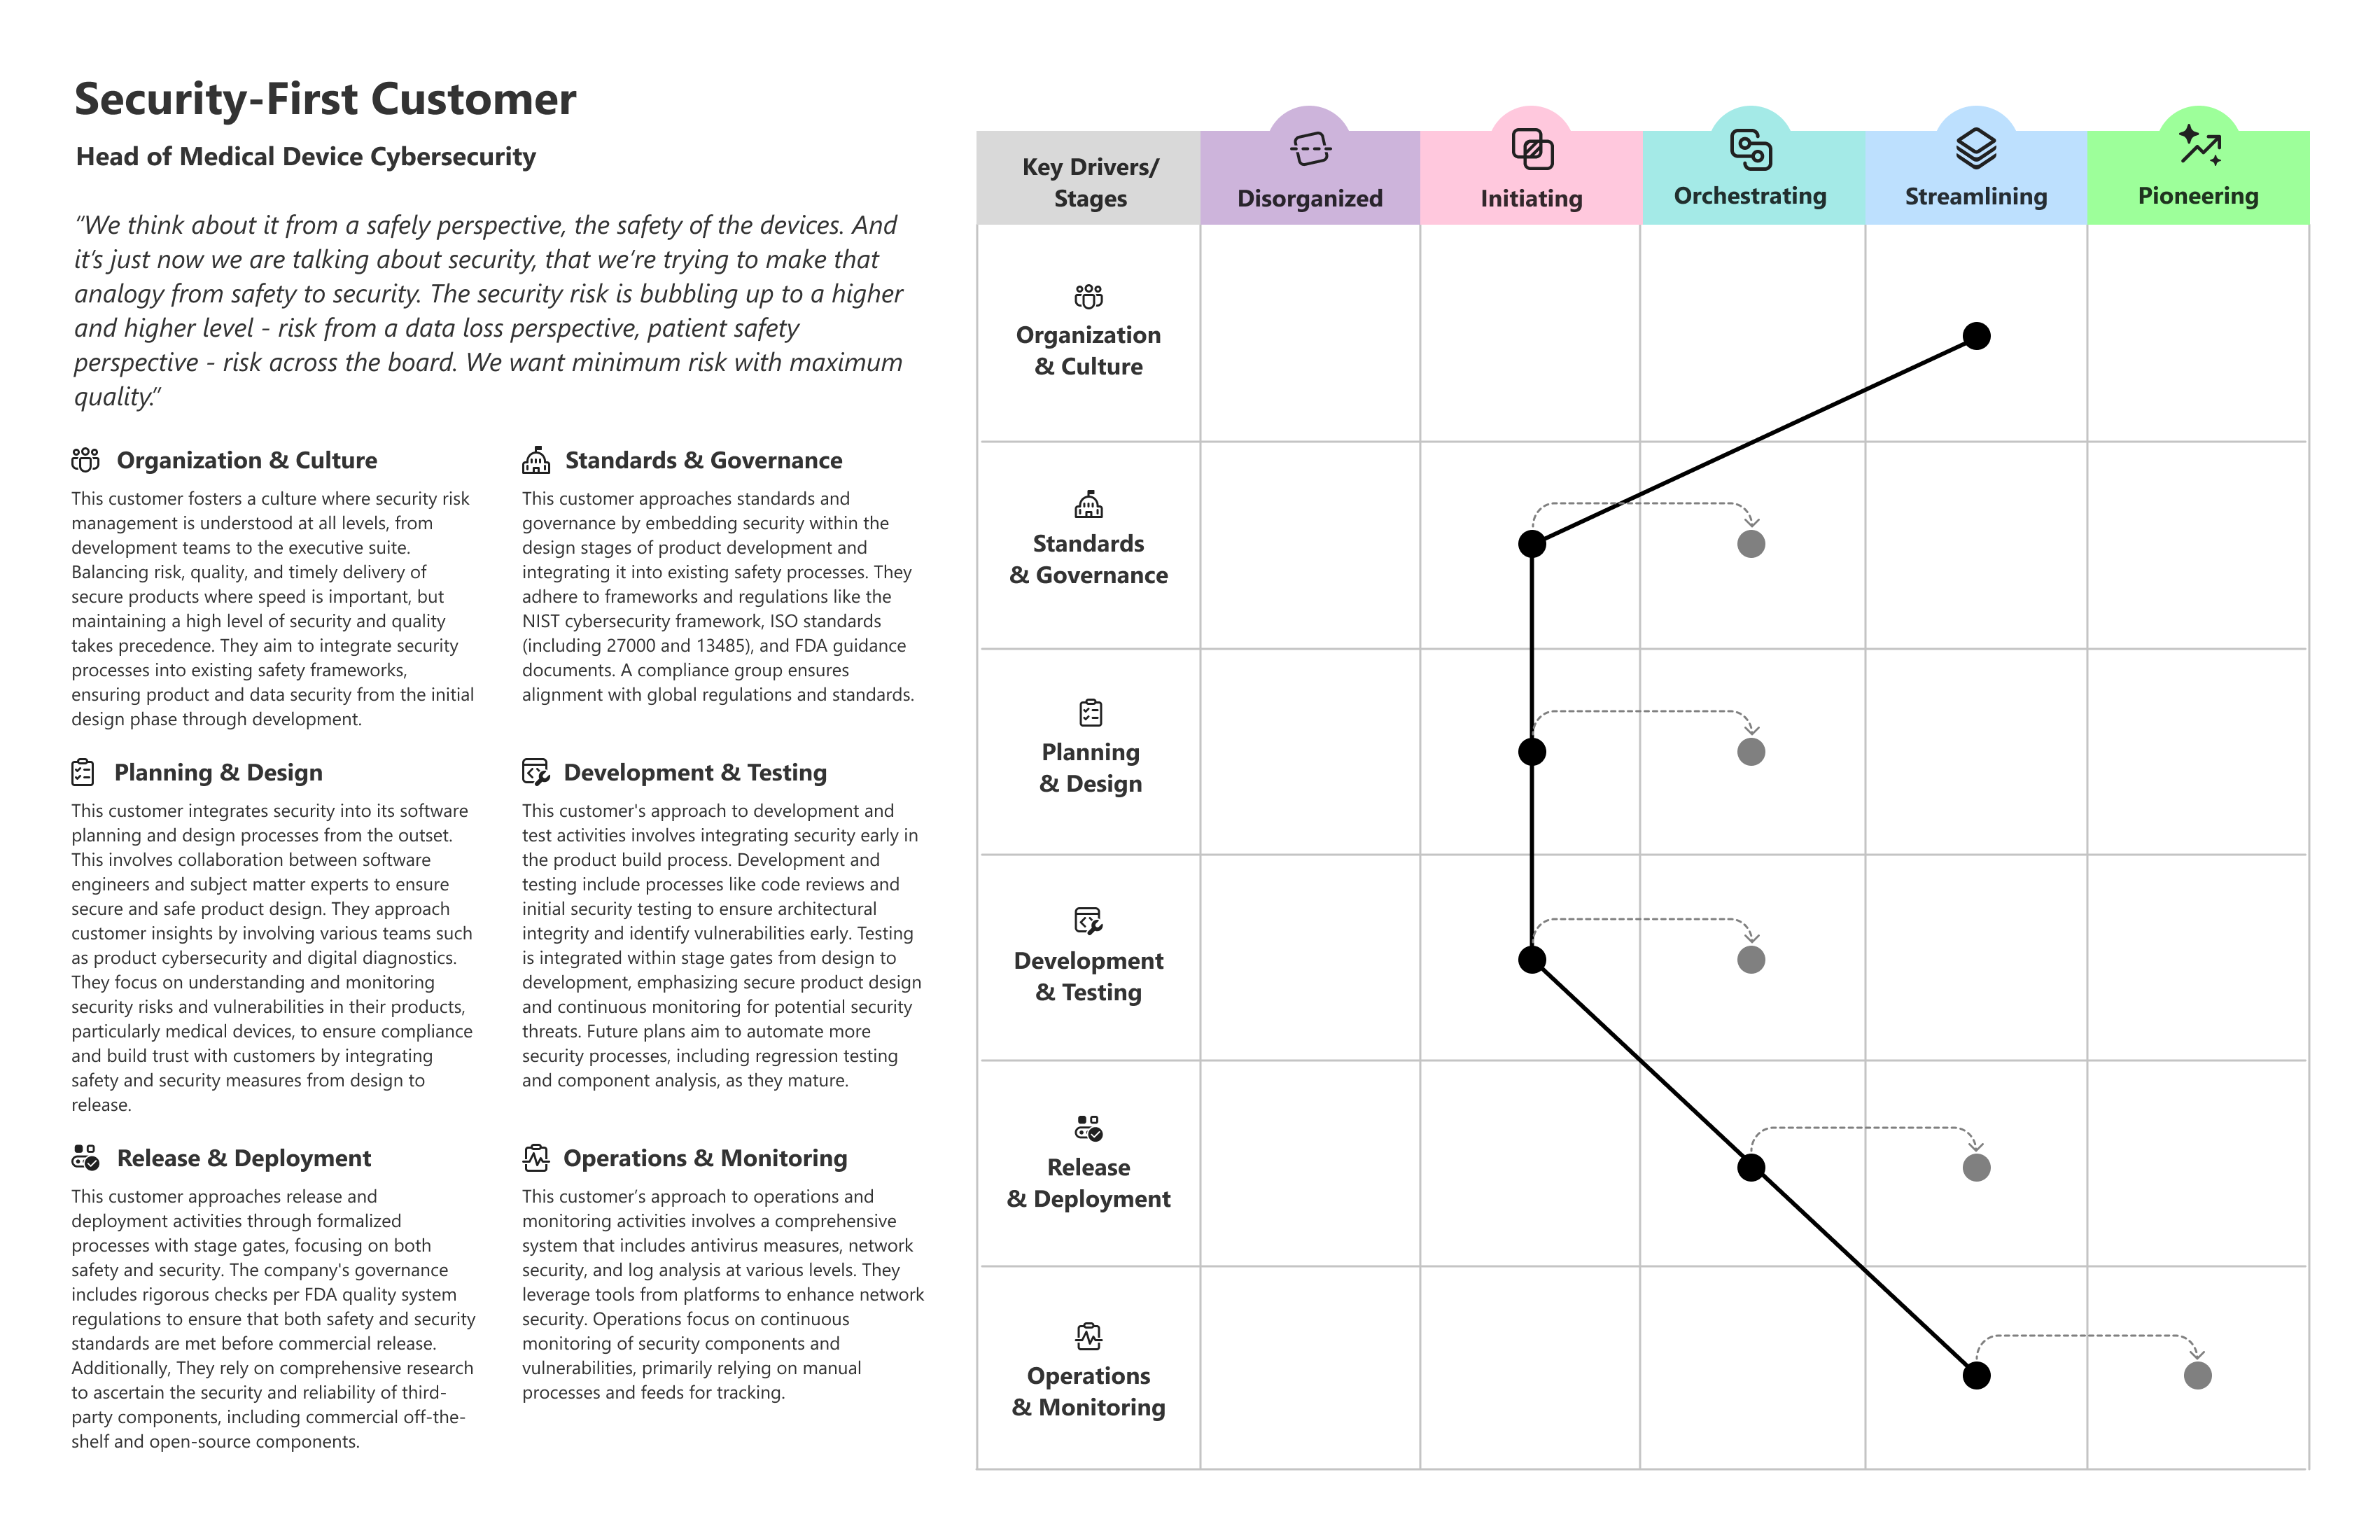
Beispiel für Kundenprofil
Das folgende Beispiel zeigt, wie ein reales Kundenprofil ungleiche Reife in funktionsübergreifenden Bereichen aufweisen kann und hilft, zu ermitteln, wo Die Investition als Nächstes priorisiert werden soll.