Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In dieser Schnellstartanleitung erfahren Sie, wie Sie das MIP File SDK verwenden, um die für Ihre Organisation konfigurierten Vertraulichkeitsbezeichnungen auflisten zu können.
Voraussetzungen
Falls Sie dies noch nicht getan haben, stellen Sie vor dem Fortfahren sicher, dass die folgenden Voraussetzungen erfüllt sind.
- Schließen Sie zuerst Schnellstart: Initialisierung der Clientanwendung (C#) ab, wodurch eine Visual-Studio-Startlösung erstellt wird. Diese Schnellstartanleitung „Vertraulichkeitsbezeichnungen auflisten“ baut auf der vorherigen auf, um die Ausgangslösung zu erstellen.
- Optional: Überprüfen Sie Die Konzepte von Klassifizierungsbezeichnungen .
Hinzufügen von Logik zum Auflisten der Vertraulichkeitskennzeichnungen
Fügen Sie Logik hinzu, um die Vertraulichkeitsbezeichnungen Ihrer Organisation mithilfe des Dateimodulobjekts auflisten zu können.
Öffnen Sie die Visual Studio Lösung, die Sie im vorherigen Artikel "Schnellstart: Clientanwendungsinitialisierung (C#)" erstellt haben.
Öffnen Sie in Projektmappen-Explorer die datei .cs in Ihrem Projekt, die die Implementierung der
Main()Methode enthält. Standardmäßig weist sie denselben Namen wie das Projekt auf, in dem sie enthalten ist. Diesen Namen haben Sie bei der Projekterstellung angegeben.Fügen Sie gegen Ende des
Main()-Rumpfs, vor dem Abschnitt zum Herunterfahren der Anwendung in derMain()-Funktion (wo Sie in der vorherigen Schnellstartanleitung aufgehört haben), den folgenden Code ein:
// List sensitivity labels from fileEngine and display name and id
foreach(var label in fileEngine.SensitivityLabels)
{
    Console.WriteLine(string.Format("{0} : {1}", label.Name, label.Id));

    if (label.Children.Count != 0)
    {
        foreach (var child in label.Children)
        {
            Console.WriteLine(string.Format("{0}{1} : {2}", "\t",child.Name, child.Id));
        }
    }
}
Erstellen und Testen der Anwendung
Erstellen und testen Sie Ihre Clientanwendung.
Verwenden Sie STRG-SHIFT-B (Lösung erstellen), um Ihre Clientanwendung zu erstellen. Wenn keine Buildfehler auftreten, verwenden Sie F5 (Debuggen starten), um Ihre Anwendung auszuführen.
Wenn Ihr Projekt erfolgreich erstellt wird und ausgeführt werden kann, fordert die Anwendung möglicherweise jedes Mal zur Authentifizierung mit der Microsoft Authentication Library (MSAL) (MSAL) auf, wenn das SDK Ihre
AcquireToken()-Methode aufruft. Wenn bereits zwischengespeicherte Anmeldeinformationen vorhanden sind, müssen Sie sich nicht anmelden, und es wird eine Liste der Beschriftungen angezeigt.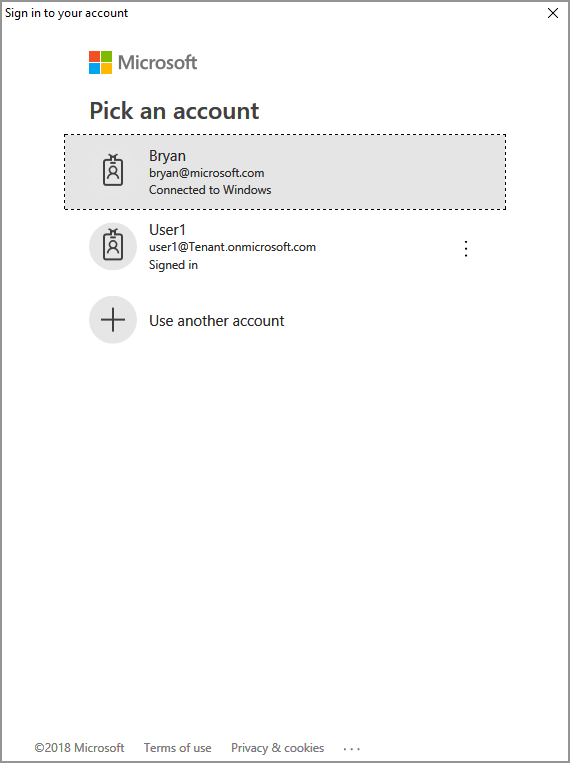
Möglicherweise müssen Sie auch die Zustimmung erteilen, damit die Anwendung auf die MIP-APIs zugreifen kann, während sie unter dem Anmeldekonto ausgeführt wird. Dies geschieht, wenn die Registrierung der Microsoft Entra-Anwendung nicht vorab zugestimmt wird (wie in "MIP SDK-Setup und -Konfiguration" beschrieben), oder Sie melden sich mit einem Konto von einem anderen Mandanten (außer dem konto, in dem Ihre Anwendung registriert ist) an. Wählen Sie "Annehmen" aus, um Ihre Zustimmung aufzuzeichnen.
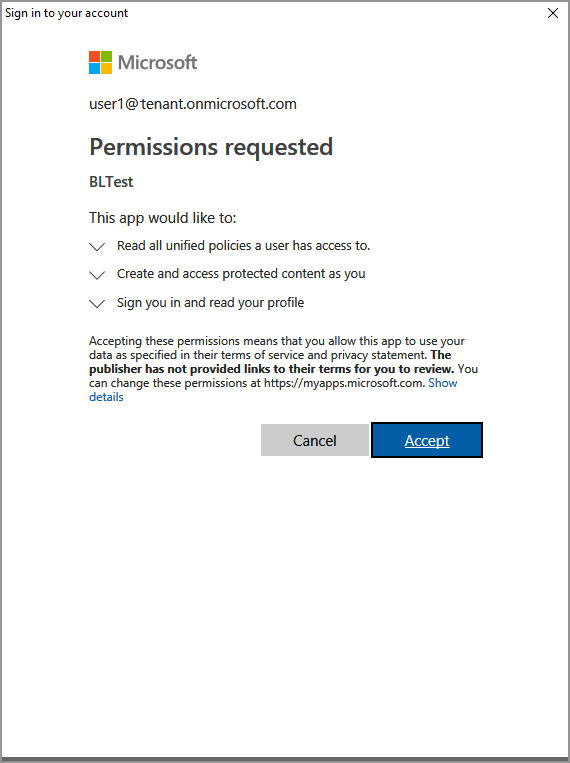
Nach der Authentifizierung sollten die Vertraulichkeitsbezeichnungen in der Konsolenausgabe dem folgenden Beispiel ähneln:


Personal : 73c47c6a-eb00-4a6a-8e19-efaada66dee6
Public : 73254501-3d5b-4426-979a-657881dfcb1e
General : da480625-e536-430a-9a9e-028d16a29c59
Confidential : 569af77e-61ea-4deb-b7e6-79dc73653959
      Recipients Only (C) : d98c4267-727b-430e-a2d9-4181ca5265b0
      All Employees (C) : 2096f6a2-d2f7-48be-b329-b73aaa526e5d
      Anyone (not protected) (C) : 63a945ec-1131-420d-80da-2fedd15d3bc0
Highly Confidential : 905845d6-b548-439c-9ce5-73b2e06be157
      Recipients Only : 05ee72d9-1a75-441f-94e2-dca5cacfe012
      All Employees : 922b06ef-044b-44a3-a8aa-df12509d1bfe
      Anyone (not protected) : c83fc820-961d-40d4-ba12-c63f72a970a3
Press a key to continue.
Note
Kopieren und speichern Sie die ID einer oder mehrerer Vertraulichkeitsbezeichnungen (z. B. f42a3342-8706-4288-bd31-ebb85995028z), weil Sie sie im nächsten Schnellstart verwenden.
Problembehandlung
Probleme bei der Ausführung der C#-Anwendung
| Zusammenfassung | Fehlermeldung | Solution |
|---|---|---|
| Ungültiges Zugriffstoken |
Ausnahme ist aufgetreten... ist das Zugriffstoken falsch/abgelaufen? Fehler bei API-Aufruf: profile_add_engine_async Fehler: [class mip::PolicySyncException] Fehler beim Abruf von Richtlinie, Fehler bei Anforderung mit HTTP-Statuscode: 401, x-ms-diagnostics: [2000001;reason="Das mit der Anforderung übermittelte OAuth-Token kann nicht analysiert werden.";error_category="invalid_token"], correlationId:[aaaa0000-bb11-2222-33cc-444444dddddd]' C:\VSProjects\MipDev\Quickstarts\AppInitialization\x64\Debug\AppInitialization.exe (Prozess 29924) wurde mit Code 0 beendet. Drücken Sie eine beliebige Taste, um dieses Fenster zu schließen. . . |
Wenn Ihr Projekt erfolgreich erstellt wird, Sie aber eine Ausgabe wie links sehen, ist das Token in Ihrer Methode AcquireOAuth2Token() wahrscheinlich ungültig oder abgelaufen. Wechseln Sie zurück zu Build, und testen Sie die Anwendung , und generieren Sie das Zugriffstoken erneut, aktualisieren AcquireOAuth2Token() Sie es erneut, und erstellen/wiederholen Sie den Test. Sie können das Token und seine Claims auch mithilfe der jwt.ms-Single-Page-Webanwendung untersuchen und überprüfen. |
| Vertraulichkeitsbezeichnungen sind nicht konfiguriert | n/a | Wenn Ihr Projekt erfolgreich erstellt wird, aber im Konsolenfenster keine Ausgabe angezeigt wird, stellen Sie sicher, dass die Vertraulichkeitsbezeichnungen Ihrer Organisation korrekt konfiguriert sind. Ausführliche Informationen finden Sie unter "Definieren von Bezeichnungstaxonomie und Schutzeinstellungen" unter "MIP SDK-Setup und -Konfiguration". |
Nächste Schritte
Nachdem Sie nun wissen, wie Sie die Vertraulichkeitsbezeichnungen für Ihre Organisation auflisten, probieren Sie die nächste Schnellstartanleitung aus:
- Sehen Sie sich das .NET-Beispiel für das MIP File SDK auf GitHub an.