Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Important
Einige Informationen in diesem Artikel beziehen sich auf ein vorab veröffentlichtes Produkt, das vor der kommerziellen Veröffentlichung möglicherweise erheblich geändert wird. Microsoft übernimmt keine Gewährleistungen, ausgedrückt oder impliziert, in Bezug auf die hier bereitgestellten Informationen. Project Wahrnehmung befindet sich derzeit in der eingeschränkten öffentlichen Vorschau. Eingeschränktes öffentliches Vorschauprogramm bedeutet, dass Die Wahrnehmung für einen kleinen, nur einladungsgeschützten Kundensatz für ein definiertes Vorschaufenster vor einer breiteren öffentlichen Verfügbarkeit verfügbar ist.
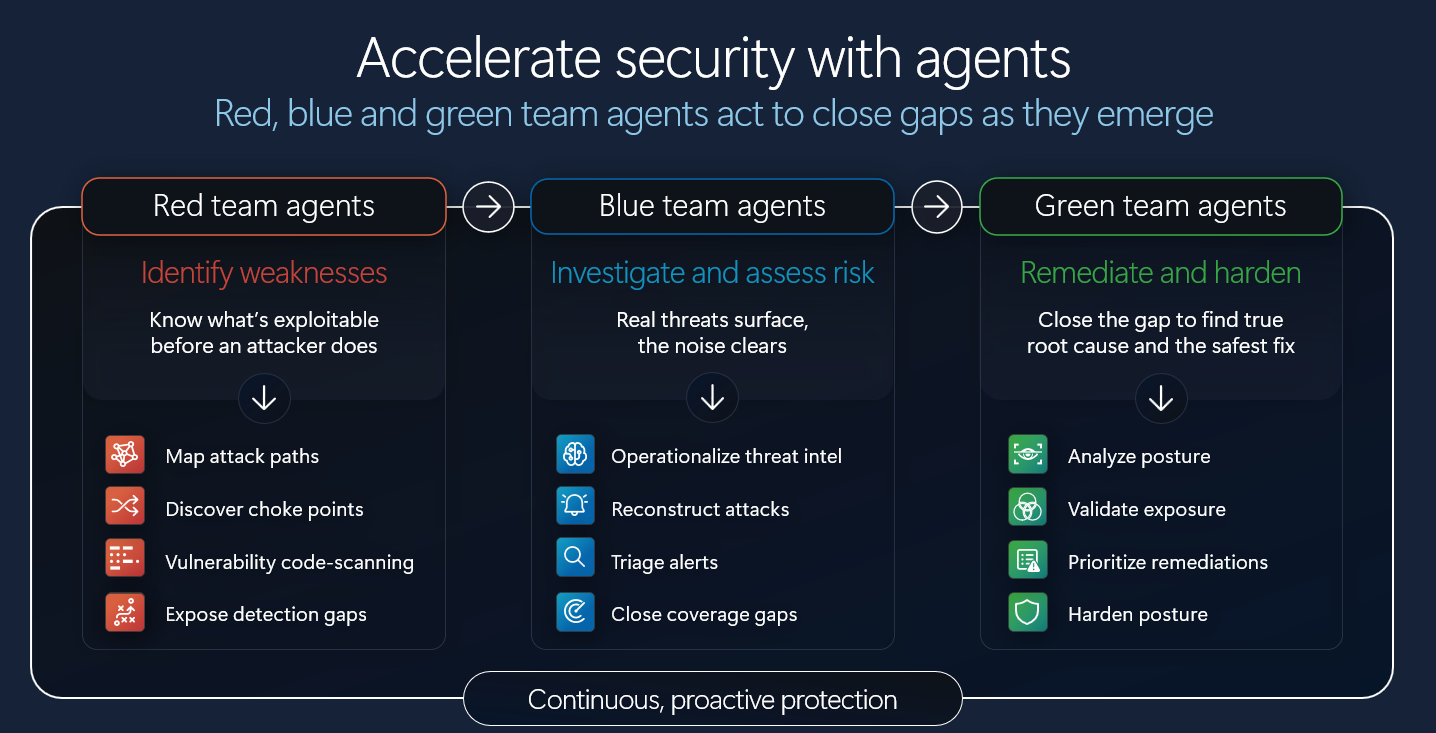
Jeder Agent in Project Wahrnehmung gehört zu einer der folgenden Kategorien, die durch Farbe identifiziert werden: rotes Team, blaues Team oder grünes Team. Die Kategorie spiegelt die Rolle des Agenten in einem koordinierten Verteidigungssystem wider. Rote Team-Agents finden und stellen Lücken offen. Blaue Team-Agents erkennen, triagen und untersuchen. Grüne Teammitarbeiter korrigieren und härten Ihre Haltung. Zusammen bilden sie eine Multi-Agent-Verteidigung, die kontinuierlich auf Bedrohungen reagiert.
Rote Team-Agents
Rote Team-Agents simulieren das Verhalten des Angreifers, um Sicherheitsrisiken verfügbar zu machen, bevor Angreifer sie ausnutzen können. Sie ordnen Ihre Umgebung zu, identifizieren Angriffspfade und Oberflächenlücken in Ihren Abwehrmechanismen, damit Sie handeln können, bevor ein echter Angriff auftritt.
| Agent | Was es bewirkt |
|---|---|
| Recon Agent | Führt Angreifer-Scouting-Aktivitäten aus, um Ihre Umgebung zuzuordnen, Angriffspfade, Drosselungspunkte, wertvolle Ressourcen, Konfigurationsprobleme und übermäßige Berechtigungen zuzuordnen. |
Blaue Teammitarbeiter
Blaue Team-Agents erkennen, triagen und untersuchen Bedrohungen. Sie operationalisieren Bedrohungserkennungen, schließen Abdeckungslücken, Triagebenachrichtigungen, Rekonstruieren von Angriffsgeschichten und erstellen neue Erkennungen, um Ihre Verteidigung auf dem neuesten Stand zu halten.
| Agent | Was es bewirkt |
|---|---|
| Triage Agent | Klassifiziert und löst Warnungen als wahr oder falsch positive Ergebnisse mit detaillierten Erklärungen hinter ihren Schlussfolgerungen. Es lernt aus Kontext und Feedback, um die Genauigkeit im Laufe der Zeit zu verbessern. |
| Threat Intelligence-Agent | Extrahiert Angriffsmuster, Indikatoren und wichtige Bedrohungserkennungsobjekte und analysiert sie dann, um zu identifizieren, wie sie gegen eine Bedrohung schützen oder darauf reagieren. |
| Angriffsuntersuchungs-Agent | Rekonstruiert die vollständige Angriffsgeschichte, indem Warnungen, Vorfälle und Sicherheitssignale korreliert werden. Es bietet analystenbereite Einblicke, einschließlich Bewertungen, Zeitachsen, Techniken, Indikatoren für Kompromittierung und betroffene Entitäten. |
| Erkennungserstellungs-Agent | Identifiziert Lücken bei der Bedrohungsabdeckung und erstellt Erkennungsregeln zur Verbesserung der Abwehrmaßnahmen, wenn sich Bedrohungen entwickeln. |
Grüne Teammitarbeiter
Grüne Teammitarbeiter korrigieren und härten Ihren Sicherheitsstatus. Sie bewerten Die Exposition, priorisieren Korrekturen durch reales Risiko und stellen die Aktionen dar, die das Risiko am effektivsten reduzieren.
| Agent | Was es bewirkt |
|---|---|
| Haltungspriorisierungs-Agent | Bewertet Haltungsprobleme nach realem Risiko, Risiko, Risiko, Exploitability und Asset Criticality. Es bietet fokussierte Anleitungen dazu, was zuerst behoben werden soll und warum. |
Zusammenarbeit von Agentkategorien
Diese Kategorien sind so konzipiert, dass sie als koordiniertes System funktionieren, nicht als unabhängige Werkzeuge. Ein typischer Workflow durchläuft alle:
- Blaue Team-Agents sammeln Intelligenz. Der Threat Intelligence-Agent analysiert Kampagnen und Bedrohungsakteure, die für Ihre Umgebung relevant sind.
- Rote Team-Agents ordnen die Belichtung zu. Der Recon-Agent simuliert die Bewegung des Angreifers und zuordnen Angriffspfade zu den blauen Teamintelligenz.
- Grüne Team-Agents priorisieren die Behebung. Der Haltungspriorisierungs-Agent wertet Exploitability aus und zeigt die Korrekturen mit dem höchsten Wert an.
- Blaue Teammitarbeiter schließen Abdeckungslücken. Der Erkennungserstellungs-Agent erstellt Erkennungen für neu ermittelte Techniken, und der Angriffsuntersuchungs-Agent untersucht alle Vorfälle, die während des Workflows angezeigt wurden.
Während dieses Prozesses anhalten und fordern Agents Ihre Genehmigung an, bevor Sie Aktionen mit hoher Wirkung ausführen. Sie überprüfen, genehmigen oder ablehnen jede vorgeschlagene Aktion, bevor der Agent fortfährt.