Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Zero Trust-Bewertung ist ein PowerShell-Modul aus der Community, das Ihren Microsoft 365-Mandanten und Ihre Azure-Konfiguration anhand von Sicherheitsempfehlungen überprüft. Verwenden Sie die Berichte, um Erkenntnisse zu überprüfen und Verbesserungen über die sieben Zero Trust-Säulen hinweg zu planen.
Die Bewertung führt keine Behebungsmaßnahmen durch. Sie sammelt Konfigurationsdaten und erstellt lokale Berichte, mit denen Sie entscheiden können, was Sie angehen sollten.
Warum diese Bewertung ausführen?
Ein manueller Vergleich der Mandantenkonfiguration mit Sicherheitsrichtlinien kann zeitaufwändig sein. Die Bewertung automatisiert diese Prüfungen und zeigt an, wo Ihre Konfiguration mit Empfehlungen übereinstimmt und wo Sie untersuchen müssen.
Der Bericht enthält Ergebnisse, Risiko- und Statusfilter sowie unterstützende Anleitungen. Überprüfen Sie übersprungene Überprüfungen und Fehler sowie bestandene und fehlgeschlagene Überprüfungen: Fehlender Zugriff, Dienste oder Lizenzen können dazu führen, dass Teile Ihrer Umgebung nicht bewertet werden.
Anleitungen zum Interpretieren von Berichten finden Sie unter Überprüfen der Bewertungsergebnisse.
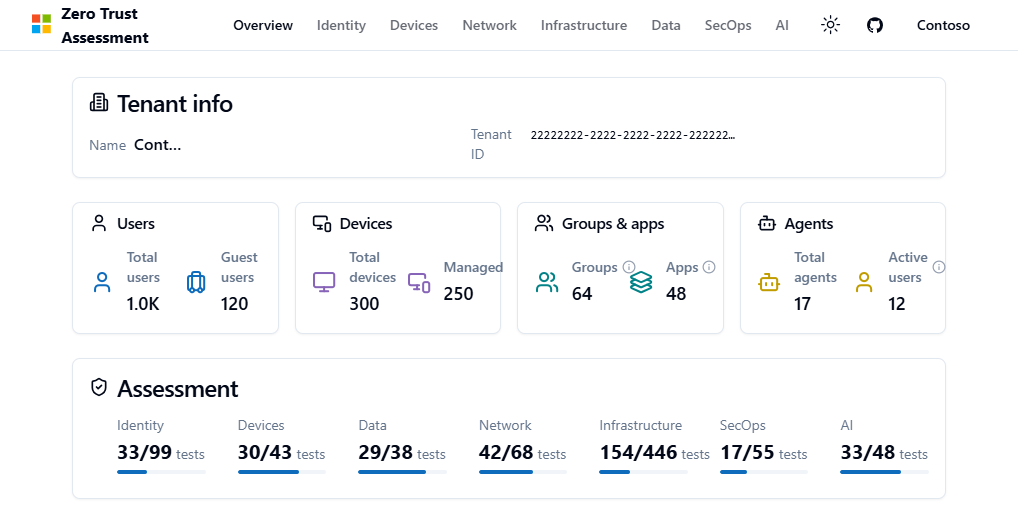
Unterstützte Säulen
Die aktuelle Standardausführung enthält alle sieben Säulen. Verwenden Sie die verknüpften Anleitungen und Abdeckungszusammenfassungen, um Ihre Bewertung zu planen.
| Säule | Leitfaden oder Umfang |
|---|---|
| Identität | Konfigurieren Sie Microsoft Entra für erhöhte Sicherheit. |
| Geräte | Konfigurieren Sie Microsoft Intune für erhöhte Sicherheit. |
| Network | Anwendung der Zero Trust-Prinzipien auf Azure-Netzwerke. |
| Daten | Konfigurieren Sie Microsoft Purview für erhöhte Sicherheit. |
| Infrastruktur | Umfang der Infrastrukturbewertung. |
| Sicherheitsvorgänge (SecOps) | Abdeckung der Bewertung von Security Operations. |
| KI | Agentidentitätssicherheit konfigurieren. |
Infrastruktur
Infrastruktur-Erkenntnisse basieren auf den Empfehlungen von Microsoft Defender for Cloud. Die Bewertung umfasst nur zugängliche Azure-Abonnements, die mit ZeroTrustAssessment:Infrastructure markiert sind. Wenn kein übereinstimmendes Abonnement vorhanden ist, wird die Bewertung übersprungen, anstatt als bestanden zu gelten. Siehe Infrastrukturumfang.
Sicherheitsbetrieb (SecOps)
Die Standardausführung enthält SecOps. Azure Verbindungen unterstützen SecOps-, Infrastruktur- und Netzwerkbewertungen, nicht nur Überwachungs- und Anmeldeprotokollexportprüfungen. Ordnen Sie den relevanten Dienst- und Ressourcenzugriff an, und überprüfen Sie übersprungene Überprüfungen oder Autorisierungsfehler, bevor Sie die Ausführung als abgeschlossen behandeln.
So funktioniert die Beurteilung
Die Bewertung trennt Dienstverbindungen, Bewertungsausführung und Berichtsüberprüfung:
- Stellen Sie eine Verbindung mit den Diensten her, die Sie bewerten möchten. Jeder Dienst hat seine eigene Authentifizierungs- und Autorisierungsanforderungen.
- Führen Sie die Bewertung aus, um Daten zu sammeln und die ausgewählten Prüfungen auszuwerten.
- Überprüfen Sie die lokalen Berichte, untersuchen Sie unvollständige Abdeckung, und verwenden Sie die Ergebnisse, um Verbesserungen zu planen. Sie können auch den generierten JSON-Code in Zero Trust Workshop importieren.
Berichte, Exporte und Diagnosen können vertrauliche Mandantenkonfigurationen und persönliche Informationen enthalten. Überprüfen Sie die Datenverarbeitung und Telemetrie , bevor Sie die Bewertung ausführen.
Bevor Sie eine Verbindung herstellen, lesen Sie Überprüfen von Berechtigungen und Rollen, um die Zugriffsanforderungen für Ihre Bewertung zu identifizieren.
Quellcode- und Paketversionen
Diese Artikel beziehen sich auf den Quellcode der Entwicklung. Veröffentlichte Pakete können unterschiedlich sein. Überprüfen Sie den Versionsverlauf und die Hilfe zu Ihrer installierten Version, bevor Sie sich auf eine versionsspezifische Abhängigkeit, einen Parameter oder eine Berechtigung verlassen.
Release 2.6.0 hat den überarbeiteten Bericht und alle sieben Standardpfeiler eingeführt. Spätere Quelländerungen umfassen aktualisierte Abhängigkeiten und den AttackSimulation.Read.All Bereich. Die Installation eines Vorabversionspakets und die Verwendung des Schalters -Preview der Bewertung sind separate Optionen.
Open Source und transparent
Microsoft Mitarbeiter behalten die Bewertung als Communityprojekt bei. Es ist kein offizielles Microsoft-Produkt, und Microsoft stellt es in der vorliegenden Form bereit, ohne Support über ein Microsoft-Supportprogramm oder einen entsprechenden Dienst.
Überprüfen Sie die PowerShell-Quell- und Supportrichtlinie. Hilfe zur Community finden Sie unter Melden eines Problems oder Bereitstellen von Feedback.