Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Zero Trust bietet eine moderne Sicherheitsbasis für das Entwerfen, Implementieren und Betreiben von Sicherheitssystemen in einer Organisation. Es hilft Organisationen dabei, in komplexen Umgebungen sicher zu agieren, in denen Benutzer, Geräte, Anwendungen, Workloads, Daten und Infrastruktur über organisatorische und technologische Grenzen hinweg verteilt sind.
Zero Trust wird oft wie folgt zusammengefasst: „Vertraue nie, überprüfe immer.“ Dieser Satz erinnert daran, keinen Zugriff zu gewähren oder anzunehmen, dass etwas sicher ist, nur weil es sich an einem bestimmten Speicherort befindet, jemandem gehört oder ihm zuvor vertraut wurde. In der Praxis bedeutet Zero Trust, Sicherheitsentscheidungen explizit zu treffen, verfügbare Kontext- und Risikoinformationen zu verwenden, unnötige Berechtigungen und Abhängigkeiten zu begrenzen und die Möglichkeit einer Kompromittierung zu entwerfen.
Diese Ideen reichen über individuelle Zugriffsentscheidungen hinaus. Sie beeinflussen, wie Organisationen Architekturen entwerfen, Ressourcen schützen, Sicherheitskontrollen betreiben, Umgebungen überwachen, auf Bedrohungen reagieren und die Auswirkungen einschränken, wenn etwas kompromittiert wird.
Zero Trust-Prinzipien
Microsoft Zero Trust-Anleitungen verwenden drei Prinzipien, die Sicherheitsentscheidungen über die gesamte Organisation hinweg und Sicherheitskontrollen für KI, Identitäten, Geräte, Anwendungen, Workloads, Daten, Infrastruktur, Netzwerke gestalten.
| Prinzip | Application |
|---|---|
| Von einer Kompromittierung ausgehen(zuvor als „von einer Sicherheitsverletzung ausgehen“) | Entwerfen und betreiben Sie Ihre Systeme in der Annahme, dass Angreifer Zugriff auf einen Teil der Umgebung erlangen könnten. Begrenzen Sie potenzielle Auswirkungen und unterstützen Sie schnelle Erkennung, Reaktion und Wiederherstellung. |
| Explizit überprüfen | Treffen Sie Sicherheits- und Zugriffsentscheidungen mithilfe relevanter Identitäts-, Geräte-, Ressourcen-, Umgebungs-, Verhaltens- und Risikosignale, anstatt auf implizite Vertrauensstellung zu vertrauen. |
| Das Prinzip der geringsten Rechte verwenden | Beschränken Sie die Zugriffs- und Kontrollbeziehungen auf das, was erforderlich ist, und zwar nur so lange wie es erforderlich ist, wodurch unnötige Angriffsfläche und potenzieller Auswirkungsradius reduziert werden. |
Diese Prinzipien helfen Organisationen dabei, bewusste Vertrauensentscheidungen zu treffen, anstatt die Vertrauensstellung von Netzwerkstandorten, Organisationsgrenzen oder vorherigen Interaktionen zu erben.
Zero Trust Ergebnisse
Wenn sie konsistent angewendet wird, führt Zero Trust zu klaren, konsistenten und messbaren Sicherheitsergebnissen, die herkömmliche "trust-by-default"-Modelle durch "trust-by-exception" ersetzen.
Dies führt zu mehreren wichtigen Sicherheitsergebnissen:
- Vertrauensentscheidungen sind explizit und kontextbewusst: Sicherheitsentscheidungen verwenden relevanten Kontext und Telemetrie, anstatt sich auf standortbezogene oder andere implizite Vertrauensindikatoren zu verlassen.
- Der Zugriff ist bedingt und temporär: Berechtigungen und Kontrollbeziehungen sind auf das beschränkt, was Benutzer, Workloads und Systeme zur Ausführung ihrer vorgesehenen Funktionen benötigen.
- Berechtigungen können sich anpassen, wenn sich Die Bedingungen ändern: Zugriffs- und Sicherheitsentscheidungen können neu bewertet werden, wenn sich Identität, Gerät, Verhalten, Umgebung oder Risikobedingungen ändern.
- Potenzieller Auswirkungsradius wird reduziert: Segmentierung, geringste Rechte und eingeschränkte Kontrollbeziehungen beschränken, wie weit ein Angreifer nach einer Kompromittierung wechseln kann.
- Sicherheitskontrollen werden über alle Umgebungen hinweg betrieben: Prinzipien und Kontrollen gelten für lokale Systeme, Cloudplattformen, SaaS-Anwendungen, Betriebsumgebungen und KI-Workloads.
- Erkennung, Reaktion und Wiederherstellung sind Teil des Designs: Organisationen überwachen auf Kompromittierung und bereiten sich darauf vor, einen Angriff einzudämmen, zu entschärfen und den Betrieb wiederherzustellen, wenn präventive Kontrollen einen Angriff nicht stoppen.
Zero Trust ist daher keine Erwartung, dass der Kompromiss immer verhindert werden kann. Es kombiniert Prävention mit absichtlicher Vorbereitung zur Erkennung und Begrenzung von Kompromittierung, wenn sie auftritt.
Zero Trust- und Security-Graph-Thinking
Ein Graph ist ein Modell für Entitäten (Knoten) und deren Beziehungen. Ein Sicherheitsdiagramm hilft Teams zu verstehen, welche Entitäten auf andere Entitäten zugreifen oder steuern können, z. B. Benutzer, Geräte, Apps, Identitäten und Ressourcen.
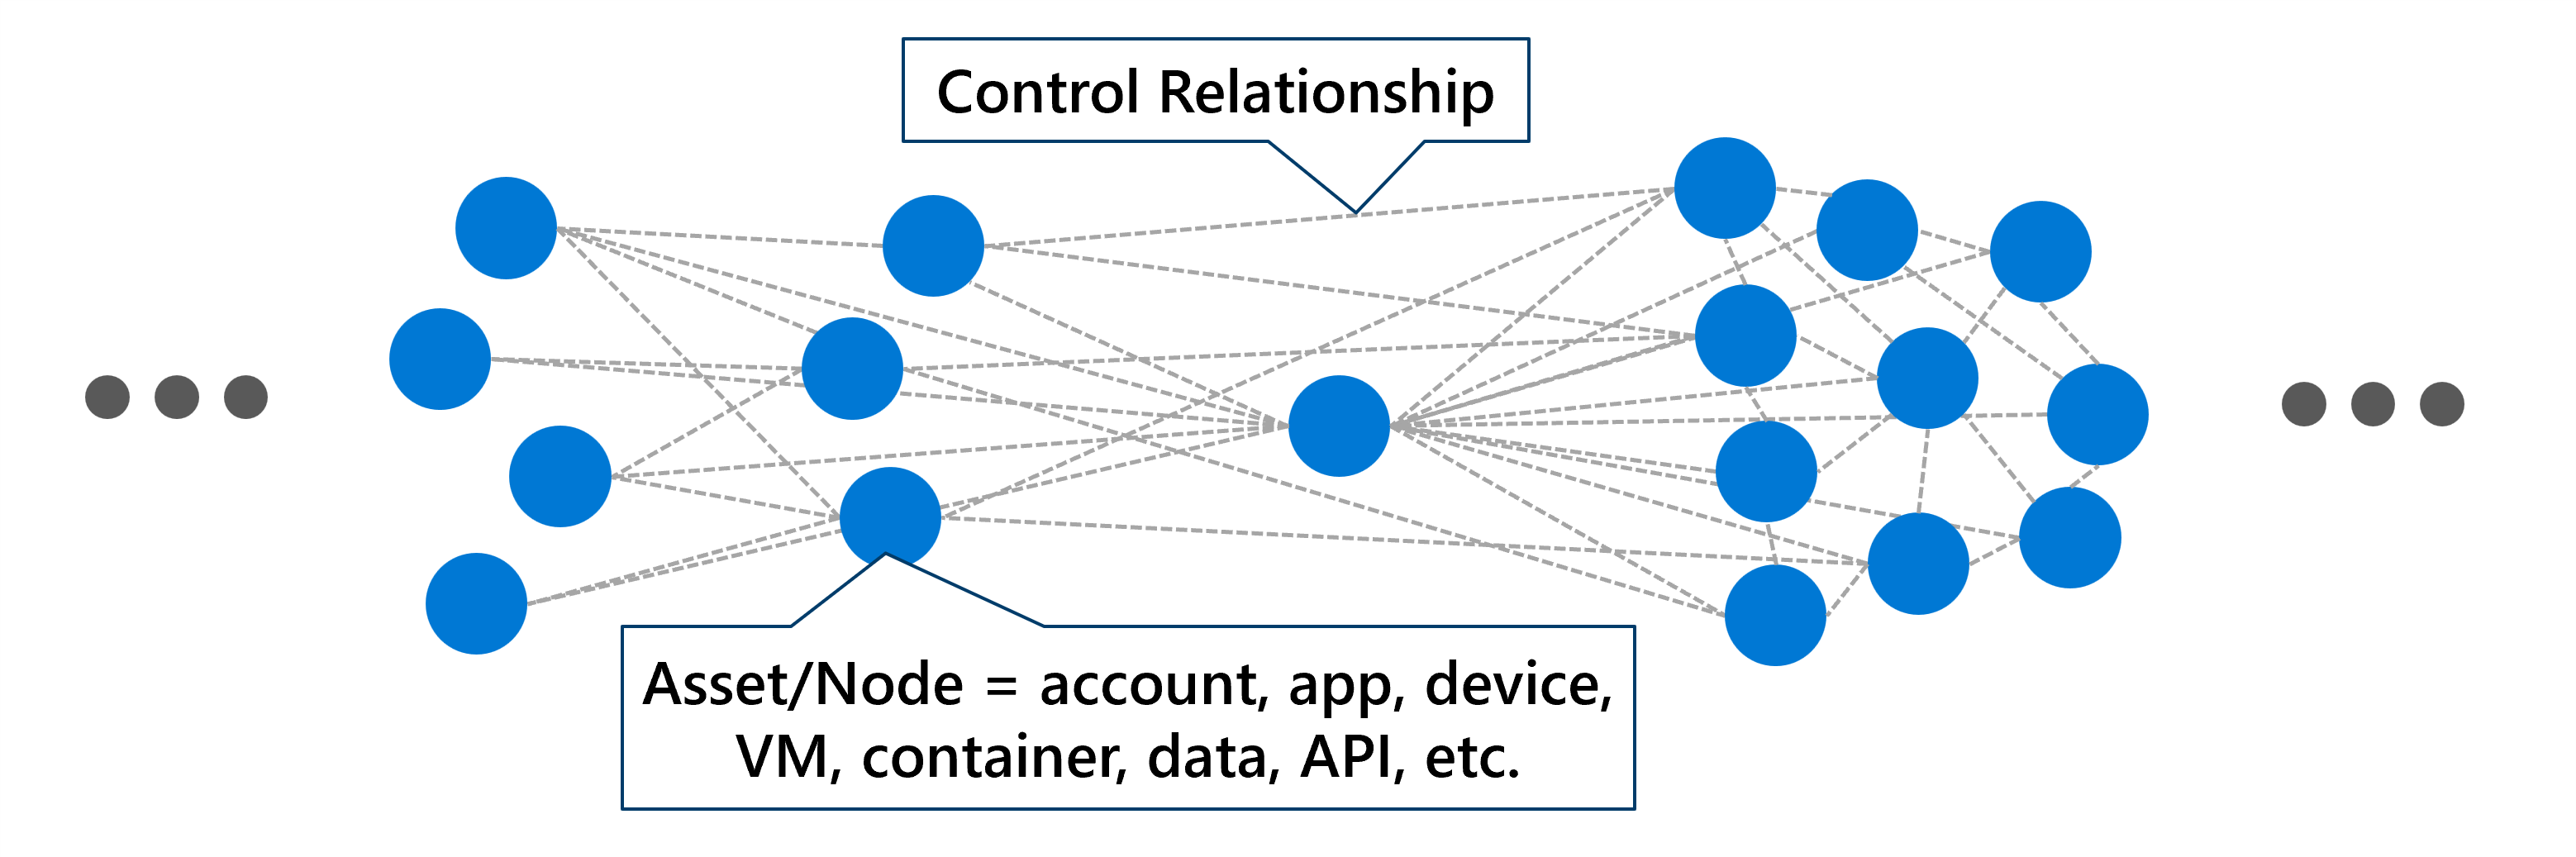
Bedrohungsakteure missbrauchen diese Kontrollbeziehungen während Angriffen. Bei den meisten Angriffen bewegen sich Angreifer über vorhandene Beziehungen, anstatt jede Kontrollmaßnahme direkt zu durchbrechen. Wenn eine Upstream-Entität kompromittiert wird, können nachgeschaltete Entitäten, die sie steuert, auch kompromittiert werden.
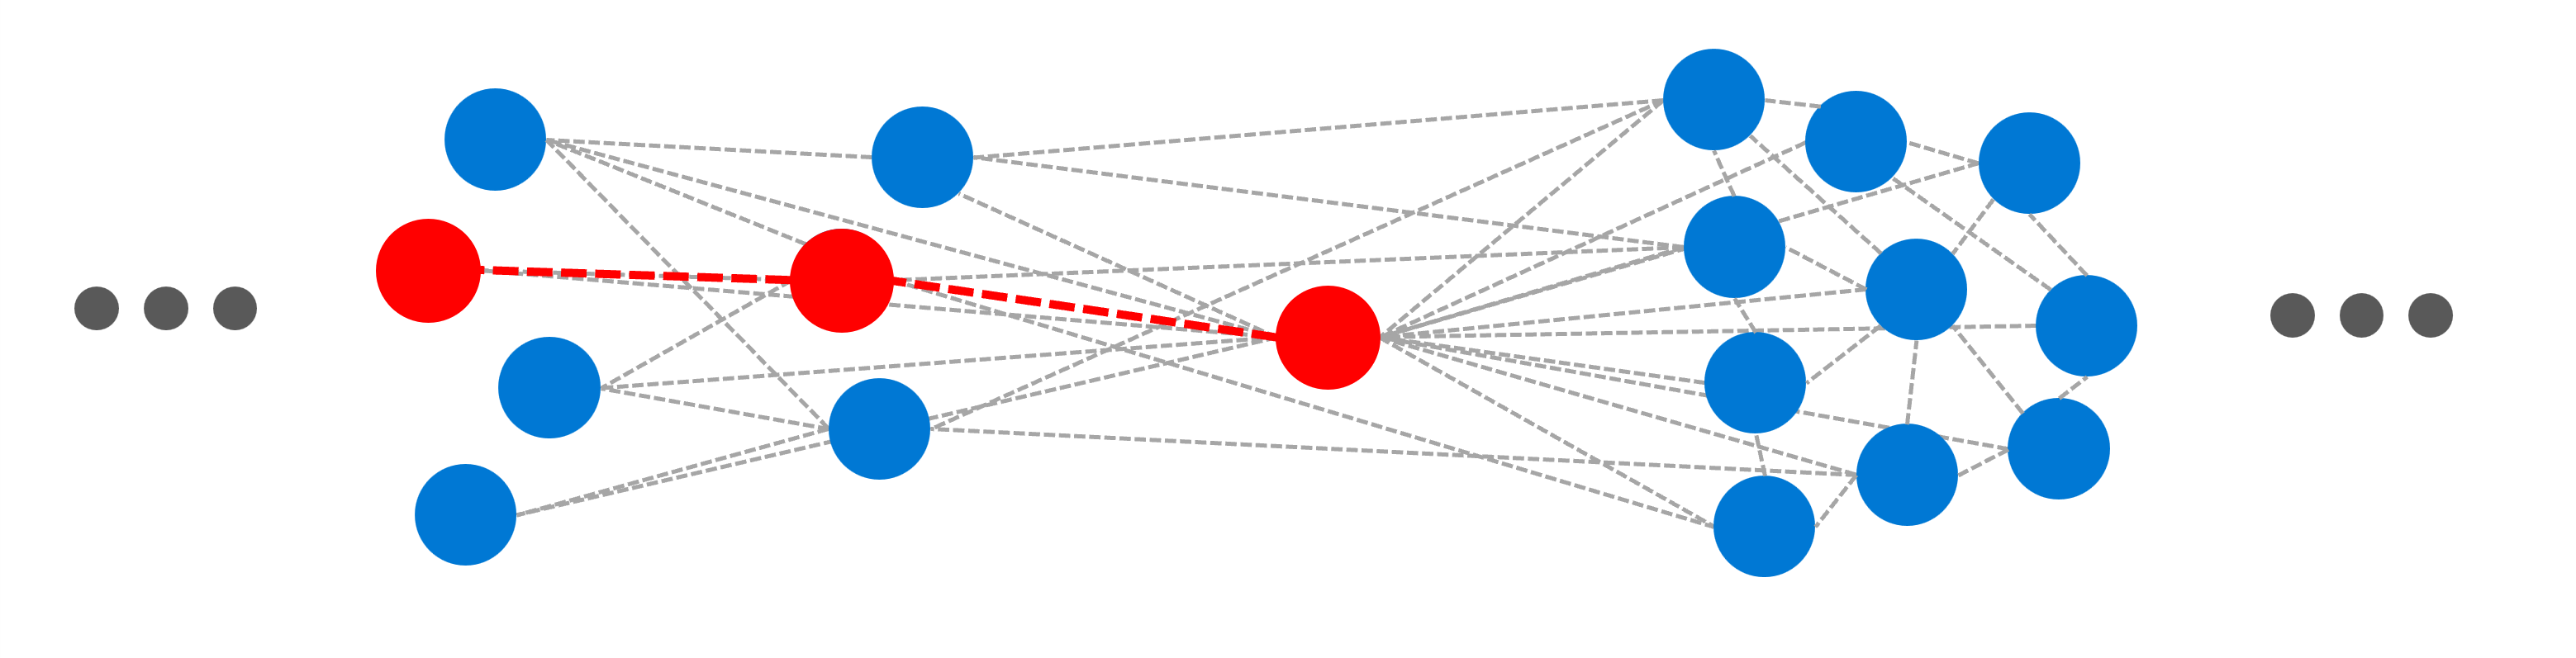
Diese Dynamik wird durch zwei Realitäten verstärkt:
- Transitive Kontrollbeziehungen: Wenn A B kontrolliert und B C kontrolliert, kontrolliert A effektiv C.
- Reibungsarmer Zugriff für mehr Produktivität: Organisationen ermöglichen absichtlich breite Zugriffspfade zur Unterstützung schneller Arbeit, was auch die Reichweite des Angreifers erhöhen kann, wenn dies nicht eng geregelt wird.
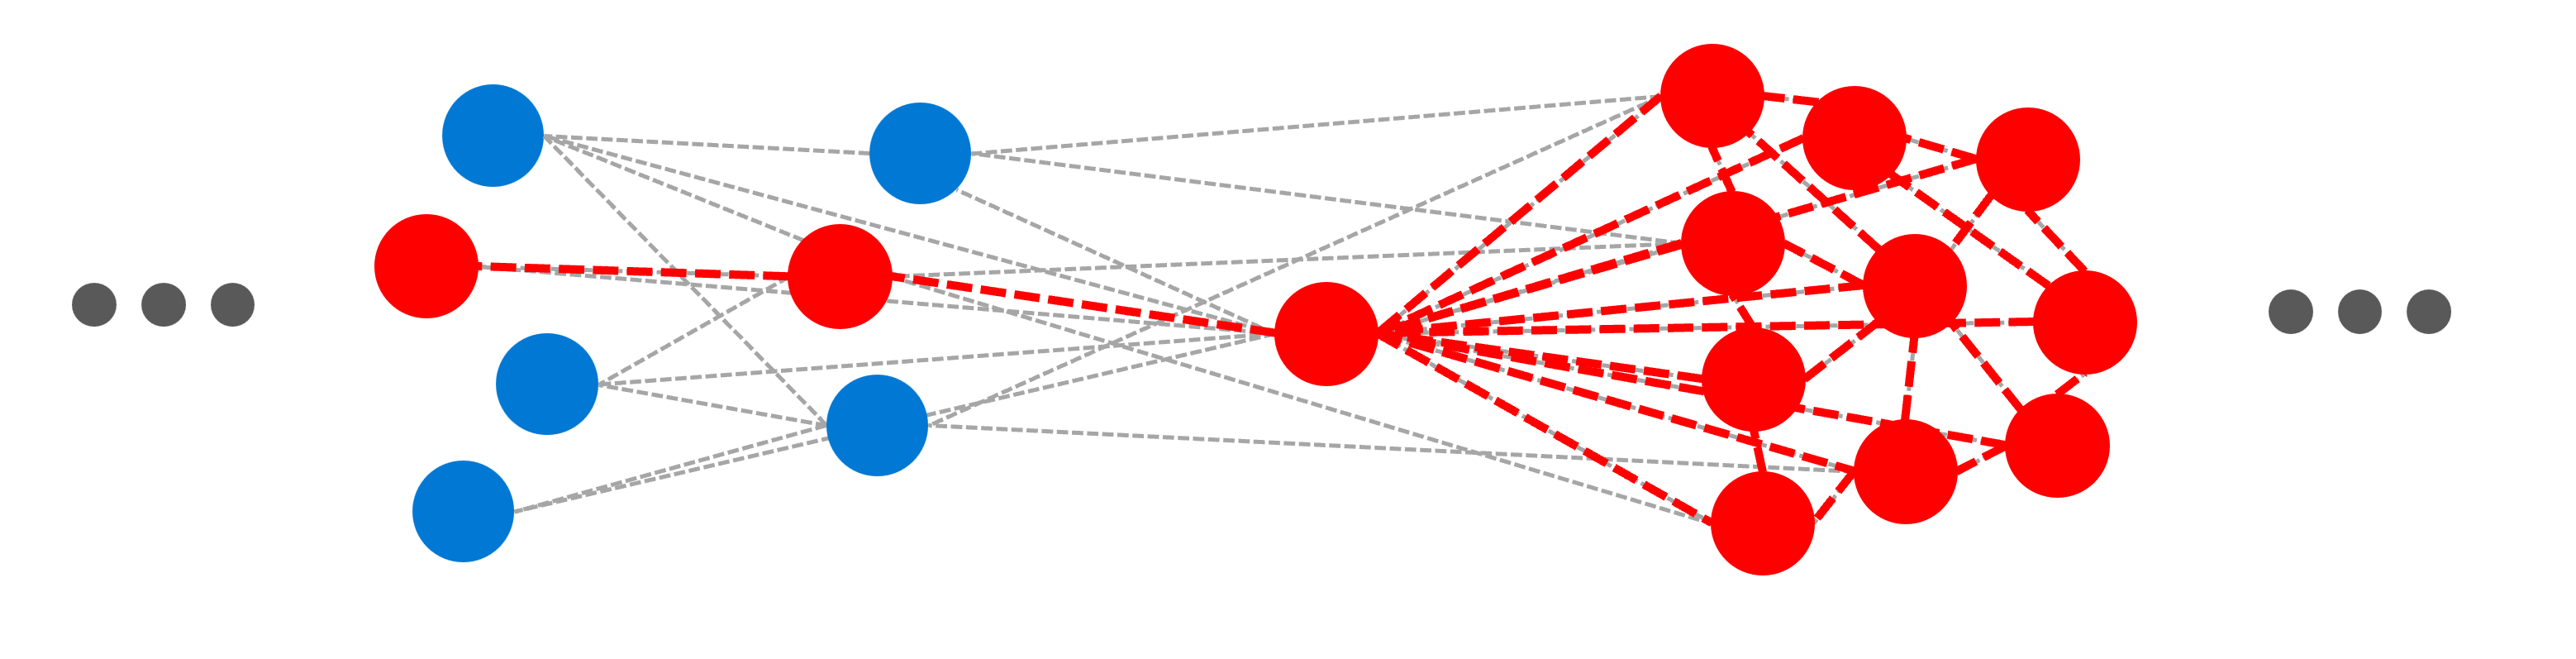
Die drei Zero Trust-Prinzipien reduzieren dieses Risiko, indem sowohl die Strategie auf Systemebene als auch die Kontrollen pro Beziehung gestaltet werden.
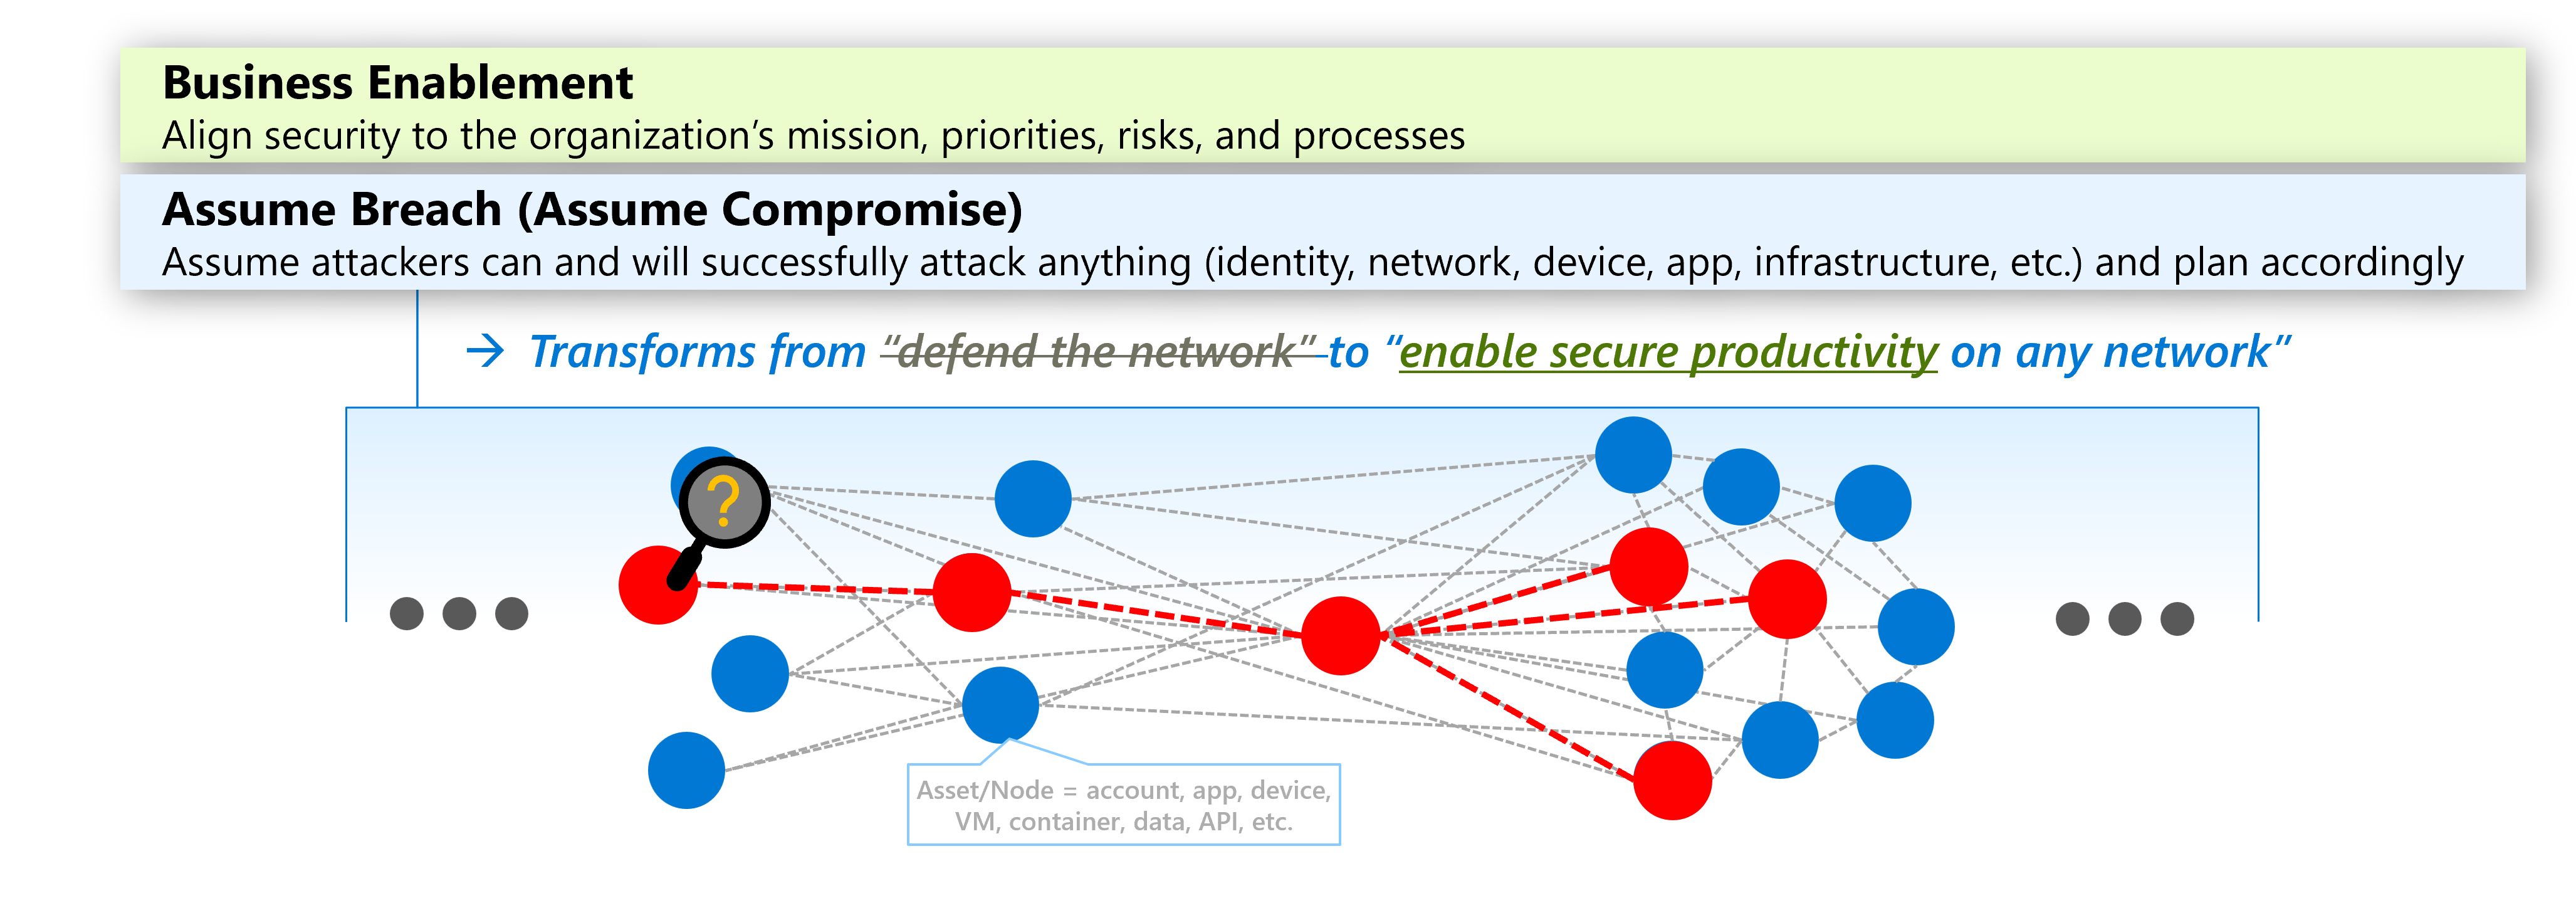
Annahme einer Kompromittierung und geschäftliche Befähigung gemeinsam anwenden
Organisationen müssen Geschäftsergebnisse erzielen, während sie sicher in Umgebungen arbeiten, in denen Angriffe und Fehler auftreten können. Von einer Kompromittierung ausgehen macht diese Sicherheitsrealität zur Entwurfsprämisse, während geschäftliche Befähigung sicherstellt, dass die Sicherheit die Mission der Organisation unterstützt, anstatt sie unnötig zu behindern.
Zusammen ermutigen diese Ideen Organisationen, Systeme zu entwerfen, die erforderliche Geschäftstätigkeiten ermöglichen, während die Wahrscheinlichkeit und die Auswirkungen der Kompromittierung eingeschränkt werden.
Explizite Überprüfung und Prinzip der geringsten Rechte pro Beziehung anwenden
Die anderen beiden Prinzipien gelten für jede Entität und ihre ein- und ausgehenden Kontrollpfade:
- Explizit überprüfen verringert die Angriffsfläche, indem Vertrauensentscheidungen anhand des gesamten relevanten Kontexts und der Telemetriedaten validiert werden.
- Prinzip der geringsten Rechte verringert den Auswirkungsradius, indem dauerhafte Zugriffsrechte und unnötige Kontrollbeziehungen eingeschränkt werden.
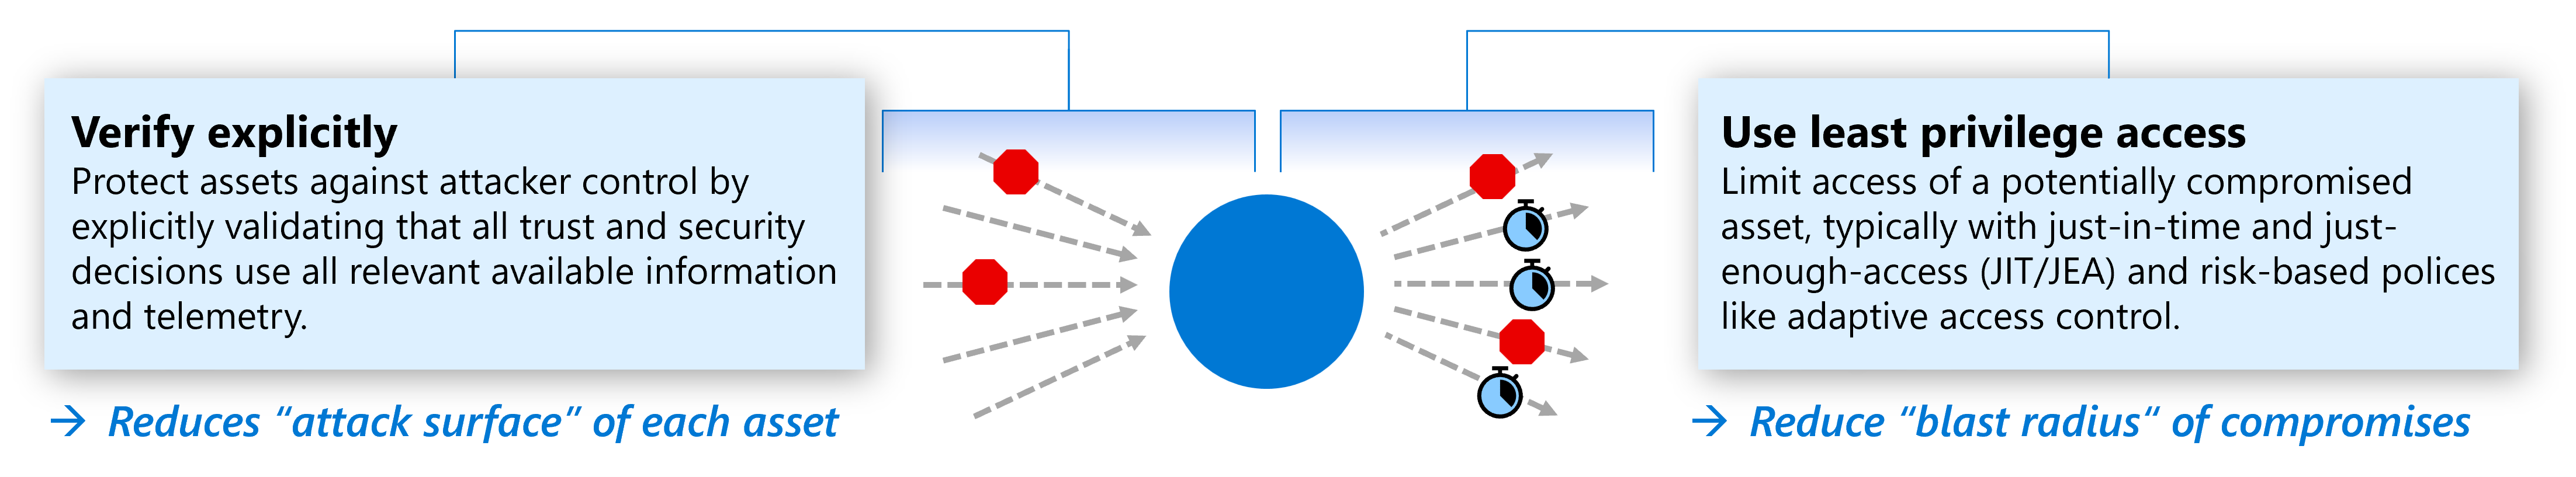
Je nach Technologie und Szenario können diese Prinzipien beispielsweise durch folgende Ansätze implementiert werden:
- Just-enough access (JEA) for role-scoped authorization.
- Just-in-Time-Zugriff (JIT) für zeitlich begrenzte Rechteerweiterung.
- Risikobasierte Richtlinienerzwingung und Neubewertung, wenn sich die Bedingungen ändern.
- Segmentierung und Isolierung, die potenzielle Angriffspfade einschränken.
- Überwachung und Erkennung, die unerwartetes oder böswilliges Verhalten identifizieren.
Traditionelle Annahmen hinterfragen
Viele herkömmliche Sicherheitsansätze stützten sich stark auf Netzwerkgrenzen und behandelten Systeme oder Aktivitäten innerhalb eines vertrauenswürdigen Perimeters anders als außerhalb.
Diese Steuerelemente bleiben nützlich, aber der Netzwerkspeicherort allein ist nicht mehr eine ausreichende Grundlage für vertrauen. Moderne Umgebungen umfassen Clouddienste, Endpunkte, Identitäten, Anwendungen, Daten, Infrastruktur, Betriebstechnologie und KI-Workloads. Angreifer können auch legitime Anmeldeinformationen, Sitzungen, Anwendungen, Tools und administrative Beziehungen verwenden, um durch diese Umgebungen zu navigieren.
Zero Trust stellt implizites Vertrauen infrage:
- Vertrauensentscheidungen explizit treffen, anstatt sie von Standort oder Eigentümerschaft zu erben.
- Den aktuellen Kontext und das Risiko in Sicherheitsentscheidungen einfließen zu lassen.
- Beschränken von Berechtigungen und Kontrollbeziehungen, um Angriffspfade und Auswirkungsradius zu reduzieren.
- Auslegung auf Erkennung, Eindämmung, Reaktion und Wiederherstellung, wenn es zu einer Kompromittierung kommt.
- Behandeln von Sicherheit als Organisationsverantwortung, die von Technologie, Personen und Prozessen unterstützt wird.

Wichtige Änderungen
Die Anwendung von Zero Trust Prinzipien treibt mehrere umfassendere Veränderungen bei der Herangehensweise von Organisationen an die Sicherheit an:
Der Schutz folgt dem Objekt und seinen Beziehungen.
Objekte sind aufgrund ihrer Speicherorte nicht inhärent geschützt. Schützen Sie sie basierend auf ihrem Wert, der Vertraulichkeit, der Exposition, abhängigkeiten und den Beziehungen zu anderen Entitäten.
Vertrauen ist explizit und kontextbezogen
Gehen Sie nicht davon aus, dass eine Identität, ein Gerät, eine Workload, eine Netzwerkverbindung oder eine andere Entität einfach aufgrund des Standorts, des Besitzes oder der vorherigen Aktivität als vertrauenswürdig eingestuft werden sollte. Verwenden Sie relevante Informationen, um Sicherheitsentscheidungen zu treffen.
Berechtigungs- und Kontrollbeziehungen sind eingeschränkt
Verringern Sie unnötige ständige Berechtigungen, und beschränken Sie die Pfade, durch die sich die Kompromittierung einer Entität auf andere auswirken kann.
Eine Kompromittierung wird erwartet.
Verhindern Sie Angriffe, wenn möglich, und gestalten Sie gleichzeitig Kontrollen und Abläufe, um Kompromittierungen zu erkennen, einzudämmen, darauf zu reagieren und sich von Kompromittierungen zu erholen.
Sicherheit umfasst Technologie, Personen und Prozesse
Technische Kontrollen allein können nicht jede Risikoquelle adressieren. Menschliches Verhalten, betriebliche Praktiken, Architektur, Prozesse und Technologien beeinflussen alle die Sicherheit.
Sicherheit ermöglicht Geschäftsergebnisse
Zero Trust versucht nicht, den Zugriff, die Konnektivität oder die Zusammenarbeit zu beseitigen. Es ermöglicht Organisationen, den Zugriff und die Funktionalität bereitzustellen, die das Unternehmen benötigt, und gleichzeitig das damit verbundene Sicherheitsrisiko bewusst zu verwalten.
Wenden Sie Zero Trust-Prinzipien mit SAF an
Die Einführung von Zero Trust ist ein fortlaufender, schrittweiser Prozess. Jede Organisation beginnt an einem anderen Ort basierend auf ihren Geschäftsprioritäten, Risikoprofilen, Sicherheitsreifegrad, Technologieumgebung und vorhandenen Investitionen.
Das Microsoft Security Adoption Framework (SAF) verwendet Zero Trust als grundlegende Sicherheitsprinzipien, anstatt es als einzelne Technologiearchitektur oder Implementierungsprojekt zu behandeln. SAF verbindet diese Prinzipien mit Geschäftsprioritäten, Sicherheitspraktiken und technischer Implementierung.
SAF führt dies durch drei ergänzende Komponenten durch:
Geschäftsszenarien
Helfen Sie Führungskräften, wichtige Sicherheitsergebnisse basierend auf Geschäfts- und Sicherheitsrisiken zu identifizieren und zu priorisieren.
Sicherheitsdisziplinen
Helfen Sie Teams beim Aufbau der Strategie, Architektur, Prozesse, Funktionen und betrieblichen Praktiken, die erforderlich sind, um diese Ergebnisse zu erzielen.
Technologiepfeiler
Wenden Sie Sicherheitsprinzipien auf Technologiebereiche wie Identität, Endpunkte, Anwendungen, Daten, Infrastruktur, Netzwerke und KI-Workloads an.

Nächste Schritte
- Um mit der strukturierten Einführung zu beginnen, folgen Sie unserer SAF-Reise.
- Um kritische Sicherheitsergebnisse zu untersuchen, beginnen Sie mit unseren Geschäftsszenarien.
- Um mit der Bewertung Ihrer aktuellen Zero Trust Haltung zu beginnen, beginnen Sie Zero Trust Assessment.
- Um direkt in die Implementierung einzutauchen, überprüfen Sie die Implementierung technischer Lösungen.
- Für Standards und Framework-Abbildungen beginnen Sie mit Sicherheitsstandards und Frameworks.