Regieren
Sie können die Govern-Methodik verwenden, um eine konsistente Kontrolle Ihrer Umgebung zu gewährleisten und greifbare Risiken zu bewältigen. Die Methode "Govern" bietet einen strukturierten Ansatz, mit dem Sie Governance in Azure einrichten und optimieren können. Die Methode "Govern" besteht aus fünf Schritten.
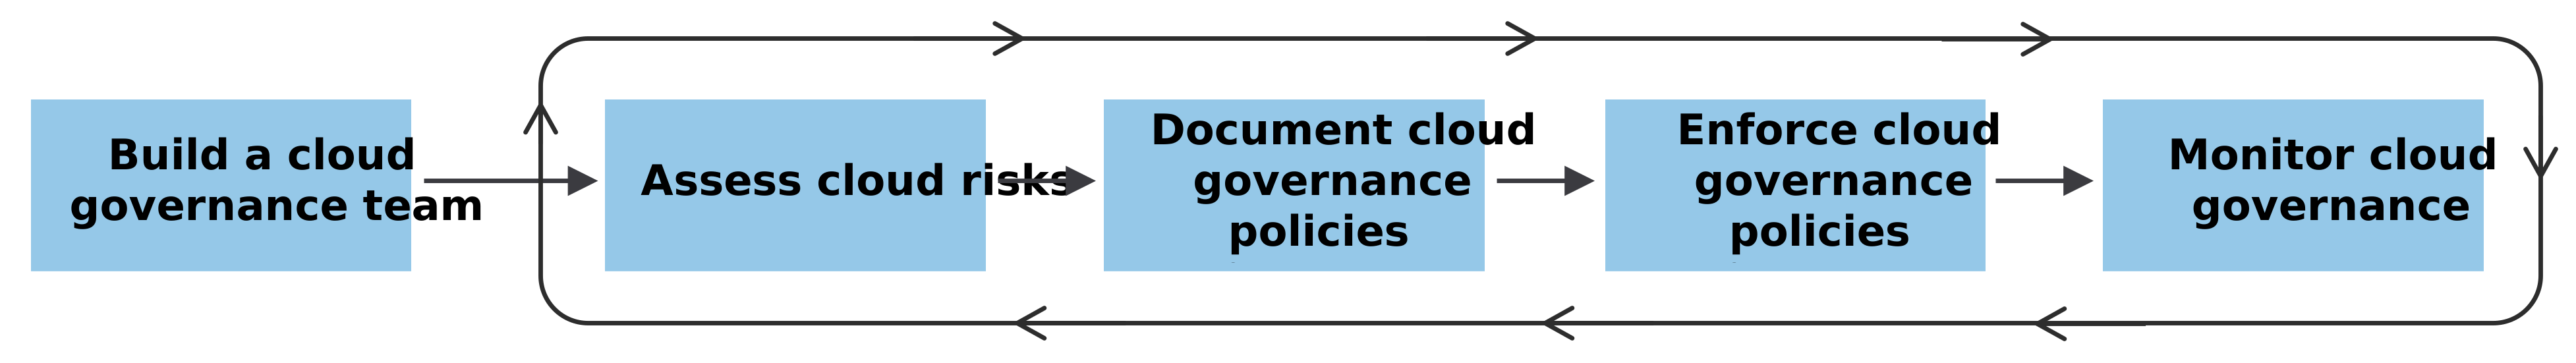
Erstellen eines Teams
Wählen Sie ein kleines, vielfältiges Team aus, um eine schnelle Entscheidungsfindung zu fördern und verschiedene Perspektiven einzubeziehen. Definieren Sie die Funktionen, die Autorität und den Bereich des Teams. Stellen Sie sicher, dass Ihre Organisation Ihr Cloud Governance-Team unterstützt, damit Sie wichtige Sicherheitsrichtlinien erzwingen können.
Cloudrisiken bewerten
Bevor Sie neue Richtlinien erstellen oder vorhandene Richtlinien aktualisieren, müssen Sie Cloudrisiken bewerten, um die neue oder aktualisierte Richtlinie zu definieren. So bewerten Sie Risiken in der Cloud effektiv:
Identifizieren Sie Risiken und katalogisieren Sie sie. Verwenden Sie Azure-Tools, um Cloudressourcen aufzulisten und Cloudrisiken zu ermitteln.
Analysieren Sie Risiken , und weisen Sie jedem Risiko einen qualitativen oder quantitativen Wert zu. Priorisieren Sie die Risiken nach Schweregrad.
Ermitteln Sie die Auswirkungen eines Risikos, z. B. Ausfallzeiten oder Kosten.
Dokumentieren Sie Risiken, und informieren Sie alle erforderlichen Parteien in Ihrer Organisation über die Risiken.
Überprüfen Sie risiken regelmäßig und als Reaktion auf Ereignisse, um sicherzustellen, dass sie gültig und korrekt bleiben.
Dokumentrichtlinien
Nachdem Sie Geschäftsrisiken identifiziert haben, die der Cloud zugeordnet sind, müssen Sie Richtlinien dokumentieren oder aktualisieren, um die Risiken zu mindern. Eine gesunde Cloudgovernancestrategie beginnt mit einer soliden Cloud-Governance-Richtlinie.
Cloud-Governance-Richtlinien legen die Anforderungen, Standards und Ziele fest, an denen sich Ihre IT-Mitarbeiter und automatisierten Systeme orientieren müssen. Einzelne Richtlinienanweisungen sind Richtlinien, mit denen Sie bestimmte Risiken adressieren können, die Sie während der Risikoanalyse identifizieren. Definieren Sie einen Ansatz zum Dokumentieren Ihrer Richtlinien, einschließlich der Erstellung, Wartung und Aktualisierung von Regeln, die die Verwendung Ihrer Clouddienste regeln. Fügen Sie Richtlinien zu einem zentralisierten Repository hinzu, um alle Personen zu informieren, die die Richtlinien einhalten müssen.
Erzwingen von Richtlinien
Um Cloud Governance durchzusetzen, integrieren Sie Steuerelemente und Verfahren, um die Cloudnutzung an Ihre Cloud-Governance-Richtlinien auszurichten. Verwenden Sie Cloud-Governance-Tools, um die Compliance für eine kleine Gruppe von Richtlinien zu automatisieren und dann im Laufe der Zeit weitere Richtlinien hinzuzufügen. Führen Sie die folgenden Aufgaben aus, um einen reibungslosen Übergang zur Erzwingung sicherzustellen:
- Delegieren Sie die Governanceverantwortlichkeiten.
- Übernehmen Sie ein Vererbungsmodell für Richtlinien.
- Wenden Sie Tagging- und Benennungskonventionen auf die Ressourcen im Vererbungsmodell an.
- Implementieren Sie einen Monitor-first-Ansatz.
Überwachung der Cloud-Governance
Nachdem Sie Ihre Richtlinien festgelegt und die Prozesse und Verfahren Ihrer Organisation an die Richtlinien angepasst haben, müssen Sie Ihre Cloud-Governance überwachen. Verwenden Sie die Überwachung, um Bereiche zu ermitteln, in denen die Compliance nicht gegeben ist, und nehmen Sie Änderungen vor, um Probleme mit der Compliance zu verringern.
Konfigurieren Sie Warnungen, um Teams oder Einzelpersonen über Abweichungen von Ihren Governancerichtlinien zu benachrichtigen. Definieren Sie klare Schwellenwerte, die die Warnungen an die entsprechenden Personen auslösen. Entwickeln Sie einen Maßnahmenplan, um Verstöße schnell zu beheben und Probleme mit hohem Risiko zu priorisieren. Um künftige Vorfälle zu verhindern, aktualisieren Sie Ihre Governancerichtlinien und Durchsetzungsmechanismen.