Σημείωμα
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να εισέλθετε ή να αλλάξετε καταλόγους.
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να αλλάξετε καταλόγους.
Το Power Platform επεξεργάζεται τόσο προσωπικά δεδομένα όσο και δεδομένα πελατών. Αυτή η επεξεργασία περιλαμβάνει δεδομένα από:
- Προσαρμοσμένοι σύνδεσμοι
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Για να μάθετε περισσότερα σχετικά με τα προσωπικά δεδομένα και τα δεδομένα πελατών, ανατρέξτε στο Microsoft Trust Center.
Σημείο αποθήκευσης δεδομένων
Ένας μισθωτής Microsoft Entra φιλοξενεί πληροφορίες που σχετίζονται με έναν οργανισμό και την ασφάλειά του. Όταν ένας tenant του Microsoft Entra εγγράφεται για υπηρεσίες Power Platform, η επιλεγμένη μακροπεριοχή του tenant αντιστοιχίζεται στην καταλληλότερη γεωγραφική μακροπεριοχή του Azure όπου υπάρχει ανάπτυξη του Power Platform. Το Power Platform αποθηκεύει δεδομένα πελατών στην εκχωρηθείσα γεωγραφική περιοχή μακροεντολής Azure του μισθωτή αρχική γεωγραφική περιφέρεια εκτός από το σημείο όπου οι οργανισμοί αναπτύσσουν υπηρεσίες σε πολλές περιοχές. Μια γεωγραφική περιοχή μακροεντολής αντιπροσωπεύει το όριο σημείου αποθήκευσης δεδομένων που ευθυγραμμίζεται με τους νόμους σημείου αποθήκευσης δεδομένων για μια δεδομένη γεωγραφική τοποθεσία. Για να μάθετε σχετικά με τις περιοχές που είναι διαθέσιμες σε μια συγκεκριμένη γεωγραφία μακροπεριοχής, ανατρέξτε στο θέμα Power Platform και Dynamics 365 γεωγραφία μακροπεριοχής.
Ως διαχειριστής, μπορείτε να επιλέξετε μια γεωγραφική μακροπεριοχή, όπως η Βόρεια Αμερική, η Ευρώπη ή η Ασία-Ειρηνικός, αντί για μια συγκεκριμένη περιοχή κέντρου δεδομένων. Η πλατφόρμα, στη συνέχεια, εκχωρεί αυτόματα τη βέλτιστη περιοχή κέντρου δεδομένων εντός της επιλεγμένης γεωγραφικής μακροπεριφέρειας βάσει χωρητικότητας, διαθεσιμότητας και επιδόσεων. Αυτή η προσέγγιση συμβάλλει στη διασφάλιση μιας πιο κλιμακούμενης, ανθεκτικής και αποδοτικής εμπειρίας για όλους τους πελάτες, ενώ παράλληλα συνεχίζει να τηρεί τις δεσμεύσεις αποθήκευσης δεδομένων. Η έξυπνη επιλογή περιοχής εξασφαλίζει ότι περιβάλλοντα τοποθετούνται σε περιοχές με τη βέλτιστη χωρητικότητα και εύρυθμη λειτουργία, βελτιώνοντας τον χρόνο λειτουργίας και την ανταπόκριση.
Ορισμένοι οργανισμοί έχουν παγκόσμια παρουσία. Για παράδειγμα, μια επιχείρηση μπορεί να έχει την έδρα της στις Ηνωμένες Πολιτείες, αλλά να έχει επιχειρηματικές δραστηριότητες στην Αυστραλία. Μπορεί να χρειαστεί ορισμένα δεδομένα του Power Platform να αποθηκευτούν στην Αυστραλία για τη συμμόρφωση με τους τοπικούς κανονισμούς. Όταν οι υπηρεσίες Power Platform αναπτύσσονται σε περισσότερες από μία γεωγραφικές περιοχές του Azure, αυτό αναφέρεται ως ανάπτυξη multi-geo. Σε αυτήν την περίπτωση, μόνο τα μεταδεδομένα που σχετίζονται με το περιβάλλον αποθηκεύονται στην αρχική γεωγραφική περιφέρεια μακροεντολής. Όλα τα μεταδεδομένα και τα δεδομένα προϊόντων αυτού του περιβάλλοντος αποθηκεύονται στο απομακρυσμένο macro geo.
Οι υπηρεσίες Power Platform είναι διαθέσιμες σε συγκεκριμένες γεωγραφικές περιοχές του Azure. Για περισσότερες πληροφορίες σχετικά με το πού είναι διαθέσιμες οι υπηρεσίες Power Platform, πού αποθηκεύονται και αναπαράγονται τα δεδομένα σας για ανθεκτικότητα και πώς χρησιμοποιούνται, μεταβείτε στο Microsoft Trust Center. Οι δεσμεύσεις που αφορούν τη θέση των αδρανών δεδομένων των πελατών, καθορίζονται στους Όρους επεξεργασίας δεδομένων που περιλαμβάνονται στους Όρους Microsoft Online Services. Η Microsoft παρέχει επίσης κέντρα δεδομένων για κυρίαρχες οντότητες.
Χειρισμός δεδομένων
Αυτή η ενότητα περιγράφει τον τρόπο που το Power Platform αποθηκεύει, επεξεργάζεται και μεταφέρει δεδομένα πελατών.
Αδρανή δεδομένα
Εκτός αν ορίζεται διαφορετικά στην τεκμηρίωση, τα δεδομένα πελατών παραμένουν στην αρχική προέλευση (για παράδειγμα, Dataverse ή SharePoint). Οι εφαρμογές Power Platform αποθηκεύονται στον χώρο αποθήκευσης Azure ως μέρος ενός περιβάλλοντος. Τα δεδομένα της εφαρμογής για κινητά κρυπτογραφούνται και αποθηκεύονται στο SQL Express. Στις περισσότερες περιπτώσεις, οι εφαρμογές χρησιμοποιούν τον χώρο αποθήκευσης Azure για τη διατήρηση δεδομένων υπηρεσίας Power Platform και τη Βάση δεδομένων Azure SQL για διατήρηση μετα-δεδομένων υπηρεσίας. Τα δεδομένα που εισάγουν οι χρήστες της εφαρμογής αποθηκεύονται στην αντίστοιχη προέλευση δεδομένων για την υπηρεσία, όπως Dataverse.
Όλα τα δεδομένα που διατηρούνται από το Power Platform είναι κρυπτογραφημένα από προεπιλογή με χρήση κλειδιών που διαχειρίζεται η Microsoft. Τα δεδομένα πελατών σε βάση δεδομένων Azure SQL είναι πλήρως κρυπτογραφημένα με την τεχνολογία Διαφανής κρυπτογράφηση δεδομένων του SQL Azure (TDE). Τα δεδομένα πελατών που είναι αποθηκευμένα στον χώρο αποθήκευσης αντικειμένων blob Azure είναι κρυπτογραφημένα με χρήση της κρυπτογράφησης χώρου αποθήκευσης Azure.
Δεδομένα σε επεξεργασία
Τα δεδομένα είναι υπό επεξεργασία όταν χρησιμοποιούνται ως μέρος ενός αλληλεπιδραστικού σεναρίου ή όταν μια διεργασία παρασκηνίου, όπως η ανανέωση, αγγίζει αυτά τα δεδομένα. Το Power Platform φορτώνει δεδομένα υπό επεξεργασία στον χώρο μνήμης ενός ή περισσότερων φόρτων εργασίας εξυπηρέτησης. Για να διευκολυνθεί η λειτουργικότητα του φόρτου εργασίας, τα δεδομένα που είναι αποθηκευμένα στη μνήμη δεν κρυπτογραφούνται.
Δεδομένα σε διαμετακόμιση
Το Power Platform κρυπτογραφεί όλη την εισερχόμενη κυκλοφορία HTTP χρησιμοποιώντας TLS 1.2 ή νεότερη έκδοση. Η πλατφόρμα απορρίπτει τα αιτήματα που προσπαθούν να χρησιμοποιήσουν TLS 1.1 ή παλαιότερη.
Δυνατότητες προηγμένης ασφάλειας
Ορισμένες από τις προηγμένες δυνατότητες ασφαλείας του Power Platform απαιτούν συγκεκριμένες άδειες χρήσης.
Ετικέτες υπηρεσίας
Μια ετικέτα υπηρεσίας αντιπροσωπεύει μια ομάδα προθεμάτων διευθύνσεων IP από μια δεδομένη υπηρεσία Azure. Μπορείτε να χρησιμοποιήσετε ετικέτες υπηρεσίας για να ορίσετε στοιχεία ελέγχου πρόσβασης δικτύου στις Ομάδες ασφαλείας δικτύου ή στο Τείχος προστασίας Azure.
Οι ετικέτες υπηρεσίας βοηθούν στην ελαχιστοποίηση της πολυπλοκότητας των συχνών ενημερώσεων στους κανόνες ασφάλειας δικτύου. Χρησιμοποιήστε ετικέτες υπηρεσίας αντί για συγκεκριμένες διευθύνσεις IP όταν δημιουργείτε κανόνες ασφαλείας που, για παράδειγμα, επιτρέπουν ή αποκλείουν την κυκλοφορία για την αντίστοιχη υπηρεσία.
Η Microsoft διαχειρίζεται τα προθέματα διευθύνσεων που περιλαμβάνονται στην ετικέτα υπηρεσίας και τα ενημερώνει αυτόματα καθώς οι διευθύνσεις αλλάζουν. Για περισσότερες πληροφορίες δείτε Περιοχές διευθύνσεων IP Azure και ετικέτες υπηρεσίας - Δημόσιο cloud.
Πολιτικές δεδομένων
Το Power Platform περιλαμβάνει εκτεταμένες δυνατότητες πολιτικής δεδομένων για τη διαχείριση της ασφάλειας δεδομένων.
Περιορισμός IP υπογραφής κοινόχρηστης πρόσβασης (SAS) χώρου αποθήκευσης
Σημείωμα
Προτού ενεργοποιήσουν οποιαδήποτε από αυτές τις δυνατότητες SAS, οι πελάτες πρέπει πρώτα να επιτρέψουν την πρόσβαση στον τομέα https://*.api.powerplatformusercontent.com ή οι περισσότερες λειτουργίες SAS δεν θα λειτουργούν.
Αυτό το σύνολο δυνατοτήτων είναι λειτουργικότητα ειδική για τον μισθωτή, η οποία περιορίζει τα διακριτικά υπογραφής κοινόχρηστης πρόσβασης (SAS) του Storage και ελέγχεται από ένα μενού στο Κέντρο διαχείρισης του Power Platform. Αυτή η ρύθμιση περιορίζει ποιος, βάσει IP (IPv4 και IPv6), μπορεί να χρησιμοποιεί εταιρικά διακριτικά SAS.
Μπορείτε να βρείτε αυτές τις ρυθμίσεις στις ρυθμίσεις Προστασία προσωπικών δεδομένων + Ασφάλεια ενός περιβάλλοντος στο κέντρο διαχείρισης. Ενεργοποιήστε την επιλογή Ενεργοποίηση κανόνα SAS κοινόχρηστης πρόσβασης χώρου αποθήκευσης βάσει διεύθυνσης IP.
Οι διαχειριστές μπορούν να επιλέξουν μία από αυτές τις τέσσερις επιλογές για αυτήν τη ρύθμιση:
| Επιλογή | Ρύθμιση | Description |
|---|---|---|
| 1 | Μόνο σύνδεση IP | Αυτή η ρύθμιση περιορίζει τη χρήση των κλειδιών SAS στη διεύθυνση IP του αιτούντος. |
| 2 | Τείχος προστασίας IP μόνο | Αυτό περιορίζει τη χρήση κλειδιών SAS, ώστε να λειτουργούν μόνο εντός ενός εύρους που καθορίζεται από τον διαχειριστή. |
| 3 | Σύνδεση IP και Τείχος προστασίας | Αυτό περιορίζει τη χρήση κλειδιών SAS για λειτουργία εντός μιας καθορισμένης περιοχής διαχείρισης και μόνο στο IP του αιτούντος. |
| 4 | Σύνδεση IP ή Τείχος προστασίας | Επιτρέπει τη χρήση κλειδιών SAS εντός του καθορισμένου εύρους τιμών. Εάν το αίτημα προέρχεται εκτός της περιοχής, εφαρμόζεται η σύνδεση IP. |
Σημείωμα
Οι διαχειριστές που επιλέγουν να επιτρέψουν το IP Firewall (οι επιλογές 2, 3 και 4 αναφέρονται στον παραπάνω πίνακα) πρέπει να εισαγάγουν και τα δύο εύρη IPv4 και IPv6 των δικτύων τους για να εξασφαλίσουν τη σωστή κάλυψη των χρηστών τους.
Προειδοποίηση
Οι επιλογές 1 και 3 χρησιμοποιούν τη δέσμευση IP, η οποία δεν λειτουργεί σωστά εάν οι πελάτες διαθέτουν πύλες με δυνατότητα χώρου συγκέντρωσης IP, αντίστροφου διακομιστή μεσολάβησης ή μετάφρασης διευθύνσεων δικτύου (NAT) που χρησιμοποιούνται στα δίκτυά τους. Αυτό έχει ως αποτέλεσμα η διεύθυνση IP ενός χρήστη να αλλάζει πολύ συχνά για να μπορεί ένας αιτών να διατηρεί αξιόπιστα την ίδια IP μεταξύ των λειτουργιών ανάγνωσης/εγγραφής του SAS.
Οι επιλογές 2 και 4 λειτουργούν όπως προβλέπεται.
Προϊόντα που εφαρμόζουν Σύνδεση IP όταν ενεργοποιούνται:
- Dataverse
- Power Automate
- Προσαρμοσμένες συνδέσεις
- Power Apps
Αντίκτυπος στην εμπειρία χρήστη
Όταν ένας χρήστης, ο οποίος δεν πληροί τους περιορισμούς διευθύνσεων IP ενός περιβάλλοντος, ανοίγει μια εφαρμογή: Οι χρήστες λαμβάνουν ένα μήνυμα σφάλματος που αναφέρει ένα γενικό πρόβλημα IP.
Όταν ένας χρήστης, ο οποίος πληροί τους περιορισμούς της διεύθυνσης IP, ανοίγει μια εφαρμογή: Παρουσιάζονται τα ακόλουθα συμβάντα:
- Ενδέχεται να εμφανιστεί στους χρήστες ένα μήνυμα banner που θα εξαφανιστεί γρήγορα, ενημερώνοντάς τους ότι έχει οριστεί μια ρύθμιση IP και ότι πρέπει να επικοινωνήσουν με τον διαχειριστή για λεπτομέρειες ή να ανανεώσουν τυχόν σελίδες που χάνουν τη σύνδεση.
- Το πιο σημαντικό, λόγω της επικύρωσης IP που χρησιμοποιεί αυτή η ρύθμιση ασφαλείας, ορισμένες λειτουργίες ενδέχεται να εκτελούνται πιο αργά από ό,τι εάν ήταν απενεργοποιημένη.
Ενημέρωση ρυθμίσεων με προγραμματισμό
Οι διαχειριστές μπορούν να χρησιμοποιήσουν την αυτοματοποίηση για να ορίσουν και να ενημερώσουν τη ρύθμιση σύνδεσης IP έναντι της ρύθμισης του τείχους προστασίας, το εύρος IP που περιλαμβάνεται στη λίστα επιτρεπόμενων διευθύνσεων και την εναλλαγή καταγραφής. Μάθετε περισσότερα στο Πρόγραμμα εκμάθησης: Δημιουργία, ενημέρωση και λίστα ρυθμίσεων διαχείρισης περιβάλλοντος.
Καταγραφή κλήσεων SAS
Αυτή η ρύθμιση επιτρέπει να καταγράφονται όλες οι κλήσεις SAS εντός Power Platform στο Purview. Αυτή η καταγραφή εμφανίζει τα σχετικά μετα-δεδομένα για όλα τα συμβάντα δημιουργίας και χρήσης και μπορεί να ενεργοποιηθεί ανεξάρτητα από τους παραπάνω περιορισμούς SAS IP. Οι υπηρεσίες Power Platform προς το παρόν εντάσσουν κλήσεις SAS το 2024.
| Όνομα πεδίου | Περιγραφή πεδίου |
|---|---|
response.status_message |
Υποδεικνύει εάν το συμβάν ήταν επιτυχές ή όχι: SASSuccess ή SASAuthorizationError. |
response.status_code |
Υποδεικνύει εάν το συμβάν ήταν επιτυχές ή όχι: 200, 401 ή 500. |
ip_binding_mode |
Λειτουργία σύνδεσης IP που έχει οριστεί από έναν διαχειριστή μισθωτή, εάν είναι ενεργοποιημένη. Ισχύει μόνο για συμβάντα δημιουργίας SAS. |
admin_provided_ip_ranges |
Περιοχές διευθύνσεων IP που έχουν οριστεί από έναν διαχειριστή μισθωτή, εάν υπάρχουν. Ισχύει μόνο για συμβάντα δημιουργίας SAS. |
computed_ip_filters |
Τελικό σύνολο φίλτρων IP που δεσμεύονται σε URIs SAS με βάση τη λειτουργία σύνδεσης IP και τις περιοχές που έχουν οριστεί από έναν διαχειριστή μισθωτή. Ισχύει τόσο για τη δημιουργία όσο και για τα συμβάντα χρήσης SAS. |
analytics.resource.sas.uri |
Τα δεδομένα στα οποία προσπαθούσαν να αποκτήσουν πρόσβαση ή να δημιουργήσουν. |
enduser.ip_address |
Η δημόσια διεύθυνση IP του καλούντος. |
analytics.resource.sas.operation_id |
Το μοναδικό αναγνωριστικό από το συμβάν δημιουργίας. Η αναζήτηση με αυτό το θέμα δείχνει όλα τα συμβάντα χρήσης και δημιουργίας που σχετίζονται με τις κλήσεις SAS από το συμβάν δημιουργίας. Αντιστοιχισμένο στην x-ms-sas-operation-id κεφαλίδα απόκρισης. |
request.service_request_id |
Μοναδικό αναγνωριστικό από την αίτηση ή την απόκριση και μπορεί να χρησιμοποιηθεί για την αναζήτηση μίας εγγραφής. Αντιστοιχισμένο στην x-ms-service-request-id κεφαλίδα απόκρισης. |
version |
Έκδοση αυτού του σχήματος αρχείου καταγραφής. |
type |
Γενική απάντηση. |
analytics.activity.name |
Ο τύπος δραστηριότητας αυτού του συμβάντος ήταν: Δημιουργία ή Χρήση. |
analytics.activity.id |
Μοναδικό αναγνωριστικό της εγγραφής στο Purview. |
analytics.resource.organization.id |
Αναγνωριστικό οργανισμού |
analytics.resource.environment.id |
Αναγνωριστικό περιβάλλοντος |
analytics.resource.tenant.id |
Αναγνωριστικό μισθωτή |
enduser.id |
Το GUID από το Microsoft Entra ID του δημιουργού από το συμβάν δημιουργίας. |
enduser.principal_name |
Το UPN/η διεύθυνση ηλεκτρονικού ταχυδρομείου του δημιουργού. Για συμβάντα χρήσης, αυτή είναι μια γενική απάντηση: "system@powerplatform". |
enduser.role |
Γενική απόκριση: Τακτική για συμβάντα δημιουργίας και Σύστημα για συμβάντα χρήσης. |
Ενεργοποιήστε την καταγραφή ελέγχου του Purview.
Για να εμφανίζονται τα αρχεία καταγραφής στην παρουσία Purview, πρέπει πρώτα να δηλώσετε συμμετοχή σε αυτό για κάθε περιβάλλον για το οποίο θέλετε αρχεία καταγραφής. Αυτή η ρύθμιση μπορεί να ενημερωθεί στο κέντρο διαχείρισης Power Platform από έναν διαχειριστή του μισθωτή.
- Εισέλθετε στο κέντρο διαχείρισης του Power Platform με διαπιστευτήρια διαχειριστή μισθωτή.
- Στο παράθυρο περιήγησης, επιλέξτε Διαχείριση.
- Στο τμήμα παραθύρου Διαχείριση, επιλέξτε Περιβάλλοντα.
- Επιλέξτε το περιβάλλον για το οποίο θέλετε να ενεργοποιήσετε την καταγραφή διαχειριστή.
- Στη γραμμή εντολών επιλέξτε Ρυθμίσεις.
- Επιλέξτε Προϊόν>Απόρρητο + Ασφάλεια.
- Στην περιοχή Ρυθμίσεις ασφαλείας υπογραφής κοινόχρηστης πρόσβασης (SAS) χώρου αποθήκευσης (έκδοση προεπισκόπησης), ενεργοποιήστε τη δυνατότητα Ενεργοποίηση της καταγραφής SAS στο Purview.
Αναζήτηση αρχείων καταγραφής ελέγχου
Οι διαχειριστές του μισθωτή μπορούν να χρησιμοποιήσουν το Purview για να προβάλουν αρχεία καταγραφής ελέγχου που εκπέμπονται για λειτουργίες SAS και μπορούν να αυτοδιαγνώσουν σφάλματα που ενδέχεται να επιστραφούν σε ζητήματα επικύρωσης IP. Τα αρχεία καταγραφής Purview είναι η πιο αξιόπιστη λύση.
Χρησιμοποιήστε τα παρακάτω βήματα για να διαγνώσετε προβλήματα ή να κατανοήσετε καλύτερα τα μοτίβα χρήσης SAS εντός του μισθωτή σας.
Βεβαιωθείτε ότι η καταγραφή ελέγχου είναι ενεργοποιημένη για το περιβάλλον. Ανατρέξτε στο θέμα Ενεργοποιήστε την καταγραφή ελέγχου του Purview.
Μεταβείτε στην πύλη συμμόρφωσης Microsoft Purview και συνδεθείτε με διαπιστευτήρια διαχειριστή μισθωτή.
Στο αριστερό παράθυρο περιήγησης, επιλέξτε Audit. Εάν αυτή η επιλογή δεν είναι διαθέσιμη σε εσάς, αυτό σημαίνει ότι ο συνδεδεμένος χρήστης δεν έχει πρόσβαση διαχειριστή για υποβολή ερωτημάτων στα αρχεία καταγραφής ελέγχου.
Επιλέξτε ημερομηνία και χρονική περίοδο στο UTC για αναζήτηση αρχείων καταγραφής σφαλμάτων. Για παράδειγμα, όταν επιστράφηκε σφάλμα 403 Forbidden με κωδικό σφάλματος unauthorized_caller.
Από την
Activities - friendly namesαναπτυσσόμενη λίστα, κάντε αναζήτηση για λειτουργίες αποθήκευσης Power Platform και επιλέξτε Δημιουργημένο SAS URI και Χρησιμοποιημένο SAS URI.Καθορίστε μια λέξη-κλειδί στην Αναζήτηση με λέξεις-κλειδιά. Ανατρέξτε στο θέμα Ξεκινήστε με την αναζήτηση στην τεκμηρίωση του Purview για να μάθετε περισσότερα σχετικά με αυτό το πεδίο. Μπορείτε να χρησιμοποιήσετε μια τιμή από οποιοδήποτε από τα πεδία που περιγράφονται στον παραπάνω πίνακα, ανάλογα με το σενάριό σας, αλλά παρακάτω είναι τα προτεινόμενα πεδία για αναζήτηση (κατά σειρά προτίμησης):
- Η τιμή της κεφαλίδας απάντησης
x-ms-service-request-id. Αυτή η τιμή φιλτράρει τα αποτελέσματα σε ένα συμβάν δημιουργίας SAS URI ή σε ένα συμβάν χρήσης SAS URI, ανάλογα με τον τύπο αίτησης από τον οποίο προέρχεται η κεφαλίδα. Είναι χρήσιμο κατά τη διερεύνηση ενός σφάλματος 403 Forbidden που επιστρέφεται στον χρήστη. Μπορείτε επίσης να τη χρησιμοποιήσετε για να ανακτήσετε τηνpowerplatform.analytics.resource.sas.operation_idτιμή. - Η τιμή της κεφαλίδας απόκρισης
x-ms-sas-operation-id. Αυτή η τιμή φιλτράρει τα αποτελέσματα σε ένα συμβάν δημιουργίας SAS URI και ένα ή περισσότερα συμβάντα χρήσης για αυτό το URI SAS, ανάλογα με το πόσες φορές έγινε πρόσβαση σε αυτό. Αντιστοιχίζεται στοpowerplatform.analytics.resource.sas.operation_idπεδίο. - Πλήρες ή μερικό SAS URI, μείον την υπογραφή. Αυτό μπορεί να επιστρέψει πολλές δημιουργίες SAS URI και πολλά συμβάντα χρήσης SAS URI, επειδή είναι δυνατό να ζητηθεί το ίδιο URI για δημιουργία όσες φορές χρειάζεται.
- Διεύθυνση IP του καλούντος. Επιστρέφει όλα τα συμβάντα δημιουργίας και χρήσης για τη συγκεκριμένη διεύθυνση IP.
- Αναγνωριστικό περιβάλλοντος. Αυτό μπορεί να επιστρέψει ένα μεγάλο σύνολο δεδομένων που μπορεί να εκτείνεται σε πολλές διαφορετικές προσφορές Power Platform, οπότε αποφύγετε εάν είναι δυνατόν ή εξετάστε το ενδεχόμενο περιορισμού του παραθύρου αναζήτησης.
Προειδοποίηση
Μην κάνετε αναζήτηση για User Principal Name (UPN) ή αναγνωριστικό αντικειμένου, επειδή αυτές οι τιμές μεταδίδονται μόνο σε συμβάντα δημιουργίας, όχι σε συμβάντα χρήσης.
- Η τιμή της κεφαλίδας απάντησης
Επιλέξτε Αναζήτηση και περιμένετε να εμφανιστούν τα αποτελέσματα.
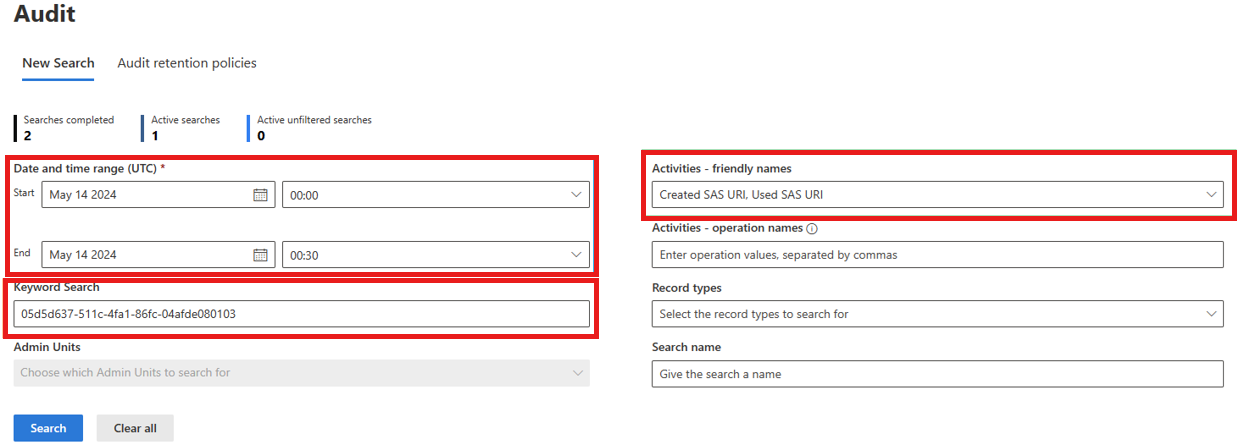
Προειδοποίηση
Η εισαγωγή αρχείων καταγραφής στο Purview ενδέχεται να καθυστερήσει έως και μία ώρα ή περισσότερο, επομένως λάβετε αυτό υπόψη κατά την αναζήτηση πρόσφατων συμβάντων.
Αντιμετώπιση προβλημάτων του σφάλματος 403 Forbidden/unauthorized_caller
Μπορείτε να χρησιμοποιήσετε αρχεία καταγραφής δημιουργίας και χρήσης για να προσδιορίσετε γιατί μια κλήση θα οδηγούσε σε σφάλμα 403 Forbidden με κωδικό σφάλματος unauthorized_caller.
- Βρείτε αρχεία καταγραφής στο Purview όπως περιγράφεται στην προηγούμενη ενότητα. Εξετάστε το ενδεχόμενο να χρησιμοποιήσετε είτε το x-ms-service-request-id είτε το x-ms-sas-operation-id από τις κεφαλίδες απόκρισης ως λέξη-κλειδί αναζήτησης.
- Ανοίξτε το συμβάν χρήσης, Used SAS URI, και αναζητήστε το πεδίο powerplatform.analytics.resource.sas.computed_ip_filters στην περιοχή PropertyCollection. Αυτό το εύρος IP είναι αυτό που χρησιμοποιεί η κλήση SAS για να καθορίσει εάν το αίτημα είναι εξουσιοδοτημένο να προχωρήσει ή όχι.
- Συγκρίνετε αυτήν την τιμή με το πεδίο Διεύθυνση IP του αρχείου καταγραφής, το οποίο θα πρέπει να επαρκεί για να προσδιορίσετε γιατί απέτυχε η αίτηση.
- Εάν πιστεύετε ότι η τιμή του powerplatform.analytics.resource.sas.computed_ip_filters είναι εσφαλμένη, συνεχίστε με τα επόμενα βήματα.
- Ανοίξτε το συμβάν δημιουργίας, Created SAS URI, κάνοντας αναζήτηση χρησιμοποιώντας την τιμή της κεφαλίδας απόκρισης x-ms-sas-operation-id (ή την τιμή του πεδίου powerplatform.analytics.resource.sas.operation_id από το αρχείο καταγραφής δημιουργίας).
- Λάβετε την τιμή του πεδίου powerplatform.analytics.resource.sas.ip_binding_mode. Εάν λείπει ή είναι κενή, αυτό σημαίνει ότι η δέσμευση IP δεν ήταν ενεργοποιημένη για αυτό το περιβάλλον τη στιγμή της συγκεκριμένης αίτησης.
- Λάβετε την τιμή του πεδίου powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Εάν λείπει ή είναι κενό, αυτό σημαίνει ότι τα εύρη τείχους προστασίας IP δεν είχαν καθοριστεί για αυτό το περιβάλλον τη στιγμή της συγκεκριμένης αίτησης.
- Λάβετε την τιμή του powerplatform.analytics.resource.sas.computed_ip_filters, η οποία θα πρέπει να είναι ίδια με το συμβάν χρήσης και προκύπτει με βάση τη λειτουργία σύνδεσης IP και τα εύρη τείχους προστασίας IP που παρέχονται από το διαχειριστή. Δείτε τη λογική παραγωγής Αποθήκευση και διακυβέρνηση δεδομένων στο Power Platform.
Αυτές οι πληροφορίες βοηθούν τους διαχειριστές ενοικιαστών να διορθώσουν τυχόν εσφαλμένες ρυθμίσεις παραμέτρων στη δέσμευση IP του περιβάλλοντος.
Προειδοποίηση
Οι αλλαγές στις ρυθμίσεις περιβάλλοντος για τη δέσμευση IP SAS ενδέχεται να χρειαστούν τουλάχιστον 30 λεπτά για να τεθούν σε ισχύ. Θα μπορούσε να είναι περισσότερο εάν οι ομάδες συνεργασίας έχουν τη δική τους cache.
Σχετικά άρθρα
Επισκόπηση ασφάλειας
Έλεγχος ταυτότητας σε υπηρεσίες Power Platform
Σύνδεση και έλεγχος ταυτότητας σε προελεύσεις δεδομένων
Συνήθεις ερωτήσεις σχετικά με την ασφάλεια του Power Platform