Σημείωμα
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να εισέλθετε ή να αλλάξετε καταλόγους.
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να αλλάξετε καταλόγους.
Το Dataverse παρέχει ένα ευέλικτο μοντέλο ασφαλείας για πολλά επιχειρηματικά σενάρια. Το μοντέλο ισχύει μόνο για περιβάλλοντα που έχουν μια βάση δεδομένων Dataverse. Ως διαχειριστής, μπορείτε να διαχειριστείτε χρήστες, να επαληθεύσετε τη ρύθμιση παραμέτρων ασφαλείας τους και να αντιμετωπίσετε προβλήματα πρόσβασης.
Συμβουλή
Παρακολουθήστε Microsoft Dataverse - Έννοιες ασφάλειας που εμφανίζονται σε επιδείξεις.
Ασφάλεια βάσει ρόλων
Dataverse Χρησιμοποιεί ρόλους ασφαλείας για την ομαδοποίηση προνομίων. Εκχωρήστε ρόλους ασφαλείας απευθείας σε χρήστες ή σε ομάδες του Dataverse. Τα μέλη της ομάδας λαμβάνουν τα δικαιώματα που έχουν εκχωρηθεί στην ομάδα.
Τα δικαιώματα ασφαλείας είναι αθροιστικά. Ένας χρήστης λαμβάνει την ευρύτερη πρόσβαση που εκχωρείται από όλους τους ρόλους και τις συνδρομές ομάδας του. Για παράδειγμα, εάν ένας ρόλος εκχωρήσει πρόσβαση ανάγνωσης σε επίπεδο οργανισμού σε όλες τις εγγραφές επαφών, ένας άλλος ρόλος δεν μπορεί να κρύψει μια συγκεκριμένη επαφή από τον χρήστη.
Επιχειρηματικές μονάδες
Παρακολουθήστε αυτό το βίντεο για να κατανοήσετε επιχειρηματικές μονάδες στο Dataverse:
Οι επιχειρηματικές μονάδες εργάζονται με ρόλους ασφαλείας για να καθορίσουν την πρόσβαση ενός χρήστη. Ορίζουν όρια ασφαλείας που σας βοηθούν να διαχειρίζεστε χρήστες και δεδομένα. Κάθε βάση δεδομένων Dataverse έχει μία βασική επιχειρηματική μονάδα.
Δημιουργήστε θυγατρικές επιχειρηματικές μονάδες για να διαιρέσετε χρήστες και δεδομένα σε μικρότερα όρια ασφαλείας. Κάθε χρήστης σε ένα περιβάλλον ανήκει σε μια επιχειρηματική μονάδα. Η δομή επιχειρηματικής μονάδας μπορεί να συμφωνεί με την ιεραρχία του οργανισμού σας, αλλά δεν χρειάζεται.
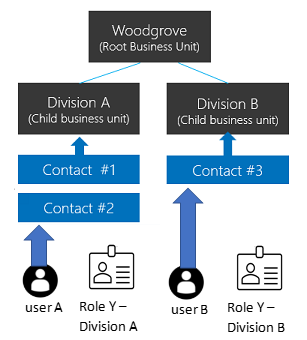
Τα παρακάτω παραδείγματα χρησιμοποιούν τρεις επιχειρηματικές μονάδες. Το Woodgrove είναι η ριζική επιχειρηματική μονάδα και παραμένει στην κορυφή της ιεραρχίας. Τα τμήματα Α και Β είναι θυγατρικές επιχειρηματικές μονάδες. Οι χρήστες κάθε τμήματος έχουν διαφορετικές ανάγκες πρόσβασης.
Ιεραρχική δομή πρόσβασης σε δεδομένα
Χρησιμοποιήστε μια ιεραρχική δομή για να διαχωρίσετε τους χρήστες και τα δεδομένα σε μια ιεραρχία που μοιάζει με δέντρο.
Αναθέστε σε κάθε χρήστη μία επιχειρηματική μονάδα και εκχωρήστε στον χρήστη έναν ρόλο ασφαλείας από αυτήν την επιχειρηματική μονάδα. Από προεπιλογή, η επιχειρηματική μονάδα του χρήστη κατέχει εγγραφές που δημιουργεί ο χρήστης. Ο ρόλος ασφαλείας καθορίζει τις εγγραφές στις οποίες μπορεί να αποκτήσει πρόσβαση ο χρήστης σε αυτή την επιχειρηματική μονάδα.
Σε αυτό το παράδειγμα, ο χρήστης A ανήκει στο Τμήμα Α και έχει ρόλο ασφαλείας Y από το Τμήμα Α. Ο χρήστης Α μπορεί να έχει πρόσβαση στην Επαφή #1 και στην Επαφή #2. Ο χρήστης Β ανήκει στο Τμήμα Β, επομένως ο χρήστης Β δεν έχει πρόσβαση στις επαφές του Τμήματος Α, αλλά έχει πρόσβαση στην Επαφή #3.
Δομή μήτρας για πρόσβαση στα δεδομένα (εκσυγχρονισμένες επιχειρηματικές μονάδες)
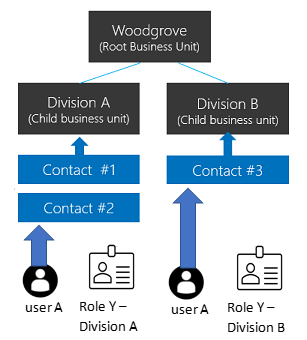
Χρησιμοποιήστε μια δομή μήτρας για να οργανώσετε τα δεδομένα σε μια ιεραρχία τύπου δέντρου, επιτρέποντας παράλληλα στους χρήστες να έχουν πρόσβαση σε δεδομένα σε πολλές επιχειρηματικές μονάδες, ανεξάρτητα από την επιχειρηματική μονάδα στην οποία ανήκουν.
Αναθέστε στον χρήστη έναν ρόλο ασφαλείας από κάθε επιχειρηματική μονάδα της οποίας τα δεδομένα χρειάζεται να αποκτήσει πρόσβαση. Όταν ο χρήστης δημιουργεί μια εγγραφή, μπορεί να επιλέξει την επιχειρηματική μονάδα στην οποία ανήκει.
Σε αυτό το παράδειγμα, ο χρήστης A μπορεί να ανήκει σε οποιαδήποτε επιχειρηματική μονάδα, συμπεριλαμβανομένης της ριζικής επιχειρηματικής μονάδας. Ο ρόλος ασφαλείας Y από το Τμήμα Α παρέχει στον χρήστη πρόσβαση στις επιλογές Επαφή #1 και Επαφή #2. Ο ρόλος ασφαλείας Y από το Τμήμα Β παρέχει στον χρήστη Πρόσβαση στην Επαφή #3.
Ενεργοποιήστε τη δομή πρόσβασης σε δεδομένα matrix
Σημείωμα
Πριν ενεργοποιήσετε αυτήν τη δυνατότητα, δημοσιεύστε όλες τις προσαρμογές ώστε η δυνατότητα να εφαρμόζεται σε νέους πίνακες. Εάν ένας μη δημοσιευμένος πίνακας δεν λειτουργεί αφού ενεργοποιήσετε τη δυνατότητα, χρησιμοποιήστε το εργαλείο OrgDBOrgSettings για το Microsoft Dynamics CRM για να ορίσετε το RecomputeOwnershipAcrossBusinessUnits σε true. Αυτή η ρύθμιση σάς επιτρέπει να ορίσετε και να ενημερώσετε τη στήλη Κατοχή επιχειρηματικής μονάδας .
- Εισέλθετε στο κέντρο διαχείρισης του Power Platform ως διαχειριστής Dynamics 365 ή διαχειριστής Microsoft Power Platform.
- Στο παράθυρο περιήγησης, κάντε κλικ στην επιλογή Διαχείριση.
- Στο τμήμα παραθύρου Διαχείριση , επιλέξτε Περιβάλλοντα και, στη συνέχεια, επιλέξτε το περιβάλλον.
- Επιλέξτε Ρυθμίσεις>Προϊόν>Δυνατότητες.
- Ενεργοποιήστε την Ιδιοκτησία εγγραφών σε όλες τις επιχειρηματικές μονάδες.
- Επιλέξτε Αποθήκευση.
Αφού ενεργοποιήσετε τη δυνατότητα, επιλέξτε μια επιχειρηματική μονάδα όταν αναθέτετε έναν ρόλο ασφαλείας σε έναν χρήστη. Αυτή η επιλογή σάς επιτρέπει να αναθέσετε ρόλους από διαφορετικές επιχειρηματικές μονάδες στον χρήστη. Για την εκτέλεση εφαρμογών βάσει μοντέλου, ο χρήστης χρειάζεται επίσης έναν ρόλο από τη δική του επιχειρηματική μονάδα που περιλαμβάνει τα απαιτούμενα δικαιώματα ρυθμίσεων χρήστη. Ο βασικός ρόλος χρήστη εμφανίζει τα δικαιώματα χρήστη για ενεργοποίηση.
Μπορείτε να μετατρέψετε έναν χρήστη σε κάτοχο εγγραφής σε οποιαδήποτε επιχειρηματική μονάδα, εάν ένας από τους ρόλους ασφαλείας του εκχωρεί δικαίωμα Ανάγνωσης για τον πίνακα εγγραφής. Ο χρήστης δεν χρειάζεται ρόλο ασφαλείας από την επιχειρηματική μονάδα της εγγραφής. Για περισσότερες πληροφορίες, δείτε το θέμα Ιδιοκτησία εγγραφής σε εκσυγχρονισμένες επιχειρηματικές μονάδες.
Σημείωμα
Η ρύθμιση EnableOwnershipAcrossBusinessUnits αποθηκεύει την κατάσταση αυτής της δυνατότητας. Μπορείτε επίσης να αλλάξετε τη ρύθμιση με το εργαλείο OrgDBOrgSettings για Microsoft Dynamics CRM.
Συσχετίστε μια επιχειρηματική μονάδα με μια ομάδα ασφαλείας Microsoft Entra
Αντιστοιχίστε επιχειρηματικές μονάδες σε Microsoft Entra ομάδες ασφαλείας για να απλοποιήσετε τη διαχείριση χρηστών και την ανάθεση ρόλων.
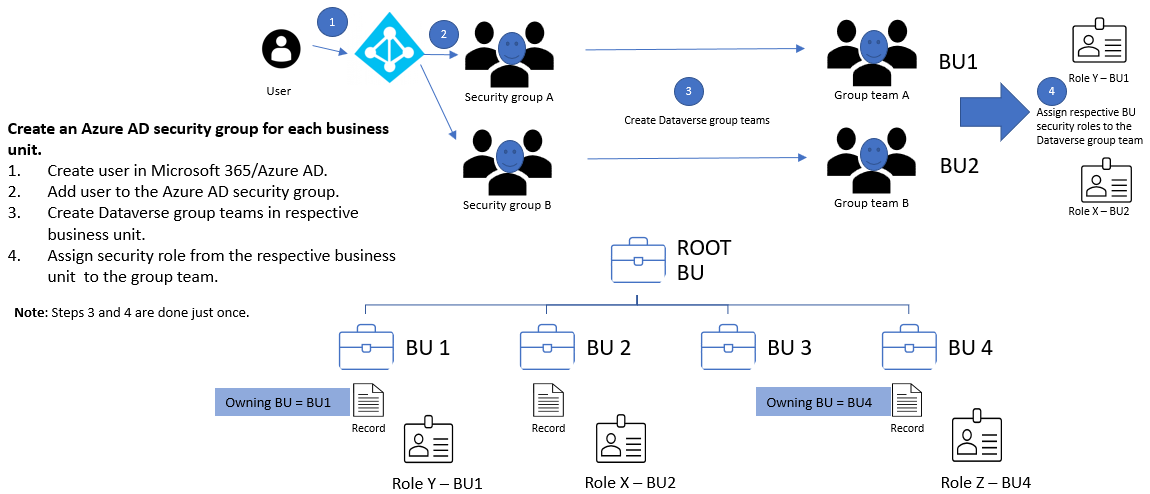
Για κάθε επιχειρηματική μονάδα:
- Δημιουργήστε μια ομάδα ασφαλείας Microsoft Entra.
- Δημιουργήστε μια ομάδα dataverse για την ομάδα ασφαλείας.
- Αναθέστε τον ρόλο ασφαλείας της επιχειρηματικής μονάδας στην ομάδα του Dataverse.
- Προσθέστε χρήστες στην ομάδα ασφαλείας Microsoft Entra.
Όταν ένας χρήστης αποκτά πρόσβαση στο περιβάλλον για πρώτη φορά, το Dataverse δημιουργεί τον χρήστη στην επιχειρηματική μονάδα ρίζας. Οι ομάδες χρηστών και ομάδων Dataverse μπορούν να παραμείνουν στη βασική επιχειρηματική μονάδα. Οι ρόλοι ασφαλείας που τους έχουν ανατεθεί εκχωρούν πρόσβαση σε δεδομένα στις αντίστοιχες επιχειρηματικές μονάδες.
Για πρόσβαση σε δεδομένα μήτρας, προσθέστε χρήστες στην ομάδα ασφαλείας Microsoft Entra για κάθε επιχειρηματική μονάδα στην οποία χρειάζεται να έχουν πρόσβαση.
Κατοχή επιχειρηματικής μονάδας
Κάθε εγγραφή έχει μια στήλη Κατοχή επιχειρηματικής μονάδας που αναγνωρίζει την επιχειρηματική μονάδα στην οποία ανήκει η εγγραφή. Όταν ένας χρήστης δημιουργεί μια εγγραφή, η στήλη λαμβάνει από προεπιλογή την επιχειρηματική μονάδα του χρήστη. Μπορείτε να αλλάξετε την τιμή μόνο όταν η κυριότητα εγγραφής σε επιχειρηματικές μονάδες είναι ενεργοποιημένες.
Σημείωμα
Η αλλαγή της κατοχής της επιχειρηματικής μονάδας μπορεί να προκαλέσει επικαλυπτόμενα αλλαγές. Για περισσότερες πληροφορίες, ανατρέξτε στο θέμα Χρήση του SDK για .NET για τη ρύθμιση παραμέτρων της συμπεριφοράς διαδοχικής εφαρμογής.
Για να επιτρέψετε σε έναν χρήστη να ορίσει τη στήλη Επιχειρηματική μονάδα κατόχου, εκχωρήστε στον ρόλο ασφαλείας του χρήστη το δικαίωμα Προσάρτηση σε τοπικού επιπέδου για τον πίνακα «Επιχειρηματική μονάδα».
Προσθέστε τη στήλη στο:
- Το σώμα ή η κεφαλίδα μιας φόρμας.
- Μια προβολή.
- Μια αντιστοίχιση στηλών. Εάν χρησιμοποιείτε το AutoMapEntity, συμπεριλάβετε τη στήλη στην αντιστοίχιση.
Σημείωμα
Εάν μια εργασία συγχρονισμού δεδομένων περιλαμβάνει την Κατοχή επιχειρηματικής μονάδας στο σχήμα της, η εργασία αποτυγχάνει με παραβίαση περιορισμού εξωτερικού κλειδιού όταν το περιβάλλον προορισμού δεν περιέχει την ίδια τιμή. Καταργήστε τη στήλη από το σχήμα προέλευσης ή αλλάξτε την τιμή προέλευσής της σε μια επιχειρηματική μονάδα που υπάρχει στο περιβάλλον προορισμού.
Όταν αντιγράφετε δεδομένα σε έναν εξωτερικό πόρο, όπως Power BI, συμπεριλάβετε το στοιχείο Κατοχή επιχειρηματικής μονάδας μόνο εάν ο προορισμός υποστηρίζει τη στήλη.
Κυριότητα πίνακα και εγγραφής
Το dataverse υποστηρίζει δύο τύπους κυριότητας εγγραφών:
- Ιδιοκτησία οργανισμού: Ένα δικαίωμα είτε ισχύει για όλες τις εγγραφές είτε δεν ισχύει καθόλου.
- Ανήκει σε χρήστη ή ομάδα: Τα περισσότερα δικαιώματα υποστηρίζουν τα επίπεδα πρόσβασης χρήστη, επιχειρηματικής μονάδας, γονικού-θυγατρικού στοιχείου και οργανισμού.
Επιλέγετε τον τύπο κυριότητας όταν δημιουργείτε έναν πίνακα και δεν μπορείτε να τον αλλάξετε αργότερα. Για παράδειγμα, η πρόσβαση Ανάγνωση σε επίπεδο χρήστη στον πίνακα Επαφή επιτρέπει στους χρήστες να διαβάζουν μόνο τις εγγραφές επαφής που κατέχουν.
Εάν ο χρήστης A ανήκει στο Τμήμα Α και έχει πρόσβαση Ανάγνωση σε επίπεδο επιχειρηματικής μονάδας στον πίνακα Επαφή, ο χρήστης Α μπορεί να διαβάσει Επαφή #1 και Επαφή #2 αλλά όχι Επαφή #3.
Όταν ρυθμίζετε τις παραμέτρους ενός ρόλου ασφαλείας, επιλέξτε ένα επίπεδο πρόσβασης για κάθε δικαίωμα.
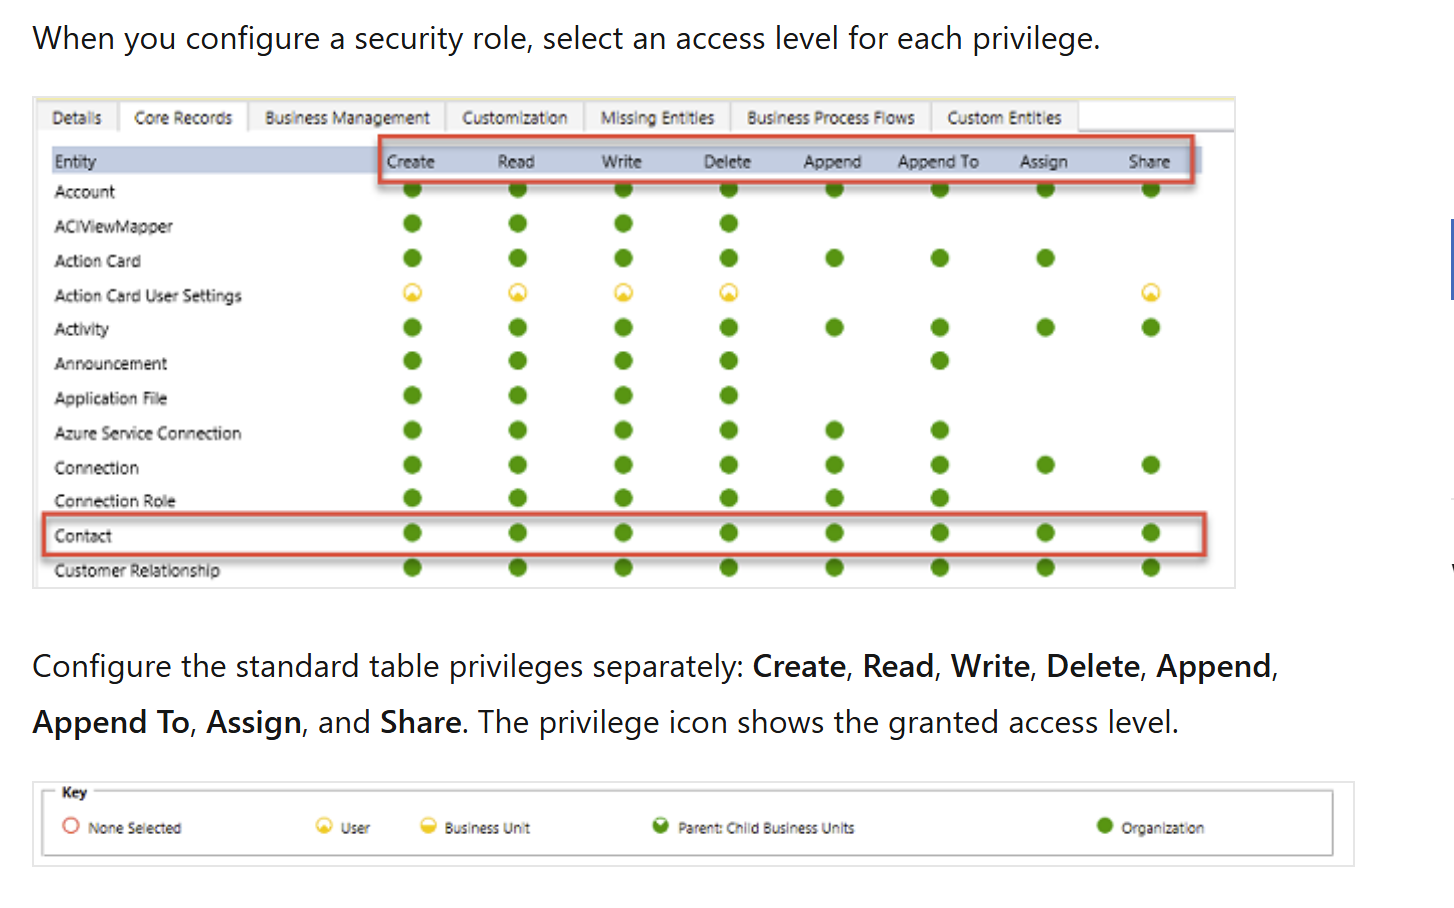
Ρυθμίστε τις παραμέτρους των τυπικών δικαιωμάτων πίνακα ξεχωριστά: Δημιουργία, Ανάγνωση, Εγγραφή, Διαγραφή, Προσάρτηση, Προσάρτηση σε, Εκχώρηση και Κοινή χρήση. Το εικονίδιο δικαιωμάτων εμφανίζει το επίπεδο εκχωρημένες πρόσβασης.
Φιλτραρισμένη κυριότητα εγγραφής πίνακα (προεπισκόπηση)
Οι δυνατότητες προεπισκόπησης δεν προορίζονται για χρήση παραγωγής και ενδέχεται να έχουν περιορισμένη λειτουργικότητα. Αυτές οι δυνατότητες είναι διαθέσιμες πριν από μια επίσημη κυκλοφορία έτσι ώστε οι πελάτες να έχουν πρόσβαση από νωρίς και να κάνουν σχόλια.
Η φιλτραρισμένη κατοχή εγγραφής επιτρέπει στους διαχειριστές να ελέγχουν την πρόσβαση σε εγγραφές του Dataverse με φίλτρα τιμής στήλης. Για παράδειγμα, εκχωρήστε πρόσβαση μόνο σε εγγραφές όπου η City στήλη ισούται με Redmond. Οι χρήστες μπορούν να δημιουργούν, να διαβάζουν, να ενημερώνουν και να διαγράφουν μόνο εγγραφές που συμφωνούν με φίλτρα στους ρόλους ασφαλείας τους.
Σε αντίθεση με τους παραδοσιακούς πίνακες Dataverse, οι πίνακες με φιλτραρισμένη κατοχή εγγραφής δεν υποστηρίζουν την κατοχή, την κοινή χρήση ή την ανάθεση εγγραφών. Τα δικαιώματα που βασίζονται σε φίλτρα ελέγχουν την πρόσβαση εγγραφών και παρέχουν λεπτομερή πρόσβαση σε επίπεδο γραμμών χωρίς να περιορίζεται πίνακες, στήλες ή άλλα αντικείμενα μοντέλου.
Σημείωμα
Χρησιμοποιήστε φιλτραρισμένη κυριότητα εγγραφής για να εκχωρήσετε πρόσβαση σε επίπεδο γραμμών σε εγγραφές που ικανοποιούν τα κριτήρια φίλτρου. Εφαρμόστε δικαιώματα που βασίζονται σε φίλτρα σε φιλτραρισμένους πίνακες κυριότητας εγγραφών και υπάρχοντες πίνακες που ανήκουν στο χρήστη ή που ανήκουν στον οργανισμό. Για τους υπάρχοντες πίνακες, αυτή η προσέγγιση διατηρεί το υποκείμενο μοντέλο κυριότητας.
Καταγραφή κυριότητας σε εκσυγχρονοποιημένες επιχειρηματικές μονάδες
Με τις εκσυγχρονοποιημένες επιχειρηματικές μονάδες, οι χρήστες μπορούν να κατέχουν εγγραφές σε οποιαδήποτε επιχειρηματική μονάδα. Ένας χρήστης χρειάζεται έναν ρόλο ασφαλείας από οποιαδήποτε επιχειρηματική μονάδα που εκχωρεί το δικαίωμα Ανάγνωσης για τον πίνακα εγγραφής. Ο χρήστης δεν χρειάζεται έναν ρόλο από κάθε επιχειρηματική μονάδα που περιέχει μια εγγραφή που κατέχει.
Εάν ενεργοποιήσατε την κυριότητα εγγραφής σε επιχειρηματικές μονάδες σε ένα περιβάλλον παραγωγής κατά τη διάρκεια της περιόδου προεπισκόπησης:
- Εγκαταστήστε το πρόγραμμα επεξεργασίας Ρυθμίσεων οργανισμού.
- Ορίστε την RecomputeOwnershipAcrossBusinessUnits σε
true. Το σύστημα κλειδώνει κατά τη διάρκεια του επανυπολογισμού, το οποίο μπορεί να διαρκέσει έως και πέντε λεπτά. Μετά τον επανυπολογισμό, οι χρήστες μπορούν να κατέχουν εγγραφές σε επιχειρηματικές μονάδες χωρίς ξεχωριστό ρόλο ασφαλείας από κάθε επιχειρηματική μονάδα. Οι κάτοχοι εγγραφών μπορούν επίσης να αντιστοιχίσουν εγγραφές σε χρήστες εκτός της επιχειρηματικής μονάδας της εγγραφής. - Ορίστε το AlwaysMoveRecordToOwnerBusinessUnit σε
false. Στη συνέχεια, οι εγγραφές παραμένουν στην αρχική τους επιχειρηματική μονάδα όταν αλλάζει η κυριότητα.
Για περιβάλλοντα μη παραγωγής, ορίστε το AlwaysMoveRecordToOwnerBusinessUnit σε false.
Σημείωμα
Εάν απενεργοποιήσετε την κυριότητα εγγραφής σε επιχειρηματικές μονάδες ή ορίσετε την RecomputeOwnershipAcrossBusinessUnits σε false, δεν μπορείτε να ορίσετε ή ενημερώσετε τη στήλη Κατοχή επιχειρηματικής μονάδας . Το Dataverse αλλάζει επίσης την κατοχή της επιχειρηματικής μονάδας κάθε εγγραφής που επηρεάζεται, ώστε να ταιριάζει με την επιχειρηματική μονάδα του κατόχου της εγγραφής.
Ομάδες (συμπεριλαμβανομένων των ομάδων)
Κάθε ομάδα ανήκει σε μια επιχειρηματική μονάδα. Το Dataverse δημιουργεί αυτόματα μια προεπιλεγμένη ομάδα για κάθε επιχειρηματική μονάδα και διαχειρίζεται την ιδιότητα μέλους της. Η προεπιλεγμένη ομάδα περιλαμβάνει πάντα όλους τους χρήστες στην επιχειρηματική μονάδα. Δεν μπορείτε να προσθέσετε ή να καταργήσετε τα μέλη με μη αυτόματο τρόπο. Το Dataverse ενημερώνει την ιδιότητα μέλους όταν συσχετίζετε ή αποσυνδέετε χρήστες με την επιχειρηματική μονάδα.
Το Dataverse παρέχει δύο τύπους ομάδων:
- Οι ομάδες κατόχων μπορούν να κατέχουν εγγραφές. Κάθε μέλος της ομάδας λαμβάνει άμεση πρόσβαση στις εγγραφές της ομάδας. Ένας χρήστης μπορεί να ανήκει σε πολλές ομάδες κατε κατόχου.
- Οι ομάδες πρόσβασης παρέχουν πρόσβαση σε κοινόχρηστες εγγραφές, αλλά δεν κατέχουν εγγραφές ή έχουν ρόλους ασφαλείας.
Κοινή χρήση εγγραφής
Μοιραστείτε μεμονωμένες εγγραφές με έναν χρήστη ή ομάδα για να χειριστείτε εξαιρέσεις που δεν καλύπτουν η ιδιοκτησία και το μοντέλο επιχειρηματικής μονάδας σας. Χρησιμοποιήστε την κοινή χρήση μόνο για εξαιρέσεις, επειδή αποδίδει λιγότερο αποτελεσματικά και μπορεί να είναι πιο δύσκολο να αντιμετωπίσετε προβλήματα σε σχέση με την πρόσβαση βάσει ρόλων. Η κοινή χρήση με μια ομάδα είναι πιο αποτελεσματική από την κοινή χρήση ξεχωριστά με κάθε χρήστη.
Χρησιμοποιήστε ένα πρότυπο ομάδας πρόσβασης για να δημιουργήσετε αυτόματα μια ομάδα πρόσβασης και να ορίσετε τα δικαιώματά της για μια εγγραφή. Μπορείτε επίσης να δημιουργήσετε ομάδες πρόσβασης χωρίς πρότυπο και να διαχειριστείτε τα μέλη τους με μη αυτόματο τρόπο. Οι ομάδες πρόσβασης δεν είναι κάτοχοι εγγραφών και δεν μπορούν να έχουν ρόλους ασφαλείας. Τα μέλη της ομάδας λαμβάνουν πρόσβαση καθώς η εγγραφή κοινοποιείται στην ομάδα.
Ασφάλεια σε επίπεδο καρτέλας στο Dataverse
Η πρόσβαση εγγραφής ενός χρήστη συνδυάζει όλους τους ρόλους ασφαλείας του, την ιδιότητα μέλους σε επιχειρηματικές μονάδες, τις συνδρομές ομάδων και τις κοινόχρηστες εγγραφές. Η πρόσβαση είναι αθροιστική σε μια βάση δεδομένων Dataverse. Το Dataverse παρακολουθεί την πρόσβαση ξεχωριστά για κάθε βάση δεδομένων και ο χρήστης πρέπει να έχει μια κατάλληλη άδεια χρήσης Dataverse.
Ασφάλεια σε επίπεδο στήλης στο Dataverse
Χρησιμοποιήστε ασφάλεια σε επίπεδο στηλών όταν η ασφάλεια σε επίπεδο εγγραφής δεν παρέχει αρκετό έλεγχο. Ενεργοποιήστε την για όλες τις προσαρμοσμένες στήλες και τις περισσότερες στήλες συστήματος. Οι περισσότερες στήλες συστήματος που περιέχουν αναγνωρίσιμα προσωπικά στοιχεία (PII) υποστηρίζουν ασφάλεια σε επίπεδο στηλών. Τα μετα-δεδομένα μιας στήλης συστήματος υποδεικνύουν εάν μπορείτε να την ασφαλίσετε.
Ενεργοποιήστε την ασφάλεια σε επίπεδο στηλών ξεχωριστά για κάθε στήλη. Στη συνέχεια, δημιουργήστε ένα προφίλ ασφαλείας στήλης που εκχωρεί πρόσβαση στη Δημιουργία, Ενημέρωση και Ανάγνωση σε ασφαλείς στήλες. Αναθέστε το προφίλ σε χρήστες ή ομάδες.
Η ασφάλεια σε επίπεδο στηλών δεν εκχωρεί πρόσβαση σε μια εγγραφή. Ένας χρήστης πρέπει να έχει ήδη πρόσβαση εγγραφής προτού το προφίλ ασφαλείας στήλης να μπορεί να εκχωρήσει πρόσβαση σε ασφαλείς στήλες. Χρησιμοποιήστε ασφάλεια σε επίπεδο στηλών μόνο όταν χρειάζεται, επειδή η υπερβολική χρήση μπορεί να μειώσει τις επιδόσεις.
Διαχείριση ασφάλειας σε πολλά περιβάλλοντα
Χρησιμοποιήστε λύσεις dataverse για να μετακινήσετε ρόλους ασφαλείας και προφίλ ασφαλείας στηλών μεταξύ περιβαλλόντων. Δημιουργήστε και διαχειριστείτε επιχειρηματικές μονάδες και ομάδες ξεχωριστά σε κάθε περιβάλλον. Πρέπει επίσης να αντιστοιχίσετε χρήστες στα κατάλληλα στοιχεία ασφαλείας σε κάθε περιβάλλον.
Ρύθμιση παραμέτρων ασφάλειας χρήστη
Αφού δημιουργήσετε ρόλους, ομάδες και επιχειρηματικές μονάδες, ρυθμίστε τις παραμέτρους πρόσβασης κάθε χρήστη:
- Συσχετίστε τον χρήστη με μια επιχειρηματική μονάδα. Το Dataverse χρησιμοποιεί τη ριζική επιχειρηματική μονάδα από προεπιλογή και προσθέτει τον χρήστη στην προεπιλεγμένη ομάδα της συγκεκριμένης επιχειρηματικής μονάδας.
- Αναθέστε τους ρόλους ασφαλείας που χρειάζεται ο χρήστης.
- Προσθέστε τον χρήστη στις κατάλληλες ομάδες.
- Εάν χρησιμοποιείτε ασφάλεια σε επίπεδο στηλών, εκχωρήστε ένα προφίλ ασφαλείας στήλης στον χρήστη ή σε μία από τις ομάδες του.
Η αποτελεσματική πρόσβαση ενός χρήστη συνδυάζει ρόλους ασφαλείας που έχουν ανατεθεί απευθείας με ρόλους που έχουν εκχωρηθεί μέσω ομάδων. Το Dataverse παρέχει πάντα το πιο εκτεταμένο δικαίωμα μεταξύ αυτών των ρόλων. Για μια λεπτομερή αναλυτική παρουσίαση, ανατρέξτε στο θέμα Ρύθμιση παραμέτρων ασφάλειας περιβάλλοντος.
Συντονίστε τις σημαντικές αλλαγές ασφαλείας με τους δημιουργούς εφαρμογών και τους διαχειριστές που διαχειρίζονται τα δικαιώματα χρηστών πριν θέσετε σε εφαρμογή τις αλλαγές.