Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
En este sprint, Copilot Autofix agrega capacidades agénticas y contexto de repositorio. También estamos introduciendo datos de EPSS para ayudar a priorizar las alertas de dependencia, los niveles configurables de esfuerzo de revisión de código de Copilot, las comprobaciones de estado de las solicitudes de extracción más confiables, las nuevas imágenes de agente hospedadas por Microsoft y la cobertura de código de frameworks multidestino.
Consulte las notas de publicación para más detalles.
Seguridad avanzada de GitHub para Azure DevOps
- Copilot Autofix ahora usa una base agéntica y contexto del repositorio
- Priorización de alertas de dependencia con datos EPSS
Azure Repos
- Configuración de nivel de esfuerzo para las revisiones de código de Copilot (versión preliminar pública)
- Mejoras de confiabilidad para las comprobaciones de estado de las pull requests
Azure Pipelines
- Windows Server 2025 con Visual Studio 2026 está disponible con carácter general
- Ubuntu 26.04 está disponible con carácter general
Planes de prueba de Azure
Seguridad avanzada de GitHub para Azure DevOps
Copilot Autofix ahora usa una base agéntica y contexto del repositorio
Copilot Autofix para GitHub Advanced Security para Azure DevOps ahora admite la generación de correcciones para las alertas de análisis de código de CodeQL y herramientas de análisis de terceros.
Autofix también se ejecuta ahora sobre una base agéntica. Agentic Autofix puede revisar y refinar sus cambios propuestos antes de devolver una sugerencia. Puede usar instrucciones personalizadas y aptitudes definidas en ubicaciones admitidas de .agents o .github en el repositorio. Este contexto ayuda a que los cambios sugeridos sigan los estándares de codificación, la arquitectura y los patrones de corrección del equipo.
La experiencia de Autofix permanece igual. Abra una alerta de análisis de código, seleccione Generar solución y revise la explicación y la diferencia propuesta antes de crear una pull request. Para obtener más información, consulte Corregir alertas del análisis de código con Copilot Autofix.
Autofix permanece en versión preliminar pública limitada y no aceptamos participantes adicionales en este momento. Compartiremos más cuando se abra la versión preliminar pública.
Prioriza las alertas de dependencias con datos de EPSS
Las alertas de análisis de dependencias ahora muestran datos de percentil de Exploit Prediction Scoring System (EPSS) en los detalles de la alerta. EPSS calcula la probabilidad de que una vulnerabilidad se aproveche en entornos reales, lo que le proporciona más contexto para priorizar la corrección junto con la gravedad.
También puede filtrar la página Alertas por percentil EPSS para centrarse en vulnerabilidades con una mayor probabilidad de explotación. Para obtener más información, consulte Alertas de análisis de dependencias.
Azure Repos
Configuración de nivel de esfuerzo para las revisiones de código de Copilot (versión preliminar pública)
Si usa GitHub Copilot Code Review con Azure Repos, ahora puede seleccionar el nivel de esfuerzo de una revisión de código.
El nivel de esfuerzo controla cuánto tiempo dedica Copilot a revisar una solicitud de extracción. Esto le proporciona más control sobre la revisión y puede ayudar a reducir los costos de las pull requests que no requieren una revisión detallada del código.
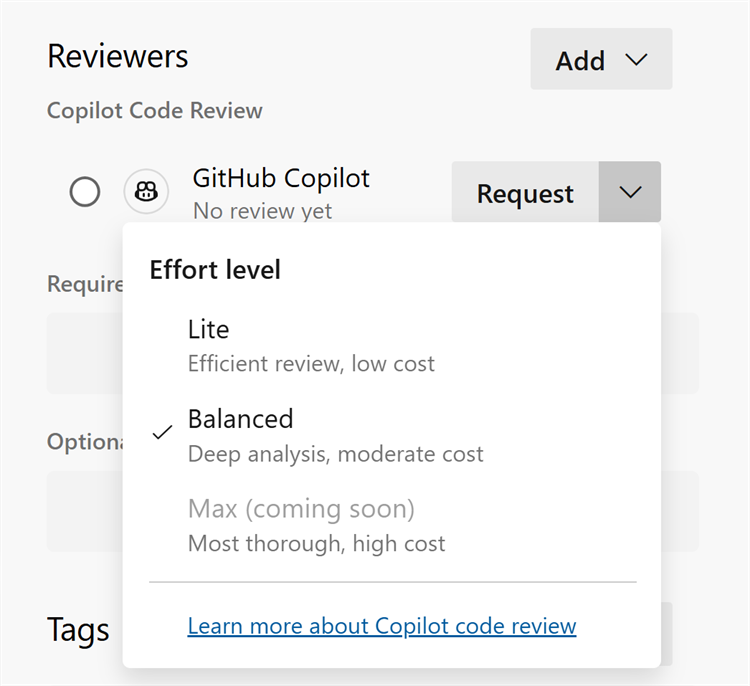
También puede configurar el nivel de esfuerzo predeterminado como Lite o Balanced en el nivel de proyecto o repositorio. Los administradores del proyecto pueden establecer el valor predeterminado en todos los repositorios de un proyecto, mientras que los repositorios individuales pueden tener su propio valor predeterminado cuando sea necesario.
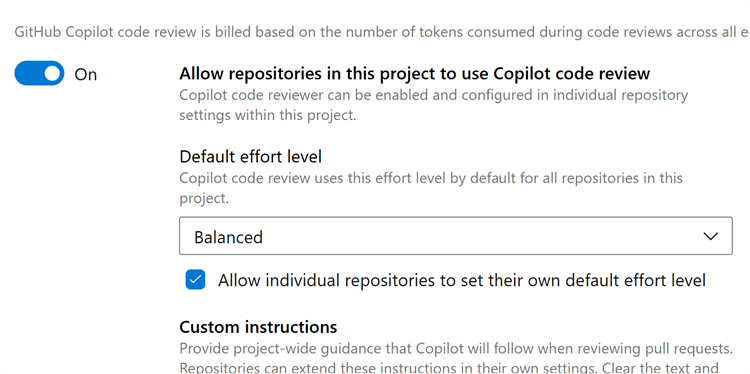
Esto proporciona a los equipos la flexibilidad de elegir el nivel de revisión adecuado en función de sus necesidades.
Si aún no usa GitHub Copilot Code Review para Azure Repos, obtenga más información sobre la característica y cómo empezar a trabajar en nuestro anuncio de versión preliminar pública.
Mejoras de fiabilidad para las comprobaciones de estado de las pull request
Se ha corregido un problema poco frecuente que podía provocar que las comprobaciones de estado de una solicitud de incorporación de cambios no se cargaran, tanto en la experiencia web como al recuperarlas a través de la API REST. Cuando se produjo este problema, las solicitudes para leer los estados de un pull request podrían devolver un error, lo que podría impedir que el pull request se complete e interrumpir la automatización o las integraciones que dependen de las comprobaciones de estado.
Con esta actualización, los estados de las solicitudes de incorporación de cambios se vuelven a cargar de forma confiable, por lo que las comprobaciones y las directivas de rama se evalúan correctamente, la finalización funciona según lo previsto y las herramientas que leen los estados a través de la API ya no encuentran ese error. No se necesita ninguna acción, las pull requests afectadas se recuperan automáticamente.
Azure Pipelines
Windows Server 2025 con Visual Studio 2026 está disponible con carácter general
Windows Server 2025 con Visual Studio 2026 ya está disponible con carácter general para agentes hospedados por Microsoft en Azure Pipelines. La windows-2025 etiqueta sigue usando Visual Studio 2022 y pasará a Visual Studio 2026 a más tardar el 15 de noviembre de 2026. Se recomienda realizar la transición a la imagen disponible más reciente.
Para obtener más información, consulte el anuncio de imagen de Windows Server 2025.
Ubuntu 26.04 está disponible con carácter general
Ubuntu 26.04 ya está disponible con carácter general para los agentes hospedados en Microsoft en Azure Pipelines. Para usar esta imagen, seleccione la etiqueta de imagen ubuntu-26.04.
Para obtener más información, consulte el anuncio de imagen de Ubuntu 26.04.
Planes de prueba de Azure
La cobertura de código admite proyectos de framework de múltiples destinos
La cobertura de código de Azure DevOps ahora admite proyectos de .NET con framework de varios destinos (multi-TFM). El servicio conserva e informa de los resultados de cobertura de forma independiente para cada marco de trabajo de destino, lo que facilita la comparación de cobertura, validar las migraciones a versiones más recientes de .NET y mantiene información precisa de las pruebas en las aplicaciones de varios destinos.
Esta mejora proporciona informes de cobertura más confiables y una mejor visibilidad de la calidad de las pruebas a lo largo de los esfuerzos de modernización de aplicaciones.
Pasos siguientes
Note
Estas características se implementarán en las próximas dos a tres semanas. Vaya a Azure DevOps y eche un vistazo.
Cómo proporcionar comentarios
Queremos escuchar lo que piensas sobre estas características. Use el menú ayuda para notificar un problema o proporcionar una sugerencia.
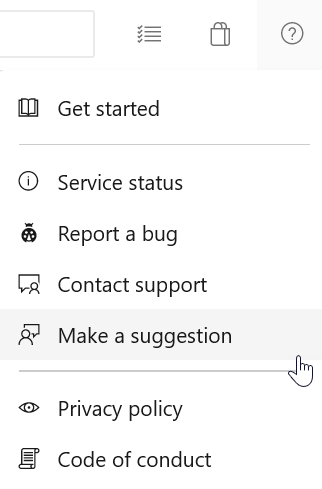
También puede obtener consejos y hacer que la comunidad responda a sus preguntas en Stack Overflow.