Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Azure Virtual Desktop está diseñado para proporcionar un servicio resistente, confiable y seguro para organizaciones y usuarios. La arquitectura de Azure Virtual Desktop consta de muchos componentes que conforman el servicio que conecta a los usuarios a sus escritorios y aplicaciones. La mayoría de los componentes son administrados por Microsoft, pero algunos son administrados por el cliente o por el asociado.
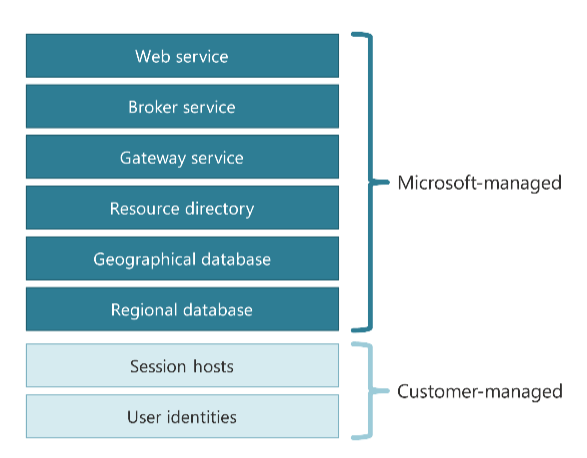
Microsoft proporciona los componentes de infraestructura de escritorio virtual (VDI) para la funcionalidad principal como servicio. Entre estos componentes se incluyen:
Servicio web: el sitio web y el punto de conexión orientados al usuario, y devuelve la información de conexión al dispositivo del usuario.
Servicio de agente: organiza las conexiones entrantes.
Servicio de puerta de enlace: un servicio websocket que proporciona conectividad Direct Stream (DS) desde el dispositivo de un usuario dondequiera que se conecte a los hosts de sesión que proporcionan sus escritorios y aplicaciones.
Directorio de recursos: proporciona información para indicar al servicio web qué base de datos contiene la información de conexión requerida para cada usuario. Según el ámbito de implementación del grupo de hosts, se trata de una base de datos geográfica que sirve a un grupo de regiones de Azure o una base de datos regional que sirve a una sola región de Azure.
Base de datos geográfica: contiene los archivos de conexión (
.rdp) y los iconos de cada recurso que un usuario ha aprovisionado, para los grupos de hosts creados con un ámbito de implementación de Geográfico. Cada base de datos geográfica sirve a todas las regiones de Azure cubiertas por su geografía.Base de datos regional: contiene los archivos de conexión e iconos de los grupos de hosts creados con un ámbito de implementación de Regional y los almacena en una única región de Azure en lugar de en una geografía.
Además, Azure Virtual Desktop usa otros servicios Azure globales, como Azure Traffic Manager y Azure Front Door para dirigir a los usuarios a los puntos de entrada de Azure Virtual Desktop más cercanos.
Usted es responsable de crear y administrar hosts de sesión, incluidas las personalizaciones de imagen y aplicaciones del sistema operativo, la conectividad de red virtual, la resistencia y la copia de seguridad y recuperación de esos hosts de sesión. También puede proporcionar y administrar identidades de usuario y controlar el acceso al servicio. Puede usar otros servicios de Azure para ayudarle a cumplir sus requisitos, como:
- zonas de disponibilidad de Azure para distribuir los hosts de sesión en ubicaciones de centros de datos físicamente independientes dentro de una región de Azure, cada una con energía, refrigeración y redes independientes.
- Azure Backup para realizar copias de seguridad y restaurar los hosts de sesión.
- Azure Site Recovery replicar los hosts de sesión en otra región Azure.
- Azure Advisor para ayudarle a optimizar sus recursos de Azure.
Este diagrama de alto nivel muestra los componentes y las responsabilidades:
Ámbito de la implementación
Al crear un grupo de hosts, elija un ámbito de implementación. El ámbito de la implementación determina dónde almacena Azure Virtual Desktop los metadatos de ese grupo de hosts y sus objetos de servicio relacionados.
Geográfico es el comportamiento original y sigue siendo el predeterminado. Los metadatos se escriben en la base de datos geográfica que atiende la geografía que contiene la región de Azure del grupo de hosts. Regional escribe los metadatos en una base de datos regional dentro de la propia región de Azure del grupo de hosts. No hay diferencias funcionales entre los grupos de hosts geográficos y los grupos de anfitriones regionales; la diferencia es dónde se almacenan los metadatos.
El ámbito de implementación también se aplica a áreas de trabajo, grupos de aplicaciones y paquetes de App Att. Los objetos regionales y geográficos no se pueden mezclar: un grupo de hosts regional solo puede ser miembro de un área de trabajo regional y solo puede contener grupos de aplicaciones regionales, y un grupo de hosts regional no puede unirse a un área de trabajo geográfica o viceversa. Los grupos de aplicaciones creados en un grupo de hosts regional son automáticamente regionales.
El ámbito de la implementación se establece cuando se crea el objeto y no se puede cambiar después.
Conexiones de usuario
Cuando un usuario quiere acceder a sus escritorios y aplicaciones en Azure Virtual Desktop, varios componentes están implicados para que esa conexión se realice correctamente. Hay dos secuencias separadas:
- Detección de fuentes. La fuente es la lista de escritorios y aplicaciones que están disponibles para el usuario.
- Una conexión a través de Direct Stream a un host de sesión.
Detección de fuente
Durante la detección de fuentes, los escritorios y las aplicaciones disponibles para el usuario se rellenan en la aplicación de su dispositivo local. La fuente contiene toda la información necesaria para conectarse.
El proceso de detección de fuente es el siguiente:
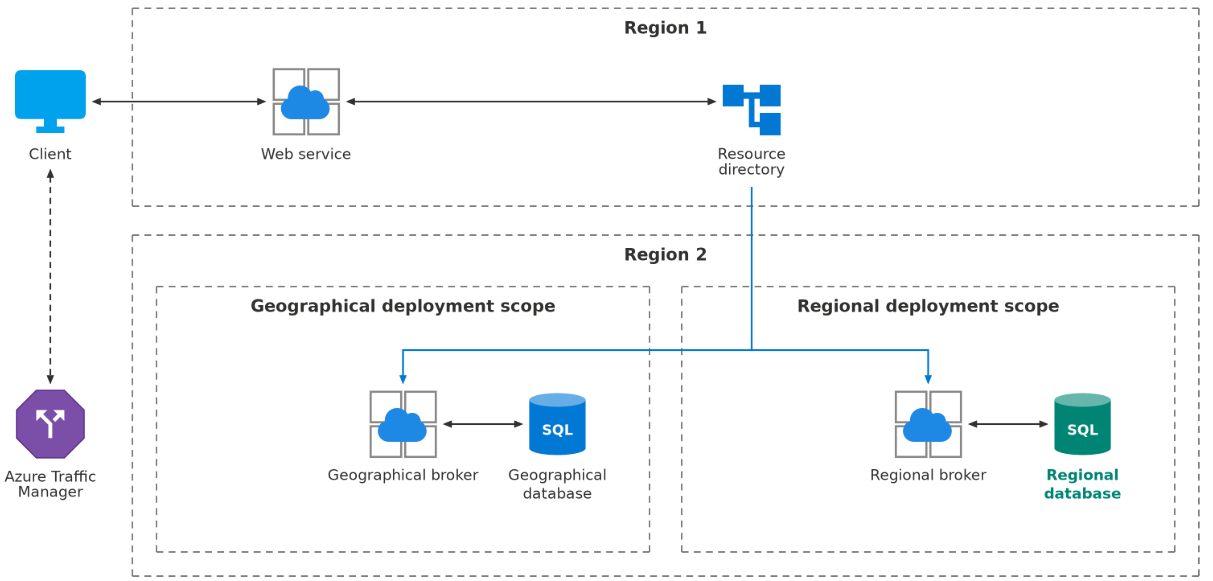
El usuario puede estar ubicado en cualquier parte del mundo. Azure Traffic Manager enruta el dispositivo del usuario a la instancia más cercana del servicio web de Azure Virtual Desktop en función del método de enrutamiento de tráfico geográfico, que usa la dirección IP de origen del dispositivo del usuario.
El servicio web se conecta al servicio de agente de Azure Virtual Desktop en la misma región de Azure para recuperar los archivos DS y los iconos de aplicación para la fuente del usuario. El servicio de agente se conecta a la base de datos geográfica y al directorio de recursos de Azure Virtual Desktop de la misma región para recuperar la información.
El servicio de agente se conecta al directorio de recursos y a la base de datos que contiene los metadatos del grupo de hosts en la misma región de Azure, que es la base de datos geográfica o, en el caso de los grupos de hosts con un ámbito de implementación regional, la base de datos regional de esa región de Azure.
A continuación se muestra un diagrama de alto nivel que muestra el proceso de detección de fuentes en una sola región de Azure:
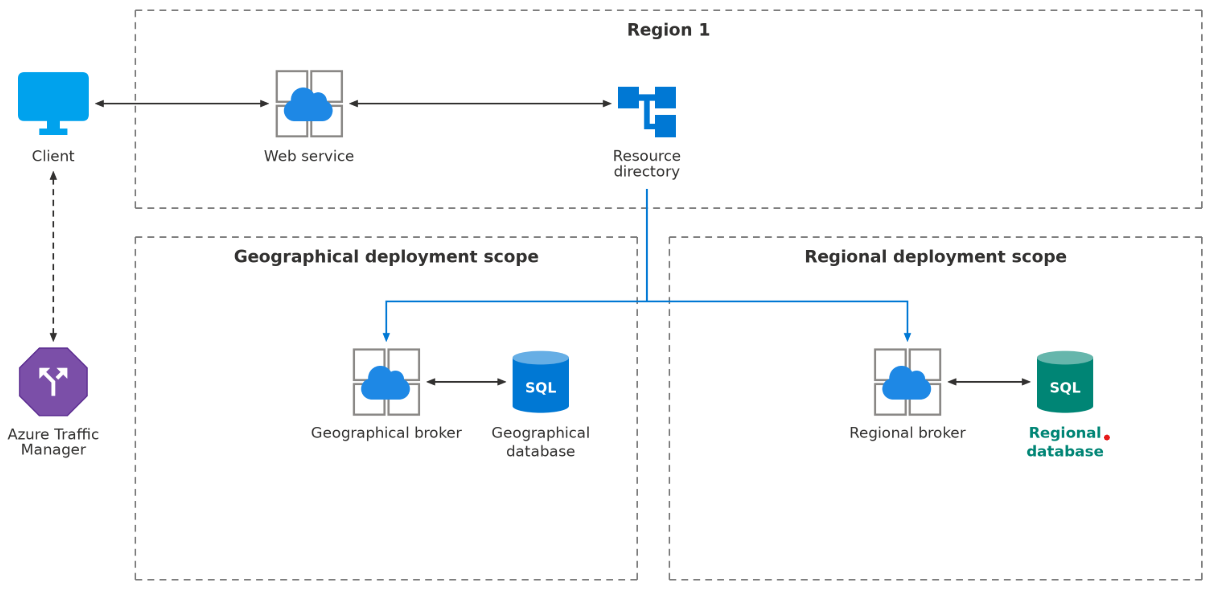
La base de datos geográfica solo contiene la información necesaria para los escritorios y las aplicaciones de los grupos de hosts de las mismas regiones de Azure cubiertas por la geografía. La base de datos regional solo contiene la información necesaria para los escritorios y las aplicaciones de los grupos de hosts de esa única región de Azure, y el directorio de recursos indica al servicio web que se conecte al servicio de agente y se enrute a la base de datos correcta en cualquier caso.
Este es un diagrama de alto nivel que muestra el proceso de detección de fuentes de un grupo de hosts en una región de Azure que está cubierta por una geografía diferente:
Conexión DS
Cuando un usuario se conecta a un escritorio o una aplicación desde su fuente, la conexión DS se establece de la siguiente manera:
Todas las sesiones remotas comienzan con una conexión a Azure Front Door, que proporciona el punto de entrada global a Azure Virtual Desktop. Azure Front Door determina el servicio de puerta de enlace de Azure Virtual Desktop con la latencia más baja para el dispositivo del usuario y dirige la conexión al mismo
El servicio de puerta de enlace se conecta al servicio de agente en la misma región de Azure. El servicio de puerta de enlace permite que los hosts de sesión estén en cualquier región y sigan siendo accesibles para los usuarios.
El servicio de agente toma el control y organiza la conexión entre el dispositivo del usuario y el host de sesión. El servicio de agente indica al agente de Azure Virtual Desktop que se ejecuta en el host de sesión que se conecte al mismo servicio de puerta de enlace a través del cual se ha conectado el dispositivo del usuario.
En este punto, se realiza uno de dos tipos de conexión, según la configuración y los protocolos de red disponibles:
Transporte de conexión inversa: después de que el host de sesión y el cliente se conectaran al servicio de puerta de enlace, comienza a retransmitir el tráfico DS mediante el Protocolo de control de transmisión (TCP) entre el cliente y el host de sesión. El transporte de conexión inversa es el tipo de conexión predeterminado.
DS Shortpath: se crea un transporte directo basado en el Protocolo de datagramas de usuario (UDP) entre el dispositivo del usuario y el host de sesión, sin pasar por el servicio de puerta de enlace.
Aquí hay un diagrama de alto nivel que muestra el proceso de conexión DS:

Sugerencia
Puede encontrar información técnica más detallada sobre la conectividad de red en Descripción de la conectividad de red de Azure Virtual Desktop y DS Shortpath for Azure Virtual Desktop.
Resistencia del servicio
Azure Virtual Desktop está diseñado para ser resistente a los errores y proporcionar un servicio confiable a los usuarios. El servicio está diseñado para ser resistente a los errores de componentes individuales y para poder recuperarse de ellos rápidamente.
Los componentes administrados por Microsoft de Azure Virtual Desktop se encuentran actualmente en unas 40 regiones de Azure para estar más cerca de los usuarios y proporcionar un servicio resistente. La resistencia se ha implementado a nivel global, geográfico y dentro de una región de Azure de las siguientes maneras:
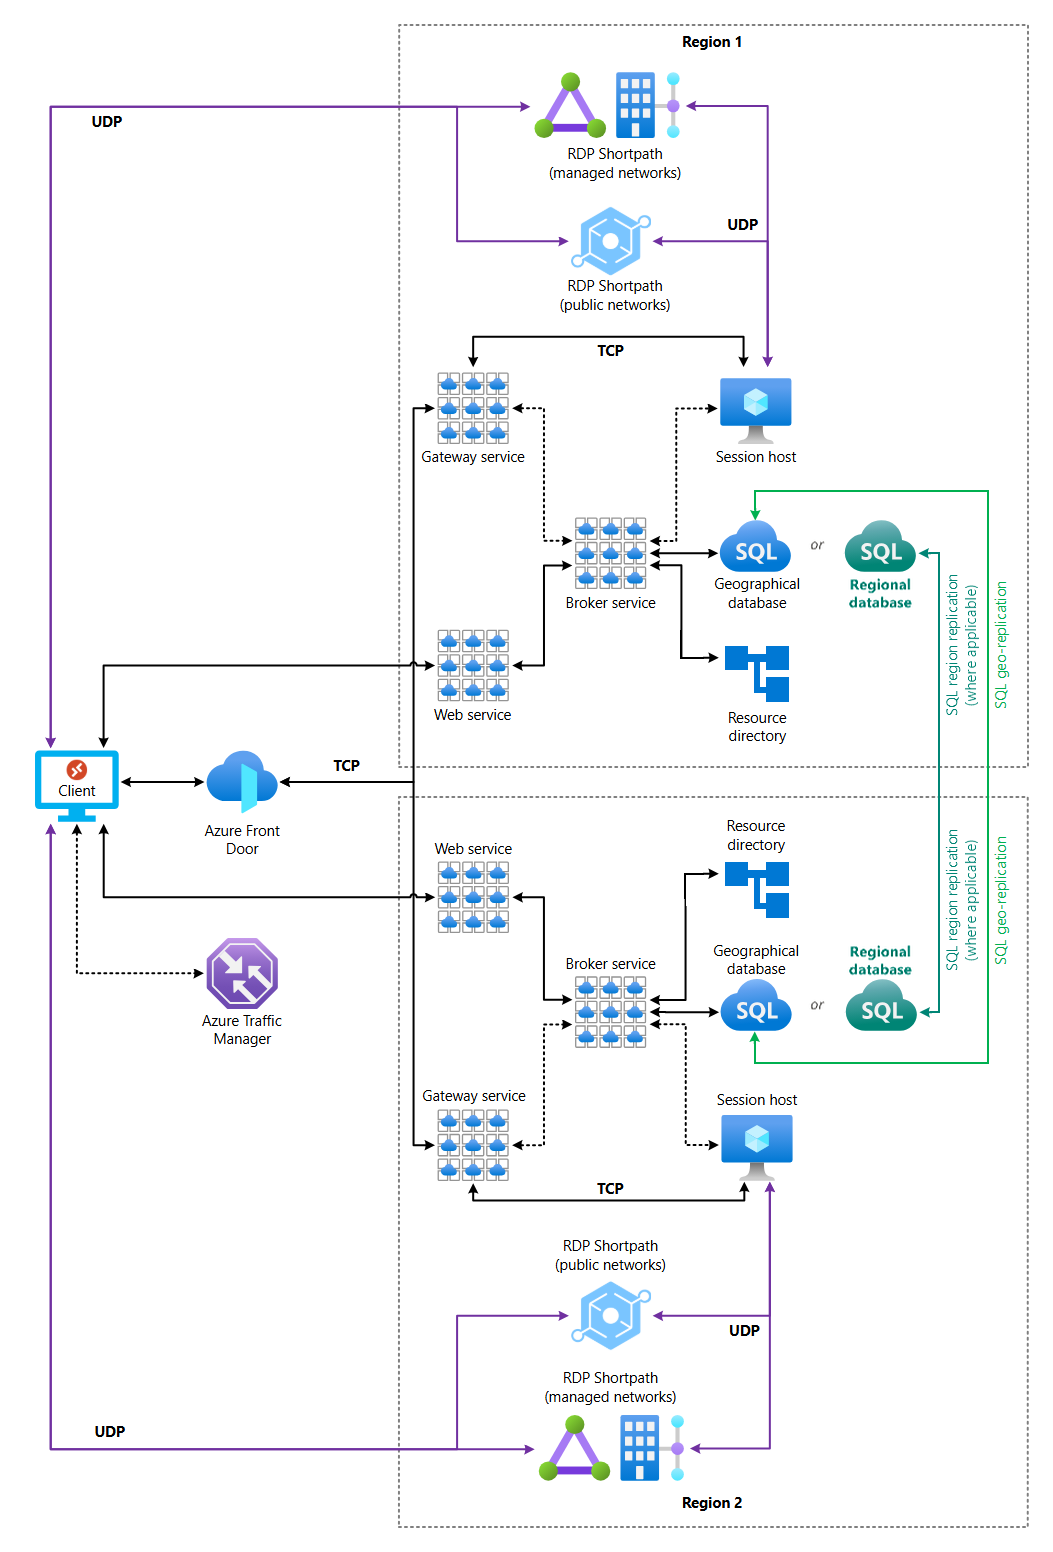
Azure Traffic Manager dirige el tráfico al servicio web y Azure Front Door dirige el tráfico al servicio de puerta de enlace. Si se produce una interrupción que hace que el servicio web o el servicio de puerta de enlace no estén disponibles en una región de Azure, o se produce una interrupción de la región completa, el tráfico se redirige a la siguiente instancia disponible más cercana en la región más cercana. El redireccionamiento del tráfico permite a los usuarios realizar nuevas conexiones.
La base de datos geográfica usa las funcionalidades de replicación de datos y conmutación por error de Azure SQL Database en cada geografía. Si se produce una interrupción de la base de datos, esta conmuta por error a la réplica secundaria y se reanuda el funcionamiento normal. Durante la conmutación por error, hay un breve período de tiempo en el que se produce un error en las conexiones nuevas hasta que se completa la conmutación por error, pero esta conmutación por error no afecta a las conexiones existentes.
La base de datos regional usa las mismas funcionalidades de replicación de datos y conmutación por error de Azure SQL Database en una única región de Azure. Se almacenan varias réplicas locales en las zonas de disponibilidad y los metadatos se replican en una región emparejada (cuando corresponda) para la conmutación por error entre regiones. Al igual que con la base de datos geográfica, hay un breve período durante la conmutación por error en el que fallan las nuevas conexiones; Las conexiones existentes no se ven afectadas.
El directorio de recursos, el servicio de agente, el servicio web y el servicio de puerta de enlace están disponibles en cada una de las regiones de Azure donde se encuentran los componentes administrados por Microsoft para Azure Virtual Desktop. Cada componente tiene varias instancias para que no haya un único punto de error. Dentro de cada región de Azure, hay al menos seis instancias o clústeres distintos e independientes de cada componente que funcionan de forma independiente para resistir errores de instancia.
Por ejemplo, una región tiene suficientes instancias del servicio de puerta de enlace para satisfacer la demanda, pero también con la capacidad suficiente para dar cabida a los errores de esas instancias. Si se produce un error en una instancia del servicio de puerta de enlace, se descartan todas las conexiones DS basadas en TCP que se retransmiten a través de esa instancia concreta del servicio de puerta de enlace. Cuando los usuarios desconectados vuelven a conectarse, las instancias restantes controlan las solicitudes y vuelven a conectar cada usuario a su sesión existente. Todas las demás sesiones controladas por otras instancias del servicio de puerta de enlace no se ven afectadas.
Este es un diagrama de alto nivel que muestra cómo se interconectan los componentes administrados por Microsoft:
Los demás servicios de Azure en los que se basa Azure Virtual Desktop están diseñados para ser resistentes y confiables. Para obtener más información, consulte Azure Traffic Manager y Azure Front Door.
Alcance global
Azure Virtual Desktop es un servicio que puede ayudar a las organizaciones a adaptarse a las demandas de sus trabajadores, especialmente al trabajar de forma remota. Proporciona una forma segura, confiable y flexible de entregar escritorios y aplicaciones prácticamente en cualquier lugar. Azure Virtual Desktop está diseñado para ser resistente y utiliza características y servicios de Azure que ayudan a garantizar un servicio de alta disponibilidad para sus cargas de trabajo.
Este es un mapa que demuestra el alcance global de Azure Virtual Desktop:

Contenido relacionado
Para obtener información sobre las ubicaciones en las que Azure Virtual Desktop almacenó datos para objetos de servicio, consulte Ubicaciones de datos para Azure Virtual Desktop.