Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Los artículos de inicio rápido y tutorial se centran en la creación de aplicaciones que usan las bibliotecas y LAS API del SDK de MIP. En este artículo se muestra cómo configurar y configurar la suscripción de Microsoft 365 y la estación de trabajo de cliente antes de usar el SDK.
Requisitos previos
Revise los temas siguientes antes de empezar:
Importante
Para respetar la privacidad del usuario, debe solicitar al usuario su consentimiento antes de habilitar el registro automático. El siguiente ejemplo es un mensaje estándar que Microsoft usa para la notificación de registro:
Al activar el registro de errores y rendimiento, acepta enviar datos de error y rendimiento a Microsoft. Microsoft recopila datos de rendimiento y errores a través de Internet ("Datos"). Microsoft utiliza estos datos para proporcionar y mejorar la calidad, la seguridad y la integridad de los productos y servicios de Microsoft. Por ejemplo, Microsoft analiza el rendimiento y la confiabilidad, como las características que usa, la rapidez con la que responden las características, el rendimiento del dispositivo, las interacciones de la interfaz de usuario y los problemas que experimenta con el producto. Los datos también incluyen información sobre la configuración del software, como el software que está ejecutando actualmente, y la dirección IP.
Regístrese para obtener una suscripción de Office 365
Muchos de los ejemplos del SDK requieren acceso a una suscripción de Office 365. Regístrese para obtener uno de los siguientes tipos de suscripción:
| Nombre | Registro |
|---|---|
| Prueba de Office 365 Enterprise E3 (prueba gratuita de 30 días) | https://go.microsoft.com/fwlink/p/?LinkID=403802 |
| Office 365 Enterprise E3 o E5 | https://www.microsoft.com/microsoft-365/enterprise/office-365-e3 |
| Enterprise Mobility and Security E3 o E5 | https://www.microsoft.com/security |
| Azure Information Protection Premium P1 o P2 | Guía de concesión de licencias de Microsoft 365 para seguridad y cumplimiento |
| Microsoft 365 E3, E5 o F1 | https://www.microsoft.com/microsoft-365/enterprise/microsoft365-plans-and-pricing |
Nota:
Azure Information Protection Premium P1 o P2 ya no se incluyen como ofertas independientes. Puede comprarlos como parte de Microsoft 365 E3 o E5, o Enterprise Mobility and Security E3 o E5.
Configurar etiquetas de confidencialidad
Si actualmente usa configuraciones de etiquetas heredadas, debe migrar las etiquetas a Microsoft Purview. Para obtener más información sobre el proceso, consulte Creación y configuración de etiquetas de confidencialidad y sus directivas.
Configuración de la estación de trabajo de cliente
A continuación, complete los pasos siguientes para configurar y configurar el equipo cliente correctamente.
Si usa una estación de trabajo con Windows 10:
Use Windows Update para actualizar la máquina a Windows 10 Fall Creators Update (versión 1709) o posterior. Para comprobar su versión actual:
- Seleccione el icono de Windows en la parte inferior izquierda.
- Escriba Acerca de su PC y presione Entrar.
- Desplácese hasta la sección de especificaciones de Windows y busque Versión.
Si usa una estación de trabajo con Windows 11 o Windows 10:
Active el modo de desarrollador en la estación de trabajo:
- Seleccione el icono de Windows en la parte inferior izquierda.
- Escriba Use developer features (Usar características para desarrolladores) y presione Entrar cuando aparezca el elemento Usar características de desarrollador .
- En el cuadro de diálogo Configuración , en la pestaña Para desarrolladores , en Usar características de desarrollador, seleccione la opción Modo de desarrollador.
- Cierre el cuadro de diálogo Configuración.
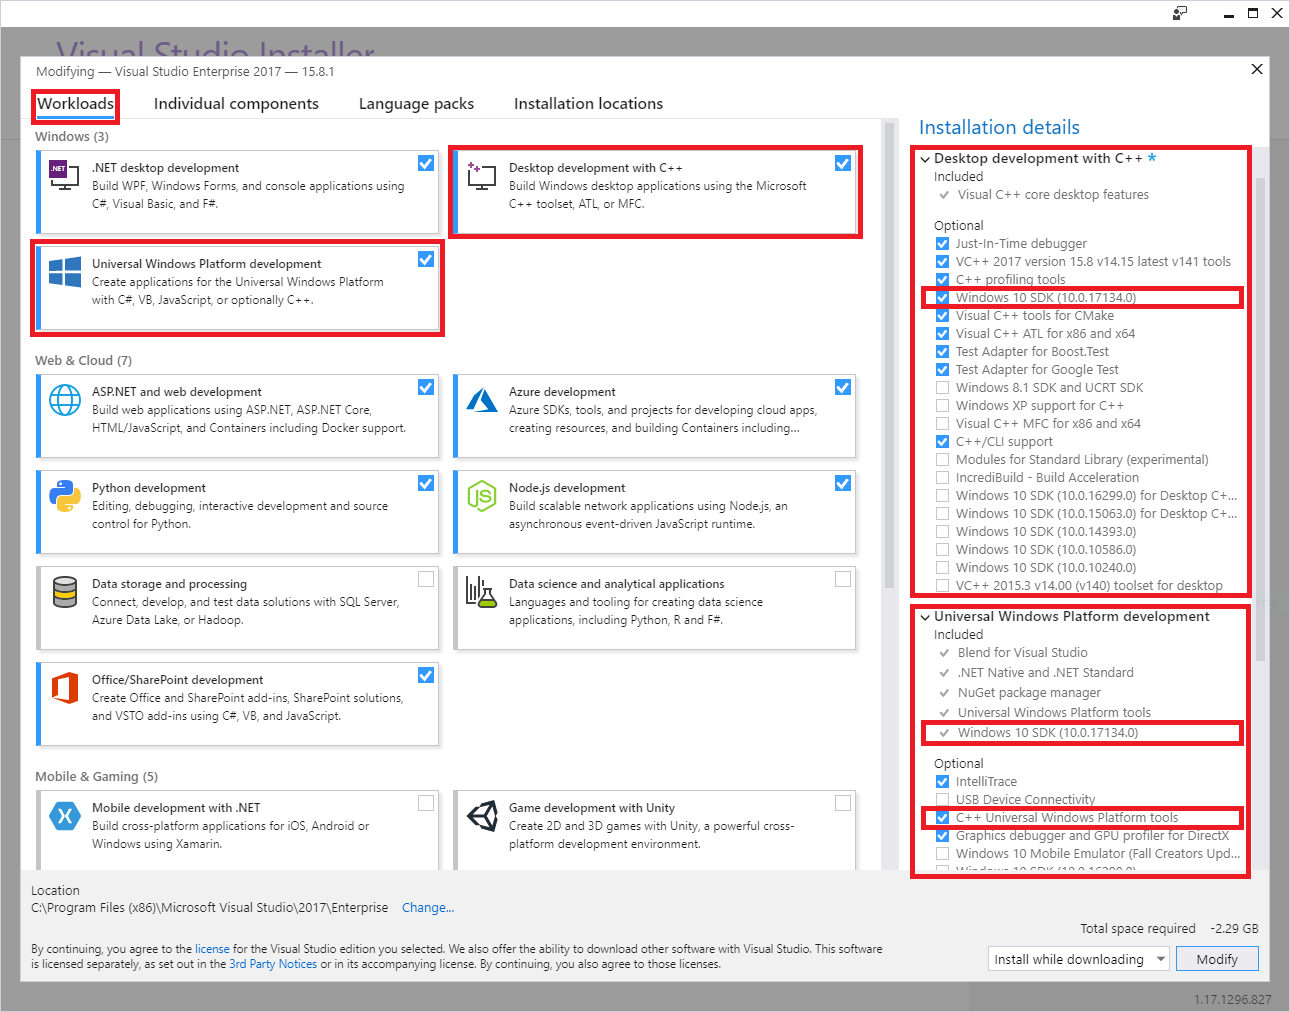
Instale Visual Studio 2022, con las siguientes cargas de trabajo y componentes opcionales:
Desarrollo de la Plataforma universal de Windows Carga de trabajo de Windows, más los siguientes componentes opcionales:
- Herramientas de la Plataforma universal de Windows para C++
- SDK de Windows 10 10.0.16299.0 o posterior, si no está incluido de forma predeterminada
Carga de trabajo de Windows Desarrollo para el escritorio con C++, más los siguientes componentes opcionales:
- SDK de Windows 10 10.0.16299.0 o posterior, si no está incluido de forma predeterminada
Instale el módulo de PowerShell de MSAL.PS:
Dado que la instalación requiere derechos de administrador, use una de estas opciones:
- Inicie sesión en el equipo con una cuenta que tenga derechos de administrador.
- Ejecute la sesión de PowerShell Windows con derechos elevados (ejecutar como administrador).
Ejecute el
Install-Module -Name MSAL.PScmdlet :PS C:\WINDOWS\system32> Install-Module -Name MSAL.PS Untrusted repository You are installing the modules from an untrusted repository. If you trust this repository, change its InstallationPolicy value by running the Set-PSRepository cmdlet. Are you sure you want to install the modules from 'PSGallery'? [Y] Yes [A] Yes to All [N] No [L] No to All [S] Suspend [?] Help (default is "N"): A PS C:\WINDOWS\system32>
Descargar archivos:
El SDK de MIP se admite en las siguientes plataformas, con descargas independientes para cada plataforma y lenguaje admitidos:
Sistema operativo Versiones Descargas Notas Ubuntu 22.04 Archivo tar.gz para C++
Archivo tar.gz de Java (versión preliminar)
.NET CoreUbuntu 24,04 Archivo tar.gz para C++
Archivo tar.gz de Java (versión preliminar)
.NET CoreRed Hat Enterprise Linux 8 y 9 Archivo tar.gz para C++ Debian 10 y 11 Archivo tar.gz para C++ macOS Todas las versiones compatibles Archivo .zip para C++ Para el desarrollo de Xcode se necesita la versión 13 o posterior. Windows Todas las versiones admitidas, de 32 o 64 bits C++
NuGet para C++/.NET
Archivo .zip para Java (versión preliminar)Androide 9.0 y versiones posteriores Archivo .zip para C++ Solo los SDK de protección y directivas. Ios Todas las versiones compatibles Archivo .zip para C++ Solo los SDK de protección y directivas. descargas de Tar.gz/.zip
Tar.gz y .zip descargas contienen archivos comprimidos, uno para cada API. Los archivos comprimidos siguen la siguiente convención de nomenclatura, donde <API> =
mip_sdk_<API>_<OS>_1.0.0.0.zip (or .tar.gz),upeoprotection, yfileOS> = la plataforma: <. Por ejemplo, el archivo para archivos binarios y encabezados del SDK de protección en Debian esmip_sdk_protection_debian9_1.0.0.0.tar.gz. Cada archivo .tar.gz/.zip contenido se divide en tres directorios:- Bins: binarios compilados para cada arquitectura de plataforma, cuando corresponda.
- Include: archivos de encabezado (C++).
- Samples: código fuente de aplicaciones de ejemplo.
Paquetes de NuGet
Si desarrolla con Visual Studio, también puede instalar el SDK mediante la Consola del Administrador de paquetes NuGet:
Install-Package Microsoft.InformationProtection.File
Install-Package Microsoft.InformationProtection.Policy
Install-Package Microsoft.InformationProtection.Protection
Si no usa el paquete de NuGet, agregue las rutas de acceso de los binarios del SDK a la variable de entorno PATH. La variable PATH permite a las aplicaciones cliente encontrar archivos binarios dependientes (DLL) en tiempo de ejecución. Este paso es opcional.
Si usa una estación de trabajo con Windows 11 o Windows 10:
Seleccione el icono de Windows en la parte inferior izquierda.
Escriba Ruta de acceso y presione Entrar cuando aparezca el elemento Editar las variables de entorno del sistema .
En el cuadro de diálogo Propiedades del sistema , seleccione Variables de entorno.
En el cuadro de diálogo Variables de entorno, seleccione la fila de la variable Path debajo de Variables de usuario para <el usuario> y, a continuación, seleccione Editar.
En el cuadro de diálogo Editar variable de entorno , seleccione Nuevo, que crea una fila editable. Agregue una nueva fila para cada una de las rutas de acceso completas a los subdirectorios
file\bins\debug\amd64,protection\bins\debug\amd64yupe\bins\debug\amd64. Los directorios del SDK se almacenan en un formato<API>\bins\<target>\<platform>, donde:-
<API> =
file, ,protection,upe -
<Objetivo> =
debug,release -
<plataforma> =
amd64(x64),x86, etc.
-
<API> =
Cuando termine de actualizar la variable Path , seleccione Aceptar. A continuación, seleccione Aceptar cuando vuelva al cuadro de diálogo Variables de entorno .
Descargue ejemplos del SDK de GitHub. Este paso es opcional.
- Si aún no la tiene, primero cree un perfil de GitHub.
- Instale la versión más reciente de las herramientas de cliente git de Software Freedom Conservancy (Git Bash).
- Con Git Bash, descargue los ejemplos de interés:
- Use la consulta siguiente para ver los repositorios: Azure-Samples repositorios de MipSdk.
- En Git Bash, use
git clone https://github.com/azure-samples/<repo-name>para descargar cada repositorio de ejemplo.

Registro de una aplicación cliente con Microsoft Entra ID
Como parte del proceso de aprovisionamiento de suscripciones de Microsoft 365, Microsoft crea un inquilino de Microsoft Entra asociado. El inquilino de Microsoft Entra proporciona la administración de identidad y acceso para cuentas de usuario y cuentas de aplicación de Microsoft 365. Las aplicaciones que requieren acceso a las API protegidas (como las API de MIP) requieren una cuenta de aplicación.
Para la autenticación y la autorización en tiempo de ejecución, un principal de seguridad representa una cuenta y se deriva de la información de identidad de la cuenta. Las entidades de seguridad que representan una cuenta de aplicación se denominan entidades de servicio.
Para registrar una cuenta de aplicación en Microsoft Entra ID para su uso con los inicios rápidos y los ejemplos del SDK de MIP:
Importante
Para acceder a la administración de inquilinos de Microsoft Entra para crear cuentas, inicie sesión en el portal de Azure con una cuenta de usuario que tenga asignado el rol de Propietario en la suscripción. En función de la configuración de su tenant, es posible que también deba ser miembro del rol de directorio Administrador global para registrar una aplicación. Pruebe con una cuenta restringida. Conceda a la cuenta solo los derechos que necesita para acceder a los puntos de conexión de SCC necesarios. Los sistemas de registro pueden recopilar contraseñas de texto no cifrado pasadas a través de la línea de comandos.
Siga los pasos descritos en la sección Registrar una nueva aplicación . Para realizar pruebas, use los siguientes valores para las propiedades dadas a medida que siga los pasos de la guía:
- Tipos de cuenta admitidos : seleccione Solo cuentas en este directorio organizativo.
-
URI de redirección: establezca el tipo de URI de redirección en Cliente público (móvil y escritorio). Si la aplicación usa el Biblioteca de autenticación de Microsoft (MSAL), use
http://localhost. Si no, use otra cosa en el formato<app-name>://authorize.
Cuando haya terminado, volverá a la página de Aplicación registrada correspondiente a su nuevo registro de aplicación. Copie y guarde el GUID en el campo Id. de aplicación (cliente), ya que lo necesita para los inicios rápidos.
Seleccione Permisos de API para agregar las API y los permisos a los que el cliente necesita acceder. Seleccione Agregar un permiso para abrir el panel Solicitar permisos de API .
Agregue las API y permisos de MIP que requiere la aplicación en tiempo de ejecución:
- En la página Seleccionar una API, seleccione Azure Rights Management Services.
- En la página api de Azure Rights Management Services, seleccione Permisos delegados.
- En la sección Seleccionar permisos, seleccione el permiso user_impersonation. Este derecho permite a la aplicación crear y acceder al contenido protegido en nombre de un usuario.
- Seleccione Agregar permisos para guardar.
Repita el paso 4, pero esta vez cuando llegue a la página Seleccionar una API , busque la API.
- En la página Seleccionar una API , seleccione API que usa mi organización. A continuación, en el cuadro de búsqueda, escriba Servicio de sincronización de Microsoft Information Protection y selecciónelo.
- En la página api del servicio de sincronización de Microsoft Information Protection, seleccione Permisos delegados.
- Expanda el nodo UnifiedPolicy y seleccione UnifiedPolicy.User.Read.
- Seleccione Agregar permisos para guardar.
Cuando vuelva a la página permisos de API , seleccione Conceder consentimiento del administrador para (Nombre de inquilino) y, a continuación, Sí. Este paso da su consentimiento previo a la aplicación que usa este registro para acceder a las API en los permisos especificados. Si inició sesión como administrador global, el consentimiento se registra para todos los usuarios del inquilino que ejecutan la aplicación. De lo contrario, solo se aplica a su cuenta de usuario.
Cuando termine, los permisos de API y el registro de aplicaciones deben tener un aspecto similar a los ejemplos siguientes:


Para obtener más información sobre cómo agregar las API y los permisos necesarios para una aplicación cliente, consulte Configuración de una aplicación cliente para acceder a las API web.
Solicitud de un contrato de Information Protection Integration (IPIA)
Antes de liberar una aplicación desarrollada con MIP al público, debe solicitar y completar un acuerdo formal con Microsoft.
Nota:
No necesita este contrato para las aplicaciones diseñadas solo para uso interno.
Obtenga su IPIA mediante el envío de un correo electrónico a IPIA@microsoft.com con la siguiente información:
Asunto: Solicitud de IPIA para nombre de la empresa
En el cuerpo del correo electrónico, incluya:
- Nombre de la aplicación y del producto
- Nombre y apellidos del solicitante
- Dirección de correo electrónico del solicitante
Después de Microsoft recibe la solicitud IPIA, Microsoft le envía un formulario como un documento Word. Revise los términos y las condiciones del IPIA y devuelva el formulario a IPIA@microsoft.com con la siguiente información:
- Nombre legal de la empresa
- Estado o provincia (US/Canadá) o país o región de incorporación
- Dirección URL de la empresa
- Dirección de correo electrónico de la persona de contacto
- Otras direcciones de la empresa (opcional)
- Nombre de la aplicación de empresa
- Breve descripción de la aplicación
- Id. de inquilino de Azure
- Identificador de la aplicación
- Contactos de la empresa, correo electrónico y teléfono para la correspondencia de situaciones críticas
Después de que Microsoft reciba el formulario, Microsoft le envía el vínculo IPIA final para firmar digitalmente. Después de que usted firme, el representante de Microsoft correspondiente firma el acuerdo.
¿Ya tiene un IPIA firmado?
Si ya tiene una IPIA firmada y desea agregar un nuevo identificador de aplicación para una aplicación que publique, envíe un correo electrónico a IPIA@microsoft.com y proporcione la siguiente información:
- Nombre de la aplicación de empresa
- Breve descripción de la aplicación
- Identificador de inquilino de Azure (aunque sea el mismo que antes)
- Identificador de la aplicación
- Contactos de la empresa, correo electrónico y teléfono para la correspondencia de situaciones críticas
Después de enviar el correo electrónico, espere hasta 72 horas para una confirmación de recibo.
Asegúrese de que la aplicación tiene las dependencias necesarias
Las aplicaciones compiladas con el SDK de MIP en Windows requieren el componente en tiempo de ejecución de Visual C++ si aún no está instalado:
- Microsoft Visual C++ Redistributable para Visual Studio 2022 con MSVC 14.44 o superior
Estas dependencias solo funcionan si compila la aplicación como Release. Si compila la aplicación en modo Depuración, incluya junto con la aplicación las DLL de depuración de las bibliotecas en tiempo de ejecución de Visual C++ o instálelas en el equipo.
Las aplicaciones compiladas con el SDK de MIP en Linux requieren versiones compatibles de estas dependencias:
- curl
- libsecret
- Biblioteca principal libssl de OpenSSL
- UUID
- GMIME para aplicaciones que usan el SDK de archivos
- Libgsf para aplicaciones que usan el archivo SDK
Los archivos binarios incluyen una carpeta de ejemplos con un how-to-build-and-run.txt archivo que contiene comandos para instalar las dependencias necesarias para cada sistema operativo.
Pasos siguientes
- Si eres desarrollador de C++.
- Lea conceptos de observadores antes de iniciar la sección de inicio rápido para obtener información sobre la naturaleza asincrónica de las API de C++.
- Para obtener experiencia con el SDK, comience con inicio rápido: Inicialización de aplicaciones cliente (C++).
- Si es desarrollador de C#, comience con Inicio rápido: Inicialización de aplicaciones cliente (C#).