Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Las organizaciones que procesan documentos confidenciales suelen necesitar equilibrar la automatización, la seguridad, el cumplimiento y el aislamiento de red. Esta arquitectura de referencia muestra cómo usar Microsoft Power Platform, Azure Document Intelligence y servicios de Azure con conectividad de red privada para automatizar la ingesta, el procesamiento, la validación y el almacenamiento de documentos, a la vez que protege los datos confidenciales.
Tip
En este artículo se presenta un escenario de ejemplo y una arquitectura de ejemplo generalizada para ilustrar cómo diseñar soluciones seguras de procesamiento inteligente de documentos mediante Power Platform, Azure Document Intelligence y la compatibilidad con redes virtuales (VNet) de Power Platform. El ejemplo de arquitectura se puede modificar para muchos escenarios y sectores diferentes.
Diagrama de arquitectura
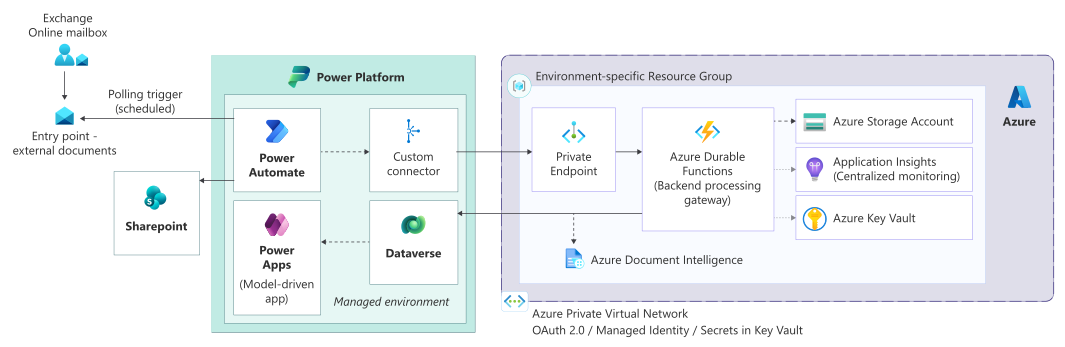
Workflow
En este flujo de trabajo se describe cómo Power Platform y los servicios de Azure con aislamiento de red privada ingieren, procesan, validan y conservan documentos de forma segura.
Ingesta segura de documentos: reciba documentos a través de buzones de Exchange Online dedicados. Los flujos de Power Automate programados usan un patrón de sondeo para recoger documentos, lo que garantiza la ingesta controlada y confiable.
Orquestación y creación de contexto: Power Automate extrae metadatos y datos adjuntos, filtra artefactos no procesables y establece un contexto de correlación que se usa durante el ciclo de vida de procesamiento.
Ejecución de red privada: los flujos se ejecutan dentro de un entorno administrado que usa compatibilidad con red virtual para Power Platform, lo que permite el acceso privado a Azure servicios a través de puntos de conexión privados.
Procesamiento de back-end a través de Azure Functions: Power Automate invoca una función de Azure protegida a través de un conector personalizado que usa credenciales de cliente de OAuth 2.0. La función actúa como puerta de enlace para todo el procesamiento de back-end.
Procesamiento inteligente de documentos: Use Azure Document Intelligence para clasificar documentos y extraer datos. Gestione las operaciones de larga duración de manera asíncrona.
Validación y creación de casos: valide y conserve los datos extraídos en Dataverse, creando o actualizando registros y casos empresariales.
Almacenamiento seguro de documentos: almacene documentos y artefactos originales en SharePoint Online con acceso controlado a través de grupos de seguridad de Microsoft Entra ID.
Integraciones de bajada: desencadene automatizaciones e integraciones adicionales según sea necesario, incluido el intercambio seguro de archivos a través de Azure Blob Storage y sistemas locales.
Resiliencia y supervisión: Las Durable Functions de Azure administran procesos de larga duración, reintentos y control de errores, con registro y auditoría centralizados.
Components
Los siguientes componentes componen la arquitectura segura de procesamiento de documentos.
Plataforma e identidad
Microsoft Entra ID: proporciona identidad centralizada, autenticación y acceso condicional para usuarios y aplicaciones. La integración nativa con Power Platform permite el acceso seguro de los usuarios, la autenticación de entidad de servicio y el cumplimiento de las directivas de seguridad de la organización.
Ingestion
Buzones de Exchange Online: Proporcionar un perímetro seguro y auditable para envíos externos. Los buzones dedicados actúan como puntos de conexión de ingesta controlados para los documentos y solicitudes entrantes.
Power Automate (patrón de sondeo): los flujos programados de Power Automate supervisan los buzones de Exchange mediante un método de sondeo para garantizar un procesamiento fiable, el control de la limitación y una ejecución predecible. Este enfoque evita la avalancha de eventos provocada por activadores en tiempo real.
Orchestration
Power Automate: actúa como la capa de orquestación principal, coordinando la ingesta de documentos, la extracción de metadatos, la lógica de validación, las integraciones de bajada y el control de excepciones al delegar operaciones de proceso intensivo en los servicios back-end.
Conector personalizado: proporciona una capa de abstracción segura entre los servicios de Power Automate y back-end. La autenticación usa credenciales de cliente de OAuth 2.0, lo que garantiza el acceso controlado y aislado del entorno a las API.
Processing
Azure Functions: implementa la lógica de procesamiento y orquestación de back-end, que actúa como una puerta de enlace de API segura y una capa de integración. Azure Functions se encargan de la validación, el enrutamiento, los reintentos, las operaciones de larga duración y la interacción con los servicios posteriores.
Azure Document Intelligence: permite la clasificación inteligente de documentos y la extracción de datos utilizando modelos predefinidos y personalizados. El procesamiento se invoca de forma asincrónica desde los servicios back-end para admitir la escalabilidad y las cargas de trabajo de larga duración.
Datos y almacenamiento
Microsoft Dataverse: actúa como plataforma de datos central para datos empresariales estructurados, incluidos casos, metadatos y resultados de procesamiento. Dataverse proporciona control de acceso integrado, auditoría y seguridad basado en roles.
SharePoint Online: almacena documentos de forma segura y mantiene vínculos con registros de Dataverse asociados. SharePoint proporciona control de versiones, conservación y control de acceso granular para artefactos documentales.
Azure Blob Storage: admite escenarios de integración e intercambio de archivos seguros, incluida la interacción con sistemas de bajada o locales. El acceso se restringe mediante puntos de conexión privados y autenticación de entidad de servicio.
Seguridad y redes
compatibilidad de Azure Virtual Network (VNet) con Power Platform: permite que los flujos de Power Automate ejecuten conectores admitidos dentro de una subred delegada en una Azure Virtual Network, lo que permite la conectividad privada con Azure servicios.
Azure puntos de conexión privados: asegúrese de que Azure servicios como Azure Functions, almacenamiento e inteligencia artificial solo son accesibles a través de direcciones IP privadas, lo que elimina la exposición pública.
Azure Key Vault: proporciona almacenamiento centralizado y seguro de secretos, certificados y claves usados por aplicaciones y componentes de automatización. Los secretos se inyectan en tiempo de ejecución mediante identidades administradas o principales de servicio.
ALM y gobernanza
Azure DevOps Pipelines: automatiza la compilación, validación y despliegue de soluciones en distintos entornos mediante canalizaciones de YAML. Admite la promoción controlada, el aislamiento del entorno y las implementaciones repetibles que se alinean con los procedimientos recomendados de administración del ciclo de vida de las aplicaciones (ALM) de Power Platform.
Experiencia del usuario
Power Apps aplicaciones controladas por modelos: proporciona interfaces de usuario seguras y compatibles con roles para administrar casos, revisar documentos e interactuar con los datos empresariales. Las aplicaciones controladas por modelos respetan automáticamente los controles de auditoría y seguridad de Dataverse.
Detalles del escenario
Esta arquitectura permite el procesamiento seguro, escalable y automatizado de documentos financieros y de directivas altamente confidenciales mediante power Platform y los servicios de Azure.
Las organizaciones de sectores regulados suelen depender de la ingesta de documentos basada en correo electrónico de asociados externos y clientes. Estas organizaciones deben procesar estos documentos de forma confiable, al tiempo que cumplen requisitos estrictos en torno a la seguridad de los datos, el aislamiento de red, la auditabilidad y el cumplimiento. El control manual presenta riesgos operativos, retrasos e resultados incoherentes, especialmente cuando aumentan los volúmenes de documentos.
Esta arquitectura aborda estos desafíos mediante la implementación de un flujo controlado de ingesta y procesamiento de documentos que combina la orquestación con Power Automate, el procesamiento inteligente de documentos y servicios de back-end seguros hospedados dentro de una red virtual de Azure. Todas las integraciones con Azure servicios se realizan a través de puntos de conexión privados, lo que garantiza que los datos confidenciales nunca se exponen a la red pública de Internet.
Use Azure Document Intelligence para la clasificación de documentos y la extracción de datos. Use Azure Functions para abstraer el procesamiento de back-end, centralizar la seguridad, la validación y el control de errores. Validar y guardar los datos extraídos en Dataverse, lo que permite la gestión estructurada de casos, la automatización de procesos posteriores y la elaboración de informes mediante aplicaciones de Power Platform.
Este enfoque reduce el esfuerzo manual, mejora la precisión del procesamiento y establece un patrón empresarial reutilizable para el procesamiento seguro de documentos. Admite la extensibilidad futura, se alinea con los principios de seguridad con privilegios mínimos y proporciona rastreabilidad de un extremo a otro en Power Platform, Azure y servicios de identidad.
Consideraciones
Estas consideraciones implementan los pilares de Power Platform Well-Architected, un conjunto de principios rectores que mejoran la calidad de una carga de trabajo. Obtenga más información en Microsoft Power Platform Well-Architected.
Reliability
La orquestación y el procesamiento desacoplados garantizan que los errores transitorios en los servicios de bajada (Inteligencia de documentos, Azure Functions, sistemas externos) no interrumpan la ingesta.
La ingesta de correo electrónico basada en sondeo evita eventos que faltan y reduce la dependencia de desencadenadores en tiempo real.
Las directivas de reintento, tiempo de espera y control de errores están centralizadas en Azure Functions y Power Automate para admitir el reprocesamiento controlado.
Los patrones de procesamiento asincrónico (incluidas las funciones duraderas cuando corresponda) admiten el análisis de documentos de larga duración sin bloquear flujos de trabajo.
Los servicios administrados proporcionan alta disponibilidad, como Power Automate, Dataverse, Azure Functions y Servicios de Azure AI.
Security
Microsoft Entra ID proporciona identidad centralizada, autenticación y acceso condicional para usuarios y entidades de servicio.
El acceso con privilegios mínimos se aplica a través de flujos de Power Automate, conectores personalizados y servicios de Azure mediante el uso de registros de aplicaciones y permisos con ámbito.
La compatibilidad con Virtual Network para Power Platform garantiza que la automatización se ejecute dentro de los límites de una red privada.
Los puntos de conexión privados impiden la exposición pública de los servicios de Azure Functions, cuentas de almacenamiento e inteligencia artificial.
Los secretos y las credenciales se almacenan de forma segura en Azure Key Vault y se insertan en tiempo de ejecución.
La seguridad y la auditoría basadas en roles de Dataverse proporcionan un control de acceso específico y una rastreabilidad completa del acceso a los datos y los cambios.
Excelencia operativa
La separación clara de responsabilidades entre la orquestación (Power Automate) y el procesamiento (Azure Functions) simplifica el mantenimiento y la solución de problemas.
El patrón de pasarela de backend centralizada evita la proliferación de conectores y garantiza una validación, un registro de eventos y una aplicación de directivas coherentes.
Canalizaciones YAML de Azure DevOps automatizan la compilación, la validación y el despliegue de soluciones en distintos entornos, y admiten versiones repetibles y gobernadas.
La configuración específica del entorno, como las versiones del modelo y los puntos de conexión, se administra a través de variables de entorno, lo que reduce los cambios manuales.
La supervisión de un extremo a otro se habilita a través del historial de ejecución de Power Platform, el registro Azure y las funcionalidades de auditoría nativas de la plataforma.
Eficiencia en el rendimiento
Las cargas de trabajo de proceso intensivas, como la clasificación de documentos, OCR (reconocimiento óptico de caracteres) y la lógica de validación, se descargan en Azure Functions en lugar de ejecutarse en Power Automate.
El procesamiento asincrónico mejora el rendimiento y evita que se alcancen los límites de ejecución de flujo.
La ingesta mediante sondeo proporciona patrones de carga predecibles y evita picos de activación.
Dataverse se usa para datos empresariales estructurados, mientras que los documentos se almacenan en SharePoint y Blob Storage para optimizar los costos y el rendimiento del almacenamiento.
Las redes privadas reducen la latencia entre Power Platform y los servicios de Azure.
Optimización de la experiencia
Las aplicaciones basadas en modelos de Power Apps proporcionan experiencias de usuario seguras y basadas en roles que respetan automáticamente la seguridad de Dataverse.
Los flujos con intervención humana reducen la carga cognitiva al permitir que los usuarios intervengan solo cuando sea necesario.
Las asociaciones de casos claros y documentos mejoran la rastreabilidad y la facilidad de uso de los equipos operativos.
El comportamiento coherente de la automatización entre entornos mejora la confianza y reduce la confusión del usuario.
Inteligencia artificial responsable
No es aplicable.
Esta arquitectura usa Azure Inteligencia de documentos para la clasificación y extracción de documentos y no incluye características de IA generativas.
Contributors
Microsoft mantiene este artículo. Los siguientes colaboradores escribieron este artículo.
Autores principales:
- Meenakshi Gupta, tecnólogo principal