Märkus.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida sisse logida või kausta vahetada.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida kausta vahetada.
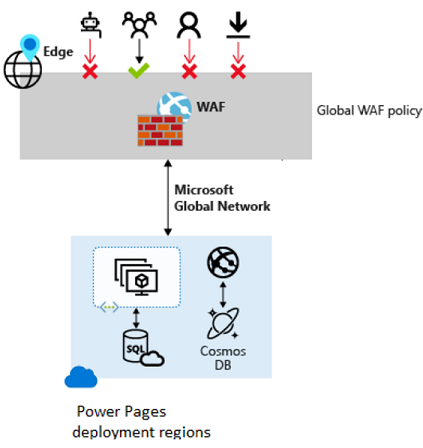
Veebirakenduse tulemüür (WAF) teenuse Power Pages saidid pakub tsentraliseeritud saitidele kogust, mis tagab kohtade tsentraliseeritud kaitse ning takistab võrku sisestamist pahatahtliku allaneetud pahatahtliku käitumisega, mis on vastuolus levinud kohtade ja kohtade niudega. Kasutades WAF-i, teenuse Power Pages saidid globaalse kaitse skaalal, ilma jõudlust ohverdamata.
NB!
Power Pages platvormi tasemel IP piirangute funktsioon (Site Details>Security all) ei ole toetatud, kui WAF on lubatud. Et filtreerida liiklust IP järgi, kui WAF on aktiivne, kasuta WAF-i kohandatud reegleid. Lisateavet leiate jaotisest "Seadista WAF kohandatud reeglid".
Kuidas Web Application Firewall töötab
WAF for Power Pages töötab Azure Front Door-il, Microsoft'i globaalsel servavõrgul. Kui lubad WAF-i, suunatakse sinu saidi liiklus Azure Front Door'i kaudu, kus seda kontrollitakse pahatahtlike mustrite suhtes enne sinu saidile jõudmist.
Kohandatud domeeni nõuded
Kui teie sait kasutab kohandatud domeeni (näiteks www.contoso.com), nõuab WAF-i lubamine ühekordset domeeni omandi valideerimist:
- Kui lubad WAF-i, loob Power Pages sinu saidile Azure Front Door profiili ja suunab liikluse selle kaudu. Front Door kontrollib iga päringut WAF-i reeglite alusel enne, kui edastab need teie saidile.
- See tõestab, et sa omad domeeni enne, kui suunad liikluse WAF-i kaudu.
- Valideerimine lõpeb tavaliselt minutite kuni 48 tunni jooksul.
Lisateavet TXT kirje juhiste kohta leiate jaotisest Add a custom domain - Domain validation.
Märkus.
See valideerimisetapp kehtib ainult siis, kui oled lisanud kohandatud domeeni. Saidid, millele pääseb ligi automaatselt genereeritud Power Pages URL-i kaudu, ei vaja valideerimist.
WAF ja sisuedastusvõrk (CDN)
WAF ja CDN on täiendavad funktsioonid, mida saab iseseisvalt sisse lülitada. WAF tagab turvalisuse, filtreerides pahatahtlikke päringuid, samal ajal kui CDN parandab jõudlust, salvestades staatilise sisu kasutajatele lähemale. Kui teie saidil on juba CDN lubatud, kasutab WAF sama Front Door profiili uuesti. Mõlema funktsiooni esmakordne lubamine käivitab kohandatud domeenide domeeni valideerimise.
Mõlemad funktsioonid kasutavad Azure Front Door infrastruktuuri, seega:
- Mõlema funktsiooni lubamine võib nõuda domeeni valideerimist kohandatud domeenide puhul.
- CDN-vahemällu salvestamise saab igal ajal lisada WAF-kaitstud saidile.
- Saad igal ajal lisada WAF-kaitse CDN-toega saidile.
Loe rohkem vahemällu salvestamise seadistamise kohta jaotisest Configure Content Delivery Network.
WAF-režiim teenusele Power Pages
Veebirakenduse tulemüüri toiteallikaks on Azure Front Door ja poliitika konfigureeritakse Azure’i välisukse profiili abil, kus ennetusrežiim on lubatud. Ennetusrežiimis on hallatavas reeglikomplektis määratletud reeglitele vastavad taotlused blokeeritud.
WAF-hallatud reeglikomplektid teenusele Power Pages
WAF-i hallatavad reeglikomplektid Power Pages on Azure’i hallatavate reeglikomplektide alamhulk ja neid värskendatakse vastavalt vajadusele, et kaitsta uute ründesignatuuride eest.
Reeglikomplektid kaitsevad järgmiste ohukategooriate eest.
Saidiülene skriptimine
Kohaliku faili kaasamine
Kaugfaili kaasamine
Seansi fikseerimine
Protokolli ründajad
Protokolli jõustamine
WAF-i kohandatud reeglikomplektid Power Pages
WAF-i kohandatud reeglid võimaldavad kasutajatel koostada oma eeskirju, mis on kohandatud konkreetsetele stsenaariumidele. Neid reegleid saab kohandada taotluste lubamiseks või blokeerimiseks või kiirusepiirangute rakendamiseks järgmistes kategooriates.
- Geograafiline asukoht
- IP-aadress
- Päringu URI
Järgmised toimingud
Veebirakenduse tulemüüri konfigureerimine Power Pages