Märkus.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida sisse logida või kausta vahetada.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida kausta vahetada.
Tundliku sisuga dokumente töötlevad ettevõtted peavad sageli tasakaalustama automatiseerimist, turvet, nõuetele vastavust ja võrgu isoleerimist. See viitearhitektuur näitab, kuidas kasutada Microsoft Power Platform, Azure dokumendianalüüsi ja Azure teenuseid privaatvõrguühendusega, et automatiseerida dokumentide allakirjutamist, töötlemist, valideerimist ja salvestusruumi tundlike andmete kaitsmisel.
Näpunäide.
Sellest artiklist leiate näidisstsenaariumi ja üldise näidisarhitektuuri, mis illustreerib, kuidas kujundada turvalised intelligentsed dokumenditöötluslahendused Power Platformi, Azure document Intelligence'i ja Power Platformi virtuaalvõrgu (VNet) toe abil. Arhitektuuri näidet saab muuta paljude erinevate stsenaariumide ja tööstusharude jaoks.
Arhitektuuri diagramm
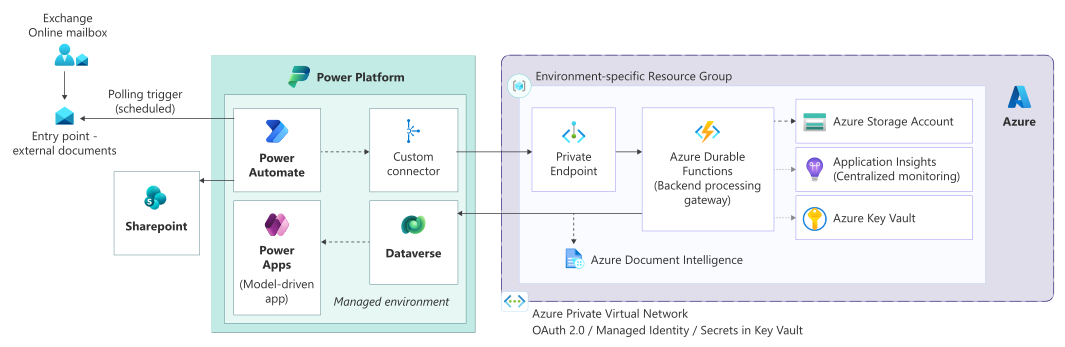
Töövoog
See töövoog kirjeldab, kuidas Power Platform ja Azure privaatvõrgu isoleerimisega teenuseid dokumentide turvaliselt alla laadida, töödelda, valideerida ja alles hoida.
Turvaline dokumendisalvestamine: dokumentide vastuvõtmine sihtotstarbeliste Exchange Online postkastide kaudu. Ajastatud Power Automate vood kasutavad dokumentide üles korjamiseks küsitlusmustrit, tagades kontrollitud ja usaldusväärse allaneeldumise.
Orkestreerimine ja kontekstiloome: Power Automate ekstraktib metaandmed ja manused, filtreerib mittetöötletavad artefaktid ja loob korrelatsioonikonteksti, mida kasutatakse kogu töötlemise elutsükli jooksul.
Privaatvõrgu käivitamine: vood töötavad hallatavas keskkonnas, mis kasutab Power Platformi jaoks VNeti tuge, võimaldades erapääsu Azure teenustele privaatsete lõpp-punktide kaudu.
Tagatöötlus Azure Functions kaudu: Power Automate käivitab turvatud Azure funktsiooni kohandatud konnektori kaudu, mis kasutab OAuth 2.0 kliendi identimisteavet. Funktsioon toimib lüüsina kogu järeltöötluse jaoks.
Intelligentne dokumenditöötlus: Azure document Intelligence'i kasutamine dokumentide liigitamiseks ja andmete ekstraktimiseks. Käsitsege pikaajalisi toiminguid asünkroonselt.
Valideerimine ja juhtumite loomine: saate valideerida ja püsivalt ekstraktitud andmeid andmeversumis kinnitada, luua või värskendada ärikirjeid ja juhtumeid.
Turvaline dokumendisalvestusruum: saate SharePoint Online'is talletada originaaldokumente ja artefakte juurdepääsuõigustega Microsoft Entra ID turberühmade kaudu.
Allavoolu integreerimised: käivitatakse vajaduse korral täiendavad automatiseerimised ja integratsioonid, sealhulgas turvaline failivahetus Azure Blob Storage ja kohapealsete süsteemide kaudu.
Vastupidavus ja seire: vastupidavad Azure Functions tsentraliseeritud logimise ja auditeerimise abil hallata pikaajalisi protsesse, korduskatseid ja tõrketöötlust.
Komponendid
Turvalise dokumenditöötlusarhitektuuri moodustavad järgmised komponendid.
Platvorm ja identiteet
Microsoft Entra ID: pakub kasutajatele ja rakendustele tsentraliseeritud identiteeti, autentimist ja tingimusjuurdepääsu. Omaintegratsioon Power Platformiga võimaldab turvalist kasutajapääsu, teenusesubjekti autentimist ja organisatsiooni turbepoliitikate jõustamist.
Allaneelamine
Exchange Online postkastid: saate tagada väliste edastuste turvalise ja auditeeritava piiri. Sihtotstarbelised postkastid toimivad sissetulevate dokumentide ja taotluste kontrollitud allanegistamise lõpp-punktidena.
Power Automate (valimismuster): ajastatud Power Automate vood jälgivad Exchange postkaste, kasutades küsitlusmeetodit usaldusväärse töötlemise, ahendamise juhtimise ja prognoositava täitmise tagamiseks. Selline lähenemine väldib sündmuste tormimist reaalajas päästikutest.
Orkestreerimine
Power Automate: toimib esmase orkestrikihina, koordineerib dokumentide allaneelamist, metaandmete ekstraktimist, valideerimisloogikat, allvoolu integreerumist ja erandite töötlemist, delegeerides andmetöötlusmahukaid toiminguid järelteenustele.
Kohandatud konnektor: pakub turvalist abstraktsioonikihti Power Automate ja tagaserveriteenuste vahel. Autentimine kasutab OAuth 2.0 kliendi identimisteavet, tagades kontrollitud, keskkonnast isoleeritud juurdepääsu API-dele.
Teostamine
Azure Functions: juurutab tagaserveri töötlemise ja orkestreerimise loogika, toimides turvalise API lüüsi ja integreerimiskihina. Azure Functions käsitseda valideerimist, marsruutimist, korduskatseid, pikaajalisi toiminguid ja suhtlust allvooluteenustega.
Azure Dokumenditeave: võimaldab nutikat dokumendiliigitust ja andmete ekstraktimist valmis- ja kohandatud mudelite abil. Töötlemise käivitatakse asünkroonselt tagateenustest, et toetada skaleeritavust ja pikaajalist töökoormust.
Andmed ja salvestusruum
Microsoft Dataverse: toimib struktureeritud äriandmete (sh juhtumite, metaandmete ja tulemuste töötlemise) keskse andmeplatvormina. Dataverse pakub sisseehitatud turbe-, auditeerimis- ja rollipõhist juurdepääsu reguleerimist.
SharePoint Online: talletab dokumente turvaliselt ja säilitab lingid seotud andmehalduri kirjetega. SharePoint võimaldab dokumendi artefaktide jaoks kasutada versioonimist, säilitamist ja peenteralise juurdepääsu reguleerimist.
Azure Blob Storage: toetab turvalise failivahetuse ja integreerimise stsenaariume, sh suhtlust all- või kohapealsete süsteemidega. Juurdepääs on piiratud privaatsete lõpp-punktide ja teenusesubjekti autentimisega.
Turve ja võrgundus
Azure Virtual Network (VNet) tugi Power Platformile: võimaldab Power Automate vood käitada toetatud konnektoreid delegeeritud alamvõrgus Azure Virtual Network, võimaldades eraühendust Azure teenustega.
Azure Privaatsed lõpp-punktid: veenduge, et Azure teenused (nt Azure Functions, salvestusruum ja TEI teenused) oleksid kättesaadavad ainult era-IP-aadresside kaudu, kõrvaldades avaliku kokkupuute.
Azure Key Vault: tagab rakendustes ja automatiseerimiskomponentides kasutatavate saladuste, sertide ja võtmete keskse ja turvalise talletamise. Saladusi süstitakse käitusajal hallatavate identiteetide või teenusesubjektide abil.
ALM ja juhtimine
Azure DevOps konveierid: automatiseerib lahenduse koostamise, valideerimise ja juurutamise kõigis keskkondades YAML-i konveierite abil. Toetab kontrollitud reklaamimist, keskkonna isoleerimist ja korratavaid juurutusi, mis vastavad Power Platformi rakenduse elutsükli halduse (ALM) parimatele tavadele.
Kasutajakogemus
Power Apps mudelipõhised rakendused: pakub turvalisi ja rollipõhiseid kasutajaliidesi teenindusjuhtumite haldamiseks, dokumentide läbivaatamiseks ja äriandmetega suhtlemiseks. Mudelipõhised rakendused austavad automaatselt dataverse'i turbe- ja auditeerimismeetmeid.
Stsenaariumi üksikasjad
See arhitektuur võimaldab Power Platformi ja Azure teenuste abil delikaatsete finants- ja poliitikaga seotud dokumentide turvalist, skaleeritavat ja automatiseeritud töötlemist.
Reguleeritud tööstusharude organisatsioonid sõltuvad sageli välispartnerite ja klientide meilipõhistest dokumentidest. Need organisatsioonid peavad neid dokumente usaldusväärselt töötlema, järgides rangeid nõudeid andmete turvalisuse, võrgu isoleerimise, auditeeritavuse ja nõuetele vastavuse kohta. Käsitsi töötlemine põhjustab operatsiooniriski, viivitusi ja ebaühtlaseid tulemusi, eriti kui dokumendi maht suureneb.
See arhitektuur lahendab need probleemid, rakendades kontrollitud dokumentide allaneelamise ja töötlemise konveierit, mis ühendab Power Automate orkestreerimise, nutika dokumenditöötluse ja turvalise tagaserveri teenused, mida majutatakse Azure Virtual Network. Kõik integreerimised Azure teenustega viiakse läbi privaatsete lõpp-punktide kaudu, tagades, et tundlikud andmed ei puutuks kunagi avaliku Internetiga kokku.
Dokumendi liigitamiseks ja andmete ekstraktimiseks saate kasutada Azure document Intelligence' i. Azure Functions abil saate abstraktse järeltöötluse, turbe-, valideerimis- ja tõrketöötluse tsentraliseerida. Valideerige ja säilitage ekstraktitud andmed Dataverse'is, võimaldades struktureeritud juhtumihaldust, allvoolu automatiseerimist ja aruandlust Power Platformi rakenduste kaudu.
See lähenemisviis vähendab käsitsi tööd, parandab töötlemise täpsust ja loob turvalise dokumenditöötluse jaoks korduvkasutatava ettevõtte mustri. See toetab tulevast laiendatavust, vastab vähimõigustega turbepõhimõtetele ja tagab kogu Power Platformi, Azure ja identiteediteenusteülese jälgitavuse.
Arvestused
Need kaalutlused rakendavad Well-Architectedi tugisambaid Power Platform , mis on töökoormuse kvaliteeti parandavate juhtpõhimõtete kogum. Lisateavet leiate artiklist Microsoft Power Platform Well-Architected.
Usaldusväärsus
Lahutatud orkestreerimine ja töötlemine tagab, et mööduvad tõrked allvooluteenustes (dokumendianalüüs, Azure Functions, välised süsteemid) ei häiri allaneelamist.
Küsitlusel põhinev meilisõnum aitab vältida vastamata sündmusi ja vähendab sõltuvust reaalajas päästikutest.
Kordustöötlemis-, ajalõpu- ja tõrketöötluspoliitikad koondatakse Azure Functions ja Power Automate, et toetada kontrollitud ümbertöötlemist.
Asünkroonsed töötlusmustrid (sh vajaduse korral püsifunktsioonid) toetavad pikka dokumendianalüüsi ilma töövooge blokeerimata.
Hallatavad teenused (sh Power Automate, Dataverse, Azure Functions ja Azure AI services) pakuvad suurt kättesaadavust.
Turvalisus
Microsoft Entra ID pakub kasutajatele ja teenusesubjektidele tsentraliseeritud identiteeti, autentimist ja tingimusjuurdepääsu.
Vähimad õigused jõustatakse kõigis Power Automate voogudes, kohandatud konnektorites ja Azure teenustes rakenduse registreerimise ja ulatusega õiguste abil.
Virtual Network power platformi tugi tagab, et automatiseerimine toimub privaatvõrgu piires.
Private Endpoints prevent public exposure of Azure Functions, Storage Accounts, and AI services.
Saladusi ja identimisteavet talletatakse turvaliselt Azure Key Vault ja sisestatakse käitusajal.
Dataverse rollipõhine turbe- ja auditeerimissüsteem tagab täpsema juurdepääsu kontrolli ning andmetele juurdepääsu ja muudatuste täieliku jälgitavuse.
Operatiivne tipptase
Selge vastutus orkestreerimise (Power Automate) ja töötlemise (Azure Functions) vahel lihtsustab hooldust ja tõrkeotsingut.
Tsentraliseeritud tagalüüsi muster väldib konnektori nipsamist ja tagab ühtse valideerimise, logimise ja poliitika jõustamise.
Azure DevOps YAML-i konveierid automatiseerivad lahenduse järku, valideerimist ja juurutamist kõigis keskkondades, toetades korratavaid ja juhitavaid väljaandeid.
Keskkonnakohast konfiguratsiooni (nt mudeliversioonid ja lõpp-punktid) hallatakse keskkonnamuutujate abil, vähendades käsitsi tehtud muudatusi.
Kogu jälgimine on lubatud Power Platformi käitusajaloo, Azure logimise ja platvormi oma auditeerimisvõimaluste kaudu.
Tõhus jõudlus
Rasked töökoormused (nt dokumendi liigitus, OCR (optiline märgituvastus) ja valideerimisloogika) laaditakse Power Automate asemel Azure Functions.
Asünkroonne töötlemine parandab jõudlust ja takistab voo käivituspiirangute saavutamist.
Küsitlusel põhinev allalaadimine pakub prognoositavaid laadimismustreid ja väldib päästiku nakatamist.
Dataverse'i kasutatakse struktureeritud äriandmete jaoks, samas kui dokumente talletatakse SharePoint ja Blob Storage salvestuskulude ja jõudluse optimeerimiseks.
Privaatvõrgu kasutamine vähendab Power Platformi ja Azure teenuste latentsust.
Funktsiooni optimeerimine
Power Apps mudelipõhised rakendused pakuvad turvalisi ja rollipõhiseid kasutuskogemusi, mis austavad automaatselt andmeturvet.
Inimtsükliteed vähendavad kognitiivset koormust, võimaldades kasutajatel sekkuda ainult siis, kui see on nõutav.
Selge juhtumi- ja dokumendiseosed parandavad operatiivmeeskondade jälgitavust ja kasutatavust.
Järjepidev automatiseerimise käitumine kõigis keskkondades suurendab usaldust ja vähendab kasutajate segadust.
Vastutustundlik tehisintellekt
Pole rakendatav.
See arhitektuur kasutab dokumendi liigitamiseks ja ekstraktimiseks Azure dokumendianalüüsi ega sisalda generatiivseid tehisintellekti funktsioone.
Kaasautorid
Microsoft haldab seda artiklit. Selle artikli kirjutasid järgmised kaasautorid.
Peamised autorid:
- Meenakshi Gupta, direktor technoloog