Muistiinpano
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää kirjautua sisään tai vaihtaa hakemistoa.
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää vaihtaa hakemistoa.
Arkaluontoisia asiakirjoja käsittelevien organisaatioiden on usein tasapainotettava automaatio, suojaus, yhteensopivuus ja verkon eristys. Tämä viitearkkitehtuuri kertoo, miten voit käyttää Microsoft Power Platform, Azure asiakirjan hallintaa ja Azure palveluita yksityisellä verkkoyhteydellä automatisoidaksesi asiakirjojen käsittelyä, käsittelyä, vahvistusta ja tallennustilaa samalla, kun luottamukselliset tiedot suojataan.
Vinkki
Tässä artikkelissa annetaan esimerkkiskenaario ja yleinen esimerkkiarkkitehtuuri, joka havainnollistaa, miten voit suunnitella turvallisia älykkäitä tiedostojenkäsittelyratkaisuja Power Platformin, Azure Document Intelligencen ja Power Platform -näennäisverkon (VNet) tuen avulla. Arkkitehtuuriesimerkkiä voidaan muokata moniin eri skenaarioihin ja toimialoihin.
Arkkitehtuurikaavio
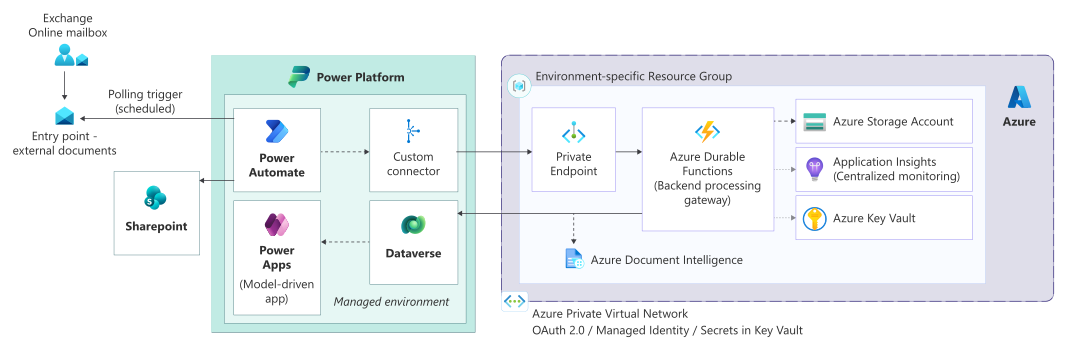
Workflow
Tässä työnkulussa kuvataan, miten Power Platform ja Azure palveluita, jotka käyttävät yksityistä verkkoeristystä, käyttävät, käsittelevät, vahvistavat ja pysyvät asiakirjat turvallisesti.
Suojattu tiedostojen käsittely: Vastaanota tiedostoja erillisten Exchange Online postilaatikoiden kautta. Ajastetut Power Automate -työnkulut käyttävät kyselymallia asiakirjojen noutamiseen ja varmistavat hallitun ja luotettavan sisäänluvun.
Orkestrointi ja kontekstin luominen: Power Automate poimii metatiedot ja liitteet, suodattaa artefakteja, joita ei voi käsitellä, ja muodostaa korrelaatiokontekstin, jota käytetään koko käsittelyn elinkaaren ajan.
Yksityisen verkon suorittaminen: Työnkulut suoritetaan hallitussa ympäristössä, joka käyttää Power Platformin VNet-tukea ja joka mahdollistaa yksityisen pääsyn Azure palveluihin yksityisten päätepisteiden kautta.
Taustakäsittely Azure-funktiot kautta: Power Automate käynnistää suojatun Azure Funktion mukautetun liittimen kautta, joka käyttää OAuth 2.0 -asiakastunnistetietoja. Funktio toimii taustakäsittelyn yhdyskäytävänä.
Älykäs tiedostojen käsittely: käytä Azure asiakirjan hallintaan tiedostojen luokittelussa ja tietojen poiminnissa. Hoitaa pitkäkestoiset toiminnot asynkronisesti.
Vahvistus ja tapauksen luonti: Vahvista ja poimi pysyvät tiedot Dataverse-sovelluksessa luomalla tai päivittämällä yritystietueita ja -tapauksia.
Suojattu tiedostojen tallennus: Tallenna alkuperäiset asiakirjat ja artefaktit SharePoint Onlineen niin, että käyttöoikeuksia hallitaan Microsoft Entra ID käyttöoikeusryhmien kautta.
Jatkokäsittelyn integroinnit: Käynnistä lisää automaatioita ja integrointeja tarvittaessa, mukaan lukien suojattu tiedostojen vaihto Azure Blob Storage ja paikallisten järjestelmien kautta.
Resilienssi ja valvonta: Kestävät Azure-funktiot pitkäkestoisten prosessien, uudelleenhyödysten ja virheiden käsittelyn hallinta, keskitetty kirjaaminen ja valvonta.
Komponentit
Seuraavat osat muodostavat suojatun tiedostokäsittelyarkkitehtuurin.
Käyttöympäristö ja käyttäjätiedot
Microsoft Entra ID: Tarjoaa keskitetyt käyttäjätiedot, todentamisen ja ehdollisen käyttöoikeuden käyttäjille ja sovelluksille. Alkuperäinen Power Platform -integrointi mahdollistaa suojatun käytön, palvelun päänimen todentamisen ja organisaation suojauskäytäntöjen täytäntöönpanon.
Sisäänotto
Exchange Online:Postilaatikot: Tarjoavat turvallisen ja tarkasteltavissa olevan rajan ulkoisille lähetyksiä varten. Varatut postilaatikot toimivat saapuvien asiakirjojen ja pyyntöjen valvottuina käsittelypäätepisteinä.
Power Automate (kyselymalli): Ajoitetut Power Automate työnkulut valvovat Exchange postilaatikoita kyselymenetelmän avulla. Näin varmistetaan luotettava käsittely, rajoittamisen hallinta ja ennustettava suoritus. Tämä lähestymistapa välttää reaaliaikaisten käynnistimien aiheuttaman tapahtumatulvan.
Hallinta
Power Automate: Toimii ensisijaisena orkestrointikerroksena, koordinoi asiakirjojen käsittelyä, metatietojen poimintaa, vahvistuslogiikkaa, loppuvaiheen integrointeja ja poikkeusten käsittelyä ja delegoi laskenta-intensiivisiä operaatioita taustapalveluihin.
Mukautettu liitin: Tarjoaa suojatun abstraktiokerroksen Power Automate- ja taustapalveluiden välille. Todentaminen käyttää OAuth 2.0 -asiakkaan tunnistetietoja, mikä varmistaa hallitun, ympäristön eristämän pääsyn ohjelmointirajapintoihin.
Käsittely
Azure-funktiot: Toteuttaa taustakäsittely- ja orkestrointilogiikan toimimalla turvallisena ohjelmointirajapinnan yhdyskäytävänä ja integrointikerroksena. Azure-funktiot käsitellä vahvistusta, reititystä, uudelleentoteutuksia, pitkäkestoisia toimintoja ja vuorovaikutusta jatkopalveluiden kanssa.
Azure Document Intelligence: Ottaa käyttöön älykkään tiedostojen luokituksen ja tietojen poiminnan valmiiden ja mukautettujen mallien avulla. Käsittely käynnistetään asynkronisesti taustapalveluista skaalattavuuden ja pitkäkestoisten kuormitusten tukemiseksi.
Tiedot ja tallennustila
Microsoft Dataverse: Toimii keskeisenä tietoympäristönä jäsennettyjen yritystietojen, kuten tapausten, metatietojen ja tulosten käsittelemisen tuloksille. Dataverse tarjoaa sisäänrakennetun suojauksen, valvonnan ja roolipohjaisen käytön hallinnan.
SharePoint Online: Tallentaa asiakirjat turvallisesti ja ylläpitää linkkejä liittyviin Dataverse-tietueisiin. SharePoint tarjoaa versioinnin, säilytystoiminnon ja tarkan käyttöoikeuksien valvonnan tiedosto-artefakteja varten.
Azure Blob Storage: Tukee suojattuja tiedostojen vaihto- ja integrointiskenaarioita, kuten vuorovaikutusta loppuvaiheen tai paikallisten järjestelmien kanssa. Käyttöä rajoitetaan käyttämällä yksityisiä päätepisteitä ja palvelun päänimen todentamista.
Turvallisuus ja verkottuminen
Azure Virtual Network (VNet) -tuki Power Platformille: Mahdollistaa Power Automate työnkulkujen tuetun liittimen suorittamisen Azure Virtual Network delegoidussa aliverkossa, mikä mahdollistaa yksityisen yhteyden Azure palveluihin.
Azure yksityiset päätepisteet: Varmista, että Azure-palvelut, kuten Azure-funktiot, tallennus ja tekoälypalvelut, ovat käytettävissä vain yksityisten IP-osoitteiden kautta, mikä poistaa julkisen altistumisen.
Azure Key Vault: Tarjoaa sovellusten ja automaatio-osien käyttämien salaisten koodien, varmenteiden ja avainten keskitetyn ja turvallisen tallennuksen. Salaisia tunnistuksia lisätään suorituksen aikana käyttämällä hallittuja käyttäjätietoja tai palvelun päänimiä.
ALM ja hallinto
Azure DevOps Pipelines: Automatisoi ratkaisun koonti, vahvistus ja käyttöönotto kaikissa ympäristöissä YAML-putkien avulla. Tukee hallittua ylentämistä, ympäristön eristämistä ja toistettavissa olevia käyttöönottoja, jotka ovat linjassa Power Platform -sovelluksen elinkaaren hallinnan (ALM) parhaiden käytäntöjen kanssa.
Käyttökokemus
Power Apps mallipohjaisia sovelluksia: Tarjoaa suojattuja, roolikohtaisia käyttöliittymät palvelupyyntöjen hallintaan, asiakirjojen tarkasteluun ja yritystietojen kanssa vuorovaikuttamiseen. Mallipohjaiset sovellukset noudattavat automaattisesti Dataversen suojauksen ja valvonnan ohjausobjekteja.
Skenaarion tiedot
Tämä arkkitehtuuri mahdollistaa erittäin arkaluontoisten talous- ja käytäntöihin liittyvien asiakirjojen turvallisen, skaalattavan ja automatisoidun käsittelyn Power Platformia ja Azure -palveluita käyttämällä.
Säänneltyjen alojen organisaatiot luottavat usein ulkoisten kumppanien ja asiakkaiden sähköpostipohjaiseen asiakirjansaantiin. Organisaatioiden on käsiteltävä nämä asiakirjat luotettavasti ja täytettävä tiukat tietoturvaan, verkon eristämiseen, tarkastukseen ja vaatimustenmukaisuuteen liittyvät vaatimukset. Manuaalinen käsittely aiheuttaa toiminnallisia riskejä, viiveitä ja ristiriitaisia tuloksia, erityisesti silloin, kun asiakirjojen määrä kasvaa.
Tämä arkkitehtuuri vastaa näihin haasteisiin ottamalla käyttöön hallitun asiakirjojen käsittely- ja käsittelyputken, joka yhdistää Power Automate orkestroinnin, älykkään asiakirjojen käsittelyn ja Azure Virtual Network isännöidyt suojatut taustapalvelut. Kaikki Azure -palveluiden integroinnit suoritetaan yksityisten päätepisteiden kautta, millä varmistetaan, ettei luottamuksellisia tietoja koskaan näytetä julkisessa Internetissä.
Käytä Azure asiakirjanhallintaa tiedostojen luokitteluun ja tietojen poimimiseen. Azure-funktiot avulla voit abstrakteja taustakäsittelyjä, keskittää suojauksen, vahvistuksen ja virheiden käsittelyn. Vahvista ja poimi pysyvät poimitut tiedot Dataverse-parametrilla, joka ottaa käyttöön jäsennettyjen tapausten hallinnan, loppuvaiheen automaation ja raportoinnin Power Platform -sovellusten kautta.
Tämä lähestymistapa vähentää manuaalista työtä, parantaa käsittelyn tarkkuutta ja luo uudelleenkäytettävän yritysmallin turvalliseen asiakirjojen käsittelyyn. Se tukee tulevaa laajennettavuutta, tukee pienimmillään etuoikeutettuja suojausperiaatteita ja tarjoaa alusta loppuun -jäljitettävyyden Power Platformissa, Azure- ja käyttäjätietopalveluissa.
Huomioitavia seikkoja
Näillä näkökohdilla toteutetaan Power Platform Well-Architected -pilareita, joka on joukko ohjaavia periaatteita, jotka parantavat työkuorman laatua. Lisätietoja: Microsoft Power Platform Well-Architected.
Luotettavuus
Eriytetyllä orkestroinnilla ja käsittelyllä varmistetaan, että tilapäiset virheet jatkopalveluissa (asiakirjatiedot, Azure-funktiot ja ulkoiset järjestelmät) eivät häiritse tietojen käsittelyä.
Kyselypohjaisella sähköpostin käsittelyllä vältetään vastaamatta jääneet tapahtumat ja vähennetään riippuvuutta reaaliaikaisista käynnistimistä.
Uudelleenyritysten, aikakatkaisun ja virheiden käsittelyn käytännöt keskitetään Azure-funktiot ja Power Automate hallitun uudelleenkäsittelyn tukemiseksi.
Asynkroniset prosessointimallit (mukaan lukien tarvittaessa kestävät funktiot) tukevat pitkään suoritettavaa asiakirja-analyysia työnkulkuja estämättä.
Hallittujen palveluiden, kuten Power Automate, Dataversen, Azure-funktiot ja Azure AI services, tarjoama korkeaan käytettävyyteen.
Suojaus
Microsoft Entra ID tarjoaa keskitetyt käyttäjätiedot, todentamisen ja ehdollisen käyttöoikeuden käyttäjille ja palvelun päänimille.
Vähimmän käyttöoikeuden käyttöoikeusmallia noudatetaan Power Automate -työnkuluissa, mukautetuissa liittimissä ja Azure-palveluissa käyttämällä sovellusrekisteröintejä ja rajattuja käyttöoikeuksia.
näennäisverkko Power Platform -tuki varmistaa, että automaatio toimii yksityisen verkon alueella.
Yksityiset päätepisteet estävät Azure-funktiot, tallennustilien ja tekoälypalveluiden julkisen altistumisen.
Salaisuudet ja tunnistetiedot tallennetaan turvallisesti Azure Key Vault ja lisätään suorituksen aikana.
Roolipohjainen tietojen suojaus ja valvonta tarjoavat tarkan käyttöoikeuksien valvonnan ja tietojen käytön ja muutosten täydellisen jäljitettävyyden.
Toiminnallinen erinomaisuus
Vastuiden selkeä jakaminen orkestroinnin (Power Automate) ja käsittelyn (Azure-funktiot) välillä yksinkertaistaa ylläpitoa ja vianmääritystä.
Keskitetty taustayhdyskäytävärakenne välttää liittimien levittäytymisen ja varmistaa yhdenmukaisen vahvistuksen, kirjaamisen ja käytännön täytäntöönpanon.
Azure DevOps YAML-putkista automatisoivat ratkaisun luomisen, vahvistamisen ja käyttöönoton kaikissa ympäristöissä ja tukevat toistettavissa olevia ja hallittuja julkaisuja.
Ympäristökohtaista määritystä, kuten malliversioita ja päätepisteitä, hallitaan ympäristömuuttujien kautta, mikä vähentää manuaalisia muutoksia.
Alusta loppuun -valvonta on käytössä Power Platformin suoritushistorian, Azure kirjaamisen ja ympäristön alkuperäisten valvontaominaisuuksien kautta.
Suoritustehokkuus
Raskaat käsittelykuormitukset, kuten asiakirjan luokittelu, OCR (optinen merkintunnistus) ja vahvistuslogiikka, ladataan Azure-funktiot sen sijaan, että ne suoritettaisiin Power Automate sisällä.
Asynkroninen prosessointi parantaa siirtomäärää ja estää työnkulun suoritusrajoitusten saavuttamisen.
Kyselypohjainen käsittely tarjoaa ennakoitavia kuormitusmalleja ja välttää laukaisevia kuormituspiikkejä.
Dataverseä käytetään jäsennettyihin yritystietoihin, kun taas asiakirjat tallennetaan SharePoint ja Blob Storage tallennuskustannusten ja suorituskyvyn optimoimiseksi.
Yksityiset verkkopalvelut vähentävät viivettä Power Platformin ja Azure palveluiden välillä.
Käyttökokemuksen optimointi
Power Apps malliin perustuvat sovellukset tarjoavat turvallisia ja roolikohtaisia käyttökokemuksia, jotka noudattavat automaattisesti Dataversen suojausta.
Silmukan inhimilliset polut vähentävät kognitiivista kuormitusta siten, että käyttäjät voivat puuttua tilanteeseen vain tarvittaessa.
Selkeät tapaus- ja asiakirjaliitokset parantavat operatiivisten tiimien jäljitettävyyttä ja käytettävyyttä.
Johdonmukainen automaatiotoiminta eri ympäristöissä parantaa luottamusta ja vähentää käyttäjien hämmennystä.
Vastuullinen tekoäly
Ei käytettävissä.
Tämä arkkitehtuuri käyttää Azure asiakirjatietoja tiedostojen luokitteluun ja poimimiseen eikä sisällä luovia tekoälyominaisuuksia.
Avustajat
Microsoft ylläpitää tätä artikkelia. Seuraavat avustajat kirjoittivat tämän artikkelin.
Tärkeimmät kirjoittajat:
- Meenakshi Gupta, johtava teknikko