Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Copilot fonctionne dans la limite du service Microsoft 365 et respecte les mêmes fonctionnalités de protection des données, de contrôle d’accès et de conformité que celles qui s’appliquent à Microsoft 365.
Cet article décrit l’architecture de protection des données pour Microsoft Copilot. Il explique comment Copilot fonctionne avec les étiquettes de confidentialité et le chiffrement Microsoft Purview, comment les contrôles d’accès SharePoint et OneDrive affectent Copilot et où les données d’interaction Copilot sont stockées pour les scénarios d’audit et de conformité.
Cet article est destiné aux administrateurs informatiques qui souhaitent comprendre comment les données circulent dans Copilot et comment les protections Microsoft 365 existantes sont appliquées. Il ne fournit pas d’étapes de déploiement ni d’instructions de correction.
Astuce
Pour en savoir plus sur la façon dont Microsoft Copilot utilise vos données, consultez :
Fonctionnement de Microsoft Copilot avec les étiquettes de confidentialité et le chiffrement
Copilot fonctionne avec les étiquettes de confidentialité et le chiffrement Microsoft Purview pour appliquer les contrôles d’accès et les paramètres de protection pendant l’ancrage et la génération de contenu.
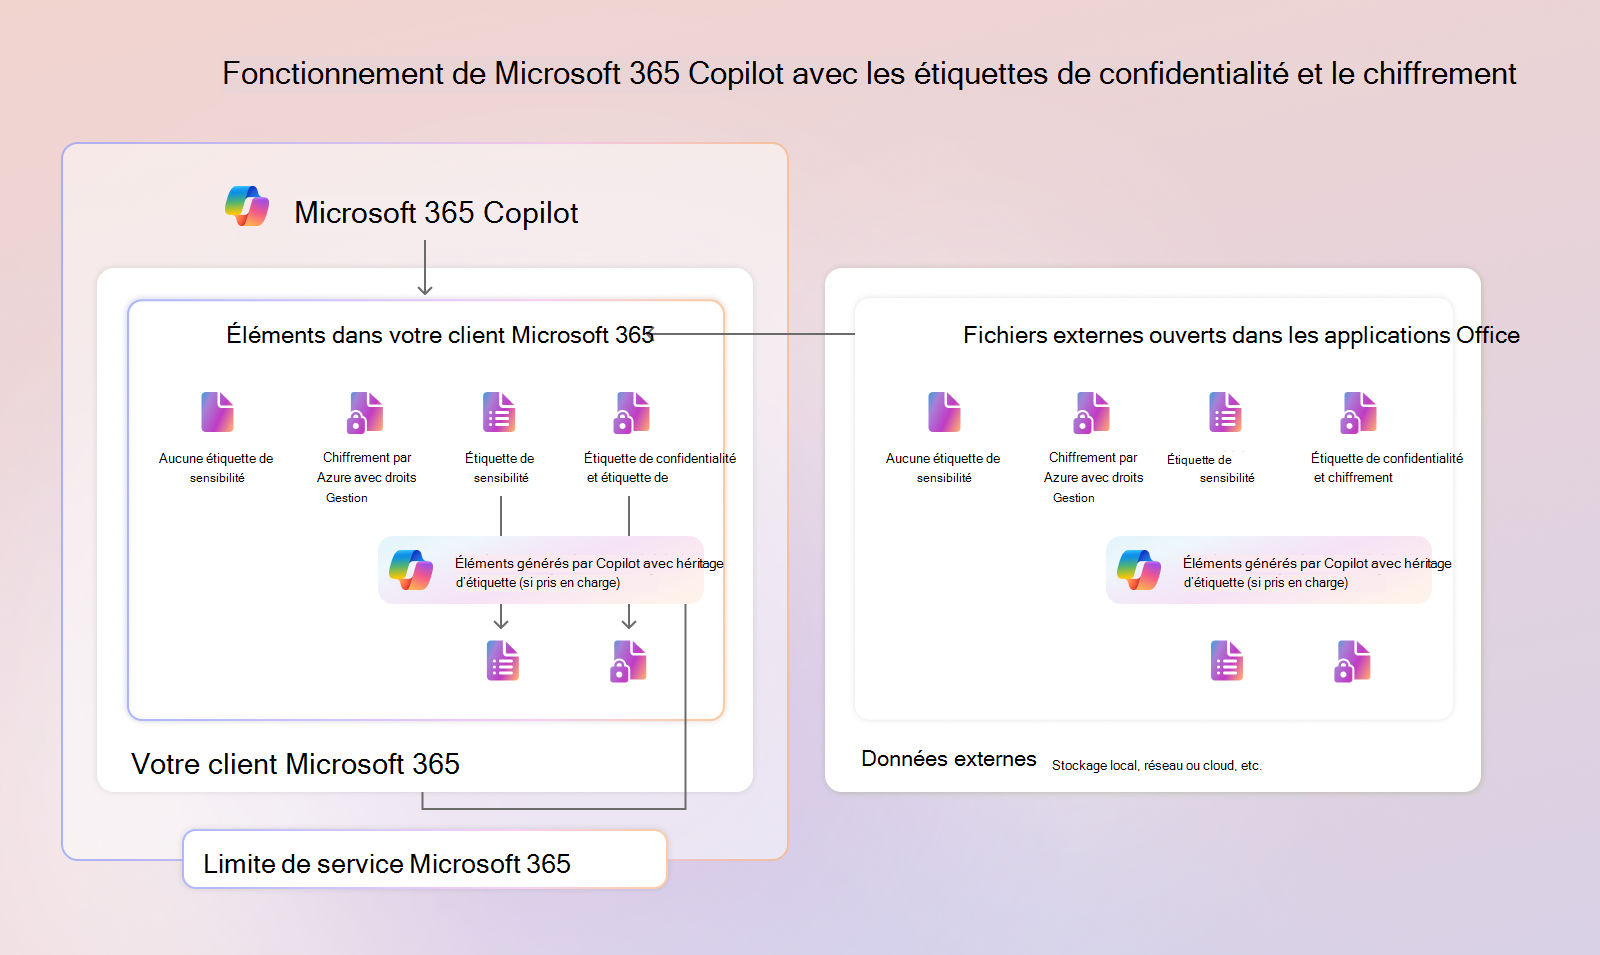
Dans ce flux :
- Copilot peut uniquement résumer ou référencer le contenu auquel l’utilisateur est autorisé à accéder.
- Lorsque le chiffrement est appliqué, l’utilisateur doit disposer des droits d’utilisation EXTRACT et VIEW pour que Copilot puisse interagir avec le contenu.
- Les éléments chiffrés par Azure Rights Management sans étiquette de confidentialité nécessitent toujours des droits d’utilisation EXTRACT ou VIEW pour que l’utilisateur puisse Copilot résumer le contenu.
- Dans les interactions de Copilot Chat, les étiquettes de confidentialité peuvent être affichées pour les données retournées. La réponse reflète l’étiquette de priorité la plus élevée.
- Lorsque Copilot génère du nouveau contenu en fonction de sources étiquetées, l’étiquette de confidentialité de priorité la plus élevée est héritée lorsqu’elle est prise en charge.
- Les paramètres de protection restent appliqués même lorsque les fichiers étiquetés sont stockés en dehors du locataire Microsoft 365.
Remarque
Les autorisations d’étiquette de confidentialité définies par l’utilisateur peuvent empêcher Copilot d’extraire et d’interagir avec le contenu du fichier. Par exemple, les assistants Copilot ne peuvent pas lire les fichiers qui ont des autorisations d’étiquette de confidentialité définies par l’utilisateur.
Pour en savoir plus, consultez les articles suivants :
- Prise en main des étiquettes de niveau de confidentialité
- Microsoft Purview renforce la protection des informations pour Copilot
Impact des contrôles d’accès SharePoint et OneDrive sur Copilot
Les contrôles d’accès SharePoint et OneDrive influencent ce que Copilot peut découvrir et référencer, sans modifier les autorisations de l’utilisateur.
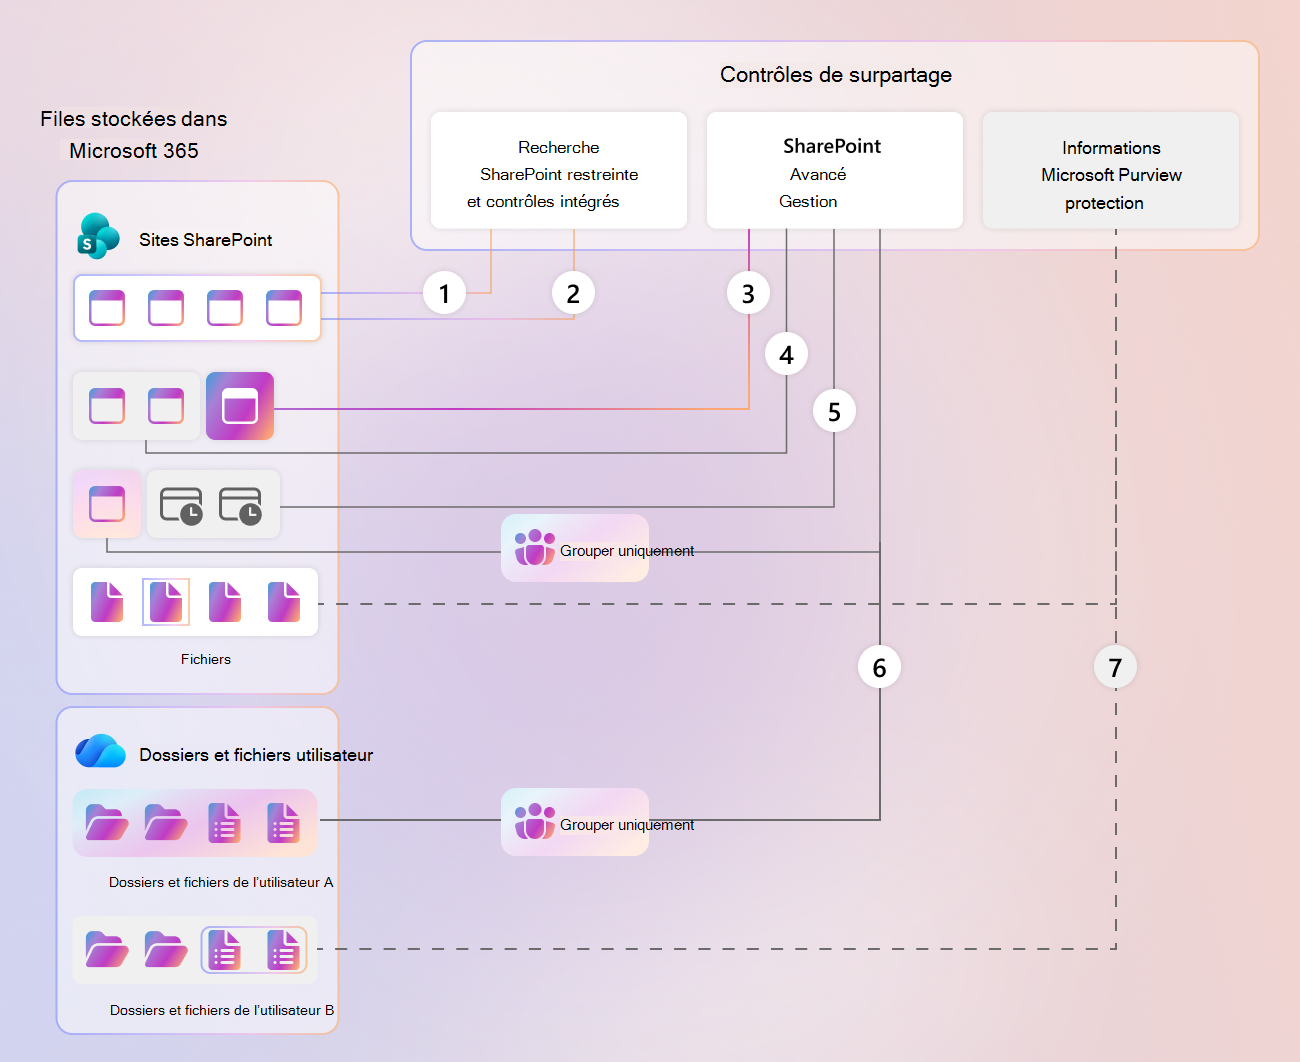
Ces contrôles sont les suivants :
- Paramètres de recherche et de découverte qui limitent les sites à afficher dans Copilot et la recherche à l’échelle de l’organisation.
- Contrôles de partage et d’appartenance qui affectent l’étendue de l’accès au contenu.
- Des politiques de gouvernance et de cycle de vie qui réduisent le risque de partage excessif à long terme.
- Stratégies de protection des informations qui restreignent l’accès à Copilot en fonction d’étiquettes de confidentialité et de conditions DLP.
Pour obtenir des instructions de correction prescriptive, consultez Secure & governed data foundation for Microsoft Copilot : A deployment blueprint.
Emplacement de stockage des données d’utilisation de Copilot et mode d’audit
Les données d’interaction Copilot sont stockées dans les services Microsoft 365 et peuvent être découvertes, auditées et conservées à l’aide des fonctionnalités de Microsoft Purview.
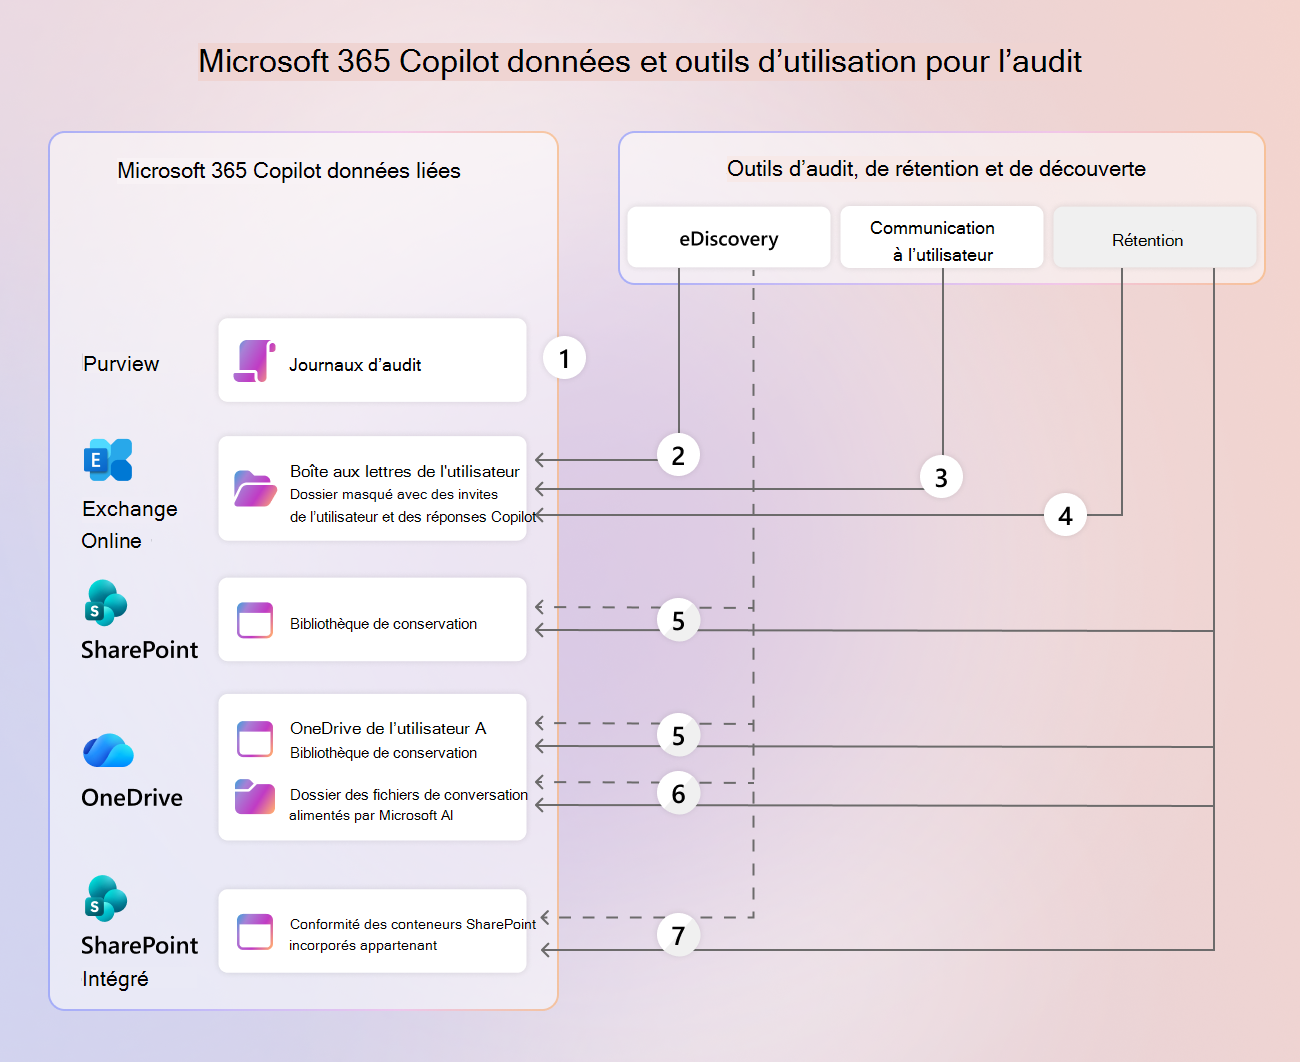
Microsoft 365 peut capturer :
- Enregistrements d’audit pour les invites, les réponses et le contenu référencé Copilot.
- Données d’interaction Copilot pour eDiscovery et les enquêtes de conformité.
- Versions conservées des fichiers référencés via des pièces jointes cloud et des bibliothèques de conservation de préservation.
- Fichiers téléchargés par l’utilisateur stockés dans les dossiers OneDrive Copilot Chat.
- Contenu créé avec des pages Copilot stockées dans des conteneurs SharePoint Embedded appartenant à l’utilisateur.
Le comportement de rétention et de suppression suit les stratégies de rétention de Microsoft Purview configurées. Pour en savoir plus, consultez En savoir plus sur la rétention de Copilot.