Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
Configuration requise
Le contrôle d’appareil pour macOS est disponible dans les versions répertoriées dans la section Configuration système requise de la documentation Defender pour point de terminaison sur macOS.
Vue d’ensemble
Le contrôle d’appareil dans Defender pour point de terminaison sur macOS vous permet de :
- Auditer, autoriser ou empêcher l’accès en lecture, écriture ou exécution au stockage amovible ; Et
- Gérez les appareils iOS et portables, ainsi que les appareils chiffrés Apple APFS et les médias Bluetooth, avec ou sans exclusions.
Préparer vos points de terminaison
Déployer l’accès complet au disque : vous avez peut-être déjà créé et déployé ce https://github.com/microsoft/mdatp-xplat/blob/master/macos/mobileconfig/profiles/fulldisk.mobileconfig pour d’autres fonctionnalités de MDE. Vous devez accorder l’autorisation d’accès au disque complet pour une nouvelle application :
com.microsoft.dlp.daemon.Activez le contrôle des périphériques dans les préférences de Microsoft Defender pour point de terminaison :
Protection contre la perte de données (DLP)/Fonctionnalités
Pour Nom de la fonctionnalité, tapez
DC_in_dlpPour État, spécifiez
enabled
Exemple 1 : JAMF à l’aide de schema.json.
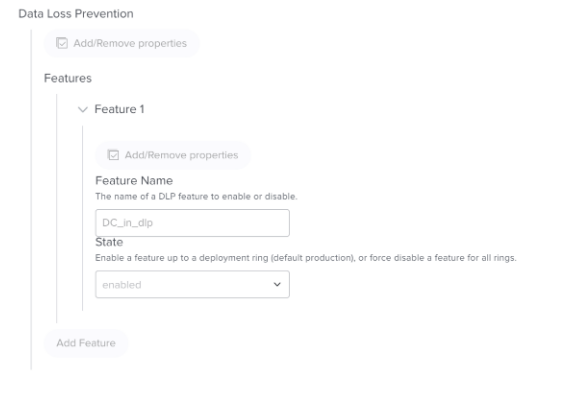
Exemple 2 : demo.mobileconfig
<key>dlp</key>
<dict>
  <key>features</key>
  <array>
    <dict>
      <key>name</key>
      <string>DC_in_dlp</string>
      <key>state</key>
      <string>enabled</string>
    </dict>
  </array>
</dict>
Version minimale du produit : 101.91.92 ou version ultérieure
Exécutez
mdatp versionvia terminal pour voir la version du produit sur votre ordinateur client :

Présentation des stratégies
Les stratégies déterminent le comportement du contrôle d’appareil pour macOS. La stratégie est ciblée via Intune ou JAMF à une collection de machines ou d’utilisateurs.
La stratégie de contrôle d’appareil pour macOS comprend des paramètres, des groupes et des règles :
- Le paramètre global appelé « settings » vous permet de définir l’environnement global.
- Le groupe appelé
groupsvous permet de créer des groupes de médias. Par exemple, groupe USB autorisé ou groupe USB chiffré. - La règle de stratégie d’accès appelée « règles » vous permet de créer une stratégie pour restreindre chaque groupe. Par exemple, autorisez uniquement l’utilisateur autorisé à accéder au groupe USB autorisé en écriture.
Remarque
Nous vous recommandons d’utiliser les exemples sur GitHub pour comprendre les propriétés : mdatp-devicecontrol/Removable Storage Access Control Samples/macOS/policy at main - microsoft/mdatp-devicecontrol (github.com).
Vous pouvez également utiliser les scripts à l’adresse mdatp-devicecontrol/tree/main/python#readme at main - microsoft/mdatp-devicecontrol (github.com) pour traduire la stratégie de contrôle des périphériques Windows en stratégie de contrôle des périphériques macOS, ou traduire la stratégie de contrôle des périphériques macOS V1 vers cette stratégie V2.
Remarque
Il existe des problèmes connus avec le contrôle d’appareil pour macOS que les clients doivent prendre en compte lors de la création de stratégies.
Meilleures pratiques
Le contrôle d’appareil pour macOS offre des fonctionnalités similaires à celles du contrôle d’appareil pour Windows, mais macOS et Windows fournissent différentes fonctionnalités sous-jacentes pour gérer les appareils. Il existe donc des différences importantes :
macOS n’a pas de Gestionnaire de périphériques ou de vue centralisée des appareils. L’accès est accordé/refusé aux applications qui interagissent avec les appareils. C’est pourquoi sur macOS, il existe un ensemble plus riche de types d’accès. Par exemple, une
portableDevicestratégie peut refuser ou autoriserdownload_photos_from_device.Pour rester cohérent avec Windows, il existe les types d’accès
generic_read,generic_writeetgeneric_execute. Les stratégies avec des types d’accès génériques n’ont pas besoin d’être modifiées si/quand des types d’accès plus spécifiques sont ajoutés à l’avenir. La meilleure pratique consiste à utiliser des types d’accès génériques, sauf s’il est nécessaire de refuser/autoriser une opération plus spécifique.La création d’une
denystratégie à l’aide de types d’accès génériques est la meilleure façon de tenter de bloquer complètement toutes les opérations pour ce type d’appareil (par exemple, les téléphones Android), mais il peut y avoir des lacunes si l’opération est effectuée à l’aide d’une application qui n’est pas prise en charge par le contrôle d’appareil macOS.
Paramètres
Voici les propriétés que vous pouvez utiliser lorsque vous créez les groupes, les règles et les paramètres dans la stratégie de contrôle d’appareil pour macOS.
| Nom de la propriété | Description | Options |
|---|---|---|
| fonctionnalités | Configurations spécifiques aux fonctionnalités | Vous pouvez définir la valeur de disable sur false ou true pour les fonctionnalités suivantes : - removableMedia- appleDevice- portableDevice, y compris l’appareil photo ou le périphérique multimédia PTP- bluetoothDeviceLa valeur par défaut est true, donc si vous ne configurez pas cette valeur, elle ne s’applique pas, même si vous créez une stratégie personnalisée pour removableMedia, car elle est désactivée par défaut. |
| Mondiale | Définir l’application par défaut | Vous pouvez définir defaultEnforcement sur- allow (par défaut)- deny |
| Ux | Vous pouvez définir un lien hypertexte sur la notification. |
navigationTarget: string. Exemple : "http://www.microsoft.com" |
Groupe
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Le type de groupe | appareil |
id |
GUID, un ID unique, représente le groupe et est utilisé dans la stratégie. | Vous pouvez générer l’ID via New-Guid (Microsoft.PowerShell.Utility) - PowerShell ou la commande uuidgen sur macOS |
name |
Nom convivial du groupe. | string |
query |
La couverture médiatique sous ce groupe | Pour plus d’informations, consultez les tables de propriétés de requête . |
Requête
Device Control prend en charge deux types de requêtes :
Le type de requête 1 est le suivant :
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Identifier l’opération logique à effectuer sur les clauses |
all: tous les attributs dans clauses sont liés par une relation et. Par exemple, si l’administrateur place vendorId et serialNumber, pour chaque usb connecté, le système vérifie si l’USB répond aux deux valeurs.et : correspond à tout N’importe lequel : Les attributs des clauses sont liés par une relation Ou. Par exemple, si l’administrateur renseigne vendorId et serialNumber, le système applique la règle à chaque USB connecté tant que l’USB possède une valeur vendorId ou serialNumber identique. ou : équivaut à n’importe quel |
clauses |
Utilisez la propriété de périphérique multimédia pour définir la condition de groupe. | Tableau d’objets de clause évalués pour déterminer l’appartenance au groupe. Consultez la section Clause . |
Le type de requête 2 est le suivant :
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Identifier l’opération logique à effectuer sur la sous-requête | not : négation logique d’une requête |
query |
Une sous-requête | Requête qui sera annulée. |
Vous pouvez imbriquer des requêtes. Pour plus d’exemples, consultez exemples de stratégies.
Clause
Propriétés de clause
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Type de clause | Consultez le tableau suivant pour connaître les clauses prises en charge. |
value |
$type valeur spécifique à utiliser |
Clauses prises en charge
| Clause $type | valeur | Description |
|---|---|---|
primaryId |
Au choix : - apple_devices- removable_media_devices - portable_devices - bluetooth_devices |
|
vendorId |
Chaîne hexadécimale à quatre chiffres | Correspond à l’identifiant du fournisseur d’un appareil |
productId |
Chaîne hexadécimale à quatre chiffres | Correspond à l’ID de produit d’un appareil |
serialNumber |
string | Correspond au numéro de série d’un appareil. Ne correspond pas si l’appareil n’a pas de numéro de série. |
mediaSerialNumber |
entier | Numéro de série d’un carte numérique sécurisé (à partir des versions 101.26021) |
mediaProductName |
string | Nom de produit d’un carte digital sécurisé (à partir des versions 101.26021) |
mediaApplicationId |
string | ID d’application d’une carte numérique sécurisée (à partir des versions 101.26021) |
encryption |
apfs | Correspond si un appareil est chiffré par apfs. |
groupId |
Chaîne UUID | Correspond si un appareil est membre d’un autre groupe. La valeur représente l’UUID du groupe à mettre en correspondance. Le groupe doit être défini dans la stratégie avant la clause . |
serialNumber s’applique aux appareils branchés à une machine.
mediaSerialNumberet d’autres media* clauses s’appliquent à un média branché à un appareil (par exemple, cartes numériques sécurisées dans un lecteur carte intégré).
media* les clauses sont disponibles dans la version 101.2601.* ou ultérieure et ne sont pas disponibles dans les versions antérieures.
Règle de stratégie d’accès
| Nom de la propriété | Description | Options |
|---|---|---|
id |
GUID, un ID unique, représente la règle et est utilisé dans la stratégie. | New-Guid (Microsoft.PowerShell.Utility) - PowerShell uuidgen |
name |
String, nom de la stratégie. S’affiche dans la notification toast en fonction du paramètre de stratégie. | |
includeGroups |
Groupes auxquels la stratégie est appliquée. Si plusieurs groupes sont spécifiés, la stratégie s’applique à n’importe quel média dans tous ces groupes. Si elle n’est pas spécifiée, la règle s’applique à tous les appareils. | La valeur id à l’intérieur du groupe doit être utilisée dans cette instance. Si plusieurs groupes se trouvent dans le includeGroups, c’est AND. "includeGroups": ["3f082cd3-f701-4c21-9a6a-ed115c28e217"] |
excludeGroups |
Groupes auxquels la stratégie ne s’applique pas. | La valeur id à l’intérieur du groupe doit être utilisée dans cette instance. Si plusieurs groupes se trouvent dans les excludeGroups, il s’agit de OR. |
entries |
Une règle peut comporter plusieurs entrées ; chaque entrée, dotée d’un GUID unique, définit une restriction pour Device Control. | Consultez le tableau des propriétés d’entrée plus loin dans cet article pour obtenir les détails. |
Le tableau suivant répertorie les propriétés que vous pouvez utiliser dans votre entrée :
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Comprend : - removableMedia- appleDevice- PortableDevice- bluetoothDevice- generic |
|
| mise en application |
-
$type:- allow- deny- auditAllow- auditDenySi la valeur $type est définie sur allow, la valeur de l’option accepte : - disable_audit_allowMême si Autoriser se produit et que le paramètre auditAllow est configuré, le système n’envoie pas d’événement. Lorsque $type deny est sélectionné, la valeur de l’option prend en charge les valeurs suivantes : disable_audit_denyMême si Block se produit et que le paramètre auditDeny est configuré, le système n’affichera aucune notification et n’enverra aucun événement. Lorsque $type auditAllow est sélectionné, la valeur de l’option prend en charge les valeurs suivantes : send_eventLorsque $type auditDeny est sélectionné, la valeur de l’option prend en charge les valeurs suivantes : send_eventshow_notification |
|
access |
Spécifiez un ou plusieurs droits d’accès pour cette règle. Il peut s’agir d’autorisations granulaires spécifiques à l’appareil ou d’autorisations génériques plus larges. Pour plus d’informations sur les types d’accès valides pour une entrée donnée $type, consultez le tableau ci-dessous. | |
id |
UUID |
Le tableau suivant répertorie les propriétés que vous pouvez utiliser dans l’entrée :
Application
Nom de la propriété d’application
| Nom de la propriété | Description | Options |
|---|---|---|
$type |
Type de mise en œuvre | Consultez le tableau ci-dessous pour connaître les mécanismes d’application pris en charge |
options |
$type valeur spécifique à utiliser | Tableau d’options pour l’entrée. Peut être omis si aucune option n’est souhaitée. |
Type d’application
| Nom de la propriété | Description | Options |
|---|---|---|
Enforcement $type |
options valeurs [chaîne] |
Description |
allow |
disable_audit_allow |
Même si Autoriser se produit et que le paramètre auditAllow est configuré, le système n’envoie pas d’événement. |
deny |
disable_audit_deny |
Même si Bloquer se produit et que le paramètre auditDeny est configuré, le système n’affiche pas l’événement de notification ou d’envoi. |
auditAllow |
send_event |
Envoyer des données de télémétrie |
auditDeny |
- send_event- show_notification |
- Envoyer des données de télémétrie - Afficher l’expérience utilisateur de bloc à l’utilisateur |
Types d’accès
| $type d’entrée | valeurs de 'access' [string] | Accès générique | Description |
|---|---|---|---|
| appleDevice | périphérique_de_sauvegarde | generic_read | |
| appleDevice | mettre_à_jour_l'appareil | generic_write | |
| appleDevice | télécharger des photos depuis l’appareil | generic_read | télécharger la photo de l’appareil iOS spécifique sur l’ordinateur local |
| appleDevice | télécharger_les_fichiers_depuis_l’appareil | generic_read | télécharger des fichiers de l’appareil iOS spécifique sur un ordinateur local |
| appleDevice | synchroniser le contenu avec l’appareil | generic_write | synchroniser le contenu d’un ordinateur local vers un appareil iOS spécifique |
| portableDevice | télécharger_fichiers_depuis_l'appareil | generic_read | |
| appareil portable | envoyer_des_fichiers_vers_l_appareil | generic_write | |
| appareilPortable | Télécharger des photos depuis l’appareil | generic_read | |
| appareilPortable | Debug | generic_execute | Contrôle de l’outil ADB |
| * média amovible | lire | generic_read | |
| removableMedia | écrire | generic_write | |
| removableMedia | Exécuter | generic_execute | generic_read |
| bluetoothDevice | telecharger_fichiers_depuis_appareil | ||
| appareilBluetooth | envoyer_des_fichiers_vers_l’appareil | generic_write | |
| Générique | generic_read | Équivaut à définir toutes les valeurs d’accès indiquées dans cette table qui correspondent à generic_read. | |
| Générique | generic_write | Équivaut à définir toutes les valeurs d’accès indiquées dans cette table qui correspondent à generic_write. | |
| Générique | generic_execute | Équivaut à définir toutes les valeurs d’accès indiquées dans cette table qui correspondent à generic_execute. |
Expérience de l’utilisateur final
Une fois que Refuser se produit et que la notification est activée dans la stratégie, l’utilisateur final voit une boîte de dialogue :

Statut
Utilisez mdatp health --details device_control pour vérifier l’état du Contrôle de l’appareil :
active                                      : ["v2"]
v1_configured                               : false
v1_enforcement_level                        : unavailable
v2_configured                               : true
v2_state                                    : "enabled"
v2_sensor_connection                        : "created_ok"
v2_full_disk_access                         : "approved"
-
active- version de la fonctionnalité, vous devez voir ["v2"]. (Le contrôle d’appareil est activé, mais pas configuré.)- [] - Le contrôle d’appareil n’est pas configuré sur cet ordinateur.
- ["v1"] : vous utilisez une préversion de Device Control. Migrez vers la version 2 à l’aide de ce guide. La version v1 est considérée comme obsolète et n’est pas décrite dans cette documentation.
- ["v1, » « v2"] : vous avez activé v1 et v2. Désintégrer de la version 1.
-
v1_configured- La configuration v1 est appliquée -
v1_enforcement_level- quand v1 est activé -
v2_configured- La configuration v2 est appliquée -
v2_state- statut v2,enabledsi elle fonctionne parfaitement -
v2_sensor_connection- sicreated_ok, alors Device Control a établi une connexion à l’extension système -
v2_full_disk_access- Si ce n’est pasapprovedle cas, le contrôle d’appareil ne peut pas empêcher une partie ou la totalité des opérations
Rapports
Vous pouvez voir l’événement de stratégie dans la fonctionnalité Repérage avancé et dans le rapport Contrôle de l’appareil. Pour plus d’informations, consultez Protéger les données de votre organization avec Device Control.
Scénarios
Voici quelques scénarios courants pour vous aider à vous familiariser avec Microsoft Defender for Endpoint et le contrôle des périphériques de Microsoft Defender for Endpoint.
Scénario 1 : Refuser tout support amovible, mais autoriser des UBS spécifiques
Dans ce scénario, vous devez créer deux groupes : un groupe pour tous les supports amovibles et un autre pour les périphériques USB approuvés. Vous devez également créer une règle de stratégie d’accès.
Étape 1 : Paramètres : activer le contrôle des appareils et définir l’application par défaut des règles
"settings": {

    "features": {

        "removableMedia": {

            "disable": false

        }

    },

    "global": {

        "defaultEnforcement": "allow"

    },

    "ux": {

        "navigationTarget": "http://www.deskhelp.com"

    }

}
Étape 2 : Groupes : créer un groupe de supports amovibles et un groupe de fichiers USBs approuvés
- Créez un groupe pour couvrir tous les périphériques multimédias amovibles.
- Créer un groupe pour les périphériques USB autorisés.
- Combinez ces groupes en un seul
groups.
"groups": [

        {

            "type": "device",

            "id": "3f082cd3-f701-4c21-9a6a-ed115c28e211",

            "name": "All Removable Media Devices",

            "query": {

                "$type": "all",

                "clauses": [

                    {

                        "$type": "primaryId",

                        "value": "removable_media_devices"

                    }

                ]

            }

        },

        {

            "type": "device",

            "id": "3f082cd3-f701-4c21-9a6a-ed115c28e212",

            "name": "Kingston Devices",

            "query": {

                "$type": "all",

                "clauses": [

                    {

                        "$type": "vendorId",

                        "value": "0951"

                    }

                ]

            }

        }

    ]
Étape 3 : Règles : Créer une stratégie de blocage pour les périphériques USB non autorisés
Créer une règle de politique d’accès et placez-la dans rules:
"rules": [

    {

        "id": "772cef80-229f-48b4-bd17-a69130092981",

        "name": "Deny RWX to all Removable Media Devices except Kingston",

        "includeGroups": [

            "3f082cd3-f701-4c21-9a6a-ed115c28e211"

        ],

        "excludeGroups": [

            "3f082cd3-f701-4c21-9a6a-ed115c28e212"

        ],

        "entries": [

            {

                "$type": "removableMedia",

                "id": "A7CEE2F8-CE34-4B34-9CFE-4133F0361035",

                "enforcement": {

                    "$type": "deny"

                },

                "access": [

                    "read",

                    "write",

                    "execute"

                ]

            },

            {

                "$type": "removableMedia",

                "id": "18BA3DD5-4C9A-458B-A756-F1499FE94FB4",

                "enforcement": {

                    "$type": "auditDeny",

                    "options": [

                        "send_event",

                        "show_notification"

                    ]

                },

                "access": [

                    "read",

                    "write",

                    "execute"

                ]

            }

        ]

    }

]
Dans ce cas, vous n’avez qu’une seule stratégie de contrôle d’accès, mais si vous en avez plusieurs, veillez à les ajouter toutes dans rules.
Problèmes connus
Avertissement
Sur macOS 27, un utilisateur local peut désactiver l’accès au Bluetooth pour Microsoft Defender for Endpoint, même lorsqu’un profil MDM accorde à com.microsoft.dlp.agent l’autorisation BluetoothAlways. Si l’utilisateur désactive cette permission, le Contrôle des appareils ne peut pas appliquer les politiques restreignant les transferts de fichiers Bluetooth, bien que le profil MDM puisse continuer à indiquer que cette permission est autorisée.
Si votre organisation dépend du contrôle des appareils pour restreindre les transferts de fichiers Bluetooth :
- Validez l’application des politiques Bluetooth dans votre environnement avant de déployer largement macOS 27.
- N’utilisez pas le statut installé ou autorisé du profil MDM comme seule confirmation que le contrôle Bluetooth est actif.
- Conseillez aux utilisateurs de ne pas modifier l’autorisation Bluetooth de Microsoft Defender dans
les paramètres .système Confidentialité & Sécurité Bluetooth
Pour des informations sur les permissions contrôlables par l’utilisateur dans macOS 27 et les options de protection pour le navigateur et le contexte du site web, voir Microsoft Purview Endpoint DLP changes in macOS 27 overview (aperçu). Les modes de protection décrits dans les directives Purview n’empêchent pas les utilisateurs de désactiver l’autorisation Bluetooth.
Avertissement
Le contrôle d’appareil sur macOS limite les appareils Android connectés à l’aide du mode PTP uniquement. Le contrôle d’appareil ne limite pas d’autres modes tels que le transfert de fichiers, la connexion USB et LE MIDI.
Le contrôle d’appareil sur macOS n’empêche pas les logiciels développés sur XCode d’être transférés vers un appareil externe.