Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
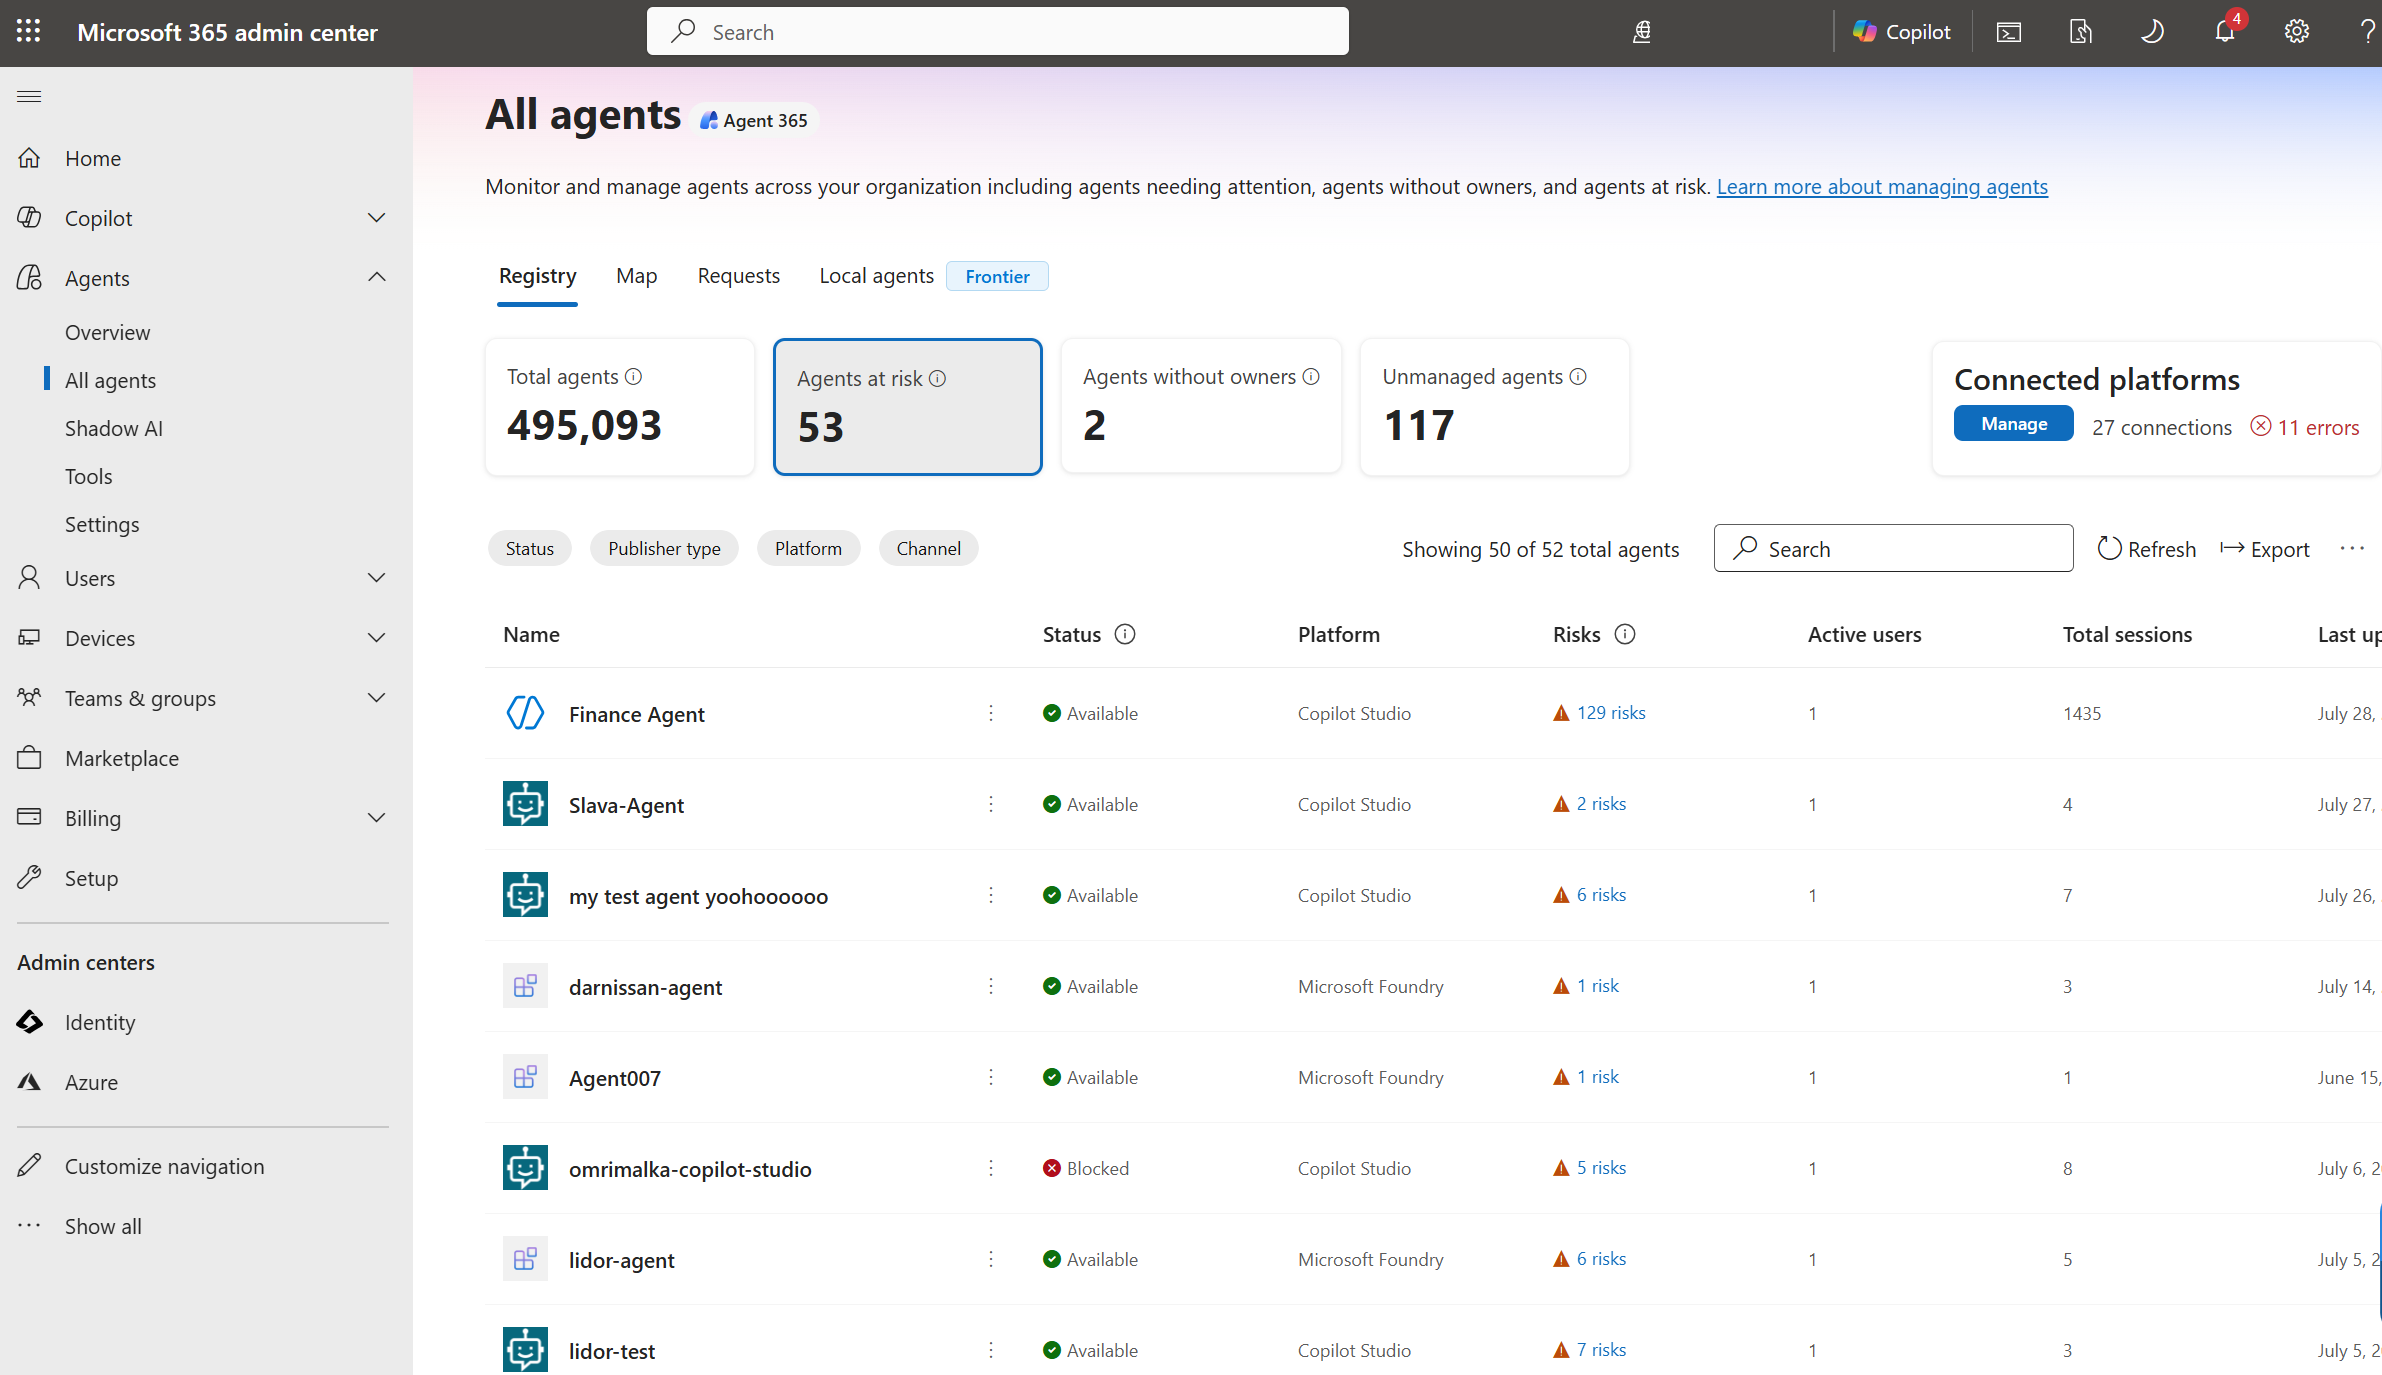
Le registre des agents dans le Centre d’administration Microsoft 365 fournit une vue centralisée de tous les agents disponibles pour votre organisation. Cette liste vous aide à surveiller, gérer et gouverner les agents de votre organisation.
Dans cet article, Registre fait référence à l’inventaire des agents sous Agents>Tous les agents>Registre dans le Microsoft 365 admin center. Utilisez cet inventaire pour gérer les dossiers des agents et leur cycle de vie. Pour gérer les plugins, les compétences et les serveurs MCP, utilisez Agents>Outils.
Afficher le registre de l’agent
Connectez-vous au Centre d’administration Microsoft 365.
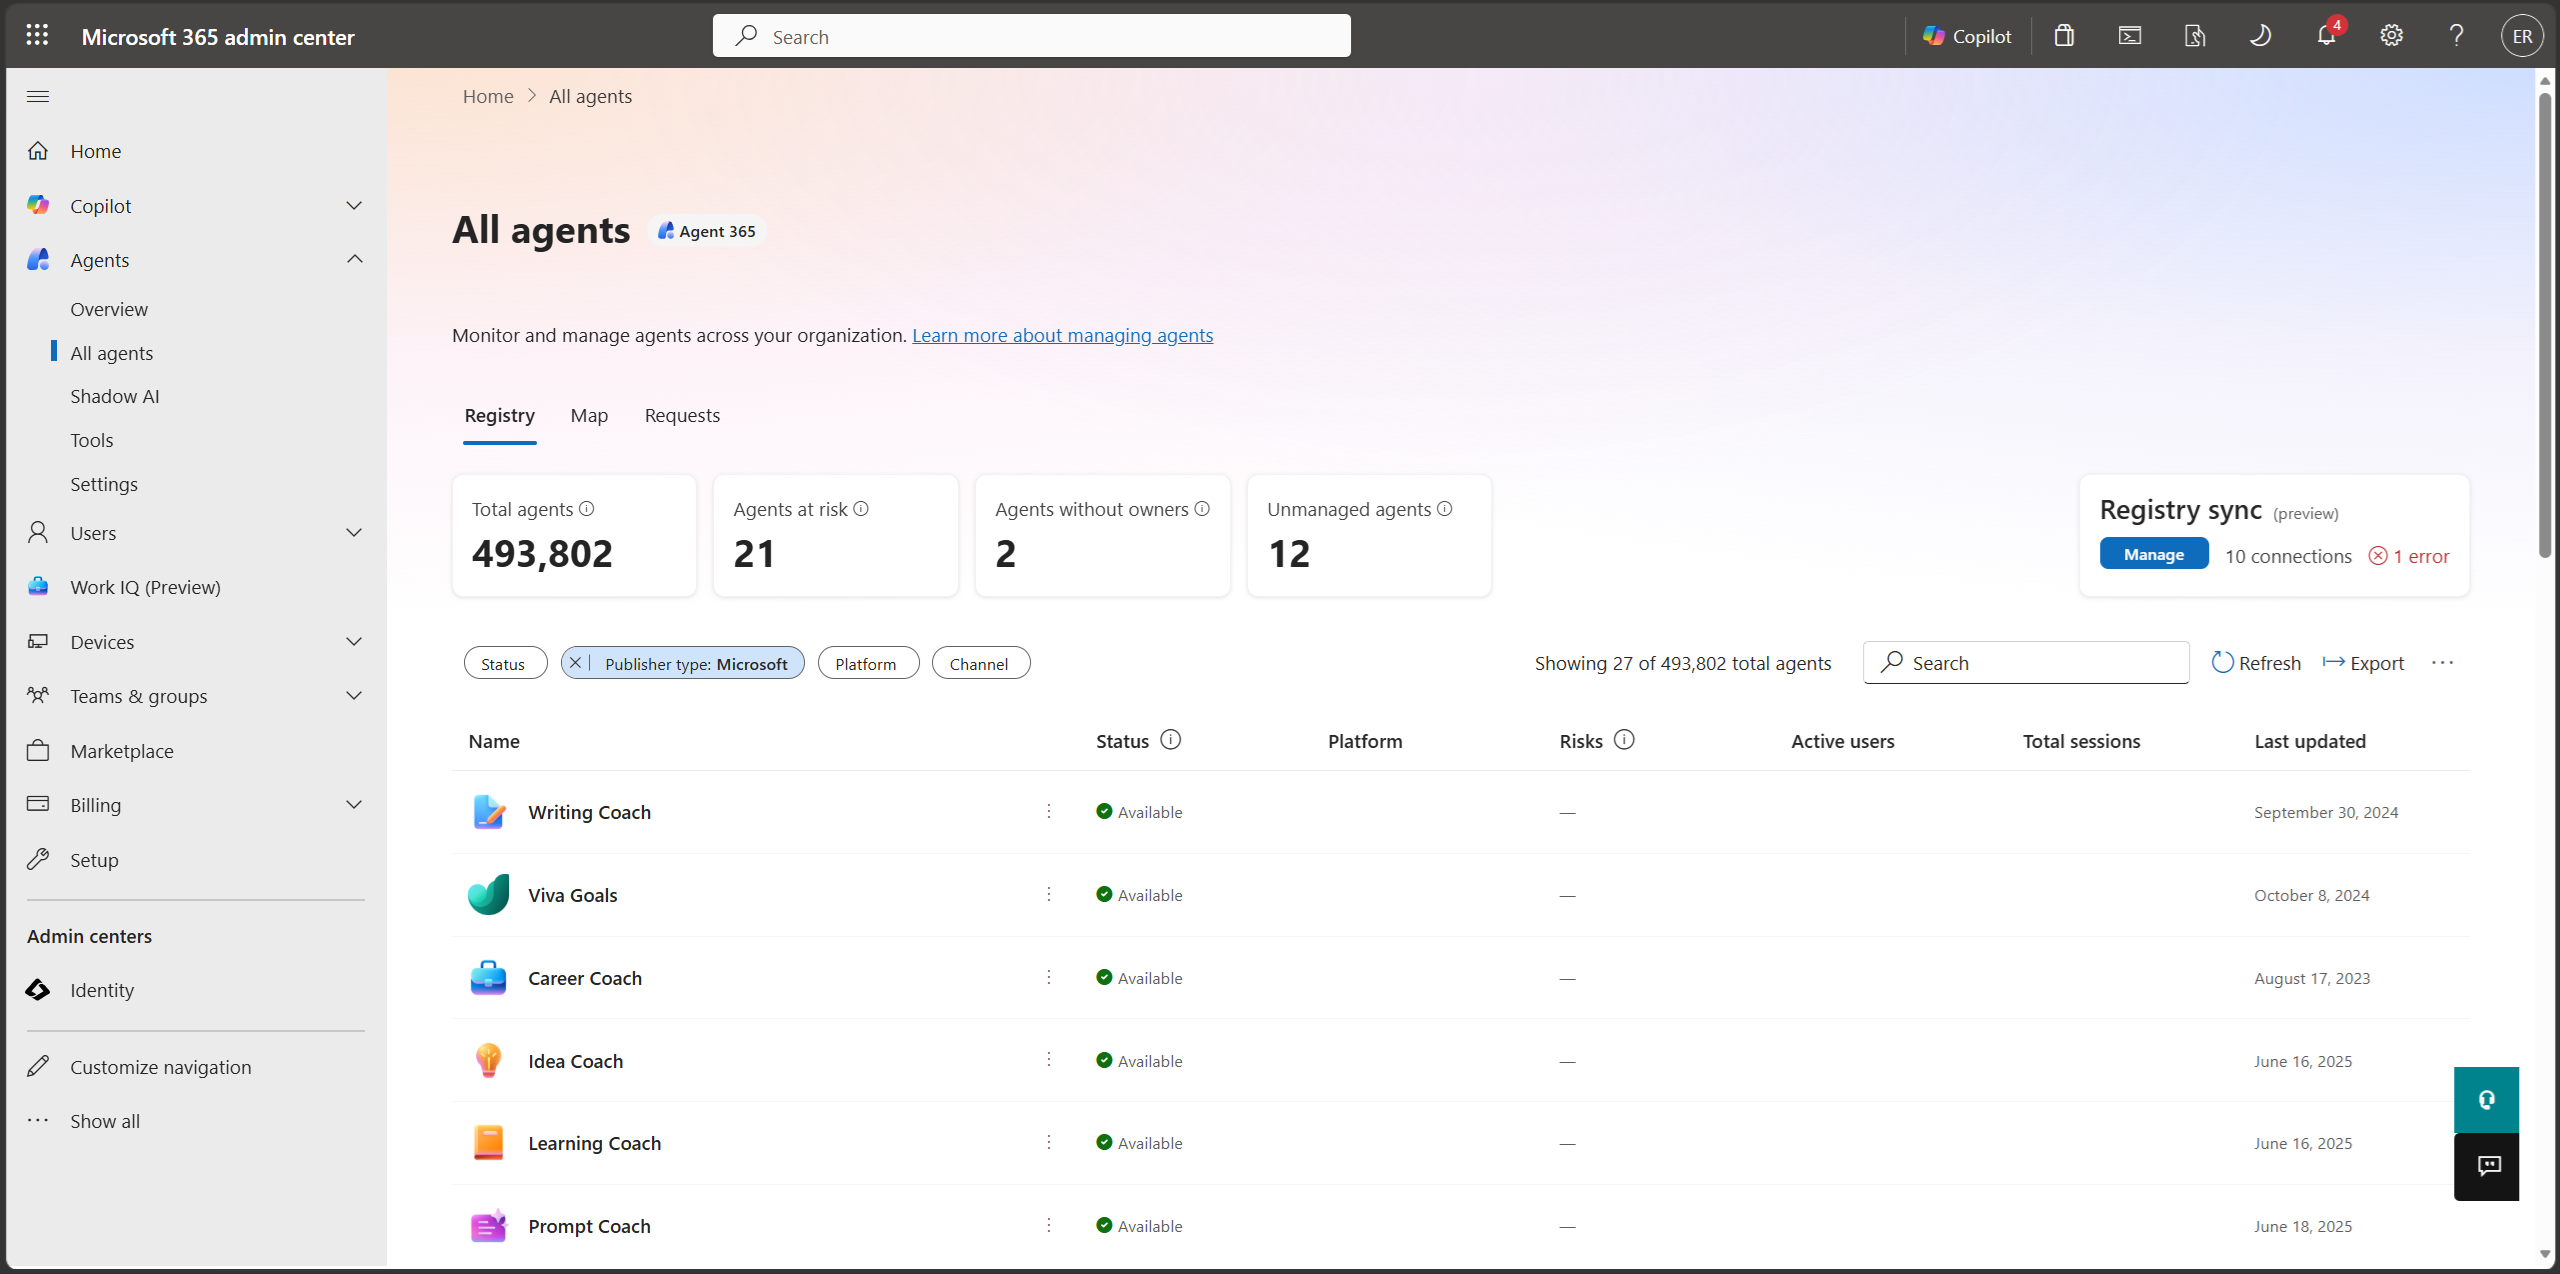
Dans le volet de navigation gauche, sélectionnez Agents>Tous les agents>Registre.
Types d’agents
Le Registry des agents répertorie tous les agents disponibles pour votre organisation. Les agents sont divisés en quatre types principaux, comme indiqué dans le tableau suivant :
| Type d’agent | Description |
|---|---|
| agents Microsoft | Agents créés et gérés par Microsoft. |
| Agents créés par des partenaires externes | Agents créés par des développeurs non-Microsoft approuvés et publiés pour une disponibilité plus large ou publique. |
| Publié par votre organisation | Agents personnalisés approuvés et publiés par votre organisation pour une utilisation plus large. Ces agents peuvent être appelés agents métier. |
| Partagé par le créateur | Agents créés et partagés par des utilisateurs individuels ou des développeurs de votre organisation. Ces agents sont communément appelés Agents partagés. |
Note
Le même agent Copilot Studio (moteur déclaratif ou personnalisé) peut apparaître plusieurs fois dans le registre avec différents types d’éditeurs, tels que Partagé par le créateur et Publié par votre organisation. Ces lignes à l’aspect dupliqué sont attendues et volontaires. Ils représentent des enregistrements de cycle de vie et d’éditeur distincts pour le même agent sous-jacent, et non une erreur d’inventaire.
Pour plus d’informations sur le cycle de vie et les actions d’administrateur disponibles, consultez Comment un agent peut apparaître comme plusieurs entrées.
Comment un agent peut apparaître sous la forme de plusieurs entrées
La façon dont un agent de moteur personnalisé apparaît dans le Registre dépend de son cycle de vie de publication et des actions effectuées par les créateurs et les administrateurs :
- La publication de l’agent dans Copilot Studio seul peut ne pas le rendre visible dans le Centre d’administration.
- La sélection de l’option Voir l’agent dans Microsoft 365 crée une entrée Partagée par le créateur , que les créateurs utilisent souvent pour tester l’agent avant de le partager plus largement.
- Choisir d’afficher l’agent à tous les membres de l’organisation et de le soumettre pour approbation administrative, suivi d’une publication par un administrateur, crée une entrée Publié par votre organisation.
Les actions d’administration disponibles diffèrent selon le type d’agent et l’état de l’éditeur. Par exemple, certaines entrées proposent Supprimer, d’autres proposent Retirer et d’autres encore proposent uniquement Bloquer. La suppression d’une entrée ne supprime pas l’autre. Pour plus d’informations, consultez Types d’agents que vous pouvez gérer.
Résumé du registre de l’agent
Le registre des agents fournit des détails rapides sur les agents dont votre organisation dispose, comme indiqué dans le tableau suivant :
| Détails de l’agent à l’échelle du locataire | Description |
|---|---|
| Total d’agents | Nombre d’agents disponibles dans le tenant de votre organisation. Note : Appliquer des filtres à la liste des agents ne change pas le nombre total d’agents . |
| Agents sans propriétaire | Le nombre d’agents qui n’ont plus de propriétaires à votre organization. |
| Agents non administrés | Il s’agit du nombre d’agents créés ou gérés en dehors d’Agent 365, sans sa protection contre les risques ni son observabilité. |
Filtres du registre des agents
Le Registry des agents peut contenir un inventaire vaste et diversifié d’agents. À mesure que l’adoption des agents par votre organisation augmente, la gestion de tous vos agents peut devenir plus complexe. En plus de trier la liste des agents par colonne, vous pouvez la filtrer. Le filtrage de cette liste vous permet de limiter la vue aux agents sur lesquels vous souhaitez vous concentrer pour le moment, ce qui vous permet d’effectuer les opérations suivantes :
- Soyez plus efficace.
- Prenez des décisions ciblées.
- Appliquez mieux vos processus de gouvernance des agents.
Vous pouvez filtrer la liste des agents en fonction des critères suivants :
- Statut - Vous pouvez filtrer la liste des agents en fonction du statut de l’agent.
- Type de Publisher - Le filtre Publisher indique qui possède et distribue l’agent, plutôt que le lieu ou la manière dont il a été construit. Ce filtre est principalement utilisé pour faire la distinction entre les agents Microsoft, les agents externes créés par des partenaires et les agents internes publiés par votre organisation.
- Canal - Le filtre de canal est l’emplacement où l’agent est déployé. Il s’agit de la surface à travers laquelle les membres de votre organisation peuvent découvrir l’agent et interagir avec lui. Les valeurs de canal incluent Copilot, Teams, Outlook, les applications Microsoft 365 et SharePoint.
- Plateforme - Le filtre de plateforme indique quelle plateforme ou produit a été utilisé pour créer l’agent.
- Source de données - Le filtre source de données vous permet de sélectionner Connaissances embarquées et modèles affinés comme options de source de données. La connaissance intégrée désigne des agents qui incluent des fichiers téléchargés par le créateur ou le développeur de l’agent comme sources de connaissances. Les modèles affinés indiquent que l’agent a été créé en utilisant Microsoft Optimisation Copilot, permettant à l’agent d’ajuster les LLM avec ses propres données d’organisation.
Tip
Si vous ne voyez pas les agents que vous vous attendez à trouver dans la liste du registre des agents, vérifiez qu’aucun filtre n’est déjà appliqué.
Certaines colonnes permettent de trier la liste du registre des agents. Pour trier la liste, sélectionnez le titre de la colonne.
Appliquer des filtres à la liste des agents ne change pas le nombre total d’agents .
Actions du registre des agents
Le Registry des agents fournit des actions d’agent qui se rapportent spécifiquement à la liste des agents de votre tenant, comme indiqué dans le tableau suivant :
| Action | Description |
|---|---|
| Actualiser | Met à jour la liste pour fournir la vue la plus récente de la liste des agents. |
| Exporter | Exporte les agents dans un fichier CSV. Cette action peut prendre un certain temps en fonction du nombre d’agents dans le tenant. Pour plus d’informations, voir Exporter vers Excel. |
| Ajouter un agent | Fournit une méthode pour téléverser un fichier manifeste d’agent (.zip). Pour plus d’informations, consultez Importer un agent personnalisé. |
| Gérer les agents épinglés | Sélectionnez quels agents sont épinglés pour l’utilisateur. Les agents épinglés sont affichés de manière plus visible dans chaque canal disponible où l’agent est déployé. Vous pouvez modifier la priorité des agents épinglés en les déplaçant vers le haut et vers le bas de cette liste. Si un utilisateur a plus de trois agents épinglés, les utilisateurs ne voient pas les agents avec une priorité inférieure. Pour plus d’informations, consultez Agents épinglés gérés. |
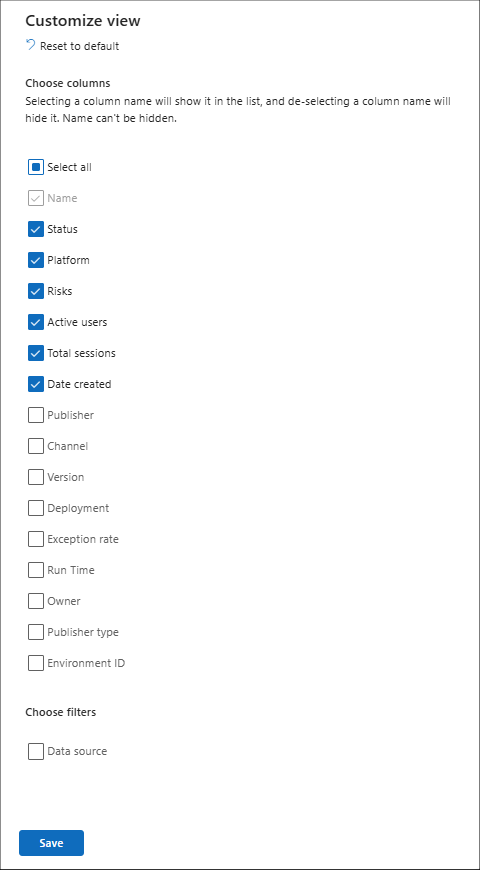
| Personnaliser la vue | Personnalisez la façon dont les colonnes sont affichées dans la liste des agents. Pour plus d’informations, voir Affichage personnalisé. |
| Rechercher | Utilisez l’option de recherche pour trouver rapidement un agent dans votre registre d’agents. |
Tip
En plus des actions précédentes, vous pouvez changer la vue de la liste de Liste normale à Liste compacte en sélectionnant l’icône de liste à côté de la boîte de recherche.
Agents sans propriétaire
Les agents partagés peuvent se retrouver sans propriétaire lorsque vous supprimez de l’organisation l’utilisateur qui les a créés.
Pour aider les administrateurs à gérer ces scénarios, le Centre d’administration Microsoft 365 vous permet d’identifier et de gérer les agents partagés sans propriétaire. Le tableau de bord affiche le nombre total de ces agents, un filtre en un clic pour les isoler rapidement et des mises à jour en temps réel qui reflètent les suppressions effectuées par les utilisateurs. Lorsque les administrateurs utilisent ces fonctionnalités, ils peuvent examiner et combler efficacement les lacunes de propriété en bloquant ou en supprimant les agents concernés.
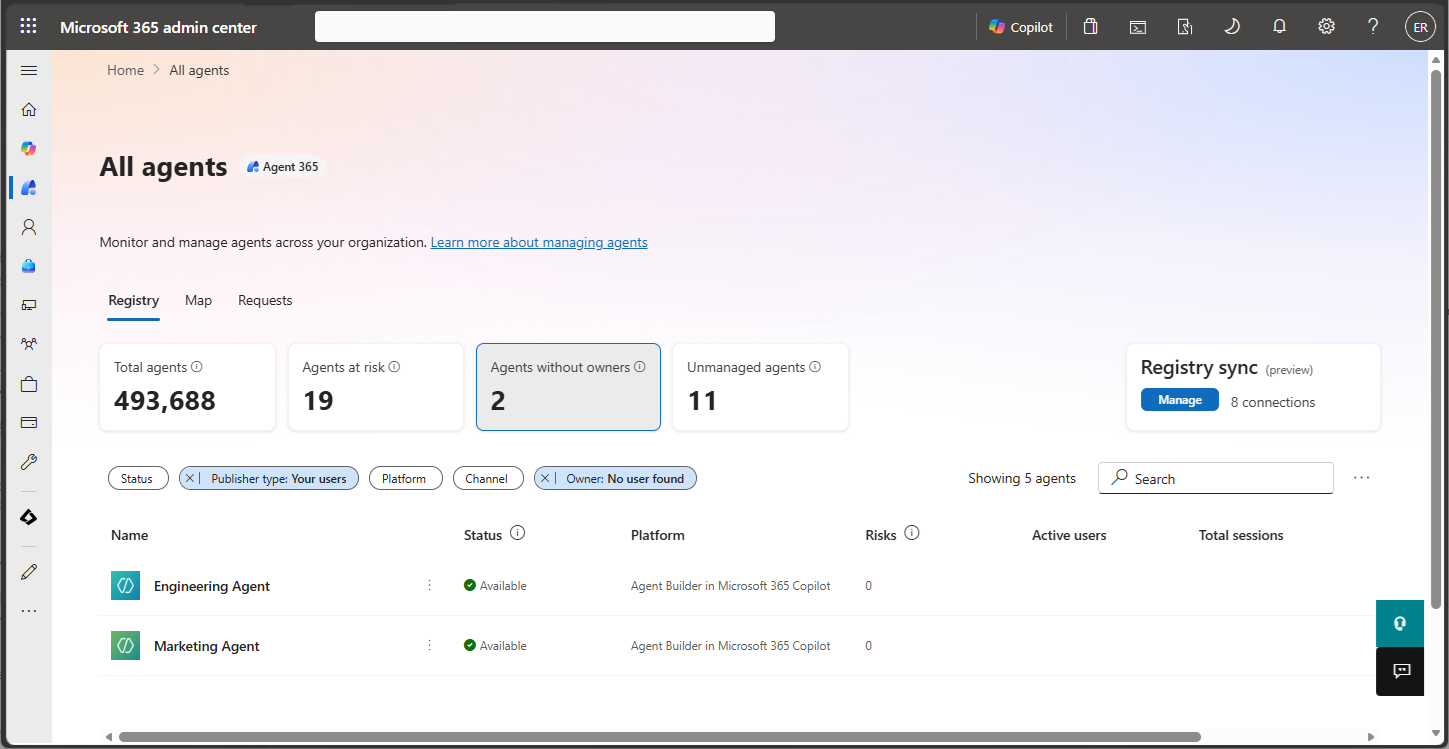
Lorsque vous sélectionnez la carte Agents sans propriétaire, la liste des agents est filtrée pour afficher les agents selon le type d’Publisher et le propriétaire. Vous pouvez passer en revue la liste des agents sans propriétaires et prendre les mesures appropriées pour chaque agent, comme bloquer ou supprimer l’agent.
Principales fonctionnalités
- Nombre d’agents sans propriétaire - Les administrateurs peuvent consulter le nombre total d’agents sans propriétaire valide directement depuis le tableau de bord. Par exemple, le tableau de bord affiche 20 agents sans propriétaire, ce qui indique que les utilisateurs qui ont quitté l’organisation ont créé ces agents.
- Filtre en un clic - Sélectionner le volet du tableau de bord filtre instantanément la liste des agents pour n’afficher que les agents partagés sans responsable attribué. Cette fonctionnalité permet un tri et une action rapides.
- Mises à jour en temps réel - Le nombre d’agents sans propriétaire se met automatiquement à jour lorsque vous supprimez définitivement un utilisateur de l’organisation. Cette fonctionnalité garantit que le tableau de bord reflète l’état actuel sans nécessiter d’actualisations manuelles.
Risques de l’agent
Note
L’expérience mise à jour des détails du risque se déploie progressivement. Si vous voyez l’interface précédente, l’expérience mise à jour n’a pas encore atteint votre région.
Les signaux de risque dans le registre des agents sont un ensemble consolidé de détections de sécurité liées aux agents qui donnent aux administrateurs informatiques une vue unique des risques des agents sur leur locataire. En rassemblant les signaux de plusieurs plateformes de sécurité en un seul endroit, les administrateurs informatiques peuvent comprendre ce qui est signalé sans basculer entre les portails ou obtenir des autorisations élevées associées à différents rôles de sécurité.
Les plateformes de sécurité détectent les signaux de risque lorsque les activités d’un agent entrent en conflit avec les stratégies de sécurité de votre organisation. Vous pouvez partager ces informations avec votre équipe de sécurité pour enquête et correction.
Conditions préalables à l’affichage des signaux de risque
- Votre locataire doit disposer d’une licence E7 ou A365. Pour afficher vos abonnements dans le Centre d’administration Microsoft 365, sélectionnez Facturation>Licences>Abonnements. Pour plus d’informations, reportez-vous à Licences pour la gestion des agents.
La colonne Risques et les détails du risque
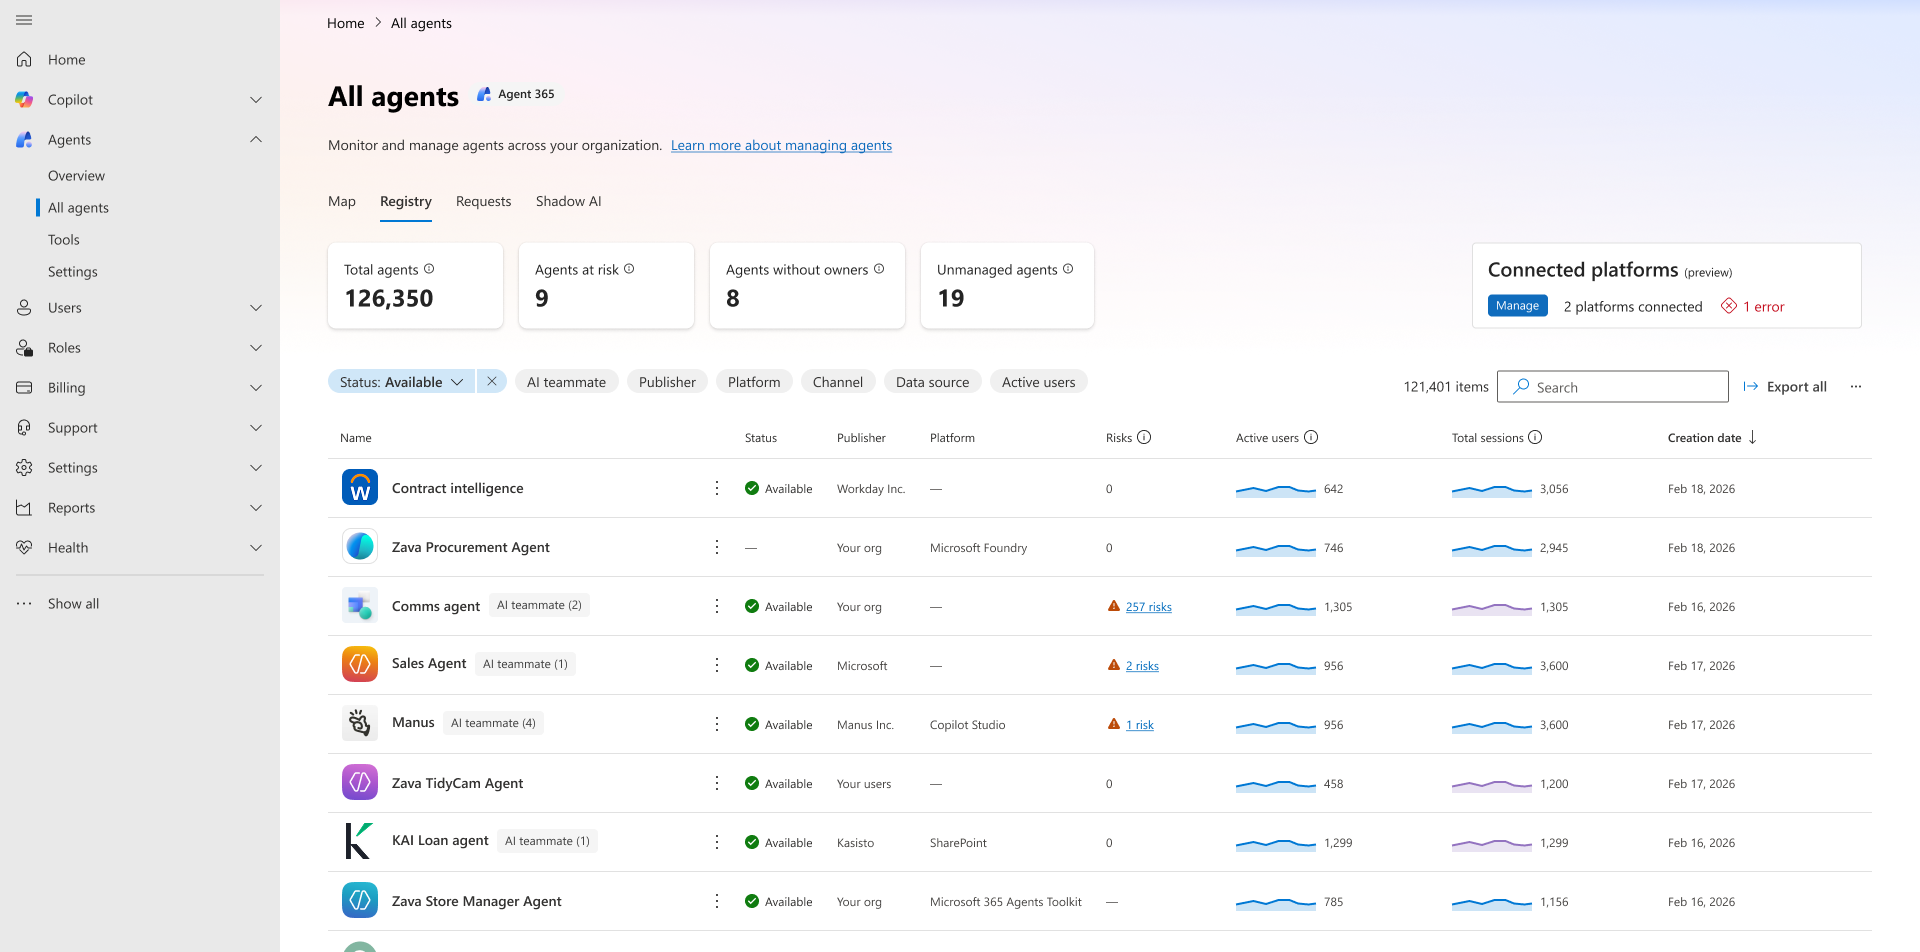
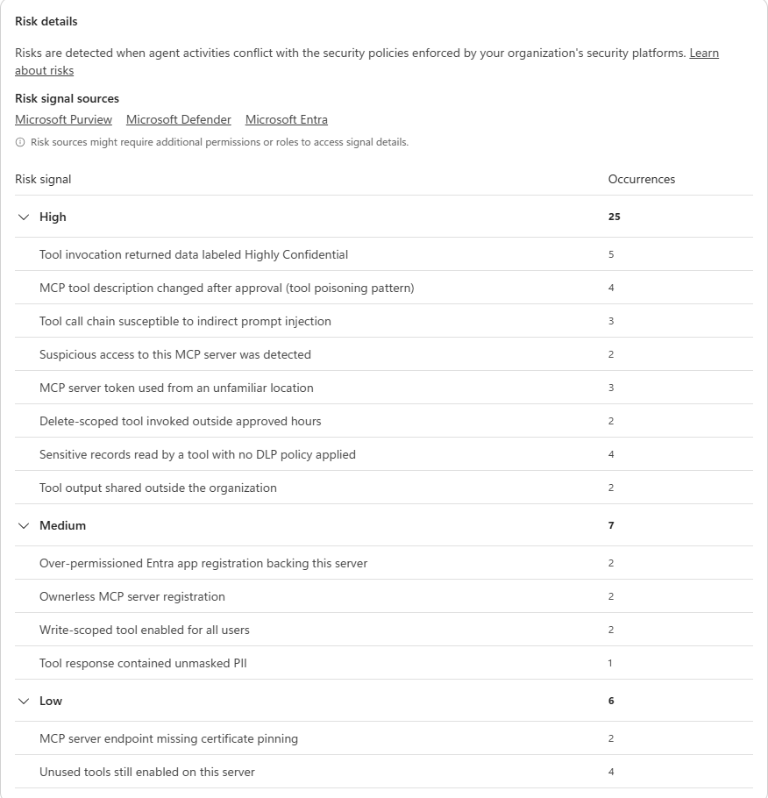
La colonne Risques de la page Tous les agents affiche le nombre agrégé de signaux de risque pour chaque agent. Lorsque vous sélectionnez le nombre, le volet Détails du risque s’ouvre. Ce volet offre une vue ciblée et exploitable des signaux de risque de l’agent. Il offre :
- Couverture complète pour tous les signaux à risque élevé, moyen et faible.
- Les signaux de risque sont regroupés en sections de gravité élevée, moyenne et faible extensibles.
- Descriptions détaillées des signaux de risque individuels.
- Un nombre d’occurrences pour chaque signal de risque individuel, indiquant le nombre de fois où ce signal a été déclenché.
- Les signaux de risque proviennent de : Affiche les plateformes de sécurité Microsoft qui contribuent aux signaux de risque pour l’agent, telles que Microsoft Purview, Microsoft Entra et Microsoft Defender. Seules les plateformes avec des signaux contributifs sont affichées. Chaque nom de plateforme est un lien direct vers le portail respectif pour une investigation plus approfondie, sous réserve des rôles et des autorisations de l’utilisateur.
- Lorsqu’un agent a plusieurs instances, les signaux de risque sont regroupés par instance, ce qui vous permet d’explorer les signaux agrégés pour l’instance d’agent sélectionnée.
Important
Le nombre de signaux de risque dans le Centre d’administration Microsoft 365 peut avoir jusqu’à une heure de retard par rapport à ce qui est affiché par les portails de sécurité. Les chiffres reflètent les signaux de risque actifs. Un nombre de zéro indique qu’aucun signal actif n’est actuellement détecté pour cet agent sur les plateformes connectées.
Rôles requis pour accéder aux liens profonds d’attribution de source
| Portail de sécurité | Rôle requis — n’importe lequel |
|---|---|
| Microsoft Entra | Administrateur général, lecteur global, lecteur de sécurité, administrateur de sécurité ou administrateur IA |
| Microsoft Defender | Administrateur général, Lecteur général, lecteur de sécurité, administrateur de sécurité ou administrateur IA |
| Microsoft Purview — Alertes IRM | Analyste IRM ou enquêteur IRM. L’administrateur général seul est insuffisant ; un administrateur général peut s’attribuer le rôle IRM supplémentaire. |
Vignette Agents à risque
La case Agents à risque sur la page Tous les agents affiche le nombre total d’agents dans le locataire qui possèdent un ou plusieurs signaux de risque. Lorsque vous sélectionnez la tuile, vous ouvrez une vue préfiltrée qui ne montre que les agents ayant détecté des signaux de risque, afin de prioriser l’investigation et la remédiation.
Carte « Agents à risque » sur la page Vue d’ensemble
La carte Agents à risque sur la page Vue d’ensemble du Centre d’administration Microsoft 365 répertorie les trois agents présentant le nombre de risques agrégés les plus élevés sur les plateformes de sécurité Microsoft et les plateformes tierces connectées.
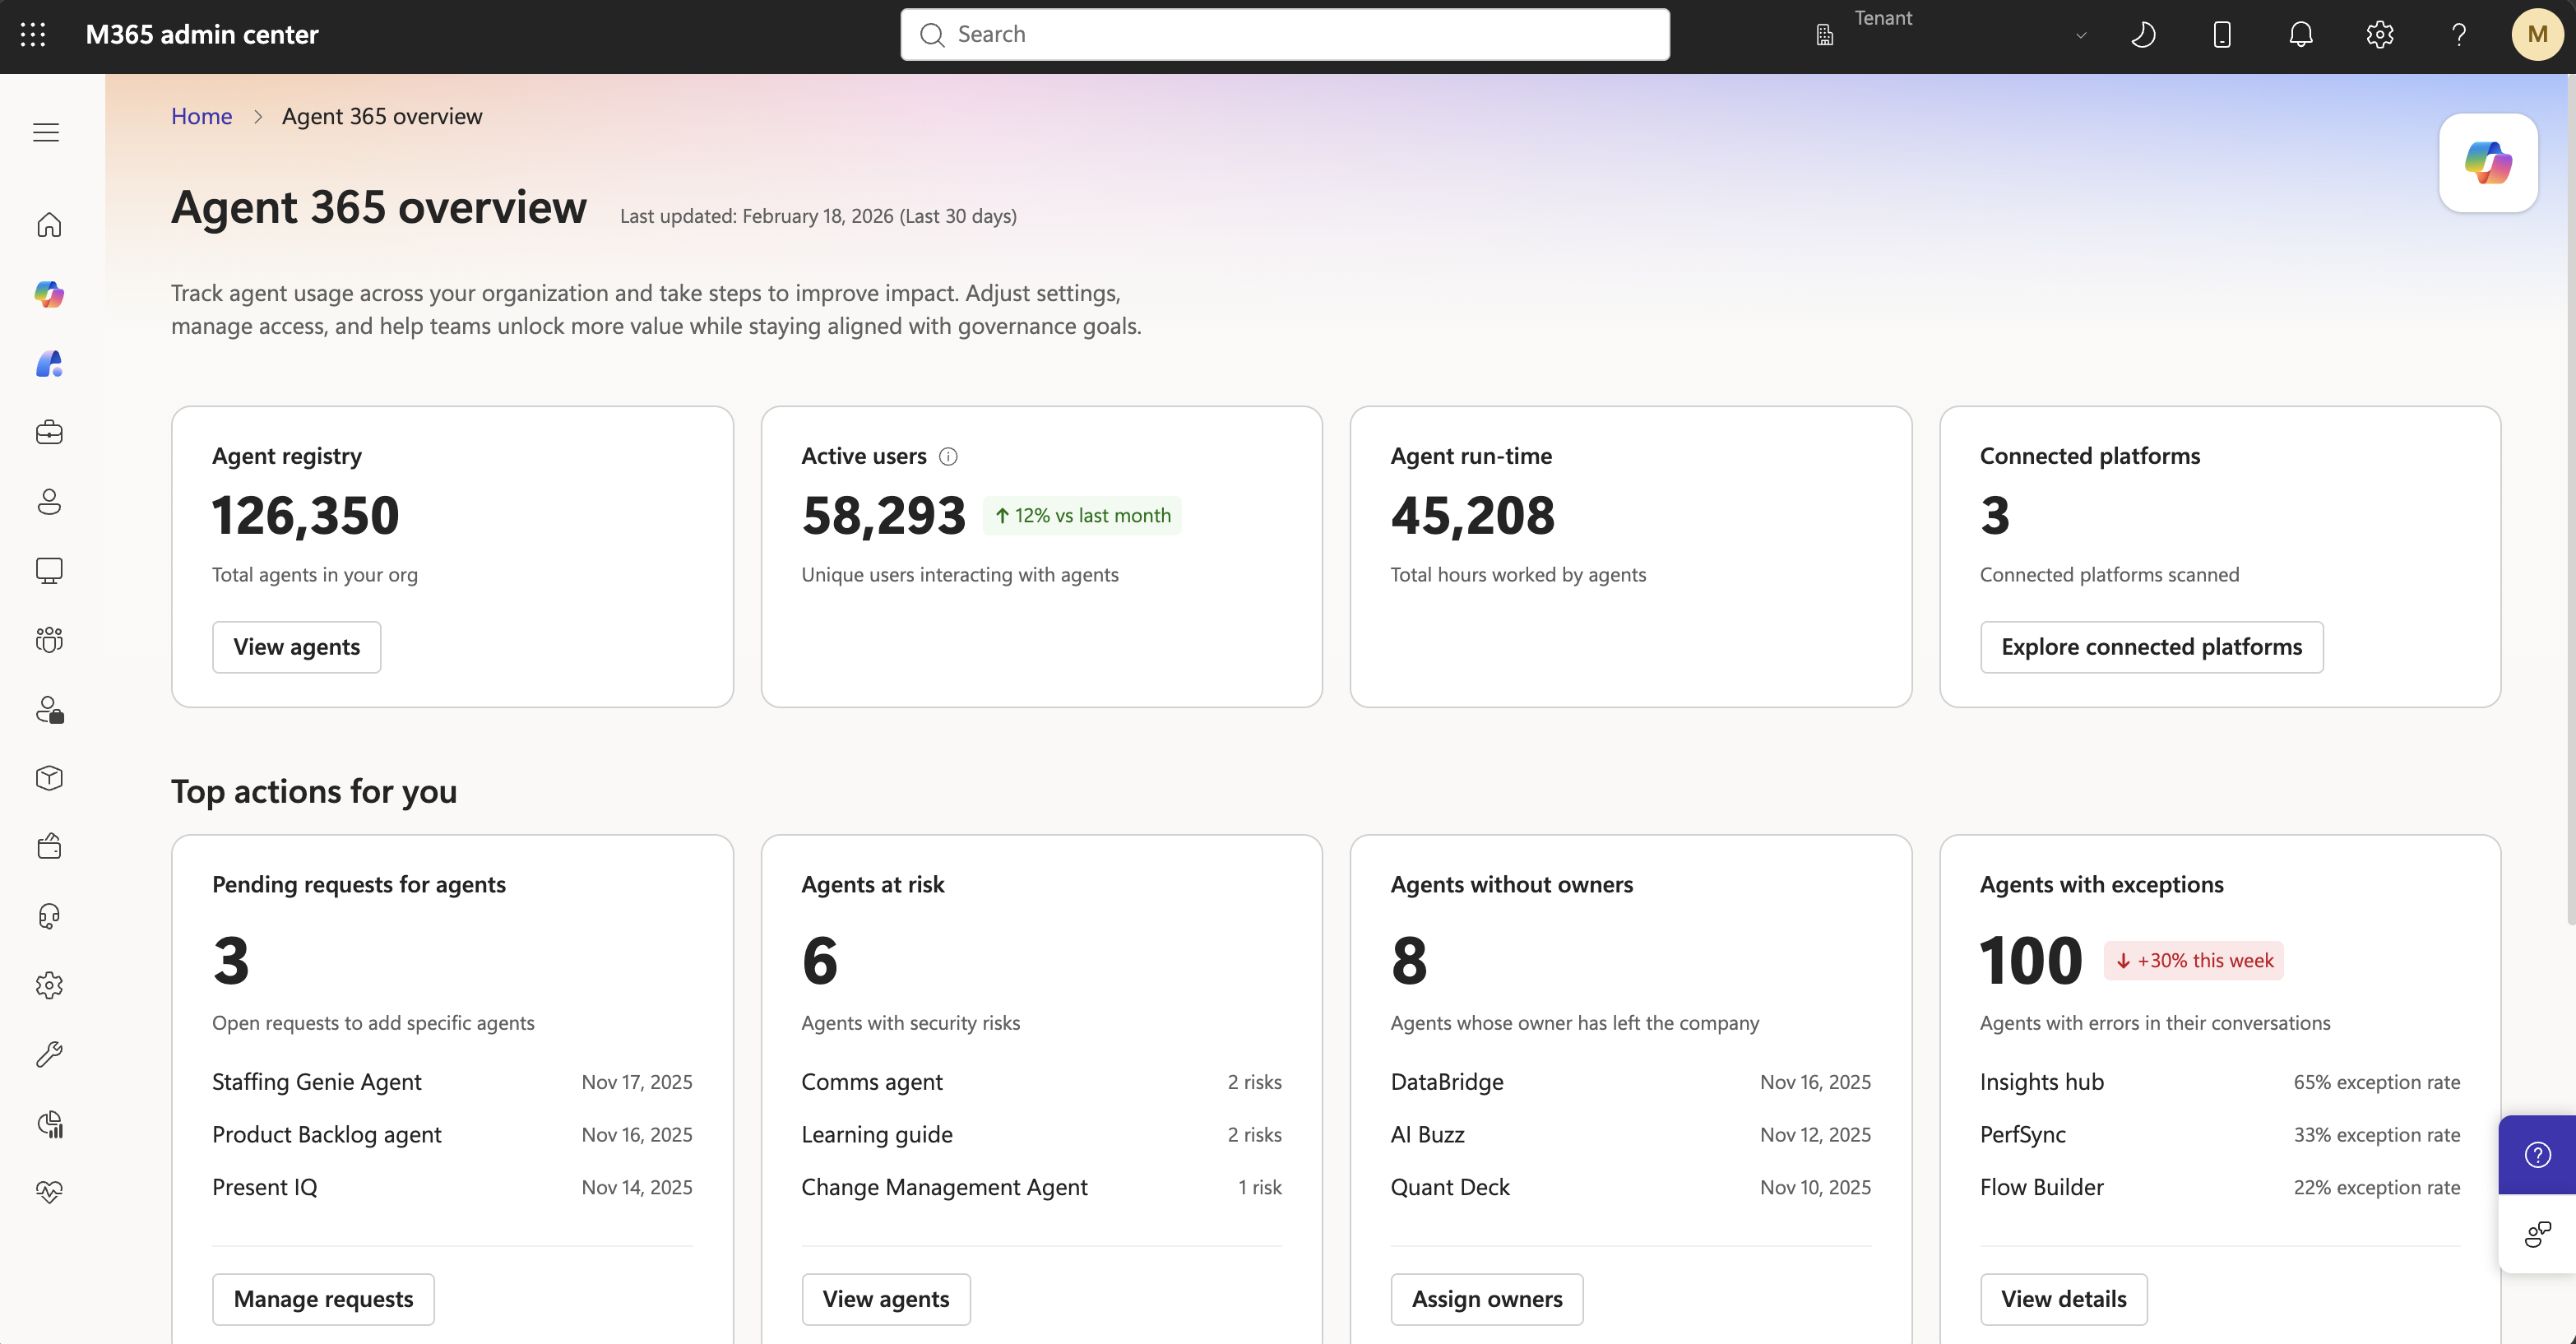
Sélectionnez Afficher les agents pour ouvrir Tous les agents>, où la liste est filtrée et triée par niveau de risque afin que vous puissiez hiérarchiser l’investigation et la correction.
Téléverser un agent personnalisé
Le Registry des agents dans le Centre d’administration Microsoft 365 fournit une méthode pour téléverser un agent personnalisé, afin que vous puissiez gérer ces agents pour votre organisation.
Note
Vous pouvez également mettre à jour un agent existant dans Agent Store. Pour plus d’informations, consultez Afficher les détails de l’agent.
Pour téléverser un agent, celui-ci doit être contenu dans un fichier de paquet ZIP. Le fichier ZIP contient des ressources, telles que des fichiers manifestes, des fichiers de configuration, des icônes, des personnalisations et des fichiers de connaissances incorporés.
Note
Vous pouvez télécharger le fichier ZIP de votre agent à partir de Copilot Studio ou d’Agent Builder dans Copilot.
Pour télécharger le fichier ZIP de votre agent à partir de Copilot Studio, sélectionnez Agents>le nom de votre agent>Canaux. Sélectionnez le canal que vous utilisez pour publier, tel que Teams et Microsoft Copilot. Sélectionnez Options de disponibilité>Télécharger .zip.
Pour télécharger le fichier ZIP de votre agent déclaratif à partir d’Agent Builder dans Copilot, sélectionnez Tous les agents>sélectionnez les points de suspension à côté de votre agent>Modifier>Sélectionnez les points de suspension à droite>Télécharger le fichier .zip.
Pour téléverser un agent sous forme de fichier de paquet ZIP dans le Centre d’administration Microsoft 365 :
Dans le Centre d’administration Microsoft 365, sélectionnez Agents>Tous les agents>Ajouter un agent.
Sélectionnez Choisir un fichier pour rechercher et sélectionner le fichier ZIP de l’agent. Le fichier ZIP est validé. Ensuite, sélectionnez Suivant.
Vérifiez le nom de l’agent, l’icône et les produits hôtes.
Sous Publier, sélectionnez les utilisateurs ou les groupes qui peuvent installer l’agent.
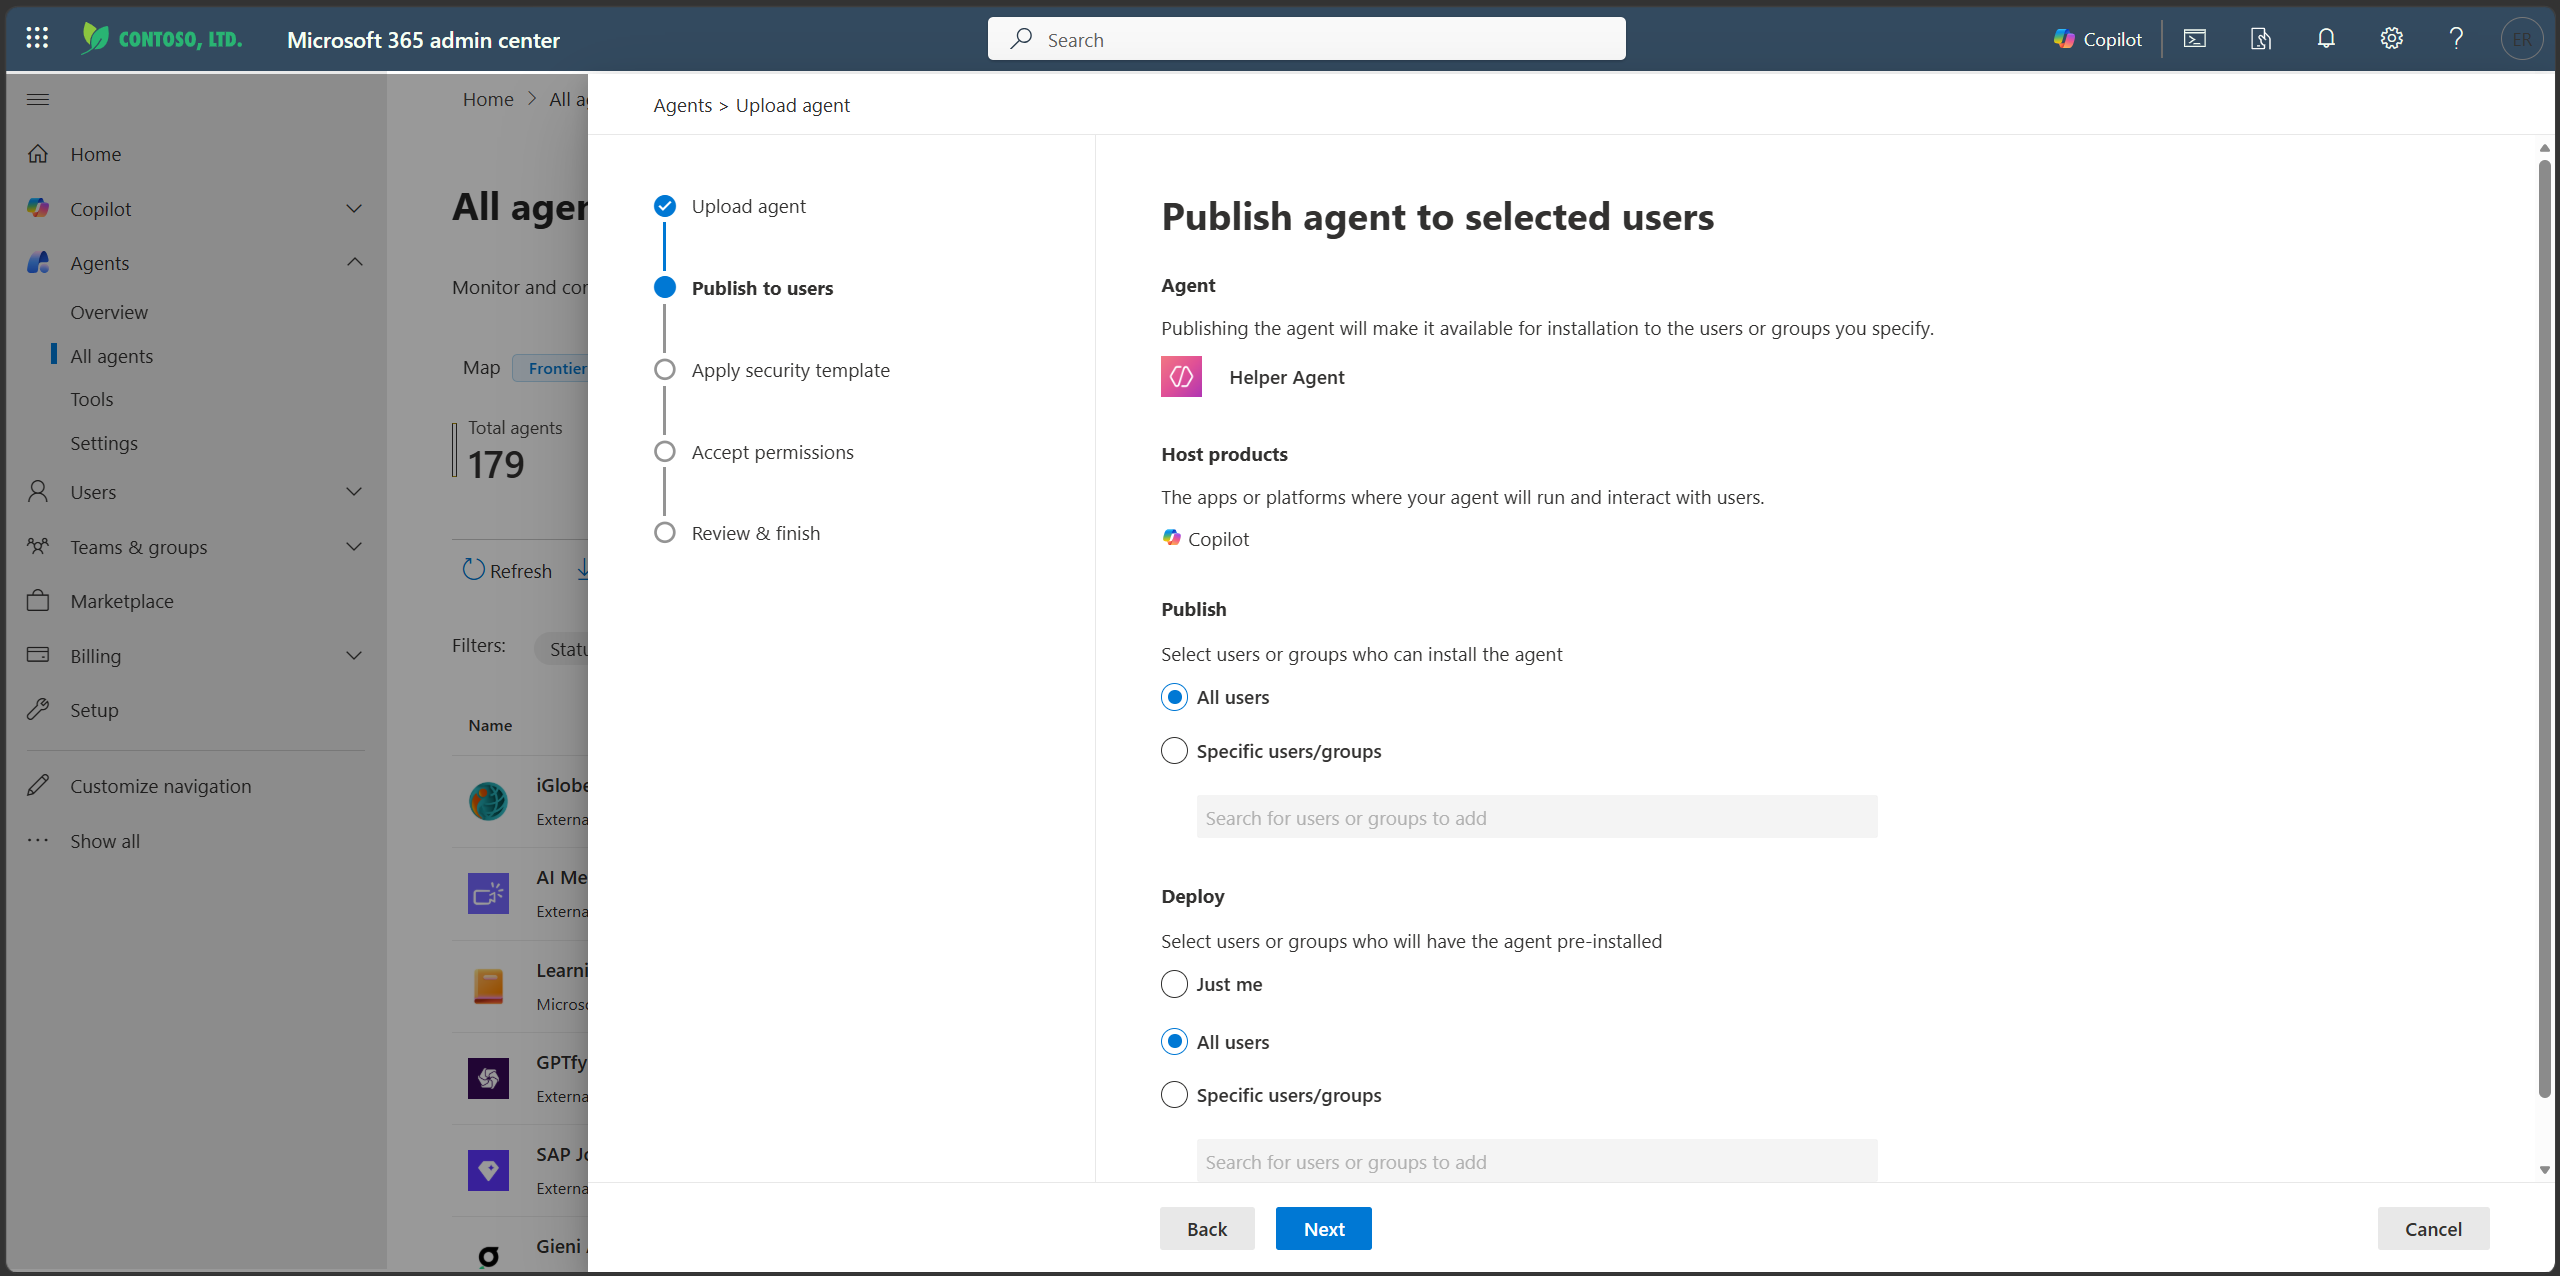
Sous Deploy (facultatif), sélectionnez les utilisateurs ou les groupes qui auront l’agent préinstallé. Ensuite, sélectionnez Suivant.
Note
Vous pouvez sélectionner une petite audience à des fins de test. Par exemple, sélectionnez Moi seul, ou un seul groupe de test pour restreindre la disponibilité de l’agent.
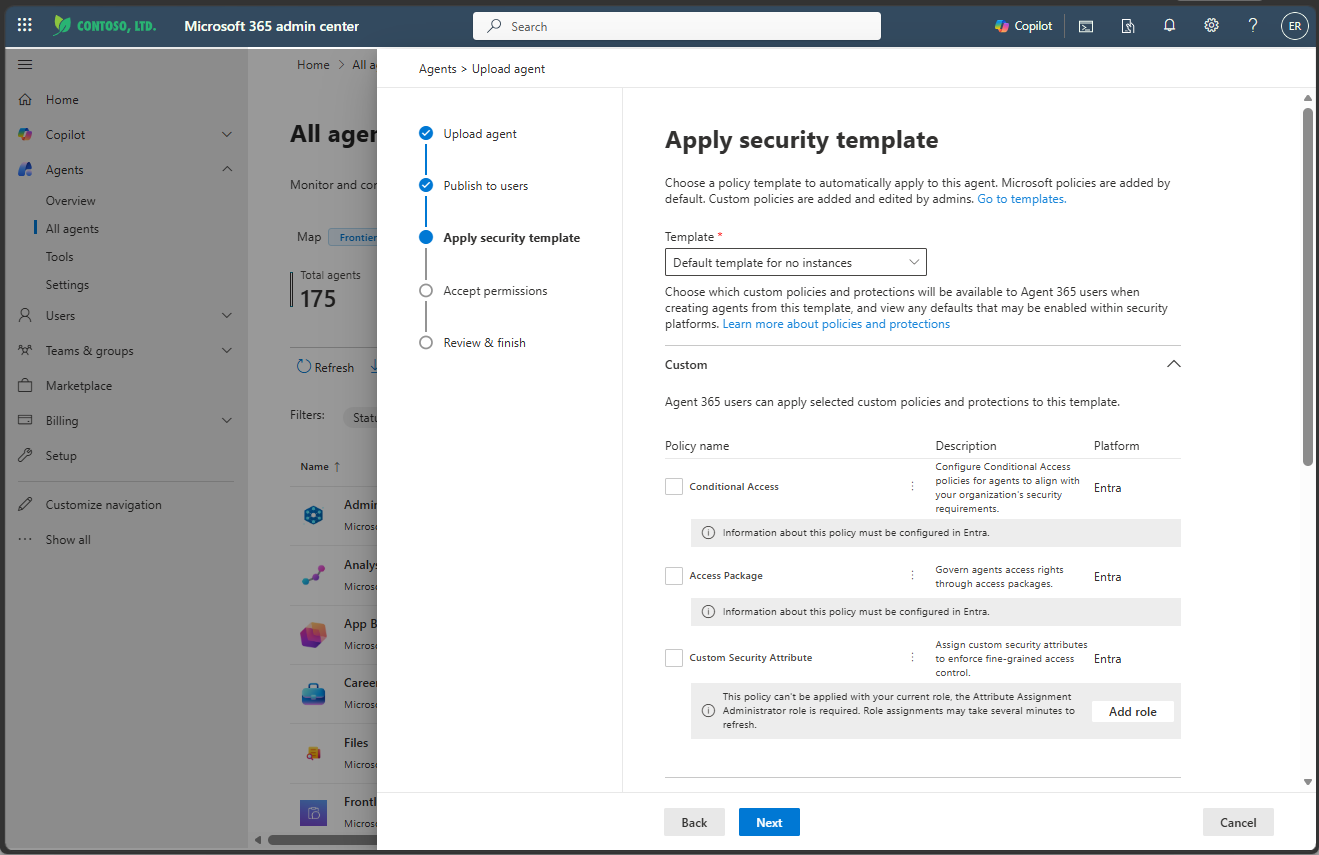
Choisissez d’appliquer un modèle de politique existant, une politique personnalisée ou la politique par défaut. Pour plus d’informations sur les modèles de stratégie existants, consultez Modèles de stratégie de sécurité. Les utilisateurs de l’Agent 365 peuvent appliquer les stratégies et protections personnalisées sélectionnées. Les stratégies et protections par défaut sont gérées via leur plateforme de sécurité. Vérifiez le status de chacun sur la plateforme. Notez que les stratégies et protections peuvent ne pas être activées. Ensuite, sélectionnez Suivant.
Passez en revue les autorisations de l’agent. Ensuite, sélectionnez Suivant.
Vérification terminée. Sélectionnez Terminer le déploiement.
Note
Si votre locataire utilise la gestion unifiée des applications et des agents, toutes les modifications apportées aux paramètres du locataire à l’échelle de l’organisation dans Microsoft 365 admin center (MAC) sont automatiquement synchronisées dans le Centre d’administration Teams (TAC) et vice versa. Pour plus d’informations, consultez Gestion unifiée des agents et des applications.
Gérer les agents épinglés
En tant qu’administrateur, vous pouvez choisir d’épingler un agent déployé à la liste des agents dans Microsoft Copilot. En épinglant des agents dans Microsoft Copilot, vous pouvez vous assurer que ces agents sont visibles et accessibles pour tous les membres de votre organisation, ou seulement pour des utilisateurs ou des groupes spécifiques. Vous pouvez choisir d’épingler et de désépingler des agents. Vous pouvez également classer la liste des agents épinglés.
Microsoft Copilot inclut des agents épinglés par Microsoft, les administrateurs et les utilisateurs. Les agents épinglés Microsoft sont des agents spécifiques épinglés par défaut pour tous les utilisateurs. Vous pouvez épingler des agents pour votre organisation dans le Centre d’administration Microsoft 365. En outre, les utilisateurs individuels peuvent épingler des agents dans leur propre Microsoft Copilot Chat ou l’expérience Microsoft Copilot.
Note
Après avoir épinglé un agent, six heures peuvent être nécessaires pour que les utilisateurs finaux voient l’agent épinglé.
Cette section explique comment les administrateurs peuvent épingler, désépingler ou gérer des agents pour tout le monde ou des groupes spécifiques à l’aide du Centre d’administration Microsoft 365. Il couvre également des actions connexes telles que le classement de la liste des agents épinglés et la modification de la portée des agents épinglés.
L’épinglage d’agents est une fonctionnalité qui permet aux administrateurs de présélectionner et d’épingler des agents pour les utilisateurs finaux à l’aide de Microsoft Copilot. L’administrateur épingle l’agent pour s’assurer qu’il s’affiche automatiquement dans l’interface Copilot de l’utilisateur final sans nécessiter d’action de l’utilisateur. L’agent est désormais facilement accessible à l’utilisateur dans l’interface Copilot.
Prerequisites
Pour épingler des agents afin que chaque agent soit plus visible et accessible aux membres de votre organization, il existe des prérequis pour vos utilisateurs (membres de votre organization). En outre, vous devez avoir des autorisations spécifiques et un rôle spécifique.
Pour les utilisateurs finaux - Les membres de votre organisation doivent avoir accès aux éléments suivants :
- Compte professionnel Microsoft 365
- Accès aux Microsoft Copilot Chat (par exemple, via Teams, le web ou l’application Microsoft Copilot)
- L’agent à épingler doit être découvrable par le membre de votre organisation
Pour les administrateurs – Vous, en tant qu’administrateur, devez avoir le rôle et l’accès suivants :
- Administrateur IA
- Accès au centre d’administration Microsoft 365
- (Facultatif) Accès au centre d’administration Power Platform (si vous utilisez le paiement à l’utilisation pour les agents)
Agents épinglés
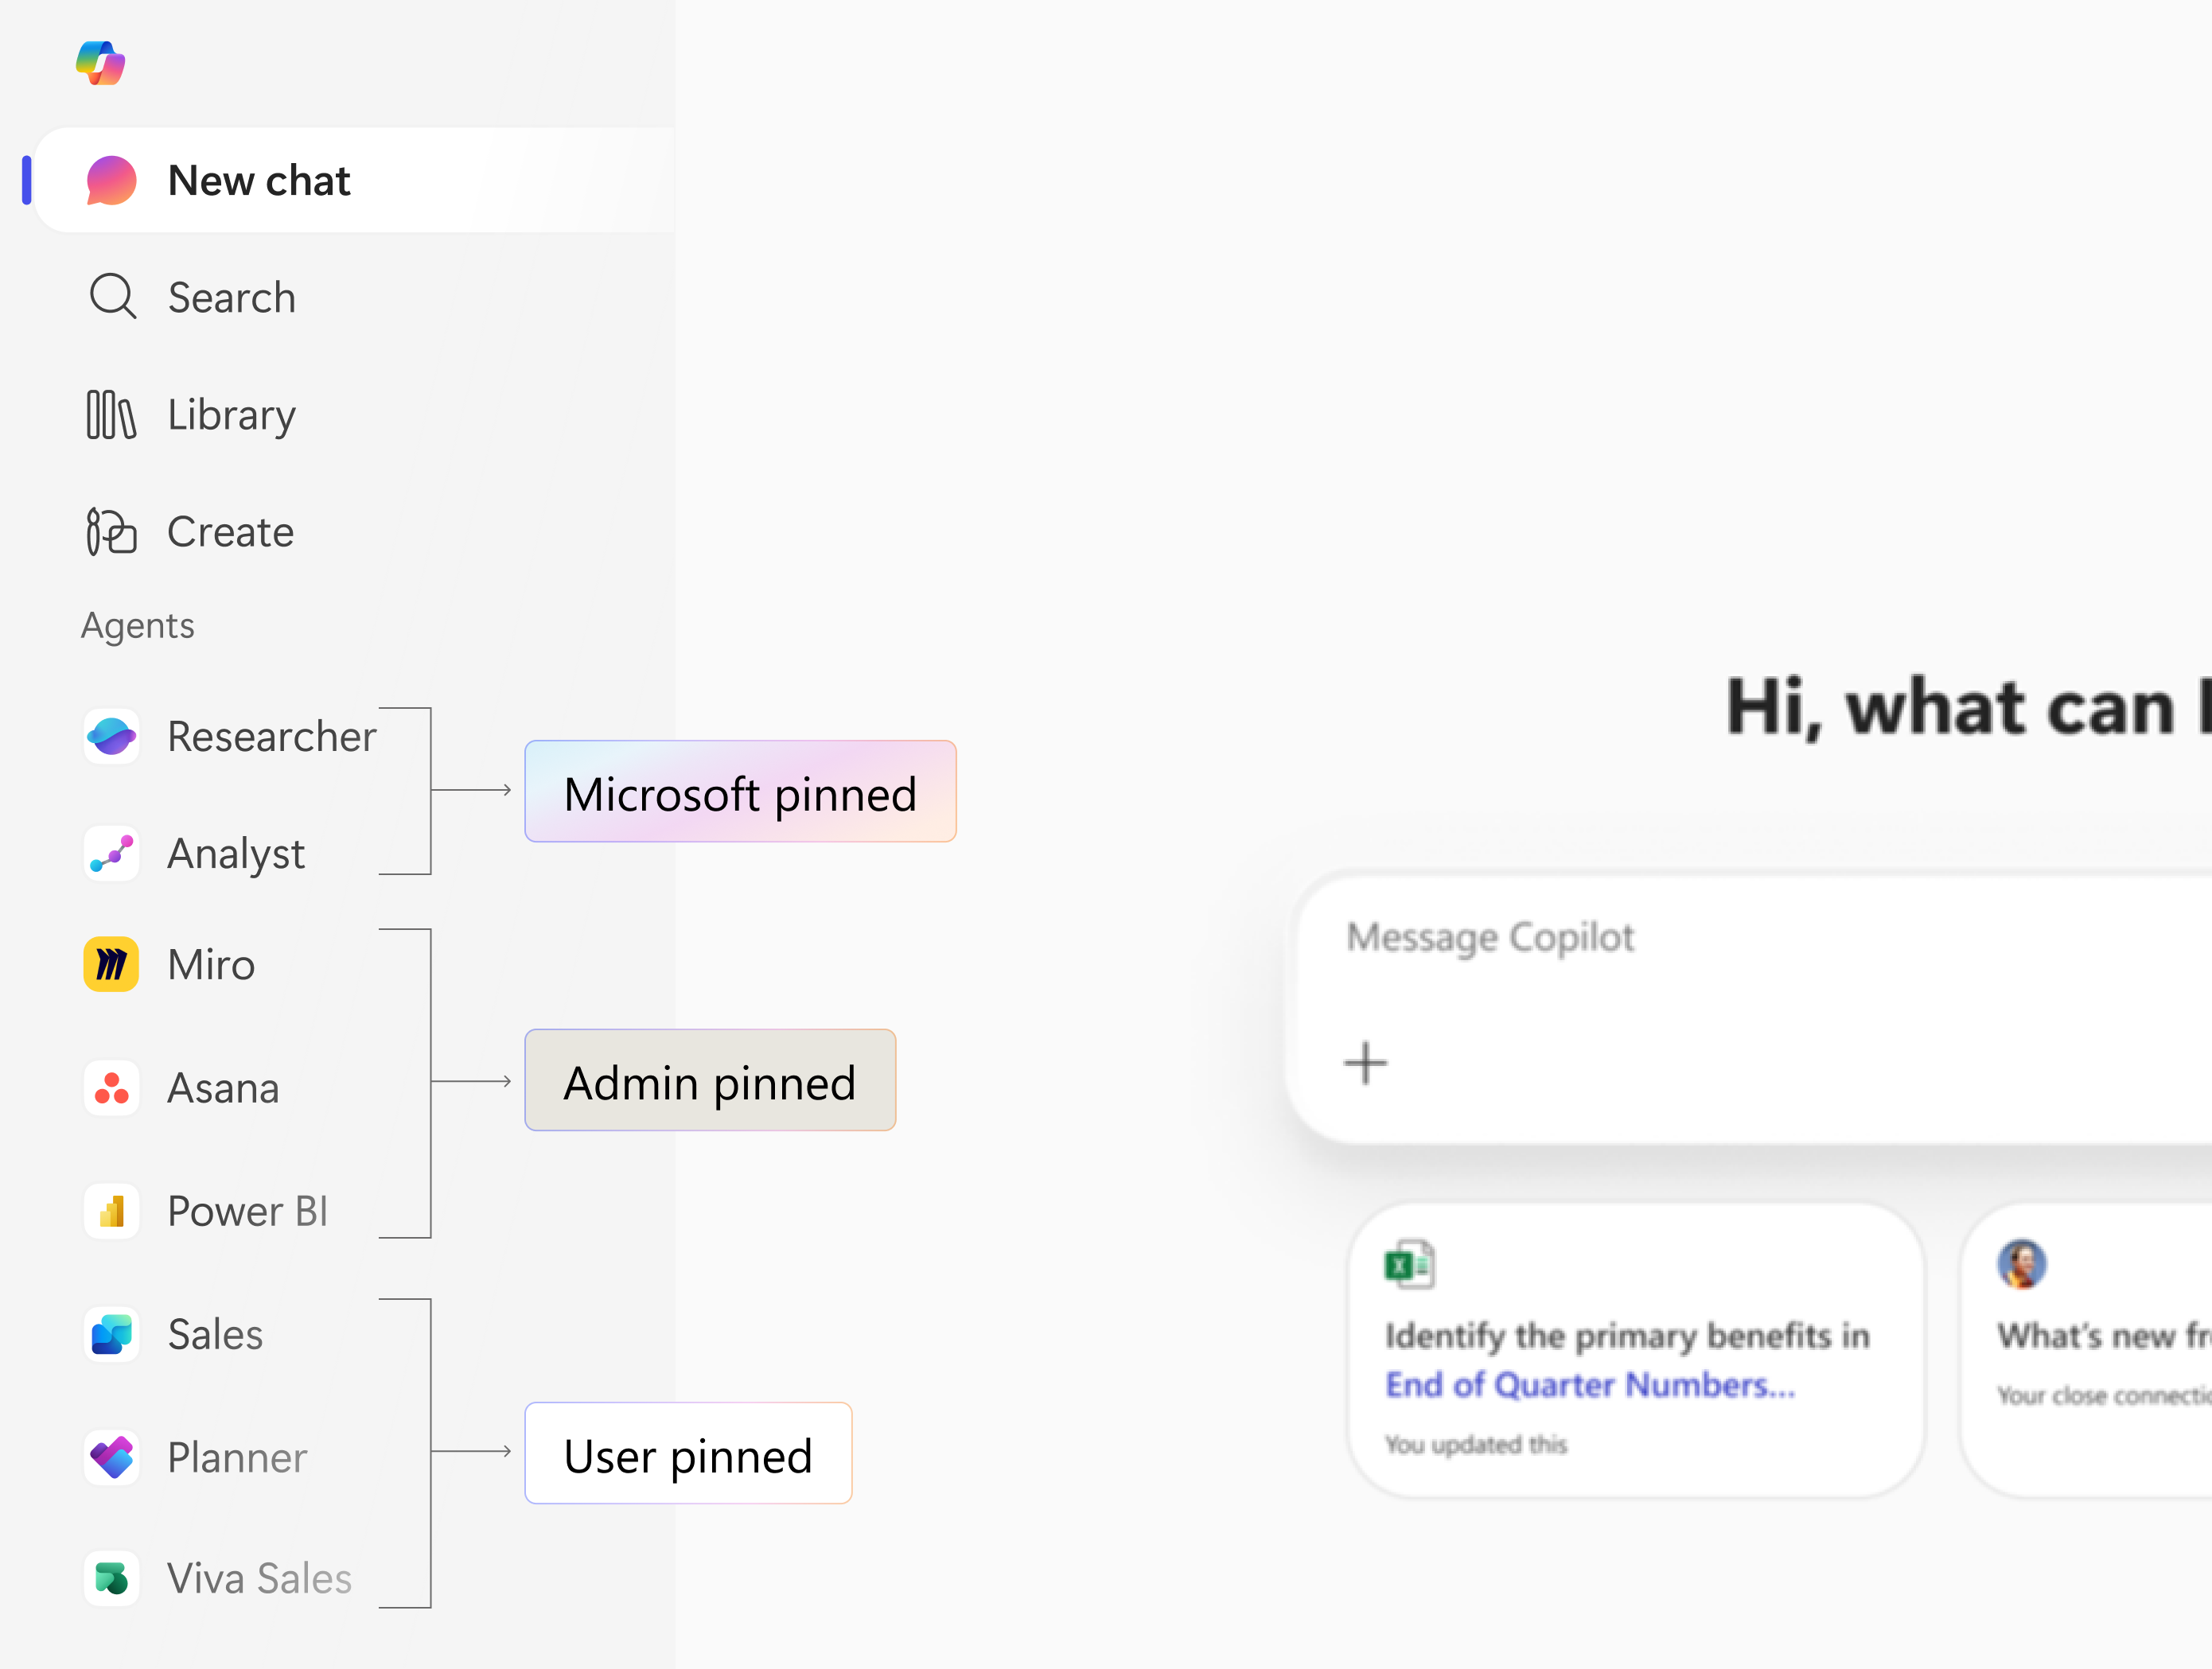
Agents épinglés par Microsoft
- Microsoft épingle ces agents par défaut pour tous les utilisateurs.
- Garantit que les agents essentiels ou à forte valeur ajoutée, comme les fonctionnalités principales de Copilot, sont toujours visibles.
- Les utilisateurs finaux ne peuvent pas désépingler ces agents. Ils sont corrigés dans la liste épinglée.
Agents épinglés par l’administrateur
- L'administrateur de votre organisation épingle ces agents via Microsoft 365 admin center.
- Peut être épinglé pour :
- Tous les utilisateurs.
- Groupes spécifiques.
- Des utilisateurs spécifiques.
- Les utilisateurs finaux ne peuvent généralement pas désépingler ces agents. Ils sont corrigés dans la liste épinglée.
Agents épinglés par l’utilisateur
- Les utilisateurs individuels épinglent ces agents dans leur propre environnement Microsoft Copilot Chat.
- Les utilisateurs peuvent :
- Épinglez les agents que vous utilisez fréquemment.
- Désépinglez-les à tout moment.
- Les utilisateurs contrôlent entièrement cette liste, sauf les agents épinglés par Microsoft ou par l’administrateur, qui restent verrouillés.
Fonctionnalités
- Les agents épinglés par l’administrateur s’affichent par défaut pour les utilisateurs finaux, ce qui facilite leur découverte et permet de mettre en évidence les agents nouveaux ou importants.
- Les administrateurs peuvent afficher les agents épinglés par Microsoft dans le Centre d’administration Microsoft 365.
- Les administrateurs peuvent épingler jusqu’à trois agents dans le Centre d’administration Microsoft 365 pour les utilisateurs finaux à l’aide de Microsoft Copilot dans l’organisation.
- Les administrateurs peuvent choisir d’épingler un agent pour tous les utilisateurs du locataire ou pour des utilisateurs ou groupes spécifiques. Par exemple :
- Épinglez l’agent Sales Coach uniquement pour le service des ventes.
- Épinglez l’agent HR Q&A pour tous les utilisateurs.
- L’utilisateur final ne peut pas désépingler les agents épinglés par l’administrateur et par Microsoft.
Épingler les agents
Utilisez les étapes suivantes pour épingler les agents :
Dans Tous les agents, sélectionnez les points de suspension à droite pour afficher un menu déroulant.
Sélectionnez Gérer les agents épinglés. Dans le volet agents épinglés, vous voyez des agents épinglés par votre organisation et des agents épinglés par Microsoft.
Sélectionnez Épingler l’agent pour épingler un nouvel agent.
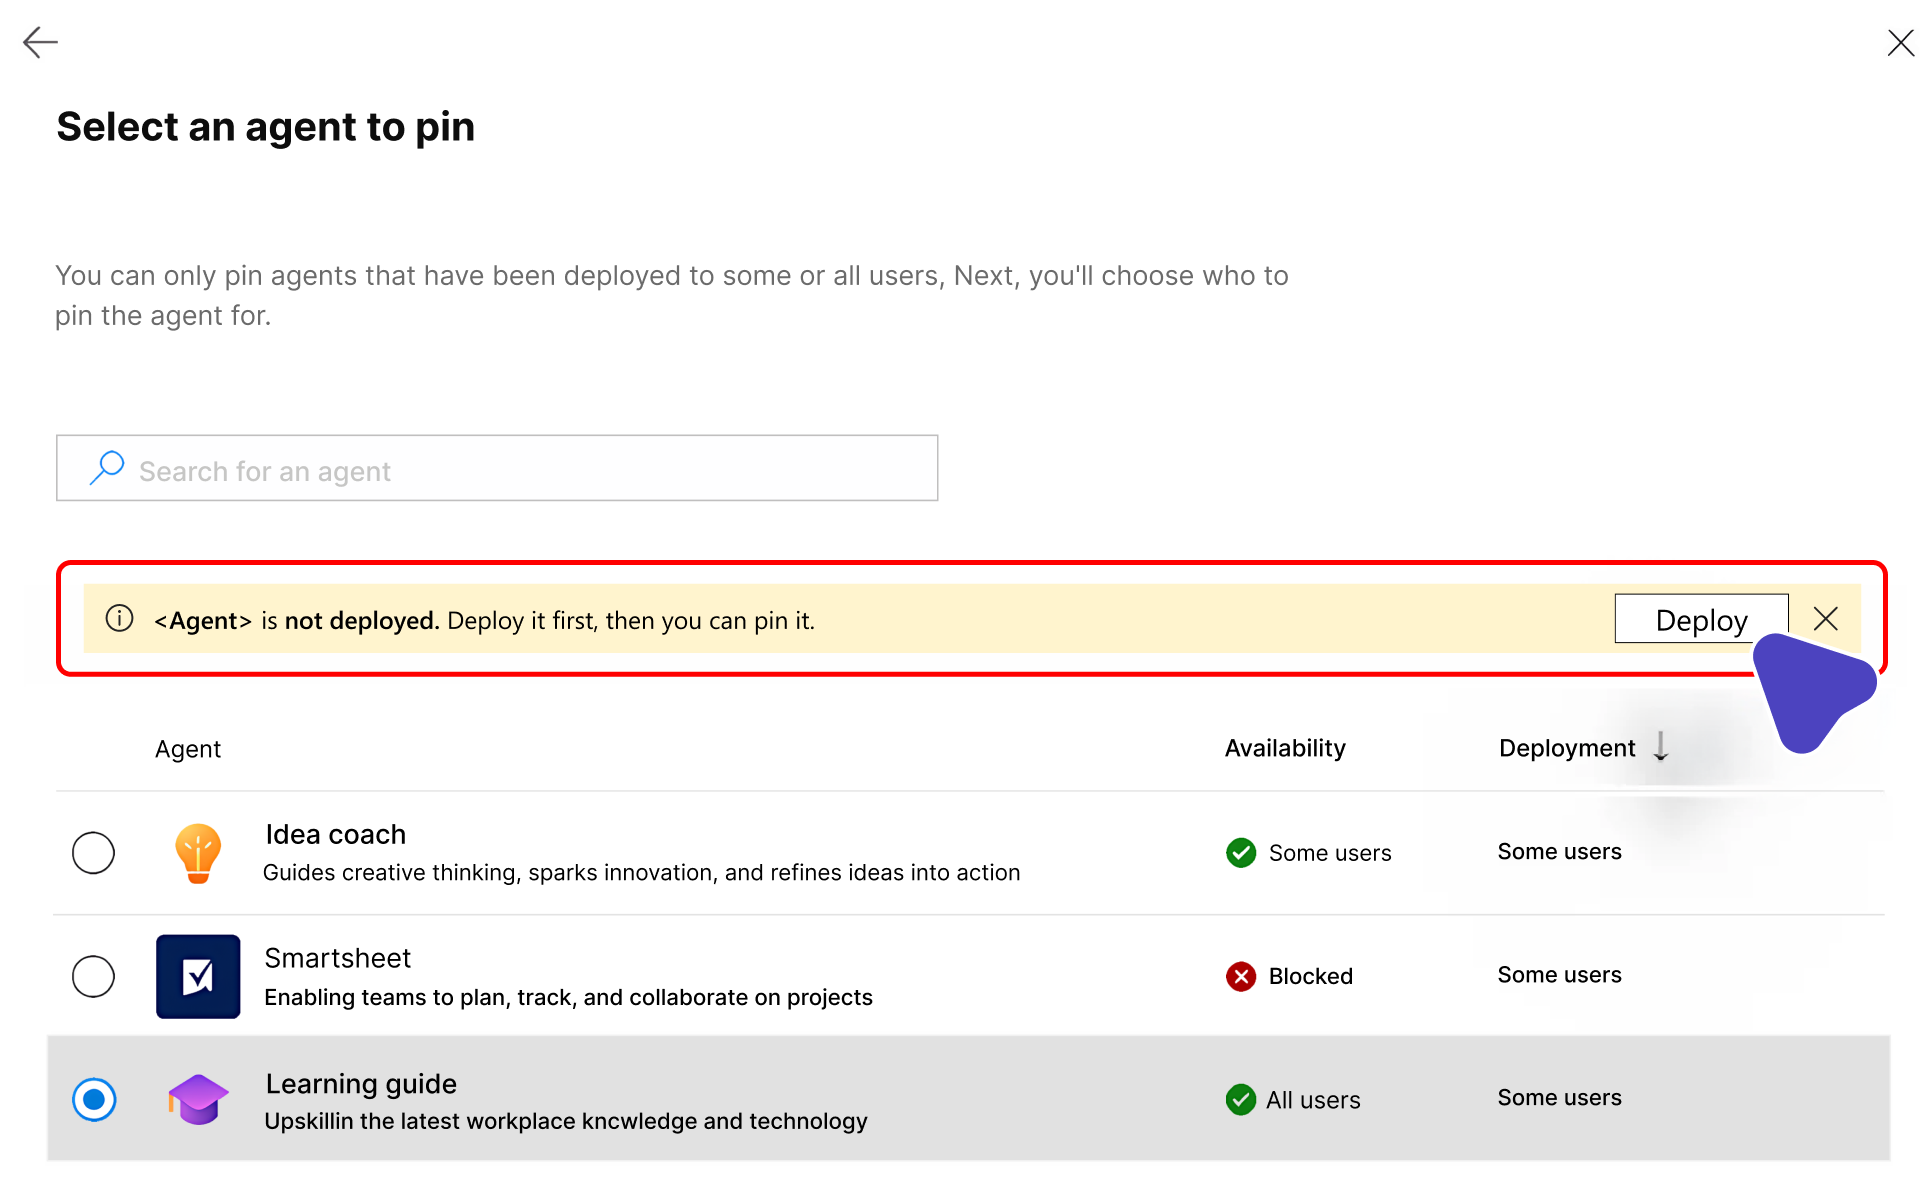
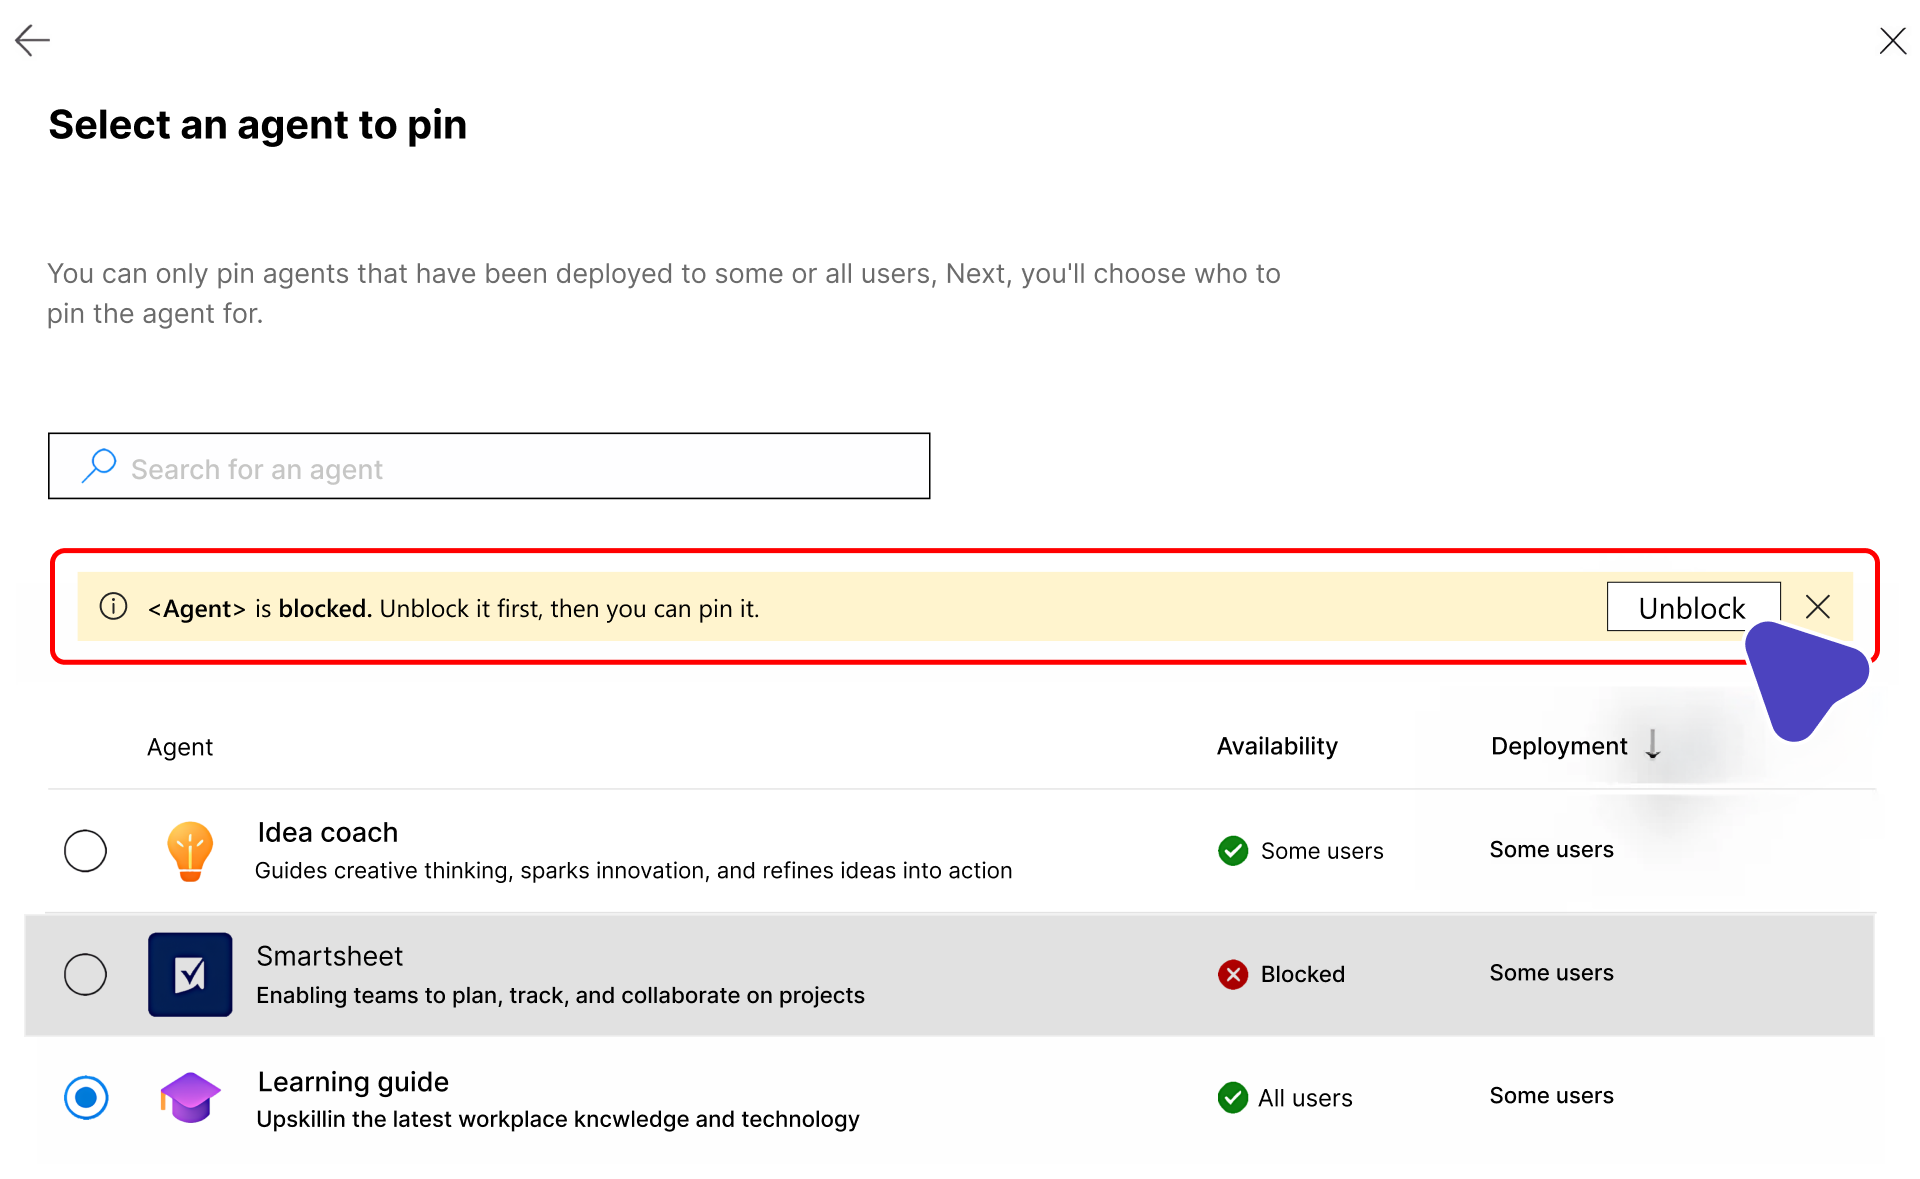
Dans Sélectionner un agent à épingler, trouvez celui que vous souhaitez épingler dans la liste des agents. Cherchez dans la liste pour trouver un agent spécifique par son nom. Vous ne pouvez épingler que les agents déployés à certains ou à tous les utilisateurs.
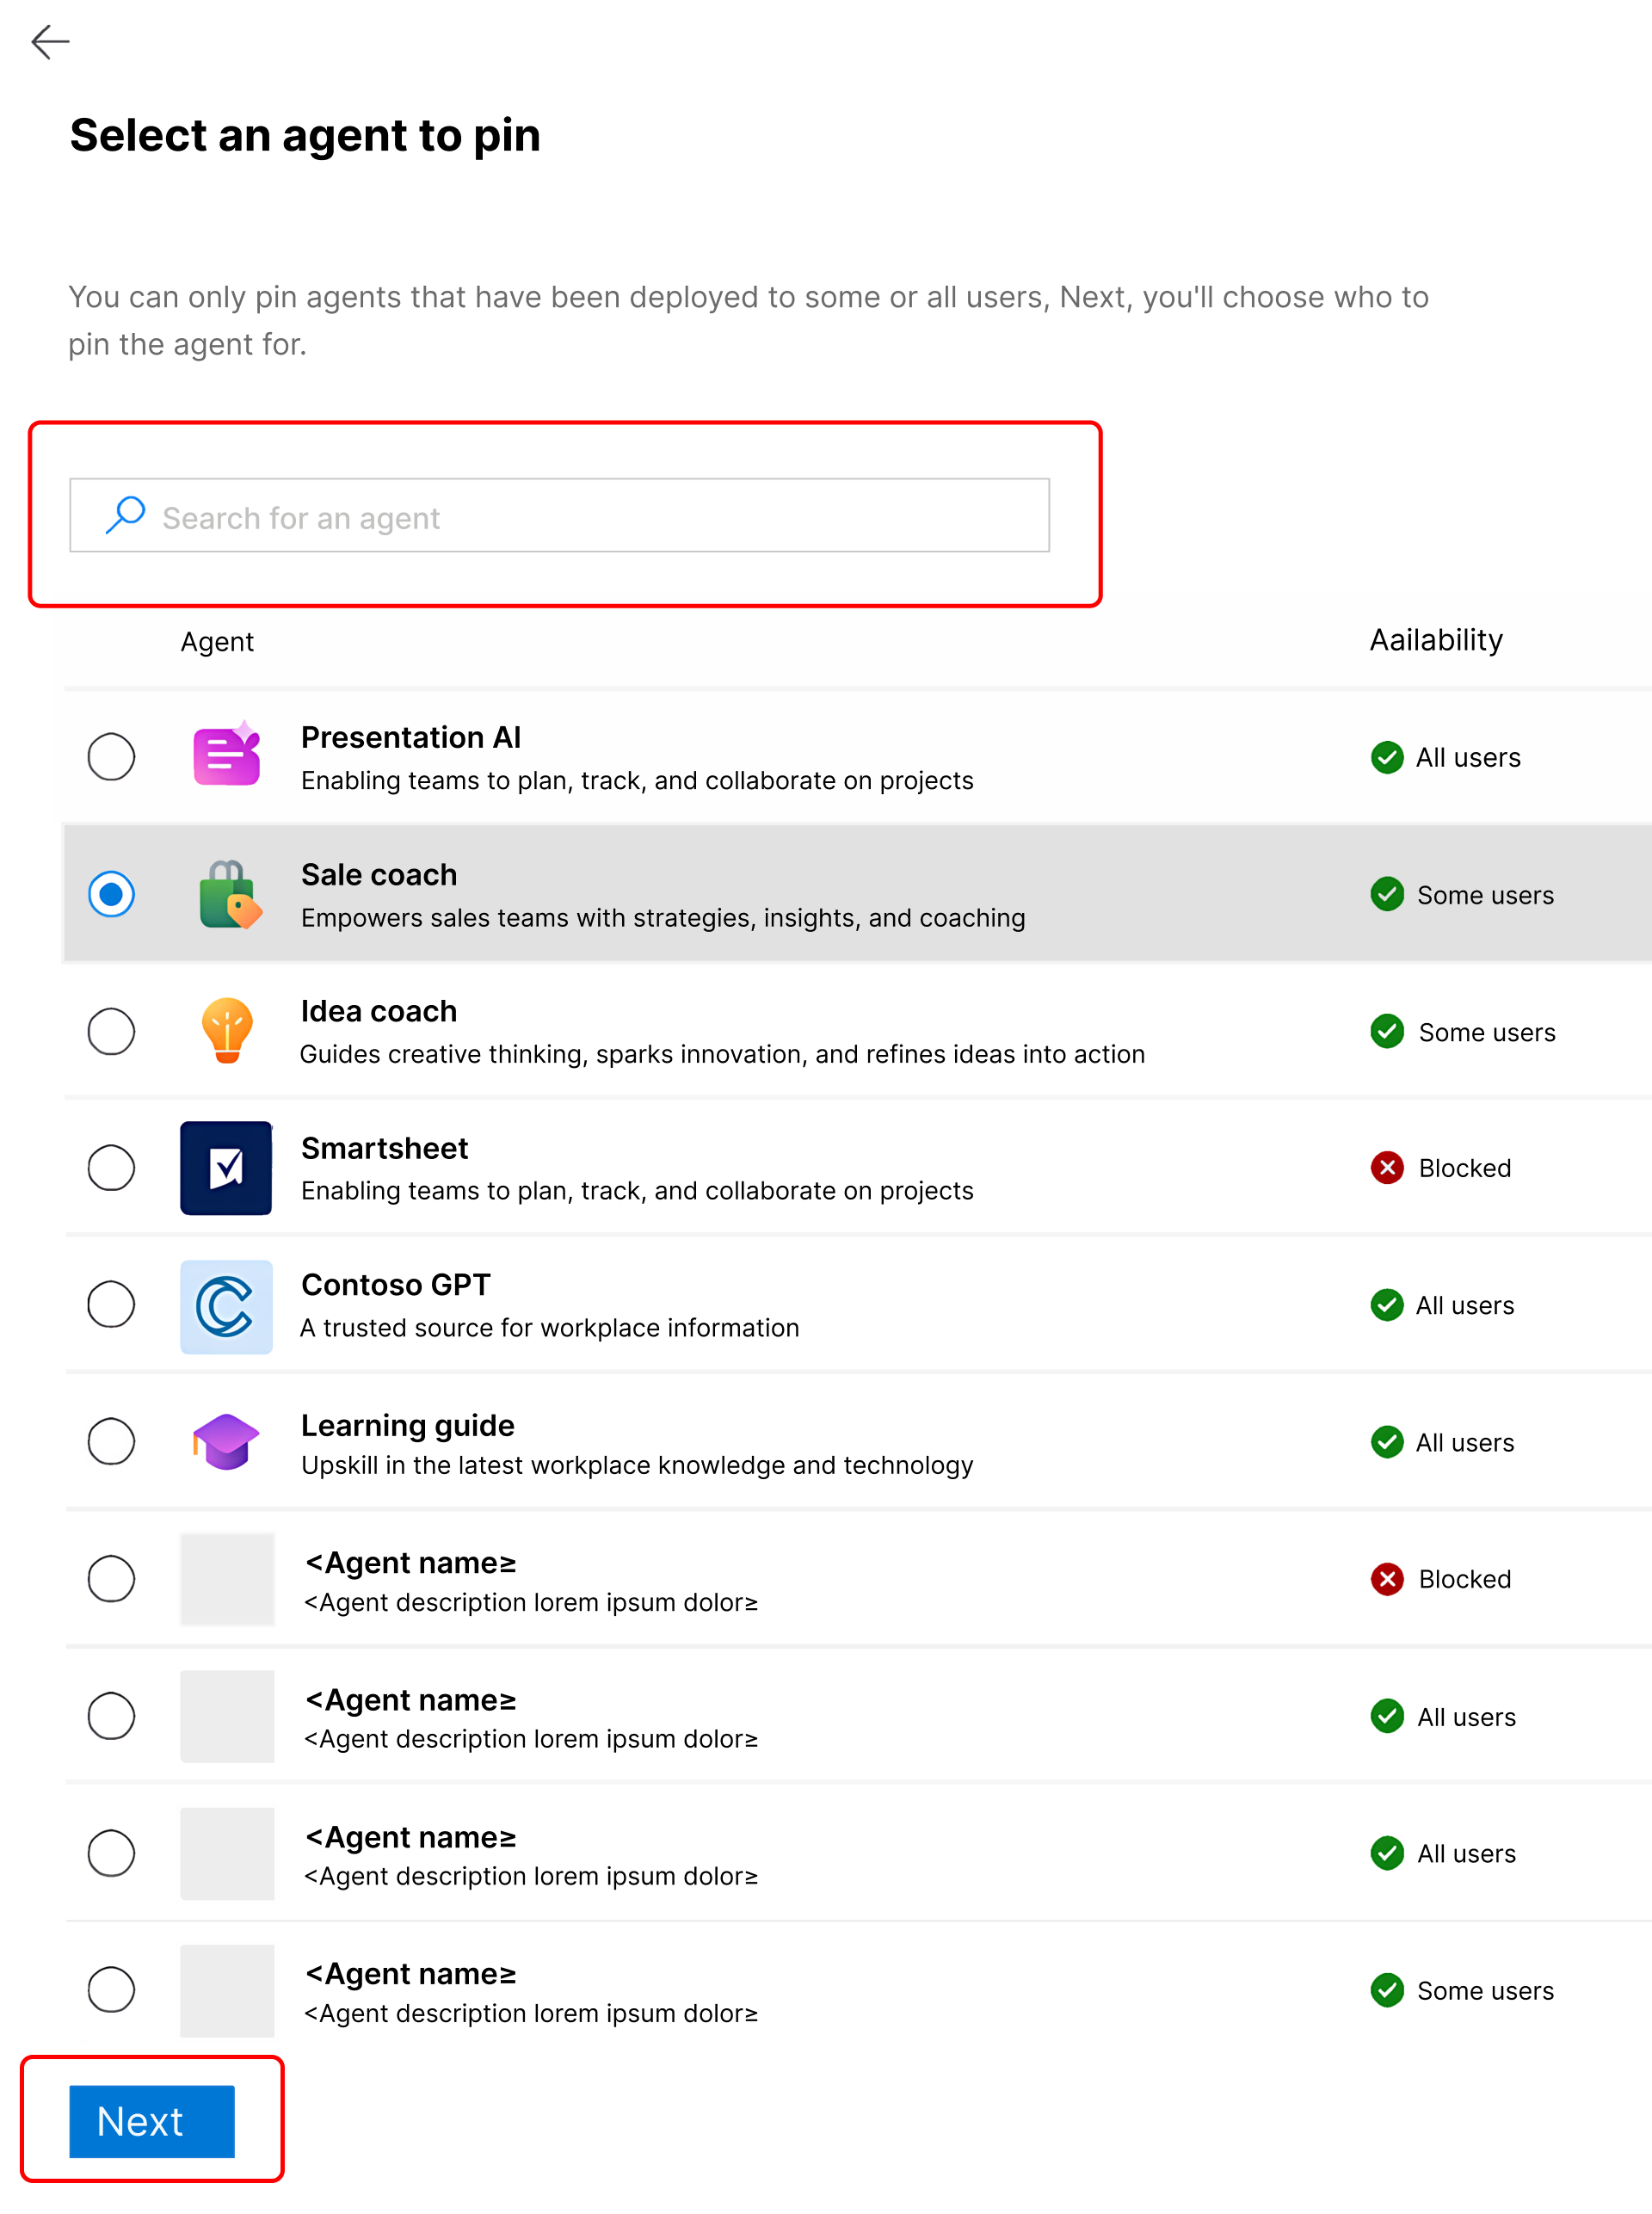
Lorsque vous trouvez l’agent souhaité, sélectionnez-le, puis cliquez sur Suivant.
Dans Choisir qui aura cet agent épinglé, choisissez l’étendue de l’agent que vous souhaitez épingler.
Tous les utilisateurs à qui l’agent est déployé - Épinglez l’agent pour tous les utilisateurs auxquels l’agent est déployé dans le locataire.
Note
Si vous ne voyez pas cette option, l’agent sélectionné n’est probablement pas déployé.
Utilisateurs ou groupes spécifiques auxquels l’agent est déployé - Épingler pour un ou plusieurs groupes ou comptes individuels.
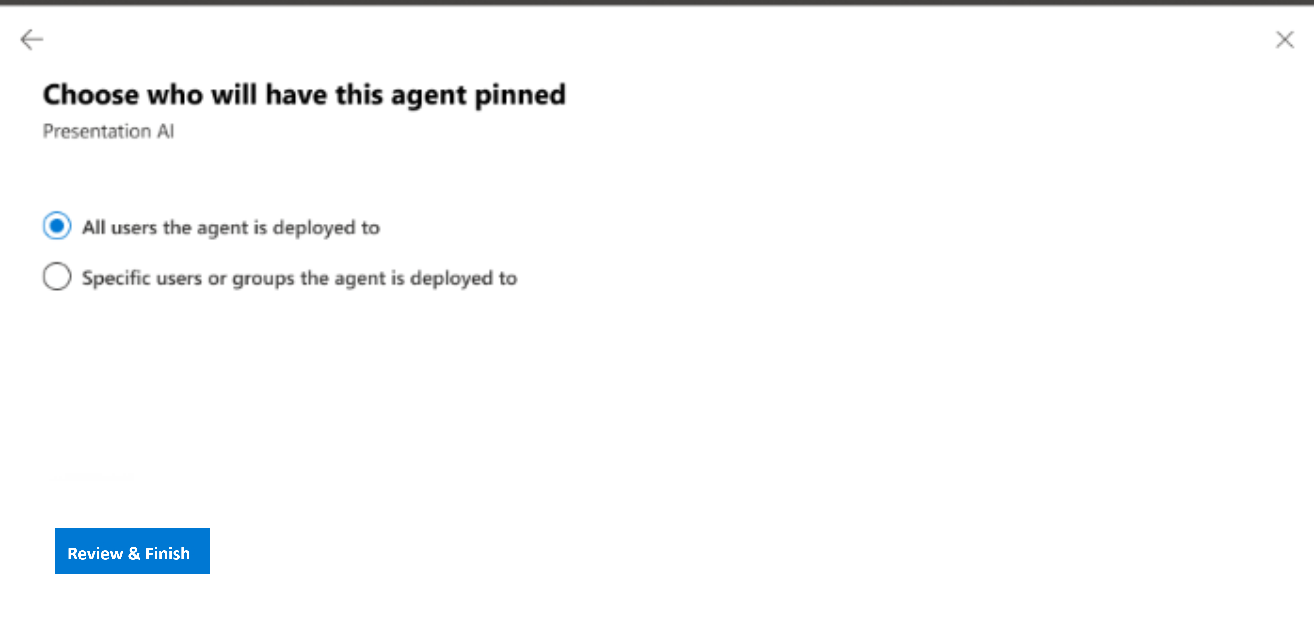
Si vous sélectionnez Utilisateurs ou groupes spécifiques auxquels l’agent est déployé, sélectionnez les utilisateurs ou groupes spécifiques pour épingler l’agent.
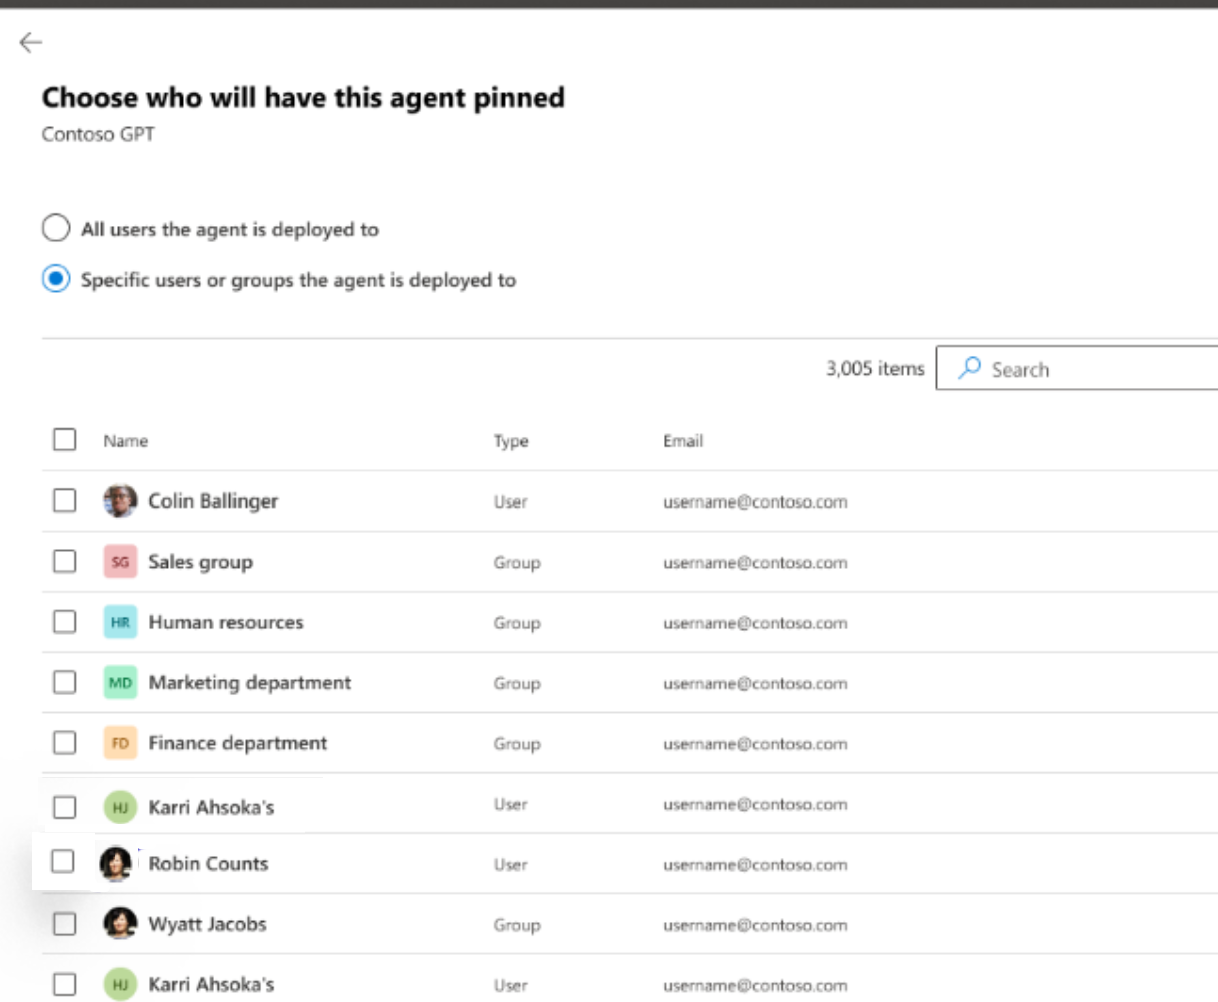
Sélectionnez Enregistrer.
Après avoir enregistré la configuration, le système enregistre quel agent est épinglé pour le public sélectionné.
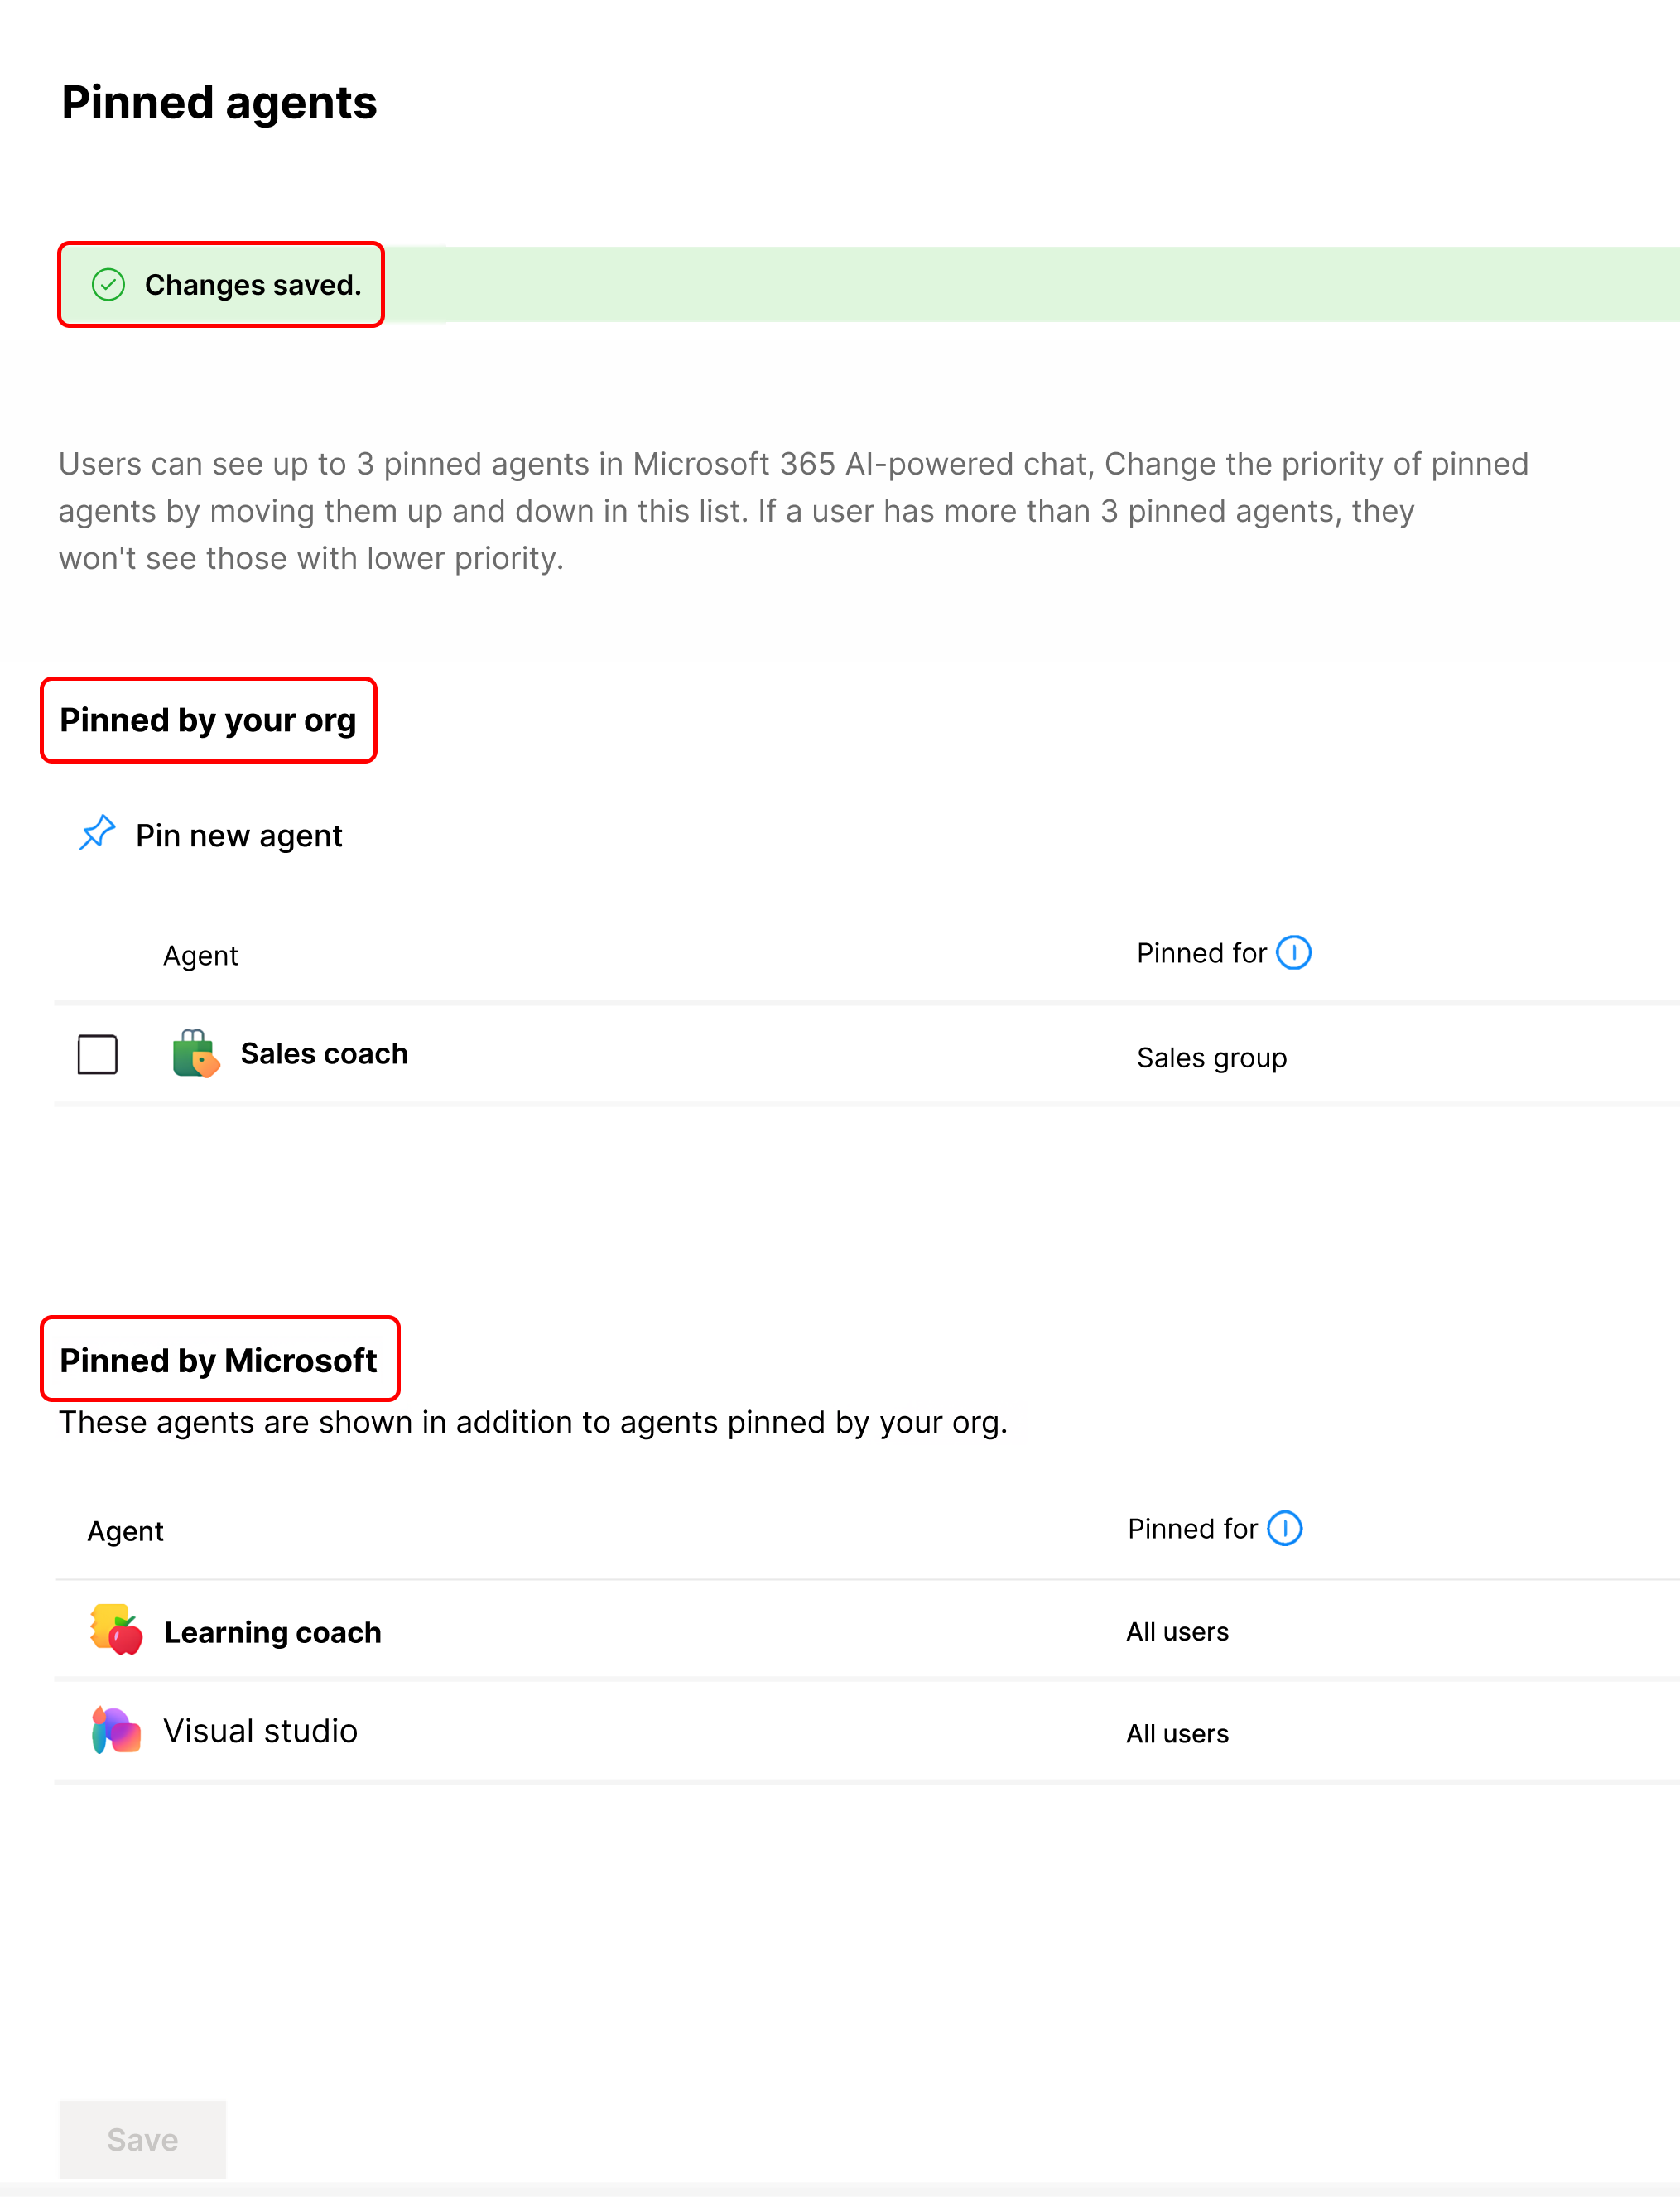
Des agents que vous pouvez épingler
Vous pouvez uniquement épingler des agents déployés. Si l’agent n’est pas déployé, une bannière s’affiche avec un message invitant à déployer l’agent en premier.
Si l’agent est bloqué, débloquez-le avant de l’épingler.
Classer la liste des agents épinglés
L’administrateur réserve trois emplacements pour les agents épinglés pour chaque utilisateur.
L’administrateur peut utiliser les boutons Monter et Descendre pour réorganiser la liste des agents épinglés par priorité afin de contrôler ce qui est montré à l’utilisateur.
Désépingler un agent
Dans la liste des agents épinglés, recherchez l’agent que vous souhaitez désépingler et sélectionnez Désépingler. Lorsque vous retirez l’épinglage, l’agent n’est plus disponible dans la section Épinglé par votre organisation.
Modifier l’étendue d’épinglage d’un agent
Sélectionnez l’agent et choisissez Modifier les utilisateurs pour modifier l’étendue des utilisateurs pour lesquels un agent est épinglé.
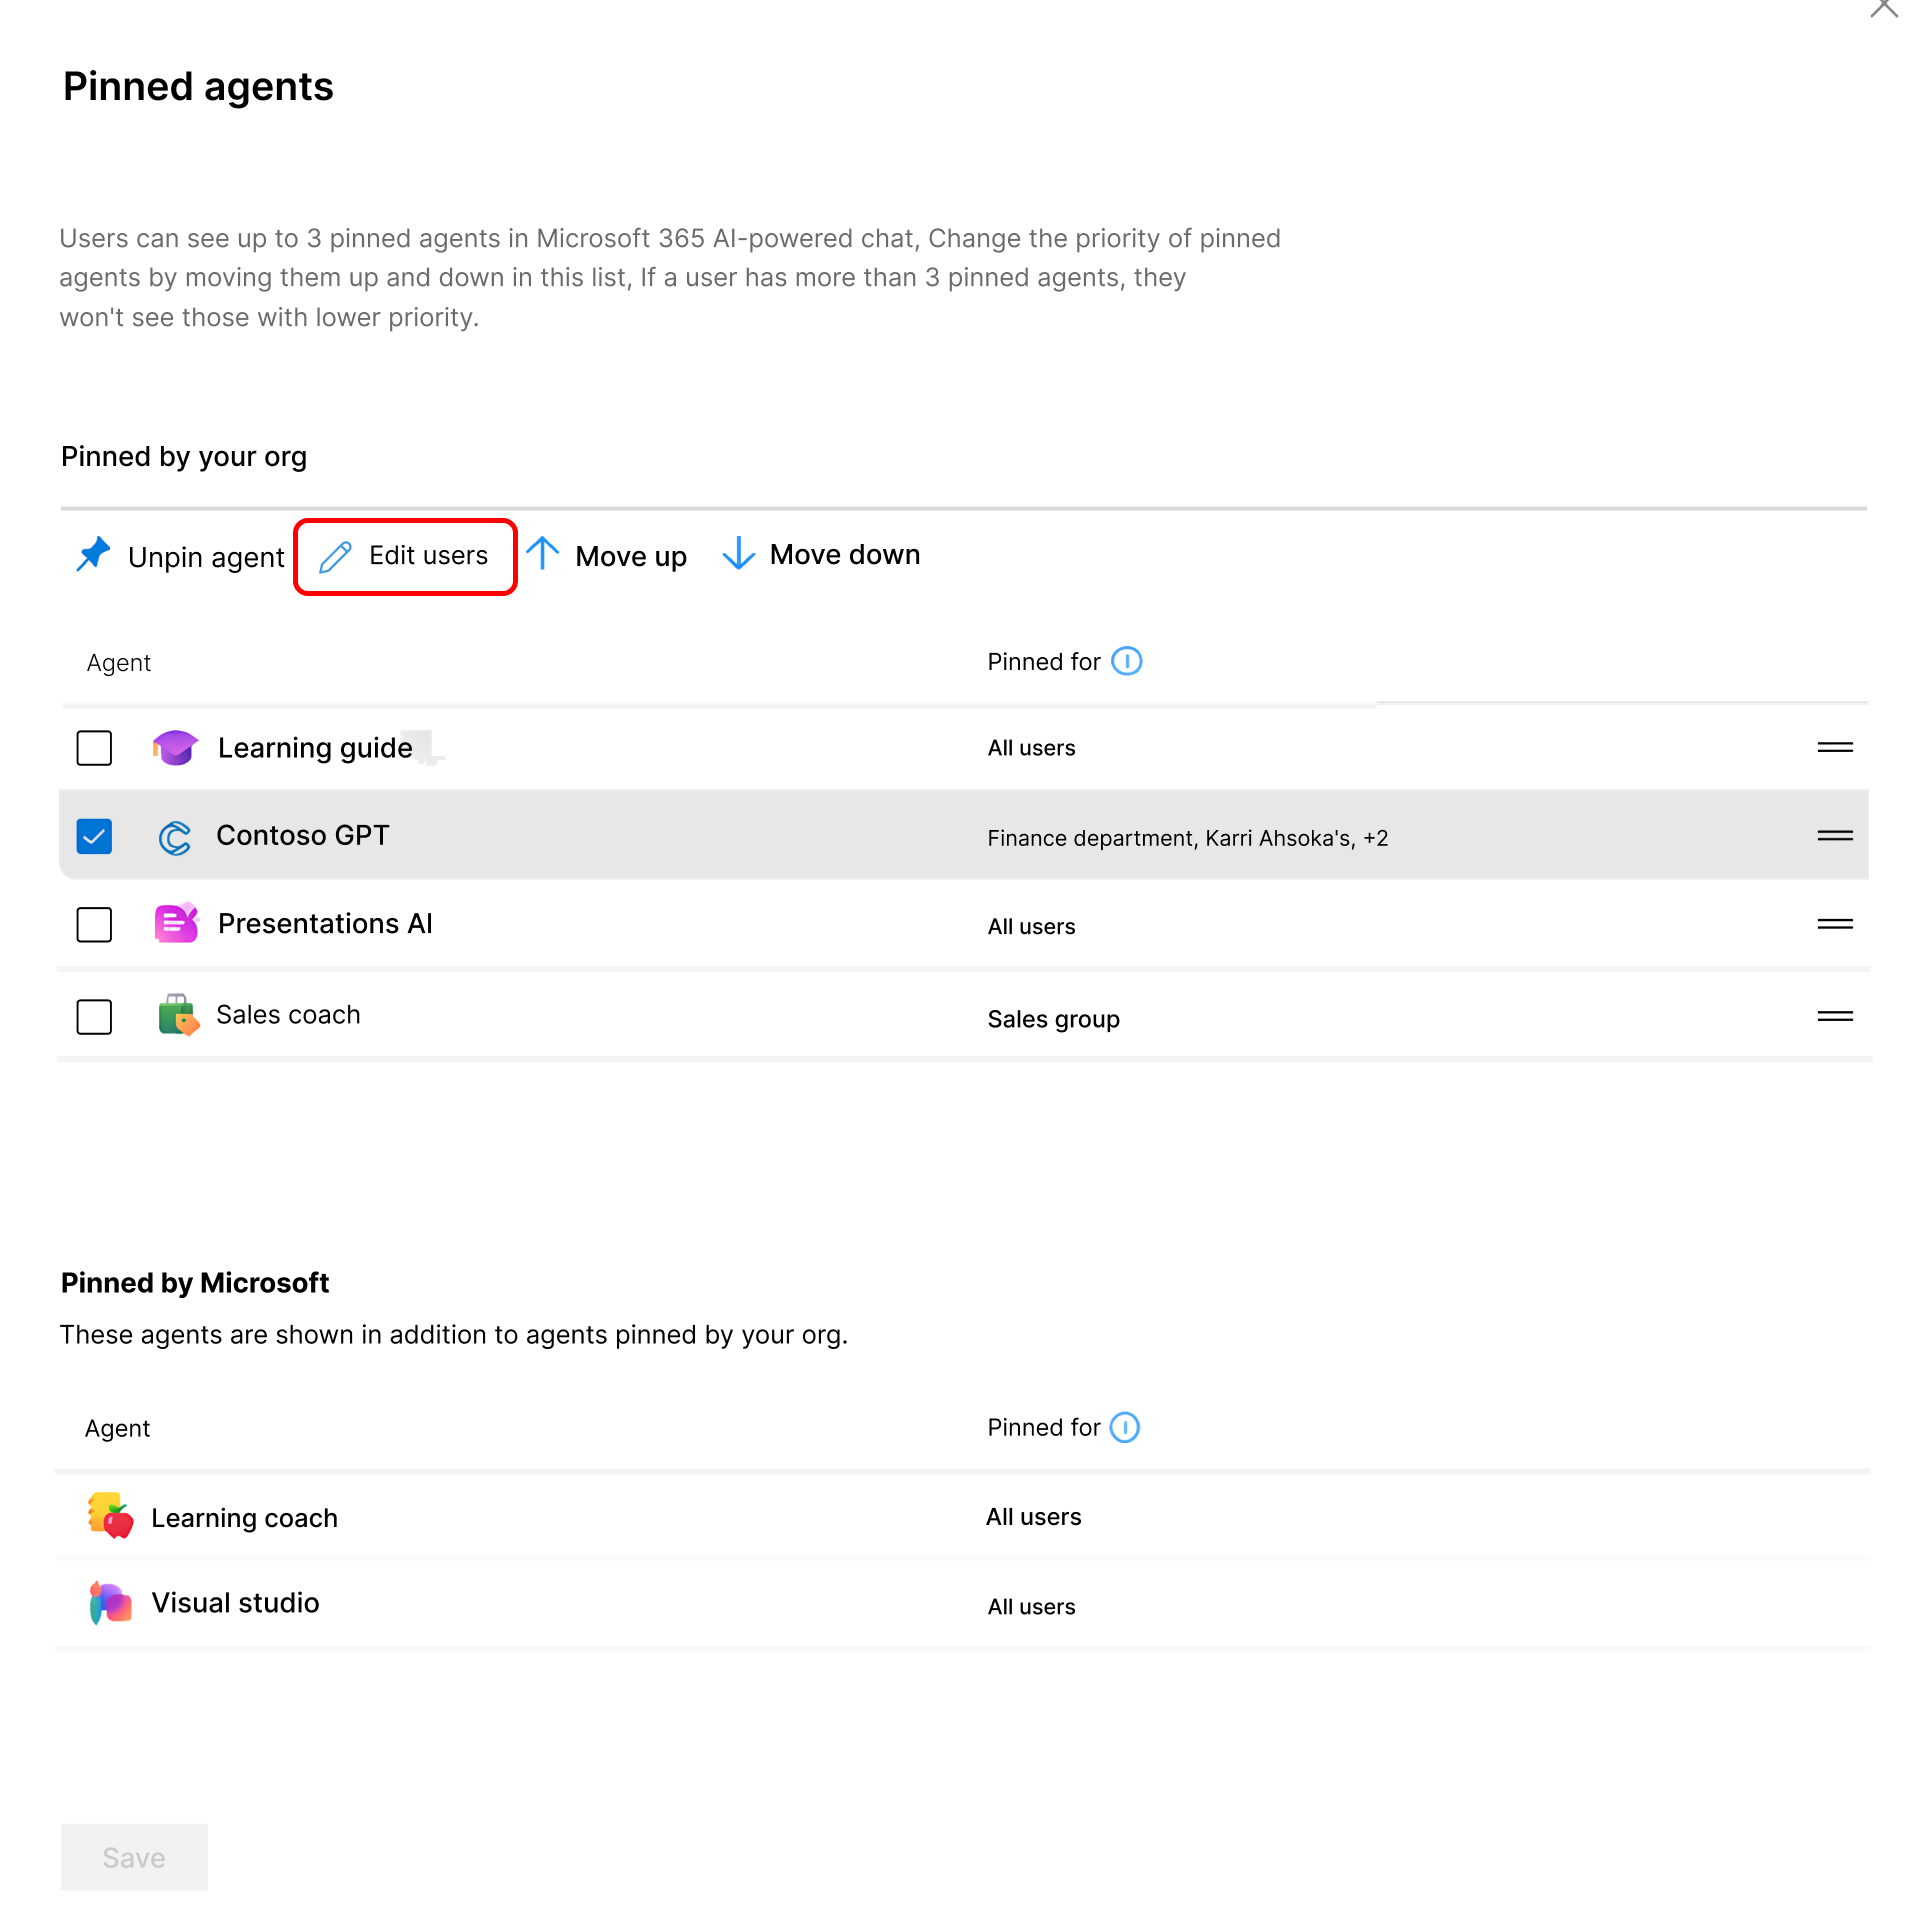
Autre point d’entrée pour l’épinglage
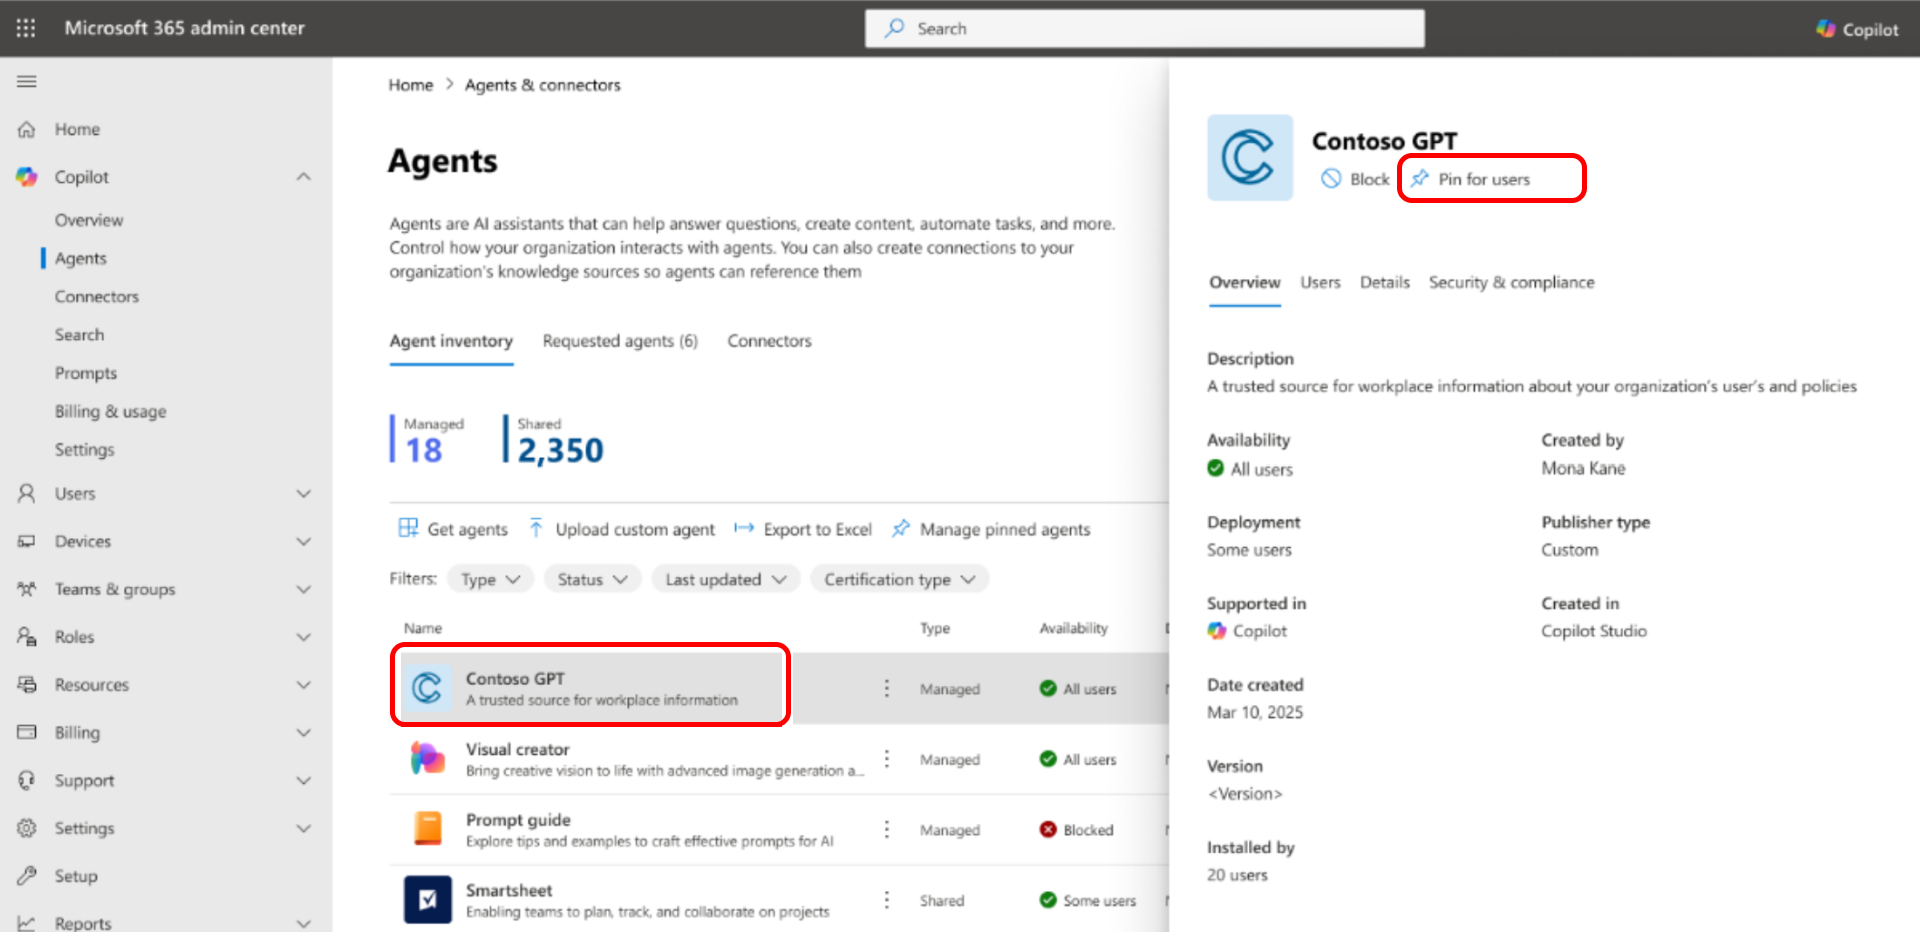
Vous pouvez également épingler un agent à partir du volet des détails de l’agent. Sélectionnez l’épingle de l’icône de l’utilisateur. L’icône n’est activée que si l’agent est déployé.
Personnaliser l’affichage
Vous pouvez personnaliser la liste des agents sur la page Tous les agents . Choisissez quelles colonnes afficher.
Microsoft API Graph pour le registre des agents et les détails de l’agent (préversion)
Vous pouvez également accéder aux données du registre des agents de manière programmatique via les API de Microsoft Graph, ce qui vous donne un contrôle évolutif à grande échelle et programmatique sur la gestion des agents. En utilisant les nouveaux points de terminaison de l’API Microsoft Graph, maintenant en préversion, les administrateurs peuvent intégrer les tâches suivantes dans les flux de travail existants à travers les agents dans Microsoft 365 :
- Automatisez la gestion des agents en bloc.
- Simplifiez l’intégration.
- Intégrer la gouvernance.
Au-delà de la gestion manuelle des agents pilotée par l’expérience utilisateur, l’API Graph Microsoft vous aide à accélérer la gestion des agents, à maintenir la sécurité et la conformité, et à vous assurer que les agents sont disponibles pour les bons utilisateurs au bon moment.
Intégrez tous les agents dans votre inventaire – En utilisant l’API des packages GET, les administrateurs peuvent obtenir une liste complète de tous les agents de leur locataire pour répondre aux besoins de conformité et de rapports.
Obtenez les détails d’un agent particulier dans votre inventaire - L’API des détails du package GET fournit des métadonnées riches et des détails pour tout agent, facilitant l’audit, la gestion et l’optimisation de la gestion des agents.
L’API fonctionne avec le rôle d’administrateur IA. Pour plus d’informations, consultez Vue d’ensemble de l’API de gestion des packages d’agent et d’application (préversion).
L’exemple suivant montre comment récupérer une liste de tous les agents de votre client à l’aide de Microsoft Graph PowerShell.
Connect-MgGraph -Scopes 'CopilotPackages.Read.All'

$uri = "https://graph.microsoft.com/v1.0/copilot/admin/catalog/packages"
$agentCount = 0

do {
    $response = Invoke-MgGraphRequest -Method GET -Uri $uri
    $agentCount += @($response.value).Count
    $response.value | ForEach-Object { Write-Host $_.displayName }
    $uri = $response.'@odata.nextLink'
} while ($uri)

Write-Host "Total agents: $agentCount"
Exporter vers Excel pour les utilisateurs et les agents
Vous pouvez exporter la liste des agents dans un fichier Excel. Définissez la portée de l’exportation sur Tous les agents ou Agents filtrés pour l’analyse et la création de rapports.
L’exportation peut inclure des détails d’agent tels que :
- Nom
- Status
- Canal
- Date de création
- Dernière modification
- Éditeur
- Type d’éditeur
- Version
- Owner
- Description
- Platform
- Instructions
Tip
Il y a plus de 30 éléments différents pour chaque agent que vous pouvez inclure dans la liste exportée.
En utilisant ces informations, vous pouvez gérer et examiner efficacement les agents partagés au sein de votre organisation, garantissant la conformité et optimisant l’allocation des ressources.
Exportez la liste des utilisateurs actifs des 30 derniers jours vers un fichier Excel. Cette fonctionnalité est essentielle pour une analyse détaillée et la création de rapports.
Le fichier exporté inclut des informations complètes sur chaque utilisateur actif, telles que :
- Nom d’utilisateur principal
- Nombre total d’agents utilisés
- Nombre total de sessions
- Date de la dernière activité
Informations supplémentaires
Important
Des outils non-Microsoft, y compris les serveurs MCP tiers disponibles dans [nom catalogue/registre/offre] (« Outils tiers »), sont des produits non-Microsoft selon votre accord régissant l’utilisation du produit Microsoft correspondant. Lorsque vous vous connectez à un outil tiers, vous le faites à votre propre risque. Vous êtes responsable de toutes les conditions et frais liés à l’utilisation des outils tiers. Microsoft n’a aucune responsabilité vis-à-vis de vous ou d’autres en ce qui concerne votre utilisation des outils tiers. Examinez et suivez les outils tiers que vous ajoutez à votre client MCP.
Certaines de vos informations et données (telles que les clés d’authentification et le contenu d’invite) peuvent être transmises à l’outil tiers, ou votre client MCP peut recevoir des données de l’outil tiers. Examinez toutes les données partagées avec les outils tiers et soyez conscient des pratiques tierces concernant la conservation et la localisation des données. Il est de votre responsabilité de gérer si vos flux de données se trouvent en dehors des limites géographiques et de conformité de votre organisation et des implications connexes.
Les implémentations mcP sont vulnérables aux risques, tels que les attaques, les défaillances en cascade et la perte de surveillance humaine. Vous pouvez atténuer ces risques en vérifiant la sécurité et la fiabilité des serveurs MCP, en suivant les pratiques recommandées par Microsoft et les meilleures pratiques du secteur, en implémentant des mécanismes d’approbation et en surveillant les comportements en cascade.
Pour votre commodité, Microsoft propose des points de terminaison pour faciliter la transmission de données vers et depuis les serveurs MCP via une passerelle surveillée. Examinez toute la documentation technique couvrant votre configuration de tout outil de surveillance activé par Microsoft. Ces points de terminaison n’impliquent pas et ne doivent pas être interprétés comme une approbation, une attribution ou une propriété d’outils tiers. Le concédant de licence correspondant, et non Microsoft, met les serveurs MCP tiers à votre disposition. Microsoft n’a aucune responsabilité envers vous ou d’autres personnes en ce qui concerne votre utilisation de serveurs MCP tiers.