Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Dans cet article, vous allez apprendre à intégrer AwareGo à l’ID Microsoft Entra. Quand vous intégrez AwareGo à Microsoft Entra ID, vous pouvez :
- Contrôler dans Microsoft Entra ID qui a accès à AwareGo.
- Permettre à vos utilisateurs de se connecter automatiquement à AwareGo avec leur compte Microsoft Entra.
- Gérez vos comptes dans un emplacement central, le portail Azure.
Conditions préalables
Le scénario décrit dans cet article suppose que vous disposez déjà des conditions préalables suivantes :
- Un compte d’utilisateur Microsoft Entra avec un abonnement actif. Si vous n’en avez pas encore, vous pouvez créer un compte gratuitement.
- L’un des rôles suivants :
- Un abonnement AwareGo pour lequel l’authentification unique est activée.
Description du scénario
Dans cet article, vous allez configurer et tester l’authentification unique Microsoft Entra dans un environnement de test. AwareGo prend en charge l’authentification unique lancée par le fournisseur de services.
Ajout d’AwareGo à partir de la galerie
Pour configurer l’intégration d’AwareGo à Microsoft Entra ID, vous devez ajouter AwareGo à partir de la galerie à votre liste d’applications SaaS managées.
- Connectez-vous au Centre d’administration Microsoft Entra en tant qu’administrateur d’application cloud au moins.
- Accédez à Entra ID>applications d'entreprise>Nouvelle application.
- Dans la section Ajouter à partir de la galerie , tapez AwareGo dans la zone de recherche.
- Dans le volet de résultats, sélectionnez AwareGo, puis ajoutez l’application. Après quelques secondes, l’application est ajoutée à votre locataire.
Configurer et tester l’authentification unique Microsoft Entra pour AwareGo
Configurez et testez l’authentification unique Microsoft Entra avec AwareGo à l’aide d’un utilisateur de test appelé B.Simon. Pour que l’authentification unique fonctionne, vous devez établir un lien entre un utilisateur Microsoft Entra et l’utilisateur AwareGo associé.
Pour configurer et tester l’authentification unique Microsoft Entra avec AwareGo, effectuez les étapes suivantes :
Configurez l’authentification unique Microsoft Entra pour permettre à vos utilisateurs d’utiliser cette fonctionnalité.
a. Créez un utilisateur de test Microsoft Entra pour tester l’authentification unique Microsoft Entra avec l’utilisateur B.Simon.
b. Affectez l’utilisateur de test Microsoft Entra pour permettre à l’utilisateur B.Simon d’utiliser l’authentification unique Microsoft Entra.Configurez l’authentification unique AwareGo pour configurer les paramètres de l’authentification unique côté application.
a. Créez un utilisateur de test AwareGo pour avoir un équivalent de B.Simon dans AwareGo lié à la représentation Microsoft Entra de l’utilisateur.
b. Testez SSO pour vérifier que la configuration fonctionne.
Configurer l’authentification unique Microsoft Entra
Pour activer l’authentification unique Microsoft Entra sur le portail Azure, effectuez les étapes suivantes :
Connectez-vous au Centre d’administration Microsoft Entra en tant qu’administrateur d’application cloud au moins.
Accédez à la page d’intégration de l'application Entra ID>Enterprise apps>AwareGo, sous Gérer, sélectionnez Authentification Unique.
Dans la page Sélectionner une méthode d’authentification unique , sélectionnez SAML.
Pour modifier les paramètres, sur le panneau Configurer Single Sign-On avec SAML, sélectionnez le bouton Modifier.
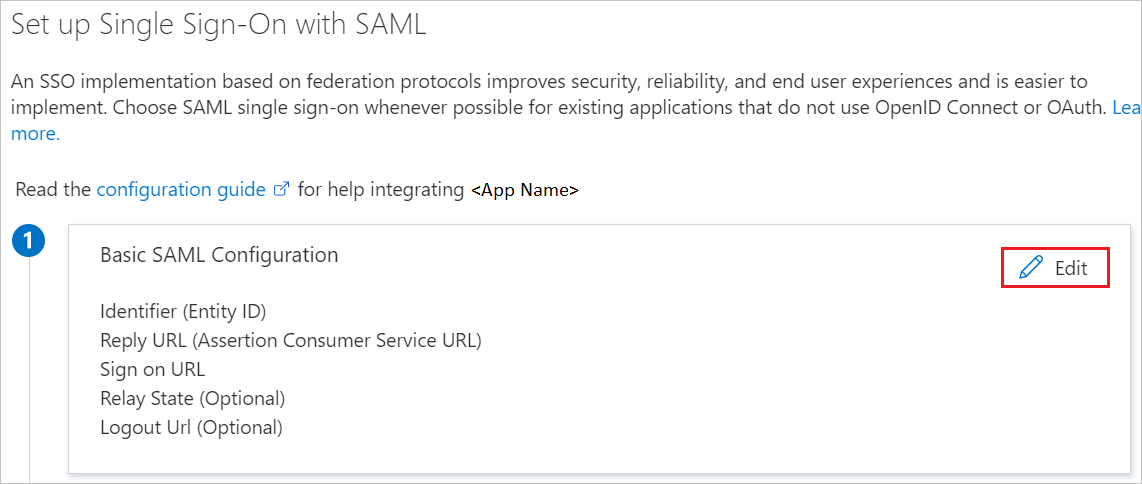
Dans le volet d’édition, sous Configuration SAML de base, procédez comme suit :
a. Dans la zone URL de connexion , entrez l’une des URL suivantes :
https://lms.awarego.com/auth/signin/https://my.awarego.com/auth/signin/
b. Dans la zone Identificateur (ID d’entité), entrez une URL au format suivant :
https://<SUBDOMAIN>.awarego.comc. Dans la zone URL de réponse , entrez une URL au format suivant :
https://<SUBDOMAIN>.awarego.com/auth/sso/callbackRemarque
Les valeurs précédentes ne sont pas réelles. Mettez-les à jour avec l’identificateur et les URL de réponse réels. Pour obtenir les valeurs, contactez l’équipe du support technique AwareGo. Vous pouvez également consulter les exemples de la section Configuration SAML de base .
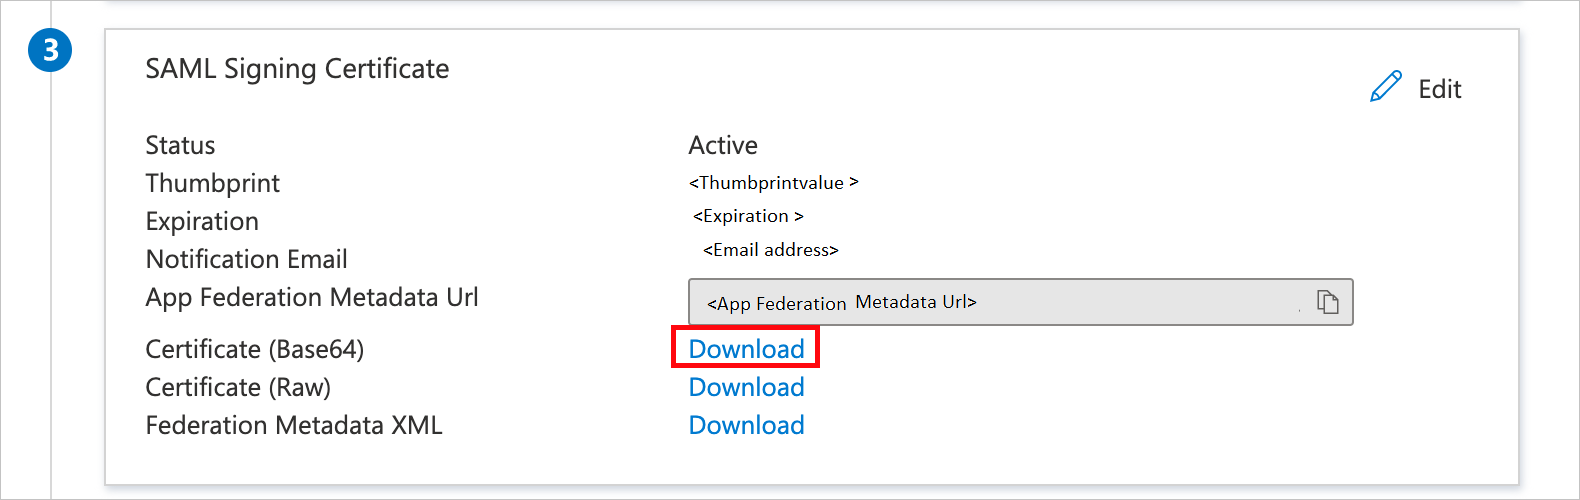
Dans la page Configurer l’authentification unique avec SAML , dans la section Certificat de signature SAML , en regard du certificat (Base64), sélectionnez Télécharger pour télécharger le certificat et l’enregistrer sur votre ordinateur.
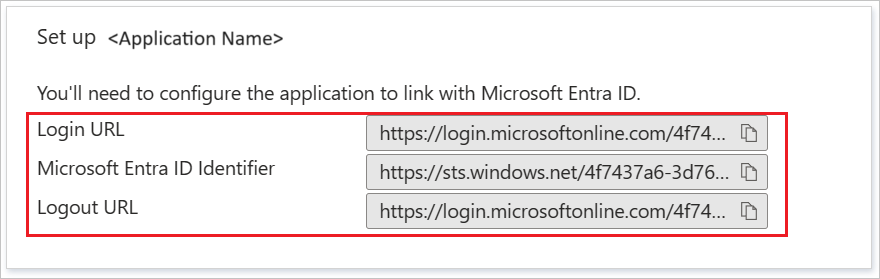
Dans la section Configurer AwareGo , copiez une ou plusieurs URL en fonction de vos besoins.
Créer et affecter un utilisateur de test Microsoft Entra
Suivez les instructions de création et d’affectation d’un compte d’utilisateur pour créer un compte d’utilisateur de test appelé B.Simon.
Configurer l’authentification unique AwareGo
Pour configurer l’authentification unique côté AwareGo , envoyez le certificat Certificate (Base64) que vous avez téléchargé précédemment et les URL que vous avez copiées précédemment à l’équipe du support technique AwareGo. L’équipe de support crée ce paramètre pour établir correctement la connexion d’authentification unique SAML des deux côtés.
Créer un utilisateur de test AwareGo
Dans cette section, vous allez créer un utilisateur appelé Britta Simon dans AwareGo. Collaborez avec l’équipe du support technique AwareGo pour ajouter les utilisateurs dans la plateforme AwareGo. Vous devez créer et activer les utilisateurs avant d’utiliser l’authentification unique.
Tester l’authentification unique (SSO)
Dans cette section, vous pouvez tester votre configuration de l’authentification unique Microsoft Entra en procédant de l’une des façons suivantes :
Dans le portail Azure, sélectionnez Tester cette application. Vous êtes redirigé vers la page de connexion AwareGo où vous pouvez lancer le flux de connexion.
Accédez directement à la page de connexion AwareGo et lancez le flux de connexion.
Accédez à Mes applications Microsoft. Lorsque vous sélectionnez la vignette AwareGo dans Mes applications, vous êtes redirigé vers la page de connexion AwareGo. Pour plus d’informations, consultez Se connecter et démarrer des applications à partir du portail Mes applications.
Contenu connexe
Après avoir configuré AwareGo, vous pouvez appliquer le contrôle de session qui protège contre l’exfiltration et l’infiltration des données sensibles de votre organisation en temps réel. Le contrôle de session est étendu à partir du contrôle d’application par accès conditionnel. Pour plus d’informations, consultez Découvrez comment appliquer le contrôle de session avec Microsoft Defender pour Cloud Apps.