Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
S’applique à : Azure SQL DatabaseAzure SQL Managed InstanceAzure Synapse Analytics (pools SQL dédiés uniquement)
L’authentification avec Microsoft Entra uniquement est une fonctionnalité dans Azure SQL qui permet au service de ne prendre en charge que l’authentification Microsoft Entra. Elle est prise en charge pour Azure SQL Database et Azure SQL Managed Instance.
Remarque
Microsoft Entra ID s'appelait Azure Active Directory (Azure AD) jusqu'à une date récente.
L’authentification par Microsoft Entra uniquement est également disponible pour les pools SQL dédiés (anciennement SQL DW) sur des serveurs autonomes. L’authentification par Microsoft Entra uniquement peut être activée pour l’espace de travail Azure Synapse. Pour plus d’informations, consultez Authentification par Microsoft Entra uniquement avec les espaces de travail Azure Synapse.
Lorsque vous activez l’authentification Microsoft Entra uniquement, vous désactivez l’authentification SQL dans l’environnement Azure SQL, y compris les connexions des administrateurs SQL Server, des connexions et des utilisateurs. Seuls les utilisateurs utilisant l’authentification Microsoft Entra peuvent se connecter au serveur ou à la base de données.
L’authentification par Microsoft Entra uniquement peut être activée ou désactivée via le portail Azure, Azure CLI, PowerShell ou l’API REST. L’authentification par Microsoft Entra uniquement peut également être configurée lors de la création du serveur avec un modèle ARM (Azure Resource Manager).
Pour plus d’informations sur l’authentification Azure SQL, consultez Authentification et autorisation.
Description de la fonctionnalité
Lorsque vous activez l’authentification Microsoft Entra uniquement, vous désactivez l’authentification SQL au niveau du serveur ou de l’instance gérée. Ce changement empêche toute authentification basée sur les identifiants d’authentification SQL. Les utilisateurs d'authentification SQL ne peuvent pas se connecter au serveur logique pour Azure SQL Database ou instance gérée, y compris toutes ses bases de données. Bien que l’authentification SQL soit désactivée, les comptes Microsoft Entra avec les permissions appropriées peuvent toujours créer de nouvelles connexions et utilisateurs d’authentification SQL. Les comptes d’authentification SQL nouvellement créés ne peuvent pas se connecter au serveur. L’activation de l’authentification par Microsoft Entra uniquement ne supprime ni comptes d’utilisateur ni connexion d’authentification SQL existants. Cette fonctionnalité empêche seulement ces comptes de se connecter au serveur et à toute base de données créée pour ce serveur.
Vous pouvez également utiliser Azure Policy pour forcer la création de serveurs avec l’authentification Microsoft Entra uniquement activée. Pour plus d’informations, consultez Azure Policy pour l’authentification par Microsoft Entra uniquement avec Azure SQL.
Le service génère également un nom administrateur serveur lors du provisionnement, qui peut apparaître dans le portail Azure même lorsque l’authentification SQL est désactivée. Pour plus d’informations, voir Compte administrateur serveur généré par le système.
Autorisations
L’authentification Microsoft Entra uniquement peut être activée ou désactivée par les utilisateurs De Microsoft Entra qui sont membres de rôles intégrés Microsoft Entra à privilèges élevés, tels que les propriétaires d’abonnements Azure et les contributeurs. De plus, le rôle Responsable de sécurité SQL peut également activer ou désactiver la fonctionnalité d’authentification par Microsoft Entra uniquement.
Les rôles SQL Server Contributor et SQL Managed Instance Contributor n'ont pas d'autorisations pour activer ou désactiver la fonction d'authentification Microsoft Entra uniquement. Cette restriction est conforme à l'approche de séparation des devoirs, où les utilisateurs capables de créer un serveur Azure SQL ou un administrateur Microsoft Entra ne peuvent ni activer ni désactiver les fonctionnalités de sécurité.
Actions obligatoires
Les actions suivantes sont ajoutées au rôle gestionnaire de sécurité SQL pour permettre la gestion de la fonctionnalité d’authentification par Microsoft Entra uniquement.
- Microsoft.Sql/servers/azureADOnlyAuthentications/*
- Microsoft.Sql/servers/administrators/read : requis uniquement pour les utilisateurs qui accèdent au menu Microsoft Entra ID du portail Azure
- Microsoft.Sql/managedInstances/azureADOnlyAuthentications/*
- Microsoft.Sql/managedInstances/read
Les actions ci-dessus peuvent également être ajoutées à un rôle personnalisé pour gérer l’authentification par Microsoft Entra uniquement. Pour plus d’informations, consultez Créer et attribuer un rôle personnalisé dans Microsoft Entra ID.
Gérer l’authentification par Microsoft Entra uniquement à l’aide d’API
Important
L’administrateur Microsoft Entra doit être défini avant d’activer l’authentification Microsoft Entra uniquement.
Vous devez disposer d’Azure CLI 2.14.2 ou version ultérieure.
name correspond au préfixe du nom du serveur ou de l’instance (par exemple, myserver) et resource-group correspond à la ressource à laquelle le serveur appartient (par exemple, myresource).
Azure SQL Database
Pour plus d’informations, voir az sql server ad-only-auth.
Activer ou désactiver la base de données SQL
Activer
az sql server ad-only-auth enable --resource-group myresource --name myserver
Disable
az sql server ad-only-auth disable --resource-group myresource --name myserver
Vérifier l’état dans SQL Database
az sql server ad-only-auth get --resource-group myresource --name myserver
Azure SQL Managed Instance
Pour plus d’informations, voir az sql mi ad-only-auth.
Activer
az sql mi ad-only-auth enable --resource-group myresource --name myserver
Disable
az sql mi ad-only-auth disable --resource-group myresource --name myserver
Vérifier l’état dans SQL Managed Instance
az sql mi ad-only-auth get --resource-group myresource --name myserver
Vérification de l’authentification Microsoft Entra uniquement à l’aide de T-SQL
Utilisez la fonction SERVERPROPERTY pour IsExternalAuthenticationOnly vérifier si l’authentification Microsoft Entra uniquement est activée pour votre serveur ou instance gérée.
1 indique que la fonctionnalité est activée, et 0 indique qu’elle est désactivée.
SELECT SERVERPROPERTY('IsExternalAuthenticationOnly')
Compte administrateur serveur généré par le système
Lorsque vous créez un serveur logique pour Azure SQL Database ou une Azure SQL Managed Instance avec l’authentification uniquement Microsoft Entra activée, le service génère un nom d’administrateur serveur et un mot de passe aléatoire. Le nom généré commence par CloudSA suivi d’une chaîne aléatoire, et apparaît dans le portail Azure comme connexion administrateur serveur.
Le compte existe pour satisfaire le provisionnement, pas pour fournir un moyen de connexion. Le provisionnement de l’un ou l’autre type de ressource nécessite toujours des valeurs administrateur d’authentification SQL. L'authentification Microsoft Entra uniquement change quelles méthodes d'authentification peuvent établir une connexion après provisionnement, mais cela ne supprime pas cette exigence de provisionnement, donc le service génère les valeurs nécessaires pour y répondre.
Voir un nom généré ne signifie pas que l’authentification SQL est activée. Pendant que l’authentification Microsoft Entra uniquement est activée :
- Aucun compte d’authentification SQL ne peut se connecter, y compris l’administrateur généré par le système.
- Le compte généré n’est ni un compte partagé, ni une solution de repli, ni une procédure d’urgence.
- Les applications et les administrateurs doivent utiliser l’authentification Microsoft Entra pour se connecter.
- L’administrateur Microsoft Entra et les autres principaux Microsoft Entra autorisés demeurent les voies d'administration prises en charge.
- Le service supprime définitivement le mot de passe du plan de contrôle après le provisionnement.
Remarques
- Un contributeur SQL Server peut définir ou supprimer un administrateur Microsoft Entra, mais ne peut pas définir le paramètre d’authentification Microsoft Entra uniquement. Le Gestionnaire de sécurité SQL ne peut pas définir ou supprimer un administrateur Microsoft Entra, mais il ne peut définir que le paramètre d’authentification Microsoft Entra uniquement. Seuls les comptes ayant des rôles Azure RBAC ou des rôles personnalisés plus élevés qui contiennent des autorisations peuvent définir ou supprimer un administrateur Microsoft Entra et définir le paramètre d’authentification Microsoft Entra uniquement. Le rôle Contributeur est l’un de ces rôles.
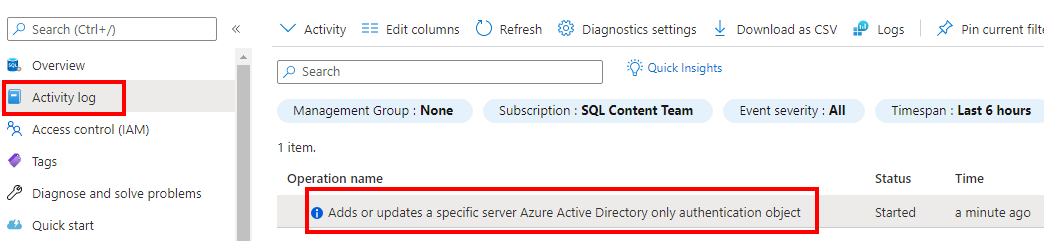
- Après l’activation ou la désactivation de la fonctionnalité Authentification Microsoft Entra uniquement sur le portail Azure, une entrée Journal d’activité apparaît dans le menu SQL server.
- Le paramètre Authentification Microsoft Entra uniquement ne peut être activé ou désactivé que par des utilisateurs disposant des autorisations appropriées si l’administrateur Microsoft Entra est spécifié. Si l’administrateur Microsoft Entra n’est pas défini, le paramètre Authentification Microsoft Entra uniquement reste inactif et ne peut pas être activé ou désactivé. L’utilisation d’API pour activer l’authentification Microsoft Entra uniquement échoue également si l’administrateur Microsoft Entra n’a pas été défini.
- Le changement d’administrateur Microsoft Entra lorsque l’authentification Microsoft Entra uniquement est activée est pris en charge pour les utilisateurs disposant des autorisations appropriées.
- Le changement d’administrateur Microsoft Entra et l’activation ou la désactivation de l’authentification Microsoft Entra uniquement sont autorisés sur le portail Azure pour les utilisateurs disposant des autorisations appropriées. Les deux opérations peuvent être effectuées à l’aide de l’option Enregistrer sur le portail Azure. L’administrateur Microsoft Entra doit être défini pour activer l’authentification Microsoft Entra uniquement.
- La suppression d’un administrateur Microsoft Entra lorsque la fonctionnalité d’authentification Microsoft Entra uniquement est activée n’est pas prise en charge. L’utilisation d’une API pour supprimer un administrateur Microsoft Entra échoue si l’authentification Microsoft Entra uniquement est activée.
- Si le paramètre d’Authentification Microsoft Entra uniquement est activé, le boutonSupprimer l’administrateur est inactif sur le portail Azure.
- La suppression d’un administrateur Microsoft Entra et la désactivation du paramètre Authentification Microsoft Entra uniquement sont autorisées, mais nécessitent l’autorisation d’un utilisateur approprié pour effectuer les opérations. Les deux opérations peuvent être effectuées à l’aide de l’option Enregistrer sur le portail Azure.
- Les utilisateurs Microsoft Entra disposant des autorisations appropriées peuvent usurper l’identité d’utilisateurs SQL existants.
- L’emprunt d’identité continue de fonctionner entre les utilisateurs de l’authentification SQL même lorsque la fonctionnalité d’authentification Microsoft Entra uniquement est activée.

Limitations de l’authentification Microsoft Entra uniquement pour SQL Database
Quand l’authentification Microsoft Entra uniquement est activée pour SQL Database, les fonctionnalités suivantes ne sont pas prises en charge :
- Tâches élastiques dans la base de données Azure SQL
- Synchronisation des données SQL
- Capture de données de changement (CDC) - Si vous créez une base de données dans Azure SQL Database en tant qu'utilisateur Microsoft Entra et activez la capture de données de modification, un utilisateur SQL ne peut pas désactiver ni modifier les artefacts CDC. Cependant, un autre utilisateur de Microsoft Entra peut activer ou désactiver le CDC sur la même base de données. De même, si vous créez une Azure SQL Database en tant qu'utilisateur SQL, activer ou désactiver CDC en tant qu'utilisateur Microsoft Entra ne fonctionne pas
- Réplication transactionnelle avec Azure SQL Managed Instance - Étant donné que l’authentification SQL est requise pour la connectivité entre les participants à la réplication, lorsque l’authentification Microsoft Entra uniquement est activée, la réplication transactionnelle n’est pas prise en charge pour les scénarios où la réplication transactionnelle est utilisée pour envoyer (push) des modifications apportées à une instance Sql Managed Instance Azure, SQL Server local ou une instance SQL Server de machine virtuelle Azure vers une base de données dans Azure SQL Database
- SQL Insights (préversion)
- Instruction
EXEC ASpour les comptes membres d’un groupe Microsoft Entra
Limitations relatives à l’authentification Microsoft Entra uniquement dans Azure SQL Managed Instance
Quand l’authentification Microsoft Entra uniquement est activée pour SQL Managed Instance, les fonctionnalités suivantes ne sont pas prises en charge :
- Réplication transactionnelle avec Azure SQL Managed Instance
- Automatiser des tâches de gestion à l’aide de travaux SQL Agent dans Azure SQL Managed Instance prend en charge l’authentification Microsoft Entra uniquement. Toutefois, l’utilisateur Microsoft Entra membre d’un groupe Microsoft Entra qui a accès à l’instance gérée ne peut pas être propriétaire des travaux d’Agent SQL.
- SQL Insights (préversion)
- Instruction
EXEC ASpour les comptes membres d’un groupe Microsoft Entra
Pour connaître les autres limitations, consultez Différences T-SQL entre SQL Server et Azure SQL Managed Instance.