Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Ce tutoriel décrit comment protéger un serveur flexible ou un cluster élastique Azure PostgreSQL en utilisant Sauvegarde Azure (aperçu) dans le portail Azure. Vous créez une politique de sauvegarde, et configurez la sauvegarde voûtée pour le serveur ou le cluster élastique.
Dans cet article :
- Vérifier les prérequis
- Créer une stratégie de sauvegarde
- Configurer la sauvegarde archivée.
- Exécutez une sauvegarde à la demande.
- Suivez les missions de secours.
Prerequisites
Avant de protéger un serveur flexible Azure PostgreSQL ou un cluster élastique (v2) en utilisant le portail Azure, assurez-vous de remplir les prérequis suivants :
- Examinez les scénarios pris en charge et les limites de la solution v2.
- Identifiez ou créez un coffre-fort de sauvegarde dans la même région que la source de données. Le coffre peut être dans un abonnement différent, tant qu’il est dans le même locataire.
- Vérifiez l’autorisation d’accès, si elle est présente, afin d’attribuer au coffre de sauvegarde le rôle PostgreSQL Flexible Server Long Term Retention Backup Role sur le serveur flexible PostgreSQL ou le cluster élastique source, ainsi que le rôle Reader sur le groupe de ressources source.
Créer une politique de sauvegarde pour Azure PostgreSQL flexible server ou Elastic cluster vaulted backup (v2)
Une politique de sauvegarde définit le calendrier de sauvegarde et les règles de rétention pour les points de récupération. Sauvegarde Azure évalue les règles de rétention dans cet ordre de priorité : annuel, mensuel, hebdomadaire et quotidiennement. Si un point de récupération correspond à plusieurs règles, la règle ayant la priorité la plus élevée s’applique. Si aucune autre règle ne correspond, les paramètres de rétention par défaut s’appliquent.
Sauvegarde Azure prend également en charge les sauvegardes immuables WORM. Si vos exigences de conformité empêchent les modifications ou suppressions des points de récupération avant leur expiration, activez l’immuabilité sur le coffre de sauvegarde avant de configurer la protection. Une fois le verrouillage de l’immuabilité activé, aucun utilisateur, y compris un administrateur du coffre, ne peut modifier, remplacer ou supprimer les points de récupération avant l’expiration de leur période de conservation configurée.
Tip
La rétention affecte les coûts de stockage de sauvegarde. Pour les grands serveurs avec sauvegardes quotidiennes, utilisez une rétention plus courte pour les points de récupération quotidienne et une rétention plus longue pour les points de récupération hebdomadaires, mensuelles et annuelles afin de réduire les coûts de stockage des données conservées et de sauvegarde.
Pour créer une stratégie de sauvegarde pour la sauvegarde archivée de serveur flexible Azure PostgreSQL ou de cluster élastique (v2), suivez ces étapes :
Allez dansPolitiques de protectionde> la résilience, et sélectionnez + Créer une politique>Créer une politique de sauvegarde.
Au début : Créer le volet de politique, sélectionnez la solution comme Sauvegarde Azure, type de source de données comme serveur flexible/cluster élastique Azure PostgreSQL, sélectionnez le coffre-fort sous lequel vous souhaitez créer la politique, puis sélectionnez Continuer.
Dans le volet Créer une politique de sauvegarde , saisissez un nom de politique dans l’onglet Basiques .
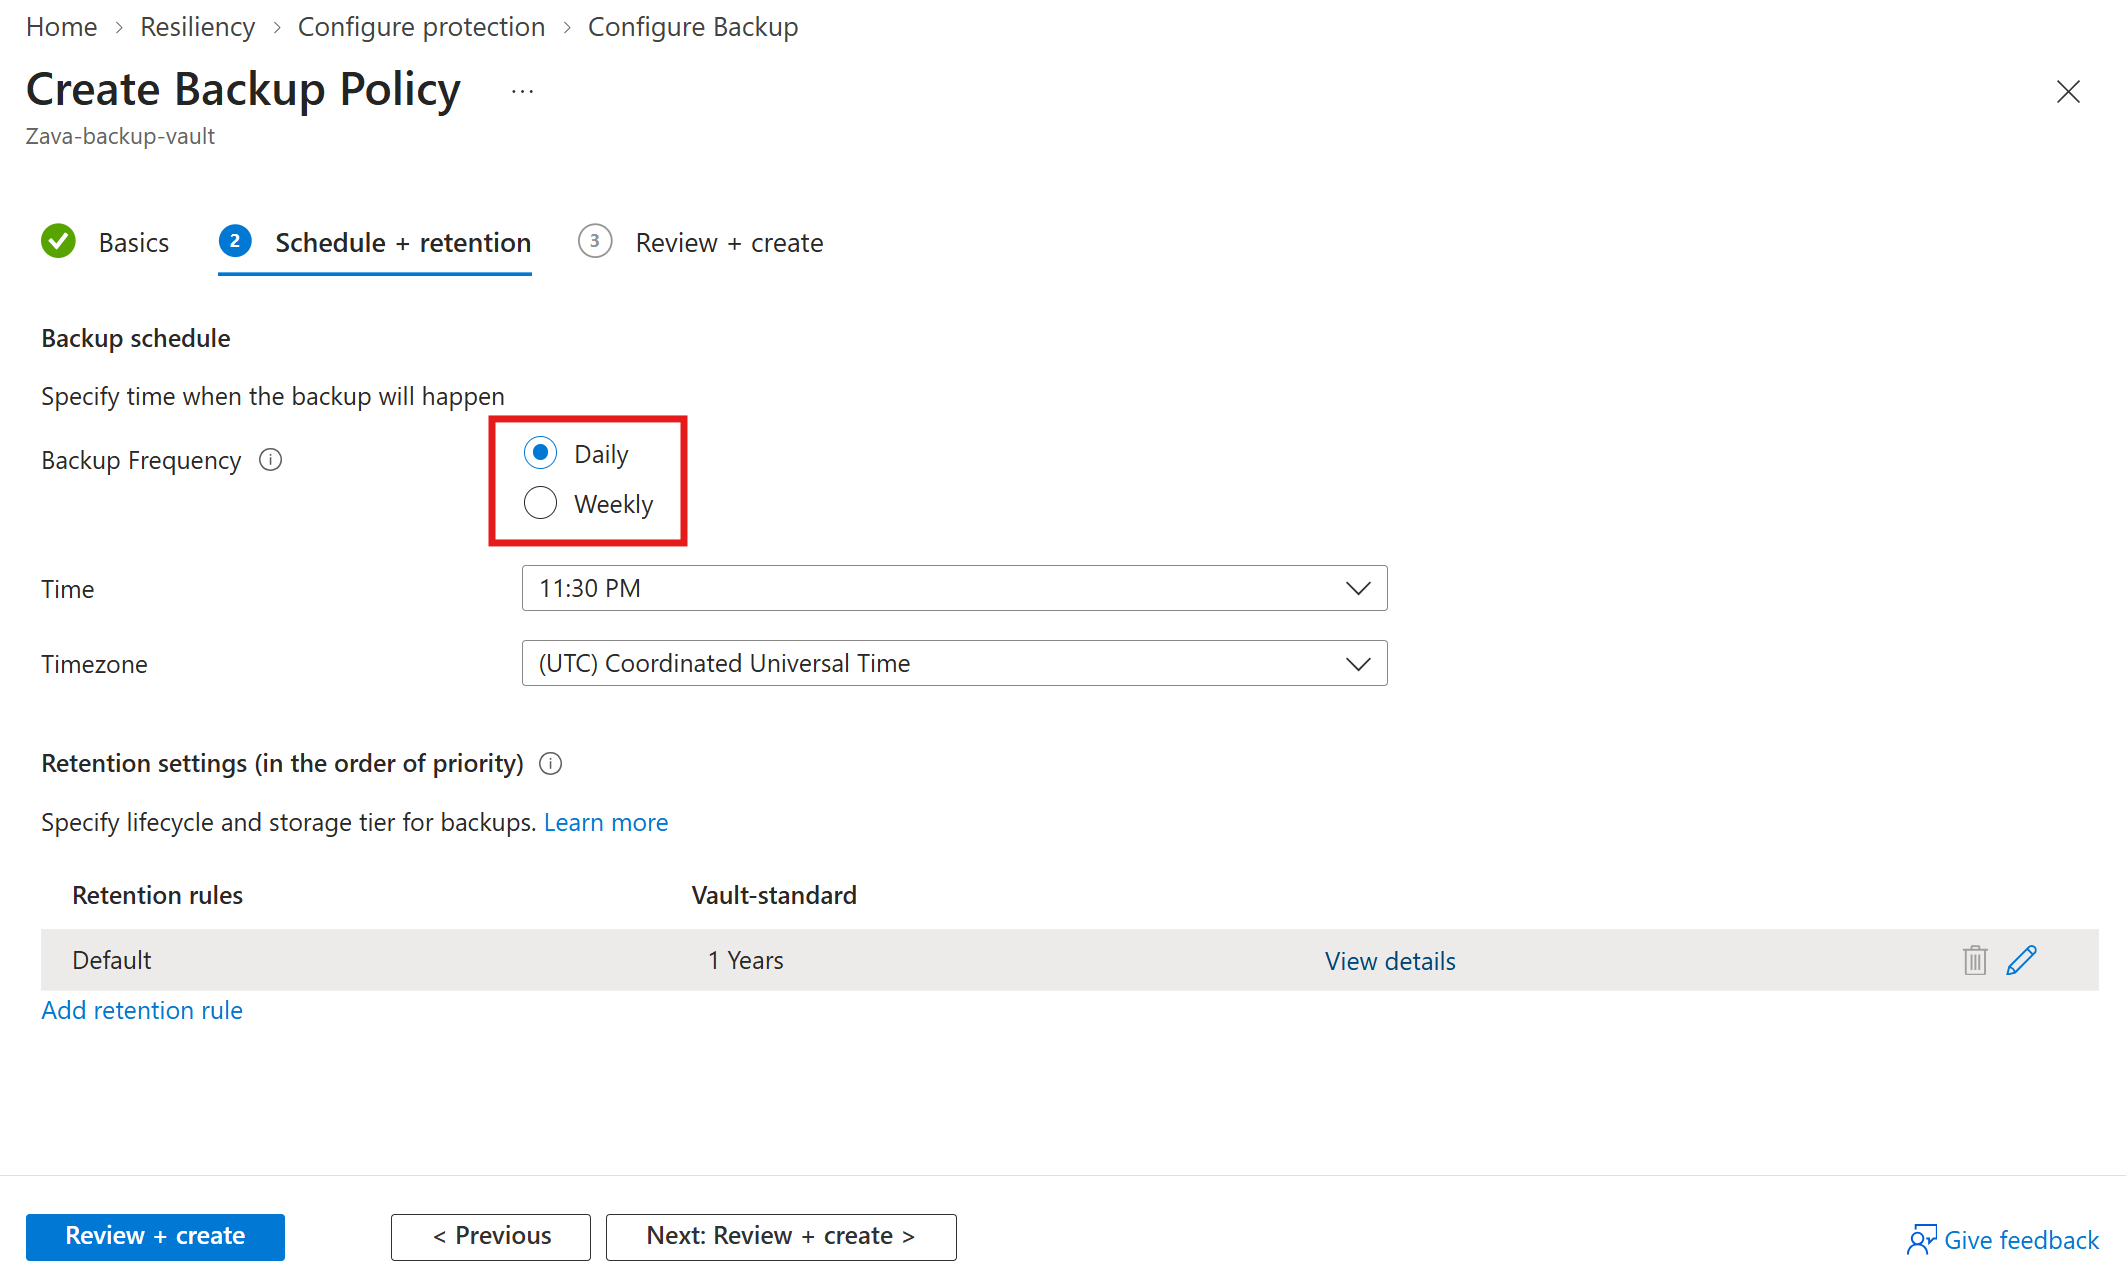
Dans l’onglet Planning + rétention , sous Planning de sauvegarde, définissez le planning pour créer des points de récupération pour les sauvegardes.
Note
Sauvegarde Azure prend en charge les fréquences de sauvegarde quotidiennes et hebdomadaires. Daily est sélectionné par défaut et prend en charge les exigences de conformité avec un objectif de point de récupération d’un jour (RPO).
Dans les paramètres de rétention, modifiez la règle de rétention par défaut ou ajoutez une nouvelle règle pour spécifier la rétention des points de récupération.
Note
La période de conservation par défaut est de 3 mois. Vous pouvez définir des règles de rétention distinctes pour les points de récupération hebdomadaires, mensuels et annuels, avec des périodes de rétention de 7 jours à 10 ans.
Sélectionnez Examiner + créer pour créer la politique de sauvegarde.
Configurez la sauvegarde archivée de serveur flexible Azure PostgreSQL ou de cluster élastique (v2)
Vous pouvez configurer une sauvegarde archivée depuis le Coffre de sauvegarde, Résilience ou le volet LTR (Sauvegardes archivées) du serveur flexible ou du cluster élastique. Cette section décrit comment configurer la sauvegarde archivée de serveur flexible Azure PostgreSQL ou de cluster élastique (v2) dans Résilience et le volet LTR (Sauvegardes archivées).
Pour configurer une sauvegarde voûtée pour le serveur flexible Azure PostgreSQL ou le cluster élastique (v2) via le volet Résilience ou LTR (Backups voûtés), suivez ces étapes :
Aller dans Résilience>Vue d’ensemble>+ Configurer la protection.
Sinon, pour configurer la sauvegarde depuis le volet de gestion de la base de données, allez dans le volet serveur flexible et sélectionnez Paramètres>LTR (Sauvegardes voûtées).
Dans le volet de protection Configurer, sélectionnez Ressource gérée parAzure, Type Datasource comme Azure PostgreSQL serveur flexible/cluster élastique, et Solution comme Sauvegarde Azure. Ensuite, sélectionnez Continuer.
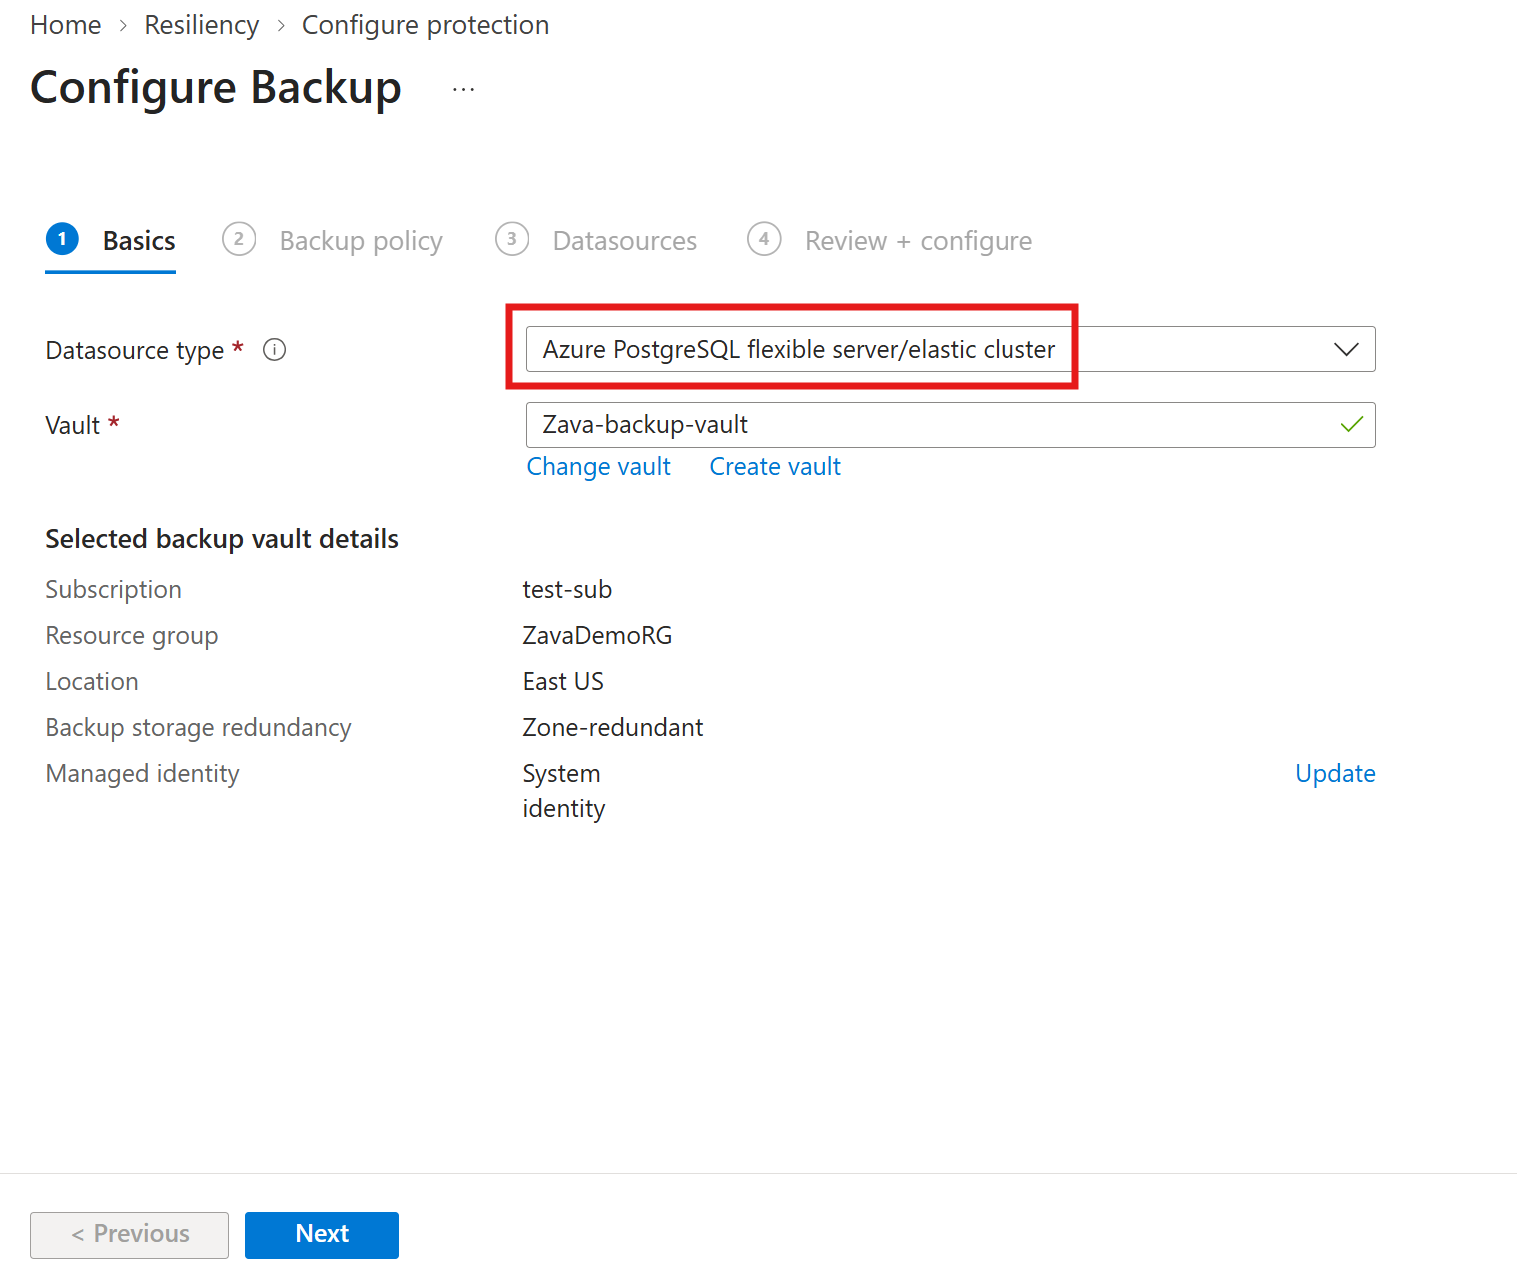
Dans le volet Configurer la sauvegarde, dans l’onglet Basiques, assurez-vous que le type de source de données affiche Azure PostgreSQL serveur flexible/cluster élastique, sélectionnez Sélectionner le coffre sous Abri, choisissez un coffre de sauvegarde existant, puis Suivant. Si vous n’avez pas de coffre de sauvegarde, créez-en un.
Dans l’onglet Politique de sauvegarde , sélectionnez une politique de sauvegarde qui définit le planning et la durée de la rétention, puis sélectionnez Suivant. Si vous n’avez pas de stratégie appropriée, sélectionnez Créer. Apprenez à créer une politique de sauvegarde.
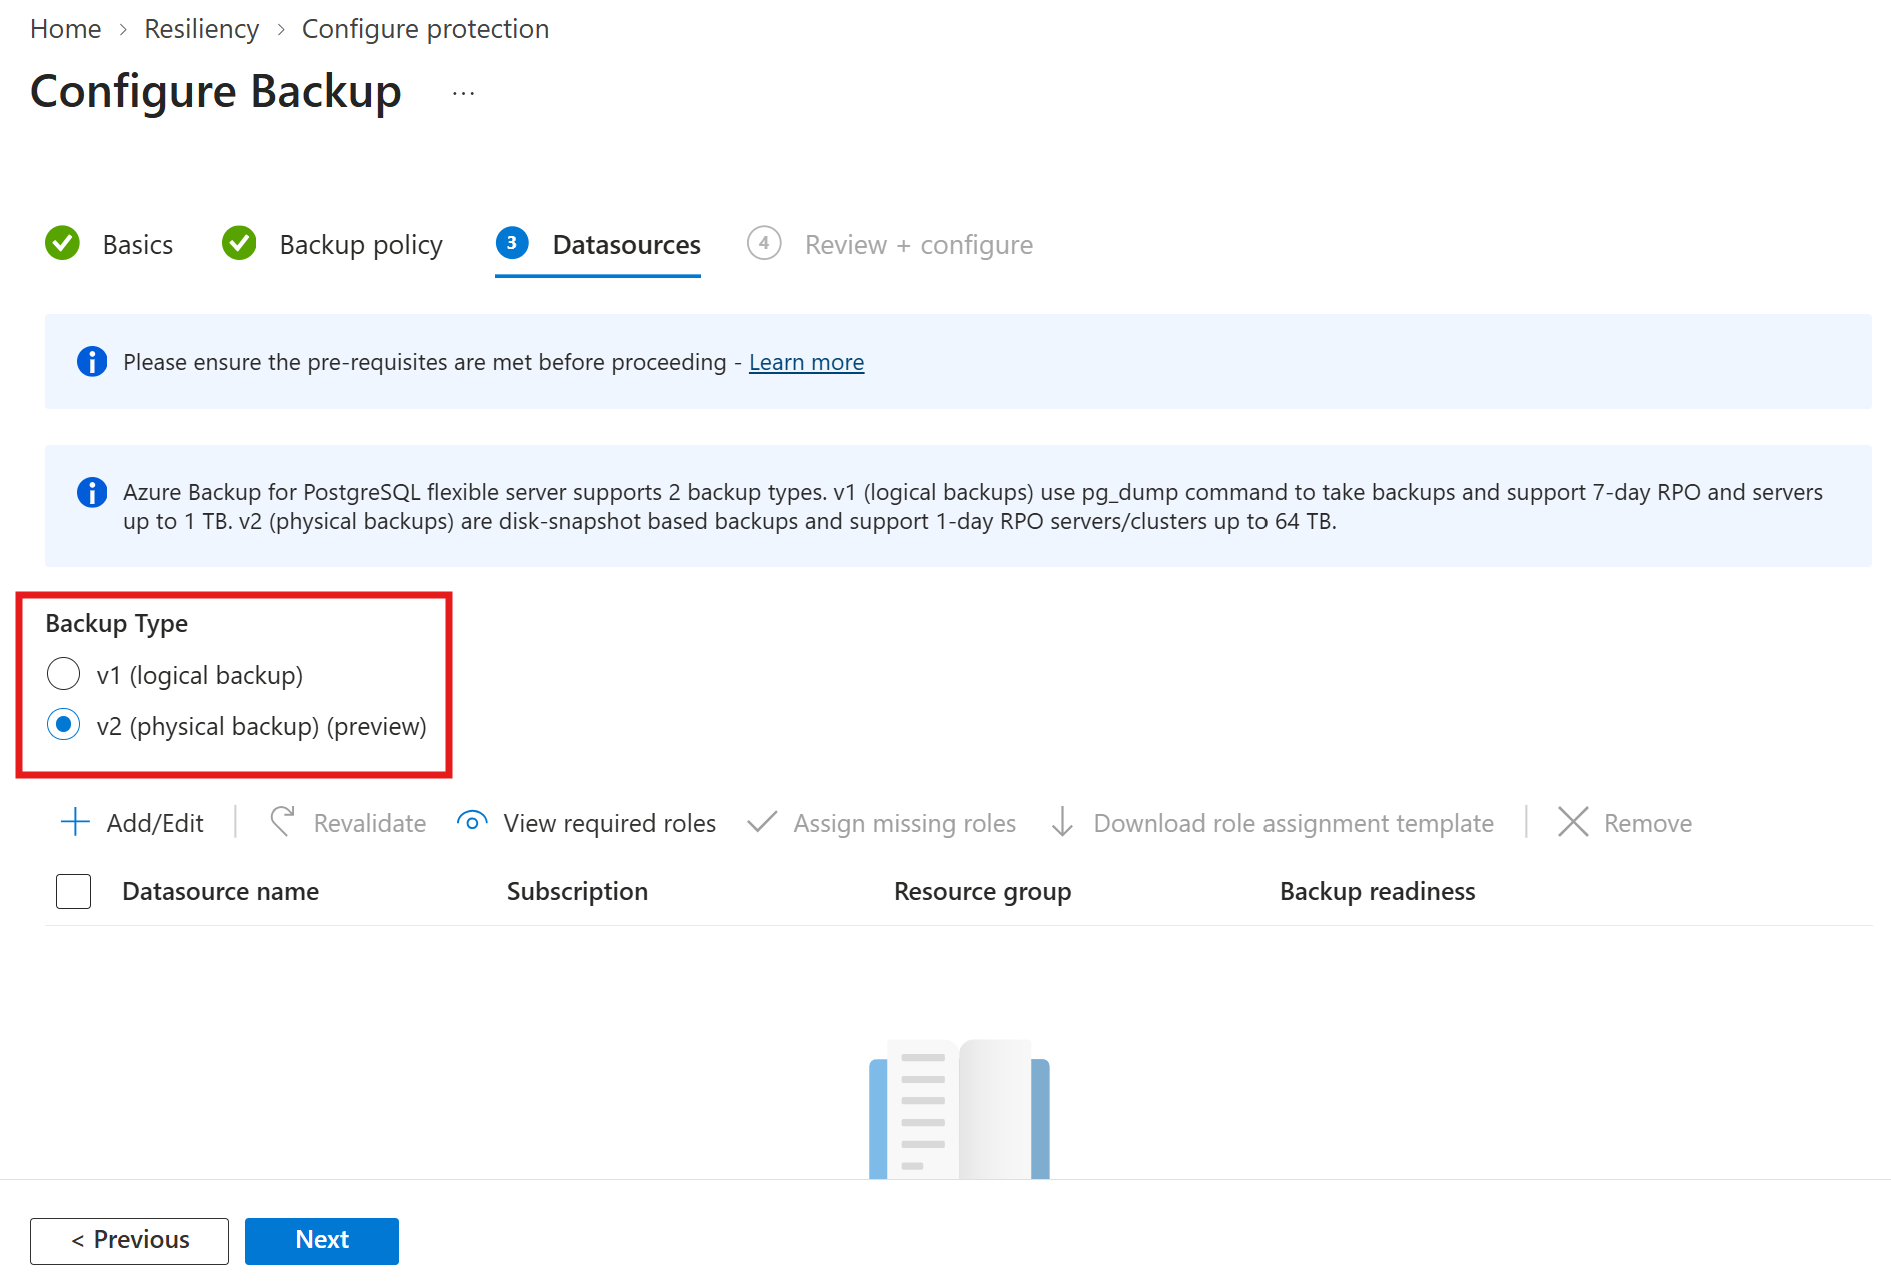
Dans l’onglet Datasources, sélectionnez le Type de Sauvegardev2 (sauvegardes physiques) (aperçu).
Note
Le type de sauvegarde détermine la pile de protection pour la source de données. V2 (sauvegardes physiques) (Aperçu) utilise la solution basée sur le snapshot de disque. Une pile peut protéger une source de données à la fois, car la protection multiple n’est pas prise en charge.
Dans le volet Sélectionner les ressources pour sauvegarder , sélectionnez les serveurs flexibles et les clusters élastiques à protéger, puis sélectionnez Sélectionner.
Note
Choisissez des sources de données dans la même région que le coffre-fort de sauvegarde.
Lorsque vous êtes sur l'onglet Datasources, Sauvegarde Azure valide la source et vérifie qu'elle dispose des autorisations d'accès nécessaires pour y se connecter. Si une ou plusieurs permissions manquent, l’un des messages suivants apparaît :
- L’utilisateur ne peut pas attribuer de rôles : vous n’avez pas accès à l’écriture sur la source de données. Sélectionnez Télécharger le modèle d’attribution de rôle pour récupérer le modèle ARM, faites exécuter le modèle par un administrateur de base de données PostgreSQL, puis sélectionnez Revalider.
- Attribution de rôle non faite : vous avez accès en écriture sur la source de données. Sélectionnez Assigner les rôles manquants pour accorder directement les autorisations. Vous pouvez définir la portée dans laquelle les permissions sont accordées. La revalidation commence automatiquement une fois la mission terminée.
La validation échoue également en cas d’erreur utilisateur si la source de données ne remplit pas les prérequis v2.
Par exemple, si le serveur est sur le niveau Burstable, exécute PostgreSQL 14 ou avant, ou est une réplique.
Après que la validation indique Succès, sélectionnez Suivant.
Sous l’onglet Vérifier + configurer , sélectionnez Configurer la sauvegarde.
Lorsque la configuration est terminée, une instance de sauvegarde (également appelée élément protégé) est créée. La première sauvegarde programmée transfère l’intégralité du contenu du disque ; les sauvegardes suivantes ne transfèrent que les blocs modifiés.
Exécutez une sauvegarde à la demande pour Azure Database pour PostgreSQL flexible server ou elastic cluster (v2)
Après avoir configuré la protection, les sauvegardes s’exécutent automatiquement selon le planning défini dans la politique de sauvegarde. Vous pouvez également exécuter une sauvegarde à la demande en dehors du planning configuré en suivant ces étapes :
Accédez à Résilience>Sauvegarde et récupération>Éléments protégés.
Dans le volet Items protégés, sélectionnez Type de Source de données comme Azure Database pour PostgreSQL flexible servers.
Sélectionnez l’objet protégé.
Dans le volet d’objets protégés sélectionnés , sous Éléments associés, sélectionnez l’icône supplémentaire correspondant à un élément, puis sélectionnez Sauvegarder maintenant.
Dans le volet Sauvegarde maintenant , consultez les règles de rétention de la politique de sauvegarde associée, puis sélectionnez Sauvegarder maintenant.
Suivre un travail de sauvegarde pour Azure Database pour PostgreSQL - Serveur flexible ou cluster élastique (v2)
Pour suivre une sauvegarde pour Azure Database pour PostgreSQL flexible server ou cluster élastique (v2), suivez ces étapes :
Accédez à Résilience>Surveillance + Rapports>Travaux.
Dans le volet Jobs , consultez la liste des jobs de sauvegarde et de restauration ainsi que leur statut. Le panneau Emplois affiche les opérations et leur état depuis 24 heures.
Sélectionnez un poste pour en voir les détails, y compris l’avancement.
Les sauvegardes de très grands serveurs peuvent fonctionner pendant une période prolongée, en particulier la première sauvegarde et toute réplication initiale ultérieure. Le travail reste en cours jusqu’à ce que les données instantanées soient copiées dans le coffre.