Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Unity Gateway réunit l’enregistrement, la découverte et l’accès aux modèles et outils d’IA en un seul endroit. Contrôlez qui peut les utiliser, surveillez leur utilisation et gérez les coûts entre applications et agents.
Unity Gateway utilise ces concepts pour gérer les modèles, les fournisseurs de modèles, les outils, les compétences et les garde-fous mis en œuvre avec des politiques de service :
| Concept | Qu’est-ce que cela fait ? | Exemple |
|---|---|---|
| Modèle | Un LLM ou un modèle d’intégration. Un modèle enregistré a besoin d’un service modèle pour servir les demandes. |
gpt-astra-6. |
| Service de modèle | Un point de terminaison qui convertit et achemine les requêtes d’inférence vers un ou plusieurs modèles, avec répartition du trafic et mécanismes de repli. Prend en charge les requêtes en temps réel, ainsi que l’inférence par lot. |
frontier-model: GPT Astra 6 sur Azure Databricks, avec Claude Opus 5 comme solution de secours.opus-5: Opus 5 fourni par Azure Databricks, avec AWS Bedrock comme solution de secours. |
| Fournisseur de modèles | Une connexion qui aligne les requêtes vers un fournisseur de modèles externe en utilisant des identifiants gérés de manière centralisée. |
anthropic-prod: Un lien avec Anthropic. |
| MCP | Une interface permettant aux agents de découvrir et d’appeler des outils via le protocole de contexte modèle (MCP). |
support-tools: Outils pour Slack et Jira. |
| Compétence | Des instructions et fichiers réutilisables qu’un agent charge pour guider son travail. |
customer-support: Un manuel de soutien. |
| Politique de service | Met en place des garde-fous qui vérifient les requêtes et les réponses aux services d’IA, en utilisant des politiques intégrées, personnalisées ou externes . | La politique intégrée detect_sensitive_data détecte des types configurés de données sensibles, tels que les numéros de carte bancaire, lors des requêtes et réponses de modèles. Il bloque ou censure les correspondances. |
Comment les pièces s’adaptent-elles
Appelez un service de modèle pour accéder à gpt-astra-6 sur Azure Databricks, avec le même modèle disponible via aws-bedrock comme solution de secours. Vous pouvez changer de modèle ou de solution de secours sans modifier le nom utilisé par votre application. Attacher la politique intégrée de service de détection de données sensibles au service modèle pour vérifier les requêtes et réponses pour les catégories de données sensibles configurées.
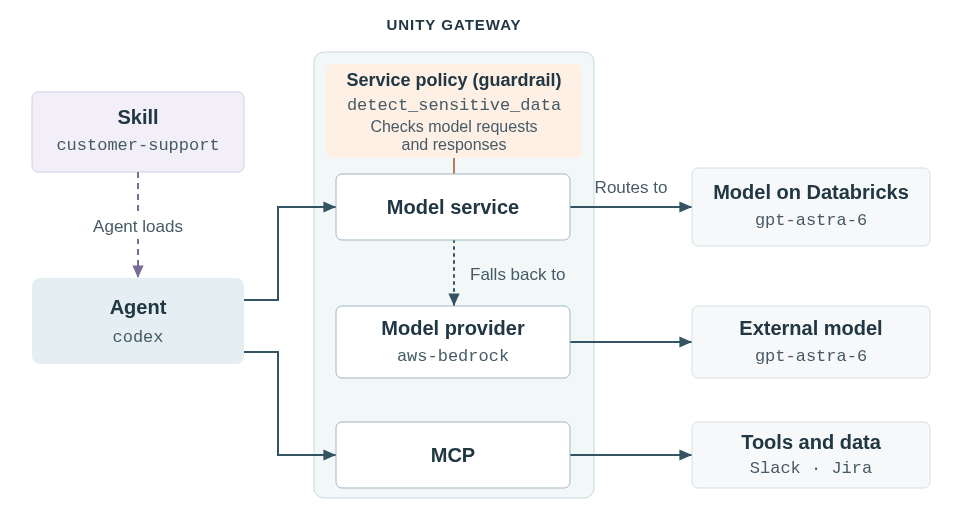
Modèles d’appels et outils
Remplacez <workspace-url> et les noms donnés à titre d’exemple par les vôtres. Voir le démarrage rapide pour définir DATABRICKS_TOKEN.
Service de modèle
Les services de modèles prennent en charge des API unifiées telles que les API de Chat Completions compatibles avec OpenAI et des API natives du fournisseur telles que Anthropic Messages pour les modèles compatibles.
Appelez frontier-model à l’aide de l’API unifiée Chat Completions. Le service choisit le modèle :
curl "https://<workspace-url>/ai-gateway/mlflow/v1/chat/completions" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "production.ai.frontier-model",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
Voir Query foundation and embedding models pour des exemples de SDK et d’autres API.
Fournisseur du modèle
Appelez un modèle externe en anthropic-prod utilisant l’API Anthropic Messages. L’en-tête sélectionne la connexion, et Unity Gateway fournit ses identifiants :
curl "https://<workspace-url>/ai-gateway/anthropic/v1/messages" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Databricks-Model-Provider-Service: production.ai.anthropic-prod" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "claude-opus-5",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
Voir Interroger les fournisseurs de modèles externes (services de fournisseur de modèles) pour les API de fournisseurs prises en charge.
MCP
Listez les outils disponibles via support-tools:
curl "https://<workspace-url>/ai-gateway/mcp-services/production.ai.support-tools" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -d '{
    "jsonrpc": "2.0",
    "id": 1,
    "method": "tools/list",
    "params": {}
  }'
Voir Appeler des outils MCP depuis un agent Python pour les appels d’outils et les intégrations d’agents.
Catalogue Unity et contrôle d’accès
Unity Gateway s’intègre à Unity Catalog pour contrôler qui crée des services, embarque les fournisseurs de modèles, les appelle ou partage l’accès. Unity Catalog gouverne également les modèles enregistrés, les compétences et les personnes qui peuvent associer des stratégies de service.
Objets sécurisables de Unity Catalog
Les modèles, les services de modèle, les fournisseurs de modèles, les MCP et les compétences sont des objets sécurisables dans Unity Catalog : des objets sur lesquels vous pouvez accorder des autorisations. Leurs noms suivent catalog.schema.name, comme production.ai.frontier-model. Les services de modèles fournis par Azure Databricks sont enregistrés dans system.ai.
Un fournisseur de modèles est enregistré comme service de fournisseur modèle dans le catalogue Unity. Les politiques de service s’appliquent aux services et ne sont pas des entités sécurisées indépendantes.
Dans le catalogue Unity, un modèle est un actif au repos : versions, métadonnées et artefacts. L’enregistrer ne le rend pas invocable. Pour les modèles externes, enregistrez la connexion au fournisseur de modèles plutôt que le modèle.
Autorisations de clé
Accordez des autorisations aux utilisateurs, groupes ou responsables de service. Pour les services modèles, fournisseurs de modèles et MCP, les principales permissions séparent l’utilisation de l’administration :
| Privilège | Ce qu’il autorise |
|---|---|
EXECUTE |
Appelez un service modèle, un prestataire modèle ou un MCP. |
CREATE SERVICE |
Créer des services et intégrer des fournisseurs modèles dans un schéma. |
READ METADATA |
Inspectez la configuration. |
MANAGE |
Changer la configuration et accorder l’accès à d’autres. |
Les appelants ont aussi besoin de USE CATALOG et USE SCHEMA sur le catalogue parent et le schéma. Les politiques de service limitent les appels autorisés. Ils n’accordent pas d’accès. Consultez la page de chaque concept pour connaître toutes ses exigences d’autorisation.
Get started
Commencez avec un service modèle prêt à utiliser de system.ai, ou connectez votre agent de codage :
| Sujet | Description |
|---|---|
| Envoyez votre première demande | Interrogez un modèle et consultez son utilisation dans la passerelle. |
| Connectez un agent de codage | Utilisez votre agent de codage préféré avec les modèles fournis par Azure Databricks. |
| Surveiller l’utilisation | Inspectez l’activité des modèles et des outils, les performances et le coût. |
| Configurer la gouvernance | Configurez l’accès et les politiques pour l’utilisation de l’IA dans votre organisation. |