Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Au cours de ce sprint, GitHub Copilot Code Review pour Azure Repos est disponible en préversion publique pour tous les clients Azure DevOps. Il apporte des retours alimentés par l’IA directement dans les pull requests, avec des options d’activation flexibles, des instructions personnalisées, des revues automatiques via des stratégies de branche, la prise en charge des Managed DevOps Pools et une meilleure visibilité des coûts.
Pour plus d’informations, consultez les notes de publication.
General
- Limites de débit de gestion du serveur MCP à distance
- plug-in Azure DevOps désormais disponible dans GitHub application Copilot
Sécurité avancée GitHub pour Azure DevOps
- Alertes de programmes malveillants (préversion privée)
- Métriques de vue d’ensemble de la sécurité (préversion privée)
- Facturation au niveau du projet pour l’utilisation des crédits d’Autofix AI
Azure Boards
Azure Repos
- GitHub Copilot Révision du code (préversion publique)
- Azure DevOps Enterprise Live Migrations (préversion publique)
- Titres automatiques pour les pull requests à plusieurs commits
Azure Pipelines
- Exécuter des tâches de pipeline à l’aide des exécuteurs de Node.js pris en charge
- Le socket Docker n’est plus mappé par défaut pour les travaux de conteneur Linux
Wiki
General
Gestion des limites de débit du serveur MCP distant
Les outils peuvent désormais détecter quand les demandes de serveur MCP distantes approchent des limites de débit de service et reçoivent des conseils sur le moment où ralentir ou réessayer. Cela permet de réduire les demandes ayant échoué et les nouvelles tentatives inutiles pendant des périodes d’utilisation élevée.
Lorsqu’une requête fait l’objet d’une limitation de débit, les réponses de l’outil incluent désormais les instructions de nouvelle tentative fournies par Azure DevOps, ce qui permet à l’agent appelant d’attendre avant de réessayer la requête.
plug-in Azure DevOps désormais disponible dans GitHub application Copilot
Le plug-in Azure DevOps est désormais disponible pour le application Copilot GitHub. Avec le module complémentaire, vous pouvez afficher et ouvrir vos éléments de travail et vos requêtes de tirage Azure DevOps, modifier des éléments de travail, effectuer des mises à jour de base des requêtes de tirage et finaliser des requêtes de tirage directement depuis l’application Copilot. Installez le plug-in Azure DevOps à partir des sélections de l'éditeur sous Personnaliser, puis connectez-vous à votre organisation et projet de Azure DevOps pour commencer.
Consultez l’annonce du billet de blog pour en savoir plus.
Sécurité avancée GitHub pour Azure DevOps
Alertes de programmes malveillants (préversion privée)
GitHub Advanced Security for Azure DevOps peut désormais exposer des résultats de programmes malveillants sous la forme d’un type d’alerte distinct dans les dépendances de référentiel et la vue d’ensemble de la sécurité. Les équipes de sécurité peuvent filtrer, examiner, ignorer et rouvrir ces résultats en même temps que leurs alertes de dépendance existantes.
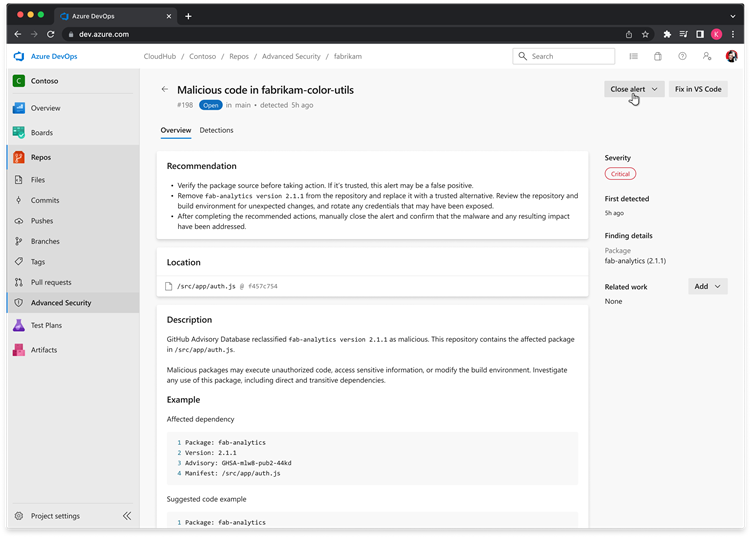
Pour demander l’accès pour votre organisation, remplissez le formulaire de demande d’accès à la préversion privée de GitHub Advanced Security for Azure DevOps.
Métriques de vue d’ensemble de la sécurité (préversion privée)
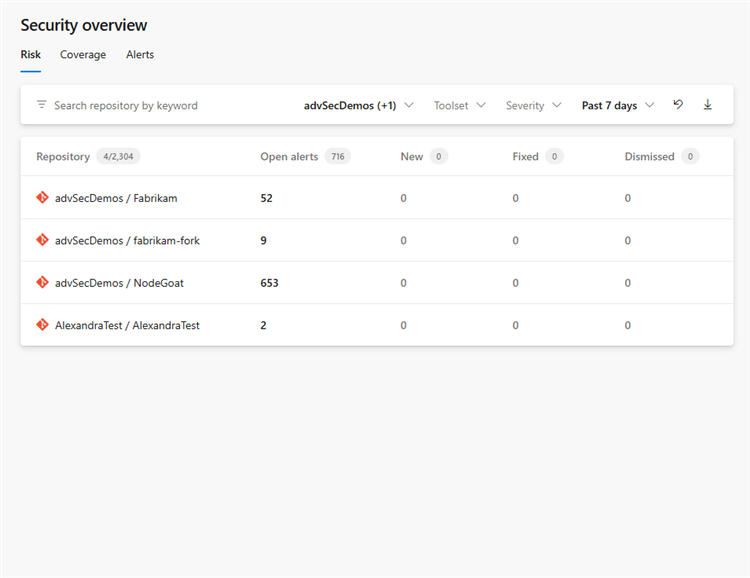
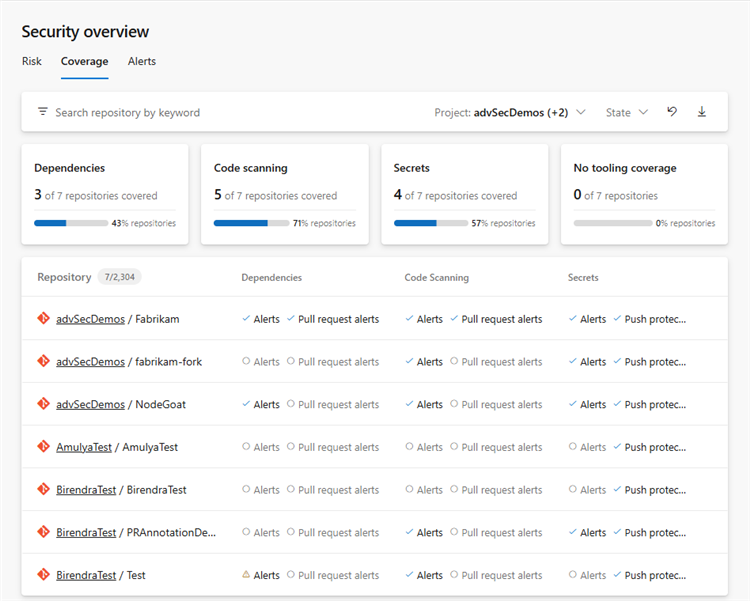
Les pages de risque et de couverture incluent désormais des métriques agrégées pour aider les équipes de sécurité à comprendre l’exposition aux alertes et la couverture des analyses au sein de leur organisation. Teams peut affiner les métriques par projet, référentiel, ensemble d’outils, gravité, période et état de couverture.
Risque :
Couverture :
Pour demander l’accès pour votre organisation, remplissez le formulaire de demande d’accès à la préversion privée de GitHub Advanced Security for Azure DevOps.
Facturation au niveau du projet pour l’utilisation des crédits Autofix AI
L’utilisation des crédits Autofix AI est désormais attribuée à des projets Azure DevOps individuels. Dans Gestion des coûts Azure, vous pouvez ventiler l’utilisation d’Autofix et les coûts associés par projet, au lieu de voir uniquement un total pour l’ensemble de l’organisation. Il est ainsi plus facile de comprendre et de répartir la consommation d’Autofix au sein de votre organisation.
Azure Boards
Amélioration de la sécurité des e-mails de notification d’élément de travail
Nous avons apporté une amélioration de la sécurité aux e-mails de notification Azure DevOps en désactivant les liens cliquables dans les commentaires et d'autres champs de texte volumineux.
Les liens sont toujours inclus dans l’e-mail, mais ils ne peuvent plus être cliqués. Pour suivre un lien, ouvrez d’abord l’élément de travail dans Azure DevOps, puis accédez au lien à partir de là. Cette modification permet de réduire le risque d’hameçonnage et d’autres liens malveillants ouverts directement à partir des e-mails de notification.
Azure Repos
GitHub Copilot Révision du code (préversion publique)
GitHub Copilot Code Review pour Azure Repos est désormais en préversion publique et disponible pour tous les clients d’Azure DevOps, sans inscription préalable pour un accès anticipé. Copilot Code Review intègre directement des retours générés par l’IA dans le flux de travail des pull requests, aidant les équipes à identifier les problèmes et à appliquer les normes de code de manière plus cohérente.
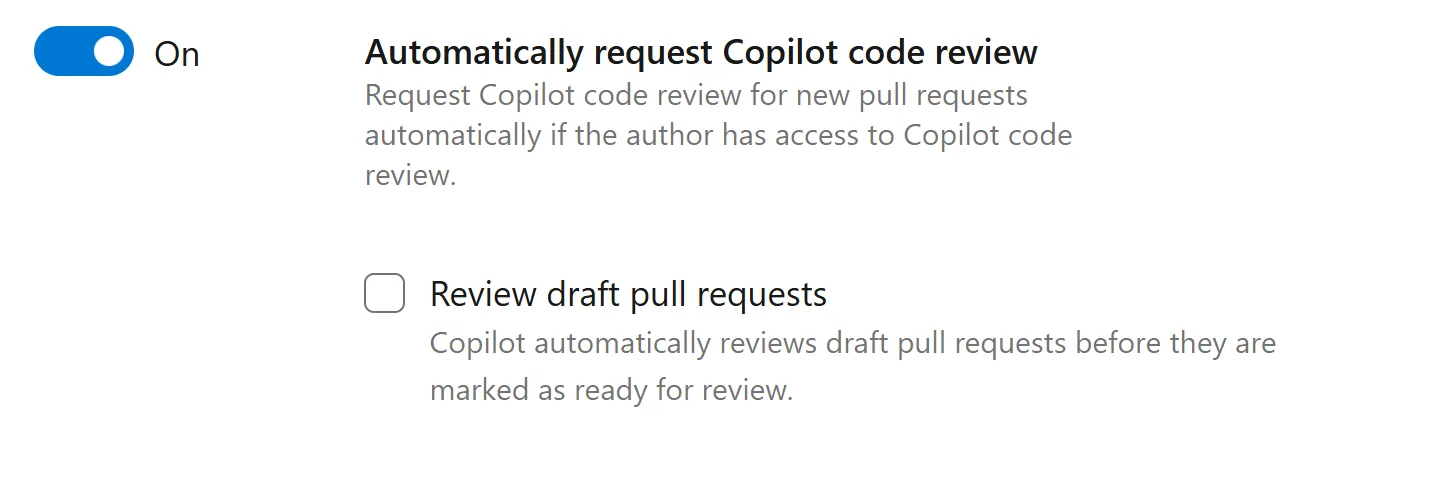
Avant de commencer, lisez la documentation officielle pour plus d’informations sur le fonctionnement de Copilot révision du code, sur la façon de l’activer et sur les attentes relatives à l’utilisation et à la facturation.
La préversion publique présente également plusieurs améliorations basées sur les commentaires de la préversion technique :
- Activation flexible : activez Copilot Code Review à l’échelle de l’organisation, du projet ou du dépôt individuel.
- Prise en charge des pools DevOps managés : exécutez des révisions à l’aide d’un pool DevOps managé configuré au lieu d’agents hébergés par Microsoft.
- Instructions personnalisées : définissez des normes de codage spécifiques à l’organisation, au projet, au dépôt ou au chemin d’accès pour Copilot à prendre en compte lors des révisions.
- Révisions automatiques : utilisez des stratégies de branche pour passer automatiquement en revue les nouvelles demandes de tirage, y compris les demandes de tirage provisoires.
- Meilleure visibilité des coûts : suivez les coûts de révision de code Copilot par Azure DevOps projet à l’aide de balises Gestion des coûts Azure et d’alertes budgétaires.
- Bientôt disponible : consultez les journaux des échecs ainsi que les niveaux de révision configurables Lite et Balanced.
Azure DevOps Enterprise Live Migrations (préversion publique)
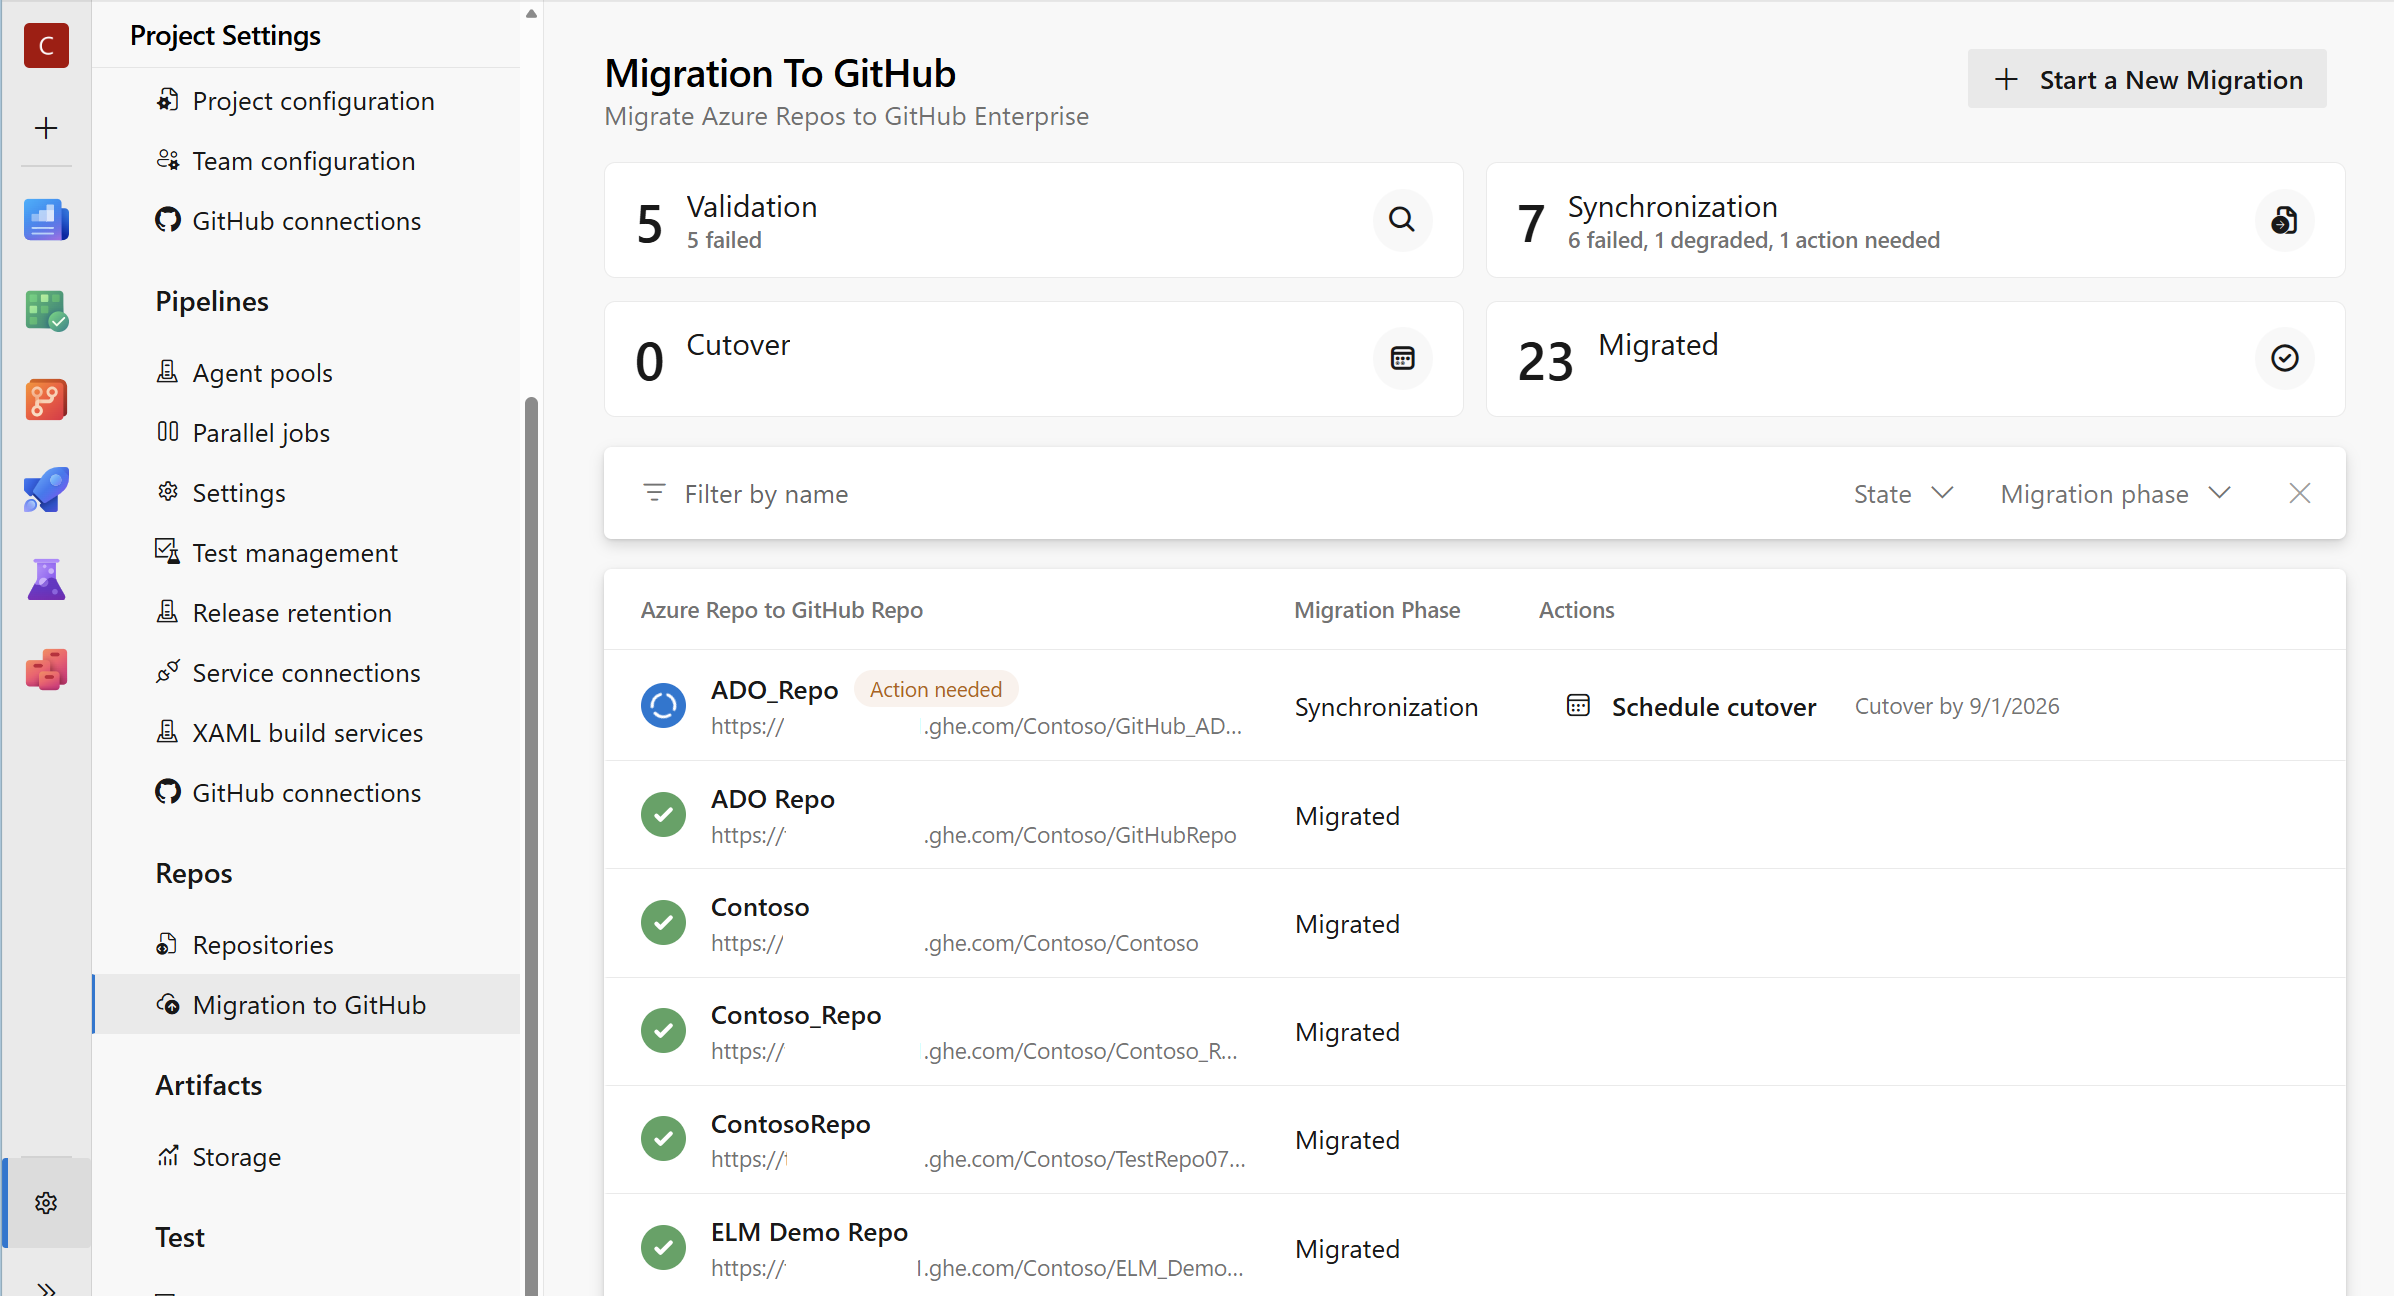
Azure DevOps Enterprise Live Migrations est désormais en préversion publique. Enterprise Live Migrations aide les organisations à déplacer des référentiels d’Azure DevOps vers GitHub Enterprise Cloud avec résidence des données, tout en minimisant les perturbations pour les développeurs grâce à une synchronisation continue et à un processus de basculement contrôlé. Il prend en charge la migration de l’historique des référentiels, des branches, des étiquettes, des métadonnées de demande de tirage et des stratégies de branche, tout en permettant aux équipes de continuer à utiliser Azure Pipelines et Azure Boards pendant leur transition. En savoir plus sur Enterprise Live Migrations.
Titres automatiques pour les pull requests comportant plusieurs commits
Lors de la création d’une pull request avec plusieurs commits, le titre de la pull request est désormais renseigné automatiquement à partir du nom de la branche source. Cela fournit une valeur par défaut utile au lieu de laisser le titre vide.
L’option existante Ajouter des messages de commit reste disponible pour ajouter des messages de commit à la description de la pull request.
Azure Pipelines
Tester les tâches de pipeline sans exécuteurs Node.js non pris en charge
Node.js 6, 10 et 16 ont atteint la fin du support et sont prévus pour la suppression de l’agent Azure Pipelines le 24 novembre 2026. Vous pouvez désormais identifier les pipelines qui dépendent de ces runners avant qu’ils ne soient supprimés.
Dans Paramètres de l’organisation>Pipelines>, sous Restrictions de tâche, activez Restreindre les versions de Node.js non prises en charge dans les tâches de pipeline. Lorsque cette option est activée, les tâches qui ciblent Node.js 6, 10 ou 16 s’exécutent sur un exécuteur de Node.js disponible plus récent. Le journal de pipeline vous avertit des tâches affectées afin de pouvoir les tester et les mettre à jour.
Important
Une tâche écrite pour un exécuteur de Node.js non pris en charge peut échouer ou se comporter de manière inattendue sur un exécuteur plus récent. Mettez à jour les tâches personnalisées pour utiliser une version de Node.js prise en charge avant la suppression des exécuteurs non pris en charge.
Pour plus d’informations, consultez Restreindre les versions de Node.js qui ne sont plus prises en charge dans les tâches de pipeline.
Le socket Docker n’est plus mappé par défaut pour les travaux de conteneur Linux
Pour améliorer la sécurité en suivant le principe du privilège minimum, à partir de Azure Pipelines agent version 5.279.0, la valeur par défaut est false celle des travaux de mapDockerSocket conteneur s’exécutant sur des agents Linux. Après cette modification, le socket Docker hôte (/var/run/docker.sock) n’est pas monté dans le conteneur de travaux par défaut sur les agents Linux.
Note
Si votre tâche de conteneur exécute des commandes Docker sur le démon hôte (Docker-in-container), activez explicitement cette option en définissant mapDockerSocket sur true dans la ressource de conteneur, sinon votre pipeline échouera.
Pour utiliser le socket Docker hôte, optez explicitement en définissant mapDockerSocket: true sur la ressource de conteneur.
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
Les tâches de conteneur qui n’utilisent pas le comportement Docker dans le conteneur ne nécessitent aucune intervention. Pour plus d’informations, consultez mappage de socket Docker.
Wiki
Recherche wiki plus rapide par titre de page
La recherche de pages wiki par titre est désormais plus rapide et plus réactive, en particulier pour les projets avec de grands wikis.
Cette amélioration réduit le temps nécessaire à la recherche d’un wiki pour la première fois et accélère le filtrage des pages dans l’expérience wiki, y compris l’arborescence des pages, la boîte de dialogue déplacement de page et la saisie semi-automatique des liens.
Azure DevOps récupère désormais les informations nécessaires aux recherches de titre de page directement à partir de la base de données wiki, ce qui évite de devoir télécharger et traiter l’arborescence Git complète. Si les données de recherche optimisées ne sont pas disponibles, Azure DevOps utilise automatiquement la méthode de recherche existante.
Étapes suivantes
Note
Ces fonctionnalités seront déployées au cours des deux à trois prochaines semaines. Allez à Azure DevOps et regardez.
Comment fournir des commentaires
Nous voulons entendre ce que vous pensez de ces fonctionnalités. Utilisez le menu d’aide pour signaler un problème ou fournir une suggestion.
Vous pouvez également obtenir des conseils et répondre à vos questions par la communauté sur Stack Overflow.