Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Azure DevOps est désormais disponible dans Microsoft Copilot Cowork, permettant d’intégrer les work items, les pull requests, les plans de test, les pipelines et bien plus encore à l’expérience Copilot. En outre, la correction automatique Agentic est désormais en préversion publique, aidant les développeurs à résoudre les alertes de dépendance et d’analyse du code à l’aide de l’agent de codage Copilot pour rédiger des correctifs en tant que demandes de tirage.
Pour plus d’informations, consultez les notes de publication.
General
Sécurité avancée GitHub pour Azure DevOps
- Agentic Autofix maintenant en préversion publique
- Rejeter des alertes de sécurité en lot via l’API REST
- Modifications codeQL pour macOS 27, Xcode 27 et Swift 6.4
- Les métriques de vue d’ensemble de la sécurité sont généralement disponibles
- Configuration requise pour l’accès au pipeline pour les appels à l’API Advanced Security
Azure Boards
Azure Repos
- Voir qui a résolu ou réactivé un commentaire de pull request
- Filtrer les commentaires de pull request par nom
General
Azure DevOps désormais disponible dans Microsoft Copilot Cowork
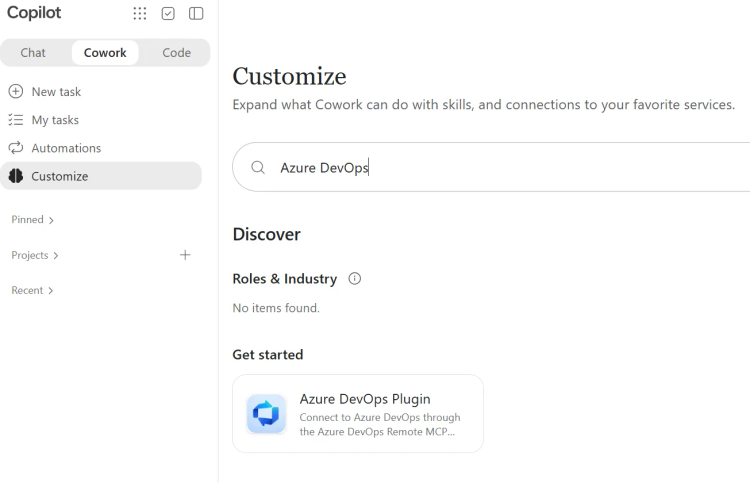
Le plug-in Azure DevOps est désormais disponible dans Microsoft Copilot Cowork, ce qui vous permet d’interagir avec vos projets Azure DevOps directement à partir de Copilot. Vous pouvez accéder aux éléments de travail, aux pull requests, aux plans de test, aux pipelines et bien plus encore sans basculer entre les applications. Le plug-in inclut également des compétences intégrées pour vous aider à passer en revue votre backlog, les bogues de triage et à transformer les demandes de fonctionnalités en éléments de travail structurés.
Vous pouvez également utiliser Azure DevOps avec d’autres contenus Microsoft 365. Par exemple, Collègue peut transformer un document de configuration requise en fonctionnalité avec des éléments de travail connexes ou utiliser des notes de réunion pour ajouter des commentaires à des éléments de travail existants.
Pour commencer, ouvrez Personnaliser dans Copilot Collègue, installez le plug-in Azure DevOps et connectez-le à votre organisation Azure DevOps.
Note
La disponibilité dépend de l'accès de votre organisation à Copilot Cowork.
Sécurité avancée GitHub pour Azure DevOps
Correction automatique agentique maintenant en préversion publique
Autofix agentique pour GitHub Advanced Security pour Azure DevOps est désormais disponible en préversion publique et prend en charge à la fois les vulnérabilités détectées par l’analyse des dépendances et les alertes d’analyse du code. Après l’activation, sélectionnez Générer un correctif sur une alerte. L’agent de codage Copilot utilise le contexte de votre référentiel pour rédiger un correctif dans une demande de tirage( pull request), ce qui facilite la révision et la validation des modifications avant la fusion.
Pour plus d’informations, consultez Copilot Autofix pour les alertes de sécurité du code.
Ignorer par lot les alertes de sécurité via l’API REST
Vous pouvez désormais ignorer jusqu’à 100 GitHub Advanced Security pour les alertes Azure DevOps dans une seule requête d’API REST, ce qui réduit le nombre d’appels nécessaires pour automatiser le tri des alertes. Chaque requête cible un référentiel et un type d’alerte, avec un motif de rejet et un commentaire facultatif pour chaque alerte.
Pour plus d’informations sur cette requête, consultez la documentation de l’API Alerts Batch - Update.
Les métriques de vue d’ensemble de la sécurité sont généralement disponibles
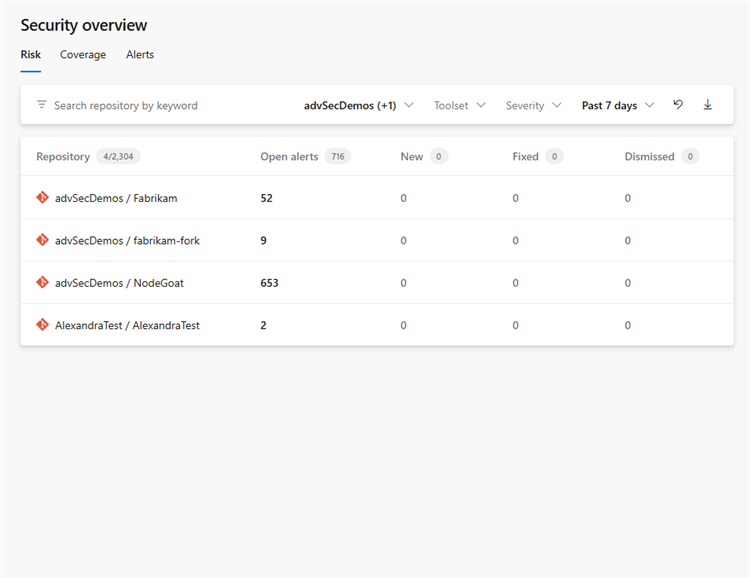
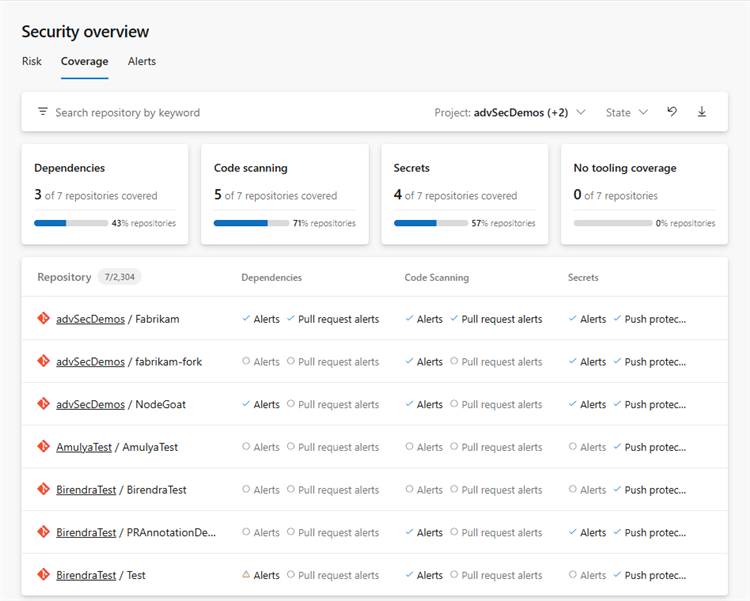
Les pages de risque et de couverture de la sécurité affichent désormais les métriques de cumul à l’échelle de l’organisation pour l’exposition des alertes et la couverture de l’analyse. Appliquez des filtres pour affiner les résultats et comprendre votre posture de sécurité.
Risque :
Couverture :
Exigences d’accès au pipeline pour les appels à l’API Advanced Security
Azure Pipelines qui interrogent les données Advanced Security peuvent renvoyer des erreurs d'autorisation ou des résultats incomplets si le travail ne référence pas chaque référentiel qu'il interroge. Dans YAML, référencez chaque référentiel requis dans le travail avec une étape checkout ou, pour une utilisation de script uniquement, une entrée uses.repositories.
Pour référencer un référentiel en utilisant checkout :
jobs:
- job: SecurityScan
  steps:
  - checkout: self
  - checkout: git://FabrikamProject/FabrikamTools
  - script: echo "Run your Advanced Security API call here"
Ou, pour y faire référence sans faire de checkout :
resources:
  repositories:
  - repository: FabrikamTools
    type: git
    name: FabrikamProject/FabrikamTools

jobs:
- job: SecurityScan
  uses:
    repositories:
    - FabrikamTools
  steps:
  - script: echo "Run your Advanced Security API call here"
Pour plus d’informations sur l’accès aux référentiels, consultez Protéger l’accès aux référentiels dans des pipelines YAML.
Modifications codeQL pour macOS 27, Xcode 27 et Swift 6.4
CodeQL ne peut pas effectuer d’extraction trace avec Xcode 27 pour C/C++, C#, Go, Java, Kotlin ou Swift ; l’extraction tracée peut également être indisponible sur macOS 27. Swift 6.4 n’est pris en charge sur aucune plateforme. Pour maintenir l’exécution des analyses, épinglez des flux de travail à macOS 26 ou version antérieure et Xcode 26 ou version antérieure. Pour C/C++, C# et Java, le mode sans compilation évite le suivi de build. La prise en charge des Mac basés sur Intel devrait être abandonnée à la mi-décembre 2026.
Lisez l’annonce de compatibilité CodeQL.
Azure Boards
Événements d’audit améliorés pour les modifications de chemin d’accès de zone et d’itération
Azure Boards a amélioré la façon dont il enregistre les modifications de chemin d’accès de zone et d’itération dans le journal d’audit.
- Les événements d’audit sont enregistrés uniquement pour les modifications réussies. Auparavant, les tentatives ayant échoué de renommage ou de déplacement d’une zone ou d’un chemin d’itération pouvaient toujours générer un événement d’audit. À présent, les événements sont enregistrés uniquement lorsqu’une modification est effectuée avec succès.
- Plus de détails dans chaque événement d’audit. Les événements d’audit incluent désormais le nom, l’ID et l’identificateur du nœud avant et après la modification, ce qui facilite l’affichage des modifications et de l’emplacement du nœud.
Azure Repos
Voir qui a résolu ou réactivé un commentaire de pull request
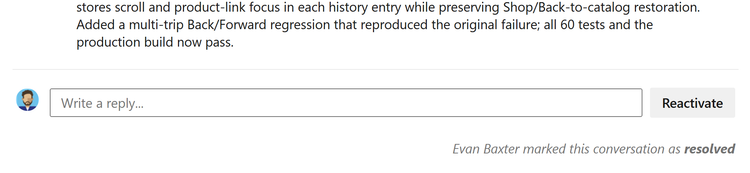
Les commentaires de demande de tirage affichent désormais une étiquette montrant qui a résolu ou réactivé le commentaire, ce qui facilite le suivi des modifications et le suivi des discussions.
Filtrer les commentaires de pull request par nom
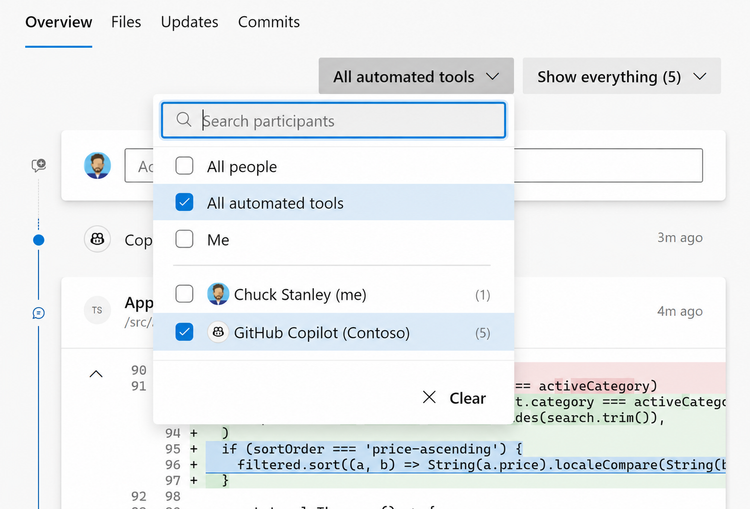
Vous pouvez désormais filtrer les commentaires de pull request par participant, y compris les outils automatisés tels que GitHub Copilot Code Review. Cette fonctionnalité vous permet de vous concentrer plus facilement sur les commentaires qui vous intéressent en montrant des commentaires provenant de réviseurs spécifiques ou en masquant des commentaires à partir d’outils automatisés.
Étapes suivantes
Note
Ces fonctionnalités seront déployées au cours des deux à trois prochaines semaines.
Allez à Azure DevOps et regardez.
Comment fournir des commentaires
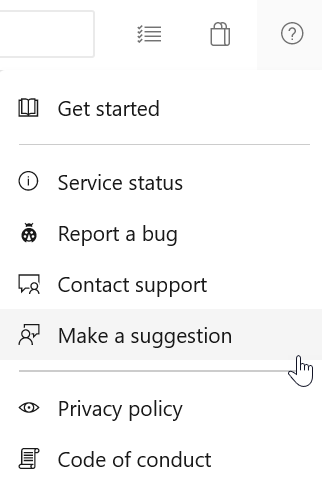
Nous voulons entendre ce que vous pensez de ces fonctionnalités. Utilisez le menu d’aide pour signaler un problème ou fournir une suggestion.
Vous pouvez également obtenir des conseils et obtenir des réponses à vos questions de la part de la communauté sur Stack Overflow.