Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Azure Event Hubs fournit le chiffrement des données au repos avec stockage Azure Service Encryption (Azure SSE). Le service Event Hubs utilise stockage Azure pour stocker les données. Toutes les données stockées dans stockage Azure sont chiffrées à l’aide de clés gérées par Microsoft. Si vous utilisez votre propre clé (également appelée Bring Your Own Key (BYOK) ou clé gérée par le client), les données restent chiffrées grâce à la clé gérée par Microsoft, mais la clé gérée par Microsoft est également chiffrée en utilisant la clé gérée par le client. Cette fonctionnalité vous permet de créer, faire pivoter, désactiver et révoquer l'accès aux clés gérées par le client, utilisées pour chiffrer les clés gérées par Microsoft. L'activation de la fonctionnalité BYOK sur votre espace de noms ne s'effectue qu'une seule fois.
Important
- La fonctionnalité BYOK est prise en charge par les niveaux Premium et dédié d’Event Hubs.
- Vous pouvez activer le chiffrement uniquement pour les espaces de noms nouveaux ou vides. Si l’espace de noms contient des Event Hubs, l’opération de chiffrement échoue.
Vous pouvez utiliser Azure Key Vault (y compris Azure Key Vault module de sécurité matérielle managée) pour gérer vos clés et auditer l’utilisation de vos clés. Vous pouvez créer vos propres clés et les stocker dans un key vault, ou vous pouvez utiliser les API Azure Key Vault pour générer des clés. Pour plus d’informations sur Azure Key Vault, consultez Qu’est-ce que Azure Key Vault ?
Cet article explique comment configurer un key vault avec des clés gérées par le client à l’aide du Azure portal. Pour apprendre à créer un coffre-fort à clés en utilisant le portail Azure, consultez Quickstart : Créer un Azure Key Vault à l’aide du portail Azure.
Prerequisites
- Un abonnement Azure. Si vous n’en avez pas, créez un compte gratuit avant de commencer.
- Un espace de noms Event Hubs de niveau premium ou dédié, nouveau ou vide. Vous pouvez activer le chiffrement uniquement pour les espaces de noms nouveaux ou vides. Pour le palier dédié, un cluster dédié aux Event Hubs.
- Un coffre de clés (ou Azure Key Vault Managed HSM) avec la protection contre la suppression réversible et la purge activée. La suppression douce est activée par défaut sur tous les coffres à clés ; Vous devez activer la protection contre la purge séparément.
Activer les clés gérées par le client (Azure portal)
Pour activer les clés gérées par le client dans le Azure portal, procédez comme suit. Si vous utilisez le niveau dédié, accédez d’abord à votre cluster Event Hubs Dedicated.
Sélectionnez l'espace de noms sur lequel vous souhaitez activer la fonctionnalité BYOK.
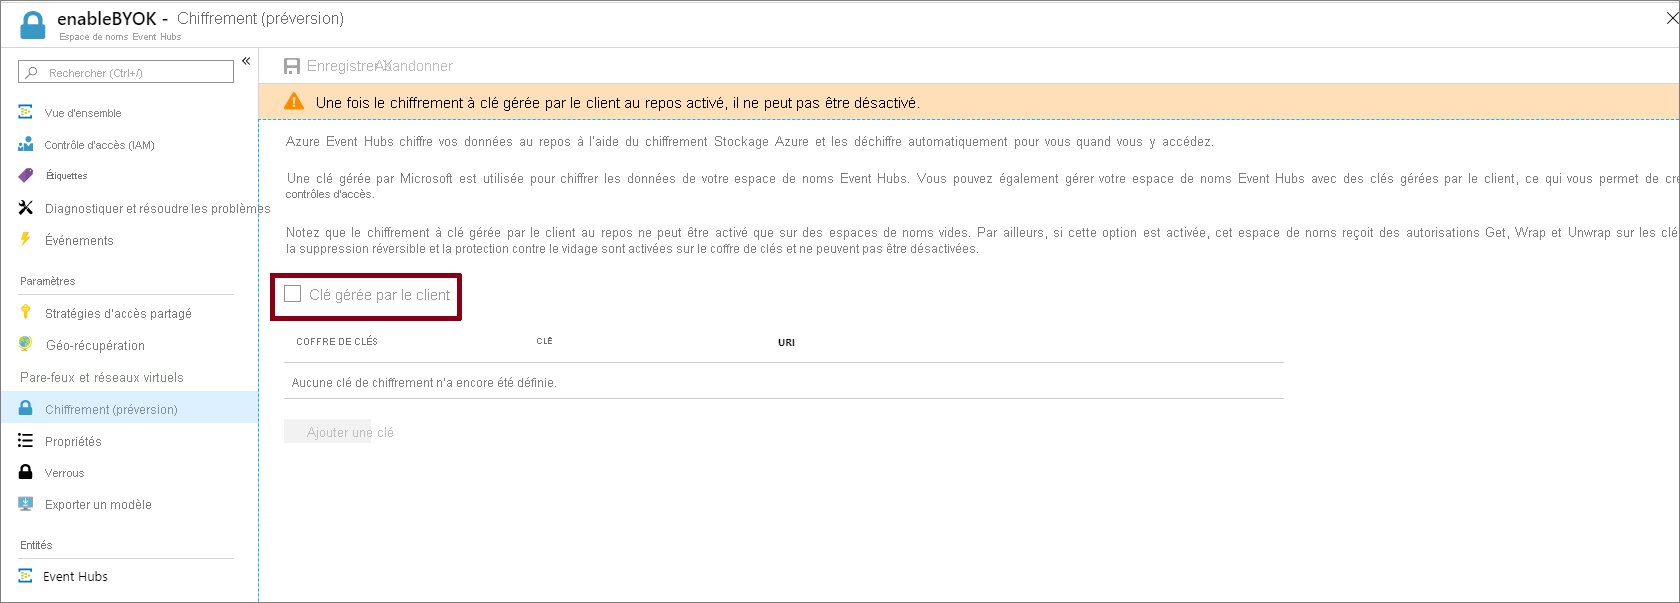
Sur la page Paramètres de votre espace de noms Event Hubs, sélectionnez Chiffrement.
Sélectionnez Clé de chiffrement gérée par le client au repos, comme indiqué sur l'illustration suivante.
Remarque
Actuellement, vous ne pouvez pas configurer Azure Key Vault HSM managé via le portail.
Configurer un Key Vault avec des clés
Après avoir activé les clés gérées par le client, vous devez associer la clé gérée par le client à votre espace de noms Azure Event Hubs. Event Hubs prend uniquement en charge Azure Key Vault. Si vous activez l’option Cryptage avec clé gérée par le client dans la section précédente, vous devez importer la clé dans Azure Key Vault. La suppression réversible et la protection contre le vidage doivent aussi été activées pour le coffre de clés. Vous pouvez configurer ces paramètres en utilisant PowerShell ou Azure CLI.
Créer un coffre de clés ou un HS managé Key Vault
Important
L’utilisation de clés gérées par le client avec Azure Event Hubs nécessite que le coffre-fort des clés dispose à la fois de la protection contre la suppression douce et la protection contre la purge activée. La suppression réversible est activée par défaut sur tous les coffres de clés et ne peut pas être désactivée. La protection contre la purge n’est pas activée par défaut. Lorsque vous créez un nouveau coffre-fort à clé dans le portail Azure, vous pouvez activer la protection contre la purge lors de la création. Si vous devez activer la protection contre la purge sur un coffre de clés existant, utilisez soit PowerShell, soit Azure CLI.
Pour créer un coffre de clés, suivez le guide de démarrage rapide du service Azure Key Vault Quickstart. Pour plus d’informations sur l’importation de clés existantes, consultez About les clés, les secrets et les certificats.
La suppression réversible est activée par défaut. Pour activer la protection contre la purge lors de la création d’un coffre, utilisez la commande az keyvault create.
az keyvault create --name ContosoVault --resource-group ContosoRG --location westus --enable-purge-protection truePour ajouter une protection contre les vidages à un coffre existant, utilisez la commande de mise à jour az-keyvault .
az keyvault update --name ContosoVault --resource-group ContosoRG --enable-purge-protection true
Créer des clés
Pour créer des clés, procédez comme suit :
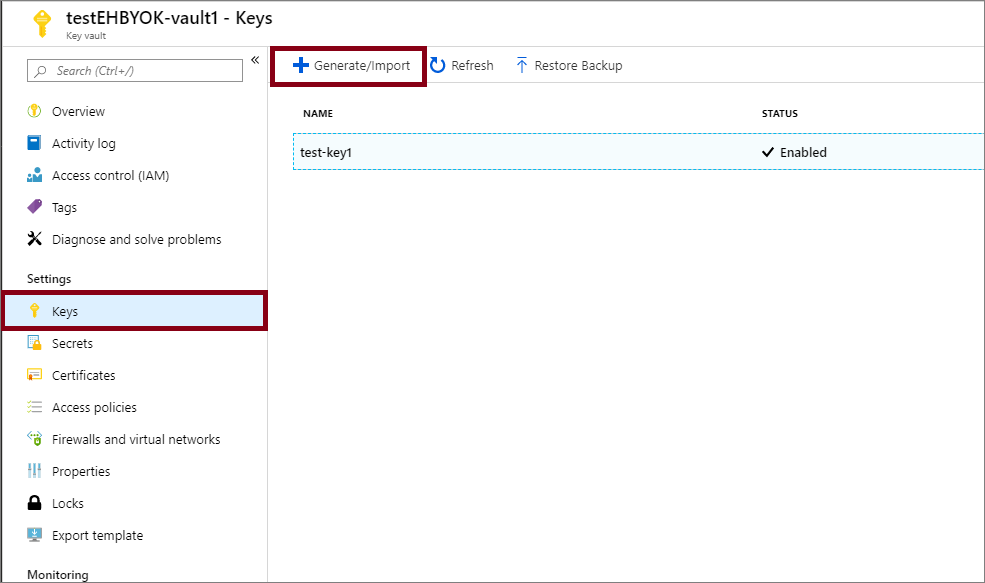
Pour créer une clé, sélectionnez Générer/Importer dans le menu Clés sous Paramètres.
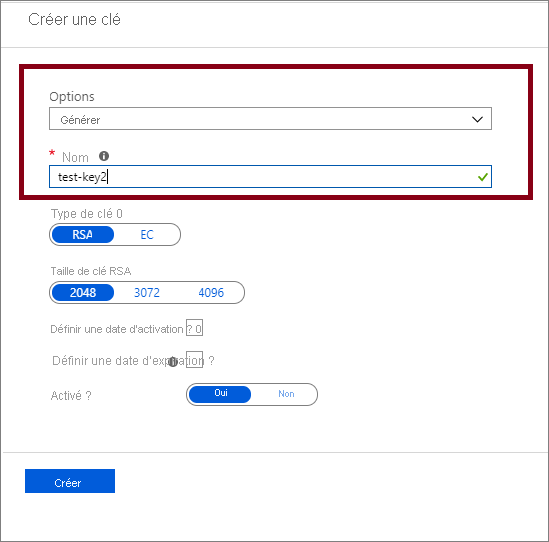
Définissez Options sur Générer et donnez un nom à la clé.
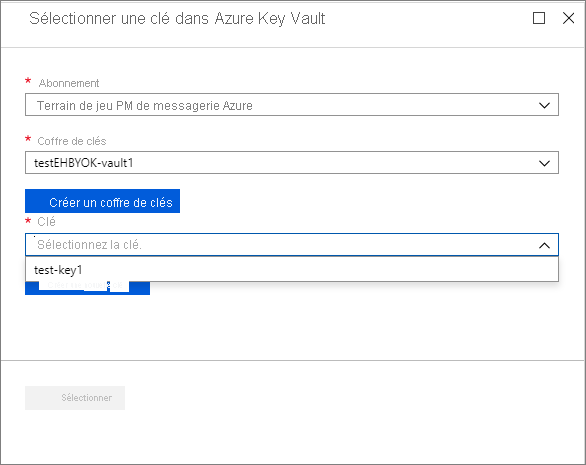
Sélectionnez cette clé pour l’associer à l’espace de noms Event Hubs pour le chiffrement depuis la liste déroulante.
Remarque
À des fins de redondance, vous pouvez ajouter jusqu’à trois clés. Si l’une des clés expire ou n’est plus accessible, les autres clés sont utilisées pour le chiffrement.
Remplissez les détails de la touche et sélectionnez Select. Cette étape permet de chiffrer la clé gérée par Microsoft avec votre clé (clé gérée par le client).
Identités managées
Il existe deux types d’identités managées que vous pouvez assigner à un espace de noms Event Hubs.
Affecté par le système : vous pouvez activer une identité managée directement sur un espace de noms Event Hubs. Lorsque vous activez une identité managée affectée par le système, une identité est créée dans Microsoft Entra, liée au cycle de vie de cet espace de noms Event Hubs. Par conséquent, lorsque l'espace de nommage est supprimé, Azure supprime automatiquement l'identité pour vous. Par défaut, seule cette ressource Azure (espace de nom) peut utiliser cette identité pour demander des jetons à Microsoft Entra ID.
Utilisateur affecté : vous pouvez également créer une identité managée en tant que ressource Azure autonome, appelée identité affectée par l’utilisateur. Vous pouvez créer une identité managée affectée par l’utilisateur et l’attribuer à un ou plusieurs espace(s) de noms Event Hubs. Une identité managée affectée par l’utilisateur est gérée séparément des ressources qui l’utilisent. Elles ne sont pas liées au cycle de vie de l’espace de noms. Vous pouvez explicitement supprimer une identité affectée par l’utilisateur lorsque vous n’en n’avez plus besoin.
Pour plus d’informations, consultez Quelles sont les identités managées pour les ressources Azure ?.
Chiffrer en utilisant les identités affectées par le système (modèle)
Cette section montre comment accomplir les tâches suivantes en utilisant les modèles Azure Resource Manager :
- Créez un espace de noms Event Hubs avec une identité du service managé.
- Créez un coffre de clés et accordez à l'identité de service l'accès au coffre de clés.
- Mettez à jour l’espace de noms Event Hubs avec les informations du coffre de clés (clé/valeur).
Créer un cluster et un espace de noms Event Hubs avec une identité du service managé
Cette section montre comment créer un espace de noms Azure Event Hubs avec l’identité de service managé en utilisant un modèle Azure Resource Manager et PowerShell.
Créez un modèle Azure Resource Manager pour créer un espace de noms Event Hubs avec une identité de service managée. Nommez le fichier : CreateEventHubClusterAndNamespace.json.
{
   "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#",
   "contentVersion":"1.0.0.0",
   "parameters":{
      "clusterName":{
         "type":"string",
         "metadata":{
            "description":"Name for the Event Hub cluster."
         }
      },
      "namespaceName":{
         "type":"string",
         "metadata":{
            "description":"Name for the Namespace to be created in cluster."
         }
      },
      "location":{
         "type":"string",
         "defaultValue":"[resourceGroup().location]",
         "metadata":{
            "description":"Specifies the Azure location for all resources."
         }
      }
   },
   "resources":[
      {
         "type":"Microsoft.EventHub/clusters",
         "apiVersion":"2018-01-01-preview",
         "name":"[parameters('clusterName')]",
         "location":"[parameters('location')]",
         "sku":{
            "name":"Dedicated",
            "capacity":1
         }
      },
      {
         "type":"Microsoft.EventHub/namespaces",
         "apiVersion":"2018-01-01-preview",
         "name":"[parameters('namespaceName')]",
         "location":"[parameters('location')]",
         "identity":{
            "type":"SystemAssigned"
         },
         "sku":{
            "name":"Standard",
            "tier":"Standard",
            "capacity":1
         },
         "properties":{
            "isAutoInflateEnabled":false,
            "maximumThroughputUnits":0,
            "clusterArmId":"[resourceId('Microsoft.EventHub/clusters', parameters('clusterName'))]"
         },
         "dependsOn":[
            "[resourceId('Microsoft.EventHub/clusters', parameters('clusterName'))]"
         ]
      }
   ],
   "outputs":{
      "EventHubNamespaceId":{
         "type":"string",
         "value":"[resourceId('Microsoft.EventHub/namespaces',parameters('namespaceName'))]"
      }
   }
}
Créez un fichier de paramètres de modèle nommé : CreateEventHubClusterAndNamespaceParams.json.
Remarque
Remplacez les valeurs suivantes :
-
<EventHubsClusterName>- Nom de votre cluster Event Hubs -
<EventHubsNamespaceName>- Nom de votre espace de noms Event Hubs -
<Location>- Emplacement de votre espace de noms "Event Hubs"
{ "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentParameters.json#", "contentVersion":"1.0.0.0", "parameters":{ "clusterName":{ "value":"<EventHubsClusterName>" }, "namespaceName":{ "value":"<EventHubsNamespaceName>" }, "location":{ "value":"<Location>" } } }-
Exécutez la commande PowerShell suivante pour déployer le modèle afin de créer un espace de noms Event Hubs. Ensuite, récupérez l’ID de l’espace de noms Event Hubs pour l’utiliser ultérieurement. Remplacez
{MyRG}par le nom du groupe de ressources avant d'exécuter la commande.$outputs = New-AzResourceGroupDeployment -Name CreateEventHubClusterAndNamespace -ResourceGroupName {MyRG} -TemplateFile ./CreateEventHubClusterAndNamespace.json -TemplateParameterFile ./CreateEventHubClusterAndNamespaceParams.json $EventHubNamespaceId = $outputs.Outputs["eventHubNamespaceId"].value
Autorisez l'identité d'espace de noms Event Hubs à accéder au coffre de clés.
Définissez la politique d’accès au coffre-fort de clés afin que l’identité gérée de l’espace de noms du Event Hub puisse accéder aux clés du coffre-fort. Utilisez l’ID de l’espace de noms Event Hubs de la section précédente.
Remarque
Ces étapes supposent que le coffre de clés utilise le modèle d’autorisation de la stratégie d’accès. Si votre Key vault utilise le modèle de permissions de contrôle d’accès basé sur les rôles (RBAC) Azure, attribuez plutôt le rôle d’utilisateur de chiffrement du service Key Vault Crypto à l’identité gérée. Pour plus d’informations, voir Fournir l’accès aux clés, certificats et secrets de Key Vault avec Azure RBAC.
$identity = (Get-AzResource -ResourceId $EventHubNamespaceId -ExpandProperties).Identity

Set-AzKeyVaultAccessPolicy -VaultName {keyVaultName} -ResourceGroupName {RGName} -ObjectId $identity.PrincipalId -PermissionsToKeys get,wrapKey,unwrapKey,list
Chiffrer les données dans l’espace de noms Event Hubs avec une clé gérée par le client à partir de key vault
Terminez la procédure suivante :
- Créez un espace de noms premium avec une identité gérée.
- Créez un coffre-fort à clés et accordez à l’identité gérée l’accès au coffre-fort.
À cette étape, vous mettez à jour l’espace de noms des Event Hubs avec les informations du key vault.
Créez un fichier JSON nommé CreateEventHubClusterAndNamespace.json avec le contenu suivant :
{
   "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#",
   "contentVersion":"1.0.0.0",
   "parameters":{
      "clusterName":{
         "type":"string",
         "metadata":{
            "description":"Name for the Event Hub cluster."
         }
      },
      "namespaceName":{
         "type":"string",
         "metadata":{
            "description":"Name for the Namespace to be created in cluster."
         }
      },
      "location":{
         "type":"string",
         "defaultValue":"[resourceGroup().location]",
         "metadata":{
            "description":"Specifies the Azure location for all resources."
         }
      },
      "keyVaultUri":{
         "type":"string",
         "metadata":{
            "description":"URI of the KeyVault."
         }
      },
      "keyName":{
         "type":"string",
         "metadata":{
            "description":"KeyName."
         }
      }
   },
   "resources":[
      {
         "type":"Microsoft.EventHub/namespaces",
         "apiVersion":"2018-01-01-preview",
         "name":"[parameters('namespaceName')]",
         "location":"[parameters('location')]",
         "identity":{
            "type":"SystemAssigned"
         },
         "sku":{
            "name":"Standard",
            "tier":"Standard",
            "capacity":1
         },
         "properties":{
            "isAutoInflateEnabled":false,
            "maximumThroughputUnits":0,
            "clusterArmId":"[resourceId('Microsoft.EventHub/clusters', parameters('clusterName'))]",
            "encryption":{
               "keySource":"Microsoft.KeyVault",
               "keyVaultProperties":[
                  {
                     "keyName":"[parameters('keyName')]",
                     "keyVaultUri":"[parameters('keyVaultUri')]"
                  }
               ]
            }
         }
      }
   ]
}
Créez un fichier de paramètres de modèle : UpdateEventHubClusterAndNamespaceParams.json.
Remarque
Remplacez les valeurs suivantes :
-
<EventHubsClusterName>- Nom de votre cluster Event Hubs -
<EventHubsNamespaceName>- Nom de votre espace de noms Event Hubs -
<Location>- Emplacement de votre espace de noms "Event Hubs" -
<KeyVaultName>- Nom de votre coffre-fort de clés -
<KeyName>- Nom de la clé dans le coffre de clés
{ "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentParameters.json#", "contentVersion":"1.0.0.0", "parameters":{ "clusterName":{ "value":"<EventHubsClusterName>" }, "namespaceName":{ "value":"<EventHubsNamespaceName>" }, "location":{ "value":"<Location>" }, "keyName":{ "value":"<KeyName>" }, "keyVaultUri":{ "value":"https://<KeyVaultName>.vault.azure.net" } } }-
Exécutez la commande PowerShell suivante pour déployer le modèle Resource Manager. Remplacez
{MyRG}par le nom de votre groupe de ressources avant d’exécuter la commande.New-AzResourceGroupDeployment -Name UpdateEventHubNamespaceWithEncryption -ResourceGroupName {MyRG} -TemplateFile ./UpdateEventHubClusterAndNamespace.json -TemplateParameterFile ./UpdateEventHubClusterAndNamespaceParams.json
Chiffrer à l’aide des identités affectées par l’utilisateur (modèle)
- Créer uneidentité attribuée par l'utilisateur.
- Créez un coffre-fort à clés et accordez l’accès à l’identité attribuée par l’utilisateur via des politiques d’accès.
- Créer un espace de noms Event Hubs à l’aide des informations de l’identité affectée par l’utilisateur et du coffre de clés.
Créer une identité attribuée par l’utilisateur
Suivez les instructions dans Gérer les identités gérées attribuées par l’utilisateur pour créer une identité attribuée par l’utilisateur. Vous pouvez créer une identité attribuée par l’utilisateur en utilisant le portail Azure, Azure CLI, Azure PowerShell, un modèle Azure Resource Manager, ou REST.
Remarque
Vous pouvez affecter jusqu’à 4 identités utilisateur à un espace de noms. Azure supprime ces associations lorsque vous supprimez l’espace de noms ou que vous définissez identity -> type sur None dans le modèle.
Accorder l'accès à l'identité attribuée à l'utilisateur
Obtenez l’ID principal du service pour l’identité utilisateur en exécutant la commande PowerShell suivante. Dans l’exemple,
ud1c’est l’identité attribuée par l’utilisateur que vous utilisez pour le chiffrement.$servicePrincipal=Get-AzADServicePrincipal -SearchString "ud1"Accordez à l’identité affectée à l’utilisateur l’accès au coffre de clés en affectant une stratégie d’accès.
Set-AzKeyVaultAccessPolicy -VaultName {keyVaultName} -ResourceGroupName {RGName} -ObjectId $servicePrincipal.Id -PermissionsToKeys get,wrapKey,unwrapKey,listRemarque
Vous pouvez ajouter jusqu’à 3 clés, mais l’identité utilisateur utilisée pour le chiffrement doit être la même pour toutes les clés. Actuellement, seule l’identité de chiffrement unique est prise en charge.
Créer un espace de noms Event Hubs à l’aide des informations de l’identité affectée par l’utilisateur et du coffre de clés
Cette section vous donne un exemple qui vous montre comment effectuer les tâches suivantes en utilisant un modèle Azure Resource Manager.
Assignez une identité managée par l’utilisateur à un espace de noms Event Hubs.
            "identity": {
                "type": "UserAssigned",
                "userAssignedIdentities": {
                    "[parameters('identity').userAssignedIdentity]": {}
                }
            },
Activez le chiffrement sur l’espace de noms en spécifiant une clé de votre coffre de clés et l'identité gérée par l'utilisateur pour accéder à la clé.
                "encryption":{
                   "keySource":"Microsoft.KeyVault",
                   "keyVaultProperties":[
                        {
                            "keyName": "[parameters('keyName')]",
                            "keyVaultUri": "[parameters('keyVaultUri')]",
                            "identity": {
                                "userAssignedIdentity": "[parameters('identity').userAssignedIdentity]"
                            }
                        }
                   ]
                }
Créez un fichier JSON nommé CreateEventHubsNamespaceWithUserIdentityAndEncryption.json avec le contenu suivant :
{
   "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#",
   "contentVersion":"1.0.0.0",
   "parameters":{
    "clusterName":{
        "type":"string",
         "metadata":{
            "description":"Name for the Event Hub cluster."
         }
      },
      "namespaceName":{
         "type":"string",
         "metadata":{
            "description":"Name for the Namespace to be created in cluster."
         }
      },
      "location":{
         "type":"string",
         "defaultValue":"[resourceGroup().location]",
         "metadata":{
            "description":"Specifies the Azure location for all resources."
         }
      },
      "keyVaultUri":{
         "type":"string",
         "metadata":{
            "description":"URI of the KeyVault."
         }
      },
      "keyName":{
         "type":"string",
         "metadata":{
            "description":"KeyName."
         },
     "identity": {
        "type": "Object",
        "defaultValue": {
            "userAssignedIdentity": ""
        },
        "metadata": {
            "description": "user-assigned identity."
        }
     }
   },
   "resources":[
      {
         "type":"Microsoft.EventHub/clusters",
         "apiVersion":"2018-01-01-preview",
         "name":"[parameters('clusterName')]",
         "location":"[parameters('location')]",
         "sku":{
            "name":"Dedicated",
            "capacity":1
         }
      },
      {
         "type":"Microsoft.EventHub/namespaces",
         "apiVersion":"2021-01-01-preview",
         "name":"[parameters('namespaceName')]",
         "location":"[parameters('location')]",
         "sku":{
            "name":"Standard",
            "tier":"Standard",
            "capacity":1
         },
        "identity": {
            "type": "UserAssigned",
            "userAssignedIdentities": {
                "[parameters('identity').userAssignedIdentity]": {}
            }
        },
         "properties":{
            "encryption":{
               "keySource":"Microsoft.KeyVault",
               "keyVaultProperties":[
                    {
                        "keyName": "[parameters('keyName')]",
                        "keyVaultUri": "[parameters('keyVaultUri')]",
                        "identity": {
                            "userAssignedIdentity": "[parameters('identity').userAssignedIdentity]"
                        }
                    }
               ]
            }
         }
      }
   ]
}
Créez un fichier de paramètres de modèle : CreateEventHubsNamespaceWithUserIdentityAndEncryptionParams.json.
{ "$schema":"https://schema.management.azure.com/schemas/2015-01-01/deploymentParameters.json#", "contentVersion":"1.0.0.0", "parameters":{ "namespaceName":{ "value":"<EventHubsNamespaceName>" }, "location":{ "value":"<Location>" }, "keyVaultUri":{ "value":"https://<KeyVaultName>.vault.azure.net" }, "keyName":{ "value":"<KeyName>" }, "identity": { "value": { "userAssignedIdentity": "/subscriptions/<AZURE SUBSCRIPTION ID>/resourceGroups/<RESOURCE GROUP NAME>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<USER MANAGED IDENTITY NAME>" } } } }Dans le fichier de paramètres, remplacez les espaces réservés par les valeurs appropriées.
Espace réservé valeur <EventHubsNamespaceName>Nom de l’espace de noms Event Hubs. <Location>Emplacement où vous souhaitez que soit créé l’espace de noms. <KeyVaultName>Nom du coffre de clés. <KeyName>Nom de la clé dans le coffre de clés. <AZURE SUBSCRIPTION ID>VOTRE ID d’abonnement Azure. <RESOURCE GROUP NAME>Groupe de ressources de l’identité managée par l’utilisateur. <USER MANAGED IDENTITY NAME>Nom de l’identité managée par l’utilisateur. Exécutez la commande PowerShell suivante pour déployer le modèle Resource Manager. Remplacez
{MyRG}par le nom de votre groupe de ressources avant d’exécuter la commande.New-AzResourceGroupDeployment -Name CreateEventHubsNamespaceWithEncryption -ResourceGroupName {MyRG} -TemplateFile ./CreateEventHubsNamespaceWithUserIdentityAndEncryption.json -TemplateParameterFile ./CreateEventHubsNamespaceWithUserIdentityAndEncryptionParams.json
Utiliser les identités assignées par l'utilisateur et par le système.
Un espace de noms peut avoir en même temps une identité affectée par le système et une identité affectée par l’utilisateur. Dans ce cas, la type propriété devrait être SystemAssigned, UserAssigned comme indiqué dans l’exemple suivant.
"identity": {
    "type": "SystemAssigned, UserAssigned",
    "userAssignedIdentities": {
        "/subscriptions/<SUBSCRIPTION ID>/resourceGroups/<RESOURCE GROUP>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<userIdentity1>" : {}
    }
}
Dans ce scénario, vous pouvez choisir l’identité affectée par le système ou l’identité affectée par l’utilisateur pour chiffrer les données au repos.
Dans le modèle Resource Manager, si vous ne spécifiez pas d'attribut identity, l'identité managée par le système est utilisée. Voici un extrait d’exemple.
"properties":{
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]"
         }
      ]
   }
}
Pour plus d’informations sur l’utilisation de l’identité managée par l’utilisateur pour le chiffrement, consultez l’exemple suivant. Notez que l’identity attribut est défini sur l’identité managée par l’utilisateur.
"properties":{
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]",
            "identity": {
                "userAssignedIdentity": "[parameters('identity').userAssignedIdentity]"
            }
         }
      ]
   }
}
Activer le chiffrement d’infrastructure (ou double) des données
Si vous avez besoin d’un niveau plus élevé de garantie quant à la sécurisation de vos données, vous pouvez activer le chiffrement au niveau de l’infrastructure, également appelé Double chiffrement.
Lorsque le chiffrement d’infrastructure est activé, les données d’un espace de noms Event Hubs sont chiffrées deux fois, une fois au niveau du service et une fois au niveau de l’infrastructure, à l’aide de deux algorithmes de chiffrement différents et deux clés différentes. Ainsi, le chiffrement de l’infrastructure des données Event Hubs protège d’un scénario dans lequel l’un des algorithmes ou l’une des clés de chiffrement peut être compromis.
Vous pouvez activer le chiffrement de l’infrastructure en mettant à jour le modèle de Azure Resource Manager avec la requireInfrastructureEncryption propriété dans le CreateEventHubClusterAndNamespace.json précédent, comme montré dans l’exemple suivant.
"properties":{
   "isAutoInflateEnabled":false,
   "maximumThroughputUnits":0,
   "clusterArmId":"[resourceId('Microsoft.EventHub/clusters', parameters('clusterName'))]",
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "requireInfrastructureEncryption":true,
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]"
         }
      ]
   }
}
Rotation, révocation et mise en cache des clés de chiffrement
Faire pivoter vos clés de chiffrement
Vous pouvez faire pivoter votre clé dans le coffre de clés Azure à l'aide du mécanisme de rotation des coffres de clés Azure. Définissez des dates d’activation et d’expiration pour automatiser la rotation des clés. Le service Event Hubs détecte les nouvelles versions de clés et commence à les utiliser automatiquement.
Révoquer access aux clés
Révoquer l’accès aux clés de chiffrement ne supprime pas les données des Event Hubs. Mais il sera impossible d'accéder aux données à partir de l'espace de noms Event Hubs. Vous pouvez révoquer la clé de chiffrement via une politique d’accès ou en supprimant la clé. Pour en savoir plus sur les politiques d’accès et la sécurisation de votre coffre à clés, voir Accès sécurisé à un coffre-fort à clés.
Une fois la clé de chiffrement révoquée, le service Event Hubs devient inutilisable sur l’espace de noms chiffré. Si l'accès à la clé est activé ou si la clé de suppression est restaurée, le service Event Hubs sélectionne la clé afin de pouvoir accéder aux données de l'espace de noms Event Hubs chiffré.
Mise en cache des clés
L’instance Event Hubs (event hub) interroge toutes les cinq minutes ses clés de chiffrement listées. Il met en cache et les utilise jusqu’au prochain sondage, qui a lieu après cinq minutes. Tant qu’au moins une clé est disponible, Event Hub est accessible. Si toutes les clés répertoriées sont inaccessibles lors de l’interrogation, tous les Event Hubs deviennent indisponibles.
Voici des informations détaillées concernant ces options :
- Toutes les cinq minutes, le service Event Hubs interroge toutes les clés gérées par le client et répertoriées dans l’enregistrement de l’espace de noms :
- Si une clé est tournée, l’enregistrement se met à jour avec la nouvelle clé.
- Si une clé est révoquée, la clé est retirée de l’enregistrement.
- Si toutes les clés sont révoquées, le statut de chiffrement de l’espace de noms est défini sur Révoqué. Les données ne peuvent pas être consultées depuis l’espace de noms des Event Hubs.
Considérations relatives à l'utilisation de la reprise après sinistre géographique
Important
Pour activer la géorécupération d'urgence sur un espace de noms utilisant le chiffrement BYOK, une identité managée affectée par le système ou par l’utilisateur doit être activée sur l'espace de noms secondaire destiné à l'appariement.
Récupération après désastre géographique - chiffrement avec des identités affectées par le système
Pour permettre le chiffrement de la clé gérée par Microsoft avec une clé gérée par le client, configurez une politique d’accès pour une identité managée assignée au système sur le KeyVault Azure spécifié. Cette politique garantit un accès contrôlé à Azure KeyVault depuis l’espace de noms Azure Event Hubs.
En raison de cette condition :
- Si la géo-reprise d’activité après sinistre est déjà activée pour l’espace de noms Event Hubs et que vous voulez activer la clé gérée par le client, alors
- Arrêtez l’appairage.
- Configurez la stratégie d’accès pour l’identité managée affectée par le système pour les espaces de noms principal et secondaire sur le coffre de clés.
- Configurez le chiffrement sur l’espace de noms principal.
- Appairez à nouveau les espaces de noms principal et secondaire.
- Si vous souhaitez activer Geo-DR sur un espace de noms Event Hubs où la clé gérée par le client est déjà configurée, suivez ces étapes :
- Configurez la stratégie d’accès de l’identité managée pour l’espace de noms secondaire sur le coffre de clés.
- Associez les espaces de noms principaux et secondaires.
Récupération après sinistre géographique - chiffrement avec des identités assignées par l’utilisateur
Voici quelques recommandations :
- Créez une identité managée et attribuez Key Vault autorisations à votre identité managée.
- Ajoutez l’identité en tant qu’identité affectée par l’utilisateur et activez le chiffrement avec l’identité sur les deux espaces de noms.
- Couplez des espaces de noms.
Conditions d’activation de la géorécupération d’urgence et du chiffrement avec des identités affectées par l’utilisateur :
- Le chiffrement doit déjà être activé pour l’espace de noms secondaire avec une identité affectée par l’utilisateur s’il doit être associé à un espace de noms principal pour lequel le chiffrement est activé.
- Il n’est pas possible d’activer le chiffrement sur un serveur principal déjà couplé, même si le serveur secondaire dispose d'une identité assignée par l'utilisateur associée à l'espace de noms.
Configurer les journaux de diagnostic
En configurant les journaux de diagnostic pour les espaces de noms BYOK, vous disposez des informations requises sur les opérations. Ces journaux d’activité peuvent être activés et diffusés ultérieurement vers un hub d’événements ou analysés via Log Analytics ou diffusés en continu vers storage pour effectuer des analyses personnalisées. Pour en savoir plus sur les journaux de diagnostic, consultez Overview des journaux de diagnostic Azure. Pour visualiser le schéma, consultez les Informations de référence sur les données de supervision.
Customer Lockbox pour Microsoft Azure
Customer Lockbox pour Microsoft Azure ne s'applique pas à Azure Event Hubs. Microsoft personnel n'accèdent pas aux données d'événement client pendant les opérations de support. Microsoft personnel n’a accès qu’aux métadonnées suivantes :
- Noms des entités Event Hubs (hubs d'événements)
- Paramètres de configuration de l’espace de noms et de ses entités
Les en-têtes de données d'événement et le contenu du corps d'événement ne sont pas accessibles au personnel de Microsoft. En outre, les données d’événement sont sérialisées au format binaire côté client avant d’être envoyées au service Event Hubs, de sorte qu’elles ne sont pas stockées ou visibles dans un formulaire lisible par l’utilisateur sur le serveur. Par conséquent, l'approbation customer Lockbox n'est pas requise pour les scénarios de support Azure Event Hubs.
Contenu connexe
- Vue d’ensemble d’Event Hubs
- vue d'ensemble du Key Vault