Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
L’authentification unique (SSO) pour Azure Virtual Desktop à l’aide de Microsoft Entra ID offre une expérience de connexion transparente pour les utilisateurs qui se connectent aux hôtes de session. Lorsque vous activez l’authentification unique, les utilisateurs s’authentifient auprès de Windows à l’aide d’un jeton Microsoft Entra ID. Ce jeton permet l’utilisation de l’authentification sans mot de passe et de fournisseurs d’identité tiers qui fédèrent avec Microsoft Entra ID lors de la connexion à un hôte de session, ce qui rend l’expérience de connexion transparente.
L’authentification unique à l’aide de Microsoft Entra ID offre également une expérience transparente pour les ressources basées sur Microsoft Entra ID au sein de la session. Pour plus d’informations sur l’utilisation de l’authentification sans mot de passe dans une session, consultez Authentification sans mot de passe dans la session.
Remarque
Si vous envisagez de fournir Azure ressources Virtual Desktop pour les identités externes, vous devez activer l’authentification unique pour le pool d’hôtes. Pour plus d’informations et d’autres exigences, consultez Identité externe.
Pour activer l’authentification unique à l’aide de l’authentification Microsoft Entra ID, vous devez effectuer cinq tâches :
Activez l’authentification Microsoft Entra pour le protocole RDP (Bureau à distance Protocol).
Masquer la boîte de dialogue d’invite de consentement.
Créez un objet serveur Kerberos, si services de domaine Active Directory fait partie de votre environnement. Vous trouverez plus d’informations sur les critères dans sa section.
Passez en revue vos stratégies d’accès conditionnel.
Configurez votre pool d’hôtes pour activer l’authentification unique.
Avant d’activer l’authentification unique
Avant d’activer l’authentification unique, passez en revue les informations suivantes pour l’utiliser dans votre environnement.
Comportement de verrouillage de session
Lorsque l’authentification unique à l’aide de Microsoft Entra ID est activée et que la session à distance est verrouillée par l’utilisateur ou par stratégie, vous pouvez choisir si la session est déconnectée ou si l’écran de verrouillage à distance s’affiche. Le comportement par défaut consiste à déconnecter la session lorsqu’elle se verrouille.
Lorsque le comportement de verrouillage de session est défini sur se déconnecter, une boîte de dialogue s’affiche pour indiquer aux utilisateurs qu’ils ont été déconnectés. Les utilisateurs peuvent choisir l’option Reconnecter dans la boîte de dialogue lorsqu’ils sont prêts à se reconnecter. Ce comportement est effectué pour des raisons de sécurité et pour garantir la prise en charge complète de l’authentification sans mot de passe. La déconnexion de la session offre les avantages suivants :
Expérience de connexion cohérente via Microsoft Entra ID si nécessaire.
Expérience d’authentification unique et reconnexion sans invite d’authentification quand cela est autorisé par les stratégies d’accès conditionnel.
Prend en charge l’authentification sans mot de passe, comme les clés d’accès et les appareils FIDO2, contrairement à l’écran de verrouillage à distance.
Les stratégies d’accès conditionnel, notamment l’authentification multifacteur et la fréquence de connexion, sont réévaluées lorsque l’utilisateur se reconnecte à sa session.
Peut exiger l’authentification multifacteur pour revenir à la session et empêcher les utilisateurs de se déverrouiller avec un nom d’utilisateur et un mot de passe simples.
Si vous souhaitez configurer le comportement de verrouillage de session pour afficher l’écran de verrouillage à distance au lieu de déconnecter la session, consultez Configurer le comportement de verrouillage de session.
Comptes d’administrateur de domaine Active Directory avec authentification unique
Dans les environnements avec un services de domaine Active Directory (AD DS) et des comptes d’utilisateur hybrides, la stratégie de réplication de mot de passe par défaut sur les contrôleurs de domaine en lecture seule refuse la réplication de mot de passe pour les membres des groupes de sécurité Administrateurs du domaine et Administrateurs. Cette stratégie empêche ces comptes d’administrateur de se connecter à Microsoft Entra hôtes hybrides joints et peut continuer à les inviter à entrer leurs informations d’identification. Il empêche également les comptes d’administrateur d’accéder aux ressources locales qui utilisent l’authentification Kerberos à partir Microsoft Entra hôtes joints. Pour des raisons de sécurité, nous vous déconseillons de vous connecter à une session à distance à l’aide d’un compte administrateur de domaine.
Si vous devez apporter des modifications à un hôte de session en tant qu’administrateur, connectez-vous à l’hôte de session à l’aide d’un compte non administrateur, puis utilisez l’option Exécuter en tant qu’administrateur ou l’outil Runas à partir d’une invite de commandes pour passer à un administrateur.
Configuration requise
Avant de pouvoir activer l’authentification unique, vous devez remplir les conditions préalables suivantes :
Pour configurer votre locataire Microsoft Entra, vous devez vous voir attribuer l’un des rôles intégrés Microsoft Entra suivants ou équivalent :
Vos hôtes de session doivent exécuter l’un des systèmes d’exploitation suivants avec la mise à jour cumulative appropriée installée :
Windows 11 Entreprise session unique ou multisession avec la Mises à jour cumulative 2022-2010 pour Windows 11 (KB5018418) ou une version ultérieure installée.
Windows 10 Entreprise session unique ou multisession avec la Mises à jour cumulative 2022-2010 pour Windows 10 (KB5018410) ou version ultérieure installée.
Windows Server 2022 avec la mise à jour cumulative 2022-2010 pour le système d’exploitation serveur Microsoft (KB5018421) ou version ultérieure installée.
Vos hôtes de session doivent être Microsoft Entra joints ou Microsoft Entra joints hybrides. Les hôtes de session joints à Microsoft Entra Domain Services ou à services de domaine Active Directory uniquement ne sont pas pris en charge.
Si vos hôtes de session Microsoft Entra joints hybrides se trouvent dans un domaine Active Directory différent de celui de vos comptes d’utilisateur, il doit y avoir une approbation bidirectionnelle entre les deux domaines. Sans l’approbation bidirectionnelle, les connexions reviennent à des protocoles d’authentification plus anciens.
Installez le Kit de développement logiciel (SDK) Microsoft Graph PowerShell version 2.9.0 ou ultérieure sur votre appareil local ou dans Azure Cloud Shell.
Utilisez une version prise en charge de application Windows ou du client Bureau à distance pour vous connecter à une session à distance. Les plateformes et versions suivantes sont prises en charge :
application Windows :
- Windows : toutes les versions de application Windows. Il n’est pas nécessaire que le PC local soit joint à Microsoft Entra ID ou à un domaine Active Directory.
- macOS : version 10.9.10 ou ultérieure.
- iOS/iPadOS : version 10.5.2 ou ultérieure.
- Navigateur web.
Client Bureau à distance :
- Client Windows Desktop sur les PC locaux exécutant Windows 10 ou version ultérieure. Il n’est pas nécessaire que le PC local soit joint à Microsoft Entra ID ou à un domaine Active Directory.
- Client web.
- client macOS, version 10.8.2 ou ultérieure.
- Client iOS, version 10.5.1 ou ultérieure.
- Client Android, version 10.0.16 ou ultérieure.
Activer l’authentification Microsoft Entra pour RDP
Vous devez d’abord autoriser Microsoft Entra’authentification pour Windows dans votre locataire Microsoft Entra, ce qui permet d’émettre des jetons d’accès RDP permettant aux utilisateurs de se connecter à votre Azure hôtes de session Virtual Desktop. Vous définissez la isRemoteDesktopProtocolEnabled propriété sur true sur l’objet du principal de remoteDesktopSecurityConfiguration service pour les applications Microsoft Entra suivantes :
-
Connexion au cloud Windows :
270efc09-cd0d-444b-a71f-39af4910ec45
Pour activer Microsoft Entra’authentification, sélectionnez l’onglet approprié pour votre scénario et suivez les étapes.
Voici comment activer l’authentification Microsoft Entra à l’aide du Portail Azure.
Connectez-vous au Portail Azure.
Dans la barre de recherche, entrez Microsoft Entra ID et sélectionnez l’entrée de service correspondante.
Sélectionnez Appareils (sous Gérer), puis Configuration de la connexion à distance (sous Gérer).
Sélectionnez Connexion au cloud Windows.
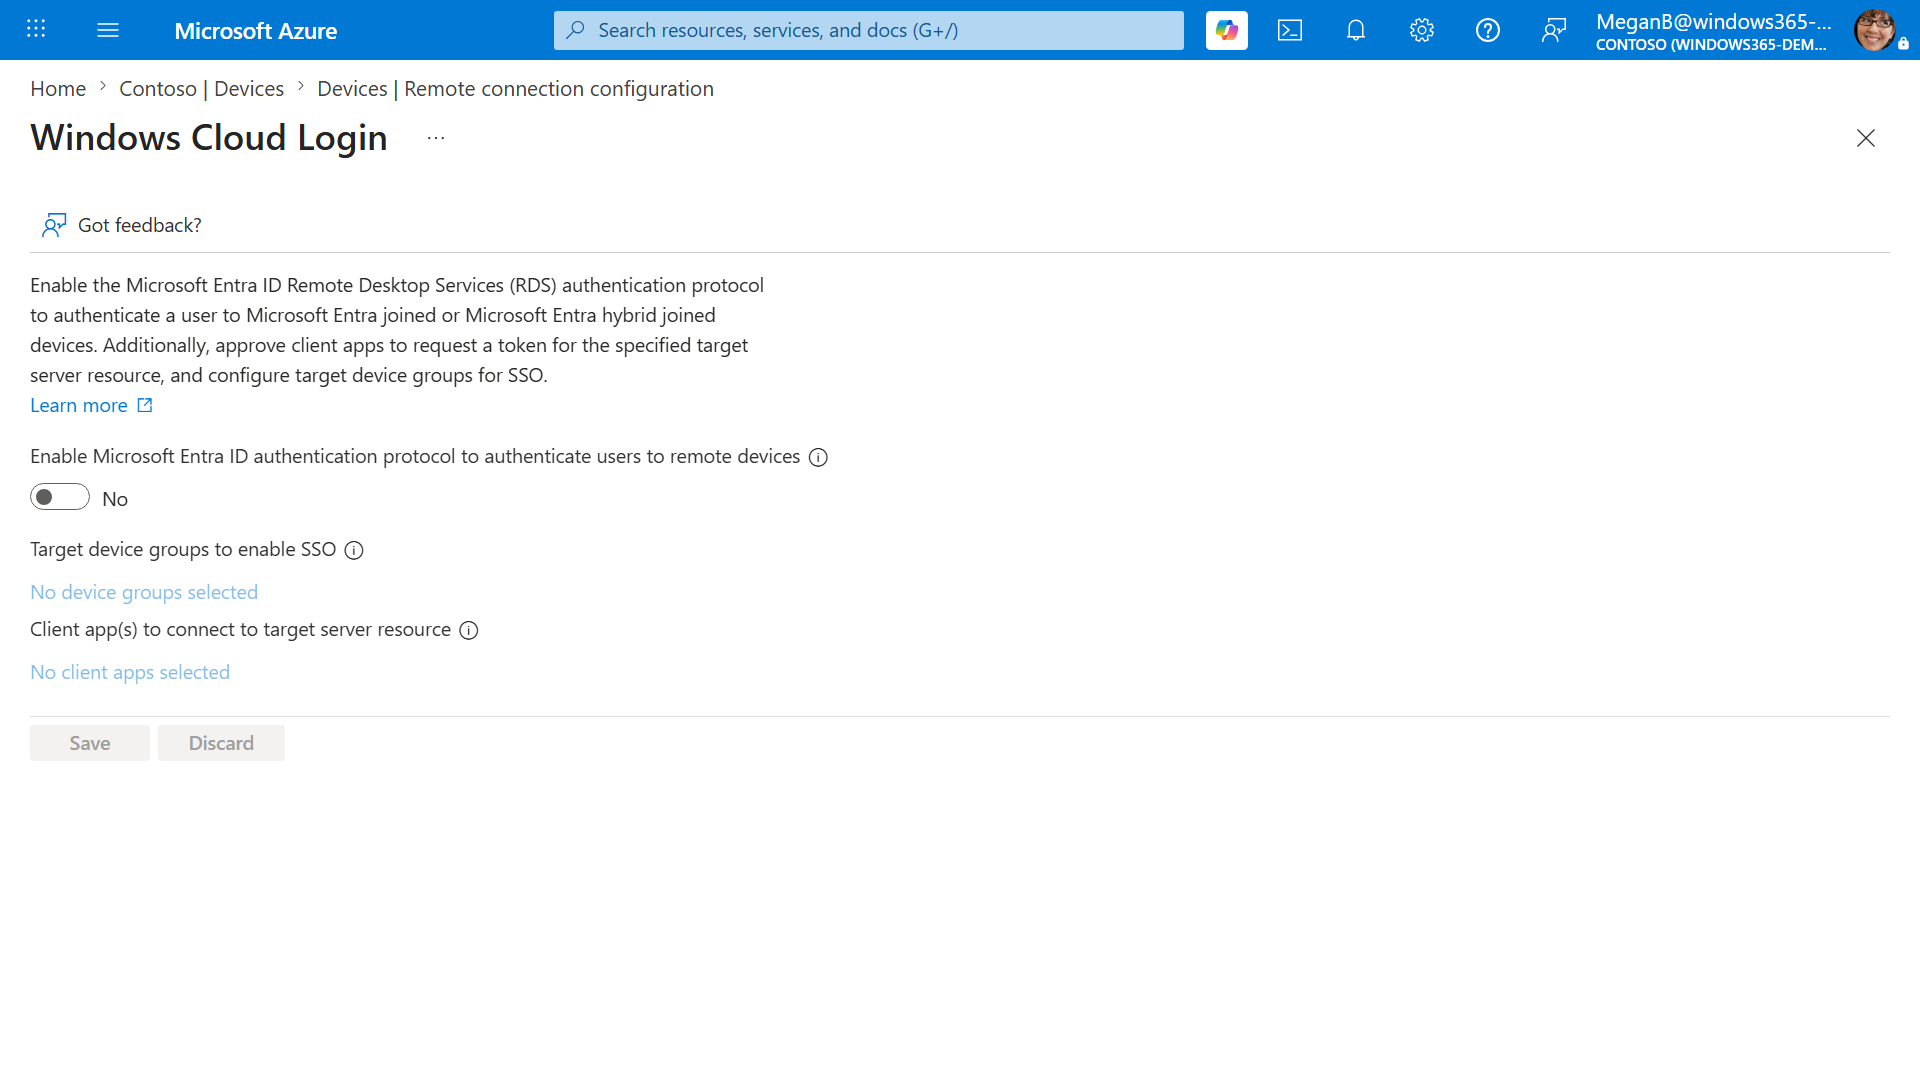
Basculez la case d’option sur Activer Microsoft Entra ID protocole d’authentification pour authentifier les utilisateurs sur des appareils distants.
Une fois que vous avez terminé, sélectionnez Enregistrer.
Masquer la boîte de dialogue d’invite de consentement
Par défaut, lorsque l’authentification unique est activée, les utilisateurs voient une boîte de dialogue permettant d’autoriser la connexion Bureau à distance lors de la connexion à un nouvel hôte de session. Microsoft Entra mémorise jusqu’à 15 hôtes pendant 30 jours avant d’y inviter à nouveau. Si les utilisateurs voient cette boîte de dialogue pour autoriser la connexion Bureau à distance, ils peuvent sélectionner Oui pour se connecter.
Vous pouvez masquer cette boîte de dialogue en configurant une liste d’appareils approuvés. Pour configurer la liste des appareils, créez un ou plusieurs groupes dans Microsoft Entra ID qui contient vos hôtes de session, puis ajoutez les ID de groupe à une propriété sur le principal du service SSO Windows Cloud Login.
Pour masquer la boîte de dialogue d’invite de consentement, sélectionnez l’onglet approprié pour votre scénario et suivez les étapes.
Conseil
Nous vous recommandons d’utiliser un groupe dynamique et de configurer les règles d’appartenance dynamique pour inclure tous vos hôtes de session Azure Virtual Desktop. Vous pouvez utiliser les noms d’appareils de ce groupe, mais pour une option plus sécurisée, vous pouvez définir et utiliser des attributs d’extension d’appareil à l’aide de Microsoft API Graph. Alors que les groupes dynamiques sont normalement mis à jour dans un délai de 5 à 10 minutes, les locataires volumineux peuvent prendre jusqu’à 24 heures.
Les groupes dynamiques nécessitent la licence Microsoft Entra ID P1 ou la licence Intune éducation. Pour plus d’informations, consultez Règles d’appartenance dynamique pour les groupes.
Voici comment masquer la boîte de dialogue d’invite de consentement à l’aide de la Portail Azure.
Créez un groupe dynamique dans Microsoft Entra ID contenant les hôtes de session pour lesquels vous souhaitez masquer la boîte de dialogue.
Connectez-vous au Portail Azure.
Dans la barre de recherche, entrez Microsoft Entra ID et sélectionnez l’entrée de service correspondante.
Sélectionnez Appareils (sous Gérer), puis Configuration de la connexion à distance (sous Gérer).
Sélectionnez Connexion au cloud Windows.
Sélectionnez le lien hypertexte sous Groupes d’appareils cibles pour activer l’authentification unique.
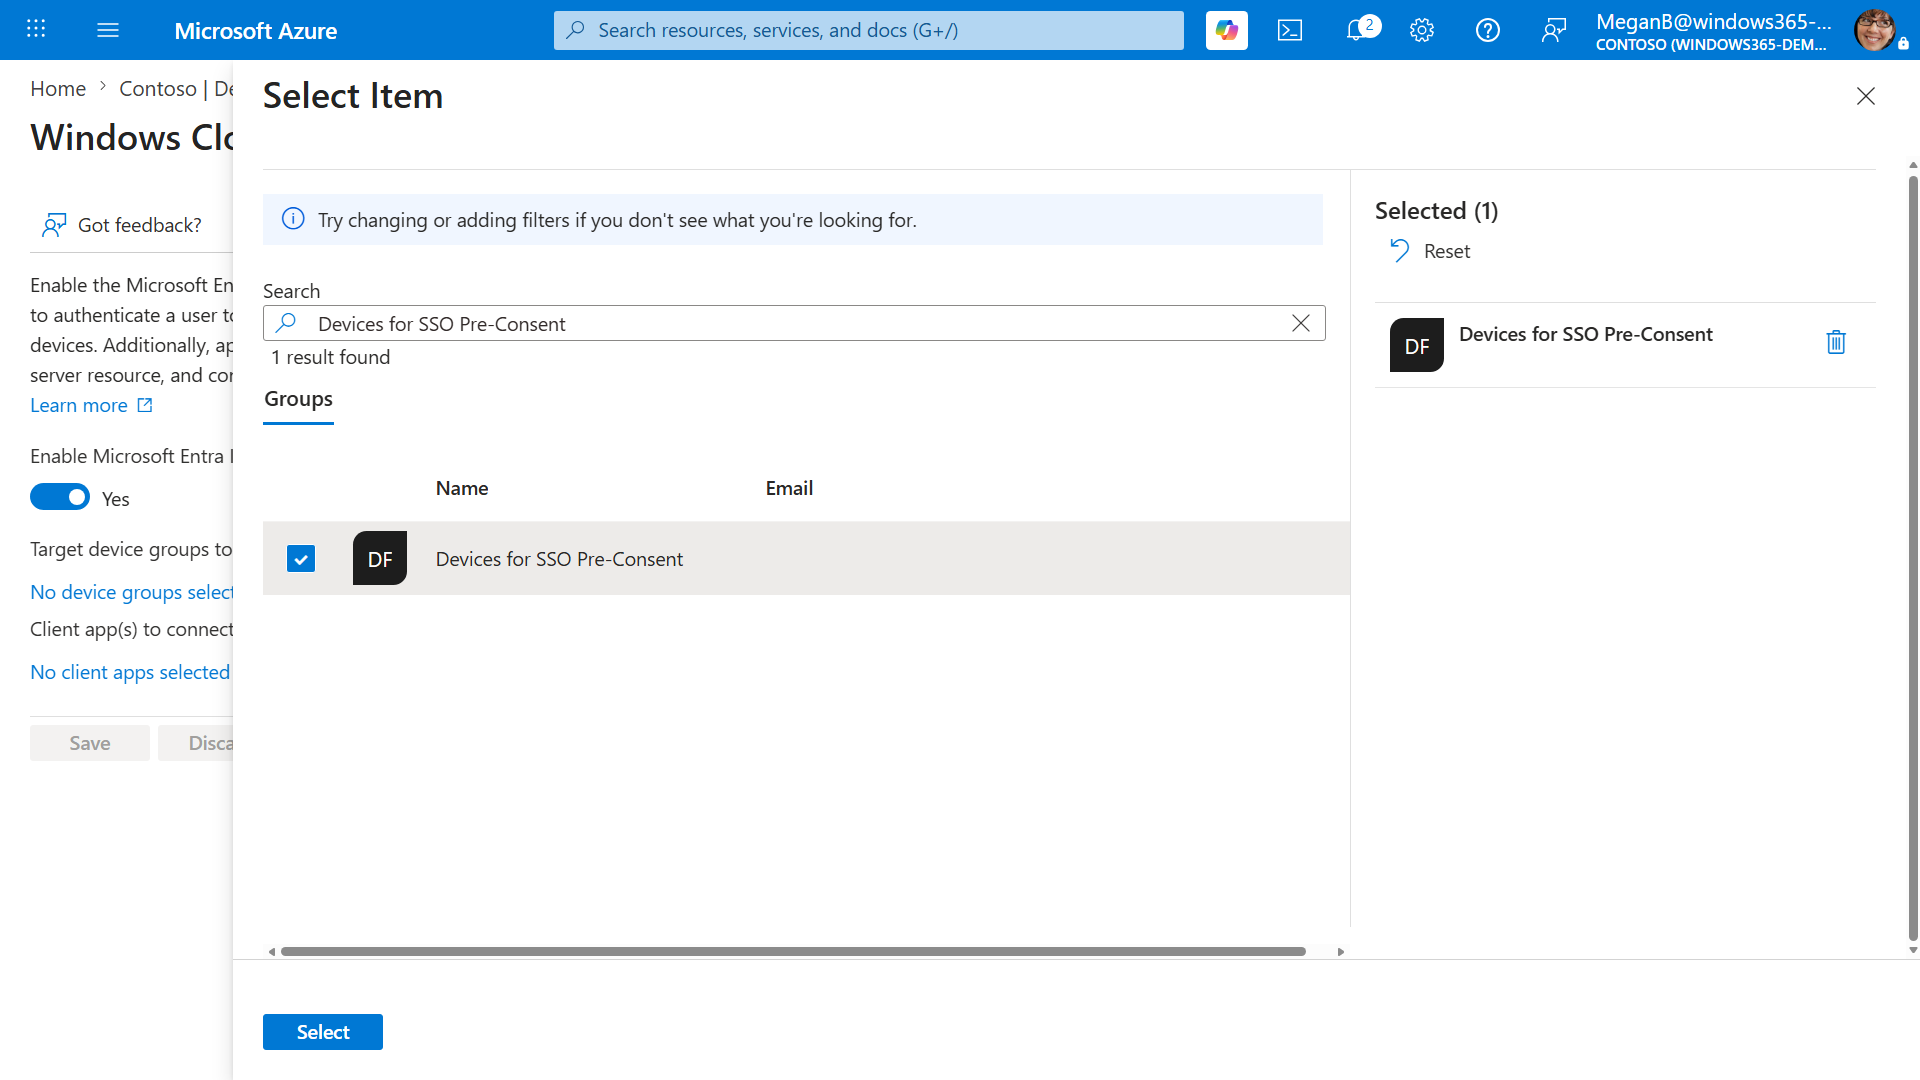
Recherchez et sélectionnez les groupes d’appareils dynamiques, comme le groupe que vous avez créé à la première étape. Vous pouvez ajouter jusqu’à 10 groupes d’appareils.
Une fois que vous avez terminé, sélectionnez Enregistrer.
Créer un objet serveur Kerberos
Si vos hôtes de session répondent aux critères suivants, vous devez créer un objet serveur Kerberos. Pour plus d’informations, consultez Activer la connexion par clé de sécurité sans mot de passe aux ressources locales à l’aide de Microsoft Entra ID, en particulier la section Créer un objet serveur Kerberos :
Votre hôte de session est Microsoft Entra joint hybride. Vous devez disposer d’un objet serveur Kerberos pour effectuer l’authentification auprès d’un contrôleur de domaine.
Votre hôte de session est Microsoft Entra joint et votre environnement contient des contrôleurs de domaine Active Directory. Vous devez disposer d’un objet serveur Kerberos pour permettre aux utilisateurs d’accéder aux ressources locales, telles que les partages SMB et l’authentification windows intégrée aux sites web.
Importante
Si vous activez l’authentification unique sur Microsoft Entra hôtes de session joints hybrides sans créer d’objet serveur Kerberos, l’une des choses suivantes peut se produire lorsque vous essayez de vous connecter à une session à distance :
- Vous recevez un message d’erreur indiquant que la session spécifique n’existe pas.
- L’authentification unique est ignorée et une boîte de dialogue d’authentification standard s’affiche pour l’hôte de session.
Pour résoudre ces problèmes, créez l’objet serveur Kerberos, puis reconnectez-vous.
Passer en revue vos stratégies d’accès conditionnel
Lorsque l’authentification unique est activée, une nouvelle application Microsoft Entra ID (Connexion cloud Windows) est introduite pour authentifier les utilisateurs auprès de l’hôte de session. Si vous avez des stratégies d’accès conditionnel qui s’appliquent lors de l’accès à Azure Virtual Desktop, consultez Appliquer Microsoft Entra l’authentification multifacteur pour Azure Virtual Desktop à l’aide de l’accès conditionnel pour la structure à deux stratégies recommandée, la liste de contrôle de préconfiguration et les erreurs de configuration courantes.
Si les utilisateurs voient toujours des invites de connexion répétées après l’activation de l’authentification unique, consultez Résoudre les problèmes d’authentification unique et d’accès conditionnel pour Azure Virtual Desktop.
Configurer votre pool d’hôtes pour activer l’authentification unique
Pour activer l’authentification unique sur votre pool d’hôtes, vous devez configurer la propriété RDP suivante, ce que vous pouvez faire à l’aide du Portail Azure ou de PowerShell. Vous trouverez les étapes de configuration des propriétés RDP dans Personnaliser les propriétés RDP (Bureau à distance Protocol) pour un pool d’hôtes.
Dans la Portail Azure, définissez Microsoft Entra’authentification unique sur Connexions utilisera l’authentification Microsoft Entra pour fournir l’authentification unique.
Pour PowerShell, définissez la propriété enablerdsaadauth sur 1.
Étapes suivantes
Consultez Authentification sans mot de passe dans la session pour savoir comment activer l’authentification sans mot de passe.
Découvrez comment configurer le comportement de verrouillage de session pour Azure Virtual Desktop.
Pour plus d’informations sur Microsoft Entra Kerberos, consultez Présentation approfondie : fonctionnement Microsoft Entra Kerberos.
Si vous rencontrez des problèmes, accédez à Résoudre les problèmes de connexion à Microsoft Entra machines virtuelles jointes.