Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
System Guard regroupe des protections d’intégrité de la plateforme Windows qui permettent d’établir une base fiable pour le système d’exploitation et fournissent des preuves de cette base. Le lancement sécurisé de System Guard est la racine dynamique de la protection de démarrage basée sur Trust for Measurement (DRTM) au sein de ce groupe. Il permet de protéger l’environnement sur lequel reposent les fonctionnalités de sécurité basée sur la virtualisation (VBS).
Dynamic Root of Trust for Measurement (DRTM) en un coup d’œil
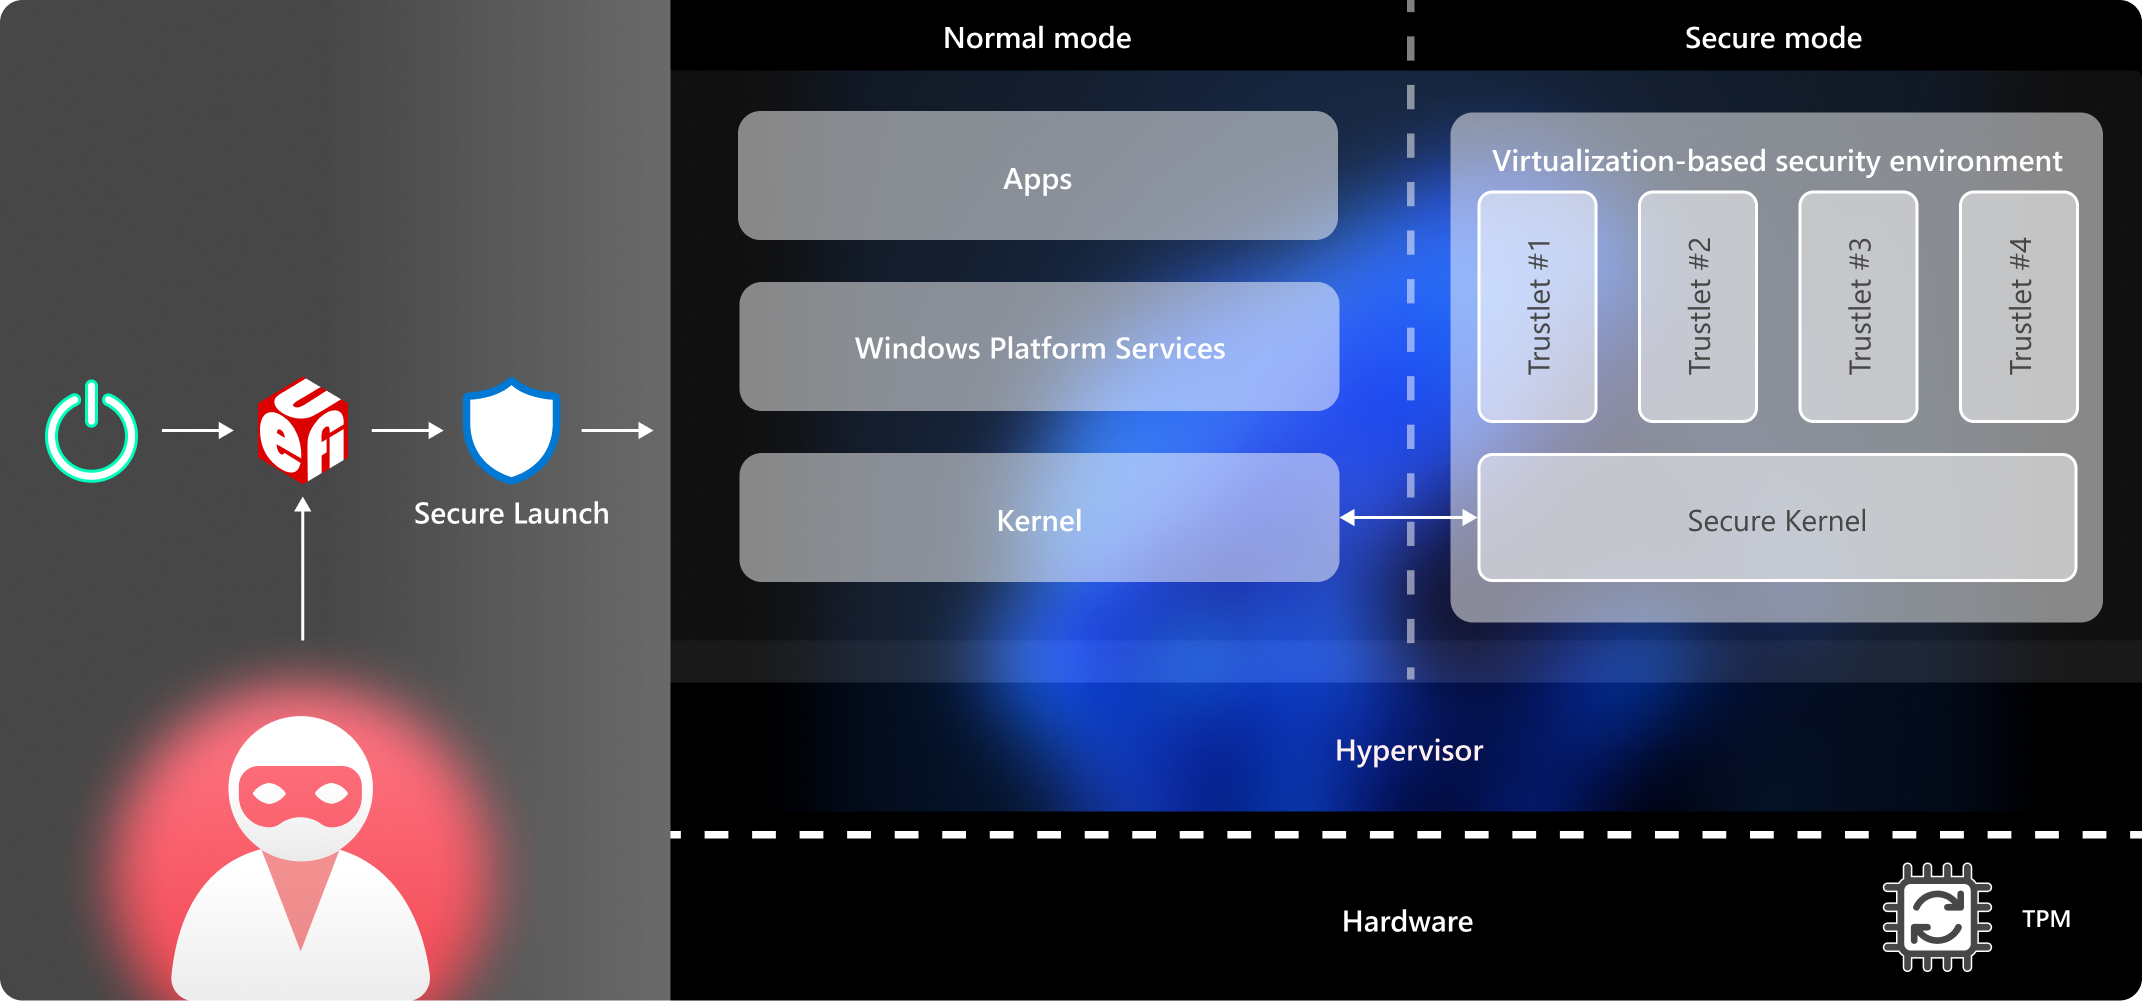
Sur les PC sécurisés et les appareils périphériques, System Guard Secure Launch protège le démarrage grâce à une technologie connue sous le nom de Dynamic Root of Trust for Measurement (DRTM). Le système suit initialement le processus de démarrage UEFI normal, puis entre dans un état de confiance contrôlé par le matériel qui force les processeurs à suivre un chemin de code bien connu et mesuré. Cela permet de réduire la quantité de code du microprogramme antérieur auquel Windows doit faire confiance pour protéger l’environnement VBS.
La protection du mode SMM (System Management Mode) complète DRTM en limitant l’accès du microprogramme à des ressources telles que la mémoire du système d’exploitation. L’attestation fournit des preuves de l’état de sécurité de la plateforme qu’un vérificateur peut évaluer. Ces fonctionnalités sont liées, mais ce ne sont pas des paramètres interchangeables.
Ressources connexes
Maintien de l’intégrité du système au démarrage
Le démarrage sécurisé et le démarrage mesuré ont des rôles différents. Le démarrage sécurisé vérifie les signatures pour déterminer si le logiciel de démarrage est fiable pour s’exécuter. Démarrage mesuré enregistre les mesures des composants de démarrage dans le module de plateforme sécurisée (TPM), afin qu’un vérificateur puisse évaluer ce qui s’est exécuté. L’enregistrement d’une mesure n’est pas la même chose que d’autoriser ou de bloquer l’exécution.
SRTM (Static Root of Trust for Measurement)
Avec une racine de confiance statique pour la mesure (SRTM), la chaîne de mesure commence lors de l’initialisation précoce du micrologiciel et dépend de l’intégrité de cette racine de confiance initiale. Différents modèles matériels et versions de microprogramme peuvent produire différentes mesures. Un vérificateur doit tenir compte de ces différences et des mises à jour légitimes du microprogramme lors de l’évaluation de l’état de démarrage.
Lancement sécurisé : racine dynamique de confiance pour la mesure (DRTM)
Le lancement sécurisé de System Guard System, introduit dans Windows 10, version 1809, établit une nouvelle racine de confiance pendant le démarrage. Le système peut initialement exécuter le microprogramme en dehors de la limite d’approbation Secure Launch, puis utiliser DRTM pour passer à un état fiable et mesuré avant de lancer l’environnement Windows protégé.
Cette approche réduit la dépendance à l’égard de l’ensemble du chemin d’exécution de l’UEFI précoce. Le code de lancement approuvé et les composants de plateforme de prise en charge forment une limite de confiance plus petite que l’ensemble complet de microprogrammes qui s’exécute avant l’événement DRTM.
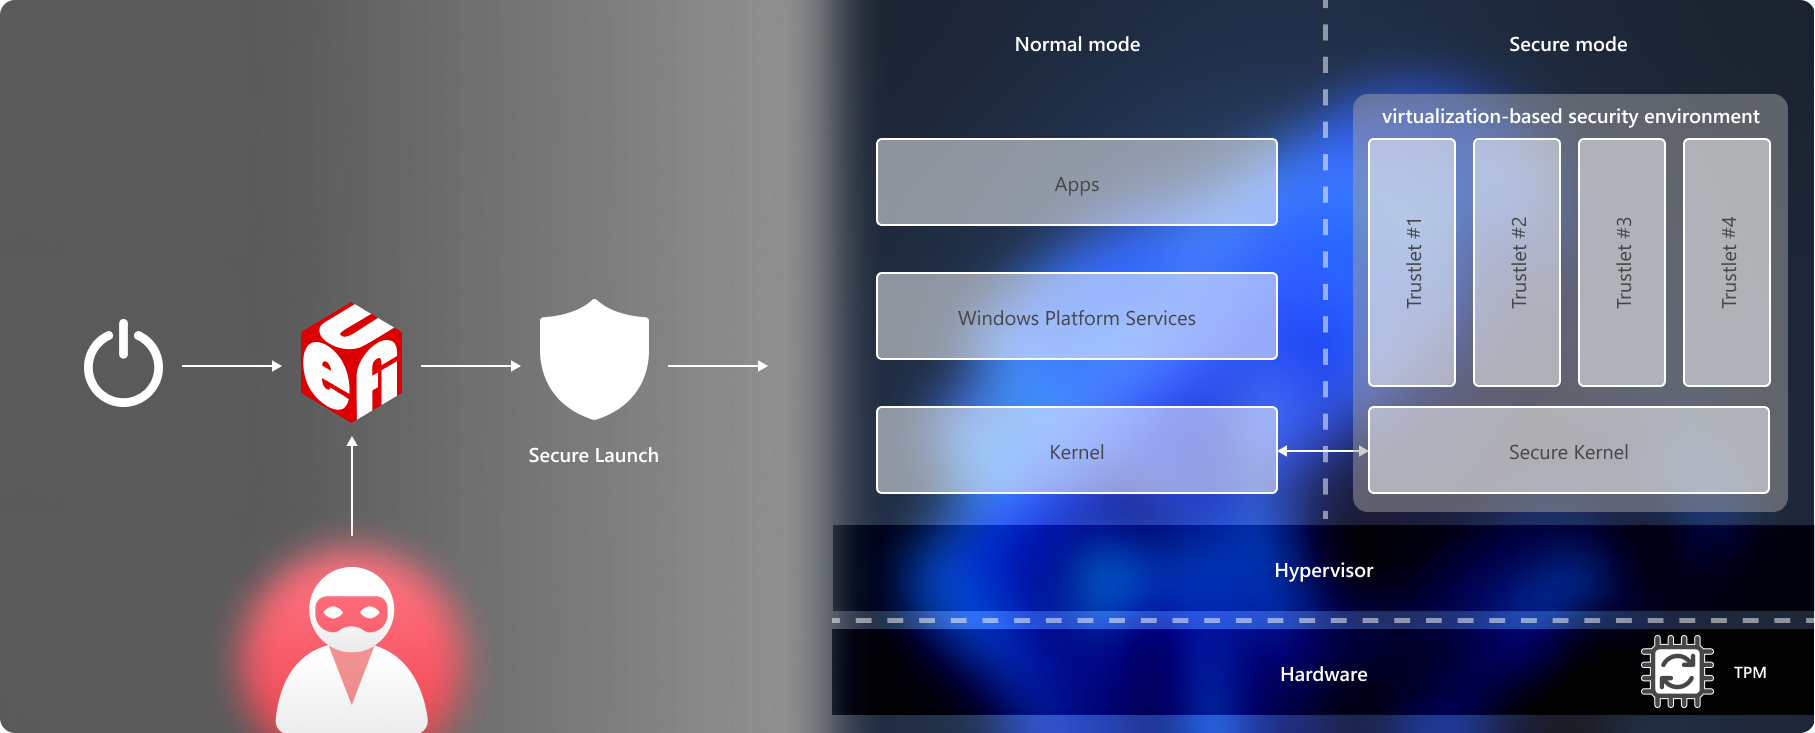
Le lancement sécurisé nécessite la prise en charge du TPM 2.0 et d’un processeur et d’un microprogramme compatibles. La configuration d’une stratégie ne peut pas ajouter les fonctionnalités de plateforme manquantes. Voir Configuration requise pour System Guard.
Protection en mode SMM (System Management Mode)
Le mode SMM (System Management Mode) est un mode de processeur spécial sur les plateformes x86. Le microprogramme l’utilise pour des tâches telles que la gestion de l’alimentation et la configuration matérielle. Le code SMM peut s’exécuter après le démarrage du système d’exploitation et dispose de privilèges qui peuvent menacer le système d’exploitation et l’hyperviseur s’il n’est pas limité.
Sur les plates-formes à cœur sécurisé basées sur DRTM, le microprogramme fournit une stratégie d’accès SMM. Lancement sécurisé évalue si cette stratégie répond aux exigences de Windows, tandis que les mécanismes de plateforme appliquent des restrictions sur les ressources auxquelles le code SMM peut accéder. La politique est incluse dans les mesures DRTM afin qu’elle puisse être évaluée par attestation.
Dans ce chemin de protection, la protection SMM repose sur Secure Launch. Cette dépendance ne signifie pas que chaque implémentation de protection du microprogramme à cœur sécurisé doit utiliser DRTM : FASR propose une approche différente.
Réduction de la surface d’attaque du microprogramme (FASR)
La réduction de la surface d’attaque du microprogramme (FASR) offre un autre moyen de répondre aux exigences de protection du microprogramme des PC à cœur sécurisé, y compris sur les appareils sans prise en charge DRTM. Son chemin de démarrage certifié limite l’exécution à un ensemble contrôlé de composants de microprogramme approuvés par Microsoft dont Windows peut vérifier les mesures.
FASR utilise une approche basée sur SRTM et un mode de gestion autonome avec un superviseur MM. Ce n’est pas un autre nom pour Secure Launch, et les procédures de configuration Secure Launch ne sont pas des instructions de configuration FASR. Pour plus d’informations sur la conception et la conformité du microprogramme, consultez Réduction de la surface d’attaque du microprogramme.
Validation de l’intégrité de la plateforme après l’exécution de Windows (temps d’exécution)
Les mesures de démarrage protégées par le TPM fournissent des preuves du démarrage de l’appareil. Un vérificateur peut évaluer ces preuves après le démarrage de Windows pour déterminer si le microprogramme, l’environnement de lancement et les stratégies de sécurité appropriées répondent à ses exigences.
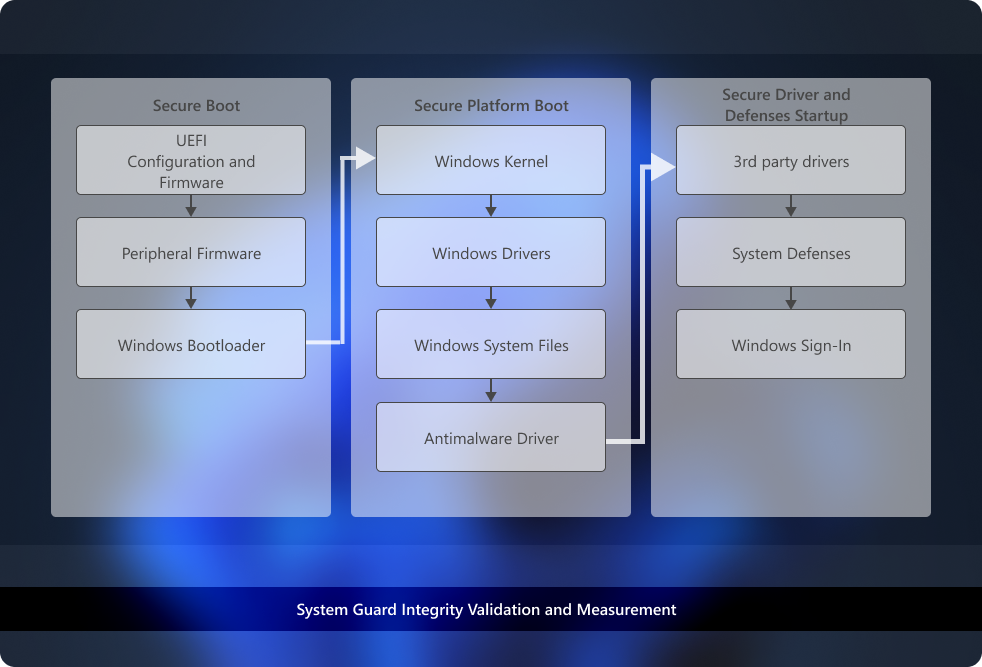
L’attestation est différente de l’activation de Secure Launch. Évaluer les preuves de démarrage après le démarrage n’est pas non plus la même chose que de mesurer en permanence tous les aspects d’un système en cours d’exécution. Un service de gestion ou de sécurité doit collecter et évaluer les preuves pertinentes et décider des mesures à prendre. L’activation de Secure Launch seule ne configure pas un service d’attestation, une stratégie de conformité Intune ou un accès conditionnel.
Conditions d'octroi de licence d'édition Windows
Le tableau suivant répertorie les éditions Windows qui prennent en charge System Guard :
| Windows Pro | Windows Entreprise | Windows Pro Education/SE | Windows Éducation |
|---|---|---|---|
| Oui | Oui | Oui | Oui |
Les droits de licence System Guard sont accordés par les licences suivantes :
| Windows Pro/Professionnel Éducation/SE | Windows Entreprise E3 | Windows Entreprise E5 | Windows Éducation A3 | Windows Éducation A5 |
|---|---|---|---|---|
| Oui | Oui | Oui | Oui | Oui |
Pour plus d’informations à propos des licences Windows, consultez Vue d’ensemble des licences Windows.
Configuration requise pour System Guard
Le lancement sécurisé nécessite un processeur, un TPM 2.0, un microprogramme compatible et les fonctionnalités de plateforme requises pour VBS. La prise en charge dépend de l’implémentation complète de l’appareil, et pas seulement de sa version de Windows ou de sa famille de processeurs.
La référence de la configuration matérielle requise pour la plateforme contient les spécifications détaillées du microprogramme et du matériel pour les familles de processeurs ci-dessous. Ces tableaux sont destinés aux constructeurs de plateformes ; Les administrateurs doivent également case activée les informations de support du fabricant de leur appareil.
Configuration requise pour les processeurs Intel® vPro™ commençant par Intel® Coffeelake, Whiskeylake, ou plus tard silicon
Consultez la configuration requise pour la plateforme Intel, notamment TPM, microprogramme, DMA et SMM.
Configuration requise pour les processeurs AMD® commençant par Zen2 ou une version ultérieure du silicium
Consultez la configuration requise pour la plateforme AMD, y compris la configuration requise pour le TPM, le microprogramme, le DMA et le SMM.
Configuration requise pour les processeurs Qualcomm® avec chipsets SD850 ou ultérieurs
Consultez la configuration requise pour la plate-forme Qualcomm, y compris la configuration requise pour la mémoire en mode moniteur et le microprogramme.