Nota
O acceso a esta páxina require autorización. Pode tentar iniciar sesión ou modificar os directorios.
O acceso a esta páxina require autorización. Pode tentar modificar os directorios.
Se a túa empresa ten varios entornos, usa grupos de seguridade para controlar que usuarios licenciados poden ser membros dun ambiente determinado.
Nota
Para información sobre como funciona o acceso de usuarios en Microsoft Dataverse para Teams, véxase Acceso de usuario a Dataverse para entornos Teams.
Teña en conta o seguinte procedemento de exemplo:
| Ambiente | Grupo de seguranza | Propósito |
|---|---|---|
| Coho Winery vendas | Sales_SG | Fornecer acceso ao ambiente que crea oportunidades de vendas, procesa as ofertas e pecha clientes potenciais. |
| Coho Winery Márketing | Marketing_SG | Fornecer acceso ao ambiente que impulsa os esforzos de márketing mediante campañas de márketing e publicidade. |
| Coho Winery Servizo | SG do servizo | Fornecer acceso ao ambiente que procesa casos de cliente. |
| Desenvolvemento da adega Coho | Developer_SG | Fornecer acceso ao ambiente de illamento de procesos que se usa para desenvolvemento e probas. |
Neste exemplo, catro grupos de seguranza fornecen acceso controla a un ambiente específico.
Ten en conta a seguinte información sobre os grupos de seguridade anidados:
Os membros dun grupo de seguridade anidados dentro dun grupo de seguridade ambiental non están pre-provisionados nin se engaden automaticamente ao entorno. Hai un par de formas de engadir membros a un ambiente:
- Crea un equipo de grupo Dataverse para o grupo de seguridade anidado e asigna un rol de seguridade ao equipo.
- Fai que un membro do grupo de seguridade anidado acceda ao entorno por primeira vez. Esta acción engade o membro ao entorno en tempo de execución, pero o membro aínda non pode executar aplicacións orientadas a modelos nin acceder a datos de Dataverse ata que lle asignes un rol de seguridade.
Escenario de grupo de seguridade anidado: Supoñamos que asignas un grupo de seguridade cando creas un entorno. Máis adiante, queres engadir usuarios que son xestionados a través doutro grupo de seguridade. Creas un grupo de seguridade de Microsoft Entra chamado Managers e engades aos teus xestores a el. Logo engades o grupo de seguridade de xestores como fillo do grupo de seguridade ambiental, creas un equipo de grupo Dataverse para xestores e asignas un rol de seguridade ao equipo do grupo para que os xestores poidan acceder a Dataverse.
Ten en conta a seguinte información sobre os grupos de seguridade:
- Cando engades usuarios ao grupo de seguridade, engádeos ao entorno.
- Cando eliminas usuarios do grupo, desactívaos no entorno.
- Cando asocias un grupo de seguridade cun entorno existente que ten usuarios, desactivas a todos os usuarios do entorno que non son membros do grupo.
- Se asocias un grupo de seguridade cun entorno, só se crean como usuarios no entorno os usuarios que teñan unha licenza de Power Platform ou Dynamics 365 ou un plan por aplicación e que sexan membros do grupo de seguridade ambiental.
- Non podes asignar grupos de seguridade aos tipos de contorno predeterminado e de desenvolvedor. Se xa asignaches un grupo de seguridade ao teu entorno predeterminado ou de desenvolvedor, elimínao. O entorno predeterminado está pensado para ser compartido con todos os usuarios do inquilino e o entorno do desenvolvedor está pensado para ser usado só polo propietario do entorno.
- Os entornos soportan asociar os seguintes tipos de grupos: Seguridade e Microsoft 365. Non se admite a asociación outros tipos de grupos .
- Cando selecciones un grupo de seguridade, selecciona un grupo de seguridade Microsoft Entra e non un creado en Windows Active Directory local. Non se soportan grupos de seguridade de Windows AD nas instalacións.
- Se un usuario non forma parte do grupo de seguranza asignado ao ambiente, pero ten o rol de administrador, móstrase como usuario activo e pode iniciar sesión. Power Platform
- Se un usuario está asignado ao rol de administrador de Dynamics 365, entón debe formar parte do grupo de seguridade antes de estar habilitado no entorno. Non poden acceder ao ambiente ata que sexan engadidos ao grupo de seguranza e activados.
- Todos os usuarios da túa aplicación poden executarse en calquera ambiente protexido cun grupo de seguranza, sen ser membro dese grupo. ...
Nota
Todos os usuarios con licenza, sexan ou non membros dos grupos de seguranza, deben ter asignados roles de seguranza para acceder aos datos nos entornos. Asignas roles de seguranza na aplicación web. ... Se os usuarios non teñen un rol de seguridade, reciben un erro de acceso denegado aos datos ao tentar executar unha aplicación. Os usuarios non poden acceder aos entornos ata que se lles asigne polo menos un rol de seguranza para ese entorno. Para obter máis información, consulte Configurar seguranza do ambiente. A asignación automática de usuarios a un ambiente non é compatible cos ambientes de proba. Para os contornos de proba, os usuarios deben asignarse manualmente.
Revisa os roles administrativos que necesitas para completar diferentes tarefas
Xestionar grupos de seguridade adoita implicar múltiples funcións. Esta táboa mostra o papel menos privilexiado necesario para completar cada tarefa.
| Tarefa | Papel menos privilexiado |
|---|---|
| Crear ou xestionar o grupo de seguridade e a membresía de Microsoft Entra | Administrador de Grupos; Administrador de Usuarios tamén funciona |
| Crear usuarios | Administrador de usuarios |
| Asignar ou eliminar licenzas | Administrador de licenzas; Administrador de usuarios tamén traballa |
| Asociar o grupo de seguridade cun entorno | Administrador de Power Platform ou Administrador de Dynamics 365 |
| Asignar roles de seguridade a Dataverse | Rol de Administrador de Sistemas de seguridade, ou un rol personalizado de Dataverse con polo menos privilexios de Lectura e Asignación na táboa de Roles de Seguridade |
Cualificacións importantes:
- Un Administrador de Dynamics 365 debe pertencer ao grupo de seguridade do entorno. Esta restrición non se aplica aos Administradores Globais nin aos Administradores da Power Platform.
- Power Platform, Dynamics 365 e os administradores globais xa non reciben automaticamente o rol de Administrador do Sistema Dataverse. Deben autoelevarse antes de asignar roles a Dataverse.
- Os administradores de Power Platform e Dynamics 365 non poden crear usuarios, xestionar grupos de Entra nin asignar licenzas só a través do seu papel de administrador de servizos.
Cree o grupo de seguranza e engada membros ao grupo de seguranza
- Inicia sesión no Microsoft 365 admin center.
- Selecciona Equipos e grupos>Equipos e grupos activos.
- Seleccione + Engadir un grupo.
- Cambia o tipo a Grupo de seguranza, engade o grupo Nome e a Descrición e, a seguir, selecciona Engadir>Pechar.
- Seleccione o grupo que creou e, despois, xunto a Membros, seleccione Editar.
- Seleccione + Engadir membros. Seleccione os usuarios para engadir ao grupo de seguranza e, a seguir, seleccione Gardar>Pechar varias veces para volver á lista de Grupos.
Para eliminar un usuario do grupo de seguranza, seleccione o grupo de seguranza e, a seguir, xunto a Membros, seleccione Editar. Seleccione Eliminar membros e, a seguir, seleccione X para cada membro que queira eliminar.
Nota
Se os usuarios que queres engadir ao grupo de seguridade non están creados, crea os usuarios e asigna unha licenza válida de Power Platform ou Dynamics 365 a eles.
Para engadir varios usuarios, consulte: engadir usuarios en masa a grupos de Office365.
Crear un usuario e atribúa licenza
No centro de administración Microsoft 365, selecciona Usuarios>Usuarios activos>+ Engadir un usuario.
Introduza a información de usuario, seleccione licenzas e, a seguir, seleccione Engadir.
Máis información: Engadir usuarios e asignar licenzas ao mesmo tempo
Ou, compra e asigna pases por aplicación: Uns Power Apps plans por aplicación
Nota
Se un entorno ten asignado un plan Power Apps por aplicación, todos os usuarios considéranse licenciados cando intentan acceder ao ambiente, incluíndo aqueles que non teñen licenzas individuais asignadas. A asignación de plans por aplicación nun ambiente cumpre o requisito de que os usuarios teñan licenza para acceder ao ambiente. Tamén é importante sinalar que o plan Power Apps por aplicación só permite aos usuarios individuais executar unha aplicación ou un portal para un escenario empresarial específico nun entorno asignado ao plan Power Apps por aplicación.
Asociar un grupo de seguranza a un ambiente
Inicia sesión no centro de administración de Power Platform como administrador (administrador de Dynamics 365 ou administrador de Power Platform).
No panel de navegación, selecciona Xestionar.
No panel Xestionar , seleccione Entornos e, a seguir, escolla o entorno co que desexa asociar o grupo de seguranza.
Seleccione Editar.
No panel Editar detalles , selecciona a icona Editar na área Grupo de seguranza .
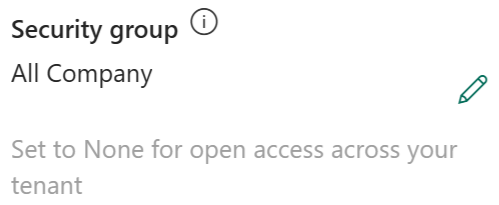
Os primeiros 200 grupos de seguridade son devueltos. Usa a Busca para atopar un grupo de seguranza específico.
Seleccione un grupo de seguranza e seleccione Feito e, a seguir, Gardar.
O grupo de seguranza está asociado ao ambiente.
Nota
As aplicacións Canvas poden compartirse con usuarios fóra do grupo de seguridade asociado ao entorno, pero os usuarios deben ser membros do grupo de seguridade para executar as aplicacións. Se es un usuario que non está no grupo de seguridade e intentas executar as aplicacións compartidas, ves esta mensaxe de erro: "Non podes abrir aplicacións neste entorno. Non es membro do grupo de seguridade do ambiente." Se o administrador de Power Platform establece os detalles de gobernanza da túa organización, ves un contacto de gobernanza ao que podes contactar para formar parte do grupo de seguridade.