Nota
O acceso a esta páxina require autorización. Pode tentar iniciar sesión ou modificar os directorios.
O acceso a esta páxina require autorización. Pode tentar modificar os directorios.
Nota
A comunidade Power Platform Virtual Network en Microsoft Viva Engage está dispoñible. Publica calquera dúbida ou comentario que teñas sobre esta funcionalidade. Únete cubrindo unha solicitude a través do seguinte formulario: Solicita acceso á Comunidade Viva Engage de Finanzas e Operacións.
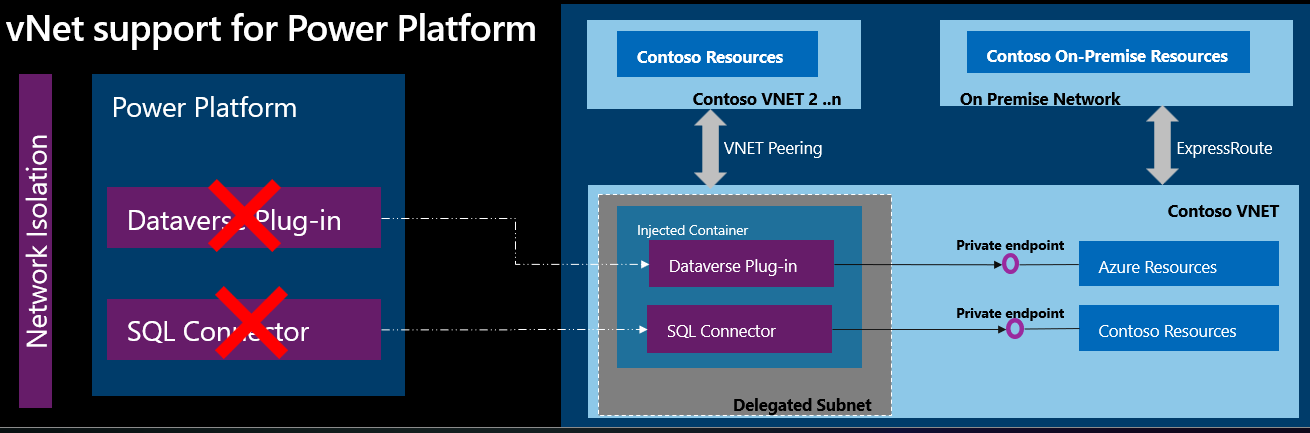
Ao usar o soporte de Azure Virtual Network (VNet) para Power Platform, podes integrar Power Platform con recursos dentro da túa rede virtual sen expoñelos a través da internet pública. O soporte de VNet usa a delegación de subredes de Azure para xestionar o tráfico saínte desde Power Platform en tempo de execución. Ao usar a delegación de subredes de Azure, os recursos protexidos non teñen que estar dispoñibles a través de internet para integrarse con Power Platform. Ao usar soporte para VNet, os compoñentes de Power Platform poden chamar aos recursos da túa empresa dentro da túa rede, xa estean aloxados en Azure ou on-premises, e usar plugins e conectores para facer chamadas de saída.
Power Platform normalmente intégrase con recursos empresariais a través de redes públicas. Nas redes públicas, os recursos empresariais deben ser accesibles desde unha lista de rangos de IP de Azure ou etiquetas de servizo, que describen enderezos IP públicos. Con todo, o soporte VNet para Power Platform permíteche usar unha rede privada e aínda así integrarte con servizos ou servizos na nube aloxados dentro da túa rede empresarial.
Os servizos de Azure están protexidos dentro dunha rede virtual por puntos finais privados. Podes usar ExpressRoute para levar os teus recursos locais dentro da rede virtual.
Power Platform utiliza o servizo VNet e subredes que delegas para facer chamadas de saída a recursos empresariais a través da rede privada empresarial. Ao usar unha rede privada, non necesitas enrutar o tráfico pola internet pública, o que podería expoñer recursos empresariais.
Nunha rede virtual, tes control total sobre o tráfico saínte desde Power Platform. O administrador de rede aplica políticas de rede ao tráfico. O seguinte diagrama mostra como os recursos dentro da túa rede interactúan cunha rede virtual.
Beneficios do soporte para Azure VNet
Ao usar soporte VNet, os teus compoñentes de Power Platform e Dataverse obteñen todos os beneficios que ofrece a delegación de subredes de Azure, tales como:
Protección de datos: O soporte VNet permite que os servizos de Power Platform se conecten aos teus recursos privados e protexidos sen expoñelos a internet.
Sen acceso non autorizado: O soporte VNet conéctase cos teus recursos sen necesidade de rangos IP de Power Platform nin etiquetas de servizo na conexión.
Estimación do tamaño da subrede para entornos Power Platform
Os datos de telemetría e as observacións do último ano indican que os entornos de produción normalmente requiren entre 25 e 30 enderezos IP, coa maioría dos casos de uso dentro deste rango. Baseándose nesta información, asigna entre 25 e 30 IPs para ambientes de produción e 6 a 10 IPs para ambientes non produtivos, como ambientes sandbox ou de desenvolvedores. Os contedores conectados á rede virtual usan principalmente enderezos IP dentro da subrede. Cando o ambiente comeza a usarse, crea un mínimo de catro contedores, que escalan dinámicamente segundo o volume de chamadas, aínda que normalmente permanecen dentro do rango de 10 a 30 contedores. Estes contedores executan todas as solicitudes para os seus respectivos entornos e xestionan eficientemente as solicitudes de conexión paralela.
Planificación para varios entornos
Se usas a mesma subrede delegada para múltiples entornos Power Platform, poderías necesitar un bloque maior de enderezos IP de enrutamento interdominio (CIDR) sen clases. Considera o número recomendado de enderezos IP para ambientes de produción e non produción cando vinculas os ambientes a unha única política. Cada subrede reserva cinco enderezos IP, así que inclúe estes enderezos reservados na túa estimación.
Nota
Para mellorar a visibilidade da utilización dos recursos, o equipo de produto está a traballar para expoñer o consumo delegado de IP de subredes para políticas e subredes empresariais.
Exemplo de asignación de IP
Considere un arrendatario con dúas políticas empresariais. A primeira política é para ambientes de produción, e a segunda política é para ambientes non produtivos.
Política da empresa de produción
Se tes catro ambientes de produción asociados á túa política empresarial, e cada un require 30 enderezos IP, a asignación total de IP é:
(Catro contornas x 30 IPs) + 5 IPs reservadas = 125 IPs
Este escenario require un bloque CIDR de /25, que ten capacidade para 128 IP.
Política de empresas non produtivas
Para unha política empresarial non produtiva con 20 entornos de desenvolvedor e sandbox, e cada entorno require 10 enderezos IP, a asignación total de IP é:
(Vinte ambientes x 10 IP) + 5 IPs reservadas = 205 IPs
Este escenario require un bloque CIDR de /24, que ten capacidade para 256 IPs e ten espazo suficiente para engadir máis ambientes á política empresarial.
Contextos compatibles
Power Platform soporta VNet tanto para plugins como conectores de Dataverse. Usando este soporte, podes crear conectividade saínte segura, privada e de saída desde Power Platform ata recursos dentro da túa rede virtual. Os complementos e conectores de Dataverse melloran a seguridade da integración de datos ao conectarse a fontes de datos externas das aplicacións de Power Apps, Power Automate e Dynamics 365. Por exemplo, pode:
- Usa plugins Dataverse para conectarte ás túas fontes de datos na nube, como Azure SQL, Azure Storage, almacenamento de blob ou Azure Key Vault. Podes protexer os teus datos da exfiltración de datos e outros incidentes.
- Usa plugins Dataverse para conectarte de forma segura a recursos privados e protexidos por endpoints en Azure, como a Web API, ou calquera recurso dentro da túa rede privada, como SQL e Web API. Podes protexer os teus datos de filtracións de datos e outras ameazas externas.
- Usa conectores soportados por redes virtuais como SQL Server para conectarte de forma segura ás túas fontes de datos aloxadas na nube, como Azure SQL ou SQL Server, sen expoñelos a internet. Do mesmo xeito, podes usar o conector Azure Queue para establecer conexións seguras a colas de Azure privadas habilitadas para endpoints.
- Usa o conector Azure Key Vault para conectarte de forma segura a Azure Key Vault privados e protexidos por endpoints.
- Usa conectores personalizados para conectarte de forma segura aos teus servizos protexidos por puntos finais privados en Azure ou servizos aloxados na túa rede privada.
- Usa Azure File Storage para conectarte de forma segura ao almacenamento privado de Azure habilitado para endpoint.
- Usa HTTP con Microsoft Entra ID (preautorizado) para obter recursos de forma segura a través de redes virtuais de varios servizos web, autenticados por Microsoft Entra ID ou desde un servizo web local.
Limitacións
- Os plugins low-code de Dataverse que usan conectores non están soportados ata que eses tipos de conectores se actualizan para usar delegación de subredes.
- Empregas operacións do ciclo de vida do ambiente de copia, copia de seguridade e restauración en ambientes compatibles con rede virtual . Power Platform Podes realizar a operación de restauración dentro da mesma rede virtual, e en diferentes ambientes, sempre que estean conectados á mesma rede virtual. Ademais, a operación de restauración está permitida desde entornos que non admiten redes virtuais a aqueles que si o fan.
- As conexións SQL Server que usan unha pasarela de datos local non están soportadas en ambientes Power Platform vinculados a unha rede virtual.
Rexións compatibles
Antes de crear a túa rede virtual e política empresarial, valida que o teu entorno Power Platform está nunha rexión soportada. Usa o Get-EnvironmentRegion cmdlet do módulo PowerShell de diagnósticos de subrede para recuperar a información da rexión do teu entorno.
Despois de confirmar a rexión do teu entorno, asegúrate de configurar a política empresarial e os recursos de Azure nas rexións de Azure compatibles correspondentes. Por exemplo, se o teu entorno Power Platform está no Reino Unido, entón a túa rede virtual e subredes deben estar nas rexións de uksouth e ukwest Azure. Se unha rexión de Power Platform ten máis de dous pares de rexións dispoñibles, debes usar o par específico que coincida coa rexión do teu entorno. Por exemplo, se Get-EnvironmentRegion devolve westus para o teu entorno, entón a túa rede virtual e subredes deben estar en eastus e westus.
| Power Platform rexión | Región Azure |
|---|---|
| Estados Unidos | Leste, oeste |
| Suráfrica | Sudáfrica norte, Sudáfrica oeste |
| Reino Unido | Sur do Reino Unido, Reino Unido oeste |
| O Xapón | Leste xaponés, oeste xaponés |
| India | India central, India do sur |
| Francia | Francia Central, Francia Sur |
| Europa | Europa occidental, Europa do Norte |
| Alemaña | Alemaña Norte, Alemaña Centro-Oeste |
| Suíza | Suíza norte, Suíza oeste |
| Canadá | Canadá Central, Canadá Leste |
| Brasil | Sur do Brasil |
| Australia | AustraliaSueste, AustraliaLevante |
| Asia | Leste de Asia, sueste asiático |
| UAE | EAUNORTH, UAECENTRAL |
| Corea do Sur | Corea do Sur, Corea Central |
| Noruega | Noruega oeste, Noruega leste |
| Singapur | Sueste asiático |
| Suecia | Suecia central |
| Italia | Italia Norte |
| US Government | USGOVTEXAS, USGOVVIRGINIA |
| Departamento de Defensa dos EUA (DoD) | USDODEAT, SusdodCentral |
Nota
O soporte en entornos de nube do goberno dos EUA está actualmente dispoñible só para ambientes despregados en Government Community Cloud – High (GCC High) ou no Departamento de Defensa (DoD). Non hai soporte dispoñible para entornos de Nube Comunitaria Gobernamental (GCC).
Servizos compatibles
A seguinte táboa lista os servizos que soportan a delegación de subredes de Azure para o soporte de VNet para Power Platform.
| De áreas | Power Platform servizos | Dispoñibilidade de soporte VNet |
|---|---|---|
| Dataverse | Plugins Dataverse | Dispoñible de xeito xeral |
| Conectores | Dispoñible de xeito xeral | |
| Conectores | Dispoñible de xeito xeral |
Ambientes soportados
O soporte VNet para Power Platform non está dispoñible para todos os entornos de Power Platform. A seguinte táboa lista que tipos de contorno soportan VNet.
| Tipo de ambiente | Compatible |
|---|---|
| Produción | Si |
| Default | Si |
| Ambiente de illamento de procesos | Si |
| Programador | Si |
| Proba | Non |
| Microsoft Dataverse for Teams | Non |
Consideracións para habilitar o soporte VNet para o entorno Power Platform
Cando usas soporte VNet nun entorno Power Platform, todos os servizos soportados, como plugins e conectores Dataverse, executan solicitudes en tempo de execución na túa subrede delegada e están suxeitos ás túas políticas de rede. As chamadas a recursos públicos comezan a romperse.
Importante
Antes de activar o soporte do entorno virtual para un entorno Power Platform, comproba o código dos plugins e dos conectores. Actualiza as URLs e conexións para que funcionen coa conectividade privada.
Por exemplo, un plugin pode tentar conectarse a un servizo dispoñible publicamente, pero a túa política de rede non permite acceso público a internet dentro da túa rede virtual. A política de rede bloquea a chamada desde o plugin. Para evitar a chamada bloqueada, podes aloxar o servizo dispoñible publicamente na túa rede virtual. Alternativamente, se o teu servizo está aloxado en Azure, podes usar un punto final privado no servizo antes de activar o soporte para VNet no entorno Power Platform.
Preguntas máis frecuentes
Cal é a diferenza entre unha pasarela de datos de rede virtual e o soporte VNet para Power Platform?
Unha pasarela de datos de rede virtual é unha pasarela xestionada que usas para acceder aos servizos de Azure e Power Platform desde dentro da túa rede virtual sen ter que configurar unha pasarela de datos local. Por exemplo, a pasarela está optimizada para cargas de traballo ETL (extracción, transformación, carga) en fluxos de datos de Power BI e Power Platform.
O soporte de Azure VNet para Power Platform usa unha delegación de subredes de Azure para o teu entorno Power Platform. As subredes son utilizadas polas cargas de traballo no Power Platform ambiente. As cargas de traballo da API de Power Platform usan soporte para VNet porque as solicitudes son de curta duración e están optimizadas para un gran número de solicitudes.
Cales son os escenarios nos que debería usar soporte VNet para Power Platform e a pasarela virtual de datos da rede?
O soporte VNet para Power Platform é a única opción soportada para todos os escenarios de conectividade saínte desde Power Platform agás os fluxos de datosde Power BI e Power Platform.
Os fluxos de datosde Power BI e Power Platform continúan usando pasarela de datos de rede virtual (VNet).
Como se garante que unha subrede de rede virtual ou unha pasarela de datos dun cliente non sexa utilizada por outro cliente en Power Platform?
O soporte VNet para Power Platform usa delegación de subredes de Azure.
Cada ambiente está vinculado a unha subrede de rede virtual. Power Platform Só as chamadas dese entorno poden acceder a esa rede virtual.
A delegación permíteche designar unha subrede específica para calquera plataforma de Azure como servizo (PaaS) que debe ser inxectada na túa rede virtual.
¿Soporta VNet para o failover de Power Platform?
Si, necesitas delegar as redes virtuais para ambas as rexións de Azure asociadas á túa rexión Power Platform. Por exemplo, se o teu entorno Power Platform está en Canadá, necesitas crear, delegar e configurar redes virtuais en CanadaCentral e CanadaEast.
Como pode un ambiente nunha rexión conectarse a recursos aloxados noutra rexión? Power Platform
Unha rede virtual vinculada a un entorno Power Platform debe residir na rexión do entorno Power Platform. Se a rede virtual está nunha rexión diferente, crea unha rede virtual na rexión do entorno Power Platform e usa o peering VNet en ambas as redes virtuais delegadas de subredes da rexión de Azure para cubrir a brecha coa rede virtual na rexión separada.
Podo monitorizar o tráfico de saída das subredes delegadas?
Si. Podes usar un grupo de seguridade de rede e cortalumes para monitorizar o tráfico saínte das subredes delegadas. Para máis información, véxase Monitor Azure Virtual Network.
¿Podo facer chamadas conectadas a internet desde plugins ou conectores despois de que o meu entorno sexa delegado na subrede?
Si. O acceso a Internet está dispoñible por defecto desde plugins e conectores nun entorno delegado por subrede. Conecta unha pasarela NAT de Azure á subrede delegada para que a túa organización poida controlar e asegurar o acceso de saída. Para máis información, consulte Mellores prácticas para asegurar conexións de saída dos servizos Power Platform.
¿Podo actualizar o rango de enderezos IP da subrede despois de que se delegue en?Microsoft.PowerPlatform/enterprisePolicies
Non, non mentres a funcionalidade se use no teu entorno. Non podes cambiar o rango de enderezos IP da subrede despois de que estea delegada a "Microsoft. PowerPlatform/enterprisePolicies." Se cambias o rango de enderezos IP, a configuración de delegación rompe e o entorno deixa de funcionar. Para cambiar o rango de enderezos IP, usa Disable-SubnetInjection, fai os cambios necesarios e logo activa a función para o teu entorno.
¿Podo actualizar o enderezo DNS da miña rede virtual despois de que se delegue en?Microsoft.PowerPlatform/enterprisePolicies
Non, non mentres a funcionalidade se use no teu entorno. Non podes cambiar o enderezo DNS da rede virtual despois de que se delegue a Microsoft.PowerPlatform/enterprisePolicies. Se cambias o enderezo DNS, o cambio non se detecta na configuración e o teu entorno pode deixar de funcionar. Para cambiar a dirección DNS, usa Disable-SubnetInjection para desvincular todos os teus contornos da política, fai as actualizacións necesarias ao teu VNet, espera 30 minutos para asegurarte de que os teus cambios se propagan e logo reactiva a inxección de subredes usando Enable-SubnetInjection.
Podo usar a mesma política empresarial para varios entornos? Power Platform
Si. Podes usar a mesma política empresarial para varios entornos. Power Platform Non obstante, existe unha limitación que non se poden usar entornos de ciclo de lanzamento anticipado coa mesma política empresarial que outros entornos.
A miña rede virtual ten un DNS personalizado configurado. Usa o meu DNS personalizado? Power Platform
Si. Power Platform usa o DNS personalizado que configuras na rede virtual que contén a subrede delegada para resolver todos os puntos finais. Despois de delegar o entorno, podes actualizar os plugins para usar o endpoint correcto e así o teu DNS personalizado poida resolvelos.
O meu entorno ten plugins proporcionados por ISV. Estes plugins funcionarían na subrede delegada?
Si. Todos os plugins para clientes e ISV poden funcionar usando a túa subrede. Se os plugins ISV teñen conectividade de saída, pode que necesites listar esas URLs no teu firewall.
Os meus certificados TLS de punto final local non están asinados por autoridades de certificación (CA) raíz coñecidas. Admites certificados descoñecidos?
Non. Power Platform require que o punto final presente un certificado TLS coa cadea completa. Non podes engadir a túa CA raíz personalizada á lista de CAs coñecidas.
Cal é a configuración recomendada dunha rede virtual dentro dun inquilino cliente?
Power Platform non recomenda ningunha topoloxía específica. Con todo, os clientes usan amplamente a topoloxía de rede Hub-spoke en Azure.
É necesario vincular unha subscrición de Azure ao meu inquilino de Power Platform para activar o soporte de VNet?
Si, para habilitar o soporte VNet para entornos Power Platform, debes asociar unha subscrición de Azure co inquilino Power Platform.
Como usa Power Platform a delegación de subredes de Azure?
Cando asignas unha subrede de Azure delegada a un entorno Power Platform, esta usa inxección de VNet para inxectar o contedor en tempo de execución na subrede delegada. Durante este proceso, a tarxeta de interface de rede (NIC) do contedor recibe unha dirección IP da subrede delegada. O host (Power Platform) e o contedor comunícanse a través dun porto local no contedor, e o tráfico flúe por Azure Fabric.
¿Podo usar unha rede virtual existente para Power Platform?
Si, podes usar unha rede virtual existente para Power Platform, se delegas unha única subrede nova dentro da rede virtual especificamente a Power Platform. Debes dedicar a subrede delegada para a delegación da subrede e non podes usala para outros fins.
Podo reutilizar a mesma subrede delegada en varias políticas empresariais?
Non. Non podes reutilizar a mesma subrede en varias políticas empresariais. Cada política empresarial debe ter a súa propia subrede única para a delegación. Power Platform
Que é un plugin Dataverse?
Un plugin Dataverse é un anaco de código personalizado que podes despregar nun entorno Power Platform. Podes configurar este plugin para que se execute durante eventos (como un cambio de datos) ou activalo como unha API personalizada. Para máis información, consulta plugins Dataverse.
Como funciona un plugin de Dataverse?
Un plugin de Dataverse funciona dentro dun contedor. Cando asignas unha subrede delegada a un entorno Power Platform, a tarxeta de interface de rede (NIC) do contedor recibe unha dirección IP do espazo de enderezos desa subrede. O host (Power Platform) e o contedor comunícanse a través dun porto local no contedor, e o tráfico flúe por Azure Fabric.
¿Poden funcionar varios plugins dentro do mesmo contedor?
Si. Nun entorno dado de Power Platform ou Dataverse, múltiples plugins poden executarse dentro do mesmo contedor. Cada contedor usa unha dirección IP do espazo de enderezos da subrede, e cada contedor pode executar múltiples solicitudes.
Como xestiona a infraestrutura un aumento nas execucións concurrentes de plugins?
A medida que aumenta o número de execucións simultáneas de plugins, a infraestrutura escala automaticamente para acomodar a carga. A subrede delegada a un ambiente debería ter espazos de enderezos suficientes para xestionar o volume máximo de execucións para as cargas de traballo nese ambiente. Power Platform Power Platform
Quen controla a rede virtual e as políticas de rede asociadas?
Tes propiedade e control sobre a rede virtual e as súas políticas de rede asociadas. Por outra banda, Power Platform usa as direccións IP asignadas desde a subrede delegada dentro desa rede virtual.
Os plugins compatibles con Azure soportan VNet?
Non, os plugins Azure-aware non soportan VNet.