הערה
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות להיכנס או לשנות מדריכי כתובות.
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות לשנות מדריכי כתובות.
ארגונים שמעבדים מסמכים רגישים צריכים לעתים קרובות לאזן בין אוטומציה, אבטחה, תאימות לבידוד רשת. ארכיטקטורת עיון זו מראה כיצד להשתמש ב- Microsoft Power Platform, Azure Document Intelligence וב- Azure עם קישוריות רשת פרטית כדי להפוך עיבוד, עיבוד, אימות ואחסון של מסמכים לאוטומטיים תוך הגנה על נתונים רגישים.
עצה
מאמר זה מספק תרחיש לדוגמה וארכיטקטורה לדוגמה מוכללת כדי להמחיש כיצד לעצב פתרונות מאובטחים של עיבוד מסמכים חכמים באמצעות Power Platform, Azure Document Intelligence ותמיכה ברשת וירטואלית (VNet) של Power Platform. ניתן לשנות את הארכיטקטורה לדוגמה עבור תרחישים ותעשיות רבות ושונות.
תרשים ארכיטקטורה
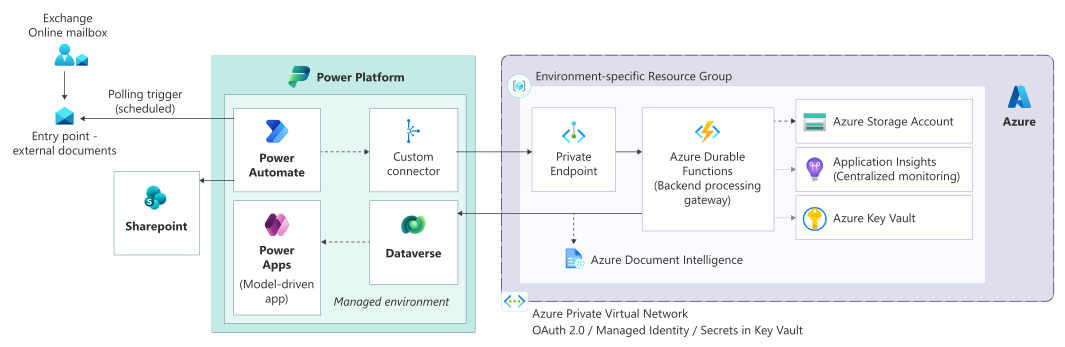
Workflow
זרימת עבודה זו מתארת כיצד Power Platform Azure שירותים בעלי בידוד רשת פרטית הבודקת, מעבדת, מאמתת ומתמידת מסמכים באופן מאובטח.
אבטחת אחסון מסמכים: קבל מסמכים באמצעות תיבות דואר Exchange Online ייעודיות. זרימות Power Automate מתוזמנות משתמשות בתבנית תשאול כדי לאסוף מסמכים ולהבטיח גישול מבוקר ומהימן.
תזמור ויצירת הקשר: Power Automate מחלץ מטא-נתונים וקבצים מצורפים, מסנן פריטים שלא ניתן לעבד, ויוצר הקשר קורלציה שבו נעשה שימוש לאורך כל מחזור חיי העיבוד.
ביצוע רשת פרטית: זרימות פועלים בתוך סביבה מנוהלת המשתמשת בתמיכה ב- VNet עבור Power Platform, ומאפשרות גישה פרטית Azure דרך נקודות קצה פרטיות.
עיבוד עורפי באמצעות Azure Functions: Power Automate הפעלת פונקציית Azure מאובטחת באמצעות מחבר מותאם אישית המשתמש באישורי לקוח של OAuth 2.0. הפונקציה משמשת כשער עבור כל העיבוד בצד השרת.
עיבוד מסמכים חכם: השתמש ב-Azure Document Intelligence לסיווג מסמכים ולחילוץ נתונים. טפל בפעולות ממושכות באופן א-סינכרוני.
אימות ויצירת אירועים: אימות ועקבות של נתונים שחולצו ב- Dataverse, יצירה או עדכון של רשומות ומקרים עסקיים.
אחסון מסמכים מאובטח: אחסן מסמכים ופריטים מקוריים ב- SharePoint Online עם גישה הנשלטת באמצעות Microsoft Entra ID אבטחה.
שילובים עם Downstream: הפעל אוטומציות ושילובים נוספים כנדרש, כולל חילופי קבצים מאובטחים באמצעות Azure Blob Storage ומערכות מקומיות.
חוסן וניטור: פונקציות Durable של Azure מנהלות תהליכים ארוכי־טווח, ניסיונות חוזרים וטיפול בשגיאות, עם רישום וביקורת מרכזיים.
רכיבים
הרכיבים הבאים מרכיבים את ארכיטקטורת עיבוד המסמכים המאובטחת.
פלטפורמה וזהות
Microsoft Entra ID: מספק זהות, אימות וגישה מותנית מרוכזים עבור משתמשים ויישומים. שילוב מקורי עם Power Platform מאפשר גישה מאובטחת למשתמשים, אימות ראשי של שירות ואכיפה של מדיניות אבטחה ארגונית.
קליטה
Exchange Online דואר: ספק גבול מאובטח וניתן לביקורת עבור הגשות חיצוניות. תיבות דואר ייעודיות פועלות כנקודות קצה מבוקרות של ingestion עבור מסמכים ובקשות נכנסים.
Power Automate (תבנית תשאול): זרימות Power Automate מתוזמנות מנטרות את תיבות הדואר Exchange באמצעות גישה לתשאול כדי להבטיח עיבוד אמין, בקרת ויסות וביצוע צפוי. גישה זו מונעת הצפה של אירועים מטריגרים בזמן אמת.
תיאום
Power Automate: פועל כשכבת התיאום הראשית, תיאום עיבוד מסמכים, חילוץ מטה-נתונים, לוגיקת אימות, שילובים במורד הזרם וטיפול בחריגים תוך הקצאת פעולות עתירות חישובים לשירותים עורפיים.
מחבר מותאם אישית: מספק שכבת הפשטה מאובטחת בין Power Automate לשירותי הקצה העורפי. האימות משתמש באישורי לקוח של OAuth 2.0, ומבטיח גישה מבוקרת ומבודדת סביבה אל ממשקי API.
עיבוד
Azure Functions: יישום לוגיקת עיבוד ותזמור עורפי, הפועל כשער API מאובטח ושכבת שילוב. Azure Functions מטפלות באימות, בניתוב, בניסיונות חוזרים, בפעולות ממושכות ובאינטראקציה עם שירותים במורד הזרם.
Azure בינת מסמכים: מאפשר סיווג מסמכים חכם וחילוץ נתונים באמצעות מודלים מוכנים מראש ומודלים מותאמים אישית. העיבוד מופעל באופן אסינכרוני משירותים עורפיים כדי לתמוך במדרגיות וב עומסי עבודה לאורך זמן.
נתונים ואחסון
Microsoft Dataverse: משמשת כפלטפורמות הנתונים המרכזיות לנתונים עסקיים מובנים, כולל מקרים, מטה-נתונים ותוצאות עיבוד. Dataverse מספק בקרת גישה מוכללת של אבטחה, ביקורת ופקדי גישה המבוססים על תפקידים.
SharePoint מקוון: אחסון מסמכים באופן מאובטח ושמירה על קישורים לרשומות Dataverse משויכת. SharePoint מספק ניהול גירסאות, שמירה ופקדי גישה דקים עבור ממצאי מסמך.
Azure Blob Storage: תומך בתרחישי חילופי קבצים ושילוב מאובטחים, כולל אינטראקציה עם מערכות במורד הזרם או עם מערכות מקומיות. הגישה מוגבלת באמצעות נקודות קצה פרטיות ואימות ראשי של שירות.
אבטחה ורשתות
תמיכה של Azure Virtual Network (VNet) עבור Power Platform: מאפשרת לזרימות של Power Automate להפעיל מחברים נתמכים בתוך רשת משנה מואצלת ברשת וירטואלית של Azure, וכך לאפשר קישוריות פרטית לשירותי Azure.
Azure קצה פרטיות: ודאו כי שירותי Azure כגון Azure Functions, אחסון ושירותים של בינה מלאכותית נגישים רק באמצעות כתובות IP פרטיות, תוך ביטול חשיפה ציבורית.
Azure Key Vault: מספק אחסון מרכזי ומאובטח של סודות, אישורים ומפתחות המשמשים אפליקציות ורכיבי אוטומציה. סודות מוחדרים בזמן ריצה באמצעות זהויות מנוהלות או ישויות שירות.
ALM ופיקוח
Azure DevOps קווי צינור: הפיכת בניית הפתרון, האימות והפריסה בין הסביבות לאוטומטיות באמצעות קווי צינור של YAML. תומך בקידום מבוקר, בבידוד סביבה ובפריסה חוזרת וניתנת ליישור עם שיטות העבודה המומלצות לניהול מחזור החיים של יישום Power Platform (ALM).
חוויית משתמש
יישומים מונחי-מודל של Power Apps: מספקים ממשקי משתמש מאובטחים המותאמים לתפקידים לניהול תיקים, סקירת מסמכים ואינטראקציה עם נתונים עסקיים. אפליקציות מונחות מודלים מכבדות באופן אוטומטי את פקדי האבטחה והביקורת של Dataverse.
פרטי תרחיש
ארכיטקטורה זו מאפשרת עיבוד מאובטח, מדרגי ואוטומטי של מסמכים פיננסיים ומסמכים הקשורים למדיניות רגישים במיוחד באמצעות Power Platform Azure שירותים.
ארגונים בתעשיות מווסתות מסתכמים לעתים קרובות בצריכה של מסמכים מבוססי דואר אלקטרוני השותפים והלקוחות החיצוניים. ארגונים אלה חייבים לעבד מסמכים אלה בצורה מהימנה בעת עמידה בדרישות קפדניות לגבי אבטחת נתונים, בידוד רשת, יכולת ביקורת ותאימות. טיפול ידני מציג סיכון תפעולי, עיכובים ותוצאות לא עקביות, במיוחד כאשר נפח המסמך גדל.
ארכיטקטורה זו מתייחסת לאתגרים אלה על-ידי יישום צינור מבוקר של עיבוד ובעיבוד מסמכים המשלב את Power Automate, עיבוד מסמכים חכם ושירותים עורפיים מאובטחים המתארחים בתוך Azure Virtual Network. כל השילובים Azure שירותים אלה מבוצעים באמצעות נקודות קצה פרטיות, ומבטיחים שנתונים רגישים לעולם לא ייחשפו לאינטרנט הציבורי.
השתמש ב-Azure Document Intelligence לסיווג מסמכים ולחילוץ נתונים. השתמש ב-Azure Functions כדי להפשט את העיבוד בקצה העורפי, לרכז את האבטחה, בדיקות התקינות והטיפול בשגיאות. אמתו ושמרו את הנתונים שחולצו ב-Dataverse, וכך אפשרו ניהול מקרים מובנה, אוטומציה בתהליכי המשך ודיווח באמצעות יישומי Power Platform.
גישה זו מקטינה מאמץ ידני, משפרת את דיוק העיבוד ומבססת תבנית ארגונית הניתנת לשימוש חוזר לעיבוד מסמכים מאובטח. הוא תומך ביכולת הרחבה עתידית, תואם לעקרונות האבטחה הפחותים ביותר ומספק יכולת מעקב מקצה לקצה ב- Power Platform, Azure שירותי אבטחה וזהות.
שיקולים
שיקולים אלה מיישמים את עמודי התווך של Power Platform Well-Architected, מערכת של עקרונות מנחים המשפרים את איכות עומס העבודה. מידע נוסף: Microsoft Power Platform Well-Architected.
מהימנות
עיבוד ותזמור מפוענים מבטיח כשלים ארעיים בשירותים במורד הזרם (בינת מסמך, Azure Functions, מערכות חיצוניות) לא ישבשו את העיבוד.
קליטת דואר אלקטרוני המבוססת על תשאול מחזורי מונעת החמצת אירועים ומפחיתה את התלות במנגנוני הפעלה בזמן אמת.
פריטי מדיניות של ניסיון חוזר, זמן קצוב וטיפול בשגיאות ממורכזים בתוך Azure Functions ו- Power Automate כדי לתמוך עבד מחדש מבוקר.
תבניות עיבוד אסינכרוניות (כולל פונקציות עמידות כאשר הדבר ישים) תומכות בניתוח מסמכים ארוך-טווח מבלי לחסום זרימות עבודה.
זמינות גבוהה מסופקת על-ידי שירותים מנוהלים, כולל Power Automate, Dataverse, Azure Functions נתונים Azure AI services.
אבטחה
Microsoft Entra ID מספק זהות, אימות וגישה מותנית מרוכזים עבור משתמשים ומנהלי שירות.
הגישה הפחותה ביותר להרשאות נאכפת על-פני זרימות Power Automate, מחברים מותאמים אישית ושירותים מותאמים אישית Azure באמצעות רישומי אפליקציות והרשאות בטווח.
רשת וירטואלית תמיכה ב- Power Platform מבטיחה שאוטומציה תפעל במסגרת רשת פרטית.
נקודות קצה פרטיות מונעות חשיפה ציבורית של Azure Functions, חשבונות אחסון ושירותים של בינה מלאכותית.
סודות ואישורים מאוחסנים באופן מאובטח ב- Azure Key Vault ומזריקים בזמן ריצה.
אבטחה וביקורת המבוססות על תפקיד Dataverse מספקים בקרת גישה דקה ואת יכולת המעקב המלאה של גישה לנתונים והשינויים.
מצוינות תפעולית
הפרדה ברורה של תחומי האחריות בין התזמור (Power Automate) לבין העיבוד (Azure Functions) מפשטת את התחזוקה והפתרון בעיות.
תבנית שער עורפי מרוכזת תימנע מפריסה של מחברים ומבטיחה אימות, רישום ואכיפת מדיניות עקביים.
Azure DevOps צינורות YAML הופך את בניית הפתרון, האימות והפריסה בין בסביבות, ותומכים בהפצה חוזרת ומנוהכת.
תצורה ספציפית לסביבה, כגון גירסאות מודל ונקודות קצה, מנוהלת באמצעות משתני סביבה, תוך צמצום שינויים ידניים.
ניטור מקצה לקצה מופעל באמצעות היסטוריית ההפעלה של Power Platform, Azure רישום ויכולות ביקורת מקוריות של פלטפורמה.
יעילות ביצועים
עומסי עבודה כבדים של מחשוב, כגון סיווג מסמכים, OCR (זיהוי תווים אופטי) ולוגיקת אימות, מועלים ל- Azure Functions ולא מבוצעים בתוך Power Automate.
עיבוד אסינכרוני משפר את התפוקה ומונע הגעת למגבלות ביצוע זרימה.
קליטת נתונים מבוססת תשאול מספקת דפוסי עומס צפויים ונמנעת מקפיצות עומס הנגרמות מטריגרים.
Dataverse משמש לנתונים עסקיים מובנים, בעוד שמסמכים מאוחסנים ב- SharePoint ו- Blob Storage כדי למטב את עלויות האחסון והביצועים.
רישות פרטי מפחית את זמן ההשהיה בין Power Platform לבין שירותי Azure.
אופטימיזציה של חווית משתמש
Power Apps מונחי מודלים מספקים חוויות משתמש מאובטחות וממודעות לתפקיד שמכבדות באופן אוטומטי את אבטחת Dataverse.
נתיבים של אנשים בתוך הלולאה מפחיתים את העומס הקוגניטיבי בכך שמאפשרים למשתמשים להתערב רק בעת הצורך.
שיוכי רישיות ומסמכים ברורים משפרים את יכולת המעקב ואת השימושיות עבור צוותים תפעוליים.
התנהגות אוטומציה עקבית בין סביבות משפרת את הביטחון ומפחיתה את הבלבול של המשתמשים.
AI אחראי
לא ישים.
ארכיטקטורה זו משתמשת Azure מסמכים עבור סיווג והוצאה של מסמכים, והיא אינה כוללת תכונות של בינה מלאכותית גנאית.
תורמים
תחזוקת המאמר הזה מתבצעת על-ידי Microsoft. המחברים הבאים תרמו למאמר הזה.
מחברים ראשיים:
- מינקשי גופטה, איש טכנולוגיה בכיר