Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Fontos
Az AKS előzetes verziójú funkciói önkiszolgáló, opt-in alapon érhetők el. Az előzetes verziókat "ahogy van" és "rendelkezésre állóként" biztosítjuk, és a szolgáltatási szerződésekből és a korlátozott jótállásból kizárjuk őket. Az AKS előzetes verzióihoz részleges támogatást nyújt az ügyfélszolgálat a tőle telhető legjobb módon. Ezért ezek a funkciók nem éles használatra vannak szánva. További információkért tekintse meg az alábbi támogatási cikkeket:
Az Azure Kubernetes Application Network architektúrája három rétegre van rendezve: felügyeleti síkra, vezérlősíkra és adatsíkra. Minden réteg különböző felelősségekkel rendelkezik, amelyek együttesen teljes körűen felügyelt, környezeti alapú szolgáltatási hálózati megoldást biztosítanak az Azure Kubernetes Service (AKS) számára. Ez az architektúra lehetővé teszi a szolgáltatások közötti biztonságos, szabályzatalapú kommunikációt anélkül, hogy köztes eszközöket vagy az alkalmazásait módosítania kellene.
Ez a cikk áttekintést nyújt az Azure Kubernetes Application Network architekturális rétegeiről, azok interakcióiról, valamint a többfürt-alapú szolgáltatásfelderítési modellről, amely lehetővé teszi a fürtök közötti skálázható kommunikációt. Az Azure Kubernetes Application Network szolgáltatással kapcsolatos további információkért tekintse meg az Azure Kubernetes Application Network for AKS áttekintését.
Az Application Network architektúrarétegeinek áttekintése
Az architektúrarétegek a következő feladatokat kezelik:
- Felügyeleti sík: Kezeli az Azure-erőforrások olyan műveleteit, mint az Application Network-erőforrások létrehozása, frissítése és törlése, valamint a klaszter tagság kezelése.
- Vezérlősík: Az egyes tagfürtök hálókonfigurációját, tanúsítvány-életciklusát és szolgáltatásfelderítését kezeli.
- Adatsík: Közvetlenül a tagklaszterben biztosítja a szolgáltatásközi forgalom védelmét környezeti mód alkalmazásával, amelyhez nincs szükség sidecarokra vagy az alkalmazások módosítására.
Többfürtes üzemelő példányok esetén az Application Network szinkronizálja a szolgáltatás-felderítési adatokat a tagfürtök között, hogy a szolgáltatások transzparens módon kommunikálhassanak a fürt határain.
Az alábbi ábra az Azure Kubernetes Application Network architekturális rétegeit, valamint az egymással és az AKS-fürtökkel való interakciót mutatja be:
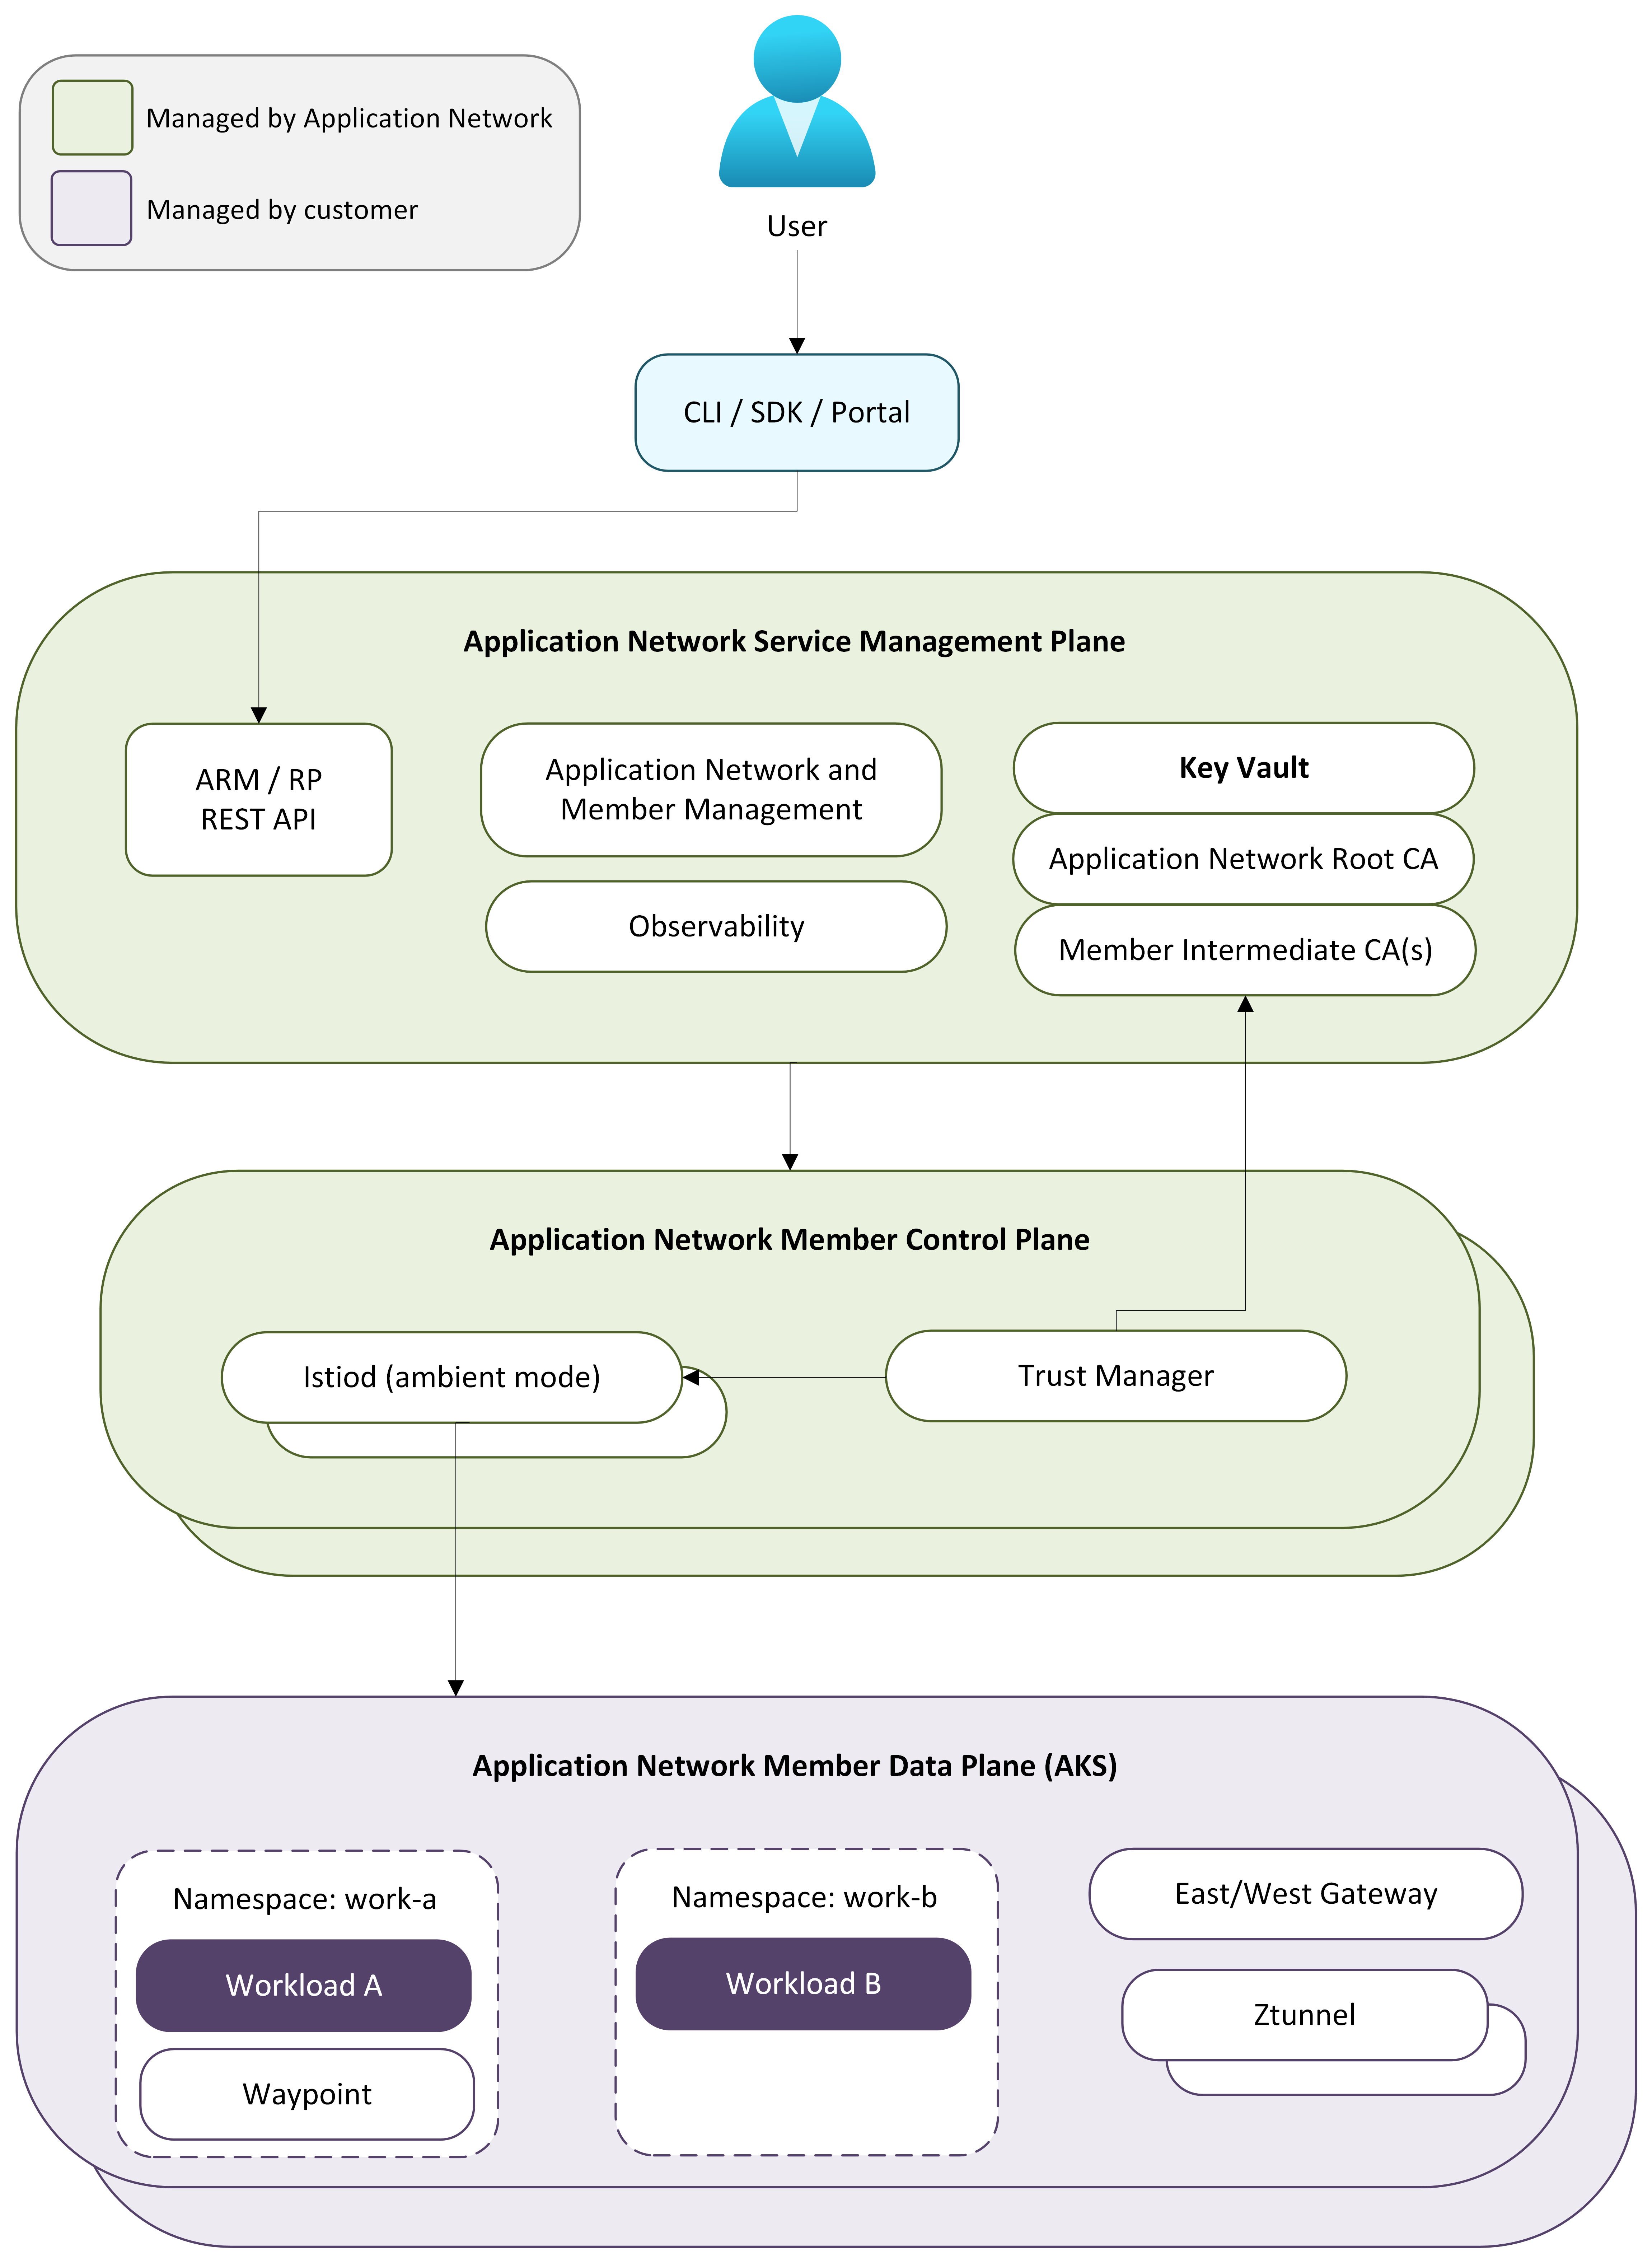
Felügyeleti sík
A felügyeleti sík az az Azure erőforrás-szolgáltató, amely az alkalmazáshálózat összes erőforrás-műveletét kezeli. Amikor létrehoz egy Application Network-erőforrást, vagy csatlakozik egy tagfürthöz, a felügyeleti sík ellenőrzi a kérést, kiépíti az Azure-erőforrásokat, például az Azure Key Vaultot a tanúsítványtároláshoz, és vezényli egy regionális vezérlősík létrehozását a tag számára.
A felügyeleti síkkal az Azure CLI-n (az appnet) vagy az ARM API-n keresztül kommunikálhat. A felügyeleti sík koordinálja az összes alsó rétegbeli kiépítést, hogy a vezérlősík és az adatsík összetevői manuális beavatkozás nélkül legyenek üzembe helyezve.
Irányítósík
A vezérlősík egy teljes mértékben felügyelt infrastruktúra, amely az AKS-fürtön kívül működik. Amikor egy tagfürt csatlakozik egy alkalmazáshálózathoz, a rendszer egy dedikált vezérlősíkot épít ki ugyanabban az Azure-régióban, mint a tagfürt, így a vezérlés és az adatsík összetevői közötti késés alacsony marad.
Megjegyzés:
A különböző Azure-régiók tagjai a saját régiójukban telepített vezérlősíkokkal rendelkeznek.
A vezérlősík a következő összetevőket tartalmazza:
- Istiod: Csatlakozik a tagfürt Kubernetes API-kiszolgálóhoz, hogy felderítse a szolgáltatásokat, és figyelje a konfiguráció változásait. Leküldi az xDS-konfigurációt az adatsík ztunnel- és waypoint-proxyinak. Többfürtes környezetekben az Istiod a megfelelő tagfürtök Kubernetes API-kiszolgálóihoz is csatlakozik a szolgáltatásfelderítési információk beszerzése érdekében, ami lehetővé teszi a fürtök közötti szolgáltatásfelderítést.
- Tanúsítványkezelés: Az Azure Key Vault által támogatott CA-tanúsítványok kivezetése és elforgatása. A legfelső szintű hitelesítésszolgáltató közös megbízhatósági határt hoz létre az összes tagfürtön, és minden tag kap egy köztes hitelesítésszolgáltatót, amely rövid élettartamú számítási feladattanúsítványokat ad ki. További információkért tekintse meg az Azure Kubernetes Application Network biztonságának áttekintését.
- Életciklus-kezelés: Üzembe helyezi és frissíti a tagfürt összes adatsík-összetevőjét, beleértve a ztunnelt, az Istio CNI-t, a waypoint proxikat és az egyéni erőforrás-definíciókat (CRD-ket). További információ: Az Azure Kubernetes Application Network-tagok frissítéseinek konfigurálása.
Adatátviteli sík
Az adatsík a tagklaszter névterébe applink-system üzembe helyezett összetevőkből áll. Az Application Network az Istio Ambient Mode-ot használja, így nincsenek oldalkocsik a munkaterheléseknél.
Az adatsík a következő összetevőket tartalmazza:
- Ztunnel: DaemonSetként üzembe helyezett csomópontszintű L4-proxy. A Ztunnel elfogja a csomópont szolgáltatásközi forgalmát, transzparensen létrehozza az mTLS-kapcsolatokat, és kikényszeríti az L4 engedélyezési szabályzatokat.
- Waypoint-proxyk: Nem kötelező névtérenkénti L7 proxyk, amelyek HTTP-útválasztást, forgalomváltást, hibainjektálást és L7-engedélyezést biztosítanak. A Waypoint-proxyk csak akkor lesznek üzembe helyezve, ha az L7-szabályzatok névtérhez vannak konfigurálva.
- Kelet-nyugati átjáró: Klaszterek közötti forgalmat kezel többklaszteres telepítésekben. Ön felel az egyes tagfürtök kelet-nyugati átjárói közötti hálózati kapcsolat biztosításáért. További információkért lásd: Többklaszteres szolgáltatás-felderítés.
- Istio CNI: Egy DaemonSet, amely a podok hálózatkezelését konfigurálja a környezeti hálós forgalom elfogásához.
- CRD-k: A Kubernetes egyéni erőforrás-definíciói a forgalomkezelési és biztonsági szabályzatok konfigurálásához.
A szolgáltatások közötti kérések során a ztunnel elfogja a forgalmat, mTLS-kapcsolatot létesít a cél ztunneljével, és kézbesíti a kérést a cél számítási feladatnak. Ha az L7-szabályzatok konfigurálva vannak, a forgalom egy útpontproxyn halad át a cél elérése előtt. Fürtközi forgalom esetén a ztunnel a kelet-nyugati átjáró útvonalát használja, hogy elérje a távoli tagfürtök számítási feladatait.
Több fürt közötti szolgáltatás-felderítés
Az Application Network támogatja több AKS-fürt egységes szolgáltatáshálóba való csatlakoztatását. Az egyik tagfürt szolgáltatásai kommunikálhatnak más tagfürtök szolgáltatásaival, és az mTLS végponttól végpontig kötelező a fürthatárok között.
Nyílt forráskódú Istio többfürtes üzemelő példányokban a vezérlősíkok általában más fürtök Kubernetes API-kiszolgálóihoz csatlakoznak a szolgáltatások és a konfiguráció változásainak felderítése érdekében. Az "Application Network" egy hasonló szolgáltatásfelderítési modellt követ, ahol a vezérlősíkok szolgáltatásinformációkat gyűjtenek a tagklaszterektől, hogy a szolgáltatások a klaszterhatárokon átívelően felderíthetők legyenek. Ez a módszer lehetővé teszi, hogy az egyik tagfürt számítási feladatai alkalmazásmódosítás nélkül oldják fel és kommunikáljanak a más fürtökön futó szolgáltatásokkal. Új tagfürt hozzáadása kibővíti a hálótagságokat, így az új fürt szolgáltatásai más tagok számára is felfedezhetők lesznek.
A fürtök közötti forgalom az egyes tagfürtökben üzembe helyezett kelet-nyugati átjárókon halad át. Ön felel a tagfürtök kelet-nyugati átjárói közötti hálózati elérhetőség biztosításáért – például virtuális hálózatok közötti társviszony-létesítésen, VPN-en vagy más csatlakozási megoldásokon keresztül. Minden fürtközi forgalom mTLS-lel van titkosítva.
Az összetevők interakciója
A vezérlősík csatlakozik a tagfürt Kubernetes API-kiszolgálóhoz, figyeli a szolgáltatás- és konfigurációváltozásokat, és xDS-frissítéseket küld a ztunnelbe és a waypoint-proxykba. Ha több tag is létezik, minden vezérlősík felügyelt üzenetkezeléssel is kicseréli a szolgáltatásadatokat, így minden tag egységesen tekintheti meg a háló összes szolgáltatását.
A tanúsítványkezelés root CA-t hoz létre, amikor egy Application Network erőforrás kialakul, és köztes CA-kat bocsát ki minden egyes tagklaszter számára. A számítási feladatok tanúsítványai 24 órás érvényességi időtartammal vannak kiállítva, és 12 óránként automatikusan el vannak forgatva. A tanúsítvány teljes életciklusa a legfelső szintű hitelesítésszolgáltatótól a köztes és számítási feladatok tanúsítványain keresztül manuális beavatkozás nélkül kezelhető.
A teljes tanúsítványhierarchia és a rotációs ütemezés az Azure Kubernetes Application Network biztonságának áttekintésében olvasható.
Kapcsolódó tartalom
Az Azure Kubernetes Application Networkről az alábbi cikkekben talál további információt: