Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Felügyelt Azure SQL-példányok
Azure Key Vault
Megoldási ötletek
Ez a cikk egy megoldási ötletet ismertet. A felhőmérnök ezen útmutató segítségével megjelenítheti az architektúra tipikus implementációjának fő összetevőit. Ez a cikk kiindulási pontként szolgál egy jól megtervezett megoldás megtervezéséhez, amely megfelel a számítási feladat egyedi követelményeinek.
Ez a megoldás egy biztonságos és rugalmas üzembehelyezési mintát ír le a felügyelt Azure SQL-példányhoz. Az Azure Key Vault által felügyelt HSM használatát emeli ki a felhasználó által kezelt átlátszó adattitkosítási (TDE) védelmi kulcsok tárolására.
Építészet
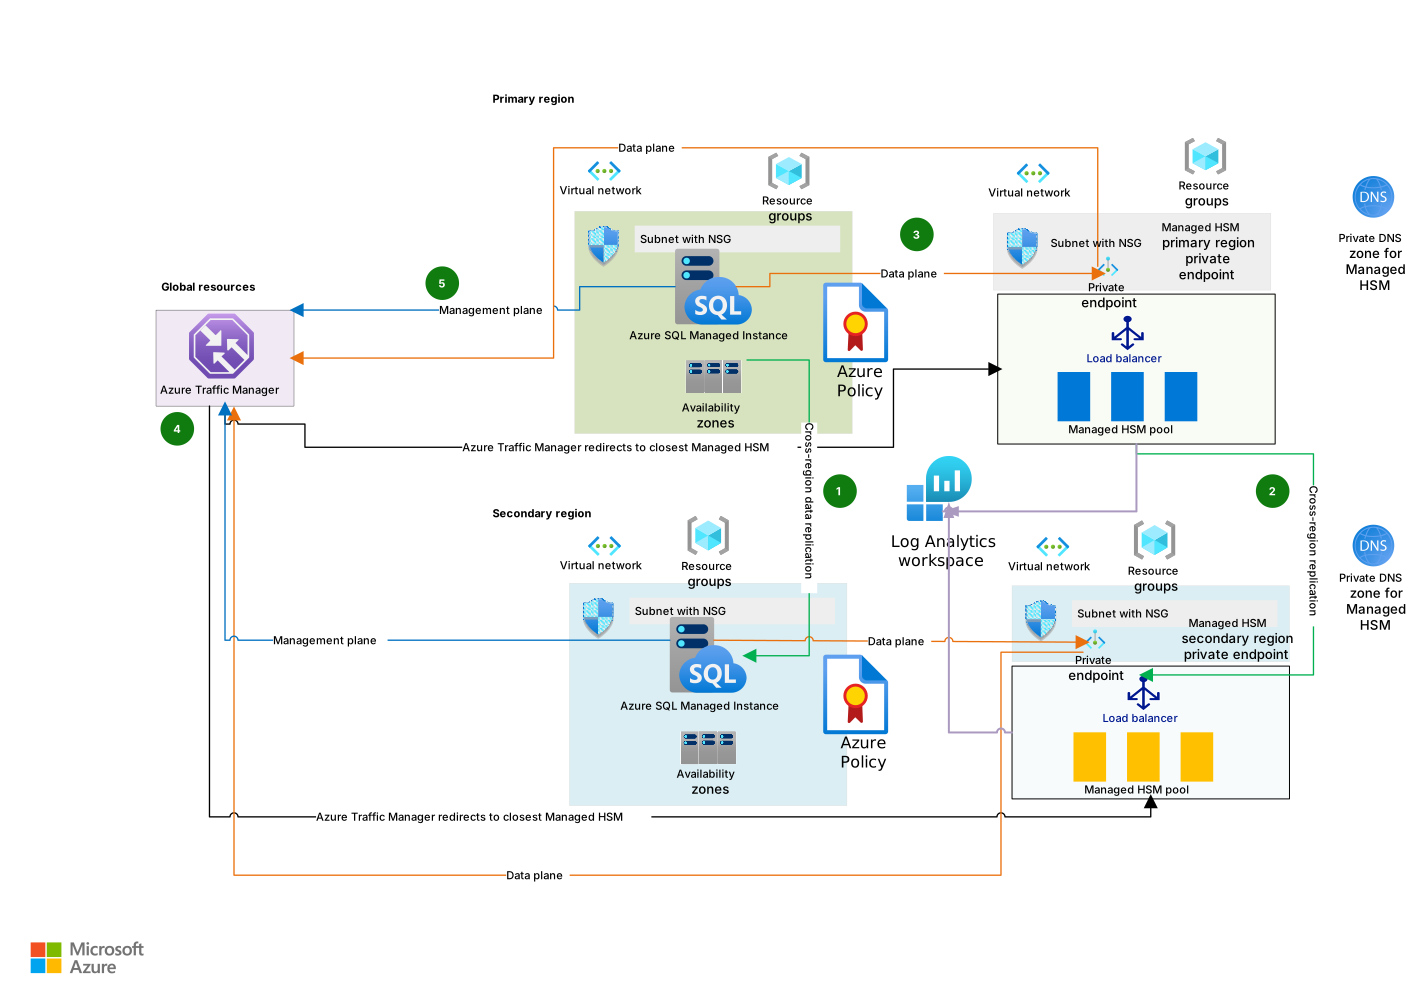
Töltse le az architektúra Visio-fájlját.
Workflow
A következő munkafolyamat az előző diagramnak felel meg:
Az elsődleges felügyelt SQL-példány feladatátvételi csoportja az összes felhasználói adatbázist egy másik régióban lévő másodlagos felügyelt SQL-példányra replikálja vészhelyreállítás céljából.
A felügyelt HSM régióközi készlettel van konfigurálva. Ez a készlet automatikusan replikálja a kulcsanyagot és az engedélyeket a másodlagos régió tárolójára.
A felügyelt SQL-példányból érkező adatsík-forgalom a felügyelt HSM privát végpontja felé halad át.
A felügyelt HSM egy Microsoft felügyelt Azure Traffic Manager-példány használatával irányítja a forgalmat a legközelebbi operatív tárolóba.
Ha a felügyelt példánynak ellenőriznie kell egy kulcs engedélyeit, egy felügyeletisík-kérelmet küld az Azure gerinchálózatán keresztül.
Összetevők
SQL Managed Instance egy szolgáltatásként nyújtott platform (PaaS), amely szinte teljesen kompatibilis a legújabb SQL Server Enterprise kiadás adatbázismotorral. Natív virtuális hálózati implementációt biztosít, amely javítja a biztonságot, és hasznos üzleti modellt biztosít a meglévő SQL Server-ügyfelek számára. A felügyelt SQL-példány használatával migrálhatja a helyszíni alkalmazásokat a felhőbe az alkalmazások és adatbázisok minimális módosításával.
SQL Managed Instance átfogó PaaS-képességeket is biztosít, beleértve az automatikus javításokat és verziófrissítéseket, az automatikus biztonsági mentéseket és az üzletmenet-folytonossági képességeket. Ezek a funkciók jelentősen csökkentik a felügyeleti többletterhelést és a teljes tulajdonosi költséget. Ebben az architektúrában a felügyelt SQL-példány a TDE védelmi kulcsokat használó adatbázis.
A felügyelt HSM egy teljes mértékben felügyelt felhőszolgáltatás, amely magas rendelkezésre állást, egy-bérlősséget és az iparági szabványoknak való megfelelést biztosítja. A felügyelt HSM célja a felhőalkalmazások titkosítási kulcsainak védelme. A federal information processing standards 140-3 Level 3 validált HSM-eket használja. A felügyelt HSM a Azure számos kulcskezelési megoldásának egyike. Ebben az architektúrában a felügyelt HSM biztonságosan tárolja a TDE védelmi kulcsokat, és régiók közötti rugalmasságot biztosít.
A Azure privát végpontok privát IP-útvonalat biztosítanak a virtuális hálózatoktól az olyan szolgáltatásokig, mint a Azure Storage, a Azure SQL Database és a Key Vault. Ebben az architektúrában tiltsa le a nyilvános hálózati hozzáférést a felügyelt HSM-en, és mindkét régióban használjon privát végpontokat, így az adatsík-forgalom a Microsoft gerinchálózaton marad.
Azure saját DNS névfeloldást biztosít a privát végpontokhoz, ami lehetővé teszi, hogy a virtuális hálózaton belüli erőforrások privát módon férhessenek hozzá Azure szolgáltatásokhoz. Privát végpont létrehozásakor a rendszer automatikusan regisztrál egy megfelelő dns-rekordot a csatolt privát DNS-zónában. A privát DNS-zóna biztosítja, hogy a szolgáltatás felé történő forgalom az Azure gerinchálózatán belül maradjon. Ez a megközelítés a nyilvános internetnek való kitettség elkerülésével javítja a biztonságot, a teljesítményt és a megfelelőséget. Regionális szolgáltatáskimaradás esetén az Azure saját DNS natív, régiók közötti névfeloldási rugalmasságot biztosít a felügyelt HSM számára. Ebben az architektúrában a szolgáltatások az Azure saját DNS használatával kommunikálnak egymással a saját hálózati címükön keresztül.
Azure Policy a Azure erőforrásait és műveleteit úgy értékeli ki, hogy összehasonlítja az erőforrások tulajdonságait az üzleti szabályokkal. Ezeket a JSON formátumban leírt üzleti szabályokat szabályzatdefinícióknak nevezzük. Ebben a megoldásban a Azure Policy használatával kényszerítheti ki az ügyfél által felügyelt TDE-t egy Azure SQL adatbázis vagy Azure SQL felügyelt példány létrehozása vagy frissítése során a dokumentált útmutató alapján.
Log Analytics munkaterület egy adattár, amelybe bármilyen típusú naplóadatokat gyűjthet az összes Azure és nem Azure erőforrásból és alkalmazásból. A munkaterület konfigurációs beállításai lehetővé teszik az összes naplóadat kezelését egy munkaterületen, hogy megfeleljen a szervezet különböző személyeinek műveleteinek, elemzési és naplózási igényeinek. Ebben a megoldásban egy Log Analytics munkaterület átfogó naplózást és telemetriát kap a felügyelt HSM-től.
Forgatókönyv részletei
Ebben a megoldásban a számítási feladatokért felelős csapat szigorú szolgáltatásiszint-célkitűzési (SLO-) küszöbértékeket szeretne teljesíteni a kritikus fontosságú rendszer számára, miközben biztosítja a szükséges szolgáltatások teljes funkcionalitását. A cél elérése érdekében a felügyelt SQL-példányt egy ügyfél által felügyelt TDE-védelmi kulccsal használják. A kulcs egy felügyelt HSM-készletben van tárolva, amely támogatja az általuk használt régiókat, és megfelel az összes megfelelőségi és biztonsági követelménynek. A privát végpontok hozzáférése is kényszerítve van a hálózati kitettség korlátozásához.
Régiók közötti vészhelyreállítás esetén általában előnyben részesítik az ügyfél által felügyelt feladatátvételi szabályzattal rendelkező feladatátvételi csoportot, hogy az ügyfél szabályozhassa a feladatátvétel időzítését. A feladatátvételi csoport egységként replikálja a felhasználói adatbázisokat, ezért a kapcsolódó példányszintű objektumokat és beállításokat külön kell szinkronizálni.
Lehetséges használati esetek
A szervezetek két párosított vagy nem támogatott régiót használnak. Az elsődleges felügyelt SQL-példány egy régióban található, és a feladatátvételi csoportok úgy vannak konfigurálva, hogy a másodlagos régióban lévő felügyelt SQL-példányhoz csatlakozzanak.
Ez a kialakítás feladatátvételi csoport figyelővégpontjait használja, hogy az alkalmazások stabil kapcsolati sztringeket tartsanak a feladatátvétel során. A feladatátvételi csoportok geo feladatátvétel után automatikusan frissítik a figyelő DNS-rekordját. Az ügyfélen megfigyelt újracsatlakozási idő azonban az ügyfél DNS-gyorsítótárának TTL-étől és az alkalmazás újrapróbálkozási logikájától függ.
A szervezet egy felügyelt HSM-példányt használ egy elsődleges régióban, egy régióközi replikával egy másodlagos régióban. Ha engedélyezve van egy régiók közötti replika, létrejön egy Traffic Manager-példány. A Traffic Manager-példány kezeli a forgalom átirányítását a helyi tárolóba, ha mindkét tároló működik, vagy ha az egyik tároló nem érhető el.
A kulcsanyagok és engedélyek replikációja aszinkron, és több percet is igénybe vehet. A másodlagos régió kezdeti kiterjesztése további üzembe helyezési időt vesz igénybe. A rugalmas kialakítás véglegesítése előtt ellenőrizze a felügyelt HSM rendelkezésre állását és kapacitását a kívánt régiókban.
A szervezetek két egyéni DNS-zónát használnak a felügyelt HSM-példányok privát végpontjának támogatásához minden régióban.
A többrégiós üzemelő példányokban a privát végpont és a privát DNS-integráció minden régióban segít megőrizni a névfeloldást és az adatsíkok forgalmát az egyes régiókban.
Egy szervezet ügyfél által felügyelt kulccsal engedélyezi a TDE-t a felhasználói adatbázisokon, és a védőkulcsot a felügyelt HSM-ben tárolja.
Közreműködők
A Microsoft fenntartja ezt a cikket. A következő közreműködők írták ezt a cikket.
Fő szerzők:
- Laura Grob | Fő programmenedzser
- Armen Kaleshian | Fő felhőmegoldás-tervező
- Michael Piskorski | Vezető felhőmegoldás-tervező
A nem nyilvános LinkedIn-profilok megtekintéséhez jelentkezzen be a LinkedInbe.
Következő lépések
- Az adatok felügyelete a felhőben felügyelt HSM használatával
- Többrégiós replikáció engedélyezése felügyelt HSM-en
- Felügyelt HSM konfigurálása privát végpontokkal
- Felügyelt HSM-helyreállítás áttekintése
- Fő szuverenitás, rendelkezésre állás, teljesítmény és méretezhetőség a felügyelt HSM-ben
- Ajánlott eljárások a felügyelt HSM biztonságossá tételéhez
- A Key Vault biztonsági áttekintése
- HSM által védett kulcsok létrehozása és átvitele
- Key Vault rendelkezésre állása és redundancia
- Azure SQL transzparens adattitkosítás ügyfél által felügyelt kulccsal
- A failover-csoportok áttekintése és ajánlott eljárások – Azure SQL Managed Instance