Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az Azure Data Explorer-fürtök nyilvános URL-címek használatával érhetők el. A fürtön érvényes identitással rendelkezők bármely helyről hozzáférhetnek. Szervezetként az adatok védelme lehet az egyik legfontosabb feladat. Ezért érdemes korlátozni és biztonságossá tenni a fürthöz való hozzáférést, vagy akár csak a privát virtuális hálózaton keresztül engedélyezni a fürthöz való hozzáférést. A cél eléréséhez használja a következőt:
Az alábbi szakasz bemutatja, hogyan védheti meg a fürtöt privát végpontokkal.
Privát végpont
A privát végpontok olyan hálózati adapterek, amelyek a virtuális hálózat privát IP-címeit használják. Ez a hálózati adapter privátan és biztonságosan csatlakozik az Azure Private Link által működtetett fürthöz. Privát végpont engedélyezésével a virtuális hálózatába vonja be a szolgáltatást.
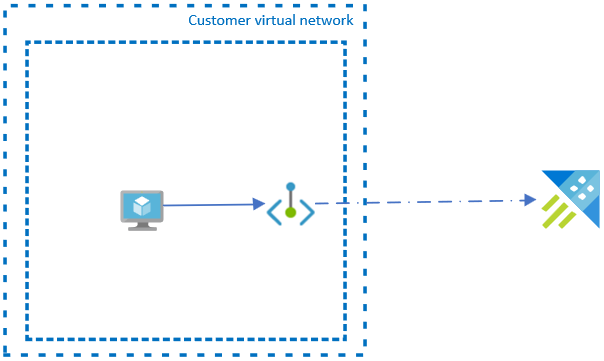
A fürt privát végponton való sikeres üzembe helyezéséhez csak magánhálózati IP-címekre van szükség.
Hálózati biztonsági funkciók privát végpontokkal
Az alábbi táblázat bemutatja, hogyan valósíthatók meg a hálózatbiztonsággal kapcsolatos funkciók privát végpontok használatával:
| Tulajdonság | Privát végpont |
|---|---|
| Bejövő IP-címek szűrése | Nyilvános hozzáférés kezelése |
| Tranzitív hozzáférés más szolgáltatásokhoz (Storage, Event Hubs stb.) | Felügyelt privát végpont létrehozása |
| Kimenő hozzáférés korlátozása | Ábrafelirat-szabályzatok vagy az AllowedFQDNList használata |