Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a lap a Unity Catalog összes biztonságos objektumát ismerteti. A biztonságos objektum egy, a Unity Katalógusban definiált objektum, amelyen jogosultságok adhatóak egy egyszerű felhasználónak (felhasználónak, szolgáltatásnévnek vagy csoportnak).
A Unity Catalog objektumhierarchiája
A Unity Catalog biztonságos objektumai hierarchikusak. Ez a hierarchikus struktúra biztosítja a Hozzáférés-vezérlés alapjait a Unity Catalogban.
A metaadattár a legfelső szintű biztonságos objektum. Ebben a metaadattárban az adategységek egy háromszintű névtérben élnek, amely meghatározza annak katalógusát, sémáját és eszköztípusát, például a táblát (catalog.schema.table). Az alábbi ábra kiemeli ezeket a biztonságos objektumokat.
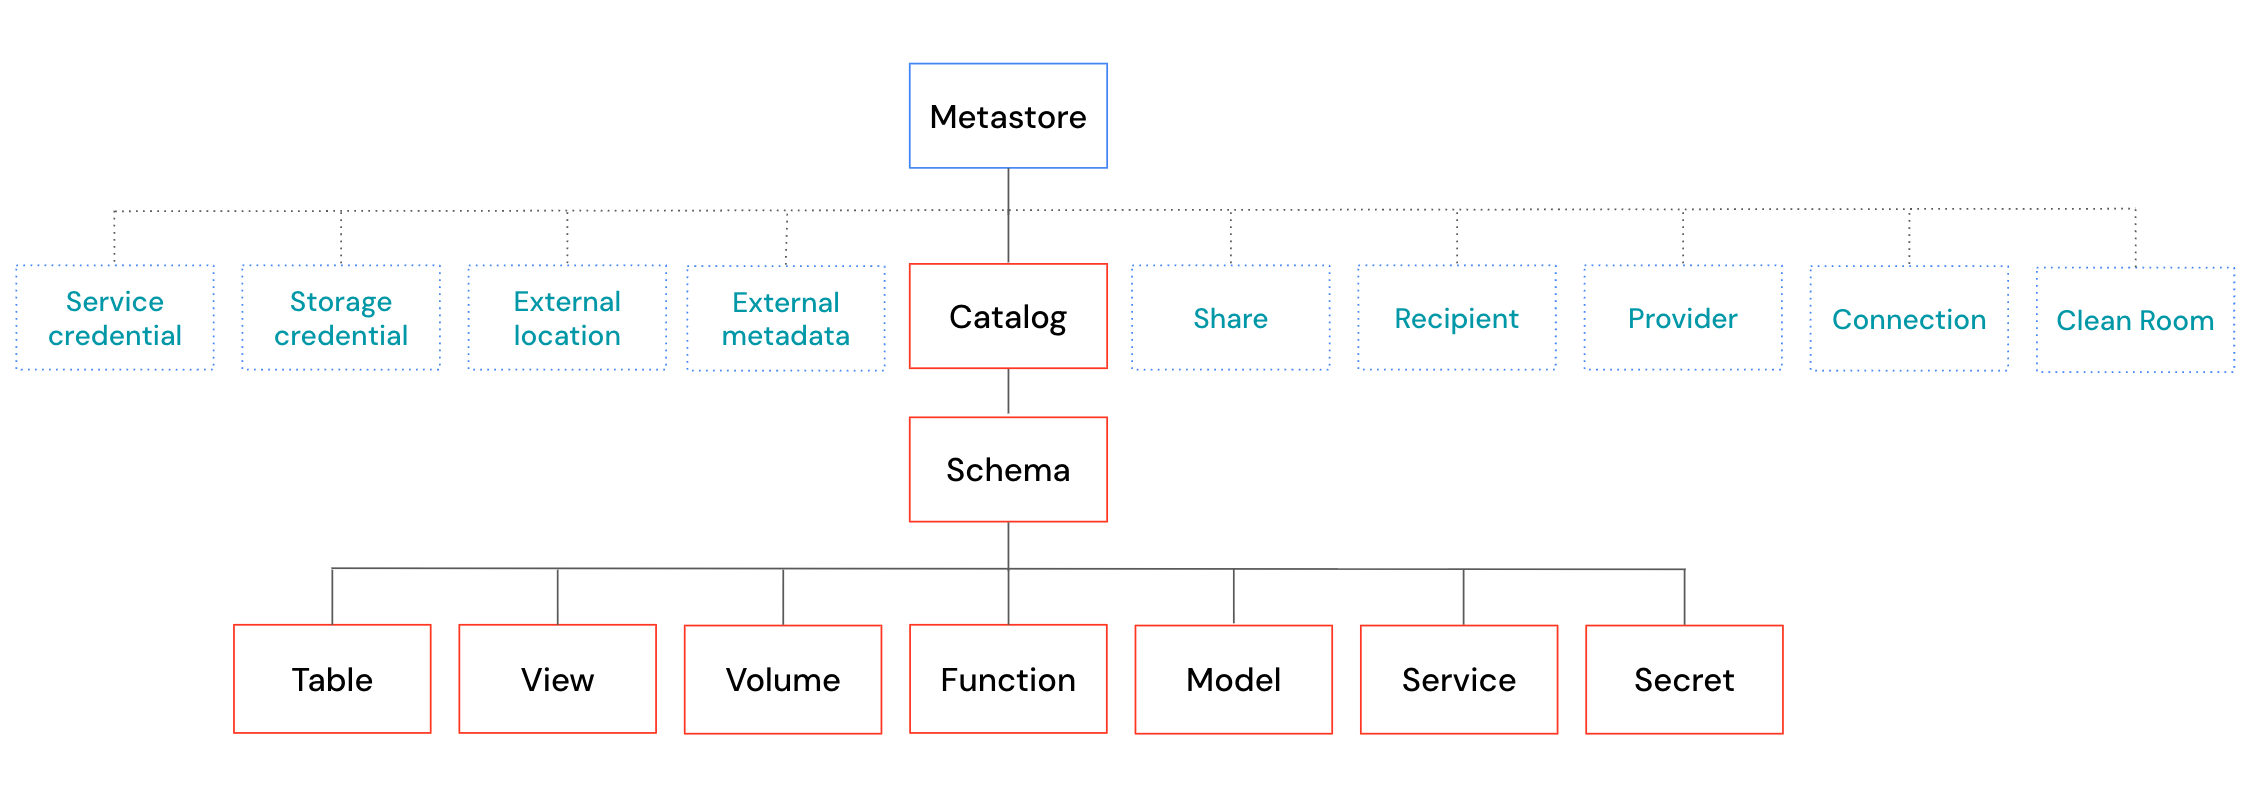
Az előző ábrán a következők láthatók:
-
A katalógusok az adategységek legfelső szintű rétegei. A katalógusok közvetlenül a metaadattár alatt léteznek. Ezek az adatok és AI-eszközök rendszerezésére szolgálnak, jellemzően szervezeti egységek vagy szoftverfejlesztési életciklus-hatókörök szerint.
-
A sémák a katalógusokban léteznek. A katalógusoknál részletesebb kategóriákba rendezik az adatokat és az AI-eszközöket. A sémák egyetlen használati esetet, projektet vagy csapat tesztkörnyezetet jelölhetnek.
- A táblák sorok és oszlopok szerint rendezett strukturált adatok gyűjteményei.
- A nézetek más táblákra vagy nézetekre mentett lekérdezések.
- A kötetek strukturálatlan adatgyűjteményeket jelölnek a felhőobjektum-tárolóban.
- A függvények olyan újrafelhasználható logikai egységek, amelyek skaláris értéket vagy sorkészletet adnak vissza.
- A modellek verziószámozott vagy eltérítetlen AI-modellek, amelyek a Unity Katalógusban vannak regisztrálva.
- A szolgáltatások szabályozása, a visszavonhatatlan AI-eszközök, például a modellszolgáltatások és az MCP-szolgáltatások.
- A titkos kódok olyan bizalmas értékeket, például hitelesítő adatokat és jogkivonatokat tárolnak, amelyeket a Unity Katalógusban szabályozhat, és az érték felfedése nélkül hivatkozhat referenciára.
-
A sémák a katalógusokban léteznek. A katalógusoknál részletesebb kategóriákba rendezik az adatokat és az AI-eszközöket. A sémák egyetlen használati esetet, projektet vagy csapat tesztkörnyezetet jelölhetnek.
A Unity Catalogban számos más biztonságos objektum is található. Ezek az objektumok közvetlenül a metaadattár alatt találhatók. Az alábbi ábra kiemeli ezeket a biztonságos objektumokat.
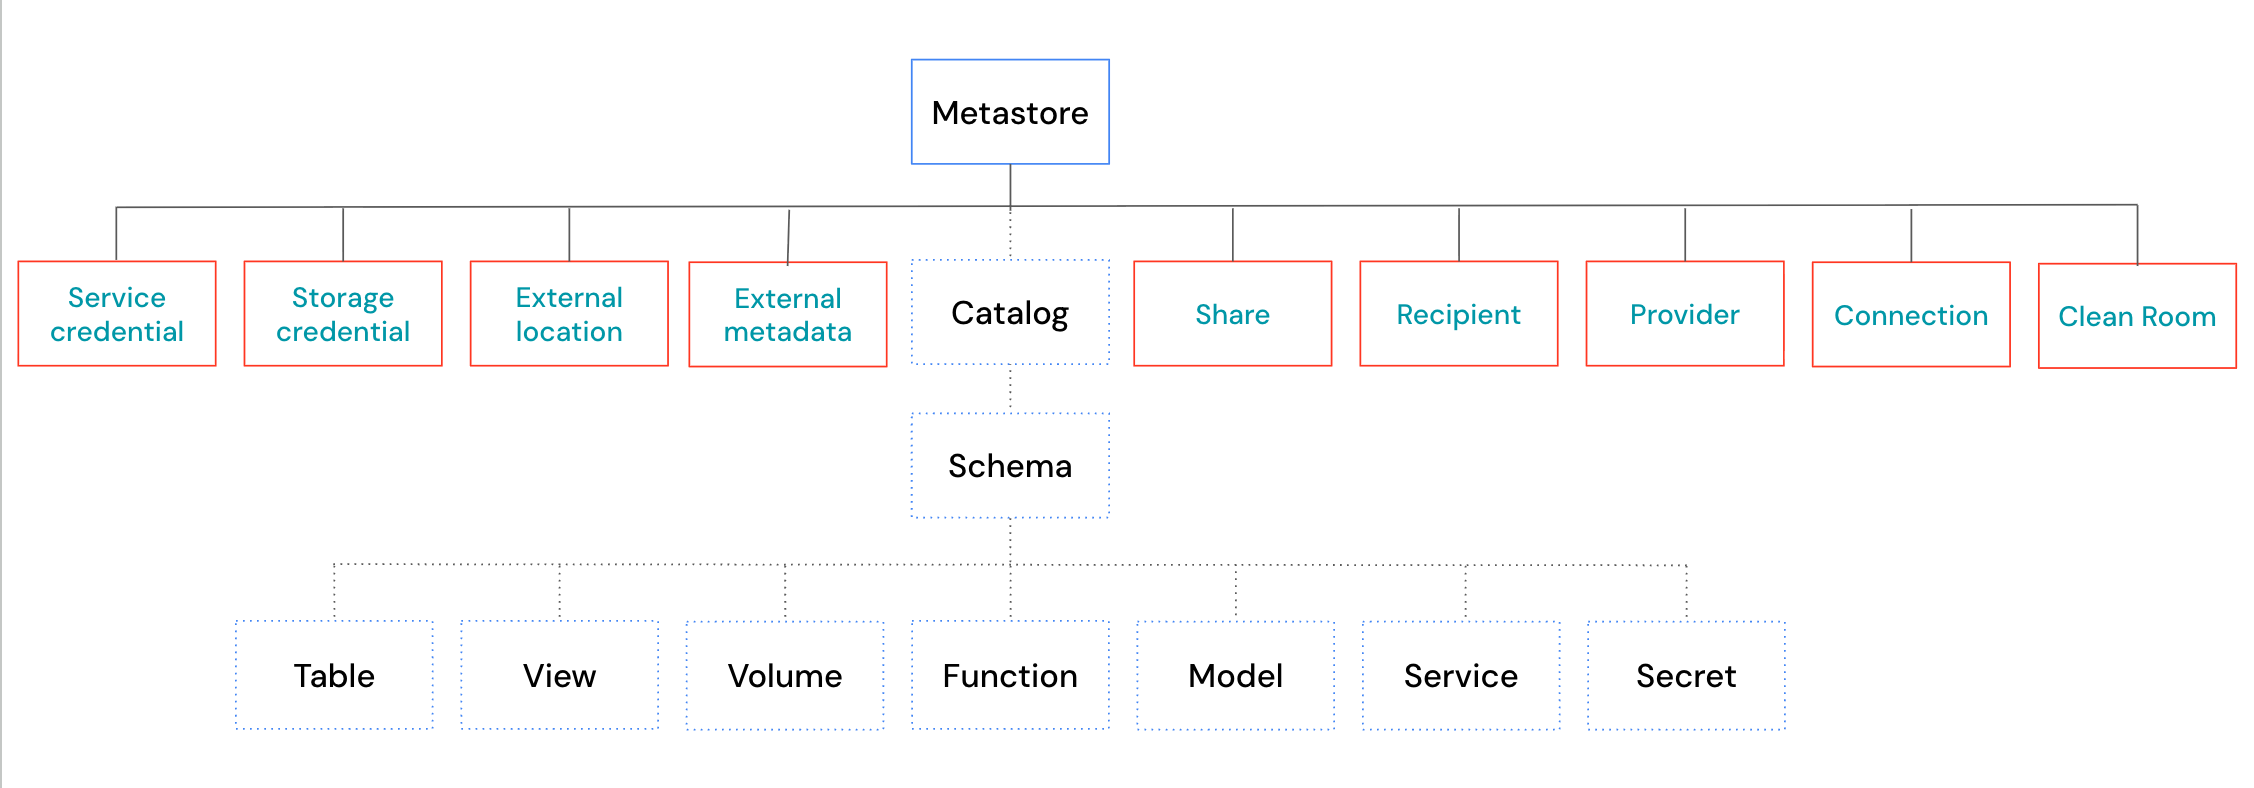
Ezek a biztonságos objektumok alapvetően két csoportba sorolhatók. Az első csoport olyan objektumokat tartalmaz, amelyek a felhőbeli tárolóhoz és más külső adatforrásokhoz és szolgáltatásokhoz való hozzáférést kezelik:
- A tárolási hitelesítő adatok olyan objektumok, amelyek egy adott elérési út felhőbeli tárolóban való eléréséhez szükséges hitelesítési adatokat képviselik.
- A külső helyek olyan objektumok, amelyek egy adott elérési utat jelölnek a felhőbeli tárolóban. Az elérési út eléréséhez szükséges tárolási hitelesítő adatokra is hivatkozik.
- A rendszer egy külső metaadat-objektummal definiál egyéni adatsorkapcsolatokat a Unity Catalogon kívül működő rendszerekhez.
- A szolgáltatás hitelesítő adatai olyan objektumok, amelyek a külső felhőszolgáltatások eléréséhez szükséges hitelesítési adatokat képviselik.
- A kapcsolatok olyan objektumok, amelyek külső adatbázisrendszerrel való kapcsolatot jelölnek.
A második csoport olyan objektumokat tartalmaz, amelyek az adatokhoz való hozzáférést és az AI-eszközök megosztását kezelik a metaadattárak vagy a szervezeti határok között:
- A megosztások olyan objektumok, amelyek a külső címzettekkel megosztani kívánt adategységek logikai csoportosítását jelölik.
- A szolgáltatók olyan objektumok, amelyek olyan külső szervezetet vagy felhasználói csoportot képviselnek, amely megosztott adatokat a szervezettel.
- A címzettek olyan objektumok, amelyek egy külső szervezetet vagy felhasználói csoportot jelölnek, amellyel a szolgáltató adatokat oszt meg.
- A tiszta szobák olyan objektumok, amelyek biztonságos környezetet jelentenek más szervezetekkel való együttműködéshez anélkül, hogy mögöttes adatokat tárnak fel.
A következő szakaszok részletesebben ismertetik az egyes biztonságos objektumokat.
Metaadattár
A metaadattár a Unity Catalog legfelső szintű biztonságos objektuma. A metaadattár tartalmazza a Unity Katalógusban regisztrált összes biztonságos objektumot egyetlen felhőrégióban. Ezek az objektumok nem csak az adatokat rendszerező katalógusokat tartalmazzák, hanem azokat az objektumokat is, amelyek szabályozzák az adatok elérését és megosztását, például a szolgáltatás hitelesítő adatait, a tárolási hitelesítő adatokat, a külső helyeket, a kapcsolatokat, a megosztásokat, a címzetteket, a szolgáltatókat és a tiszta szobákat.
Az alábbi táblázat a metaadattár fontos részleteit foglalja össze:
| Részlet | Leírás |
|---|---|
| Scope | A metaadattárak hatóköre egyetlen felhőrégióra terjed ki. A szervezetnek régiónként egy metaadattárra van szüksége, amelyben működik. Egyetlen metaadattár több munkaterülethez is csatolható ugyanabban a régióban. A metaadattárban az engedélyek megadása az adott metaadattárhoz csatolt összes munkaterületre vonatkozik. Más szóval az egyik munkaterületen biztosított jogosultság érvényes a metaadattárat megosztó összes többi munkaterületen. |
| Metaadattár-jogosultságok | A metaadattár jogosultságai a metaadattár szintjén engedélyezik a műveleteket. Lehetővé teszi például, CREATE CATALOG hogy a felhasználó katalógust hozzon létre a metaadattárban. Ez azonban nem biztosít hozzáférést a felhasználónak a katalógusban lévő adatokhoz. Az alkalmazható jogosultságok teljes listáját a jogosultságtípusok táblában találja.Fontos, hogy a metaadattár szintjén megadott jogosultságok nem öröklik a hierarchiában lévő gyermekobjektumokat. A metaadattárszintű támogatások csak metaadattárszintű műveletekre terjednek ki. Ez eltér a katalógus- és sématámogatások jogosultságöröklési viselkedésétől, ahol az örökölt jogosultságok automatikusan érvényesek az összes jelenlegi és jövőbeli gyermekobjektumra. Lásd : Jogosultságöröklés. |
| Metaadattár-rendszergazdák | A metaadattár-rendszergazda nem kötelező szerepkör a Azure Databricks. Fiókadminisztrátor rendeli hozzá. Bizonyos képességek csak a metaadattár rendszergazdái számára érhetők el, beleértve a metaadattár törlését, a munkaterület-hozzárendelések kezelését és a metaadattárban lévő objektumok tulajdonjogának átvételét, ami közvetett hozzáférést biztosít a metaadattárban lévő összes adathoz. Ezeket a képességeket nem lehet szabványos jogosultsági jogosultságokkal biztosítani. Lásd: Metaadattár-rendszergazdák. Ha egy munkaterület automatikusan engedélyezve van a Unity Cataloghoz, a munkaterület rendszergazdái alapértelmezett metaadattárszintű jogosultságokat kapnak, beleértve a CREATE CATALOG, CREATE STORAGE CREDENTIALés CREATE EXTERNAL LOCATION. Ezek nem lesznek átadva más, ugyanahhoz a metaadattárhoz csatolt munkaterületeknek. Ha a munkaterületek automatikusan engedélyezve vannak a Unity-katalógusban, tekintse meg a munkaterületek rendszergazdai jogosultságait. |
Catalog
A metaadattárakban a katalógus az adategységek első és legmagasabb szintű rétege. A katalógusok tárolóobjektumok. A katalógus sémákat tartalmaz, amelyek viszont táblákat, nézeteket, köteteket és függvényeket tartalmaznak.
A Unity Catalogban gyakran hivatkozunk a "háromszintű névtérre" (catalog.schema.table) az adatok esetében. Itt a katalógus a háromszintű névtér első rétege.
Az alábbi táblázat a katalógusokkal kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Örökség | A katalógusban megadott jogosultságok automatikusan érvényesek az összes jelenlegi és jövőbeli sémára, táblára, nézetre, kötetre és függvényre. A katalóguson való engedélyezés SELECT lehetővé teszi például, hogy a felhasználó elolvassa a katalógus bármely tábláját (a megfelelő USE CATALOG és USE SCHEMAhasználati jogosultságokkal). Lásd : Jogosultságöröklés.Az öröklés miatt a katalógusszintű jogosultságok széles körűek. Legyen óvatos, amikor megadja őket a felhasználóknak. |
Használati jogosultság (USE CATALOG) |
A USE CATALOGhasználati jogosultságra azért van szükség, hogy a felhasználó a katalógus bármely objektumával kommunikáljon. Ez függetlenül attól, hogy milyen jogosultságokkal rendelkeznek a gyermekobjektumokon. |
A BROWSE jogosultság |
Ha jogosultságot BROWSE ad egy felhasználónak egy katalógusban, az lehetővé teszi számukra, hogy a katalógus összes objektumának metaadatait felfedezzék és megtekinthessék, beleértve a gyermekséma, a táblák, a nézetek, a kötetek és a függvények metaadatait anélkül, hogy hozzáférést adnak az adatokhoz.
BROWSE csak katalógusszinten adható meg.A Databricks azt javasolja, hogy adjon a BROWSE csoportnak, hogy a All account users felhasználók szükség szerint felderíthessék az adatokat, és hozzáférést kérjenek. |
| Munkaterület kötése | Alapértelmezés szerint a katalógus az ugyanahhoz a metaadattárhoz csatolt összes munkaterületről elérhető. Ezt úgy korlátozhatja, hogy a katalógust adott munkaterületekhez köti, opcionálisan írásvédettként. A munkaterület-kötés felülírja az egyes jogosultsági jogosultságokat. Még az explicit SELECT jogosultsággal rendelkező felhasználók sem férhetnek hozzá a katalógus olyan objektumaihoz, amelyek nem kötődnek a munkaterületükhöz. Lásd : Munkaterület-katalógus kötése. |
További információ a katalógusokról: Mi a katalógusok a Azure Databricks?.
Séma
A katalógusban a séma (más néven adatbázis) az adategységek objektumhierarchiájának második rétege. A sémák tárolóobjektumok. A séma táblákat, nézeteket, köteteket és függvényeket tartalmaz.
Gyakran hivatkozunk a Unity Catalog adatainak háromszintű névterére (azaz catalog.schema.table). Itt a séma a háromszintű névtér második rétege.
Az alábbi táblázat a sémákkal kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Örökség | A sémán megadott jogosultságok automatikusan érvényesek az összes jelenlegi és jövőbeli táblára, nézetre, kötetre és függvényre. A sémán való engedélyezés SELECT lehetővé teszi például, hogy a felhasználó elolvassa a sémában lévő táblázatokat (a megfelelő USE CATALOG és USE SCHEMAhasználati jogosultságokkal). Lásd : Jogosultságöröklés.Az öröklés miatt a sémaszintű jogosultságok szélesek lehetnek. Mielőtt jogosultságokat ad a felhasználóknak, tekintse át, hogy milyen objektumok találhatók a sémában. |
Használati jogosultság (USE SCHEMA) |
A USE SCHEMAhasználati jogosultságra szükség van ahhoz, hogy a felhasználó bármilyen objektummal kommunikáljon egy sémában. Ez a séma szülőkatalógusán kívül USE CATALOG szerepel. A USE SCHEMA támogatás önmagában nem biztosít hozzáférést a sémában lévő adatokhoz. |
A sémákról további információt a Sémák című témakörben talál.
Táblázat
A sémán belül a táblázat a Strukturált adatok elsődleges biztonságos objektuma a Unity Catalogban. A Azure Databricks táblázattípusai a következők:
- A felügyelt táblák olyan táblák, ahol a tárolási hely elérési útját a Unity Catalog határozza meg. Fontos, hogy maga az adatok továbbra is a felhőfiókban találhatók. A Databricks a felügyelt táblák használatát javasolja a legújabb táblafunkciók kihasználásához. Lásd a Unity Catalog által felügyelt táblákat a Delta Lake-hez és az Apache Iceberghez.
- A külső táblák olyan táblák, amelyekben meg kell adnia a tárolási hely elérési útját. A Unity Catalog továbbra is kezeli a tábla metaadatait, de nem kezeli az adatok életciklusát, optimalizálását, tárolási helyét vagy elrendezését. Lásd Külső táblákkal dolgozni.
- A külföldi táblák olyan külső katalógusból származó táblák, amelyek a Unity Katalógusban vannak regisztrálva. Lásd: Külföldi táblákkal végzett munka.
Az alábbi táblázat a táblák fontos részleteit foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | A táblák eléréséhez a felhasználónak rendelkeznie USE CATALOG kell a szülőkatalógusban és USE SCHEMA a szülősémában (használati jogosultságokkal) a megfelelő táblaszintű jogosultságok mellett, például SELECT vagy MODIFY. |
| Örökség | A táblajogjogok örökölhetők a szülőséma vagy a katalógus alapján. Például a séma megadása SELECT automatikusan megadja SELECT a séma összes jelenlegi és jövőbeli tábláját. Lásd : Jogosultságöröklés. |
| Olvasási és írási hozzáférés | Használat SELECT olvasási és MODIFY írási hozzáférés biztosításához. Alternatívaként adjunk finomabb írási hozzáférést , INSERTUPDATE, és DELETE jogosultságokkal (Beta). Lásd: Finomszemcsésű DML jogosultságok. A Lakehouse Federation-on keresztül elérhető külföldi táblák csak olvashatók, és nem támogatják az írási hozzáférést. |
További információ a táblákról: Azure Databricks táblák.
View
A sémán belül a nézet egy tárolt SQL-lekérdezés által egy vagy több táblán vagy más nézeten keresztül definiált írásvédett objektum. A nézetek minden lekérdezésen újrafordítják az eredményeket.
Az alábbi táblázat a nézetek fontos részleteit foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | A nézet eléréséhez a felhasználónak a nézeten kívül USE CATALOG a szülőkatalógusban és USE SCHEMA a szülősémában (használati jogosultságokkal) is rendelkeznie SELECT kell.A felhasználónak nincs szüksége jogosultságokra azon mögöttes táblákon, amelyeket a nézet lekérdez. A nézet tulajdonosának jogosultságai a mögöttes táblák lekérdezési időpontban történő feloldására szolgálnak. A táblatulajdonosok számára ez hasznossá teszi a nézeteket adott sorokhoz vagy oszlopokhoz való hozzáférés korlátozásához anélkül, hogy közvetlenül felfedi az alapul szolgáló táblákat. |
| Örökség |
SELECT a séma vagy katalógus szintjén megadott érték az adott séma vagy katalógus összes jelenlegi és jövőbeli nézetére vonatkozik. Lásd : Jogosultságöröklés. |
További információ a nézetekről: Mi az a nézet?.
Materializált nézet
A materializált nézet olyan nézet, amely előre kiszámítja és tárolja a lekérdezés eredményeit. Az eredmények az adatok állapotát tükrözik a materializált nézet utolsó frissítésének időpontjában.
A materializált nézetek engedélymodellje megegyezik a standard nézetekkel. A materializált nézetek mellett SELECT a MANAGEmaterializált nézetek is támogatják a REFRESH jogosultságot, amely lehetővé teszi a felhasználó számára, hogy a materializált nézet eredményeinek frissítését aktiválja. A csak SELECT és a megfelelő használati jogosultságokkal rendelkező felhasználók lekérdezhetik a tárolt eredményeket, de nem indíthatnak frissítést.
A materializált nézetekről további információt a Materialized nézetek című témakörben talál.
Metrikanézet
A metrikanézet egy írásvédett objektum, amely egy vagy több tábla, nézet vagy SQL-lekérdezés alapján definiál újrahasználható metrikadefiníciókat. A felhasználók a szokásos nézethez hasonlóan kérdeznek le egy metrikanézetet.
A materializált nézetek engedélymodellje megegyezik a standard nézetekkel. A metrikanézet lekérdezéséhez a felhasználóknak és a megfelelő SELECT van szükségük. A metrikanézet tulajdonosának jogosultságai a mögöttes adatforrások lekérdezéskor történő feloldására szolgálnak.
A metrikanézetekkel kapcsolatos további információkért lásd a Unity Catalog metrikanézeteit.
Térfogat
A sémán belül a kötet biztonságos objektum a strukturálatlan adatok számára a felhőbeli tárolóban. A kötetek kezelhetők (a Unity Catalog által meghatározott tárolási hely) vagy külső (ön adja meg a tárolási útvonalat). A tábláktól és nézetektől eltérően a kötetek nem támogatják az SQL-lekérdezési műveleteket – fájlszintű olvasási és írási hozzáférést biztosítanak az adatokhoz a felhőbeli tárolóban. Az alábbi kötettípusok találhatók a Azure Databricks:
- A felügyelt kötetek olyan kötetek , amelyek tárolási helyét a Unity Catalog határozza meg. Fontos, hogy maga az adatok továbbra is a felhőfiókban találhatók. A Databricks azt javasolja, hogy felügyelt kötetek használatával a Unity Catalog automatikusan szabályozza az összes adathozzáférést.
- A külső kötetek olyan kötetek, amelyekben meg kell adnia a tárolási hely elérési útját. Külső köteteket akkor használhat, ha külső rendszerhozzáférést igényel a Azure Databricks kívül, de ne feledje, hogy a külső rendszerek megkerülhetik a Unity Catalog szabályozását.
Az alábbi táblázat a kötetekkel kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | A kötet fájljainak eléréséhez a felhasználónak rendelkeznie USE CATALOG kell a szülőkatalógusban és USE SCHEMA a szülősémában (használati jogosultságokkal) a köteten kívül READ VOLUME vagy WRITE VOLUME azon. |
| Olvasási és írási hozzáférés | Lehetővé READ VOLUME teszi a kötetben tárolt fájlok és könyvtárak olvasását, valamint WRITE VOLUME fájlok hozzáadásának, módosításának vagy törlésének lehetőségét. |
| Örökség |
READ VOLUME és WRITE VOLUME a séma vagy katalógus szintjén megadott adatok az adott séma vagy katalógus összes jelenlegi és jövőbeli kötetére vonatkoznak. Lásd : Jogosultságöröklés. |
További információ a kötetekről: Mik azok a Unity Catalog-kötetek?.
Funkció
A sémán belül a függvény egy biztonságos objektum a Unity Catalogban, amely újrafelhasználható, végrehajtható logikát jelöl. A függvények közé tartoznak a felhasználó által definiált függvények (UDF-ek), a tárolt eljárások és a regisztrált modellek (a Unity Katalógusban regisztrált MLflow-modellek).
- Felhasználó által definiált függvények (UDF-ek) sql-ben vagy Python írt egyéni függvények, amelyek SQL-lekérdezésekben és jegyzetfüzetekben hívhatók meg. Lásd: Mik azok a felhasználó által definiált függvények (UDF-ek)?.
- A tárolt eljárások olyan felhasználó által meghatározott rutinok, amelyek SQL-utasítások sorozatát hajtják végre, és olyan mellékhatásokat is tartalmazhatnak, mint például az adatok beszúrása vagy frissítése.
- A regisztrált modellek a Unity Katalógusban regisztrált MLflow gépi tanulási modellek. A Unity Catalogban a regisztrált modellek függvénytípusként vannak implementálva. Lásd: Modell életciklusának kezelése a Unity Katalógusban.
Az alábbi táblázat a függvényekkel kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | Egy függvény végrehajtásához vagy egy regisztrált modell betöltéséhez a felhasználónak a függvényen kívül USE CATALOG a szülőkatalóguson és USE SCHEMA a szülősémában (használati jogosultságokkal) is rendelkeznie EXECUTE kell. |
A EXECUTE jogosultság |
EXECUTE Ha egy felhasználónak megad egy függvényt, meghívhatja a függvényt, és megtekintheti annak definícióját és metaadatait. Regisztrált modellek EXECUTE esetén a felhasználó megtekintheti a regisztrált modell összes verziójának metaadatait, és letöltheti a modellfájlokat. |
| Örökség |
EXECUTE a séma vagy katalógus szintjén megadott érték az adott séma vagy katalógus összes jelenlegi és jövőbeli függvényére vonatkozik. Lásd : Jogosultságöröklés. |
Modell
A modell egy verziószámozott vagy eltérítetlen AI-modell, amely a Unity Katalógusban van tárolva. A modell egy tároló, amely több verziót is tartalmazhat. Ha MLflow használatával tanítja be a modellt, a rendszer az egyes betanítási futtatások összetevőit és metaadatait modellverziókként tárolja.
A regisztrált modellek engedélymodellje ugyanaz, mint a függvények esetében. A következő további jogosultságok kifejezetten a modellekre vonatkoznak:
APPLY TAG: Lehetővé teszi címkék hozzáadását és szerkesztését egy modellen és annak verzióin. A felhasználónak a szülőkatalógusban ésUSE CATALOGa szülősémában is rendelkeznieUSE SCHEMAkell.CREATE MODEL VERSION: Lehetővé teszi, hogy a felhasználó regisztrálja a modell új verzióit anélkül, hogy lehetővé teszi címkék végrehajtását, módosítását vagy hozzáadását a modellhez. A felhasználónak a szülőkatalógusban ésUSE CATALOGa szülősémában is rendelkeznieUSE SCHEMAkell.
A modell létrehozásához a szülőséma vagy - CREATE MODEL katalógus jogosultsága szükséges.
CREATE MODEL A katalóguson való engedélyezés lehetővé teszi a modellek létrehozását a katalógus bármely sémájában.
A modellekről további információt a Modell életciklusának kezelése a Unity Katalógusban című témakörben talál.
Service
A sémán belül a szolgáltatás egy biztonságos objektum, amely egy szabályozott, visszavonhatatlan AI-objektumot jelöl. A szolgáltatások lehetővé teszik az AI-forgalomhoz való hozzáférést ugyanazokkal a jogosultságokkal, mint az adatokhoz. A Unity Catalog a következő szolgáltatástípusokat támogatja, jelenleg bétaverzióban:
- A modellszolgáltatások olyan LLM-végpontokat tehetnek elérhetővé, amelyeket meghívhat és megoszthat a munkaterületeken. Lásd a lekérdezési LLM-eket és -ügynököket a Azure Databricks.
- A modellszolgáltatói szolgáltatások tárolják a külső modellszolgáltatók kapcsolati adatait és titkosított hitelesítményeit, így a csapatok külső modelleket lekérdezhetnek anélkül, hogy hozzáférnének ezekhez a hitelesítésekhez. Lásd: Databricks-en kívüli modellszolgáltatók.
- Az MCP-szolgáltatások regisztrálják az MCP-kiszolgálókat, így ön szabályozhatja, hogy mely eszközöket használják az ügynökök. Lásd : Kapcsolja az ügynököket az MCP Services-hez szükséges eszközökhöz.
- Az ügynöki szolgáltatások regisztrálják az ügynököket, hogy te irányíthasd, ki hívhatja fel őket. Lásd: Ügynökök regisztrációja (ügynök szolgáltatások).
Az alábbi táblázat a szolgáltatások fontos részleteit foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | Szolgáltatás meghívásához a felhasználónak a szolgáltatáson kívül USE CATALOG a szülőkatalógusban és USE SCHEMA a szülősémában (használati jogosultságokkal) is rendelkeznie EXECUTE kell. |
A CREATE SERVICE jogosultság |
A szolgáltatás létrehozásához a szülőséma vagy a CREATE SERVICE katalógus jogosultsága szükséges. |
A EXECUTE jogosultság |
EXECUTE A szolgáltatáson való engedélyezés lehetővé teszi a felhasználó számára, hogy meghívja azt. Ez ugyanaz a jogosultság, amelyet függvényekhez és modellekhez használnak. |
További információ az AI-szolgáltatások szabályozásáról: AI-szabályozás a Unity Katalógusban.
Secret
A sémán belül a titkos kódok olyan biztonságos objektumok, amelyek bizalmas értékeket tárolnak, például hitelesítő adatokat vagy API-jogkivonatokat. A titkos kódok segítségével szabályozhatja a Unity Catalog bizalmas értékeihez való hozzáférést, és kódban vagy más Unity Catalog-objektumokban hivatkozhat rájuk anélkül, hogy felfedi az értéket. A titkos kódok a háromszintű névtér (catalog.schema.secret) részét képezik.
Az alábbi táblázat a titkos kulcsokkal kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | A titkos kód használatához a felhasználónak a megfelelő titkos szintű jogosultság mellett rendelkeznie USE CATALOG kell a szülőkatalógusban és USE SCHEMA a szülősémában (használati jogosultságokkal). |
| Titkos jogosultságok |
CREATE SECRET lehetővé teszi a felhasználó számára, hogy titkos kulcsokat hozzon létre egy sémában.
READ SECRET lehetővé teszi, hogy a felhasználó lekérjen egy titkos értéket.
WRITE SECRET lehetővé teszi a felhasználó számára egy titkos kód értékének frissítését.
REFERENCE SECRET lehetővé teszi, hogy a Unity Catalog-objektum a felhasználó számára anélkül hivatkozzon egy titkos kódra, hogy annak értékét felfedi. |
| Örökség | A katalógus vagy séma szintjén megadott titkos jogosultságok az adott katalógus vagy séma összes jelenlegi és jövőbeli titkos kulcsára vonatkoznak. Lásd : Jogosultságöröklés. |
A Unity Catalog titkos kulcsairól további információt a Unity Katalógus Titkos kulcsok című témakörében talál.
Feature
Important
A Szolgáltatás biztonságossá tétele objektum nyilvános előzetes verzióban érhető el.
A sémán belül a funkció egy biztonságos objektum a Unity Catalogban, amely egy gépi tanulási funkció tárolt definícióját jelöli: a forrásadatokat, a számítási logikát és a számításhoz használt időablakokat. A funkcióhoz tartozó igazságforrásként egyetlen definíció újra felhasználható a betanítás, a materializálás és a kiszolgálás során, a Unity Catalog nyomon követve a forrásadatokat és az azt használó modelleket.
A szolgáltatás definiálása csak metaadat-művelet: a szolgáltatás megvalósulásáig egyetlen szolgáltatásadat sem lesz kiszámítva.
A funkciókról további információt a Funkciónézetek című témakörben talál.
Az alábbi táblázat a funkciókkal kapcsolatos fontos részleteket foglalja össze:
| Részlet | Leírás |
|---|---|
| Használati jogosultságok | Egy szolgáltatás olvasásához a felhasználónak a szolgáltatáson kívül USE CATALOG rendelkeznie kell USE SCHEMA a szülőkatalógusban és a szülősémában (READ FEATURE). |
| Hozzáférés létrehozása | Ha egy sémában létre szeretne hozni egy funkciót, a felhasználónak rendelkeznie kell a CREATE FEATURE sémán, valamint a szülőkatalóguson és USE CATALOG a sémán lévő jogosultsággalUSE SCHEMA. |
| Olvasási jogosultság |
READ FEATURE lehetővé teszi a funkció metaadatai olvasását. Nem biztosít hozzáférést a forrás- vagy materializált kimeneti táblák funkcióadataihoz. Ahhoz, hogy ezt az adatot modellkövetkeztetéshez vagy képzéshez olvassa, a felhasználónak a megfelelő táblákon is kell lennie SELECT . |
| Örökség |
READ FEATURE a séma vagy katalógus szintjén megadott érték a séma vagy katalógus összes jelenlegi és jövőbeli funkcióját érinti. Lásd : Jogosultságöröklés. |
Tárhely hitelesítő
A metaadattárakban a tároló hitelesítő adatai olyan biztonságos objektumok, amelyek egy adott elérési út felhőbeli tárolóban való eléréséhez szükséges hitelesítési adatokat tárolják. A tárolt hitelesítési módszer a felhőszolgáltatótól függ: az AWS IAM-szerepkörétől, a Azure szolgáltatásnévtől vagy a GCP szolgáltatásfiókjától.
A tárolási hitelesítő adatokat leggyakrabban külső helyek építőelemeként használják, amelyek egy tároló hitelesítő adatait egy adott felhőbeli tárolási útvonallal párosítják. A tároló hitelesítő adatai közvetlenül külső táblák létrehozására is használhatók.
Tároló hitelesítő adatainak létrehozásához a felhasználónak szüksége van a CREATE STORAGE CREDENTIAL Unity Catalog metaadattárában található jogosultságra.
A tárolási hitelesítő adatokkal kapcsolatos további információkért tekintse meg a tárolási hitelesítő adatok áttekintését.
Külső hely
A metaadattárakon belül a külső hely egy biztonságos objektum, amely egy tároló hitelesítő adatait egy felhőbeli tároló elérési útjával párosítja. Egy adott elérési úthoz való hozzáférést szabályozza a felhőtárhelyen.
Külső hely létrehozásához a felhasználónak szüksége van a CREATE EXTERNAL LOCATION Unity Catalog metaadattárában található jogosultságra.
A külső hely létrehozása után a felhasználóknak szükségük van arra, READ FILES hogy közvetlenül a tárolási útvonalról olvassák a fájlokat, és a WRITE FILES fájlok írására vonatkozó jogosultságot. A Databricks azonban azt javasolja, hogy a felhőbeli tárterület-hozzáférést köteteken és READ VOLUMEWRITE VOLUME jogosultságokon keresztül kezelje ahelyett, hogy külső helyeken és READ FILES közvetlenül biztosítanák WRITE FILES a hozzáférést.
A külső helyekről további információt a külső helyek áttekintésében talál.
Külső metaadatok
A metaadattáron belül a külső metaadat-objektum egy biztonságos objektum, amellyel egyéni adatsorkapcsolatokat definiálhat a Unity Catalog natív vonalkövetésén kívül működő rendszerekhez.
Külső metaadat-objektum létrehozásához a felhasználónak szüksége van a CREATE EXTERNAL METADATA Unity Catalog metaadattárában található jogosultságra. Az objektumhoz tartozó kapcsolat hozzáadásához vagy módosításához a felhasználónak szüksége van MODIFY a külső metaadat-objektumra, valamint a kapcsolatban hivatkozott Unity Catalog-objektumok megfelelő jogosultságaira.
További információ a külső metaadatokról: Lineage in Unity Catalog.
Szolgáltatás hitelesítő adatai
A metaadattárakban a szolgáltatás hitelesítő adatai egy biztonságos objektum, amely a külső felhőszolgáltatások eléréséhez szükséges hitelesítési adatokat tárolja. Ez ellentétben áll a tárolási hitelesítő adatokkal, amelyek a felhőbeli tárolóhoz való hozzáférést szabályozzák.
Szolgáltatás hitelesítő adatainak létrehozásához a felhasználónak szüksége van a CREATE SERVICE CREDENTIAL Unity Catalog metaadattárában található jogosultságra.
A ACCESS jogosultság lehetővé teszi a felhasználó számára, hogy a szolgáltatás hitelesítő adatait használja egy külső szolgáltatás eléréséhez.
CREATE CONNECTION a szolgáltatás hitelesítő adatai (a metaadattáron kombinálva) lehetővé teszik a felhasználó számára, hogy ezzel a hitelesítő adatokkal CREATE CONNECTION kapcsolatot hozzon létre egy külső adatbázissal.
A szolgáltatás hitelesítő adatairól további információt a Szolgáltatás hitelesítő adatainak létrehozása című témakörben talál.
Kapcsolat
A metaadattáron belül a kapcsolat egy biztonságos objektum, amely tárolja a külső rendszer eléréséhez szükséges végpontot és hitelesítő adatokat. A kapcsolatok a következő forgatókönyveket támogatják:
A kapcsolat létrehozásához a felhasználónak szüksége van a CREATE CONNECTION Unity Catalog metaadattárában található jogosultságra. Ha a kapcsolat szolgáltatás-hitelesítő adatokat használ, a felhasználónak is szüksége van CREATE CONNECTION a szolgáltatás hitelesítő adataira.
A USE CONNECTION jogosultság lehetővé teszi a felhasználó számára a kapcsolat részleteinek listáját és megtekintését, valamint a kapcsolat használatát a támogatott forgatókönyvhöz.
További információ: Unity Catalog-kapcsolatok.
Megosztás
A metaadattárakban a megosztás az OpenSharing biztonságos objektuma, amely adategységek (táblák, nézetek és kötetek) logikai csoportosítását jelöli. A szolgáltató ezután elérhetővé teheti a megosztást a külső címzettek számára.
A SELECT megosztásra vonatkozó jogosultságot a címzett (nem az egyes felhasználók) kapják meg, hogy lehetővé tegyék a címzett számára a megosztásban lévő eszközök olvasását. Megosztás létrehozásához a felhasználónak szüksége van a CREATE SHARE Unity Catalog metaadattára jogosultságára.
A megosztásokkal kapcsolatos további információkért lásd: Megosztások létrehozása az OpenSharinghoz.
Szolgáltató
A metaadattárakban a szolgáltató az OpenSharing biztonságos objektuma, amely egy külső szervezetet jelöl, amely megosztott adatokat a szervezettel. A szolgáltatói objektumok a címzett Unity Catalog metaadattárában jönnek létre. A USE PROVIDER jogosultság lehetővé teszi, hogy a felhasználó az összes szolgáltatót és megosztást megtekintse, és a CREATE CATALOGmetaadattár-rendszergazdai szerepkör megkövetelése nélkül csatlakoztatjon egy megosztott katalógust.
Szolgáltató létrehozásához a felhasználónak szüksége van a CREATE PROVIDER Unity Catalog metaadattára jogosultságára.
További információ a szolgáltatókról: Mi az OpenSharing?.
Recipient
A metaadattárakban a címzett az OpenSharing biztonságos objektuma, amely egy külső szervezetet vagy felhasználói csoportot jelöl, amellyel a szolgáltató adatokat oszt meg. A címzett objektumok a szolgáltató Unity Catalog metaadattárában jönnek létre. Magán a címzett objektumon nem adható jogosultság. A megosztott adatokhoz való hozzáférést úgy lehet szabályozni, hogy SELECT ad a címzettnek.
Címzett létrehozásához a felhasználónak szüksége van a CREATE RECIPIENT Unity Catalog metaadattárában található jogosultságra.
A címzettekről további információt az OpenSharing adat címzettjeinek létrehozása (Databricks-to-Databricks-megosztás) című témakörben talál.
Tiszta szoba
A metaadattárakban a tiszta helyiség egy biztonságos objektum, amely biztonságos környezetet biztosít a más szervezetekkel való közös munkához a megosztott adatokon anélkül, hogy bármelyik fél felfedi a mögöttes adatokat a másiknak.
Tiszta helyiség létrehozásához a felhasználónak szüksége van a CREATE CLEAN ROOM Unity Catalog metaadattára jogosultságára.
A EXECUTE CLEAN ROOM TASK jogosultság lehetővé teszi, hogy a felhasználó jegyzetfüzeteket futtasson a tiszta helyiségben, és megtekintse a tiszta helyiség részleteit. A MODIFY CLEAN ROOM jogosultság lehetővé teszi, hogy a felhasználó frissítse a tiszta helyiséget, beleértve az adategységek, jegyzetfüzetek és megjegyzések hozzáadását vagy eltávolítását.
További információ a tiszta szobákról: Mi Azure Databricks Tiszta szobák?.