Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a cikk azt ismerteti, hogyan konfigurálhat engedélyeket Azure Databricks személyes hozzáférési jogkivonatokhoz. Ha tudni szeretné, hogyan használhat hitelesítő adatokat Azure Databricks hitelesítéshez, olvassa el A Azure Databricks erőforrásokhoz való hozzáférés engedélyezése. A személyes hozzáférési jogkivonatok monitorozásához és visszavonásához lásd: Személyes hozzáférési jogkivonatok figyelése és visszavonása.
Személyes hozzáférési jogkivonat engedélyei
A munkaterület rendszergazdái a személyes hozzáférési jogkivonatokra vonatkozó engedélyeket állíthatják be annak szabályozására, hogy mely felhasználók, szolgáltatásnevek és csoportok hozhatnak létre és használhatnak jogkivonatokat. A jogkivonat-hozzáférés-vezérlés használata előtt a Azure Databricks munkaterület rendszergazdájának engedélyeznie kell a személyes hozzáférési jogkivonatokat a munkaterülethez. Lásd: A személyes hozzáférési jogkivonat hitelesítésének engedélyezése vagy letiltása a munkaterületen.
A munkaterület-felhasználók a következő jogkivonat-engedélyekkel rendelkezhetnek:
- NINCS ENGEDÉLY: A felhasználó nem hozhat létre vagy használhat személyes hozzáférési jogkivonatokat a Azure Databricks munkaterületen való hitelesítéshez.
- HASZNÁLHATÓ: A felhasználó létrehozhat egy személyes hozzáférési jogkivonatot, és használhatja a munkaterületen való hitelesítéshez.
- KEZELHETŐ (csak munkaterület-rendszergazdák):** A felhasználó kezelheti a munkaterület felhasználóinak személyes hozzáférési jogkivonatait és a használatukra vonatkozó engedélyeket. A munkaterület
adminscsoport felhasználói alapértelmezés szerint rendelkeznek ezzel az engedéllyel, és nem vonhatják vissza. Ezt az engedélyt más felhasználók, szolgáltatásnevek vagy csoportok nem adhatják meg.
Azure Databricks személyes hozzáférési jogkivonat engedélyei csak a Premium csomagban érhetők el.
Ez a táblázat az egyes jogkivonatokkal kapcsolatos tevékenységekhez szükséges engedélyeket sorolja fel:
| Feladatok | NINCSENEK ENGEDÉLYEK | HASZNÁLHATÓ | KEZELHETŐ |
|---|---|---|---|
| Token létrehozása | x | x | |
| Hitelesítési token használata | x | x | |
| Saját token visszavonása | x | x | |
| Bármely felhasználó vagy szolgáltatás azonosító jogkivonatának visszavonása | x | ||
| Az összes token listázása | x | ||
| Token jogosultságok módosítása | x |
Jogkivonat-engedélyek kezelése a rendszergazdai beállítások lapon
Ez a szakasz azt ismerteti, hogyan kezelheti az engedélyeket a munkaterület felhasználói felületén. Használhatja a Permissions API-t vagy a Databricks Terraform-szolgáltatót is. Ha egy felhasználó CAN USE vagy CAN MANAGE engedélyét visszavonják, a tokenek használhatatlanná válnak. Ha az engedély vissza lett állítva, ugyanazok a jogkivonatok ismét használhatóvá válnak.
Megjegyzés:
Az Engedélyek gomb csak akkor érhető el, ha legalább egy személyes hozzáférési jogkivonat létrejött a munkaterületen. Ha még nem léteznek jogkivonatok, először hozzon létre egy jogkivonatot. Lásd: Az Azure Databricks személyes jogkivonataival történő hitelesítés (örökölt).
Lépjen a beállítások lapra.
Kattintson a Speciális fülre.
A személyes hozzáférési jogkivonatok mellett kattintson az Engedélyek gombra a jogkivonat engedélyszerkesztőjének megnyitásához.
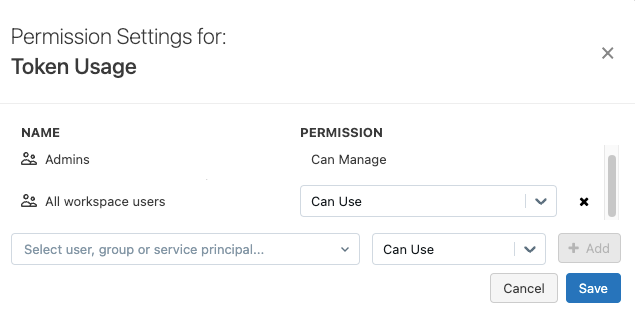
Keresse meg és jelölje ki a felhasználót, a szolgáltatásnevet vagy a csoportot, és válassza ki a hozzárendelni kívánt engedélyt.
Ha a
userscsoport rendelkezik a CAN USE engedéllyel, és részletesebb hozzáférést szeretne adni a nem rendszergazda felhasználóknak, távolítsa el a CAN USE engedélyt auserscsoportból úgy, hogy rákattint a felhasználók sorában található engedély legördülő menü melletti X gombra.Kattintson a + Hozzáadás gombra.
Kattintson a Mentés.